
Certificaatdetectie is uw eerstelijnsverdediging tegen storingen, beveiligingslekken en compliance-risico's. Door elk digitaal certificaat te detecteren, inclusief certificaten van derden (zoals die uitgegeven door openbare certificeringsinstanties (CA's) of externe leveranciers), zorgt u ervoor dat er niets over het hoofd wordt gezien. Dit proactieve proces gaat niet alleen over het bijhouden van wat u intern beheert; het gaat erom uw volledige certificaatecosysteem in kaart te brengen om de bedrijfsvoering te beschermen, de communicatie te beveiligen en het vertrouwen te behouden. Zonder inzicht in welke certificaten er zijn, waar ze worden gebruikt en wanneer ze verlopen, lopen organisaties ernstige risico's zoals servicestoringen, complianceproblemen of beveiligingslekken. U kunt het artikel over certificaatdetectie in ons educatiecentrum raadplegen voor een gedetailleerde uitleg.
In grootschalige omgevingen met duizenden certificaten verspreid over teams en systemen is een gecentraliseerde certificaatinventaris essentieel om controle en inzicht te behouden. Het stelt organisaties in staat om:
- Identificeer onbekende of onbeheerde certificaten voordat ze een bedreiging vormen.
- Groepeer en organiseer certificaten per bedrijfseenheid, omgeving of gebruik.
- Pas toegangscontrole toe en definieer levenscyclusbeleid, zoals het instellen van verlengingsschema's, vervangingsintervallen en waarschuwingen over het verlopen van certificaten, om ervoor te zorgen dat certificaten proactief en veilig worden beheerd.
- Controleer de certificaatstatus en ontvang waarschuwingen voor naderende vervaldata.
- Koppel certificaten aan hun apparaten, applicaties of eindpunten voor verantwoording.
Wat is het werkelijke belang?
Veel organisaties vertrouwen nog steeds op verouderde methoden om hun certificaatlandschap te volgen, vaak met behulp van spreadsheets om het aantal certificaten of hun vervaldata vast te leggen. Ondanks de beschikbaarheid van moderne oplossingen, blijft handmatige registratie gebruikelijk. Deze aanpak kost niet alleen tijd en middelen, maar brengt ook een hoog risico op menselijke fouten met zich mee, wat uiteindelijk de nauwkeurigheid en betrouwbaarheid van de certificaatinventaris in gevaar brengt.
Realtime zichtbaarheidstools bieden daarentegen geautomatiseerde detectie, continue monitoring en directe waarschuwingen voor certificaatwijzigingen of aanstaande vervaldata. In tegenstelling tot statische spreadsheets bieden deze tools een dynamisch, altijd actueel overzicht van de certificaatomgeving, waardoor beveiligingsteams direct op de hoogte zijn van verlopen, zwakke of verkeerd geconfigureerde certificaten voordat deze problemen veroorzaken, zoals uitval van applicaties, schendingen van de naleving of beveiligingsinbreuken.
Oké, wat nu als organisaties certificaten al dynamisch beheren, en het probleem voor hen dus al is opgelost? Niet helemaal. Hoewel automatisering helpt, lost het niet het hele probleem op, vooral niet nu het aantal certificaten snel groeit.
Naarmate organisaties groeien, wordt het vrijwel onmogelijk om handmatig elk gebruikt certificaat bij te houden. Dit leidt tot ernstige risico's zoals serviceonderbrekingen, non-compliance en beveiligingslekken. Verlopen of verkeerd geconfigureerde certificaten kunnen ervoor zorgen dat kritieke applicaties of websites uitvallen, met financieel verlies en reputatieschade tot gevolg. Erger nog, aanvallers kunnen onbekende of zwakke certificaten misbruiken voor Man-in-the-Middle (MitM )-aanvallen of ongeautoriseerde toegang. Zonder een duidelijk, realtime overzicht van alle certificaten, wie de eigenaar is, waar ze worden gebruikt en wanneer ze verlopen, missen organisaties het inzicht dat nodig is om hun digitale infrastructuur te beschermen.
Dit is waar certificaatdetectie essentieel wordt. Certificaatdetectie lost dit op door continu alle certificaten te scannen en te identificeren, ongeacht hun locatie. Zo wordt gegarandeerd dat geen enkel onderdeel onbeheerd of onopgemerkt blijft. Het stelt beveiligingsteams in staat risico's te detecteren en te beperken, cryptografisch beleid af te dwingen en verlengingen te automatiseren, wat uiteindelijk de operationele veerkracht en naleving van regelgeving versterkt.
Laten we eens kijken naar een aantal andere factoren om het belang van Certificate Discovery te illustreren:
Zichtbaarheid en inventaris
Onderzoek toont aan dat een gemiddelde onderneming meer dan 10,000 digitale certificaten beheert , verspreid over diverse omgevingen – van publieke clouds en on-premise servers tot containers en apparaten van eindgebruikers. Deze certificaten kunnen afkomstig zijn van verschillende certificeringsinstanties (CA's), waaronder publieke zoals DigiCert, Let's Encrypt en GlobalSign, en private CA's zoals Microsoft CA of HashiCorp Vault. Ze kunnen met verschillende tools worden verstrekt en dienen diverse doeleinden.
Wanneer organisaties afhankelijk zijn van gefragmenteerd CA-gebruik zonder centraal beheer, wordt het moeilijk om consistent beveiligingsbeleid af te dwingen. Deze fragmentatie kan leiden tot hiaten in de certificaatvernieuwing, inconsistente configuraties en een verhoogd risico dat verlopen of zwakke certificaten door de mazen van het net glippen.
Zonder gecentraliseerd inzicht wordt het beheer van deze certificaten een onmogelijke taak. Certificaatdetectie biedt een compleet overzicht van certificaten, waardoor u hun status, gebruik en naleving kunt monitoren.
Oplossingen voor certificaatdetectie ondersteunen hybride en multicloudscenario's door continu te scannen op on-premises infrastructuur, meerdere openbare cloudproviders en containeromgevingen. Dit stelt organisaties in staat om een uitgebreide, realtime inventaris bij te houden die alle implementatieplatformen omvat.
Het voorkomen van vervaldata
Een enkel verlopen certificaat kan cruciale diensten platleggen: websites worden ontoegankelijk, API's werken niet meer en het vertrouwen van klanten krijgt een deuk. Zo ondervond Microsoft Teams in 2021 een wijdverspreide storing als gevolg van een verlopen TLS-certificaat , waardoor miljoenen gebruikers urenlang geen verbinding konden maken. Verlopen certificaten worden vaak niet veroorzaakt door nalatigheid, maar door een gebrek aan aandacht.
Discoverytools controleren continu de geldigheid van certificaten en geven tijdige waarschuwingen, zodat teams certificaten kunnen verlengen of vervangen voordat ze verlopen. Ze integreren vaak naadloos met ticketing- en waarschuwingsplatforms zoals ServiceNow en PagerDuty, waardoor geautomatiseerde workflows mogelijk zijn die verlengingstickets aanmaken of de juiste teams proactief informeren. Dit zorgt ervoor dat certificaten ruim voor de vervaldatum worden verlengd of vervangen, waardoor kostbare serviceonderbrekingen worden voorkomen.
Beperking van beveiligingsrisico's
Onbeheerde certificaten kunnen door aanvallers worden misbruikt. Zelfondertekende, zwakke of verkeerd geconfigureerde certificaten openen de deur voor MITM-aanvallen, imitatie en ongeautoriseerde toegang. Zo leidde de DigiNotar-inbreuk in 2011, waarbij aanvallers een vertrouwde certificeringsinstantie in gevaar brachten, tot frauduleuze certificaten die werden gebruikt om internetverkeer te onderscheppen en te bespioneren.
Het is ook cruciaal om regelmatig te scannen op certificaten die gebruikmaken van verouderde of zwakke cryptografische algoritmen, zoals SHA-1 of RSA- sleutels met een lengte die korter is dan aanbevolen. Deze verouderde algoritmen verzwakken de beveiliging en verhogen het risico op inbreuken na verloop van tijd. Certificaatdetectie helpt bij het identificeren van risicovolle of niet-conforme certificaten en cryptografische zwakheden, waardoor beveiligingsteams corrigerende maatregelen kunnen nemen voordat aanvallers er misbruik van kunnen maken.
Regulatory Compliance
Verlopen of verkeerd geconfigureerde certificaten kunnen leiden tot encryptiefouten of onbetrouwbare verbindingen, met als gevolg schendingen van deze regelgeving. Compliance-eisen zoals PCI-DSS , HIPAA , GDPR en andere vereisen vaak een correcte encryptie en certificaatbeheer. Tijdens PCI-DSS-audits kan de aanwezigheid van verlopen SSL/TLS-certificaten op betaalsystemen bijvoorbeeld leiden tot compliancefouten, met mogelijke boetes en verscherpt toezicht tot gevolg. Certificatendetectie zorgt ervoor dat organisaties kunnen aantonen dat ze geldige, betrouwbare certificaten gebruiken en gevoelige gegevens niet onnodig aan risico's blootstellen.
Oplossingen voor certificaatdetectie bieden ook gedetailleerde audit trails en exporteerbare nalevingsrapporten, waardoor organisaties eenvoudig kunnen aantonen dat ze continu voldoen aan de wettelijke vereisten. Deze functies stroomlijnen het auditproces door auditors te voorzien van duidelijke, verifieerbare documentatie over de certificaatstatus, het certificaatgebruik en het levenscyclusbeheer.
Organisaties kunnen onze oplossing, CertSecure Manager, gebruiken om hun certificaten te beheren, van detectie en inventarisatie tot uitgifte, implementatie, verlenging, intrekking en rapportage. Wij bieden u complete ondersteuning.
Hoe werkt certificaatdetectie?
Omdat certificaten verspreid zijn over diverse systemen, netwerken en cloudomgevingen, is een meerlaagse detectiebenadering essentieel om ervoor te zorgen dat geen enkel certificaat onopgemerkt blijft. Effectieve certificaatdetectie combineert verschillende scanmethoden en analysetechnieken, afgestemd op verschillende IT-middelen, om een uitgebreide, realtime inventarisatie te bieden. Zo werkt het doorgaans:
Netwerkscannen
Netwerkscans zijn de meest gebruikelijke methode om certificaten te ontdekken die via standaard communicatieprotocollen worden aangeboden. Ontdekkingstools gebruiken technieken zoals TCP-poortscans, TLS/SSL- handshakes en banner grabbing om services te detecteren die draaien op veelgebruikte poorten zoals 443 ( HTTPS ), 990 (FTPS), 465/587 (SMTPS) en andere. Wanneer deze services reageren, verzamelt de tool certificaatmetadata zoals de onderwerpnaam, de uitgever, de vervaldatum en de cryptografische sterkte.
Populaire opensourcetools zoals Nmap (met de scripts ssl-cert en ssl-enum-ciphers) en SSLyze worden vaak gebruikt voor het uitvoeren van uitgebreide TLS/SSL-handshake-analyses en het detecteren van onveilige cijfers, verouderde protocollen en verkeerde certificaatconfiguraties.
Deze aanpak is bijzonder effectief voor het toewijzen van certificaten op zowel internetgerichte als interne services, zoals webservers, load balancers en mailservers. Dit brengt echter ook uitdagingen met zich mee. Firewalls en netwerksegmentatie kunnen scanpogingen blokkeren, vooral in gevoelige omgevingen. Bovendien kunnen tools vals-positieve resultaten opleveren of certificaten missen als services zijn geconfigureerd om alleen onder bepaalde omstandigheden te reageren. Het overwinnen van deze obstakels vereist vaak coördinatie met IT- en beveiligingsteams en het verfijnen van de scanparameters.
Agent-gebaseerd scannen
In omgevingen waar netwerkscannen beperkt is door segmentatie, firewalls of beleidsbeperkingen, biedt agentgebaseerd scannen meer inzicht. Lichtgewicht agents die op servers, desktops of andere eindpunten zijn geïnstalleerd, inspecteren lokale certificaatopslagplaatsen zoals de Windows-certificaatopslag, Java-keystores en certificaatbestanden in formaten zoals PEM, PKCS#12 (PFX/P12) en DER. Op Linux inspecteren agents doorgaans bestandspaden, configuratiemappen van applicaties en systeemvertrouwensarchieven.
Deze agents kunnen zowel systeem- als applicatiespecifieke archieven scannen, inclusief certificaten die worden gebruikt door interne tools, webapps of middleware. Nadat de gegevens zijn verzameld, worden ze veilig naar een centrale console gestuurd voor analyse. Deze methode is ideaal voor het detecteren van certificaten die niet aan het netwerk zijn blootgesteld, zoals certificaten die worden gebruikt voor codeondertekening, e-mailversleuteling of authenticatie.
Integratiegebaseerde ontdekking
Discoverytools kunnen direct worden geïntegreerd met vertrouwde certificaatbronnen om certificaatinformatie op te halen en te vergelijken. Deze integraties bieden een realtime, betrouwbare bron van certificaatgegevens, waardoor organisaties op de hoogte blijven van uitgegeven certificaten in de omgeving.
Certificeringsinstantie en cloudintegratie
Discovery tools kunnen rechtstreeks verbinding maken met openbare en private CA's, evenals cloud-native platformen voor certificaatbeheer, om certificaatinventarissen op te halen en te vergelijken. Deze integratie biedt een top-down overzicht van certificaatuitgifte, waardoor teams de vervaldatum, het eigenaarschap en de naleving in hybride of multicloudomgevingen kunnen bewaken. Ondersteunde integraties zijn vaak AWS Certificate Manager (ACM), Azure Key Vault en Google Cloud Secret Manager.
Integratie van DevOps & Secrets Management
Moderne DevOps-workflows vertrouwen steeds meer op geautomatiseerde certificaatuitgifte. Deze integraties helpen bij het identificeren van kortstondige, programmatisch uitgegeven of efemere certificaten die mogelijk niet in traditionele inventarissen voorkomen. Dit zorgt voor volledig inzicht in certificaten die zijn ingebed in gecontaineriseerde workloads, microservices en geautomatiseerde implementaties. Ontdekkingstools integreren met Kubernetes-clusters, secretmanagers zoals HashiCorp Vault en CyberArk Conjur, en CI/CD-pipelines (bijv. GitHub Actions, Jenkins, GitLab).
Passieve ontdekking
Passieve detectie omvat het monitoren van netwerkverkeer om TLS/SSL-handshakes te detecteren en certificaatgegevens te extraheren zonder verbindingen te initiëren of toegang tot eindpunten te vereisen. Tools die in deze modus werken, worden meestal ingezet op netwerkchokepoints (plaatsen waar al het of het meeste dataverkeer doorheen gaat), zoals proxyservers, firewalls of netwerktaps. Door handshakeverkeer te analyseren, kunnen ze certificaten identificeren die worden gebruikt door apparaten of applicaties, al dan niet beheerd. Dit is met name handig voor het detecteren van certificaten op oudere systemen, IoT-apparaten of ongeautoriseerde assets waar geen agents zijn geïnstalleerd en scannen niet mogelijk is. Het helpt ook bij het detecteren van tijdelijke of misbruikte certificaten in omgevingen die regelmatig veranderen.
Directory scannen
Directoryscanning helpt aanzienlijk bij het controleren van het certificaatgebruik van gebruikers en machines door een uitgebreid inzicht te bieden in hoe certificaten binnen een organisatie worden uitgegeven, geïmplementeerd en gebruikt. Veel organisaties distribueren certificaten via directoryservices zoals LDAP of Active Directory, of met behulp van configuratiebeheertools zoals Ansible, Chef of Puppet. Tools voor certificaatdetectie kunnen deze directory's en configuratiebestanden scannen om certificaten te vinden die zijn ingebed in gebruikersprofielen, machineobjecten of implementatiescripts. Deze methode is met name nuttig voor het identificeren van certificaten die worden gebruikt in interne authenticatiemechanismen (bijv. smartcards, RADIUS of 802.1x), SSO-configuraties en applicatie-implementaties.
Hoe kan EC helpen bij het vinden van certificaten?
Encryption Consulting biedt een gespecialiseerde oplossing voor certificaatlevenscyclusbeheer , CertSecure Manager, die uw volledige netwerk scant, elk in gebruik zijnd certificaat identificeert en u een gecentraliseerd overzicht biedt met belangrijke details zoals uitgever, vervaldatum en andere informatie. Door CertSecure Manager te gebruiken, kunnen bedrijven hun certificaatinfrastructuur proactief ontdekken en bewaken, waardoor ongeautoriseerde toegang en kwetsbaarheden worden voorkomen.
Met realtime waarschuwingen, eigendomslabels en naadloze integratie met uw bestaande tools maken we het gemakkelijk om uitval te voorkomen, encryptiebeleid af te dwingen en compliant te blijven. Of het nu gaat om frauduleuze certificaten of onbekende assets, wij zorgen ervoor dat geen enkel certificaat onopgemerkt blijft. Wij bieden:
- Real-time scannen van certificaten voor een van de CA's.
- Voer acties uit zoals verlengen, intrekken, downloaden en nog veel meer.
- Het aantal verlopen, actieve certificaten en andere aantallen worden op het dashboard weergegeven, zodat u de certificaten eenvoudig kunt beheren.
- Van de certificaten wordt een rapport en een analyse meegeleverd.
- Ondersteuning voor multi-tenant-omgevingen, waaronder on-premises, cloud, Saas en hybride.
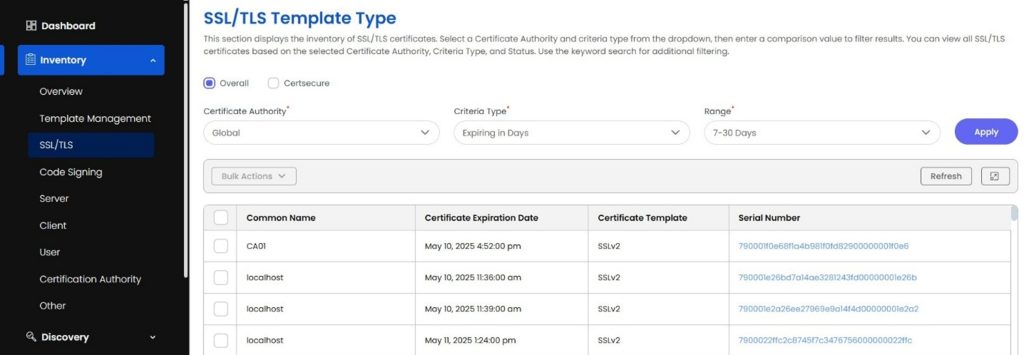
- Robuuste RBAC garandeert veilig en gedetailleerd toegangsbeheer binnen uw organisatie. We bieden ook de mogelijkheid om certificaten per categorie uit te filteren, zodat organisaties de certificaten eenvoudig kunnen scheiden op basis van categorie zonder handmatig werk. Hier is een referentie voor het geval u de binnenkort aflopende certificaten in de SSL/TLS-categorie over 7-30 dagen wilt achterhalen.
Verbeter de beveiligingspositie en naleving van de regelgeving door ongebruikte of verlopen certificaten te identificeren en te verwijderen, ervoor te zorgen dat kritieke certificaten niet over het hoofd worden gezien of verlopen, en het algehele beheer van de PKI-infrastructuur te optimaliseren.
Conclusie
Digitale certificaten zijn essentieel voor de beveiliging van moderne infrastructuren, maar het beheer ervan zonder inzicht is riskant. Naarmate organisaties overstappen op cloud, DevOps en gedistribueerde systemen, leidt het gebruik van handmatige registratie, bijvoorbeeld in spreadsheets, tot verlopen certificaten, storingen en beveiligingslekken.
Certificaatdetectie biedt hiervoor realtime inzicht in alle certificaten, ongeacht waar ze zijn geïmplementeerd. Het helpt risico's te identificeren, downtime te voorkomen en compliance te waarborgen via gecentraliseerd, geautomatiseerd beheer.
Kortom, certificaatdetectie is geen optie – het is een cruciale eerste stap in de bescherming van uw digitale omgeving. Met de juiste oplossing kunnen organisaties blinde vlekken elimineren, operationele risico's verminderen en vertrouwen in elk systeem behouden.


