
Fouten bij het installeren en configureren van CipherTrust Manager-clustering treden het vaakst op wanneer het apparaat de hostnamen van de knooppunten niet kan oplossen omdat deze nog niet in de interne DNS-hosttabel van het apparaat staan. De foutcode NCERRInternalServerConnectFailed (code 8) verschijnt zowel bij het aanmaken van een cluster als bij het toevoegen van een secundair knooppunt. Dit is iets anders dan een probleem met externe DNS: zelfs met correct geconfigureerde externe DNS gebruikt het CipherTrust Manager-apparaat zijn eigen interne hostnaamresolutie voor clusterbewerkingen. De aanbevolen actie: voeg alle hostnamen van de clusterknooppunten toe aan de tabel DNS-hosts in de beheerdersinstellingen op elk apparaat voordat u een cluster aanmaakt of een knooppunt toevoegt.
Kort antwoord: Hoe los je de clusterfout van CipherTrust Manager op?
Ga op elk CipherTrust Manager-apparaat naar Beheerinstellingen > DNS-hosts en voeg de hostnaam-naar-IP-toewijzing toe voor elk knooppunt in het cluster (inclusief de eigen hostnaam van het apparaat). Probeer vervolgens het cluster opnieuw aan te maken of knooppunten toe te voegen met behulp van hostnamen. Nadat het cluster succesvol is geconfigureerd en geverifieerd, kunt u de DNS-hosts verwijderen. De volledige stapsgewijze procedure vindt u in het gedeelte Oplossing hieronder. Voor richtlijnen voor de implementatie van CipherTrust Manager en de integratie met sleutelbeheer, raadpleegt u het overzicht van HSM-services en sleutelbeheer van Encryption Consulting.
Foutberichten
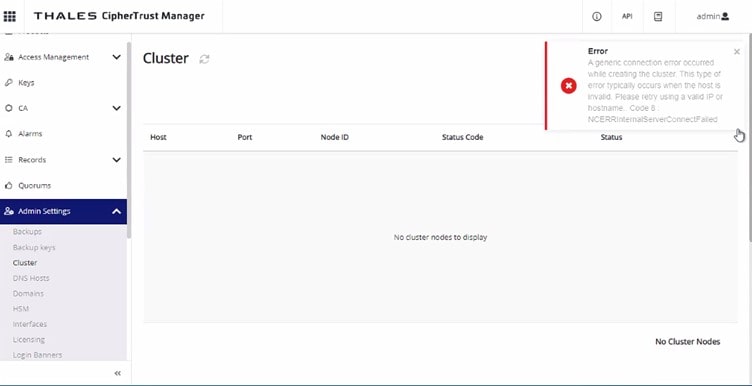
- Er is een algemene verbindingsfout opgetreden tijdens het aanmaken van het cluster. Dit type fout treedt meestal op wanneer de host ongeldig is. Probeer het opnieuw met een geldig IP-adres of een geldige hostnaam. Code 8: NCERRInternalServerConnectFailed
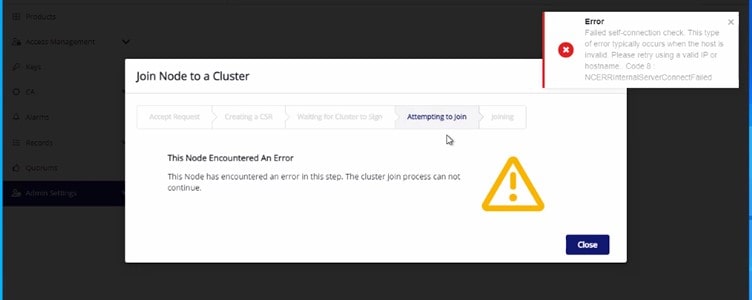
- Zelfverbindingscontrole mislukt. Dit type fout treedt meestal op wanneer de host ongeldig is. Probeer het opnieuw met een geldig IP-adres of een geldige hostnaam. Code 8: NCERRInternalServerConnectFailed
Beschrijving: Het scenario
Stel dat u een implementatie met 4 CipherTrust Manager-nodes (cm01.ec.com, cm02.ec.com, cm03.ec.com, cm04.ec.com) wilt toevoegen aan een cluster. De standaardprocedure is om één node als primaire node te selecteren, daar het cluster van te maken en vervolgens alle overige nodes aan dat cluster toe te voegen met behulp van de hostnaam of het IP-adres van elke node.
Hostnamen worden vanuit netwerkperspectief aanbevolen boven IP-adressen voor clusterconfiguratie: hostnamen blijven stabiel bij IP-wijzigingen (infrastructuurmigraties, DHCP-vernieuwingen) en zijn gemakkelijker te beheren op grote schaal. De bovengenoemde fouten treden echter op wanneer hostnamen worden gebruikt tijdens het aanmaken van een cluster, zelfs in omgevingen waar externe DNS correct is geconfigureerd.
Oorzaak
Het CipherTrust Manager-apparaat kan de hostnaam van het knooppunt waarnaar wordt verwezen tijdens clusterbewerkingen niet oplossen. CipherTrust Manager gebruikt zijn eigen interne netwerkstack voor clustercommunicatie en vertrouwt niet uitsluitend op de externe DNS-resolver die is geconfigureerd voor het hostnetwerk. Als de hostnamen van de clusterknooppunten niet aanwezig zijn in de lokale DNS-hosttabel van het apparaat (Beheerinstellingen > DNS-hosts), kan het apparaat deze niet oplossen, wat resulteert in de foutmelding NCERRInternalServerConnectFailed, ongeacht of de externe DNS correct is geconfigureerd.
Dit is een veelvoorkomende bron van verwarring: beheerders controleren of de externe DNS werkt, bevestigen dat de hostnaam vanaf een werkstation wordt opgelost, en krijgen desondanks de foutmelding omdat de interne hostnaamresolutie van het apparaat niet is geconfigureerd.
Oplossing: Stapsgewijze oplossing
In dit voorbeeld wordt cm01.ec.com gebruikt als primair knooppunt van waaruit het cluster wordt gecreëerd, en cm02.ec.com, cm03.ec.com en cm04.ec.com als secundaire knooppunten die moeten worden toegevoegd.
-
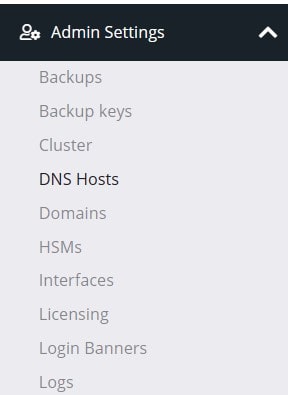
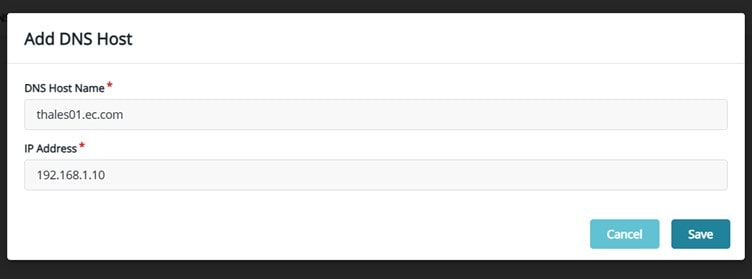
Ga op cm01.ec.com naar Beheerinstellingen > DNS-hosts.
-
Voeg alle 4 hostnamen van de CipherTrust Manager-nodes met hun bijbehorende IP-adressen toe aan de DNS-hosttabel op cm01.ec.com. Neem ook de hostnaam van cm01.ec.com zelf op in de tabel.
-
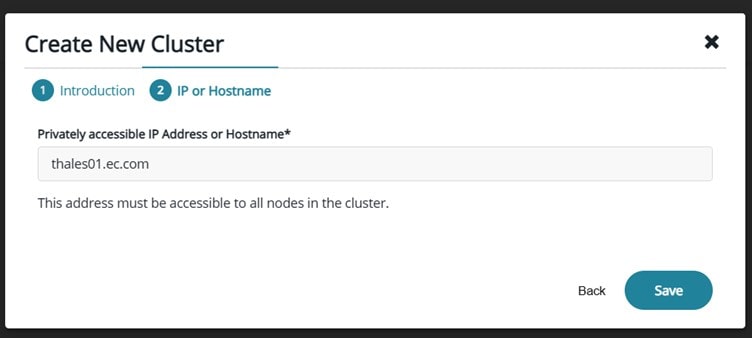
Ga naar Clustering op cm01.ec.com en maak het cluster aan met de hostnaam van cm01.ec.com zelf als primair knooppuntadres.
-
Voordat u elk secundair knooppunt vanaf cm01.ec.com toevoegt, gaat u naar elk secundair knooppunt (cm02.ec.com, cm03.ec.com, cm04.ec.com) en voegt u aan elk twee DNS-hostvermeldingen toe: de hostnaam van het primaire knooppunt (cm01.ec.com) en de eigen hostnaam van het secundaire knooppunt. Voeg bijvoorbeeld op cm02.ec.com vermeldingen toe voor zowel cm01.ec.com als cm02.ec.com. Dit zorgt ervoor dat beide knooppunten elkaars hostnamen kunnen oplossen voor de tweewegcommunicatie die nodig is tijdens het toevoegen van knooppunten.
-
Zodra alle DNS-hostvermeldingen op de primaire en secundaire knooppunten zijn ingesteld, gaat u terug naar cm01.ec.com en voegt u elk secundair knooppunt toe met behulp van de hostnaam. Voer de knooppunttests uit om te bevestigen dat het cluster operationeel is.
-
Nadat het cluster is aangemaakt, alle knooppunten zijn toegevoegd en de clusterwerking is geverifieerd, verwijdert u de DNS-hostvermeldingen van alle CipherTrust Manager-apparaten en controleert u of de clustering correct blijft functioneren wanneer externe DNS de hostnamen oplost.
Richtlijnen voor storingsmodi
- De fout blijft bestaan na het toevoegen van DNS-hostvermeldingen: Controleer of de gegevens correct zijn opgeslagen en of de koppeling tussen hostnaam en IP-adres klopt. Een typefout in de hostnaam of het IP-adres veroorzaakt dezelfde fout als een ontbrekende vermelding. Controleer dit door terug te gaan naar Beheerinstellingen > DNS-hosts en elke vermelding te controleren voordat u het aanmaken van het cluster opnieuw probeert.
- Het toevoegen van een secundair knooppunt is mislukt, maar het aanmaken van het cluster is wel gelukt: De DNS-hosttabel van het secundaire knooppunt bevat niet de hostnaam van het primaire knooppunt en ook niet de eigen hostnaam. Beide moeten aan het secundaire knooppunt worden toegevoegd voordat dit vanuit het primaire knooppunt aan het cluster kan worden toegevoegd.
- Het cluster faalt na het verwijderen van DNS-hostvermeldingen: De externe DNS-server lost de hostnamen niet correct op vanuit het netwerkperspectief van het apparaat. Herstel de DNS-hostvermeldingen als tijdelijke oplossing, of onderzoek waarom de externe DNS-resolver niet bereikbaar is of de verkeerde records retourneert vanuit de netwerkstack van het apparaat.
- Gedeeltelijke clusterstatus na een mislukte toevoeging van een knooppunt: Als het toevoegen van een knooppunt halverwege mislukt, probeer het dan niet opnieuw zonder eerst de onvolledige knooppuntvermelding uit de clusterconfiguratie te verwijderen. Het een tweede keer toevoegen van een gedeeltelijk toegevoegd knooppunt kan het cluster in een moeilijkere staat achterlaten om te herstellen.
- NCERRInternalServerConnectFailed op een cluster dat voorheen wel werkte: Als deze fout optreedt in een cluster dat voorheen operationeel was, controleer dan of de DNS-hostvermeldingen voortijdig zijn verwijderd (voordat de externe DNS was geverifieerd), of de IP-adressen van knooppunten zijn gewijzigd (waardoor de externe DNS-records zijn verbroken) en of de netwerkverbinding tussen de knooppunten nog steeds functioneert op de vereiste poorten.
CipherTrust Manager in de context van sleutelbeheer
CipherTrust Manager is een platform voor sleutelbeheer dat het beheer van de levenscyclus van cryptografische sleutels centraliseert: sleutelgeneratie, opslag, distributie, rotatie, intrekking en handhaving van toegangscontrolebeleid in bedrijfsomgevingen. Het clusteren van CipherTrust Manager-nodes zorgt voor een hoge beschikbaarheid van sleutelbeheerbewerkingen: als één node niet beschikbaar is, blijven de andere nodes in het cluster zonder onderbreking sleutelverzoeken verwerken.
Voor organisaties die CipherTrust Manager gebruiken, integreert het met HSM's voor hardwarematige sleutelbescherming, met PKI-infrastructuur voor sleutelbeheer door certificeringsinstanties en met workflows voor sleutelbeheer op bedrijfsniveau die de volledige sleutellevenscyclus bestrijken. Een correct geconfigureerd cluster vormt de basis voor zeer beschikbare en traceerbare sleutelbeheerprocessen. Zie ons artikel over 10 best practices voor sleutelbeheer in bedrijven voor meer algemene richtlijnen voor sleutelbeheer.
Conclusie
De clusterfout NCERRInternalServerConnectFailed (Code 8) van CipherTrust Manager wordt bijna altijd veroorzaakt door ontbrekende hostnaamvermeldingen in de interne DNS-hosttabel van het apparaat, en niet door een externe DNS-fout. De oplossing is eenvoudig: voeg alle hostnamen van de knooppunten toe aan de DNS-hosttabel op elk apparaat dat betrokken is bij de clusterbewerking, maak of voeg toe aan het cluster met behulp van de hostnamen, controleer of het cluster correct functioneert en verwijder vervolgens de ontbrekende DNS-hostvermeldingen. Door de juiste volgorde aan te houden voor het toevoegen van knooppunten (het toevoegen van zowel de hostnaam van het primaire als het secundaire knooppunt aan elk secundair knooppunt voordat de toevoeging van het knooppunt vanuit het primaire knooppunt wordt gestart) worden de meest voorkomende fouten bij het toevoegen van secundaire knooppunten voorkomen. Voor doorlopende configuratie van CipherTrust Manager, HSM-integratie en ondersteuning bij sleutelbeheer kunt u terecht bij de diensten van Encryption Consulting.
Veelgestelde Vragen / FAQ
Wat veroorzaakt de clusterfout NCERRInternalServerConnectFailed van CipherTrust Manager?
Het apparaat kan de hostnaam van het knooppunt waarnaar wordt verwezen tijdens het aanmaken van een cluster of het toevoegen van een knooppunt niet oplossen. Zelfs met correct geconfigureerde externe DNS gebruikt CipherTrust Manager zijn eigen interne hostnaamresolutie. Het toevoegen van de hostnamen van de knooppunten aan Beheerinstellingen > DNS-hosts op elk apparaat lost het probleem op.
Moet ik IP-adressen of hostnamen gebruiken voor CipherTrust Manager-clustering?
Het gebruik van hostnamen wordt aanbevolen: ze blijven stabiel bij wijzigingen in IP-adressen en zijn gemakkelijker te beheren op grote schaal. Hostnamen moeten echter wel worden toegevoegd aan de DNS-hosttabel van elk apparaat vóór clusterbewerkingen, aangezien CipherTrust Manager zijn eigen interne resolutie gebruikt in plaats van uitsluitend te vertrouwen op externe DNS.
Kan ik de DNS-hostvermeldingen verwijderen nadat het cluster is geconfigureerd?
Ja. Zodra het cluster succesvol is aangemaakt, alle knooppunten zijn toegevoegd en de clusterfunctionaliteit is geverifieerd, kunnen de DNS-hostvermeldingen van elk apparaat worden verwijderd. Controleer of de clusterwerking na verwijdering correct blijft verlopen en of de externe DNS de hostnamen vanuit het netwerk van het apparaat correct oplost.
Wat is de juiste volgorde voor het toevoegen van knooppunten aan een CipherTrust Manager-cluster?
1. Selecteer het primaire knooppunt en voeg alle hostnamen van de knooppunten toe aan de DNS-hosttabel; maak het cluster aan met behulp van de eigen hostnaam van het primaire knooppunt. 2. Voeg op elk secundair knooppunt de hostnaam van het primaire knooppunt en de eigen hostnaam van het secundaire knooppunt toe aan de DNS-hosttabel. 3. Voeg vanaf het primaire knooppunt elk secundair knooppunt toe via de hostnaam. 4. Controleer of het cluster correct werkt en verwijder vervolgens de DNS-hostvermeldingen van alle apparaten.
Wat gebeurt er als de clustering van CipherTrust Manager halverwege mislukt?
Controleer de DNS-hostvermeldingen op alle betrokken apparaten; controleer de apparaatlogboeken op specifieke foutcodes; controleer de netwerkverbinding tussen de knooppunten; en als het cluster gedeeltelijk is aangemaakt, verwijder dan de onvolledige knooppuntvermeldingen voordat u het opnieuw probeert. Probeer geen gedeeltelijk toegevoegd knooppunt toe te voegen zonder het eerst volledig uit de clusterconfiguratie te verwijderen.
Waarom heeft CipherTrust Manager een eigen DNS-hosttabel nodig als er een externe DNS-server is geconfigureerd?
CipherTrust Manager gebruikt een eigen interne netwerkstack voor clustercommunicatie, die mogelijk niet via dezelfde DNS-resolver loopt als het externe netwerk. Door hostnamen toe te voegen aan de DNS-hosttabel wordt ervoor gezorgd dat de resolutie voor clusterbewerkingen lokaal wordt afgehandeld, onafhankelijk van de beschikbaarheid van externe DNS. Dit is vooral belangrijk tijdens de eerste installatie of in omgevingen zonder internetverbinding.

