
- Wat is een cloudgebaseerde PKI?
- Waarom migreren organisaties PKI naar de cloud?
- Wat zijn de meest voorkomende uitdagingen van cloudgebaseerde PKI?
- Hoe verhouden native en externe sleutelbeheermodellen zich tot elkaar voor PKI in de cloud?
- Hoe regelt IAM de toegang tot privésleutels van cloud-PKI?
- Wat zijn de architectuurmodellen voor cloudgebaseerde PKI?
- Hoe moet u omgaan met certificaat- en CA-sleutelrotatie in een cloud-PKI?
- Wat moet u loggen en monitoren in een cloudgebaseerde PKI?
- Hoe verhouden AWS, Azure en GCP zich tot elkaar qua kosten voor cloudgebaseerde PKI?
- Hoe ziet een multi-cloud PKI-architectuur eruit?
- Wat zijn de beperkingen van cloudgebaseerde PKI?
- Beslissingschecklist: Een cloudgebaseerde PKI-architectuur kiezen
- Wat zou Encryption Consulting aanbevelen?
- Veelgestelde Vragen / FAQ
Cloudgebaseerde PKI draait (een deel van) de certificeringsinstantie (CA)-hiërarchie op AWS-, Azure- of GCP-infrastructuur in plaats van op lokale hardware. Dit is belangrijk omdat de geldigheidsduur van certificaten snel afneemt volgens het geldigheidsschema van het CA/Browser Forum, en handmatige, hardwaregebonden PKI dit tempo niet kan bijhouden. De aanbevolen aanpak: houd uw root-CA (en idealiter ook uw beleids-CA) offline, ongeacht welke cloud u gebruikt, en kies de hybride architectuur die aansluit bij de mate van controle die u nodig hebt over de uitgevende CA.
Key afhaalrestaurants
- Cloudgebaseerde PKI kent vier gangbare architecturen: Simple, Two-Tier Hybrid, Three-Tier en Three-Tier Hybrid. Bij elk van deze architecturen bevindt de Root CA zich on-premise en is offline; de cloud host alleen de Issuing CA (en soms een Policy CA).
- Bij native key control wordt de privésleutel van een uitgevende CA gegenereerd en bewaard in een cloud-native HSM (AWS CloudHSM achter ACM Private CA, Azure Managed HSM of GCP Cloud HSM). Bij external control komt de sleutel helemaal niet in aanraking met de cloud. Daarom blijven root- en beleids-CA's op een air-gapped, on-premise HSM.
- Voor IAM in een cloud-PKI moet onderscheid worden gemaakt tussen "wie de CA mag beheren" en "wie een certificaat mag aanvragen", met behulp van AWS IAM, Azure RBAC (plus de eigen lokale RBAC van Managed HSM) of Google Cloud IAM-rollen.
- De geldigheidsduur van een Leaf-certificaat volgt een vast traject dat is vastgesteld door het CA/Browser Forum: momenteel 200 dagen, oplopend tot 100 dagen in maart 2027 en 47 dagen in maart 2029. De vernieuwing van CA-sleutels verloopt via een apart, veel trager proces dat in jaren wordt gemeten, en het is een veelgemaakte planningsfout om deze twee te verwarren.
- Cloudgebaseerde PKI vermijdt het grootste deel van de circa $300,000 aan verborgen kosten voor hardware, personeel en ceremonies die doorgaans gepaard gaan met het volledig lokaal beheren van PKI. Er zijn echter nog steeds kosten verbonden aan HSM- en CA-services per cloudomgeving.
Gepubliceerd: oktober 2020. Bijgewerkt: augustus 2026. Beoordeeld door het PKI-adviessteam van Encryption Consulting.
Als u deze architectuur liever niet zelf bouwt en beheert, vergelijkt onze handleiding voor PKIaaS-implementatiemodellen het volledig beheerde alternatief. En als u nog twijfelt over het beheer van de HSM's, gaat het artikel ' Dedicated vs. Shared HSMs in PKIaaS ' dieper in op die afweging.
Wat is een cloudgebaseerde PKI?
Een Public Key Infrastructure (PKI) is de verzameling hardware, software, beleidsregels en procedures die nodig zijn om digitale certificaten te creëren, te distribueren en in te trekken. Deze certificaten bewijzen de identiteit van een persoon, apparaat of dienst op een netwerk. De kerntaak van een PKI is authenticatie en vertrouwelijkheid: het stelt twee partijen in staat elkaars identiteit te vertrouwen en de informatie die ze uitwisselen te versleutelen. Dit wordt bereikt door middel van drie eigenschappen die bekend staan als de CIA-driehoek : vertrouwelijkheid (alleen de beoogde ontvanger kan de gegevens lezen), integriteit (de gegevens zijn niet gewijzigd tijdens de overdracht) en beschikbaarheid (de systemen die certificaten uitgeven en valideren zijn beschikbaar wanneer nodig).
Een cloudgebaseerde PKI betekent simpelweg dat een of meer lagen van de CA-hiërarchie, meestal de uitgevende CA, draaien op AWS-, Azure- of GCP-infrastructuur in plaats van op hardware die u zelf bezit en installeert. Een aantal termen komen in deze vergelijking steeds terug: een root-CA is het vertrouwensanker van de hiërarchie en wordt normaal gesproken offline gehouden; een uitgevende CA (soms ook wel ondergeschikte CA genoemd) is de CA die daadwerkelijk eindgebruikerscertificaten ondertekent; een beleids-CA is een optionele tussenlaag die beperkt wat een uitgevende CA mag uitgeven; een HSM (Hardware Security Module) is de fraudebestendige hardware die de privésleutel van een CA genereert en beschermt; en CDP, AIA en OCSP zijn de intrekkings- en certificaatketendiensten (CRL Distribution Point, Authority Information Access en Online Certificate Status Protocol) waarmee vertrouwende partijen kunnen controleren of een certificaat nog geldig is.
Waarom migreren organisaties PKI naar de cloud?
Organisaties migreren hun certificeringsinstanties (Issuing CA's) naar de cloud om kapitaalintensief, handmatig hardwarebeheer in te ruilen voor een service die naar behoefte schaalbaar is en het grootste deel van de onderhoudslast wegneemt. In tegenstelling tot een on-premises implementatie, hoeft u bij een cloudgebaseerde Issuing CA geen HSM te installeren, geen besturingssysteem te patchen of zelf hardwarevernieuwingscycli te plannen. De cloudprovider zorgt voor beschikbaarheid, schaalbaarheid en de onderliggende infrastructuur, terwijl u zich kunt concentreren op certificaatbeleid en -uitgifte. Deze verschuiving is vooral belangrijk voor organisaties waarvan het certificaatvolume onvoorspelbaar groeit, omdat een cloudgebaseerde Issuing CA een piek in de inschrijvingen (een nieuwe bedrijfseenheid, een IoT-vloot, een Kubernetes-cluster dat uitbreidt) kan opvangen zonder dat er tussendoor een hardware-aankoopcyclus nodig is.
Wat zijn de meest voorkomende uitdagingen van cloudgebaseerde PKI?
De meeste problemen met cloud-PKI zijn terug te voeren op vijf terugkerende tekortkomingen: een onduidelijk ontwerp, het negeren van HSM's, het kiezen van de verkeerde cloud voor de vereiste, slechte integratie met de bestaande infrastructuur en het ontbreken van een degelijk certificaatlevenscyclusproces.
- Zwakke PKI-fundamentals. Teams die een echte ontwerpfase overslaan, missen vaak ook de nalevingsvereisten, zoals de richtlijnen voor cryptografisch sleutelbeheer van NIST SP 800-57, die vóór de implementatie moeten worden toegepast en niet achteraf moeten worden ontdekt.
- HSM's als optioneel beschouwen. Het overslaan van HSM-ondersteunde sleutelopslag voor de privésleutel van een CA betekent dat de CA niet voldoet aan FIPS 140 Level 3, punt uit. Softwarematige sleutelopslag kan die claim niet maken, ongeacht de cloudprovider.
- Een wolk kiezen op basis van gemak in plaats van geschiktheid. AWS, Azure en GCP bieden wezenlijk verschillende CA-services en HSM-opties; de juiste keuze hangt af van waar uw workloads zich al bevinden en welk compliance-regime van toepassing is, en niet van welke console uw team toevallig het beste kent.
- Slechte integratie met de bestaande PKI. Een cloudgebaseerde CA die niet correct is gekoppeld aan uw bestaande root- en beleids-CA's creëert een tweede, losgekoppelde hiërarchie in plaats van de hiërarchie die u al vertrouwt uit te breiden.
- Geen certificaatlevenscyclusproces. De juiste tools kiezen voor ontdekking, uitgifte, verlenging en intrekking van certificaten is net zo belangrijk als de CA-architectuur zelf; een onbeheerde certificaatlevenscyclus veroorzaakt storingen, ongeacht hoe goed de onderliggende PKI is ontworpen.
Hoe verhouden native en externe sleutelbeheermodellen zich tot elkaar voor PKI in de cloud?
Gebruik native cloud-HSM-beheer voor de uitgevende CA die moet schalen en integreren met cloudservices, en behoud extern, lokaal beheer voor de root-CA (en meestal de beleids-CA) waarvan de privésleutel nooit via een netwerk bereikbaar mag zijn.
| Model | Waar de privésleutel zich bevindt | Typisch gebruik |
|---|---|---|
| Native (cloud HSM-beheer) | Gegenereerd en bewaard binnen AWS CloudHSM (achter ACM Private CA), Azure Managed HSM of GCP Cloud HSM. | Een certificeringsinstantie (CA) die moet schalen, integreren met cloud-native services en grote volumes moet kunnen uitgeven. |
| Geïmporteerd (BYOK-equivalent) | Sleutelmateriaal gegenereerd op uw eigen HSM en vervolgens geïmporteerd in de cloud-HSM, of een CA geïnstalleerd op een cloud-VM die wordt ondersteund door een on-premise HSM. | Het migreren van de identiteit van een bestaande CA naar de cloud zonder het vertrouwen opnieuw op te bouwen, of het voldoen aan een beleid dat vereist dat de klant sleutelmateriaal genereert. |
| Extern (HYOK-equivalent) | Nooit geïmporteerd naar de cloud; blijft op een geïsoleerde, lokale HSM die alleen wordt gebruikt tijdens geplande ondertekeningsceremonies. | Root CA, en vaak ook de Policy CA, in elke onderstaande architectuur |
De afweging is vergelijkbaar met sleutelbeheer in het algemeen: native cloudbeheer biedt schaalbaarheid en een nauwe integratie met cloud-IAM en logging, terwijl extern beheer de sterkste garantie biedt – een gecompromitteerd cloudaccount kan de sleutel van uw Root CA nog steeds niet benaderen – maar dit gaat ten koste van een handmatig, ceremonieel proces telkens wanneer die sleutel nodig is. Onze handleiding voor de Root CA-ceremonie beschrijft hoe dat proces er in de praktijk uitziet.
Hoe regelt IAM de toegang tot privésleutels van cloud-PKI?
Het IAM-ontwerp van een cloud-PKI moet de mensen die de CA zelf beheren scheiden van de mensen en systemen die alleen een certificaat hoeven aan te vragen, gebruikmakend van welk identiteitssysteem de onderliggende cloud ook al biedt.
- AWS: IAM-beleid bepaalt wie de API's van ACM Private CA en CloudHSM mag aanroepen. Daarnaast hanteert CloudHSM zelf rollen voor crypto-officier en crypto-gebruiker binnen de HSM, waardoor een AWS IAM-machtiging alleen niet voldoende is om de sleutel te gebruiken.
- Azuur: Azure RBAC bepaalt wie de ondersteunende resources van de CA mag beheren, terwijl Managed HSM een apart, lokaal RBAC-model hanteert dat zelfs Azure-abonnementsbeheerders per definitie niet kunnen overrulen.
- GCP-certificaat: Cloud IAM-rollen die zijn gekoppeld aan Cloud HSM en Certificate Authority Service beheren zowel administratieve acties (het aanmaken of uitschakelen van een CA) als uitgifteacties (het aanvragen van een certificaat), en Google raadt aan deze twee sets rollen gescheiden te houden.
Een praktische configuratie volgens het principe van minimale privileges volgt dezelfde vijf stappen op elk van de drie cloudplatformen:
- Inventariseer elke identiteit, zowel van personen als van diensten, die momenteel toegang heeft tot de CA of de bijbehorende HSM.
- Splits de rol "kan de CA beheren" (aanmaken, uitschakelen, vernieuwen) en de rol "kan een certificaat aanvragen" op in aparte rollen en wijs aan beide geen identiteit toe.
- Wijs elke subsidie toe aan de specifieke CA- of HSM-resource en gebruik nooit een algemene subsidie voor alle CA's in het account, abonnement of project.
- Vereis een workflow met bevoorrechte toegang, en idealiter goedkeuring door meerdere partijen, voor elke actie die een CA kan uitschakelen of verwijderen.
- Controleer de CA-gerelateerde IAM-toewijzingen volgens een vast kwartaalschema, aangezien een afwijking in de toegang hier direct kan leiden tot onjuiste certificaatuitgifte.
Wat zijn de architectuurmodellen voor cloudgebaseerde PKI?
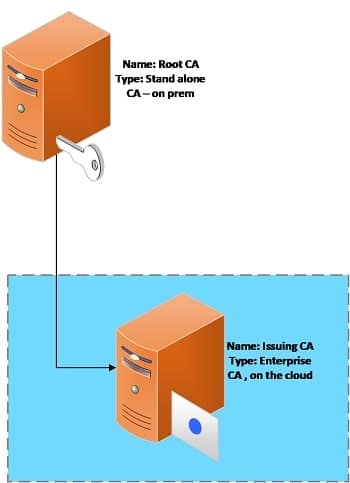
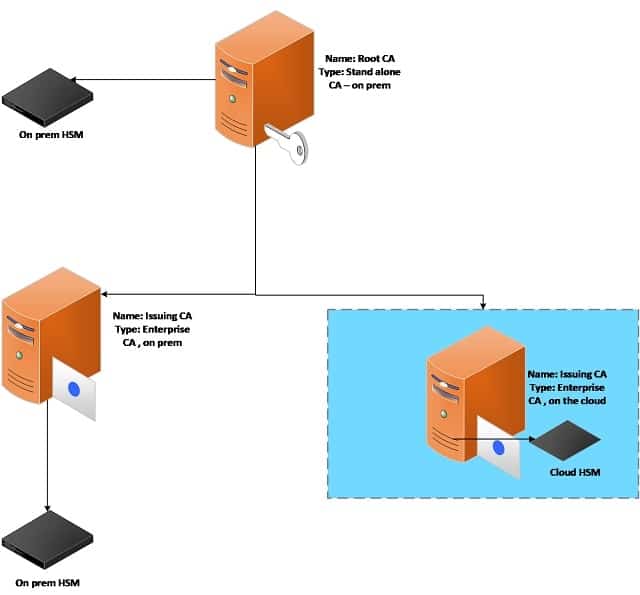
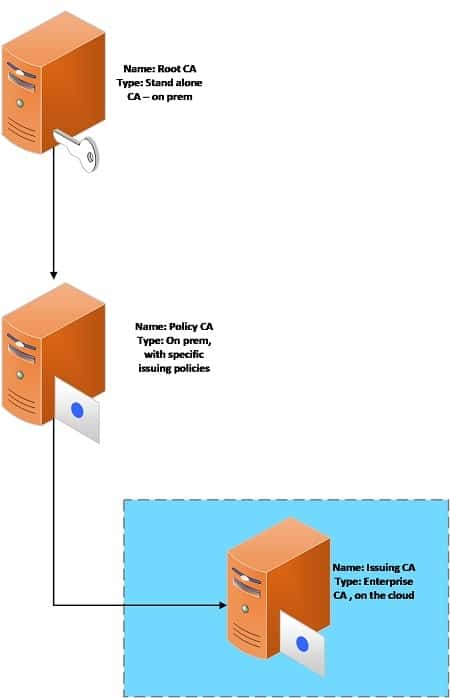
Vier architecturen dekken de meeste PKI-implementaties in de cloud. Deze architecturen verschillen voornamelijk in het aantal lagen en in de mate waarin de hiërarchie lokaal blijft.
| Model | Structuur | Beste pasvorm |
|---|---|---|
| Eenvoudig model | Root CA on-premise en offline; één uitgevende CA in de cloud, ondersteund door een cloud-HSM. | Kleinschalige implementaties waarbij één uitgevende certificeringsinstantie alle certificaataanvragen kan afhandelen. |
| Hybride model met twee niveaus | Root CA on-premise en offline; twee uitgevende CA's, één on-premise en één in de cloud, beide online. | Organisaties die naast cloudworkloads nog steeds een aanzienlijke lokale infrastructuur hebben (werkstationauthenticatie, domeincertificaten). |
| Drie-lagenmodel | Root CA on-premise en offline; een Policy CA (ook offline) beperkt expliciet wat de cloud Issuing CA mag uitgeven. | Teams die strikte, controleerbare controle over het uitgiftebeleid nodig hebben, terwijl ze tegelijkertijd gebruikmaken van cloudinfrastructuur voor de uitgevende CA. |
| Hybride model met drie niveaus | Root CA en Policy CA, zowel on-premise als offline; twee Issuing CA's, één on-premise en één in de cloud, die elk worden beheerd door dezelfde Policy CA. | Organisaties die beleidscontrole op hoog niveau nodig hebben voor zowel on-premises als cloudgebaseerde uitgifte, gelijktijdig. |
Eenvoudig model:
Tweetraps hybride model:
Model met drie niveaus:
Hybride model met drie niveaus:
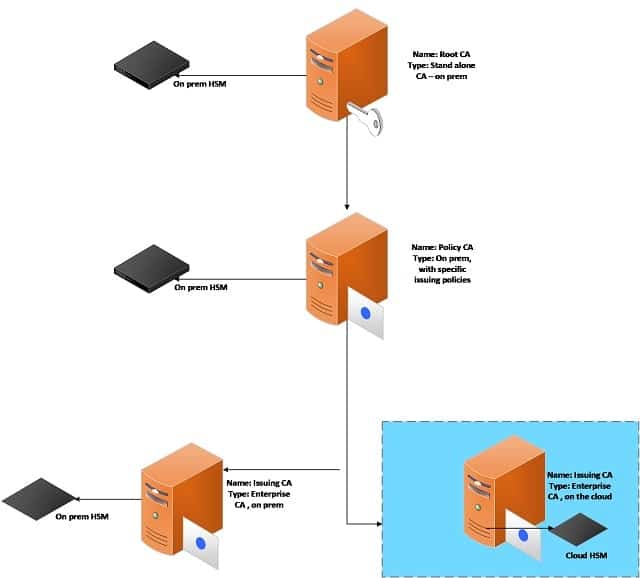
Een uitgevende CA die bijvoorbeeld is gebouwd op AWS Certificate Manager Private CA slaat zijn privésleutel op in AWS CloudHSM; het model dat u kiest, bepaalt of dit de enige CA in de hiërarchie is (Simple) of een van meerdere, elk met een gedefinieerd bereik (de hybride en drielaagse varianten).
Hoe moet u omgaan met certificaat- en CA-sleutelrotatie in een cloud-PKI?
De geldigheid van bladcertificaten en de rotatie van CA-sleutels verlopen volgens volledig verschillende klokken, en het is een veelgemaakte planningsfout om ze als hetzelfde probleem te beschouwen.
- Geldigheid van het bladcertificaat Dit wordt bepaald door het gepubliceerde geleidingspad van het CA/Browser Forum: maximaal 200 dagen vandaag, dalend naar 100 dagen op 15 maart 2027 en naar 47 dagen op 15 maart 2029. Bij een geldigheidsduur van 47 dagen is handmatige verlenging op grote schaal niet haalbaar, waardoor ACME-gebaseerde automatisering feitelijk verplicht is voor elke uitgevende CA die dit schema volgt.
- CA-sleutelrotatie Het proces verloopt volgens een veel langere cyclus, gekoppeld aan de geldigheidsperiode van de Root- of Issuing CA (doorgaans 10 tot 20 jaar voor een Root, 3 tot 5 jaar voor een Issuing CA) en aan de kosten van een nieuwe sleutelceremonie, en niet aan het schema voor bladcertificaten van de CA/Browser Forum. Het roteren van een CA-sleutel betekent het genereren van een nieuw sleutelpaar, het uitgeven van een nieuw CA-certificaat en het opnieuw toevoegen van elk afhankelijk certificaat aan de certificaatketen. Dit is dus een weloverwogen proces, in tegenstelling tot de geautomatiseerde vernieuwing van bladcertificaten.
Wat moet u loggen en monitoren in een cloudgebaseerde PKI?
Elke laag van een cloud-PKI, de certificeringsinstantie (CA) zelf, de hardwarematige beveiligingsmodule (HSM) die de sleutel beschermt, en het cloudplatform waarop beide draaien, moet een eigen logboekregistratie hebben voordat het eerste certificaat wordt uitgegeven.
- CA-niveau logboeken: Elke uitgifte, intrekking en beleidswijziging moet worden vastgelegd met de aanvragende identiteit, ongeacht in welke cloud de CA wordt gehost.
- HSM-niveau logboeken: AWS CloudTrail registreert API-aanroepen van CloudHSM en ACM Private CA, Azure Monitor registreert Managed HSM-bewerkingen via de diagnostische instellingen en GCP Cloud Audit Logs registreert activiteiten van Cloud HSM en Certificate Authority Service. In alle drie gevallen moeten deze gegevens expliciet naar een SIEM worden doorgestuurd en mogen ze niet binnen het standaard bewaarvenster blijven.
- Controles die voor het publiek toegankelijk zijn: Certificate Transparency-logboeken bieden u een onafhankelijk, alleen-toevoegend overzicht van elk publiekelijk vertrouwd certificaat dat onder uw domeinen is uitgegeven. Het is de moeite waard om deze logboeken te controleren, zelfs voor certificaten die u niet van plan was uit te geven.
Let specifiek op pogingen tot het exporteren van CA-sleutels, onverwachte certificaatuitgifte buiten uw normale inschrijvingsproces en elke wijziging in de uitgiftebeperkingen van een beleids-CA. Dit zijn de gebeurtenissen die een routinematige PKI-werking in een incident veranderen.
Hoe verhouden AWS, Azure en GCP zich tot elkaar qua kosten voor cloudgebaseerde PKI?
Cloudgebaseerde PKI vervangt het grootste deel van de hoge initiële kosten van een on-premises implementatie door terugkerende servicekosten voor HSM en CA die meeschalen met het gebruik in plaats van met het aantal medewerkers of de vervanging van hardware.
| Kostendrijver | Geschat model |
|---|---|
| AWS (ACM Private CA + CloudHSM) | ACM Private CA factureert per CA per maand plus kosten per certificaatuitgifte; CloudHSM factureert per HSM-instantie per uur als u behoefte heeft aan dedicated HSM-beheer dat verder gaat dan de beheerde optie van ACM PCA. |
| Azure (beheerde HSM) | De facturering vindt plaats per HSM-pool per uur in plaats van per sleutel, doorgaans tussen de $3 en $3.20 per uur voor het standaardpakket, ongeacht het certificaatvolume. |
| GCP (Cloud HSM + Certificate Authority Service) | Een Cloud HSM voor één gebruiker kost ongeveer $3,500 per maand (vast tarief) en omvat een groot aantal sleutelversies zonder extra kosten; Certificate Authority Service brengt hiervoor eigen kosten per CA en per certificaat in rekening. |
| On-premises PKI (ter vergelijking) | Ons eigen specificatie van de interne PKI-kosten Dit brengt het totale prijsverschil op ongeveer $300,000 meer dan een vergelijkbare beheerde dienst, als HSM's, PKI-engineers, root-ceremonies en audits worden meegerekend. |
Beschouw de bovenstaande cloudcijfers als indicatief en controleer de actuele regionale prijzen voordat u budgetteert; een meer duurzame vergelijking is structureel. Cloudgebaseerde PKI zet het grootste deel van de PKI-kosten om in een voorspelbare, gebruiksafhankelijke vergoeding, terwijl on-premises PKI de kosten concentreert in grote, incidentele kapitaaluitgaven (HSM-aankopen, root-ceremonies, hardware-vernieuwingen).
Hoe ziet een multi-cloud PKI-architectuur eruit?
Het gelijktijdig uitvoeren van PKI op GCP, AWS en Azure breidt het hybride model met drie lagen uit in plaats van het te vervangen: één offline root-CA en beleids-CA vormen nog steeds de basis van de hiërarchie, en elke cloud krijgt zijn eigen uitgevende CA eronder, afgestemd op de workloads die daar daadwerkelijk draaien.
De meest voorkomende oorzaak van falen is niet architectonisch, maar bestuurlijk: drie onafhankelijke certificeringsinstanties (CA's) die door drie verschillende cloudteams worden beheerd, elk met hun eigen certificaatprofielen, rotatiegewoonten en logboekregistratie, lopen uit elkaar totdat een auditor (of een storing) een reconciliatie afdwingt. Voor de volledige referentiearchitectuur en hoe u deze afwijking kunt voorkomen, raadpleegt u onze Multi-Cloud PKIaaS Architecture Guide voor AWS, Azure en GCP.
Wat zijn de beperkingen van cloudgebaseerde PKI?
- De beveiliging van de root-CA is nog steeds afhankelijk van het proces, niet van de cloud. Het verplaatsen van een uitgevende CA naar de cloud doet niets om een root-CA te beveiligen die nog steeds onzorgvuldig lokaal wordt beheerd; de offline, op ceremonie gebaseerde discipline moet worden gehandhaafd, ongeacht waar de rest van de hiërarchie zich bevindt.
- Consistentie tussen verschillende cloudomgevingen is niet automatisch. AWS, Azure en GCP bieden elk op een andere manier CA- en HSM-services aan. Daarom moeten certificaatprofielen, rotatiebeleid en logboekindeling bewust gestandaardiseerd worden voor alle clouds; er is geen standaardoplossing die dit automatisch voor u afdwingt.
- Vendor lock-in op HSM-niveau. Sleutelmateriaal van een certificeringsinstantie (CA) dat is gegenereerd binnen de hardwareopslag (HSM) van de ene cloud, kan niet zomaar worden overgezet naar de HSM van een andere cloud. Een latere migratie vereist een nieuwe sleutelceremonie, geen eenvoudige overzetting.
- Het 47-daagse uitlooptraject is een harde vereiste voor automatisering, geen voorkeur. Elk cloud-PKI-ontwerp dat uitgaat van handmatige certificaatvernieuwing zal falen zodra de kortere geldigheidsperioden van het CA/Browser Forum van kracht worden.
Beslissingschecklist: Een cloudgebaseerde PKI-architectuur kiezen
- Bevestig dat uw Root CA (en Policy CA, indien aanwezig) lokaal, offline en onder ceremonieel beheer blijft, ongeacht welk model u hieronder kiest.
- Als uw infrastructuur volledig cloud-native is, begin dan met het eenvoudige model; als u nog steeds een aanzienlijke on-premises infrastructuur hebt, gebruik dan het hybride model met twee lagen.
- Voeg een beleids-CA (het drielaagsmodel of het hybride drielaagsmodel) alleen toe als u expliciete, controleerbare beperkingen nodig hebt voor wat een uitgevende CA mag uitgeven, en niet standaard.
- Stem uw certificaatvernieuwingsproces af op de huidige geldigheidslimiet van de CA/Browser Forum en beschouw ACME-gebaseerde automatisering als een vereiste, niet als een toekomstige verbetering.
- Als u momenteel meer dan één cloudomgeving beheert, of dit in de toekomst verwacht, ontwerp dan de beheerlaag voor meerdere clouds, gedeelde certificaatprofielen, een consistent rotatiebeleid en uniforme logboekregistratie, voordat elk cloudteam onafhankelijk zijn eigen uitgevende CA configureert.
Wat zou Encryption Consulting aanbevelen?
Voor de meeste organisaties raden we aan te beginnen met het hybride model met drie lagen: een offline root- en beleids-CA als ankerpunt in de hiërarchie, met cloudgebaseerde uitgevende CA's die zijn afgestemd op de workload en de cloudomgeving. De meest voorkomende fout die we zien, is niet de keuze voor AWS, Azure of GCP, maar het overslaan van de beleids-CA en de bijbehorende governance. Juist die governance voorkomt dat een multi-cloud PKI uiteenvalt in drie losgekoppelde, inconsistent beheerde hiërarchieën. Als u dit zelf bouwt, kunnen onze PKI-as-a-Service en HSM-as-a-Service oplossingen de onderdelen met het grootste operationele risico, zoals HSM-beheer, root-ceremonies en certificaatprofielbeheer, voor u overnemen, terwijl u de controle over het uitgiftebeleid behoudt.
Veelgestelde Vragen / FAQ
Kan ik één root-CA gebruiken voor AWS, Azure en GCP?
Ja, en dat is de aanbevolen aanpak. Uw root-CA blijft on-premises en offline, ongeacht de cloud; elke cloud krijgt vervolgens zijn eigen uitgevende CA die via een beleids-CA (indien gebruikt) verbonden is met diezelfde root-CA, zodat het vertrouwen uniform blijft, ook al vindt de uitgifte op drie verschillende locaties plaats.
Heb ik een aparte HSM nodig als ik al gebruik maak van een beheerde CA-service zoals AWS ACM Private CA?
Niet per se. ACM Private CA bewaart zijn privésleutel al op de achtergrond in AWS CloudHSM, waardoor u kunt profiteren van HSM-ondersteuning zonder een apart CloudHSM-cluster te hoeven inrichten. Een dedicated HSM is pas zinvol als u controle over de HSM zelf nodig hebt, bijvoorbeeld vanwege specifieke compliance-eisen, aangepaste vereisten voor sleutelceremonies of workloads buiten ACM Private CA die dezelfde HSM moeten delen.
Hoe vaak moet ik de privésleutel van mijn CA vernieuwen ten opzichte van mijn leaf-certificaten?
Deze twee processen volgen verschillende schema's en mogen niet met elkaar worden verward. Leaf-certificaten volgen nu het verkorte geldigheidsschema van het CA/Browser Forum (momenteel 200 dagen, oplopend tot 47 dagen in maart 2029) en moeten automatisch worden vernieuwd. De eigen sleutel van een CA wordt doorgaans veel minder vaak vernieuwd, in de orde van jaren, afhankelijk van de geldigheidsperiode van het certificaat en de kosten van een sleutelvernieuwingsceremonie.
Voldoet cloudgebaseerde PKI aan FIPS 140-3?
Dat kan, maar de naleving hangt af van de gekozen HSM-optie, niet zozeer van de cloudprovider. Het gebruik van een softwarematige sleutelopslag in plaats van een door HSM ondersteunde CA betekent dat de CA niet voldoet aan FIPS 140 Level 3, ongeacht welke cloudprovider deze host; controleer daarom het specifieke validatieniveau van de HSM-service (CloudHSM, Managed HSM of Cloud HSM) die u daadwerkelijk implementeert.
Wat gebeurt er met mijn PKI als ik later een vierde cloud toevoeg, of een workload terug naar mijn eigen locatie verplaats?
Als uw root-CA (en beleids-CA) vanaf het begin on-premises en offline is bewaard, is het toevoegen van een nieuwe uitgevende CA, waar dan ook (in een vierde cloud of weer on-premises), een kwestie van het koppelen van een nieuwe ondergeschikte CA aan uw bestaande root-CA, en niet van het volledig opnieuw opbouwen van het vertrouwen. Dit is de belangrijkste reden waarom we aanraden om het vertrouwensanker in eerste instantie niet aan één enkele cloud te koppelen.
Heeft u een specifieke vraag over cloud-PKI-architectuur of -migratie? Neem dan contact op met ons team via [email protected].
- Wat is een cloudgebaseerde PKI?
- Waarom migreren organisaties PKI naar de cloud?
- Wat zijn de meest voorkomende uitdagingen van cloudgebaseerde PKI?
- Hoe verhouden native en externe sleutelbeheermodellen zich tot elkaar voor PKI in de cloud?
- Hoe regelt IAM de toegang tot privésleutels van cloud-PKI?
- Wat zijn de architectuurmodellen voor cloudgebaseerde PKI?
- Hoe moet u omgaan met certificaat- en CA-sleutelrotatie in een cloud-PKI?
- Wat moet u loggen en monitoren in een cloudgebaseerde PKI?
- Hoe verhouden AWS, Azure en GCP zich tot elkaar qua kosten voor cloudgebaseerde PKI?
- Hoe ziet een multi-cloud PKI-architectuur eruit?
- Wat zijn de beperkingen van cloudgebaseerde PKI?
- Beslissingschecklist: Een cloudgebaseerde PKI-architectuur kiezen
- Wat zou Encryption Consulting aanbevelen?
- Veelgestelde Vragen / FAQ


