
Een enkel verlopen certificaat kan ongemerkt de authenticatie voor duizenden gebruikers verstoren. Toch wordt in de meeste Active Directory-omgevingen het beheer van de certificaatlevenscyclus nog steeds handmatig uitgevoerd – één apparaat tegelijk. Automatische inschrijving via groepsbeleid verandert dat.
Wanneer een machine die is aangesloten op een domein een groepsbeleidsvernieuwing uitvoert, wordt de automatische inschrijvingsengine op de achtergrond uitgevoerd en controleert deze of de machine of gebruiker in aanmerking komt voor gepubliceerde certificaatsjablonen. Als een geldig sjabloon wordt gevonden en het account de juiste machtigingen heeft, wordt automatisch een certificaatverzoek naar de certificeringsinstantie (CA) verzonden. Hetzelfde mechanisme verzorgt verlengingen wanneer certificaten bijna verlopen en verwijdert ingetrokken certificaten uit de lokale certificatenopslag. Het resultaat is dat de volledige levenscyclus van uw certificaten – uitgifte, verlenging en intrekking – automatisch verloopt op elk apparaat dat is aangesloten op een domein, volledig gestuurd door beleid.
Deze handleiding beschrijft de volledige installatieprocedure: van sjabloonconfiguratie op de CA tot GPO-implementatie, verificatie en een systematische procedure voor het oplossen van problemen wanneer er iets misgaat.
Voorwaarden
Voordat u begint, moet u ervoor zorgen dat aan de volgende voorwaarden is voldaan:
- Active Directory Certificate Services (AD CS) is geïnstalleerd en geconfigureerd met ten minste één Enterprise Certification Authority (CA).
- De sjabloon voor servercertificaten is geconfigureerd voor automatische inschrijving. Zie voor meer informatie: Configureer een sjabloon voor servercertificaten voor automatische inschrijving..
-
Je hebt een gebruikersaccount dat lid is van beide:
- Bedrijfsbeheerders
- Beveiligingsgroepen Domeinbeheerders van het rootdomein
-
Toegang tot de volgende beheerconsoles:
- Groepsbeleidsbeheer
- Netwerkbeleidserver
Configuratie van certificaatsjabloon
De GPO geeft clients de opdracht om te controleren op sjablonen die ze automatisch kunnen inschrijven. Maar als er geen sjabloon is geconfigureerd met de juiste instellingen en gepubliceerd naar de CA, kan de client niets aanvragen. De configuratie van het sjabloon moet plaatsvinden vóór de GPO-configuratie. In het volgende gedeelte wordt stapsgewijs uitgelegd hoe u een certificaatsjabloon voor automatische inschrijving kunt maken.
Stap 1: Open de console voor certificaatsjablonen.
- Voer op de uitgevende CA het volgende commando uit: certsrv.msc
- Vouw het CA-knooppunt uit, klik met de rechtermuisknop op Certificaatsjablonen en selecteer Beheren.
- De console voor certificaatsjablonen (certtmpl.msc) wordt geopend en toont een lijst met alle beschikbare sjablonen.
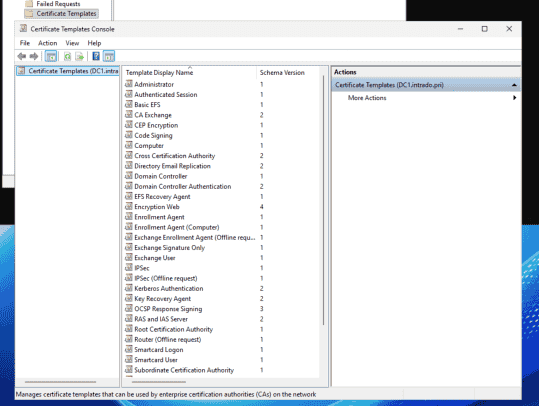
Stap 2: Een bestaande sjabloon dupliceren
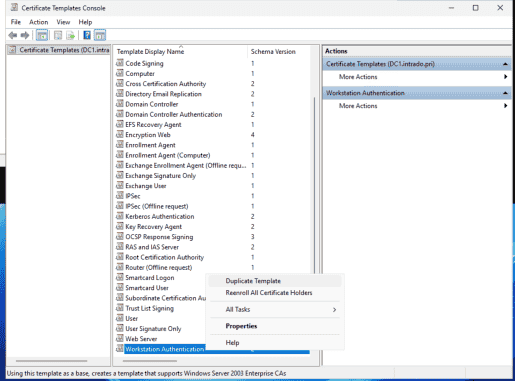
Wijzig ingebouwde sjablonen nooit rechtstreeks. Dupliceer altijd het juiste basissjabloon:- Werkstationverificatie: voor computercertificaten (clientverificatie)
- Gebruiker: voor gebruikerscertificaten (clientauthenticatie + EFS + e-mail)
- Webserver: voor IIS/webservercertificaten
Klik met de rechtermuisknop op de basissjabloon en selecteer 'Sjabloon dupliceren'. Selecteer compatibiliteit met Windows Server 2016 of later. Kies de minimale versie van het besturingssysteem van de AD CS-certificaatinstantie (CA) die u wilt ondersteunen. Raadpleeg de actuele ADCS-documentatie van Microsoft om de laatst ondersteunde versie te bevestigen, aangezien deze verandert met elke Windows Server-release.
U kunt ook het minimale besturingssysteem voor de ontvanger selecteren voor de certificaatsjabloon. De meest recente versie is Windows 10/Windows Server 2016. Geef vervolgens een naam op voor de certificaatsjabloon en configureer de sjablooninstellingen.
Stap 3: Configureer het tabblad Algemeen
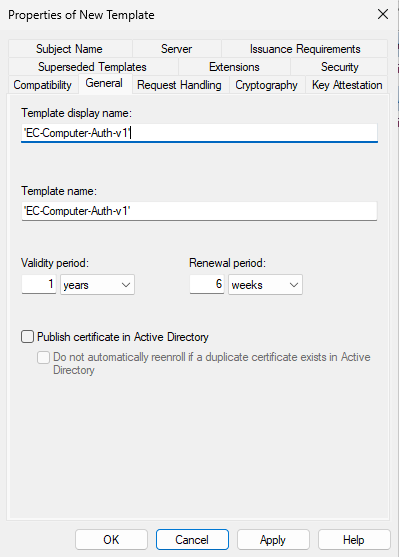
- Sjabloonweergavenaam: geef het een beschrijvende naam (bijvoorbeeld 'EC-Computer-Auth-v1')
- Geldigheidsperiode: bijvoorbeeld 2 jaar (1 jaar voor omgevingen met hoge beveiliging) Vernieuwingsperiode: bijvoorbeeld 6 weken. Certificaat publiceren in Active Directory: LAAT UITGEVINKT voor computerverificatie en webservercertificaten. Vink dit alleen aan voor gebruikerscertificaten die worden gebruikt voor S/MIME-e-mailversleuteling of EFS. Het inschakelen hiervan voor andere certificaattypen zorgt voor onnodige AD-overbelasting en kan ertoe leiden dat verouderde certificaatobjecten zich ophopen in Active Directory.
Stap 4: Configureer het tabblad Onderwerpnaam
Stel de onderwerpnaam in op 'Opbouwen op basis van deze Active Directory-informatie'. Hierdoor kan de CA de onderwerpnaam automatisch invullen op basis van het AD-object van de machine of gebruiker, wat vaak vereist is voor standaard implementaties van automatische inschrijving in bedrijfsomgevingen. Indeling van de onderwerpnaam: stel deze in op 'Algemene naam' voor de meeste sjablonen.
Neem deze informatie op in de alternatieve onderwerpnaam:
- Voor computercertificaten → controleer de DNS-naam (deze vult de FQDN van de machine in op basis van het dNSHostName-kenmerk van Active Directory).
- Voor gebruikerscertificaten → vink User Principal Name (UPN) aan en eventueel Email (voor certificaten bedoeld voor S/MIME- of e-mailbeveiliging)
Stap 5: Configureer uitgebreide sleutelgebruiken (EKU's)
Controleer op het tabblad Extensies of de toepassingsbeleidsregels (EKU's) overeenkomen met het beoogde gebruik van het certificaat:
| Certificaatgebruik | Vereiste EKU |
|---|---|
| Computerauthenticatie | Clientverificatie (1.3.6.1.5.5.7.3.2) |
| Webserver SSL | Serververificatie (1.3.6.1.5.5.7.3.1) |
| S/MIME-e-mail | Beveiligde e-mail (1.3.6.1.5.5.7.3.4) |
| EFS | Versleuteling van het bestandssysteem (1.3.6.1.4.1.311.10.3.4) |
| Smartcard-aanmelding | Smartcard aanmelden (1.3.6.1.4.1.311.20.2.2) |
| IPsec | IP-beveiliging IKE-tussenliggend (1.3.6.1.5.5.8.2.2) |
Opmerking : Op het tabblad Extensies worden ook uitgiftebeleidsregels weergegeven, dit zijn certificaatbeleids-OID's (RFC 5280 Sectie 4.2.1.4) die worden gebruikt voor controles op assurance-niveau. Deze moeten niet worden verward met de hierboven geconfigureerde toepassingsbeleidsregels (EKU's).
Stap 6: Stel het tabblad Beveiliging/Machtigingen in
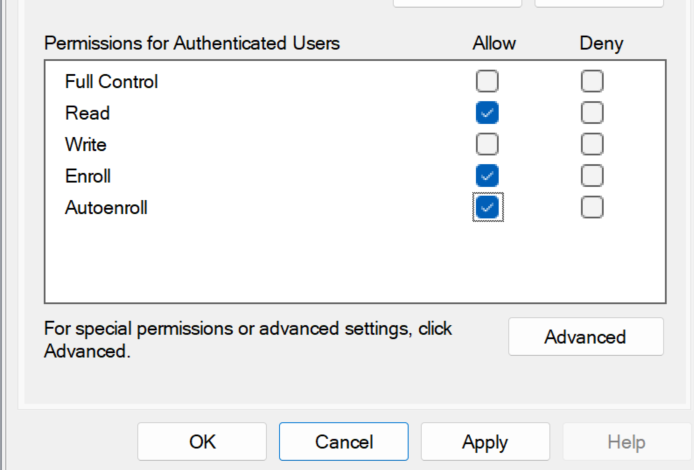
Dit is de meest voorkomende foutieve configuratiestap en de meest voorkomende oorzaak van mislukte automatische inschrijvingen. Elke gebruiker of computergroep die automatisch moet worden ingeschreven, heeft ALLE DRIE de volgende machtigingen nodig:
| Toestemming | Doel | Nodig |
|---|---|---|
| Lees | Het account kan zien dat de sjabloon bestaat. | Ja (minimum) |
| Inschrijven | Een account kan handmatig een certificaat aanvragen. | Ja |
| Automatisch inschrijven | Een account kan automatisch een certificaat ontvangen via GPO. | Ja |
Om de machtigingen in te stellen: Open certtmpl.msc → Klik met de rechtermuisknop op de sjabloon → Eigenschappen → tabblad Beveiliging → selecteer de betreffende groep → vink onder Toestaan de opties Lezen, Inschrijven en Automatisch inschrijven aan.
Stap 7: Publiceer de sjabloon naar de CA
Het configureren van de sjabloon is niet voldoende; deze moet ook worden gepubliceerd (beschikbaar gesteld) bij de uitgevende certificeringsinstantie (CA):
- Open certsrv.msc op de uitgevende CA.
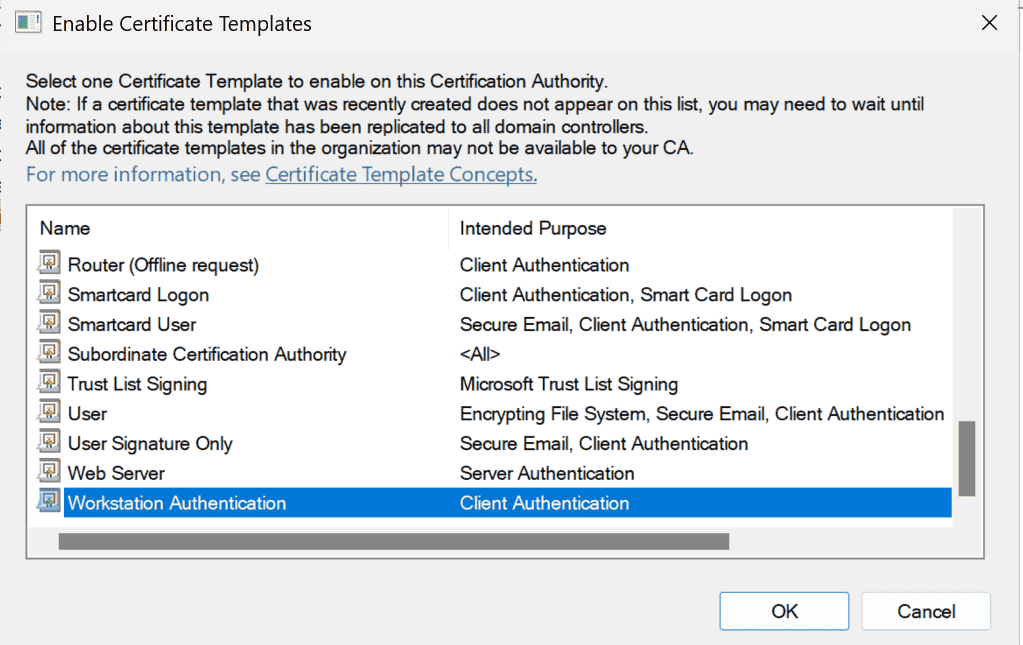
- Vouw de CA uit, klik met de rechtermuisknop op Certificaatsjablonen en selecteer Nieuw → Certificaatsjabloon om uit te geven.
- Selecteer in het dialoogvenster uw zojuist gemaakte sjabloon en klik op OK.
Nu de sjabloon is aangemaakt, gepubliceerd en van de juiste machtigingen is voorzien, is de CA-configuratie voltooid. De volgende stap is het domeingedeelte: het aanmaken van het groepsbeleidsobject (GPO) dat elke machine die lid is van het domein instrueert om naar die sjabloon te zoeken en automatisch een certificaat aan te vragen.
Hoe configureert u het groepsbeleid en schakelt u de automatische inschrijving in?
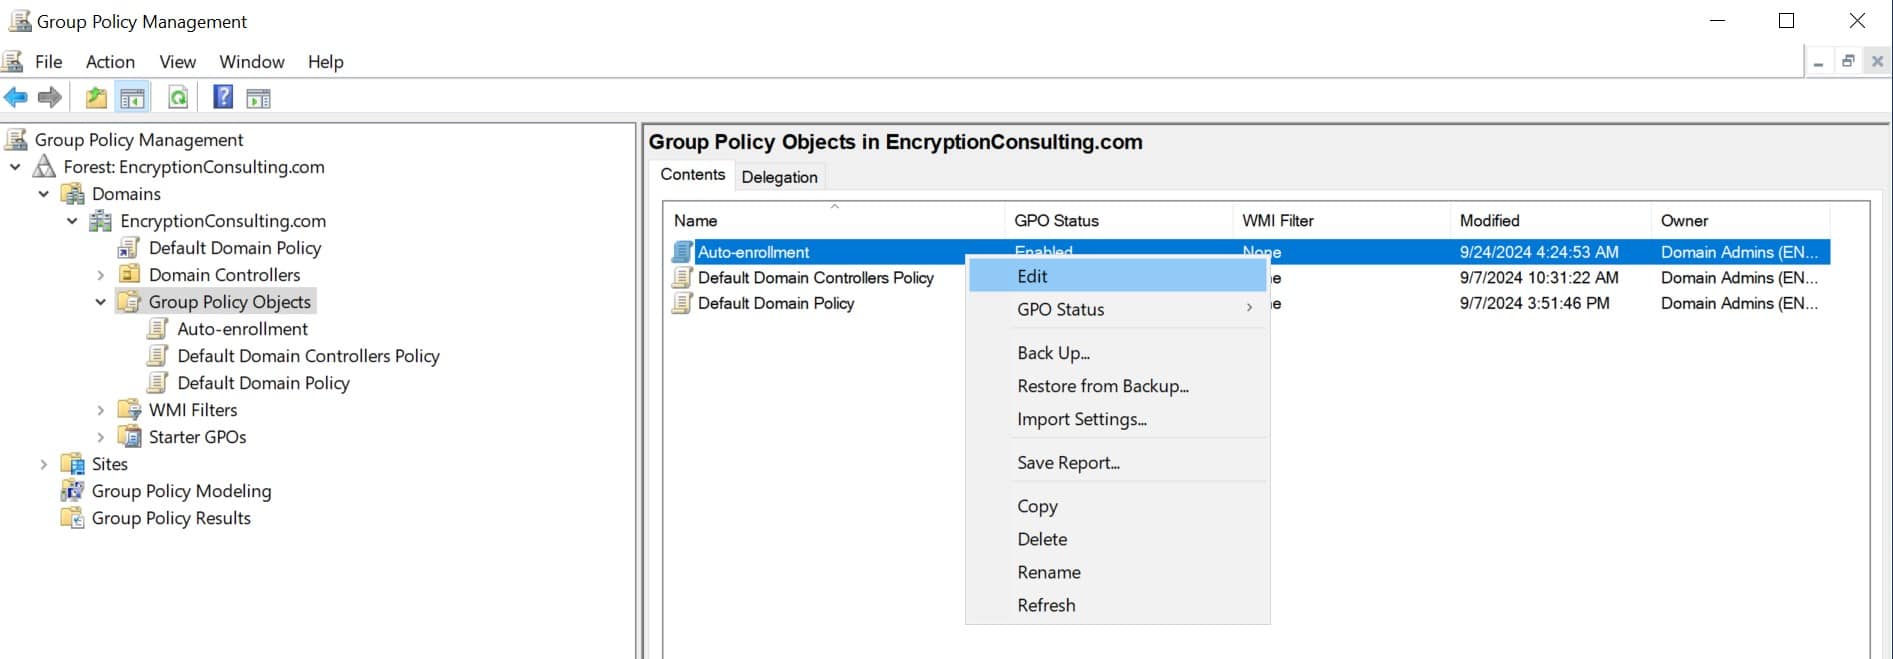
Stap 1: Maak een groepsbeleidsobject (GPO) aan in de domeincontroller.
- Open Groepsbeleidbeheer
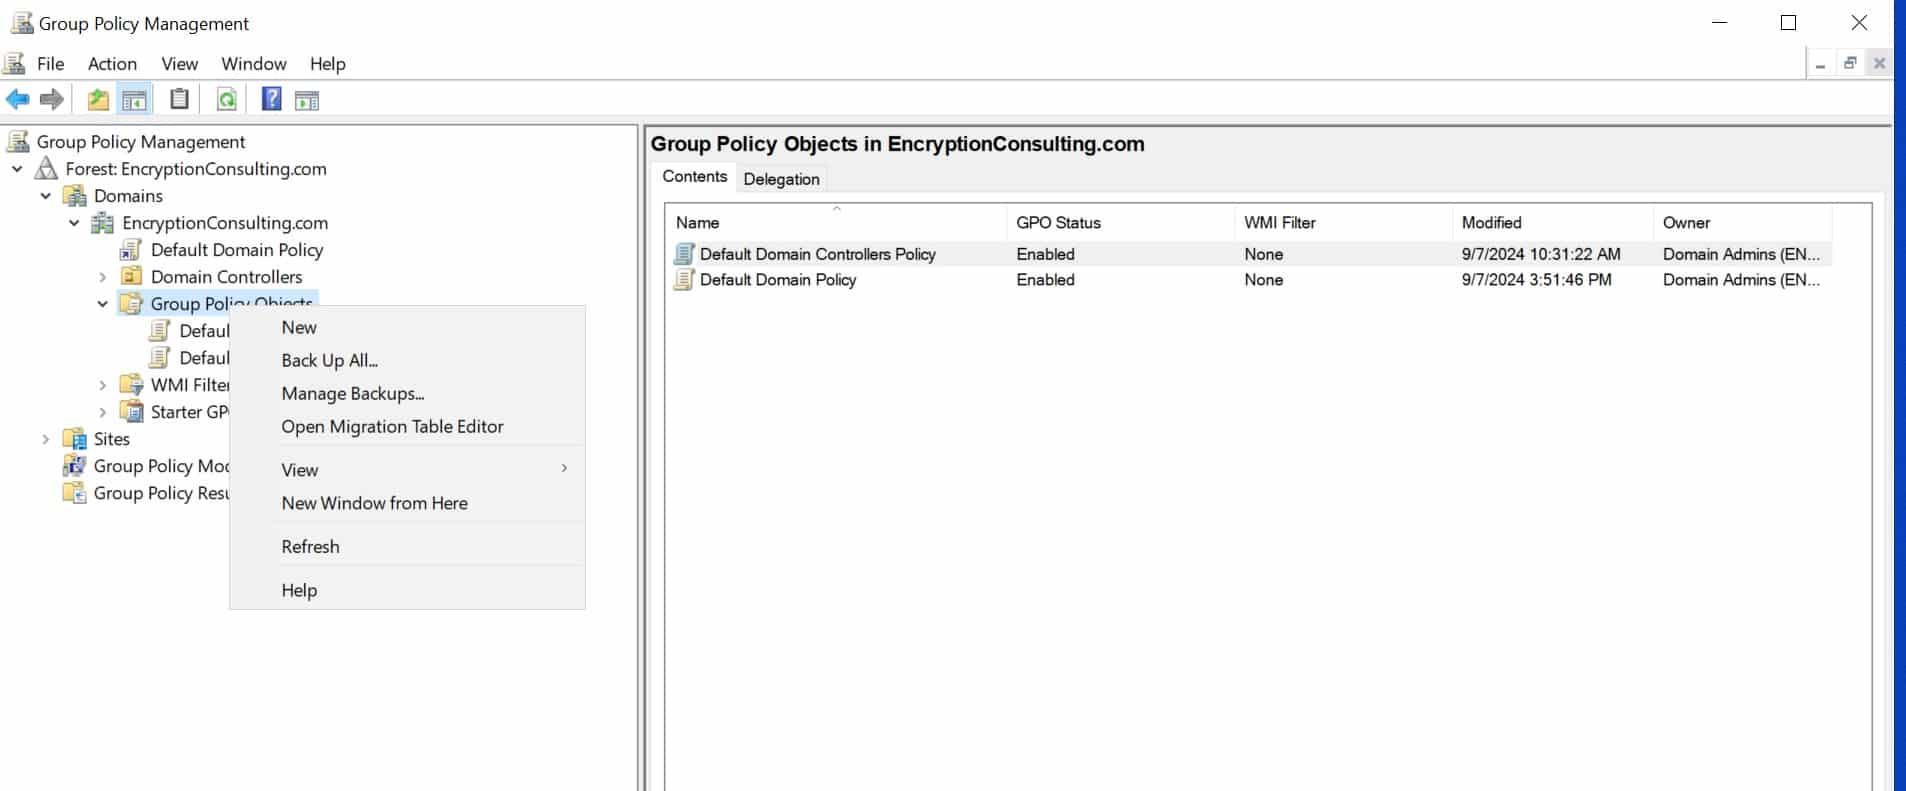
- Klik in de consolestructuur met de rechtermuisknop op GPO's onder uw domein (bijvoorbeeld EncryptionConsulting.com).
-
Selecteer Nieuw om een nieuw GPO te maken.
-
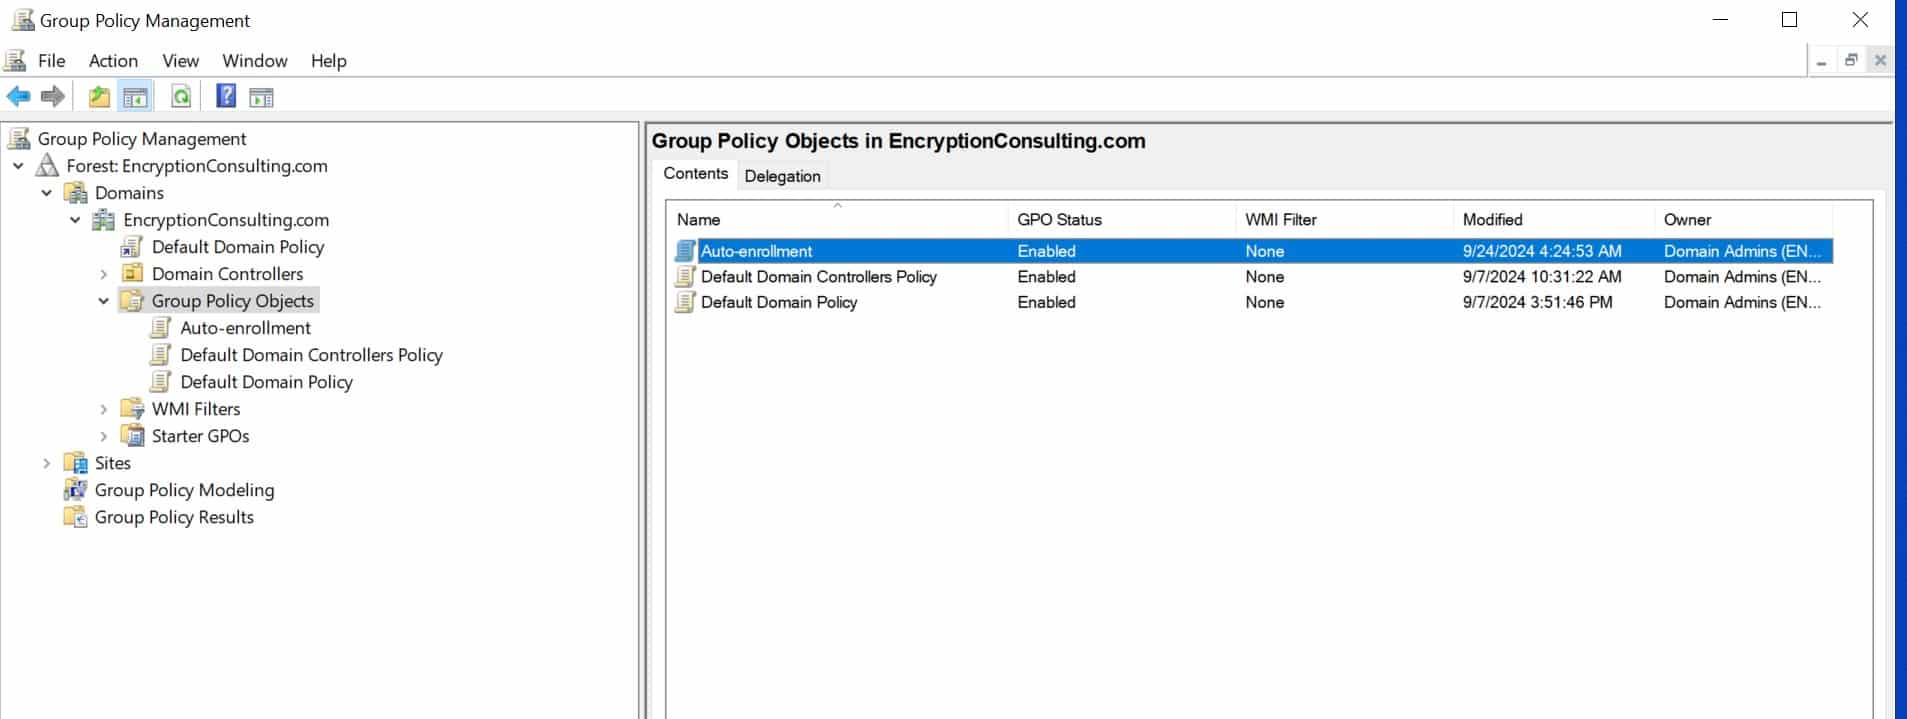
Geef de GPO een naam (bijv. Automatische inschrijving).
-
Klik met de rechtermuisknop op het nieuw aangemaakte GPO en selecteer Bewerken.
Stap 2: Automatische certificaatinschrijving configureren
-
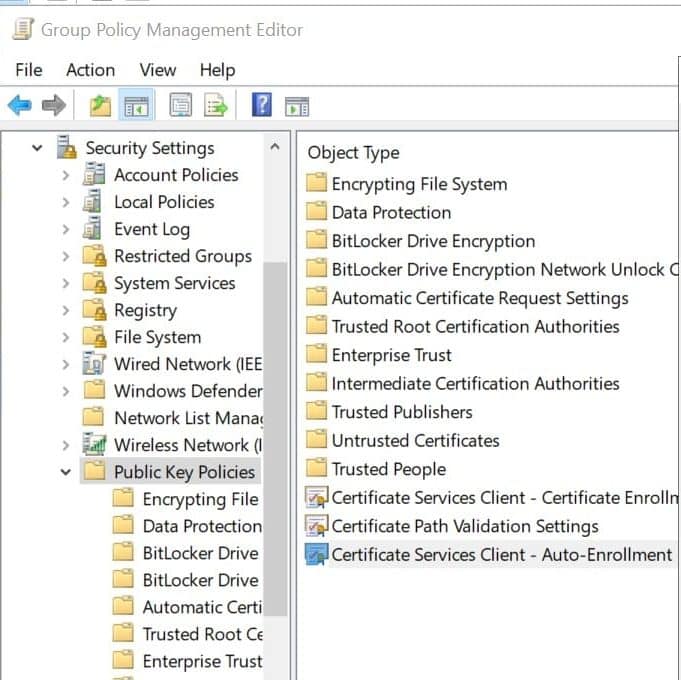
Navigeer in de Groepsbeleidsbeheer-editor naar:
Computerconfiguratie > Beleid > Windows-instellingen > Beveiligingsinstellingen > Beleid voor openbare sleutels.
-
Klik met de rechtermuisknop op Certificate Services Client – Automatische inschrijving en selecteer Eigenschappen.
-
In het venster Configuratie automatisch inschrijvingsbeleid configureert u als volgt:
- Configuratiemodel: ingeschakeld
-
Vink de vakjes aan voor:
1. Verlopen certificaten vernieuwen , certificaten in behandeling bijwerken en ingetrokken certificaten verwijderen.
2. Werk certificaten bij die gebruikmaken van certificaatsjablonen.
-
Stel indien nodig een percentage in voor meldingen over het verlopen van certificaten (bijvoorbeeld 10%).
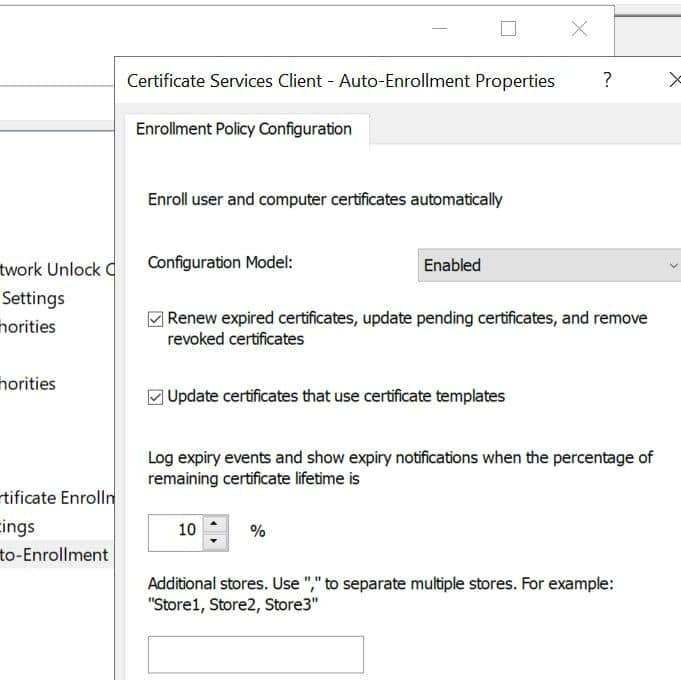
- Wanneer u het dialoogvenster 'Certificaatserviceclient – Eigenschappen voor automatische inschrijving' opent, ziet u de vier instellingen. Hieronder wordt uitgelegd wat elke instelling doet:
| omgeving | Aanbevolen waarde | Wat er gebeurt als het niet aangevinkt is |
|---|---|---|
| Configuratiemodel | ingeschakeld | Automatische inschrijving is volledig uitgeschakeld — er worden geen certificaten uitgegeven. |
| Vernieuw verlopen certificaten, werk certificaten in behandeling bij en verwijder ingetrokken certificaten. | Gecontroleerd | Certificaten die bijna verlopen, worden niet automatisch verlengd en reeds verlopen certificaten worden niet vervangen; lopende aanvragen worden geannuleerd en ingetrokken certificaten blijven in de opslag. |
| Certificaten bijwerken die gebruikmaken van certificaatsjablonen. | Gecontroleerd | Als u een sjabloon bijwerkt (nieuwe sleutellengte, nieuwe EKU), worden bestaande certificaten mogelijk NIET opnieuw geregistreerd om de nieuwe versie te verkrijgen, waardoor er verouderde certificaten ontstaan. |
| Vervaldatummelding (resterend percentage) | 10% (standaard) | Gebruikers/beheerders ontvangen geen waarschuwing vooraf over verlopende certificaten; dit is alleen relevant wanneer handmatige actie vereist is. |
Opmerking: De instelling 'Configuratiemodel' bepaalt de status van het automatische inschrijvingsbeleid.
- Uitgeschakeld: Automatische inschrijving is volledig uitgeschakeld en certificaten worden niet automatisch ingeschreven of verlengd via groepsbeleid. Certificaten kunnen echter nog steeds handmatig worden aangevraagd via andere inschrijvingsmethoden.
- Ingeschakeld: De automatische inschrijving wordt automatisch geactiveerd op basis van interne timers (de vernieuwingscyclus van het groepsbeleid en de geplande taak CertificateServicesClient).
- Niet gedefinieerd: De status van automatische inschrijving wordt bepaald door lokale registerinformatie op het volgende pad:
Sleutel: SOFTWARE\Policies\Microsoft\Cryptography\AutoEnrollment | Waarde: AEPolicy | Type: DWORD
Let op : als uw organisatie zowel machine- als gebruikerscertificaten gebruikt (wat de meeste bedrijven doen), moet u automatische inschrijving inschakelen onder ZOWEL Computerconfiguratie als Gebruikersconfiguratie. Als u slechts één van beide inschakelt, wordt het andere type certificaat nooit automatisch ingeschreven.
- Klik op OK om de wijzigingen op te slaan.
Beide paden moeten worden geconfigureerd, afhankelijk van de certificaten die u implementeert. Het zijn onafhankelijke instellingen:
| GPO-pad | Certificaattypen | Voorbeelden van gebruiksgevallen |
|---|---|---|
| Computerconfiguratie → Beleid → Windows-instellingen → Beveiligingsinstellingen → Beleid voor openbare sleutels → Client voor certificeringsservices – Automatische inschrijving | Machine-/computercertificaten | Computerauthenticatie, SSL-webserver, IPsec-tunnels, SCCM-clientcertificaten |
| Gebruikersconfiguratie → Beleid → Windows-instellingen → Beveiligingsinstellingen → Beleid voor openbare sleutels → Client voor certificeringsservices – Automatische inschrijving | Gebruikerscertificaten | S/MIME-e-mailversleuteling, aanmelden met smartcard, EFS, VPN-certificaten voor gebruikers |
Stap 3: Koppel het groepsbeleidsobject aan uw domein
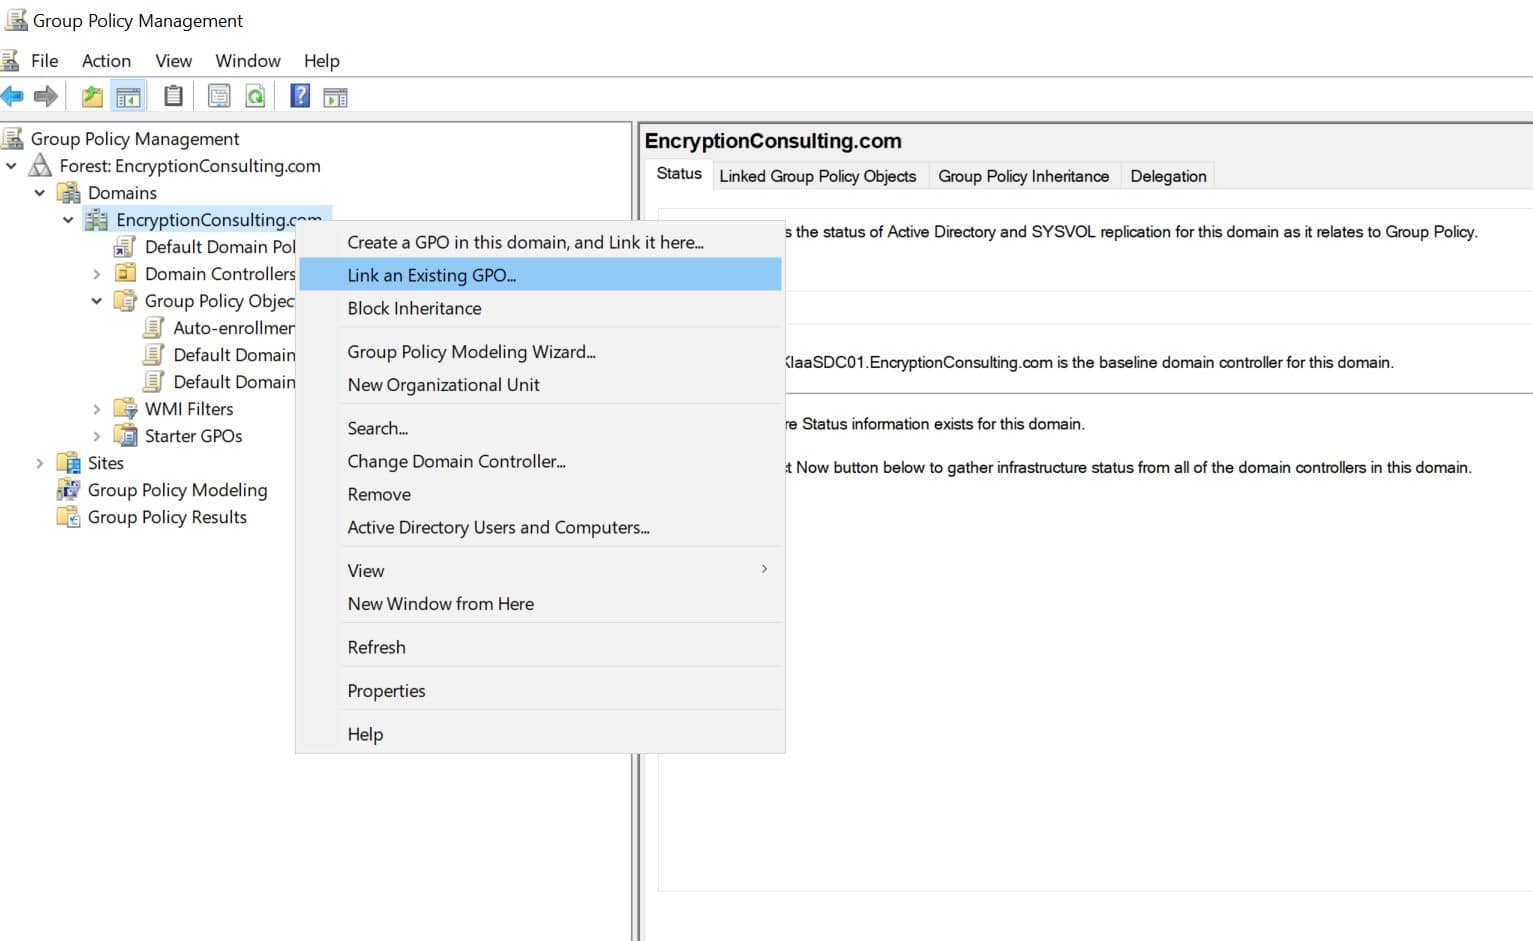
- Ga terug naar Groepsbeleidbeheer.
- Klik met de rechtermuisknop op uw domein (bijvoorbeeld EncryptionConsulting.com).
-
Selecteer Bestaande GPO koppelen.
-
Selecteer in het venster GPO selecteren het GPO voor automatische inschrijving dat u zojuist hebt gemaakt.
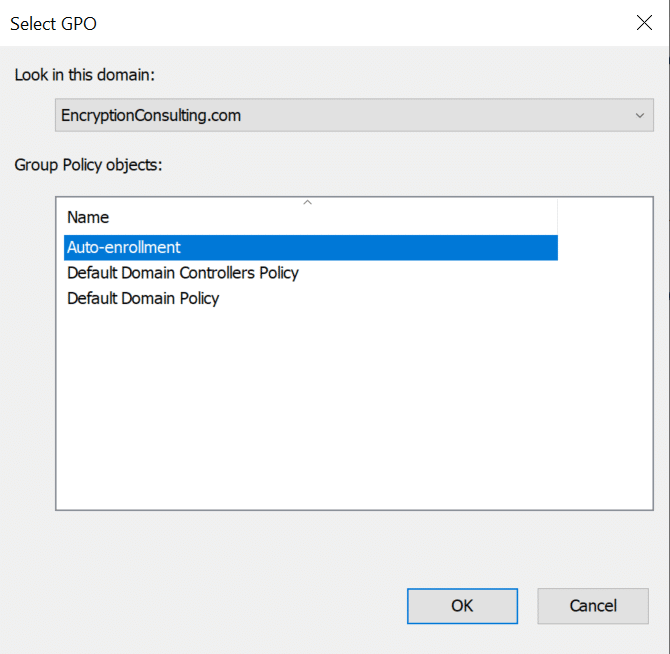
- Klik op OK.
Stap 4: Zorg ervoor dat het groepsbeleid wordt nageleefd.
-
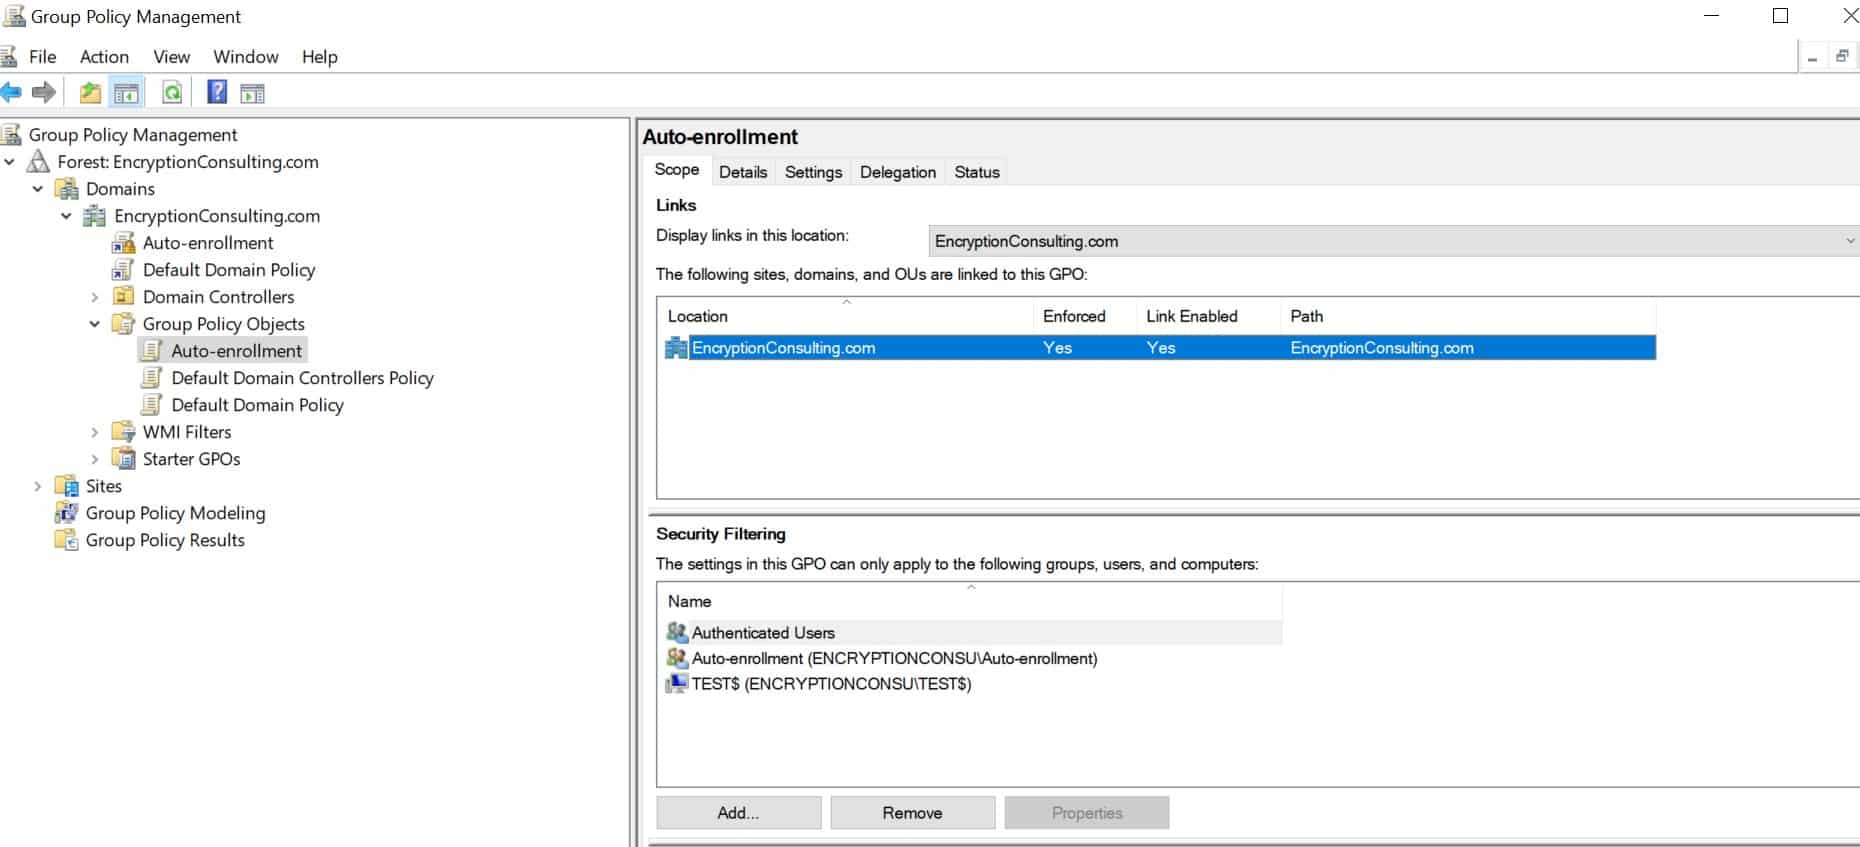
In de meeste omgevingen is het koppelen van het GPO aan de domeinroot voldoende; alle organisatie-eenheden (OU's) erven het beleid dan automatisch. Schakel 'Afdwingen' alleen in als voor specifieke onderliggende OU's in uw domein 'Overname blokkeren' is geconfigureerd en u automatische inschrijving voor die OU's nodig hebt. De volgende afbeelding laat zien hoe u domeincomputers lees-, inschrijf- en automatische inschrijvingsrechten verleent onder het tabblad Beveiliging.
-
Als uw omgeving organisatie-eenheden (OU's) met blokovererving bevat en u deze wilt overschrijven, doet u het volgende:
- In Groepsbeleidsbeheer klikt u op domeinniveau (bijvoorbeeld EncryptionConsulting.com) met de rechtermuisknop op het GPO voor automatische inschrijving.
- Selecteer Afdwingen om ervoor te zorgen dat het beleid op het hele domein wordt toegepast.
Waarschuwing: Afgedwongen GPO's overschrijven de blokkering van overerving op ALLE onderliggende OU's en kunnen onbedoelde gevolgen hebben in omgevingen met complexe beleidsstructuren op OU-niveau.
Stap 5: Controleer de configuratie voor automatische inschrijving
Nadat het groepsbeleidsobject (GPO) is geconfigureerd, vindt automatische inschrijving niet direct plaats. Inzicht in de triggercyclus helpt beheerders te weten wanneer ze certificaten kunnen verwachten en hoe ze onmiddellijke inschrijving voor testdoeleinden kunnen afdwingen.
- Vernieuwingscyclus groepsbeleid: GPO wordt standaard elke 90 minuten automatisch toegepast op werkstations, met een willekeurige tussenruimte van 0-30 minuten om netwerkstoringen te voorkomen. Computers passen GPO ook toe bij het opstarten en gebruikers bij het inloggen.
- Geplande taak voor automatische inschrijving: Zodra het groepsbeleidsobject (GPO) is toegepast, maakt Windows een geplande taak aan (zichtbaar in Taakplanner onder Microsoft → Windows → CertificateServicesClient) die de daadwerkelijke certificaataanvragen afhandelt.
- Verlengingsperiode: Certificaten worden automatisch verlengd wanneer 80% van de geldigheidsperiode is verstreken en het certificaat binnen de verlengingsperiode van het sjabloon valt. Een certificaat dat bijvoorbeeld een jaar geldig is, bereikt de 80%-grens na ongeveer 41.5 weken. Als het certificaat een verlengingsperiode van zes weken heeft, wordt het verlengd in de 46e week.
De verlengingsperiode van de sjabloon moet ook langer zijn dan 8 uur (het minimale triggerinterval van de automatische inschrijvingsengine). Bovendien moet de verlengingsperiode korter zijn dan 20% van de geldigheidsperiode van het certificaat. Als aan een van beide voorwaarden niet wordt voldaan, slaat de automatische inschrijving de verlenging volledig over en probeert in plaats daarvan een nieuwe inschrijving, wat opnieuw de goedkeuring van de CA-manager kan vereisen.
Opmerking : Domeincontrollers vernieuwen standaard elke 5 minuten het groepsbeleid. Bij het testen van automatische inschrijving op een machine van het DC-type worden GPO-wijzigingen aanzienlijk sneller doorgevoerd dan op werkstations.
Volg nu de onderstaande stappen om de configuraties voor automatische inschrijving te controleren:
- Open Taakplanner op de Windows 11-clientcomputer.
-
Controleer in de map CertificateServicesClient: Taakplanner → Microsoft → Windows → CertificateServicesClient of er taken zijn aangemaakt door de inschrijvingsclient. Zorg ervoor dat de automatische inschrijvingstaak gereed is en is ingepland.
Stap 6: Groepsbeleidsupdate afdwingen
- Open de opdrachtprompt als beheerder.
-
Voer de volgende opdracht uit om groepsbeleid bij te werken: gpupdate of gpupdate /force
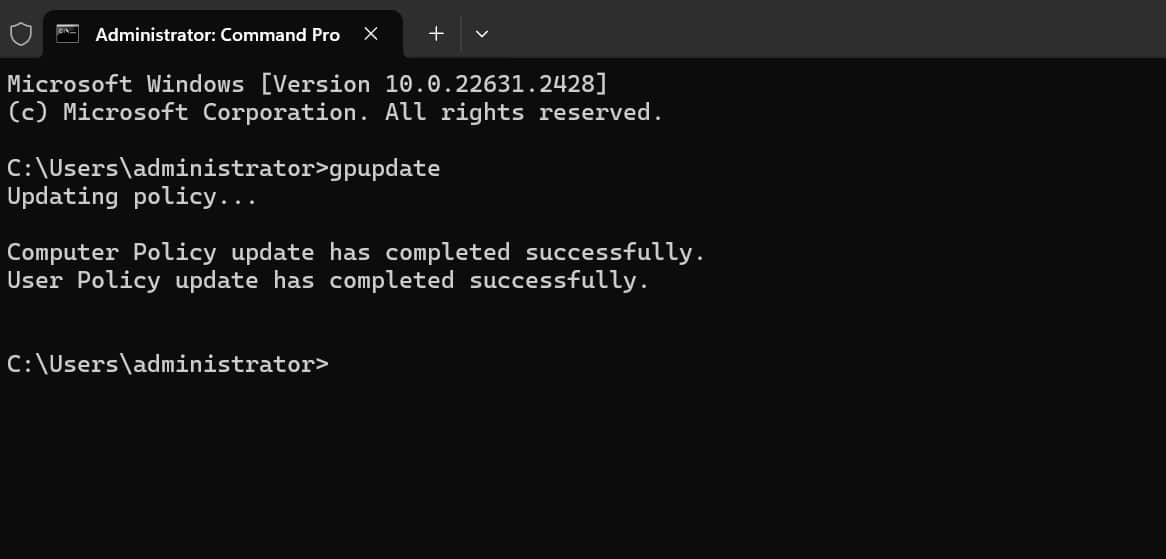
- Zorg ervoor dat de update succesvol wordt voltooid.
Stap 7: Controleer de toepassing van het groepsbeleid
-
Voer in de opdrachtprompt de volgende opdracht uit om de toegepaste beleidsregels te controleren: gpresult /r
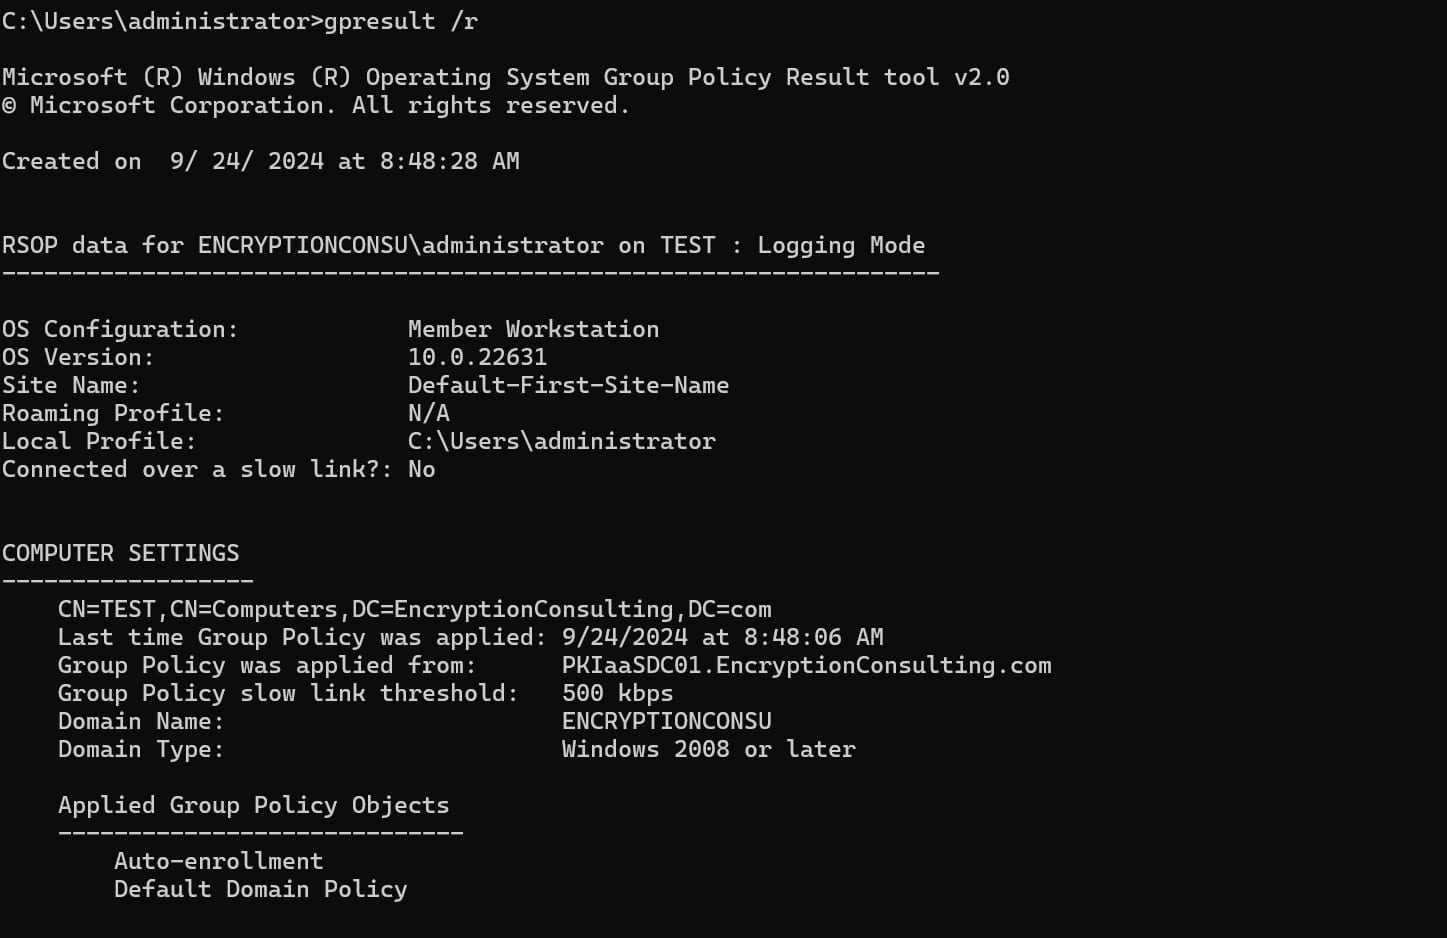
- Controleer of het beleid voor automatische inschrijving is toegepast op de benodigde computers en gebruikers.
Op dit punt zou de automatische certificeringsregistratie moeten werken. Als de certificaten in de verwachte certificatenarchieven op de aan het domein gekoppelde machines verschijnen, hoeft u verder niets te doen. Als dit niet het geval is, of als u wilt begrijpen waarom de registratie niet werkt wanneer er iets misgaat, worden in het volgende gedeelte de verschillende foutlagen achtereenvolgens beschreven.
Problemen met automatische inschrijving oplossen
Automatische inschrijving is een van die functies die geruisloos werkt als deze correct is geconfigureerd en net zo geruisloos faalt als er iets mis is. In tegenstelling tot een defecte webserver die een zichtbare foutmelding geeft, doet een verkeerd geconfigureerde automatische inschrijving simpelweg niets. Er verschijnt geen certificaat, er wordt geen duidelijke waarschuwing gegeven en de beheerder blijft zich afvragen of het probleem in het groepsbeleidsobject (GPO), de sjabloon, het netwerk of de certificeringsinstantie (CA) zelf zit. In dit gedeelte worden alle lagen achtereenvolgens behandeld, inclusief GPO-implementatie, sjabloonconfiguratie en netwerkverbinding, zodat u het probleem snel kunt lokaliseren.
Stap 1: Controleer of het groepsbeleidsobject (GPO) de client bereikt.
Voer de volgende opdracht uit op de betreffende machine om te controleren of het GPO voor automatische inschrijving in de lijst met toegepaste GPO's staat:
gpresult /r
rsop.msc
Controleer dan het register. AEPolicy moet 7 (0x7) zijn:
reg query "HKLM\SOFTWARE\Policies\Microsoft\Cryptography\AutoEnrollment" /v AEPolicy
reg query "HKCU\SOFTWARE\Policies\Microsoft\Cryptography\AutoEnrollment" /v AEPolicy
| AEPolicywaarde | Configuratiestatus | Effect |
|---|---|---|
| 0x00000000 (of sleutel ontbreekt) | De automatische inschrijvingsengine is ingeschakeld, maar er zijn geen inschrijvingsacties geconfigureerd. Certificaten bijwerken met behulp van sjablonen: UIT Verlopen verlengen / update in behandeling / ingetrokken verwijderen: UIT | In behandeling zijnde verzoeken die nog niet zijn verwerkt Ingetrokken certificaten niet verwijderd |
| 0x00000001 | Automatische inschrijvingsmodule: Actief Certificaten bijwerken met behulp van sjablonen: AAN Verlopen verlengen / update in behandeling / ingetrokken verwijderen: UIT | Nieuwe certificaataanvragen worden automatisch uitgegeven Verlopen certificaten worden niet verlengd In behandeling zijnde verzoeken die nog niet zijn verwerkt Ingetrokken certificaten niet verwijderd |
| 0x00000006 | Automatische inschrijvingsmodule: Actief Certificaten bijwerken met behulp van sjablonen: UIT Verlopen verlengen / update in behandeling / ingetrokken verwijderen: AAN | Nieuwe certificaataanvragen worden niet automatisch uitgegeven Verlopen certificaten verlengd In behandeling zijnde verzoeken verzameld Ingetrokken certificaten verwijderd |
| 0x00000007 | Automatische inschrijvingsmodule: Actief Certificaten bijwerken met behulp van sjablonen: AAN Verlopen verlengen / update in behandeling / ingetrokken verwijderen: AAN | Nieuwe certificaataanvragen worden automatisch uitgegeven Verlopen certificaten verlengd In behandeling zijnde verzoeken verzameld Ingetrokken certificaten verwijderd — Aanbevolen voor alle omgevingen. |
| 0x00008000 | Automatische inschrijving: Volledig uitgeschakeld | Geen automatische verzoeken Geen verlenging mogelijk Geen openstaande incasso Geen opruiming van intrekkingen |
Zelfs als de optie voor automatische inschrijving wordt weergegeven als 'Ingeschakeld' in de Group Policy Management Console (GPMC) of rsop.msc, is deze niet aanwezig op de domeinclients. U vindt de registersleutel niet in het computer- of gebruikersgedeelte van het register:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Cryptography\Autoenrollment | Waardenaam: AEPolicy | Type: REG_DWORD | Waardegegevens: 0
HKEY_CURRENT_USER\SOFTWARE\Policies\Microsoft\Cryptography\Autoenrollment | Waardenaam: AEPolicy | Waardetype: REG_DWORD | Waardegegevens: 0
Dit gebeurt omdat het GPMC-instellingenrapport en de gpedit.msc-interface automatische inschrijving als 'Ingeschakeld' weergeven in het standaarddomeinbeleid, zelfs als het bestand registry.pol de waarde AEPolicy niet bevat. Dit treedt op wanneer de instelling in gpedit.msc wordt geopend, maar er op Annuleren in plaats van OK wordt geklikt — de instelling lijkt opgeslagen, maar is nooit daadwerkelijk geschreven. Oplossing: open de instelling voor automatische inschrijving in gpedit.msc, configureer deze en klik op OK (niet op Annuleren) om de waarde AEPolicy naar registry.pol te schrijven. De bovenstaande RSOP-registercontrole is daarom altijd betrouwbaarder dan te vertrouwen op de weergave in GPMC.
Op domeinen met oudere domeincontrollers of groepsbeleidsobjecten (GPO's) uit het Server 2003-tijdperk, kan GPMC de automatische inschrijving als 'Ingeschakeld' weergeven, zelfs als de AEPolicy-waarde nooit naar registry.pol is geschreven (KB2018984). Op Server 2008 en later geeft GPMC de werkelijke status correct weer. Als u zich in een oudere omgeving bevindt, controleer dit dan altijd via de bovenstaande registercontrole in plaats van te vertrouwen op de GPMC-weergave.
Alternatieve oplossing: als het standaarddomeinbeleid te breed is om veilig te bewerken, maak dan een NIEUW groepsbeleidsobject (GPO) aan dat alleen de instellingen voor automatische inschrijving bevat en koppel dit aan het domein of de doel-OU met een hogere prioriteit (lager koppelingsvolgnummer) dan het standaarddomeinbeleid.
Stap 2: Controleer de sjabloon- en CA-configuratie
Controleer of de sjabloon is gepubliceerd bij de uitgevende CA:
certutil -catemplates
Indien niet aanwezig: certsrv.msc → klik met de rechtermuisknop op Certificaatsjablonen → Nieuw → Certificaatsjabloon om uit te geven.
Als het de bedoeling is dat certificaten in Active Directory-objecten worden gepubliceerd, controleer dan of het computeraccount van de uitgevende certificeringsinstantie lid is van de groep Certificaatuitgevers met behulp van:
dsget groep “CN=Cert Publishers,CN=Users,DC=domain,DC=com” -leden
Controleer in certtmpl.msc het tabblad Beveiliging van de sjabloon. De aanvragende groep heeft alle drie de volgende opties nodig:
| Toestemming | Verplicht? | Wie wordt het meest gemist? |
|---|---|---|
| Lees | Ja | Nee |
| Inschrijven | Ja | Nee |
| Automatisch inschrijven | Ja | Ja |
Als de machtigingen correct lijken, maar de certificaten nog steeds niet verschijnen, wis dan de verouderde cache van de automatische inschrijvingsmap op de client:
Verwijderen: HKLM\SOFTWARE\Microsoft\Cryptography\AutoEnrollment\AEDirectoryCache
Voer vervolgens de volgende opdracht uit:
gpupdate /force && certutil -pulse
Stap 3: Test handmatige inschrijving om configuratie en netwerk te scheiden
Voordat je je verdiept in RPC/DCOM, voer eerst een handmatige certificaataanvraag uit. Deze ene test halveert de tijd die nodig is voor het oplossen van problemen:
- Open certlm.msc (machine) of certmgr.msc (gebruiker) op de betreffende client.
- Klik met de rechtermuisknop op Persoonlijk → Alle taken → Nieuw certificaat aanvragen
- Selecteer dezelfde sjabloon die u automatisch wilt inschrijven.
| Resultaat van handmatige inschrijving | Conclusie | Volgende stap |
|---|---|---|
| slaagt | De CA is bereikbaar, de sjabloon is in orde. Het probleem zit in de GPO, het register of de machtigingen voor automatisch inschrijven. | Controleer stap 1 en 2 nogmaals. |
| Faalt ook | CA is niet bereikbaar vanaf deze client. | Ga verder naar stap 4 — RPC/DCOM-laag |
Stap 4: RPC/DCOM-laag (indien handmatige inschrijving ook mislukt)
Automatische inschrijving communiceert via RPC/DCOM (MS-WCCE).
Test 1: Valideer het RPC/DCOM-kanaal via de COM-interface.
$CS = "CASERVERNAME\CACommonName"
$R = New-Object -ComObject CertificateAuthority.Request
$R.GetCAProperty($CS, 0x6, 0, 4, 0)
Test 2: Eenvoudigere bereikbaarheidscontrole via certutil
certutil -ping -config "CASERVERNAME\CACommonName"
Voor het oplossen van problemen met machinecertificaten voert u de volgende opdracht uit in de SYSTEM-context (de context die wordt gebruikt voor automatische inschrijving):
psexec -s powershell.exe # voer vervolgens het bovenstaande uit
Opmerking :
- psexec is een tool van Sysinternals (te downloaden via learn.microsoft.com/sysinternals).
- Sommige EDR/AV-oplossingen markeren psexec als een tool voor dubbel gebruik. Voeg het toe aan de whitelist van uw beveiligingssoftware voordat u het in een productieomgeving gebruikt.
Schakel de vereiste firewallregels in op de CA.
Enable-NetFirewallRule -Name Microsoft-Windows-CertificateServices-CertSvc-DCOM-In
Enable-NetFirewallRule -Name Microsoft-Windows-CertificateServices-CertSvc-RPC-EPMAP-In
Enable-NetFirewallRule -Name Microsoft-Windows-CertificateServices-CertSvc-RPC-TCP-In
Controleer ook of de groep CERTSVC_DCOM_ACCESS op de CA nog steeds Geverifieerde gebruikers bevat. Ga hiervoor naar: dcomcnfg → Mijn computer → Eigenschappen → COM-beveiliging → Limieten bewerken → Toegangsrechten.
Schakel uitgebreide logboekregistratie voor automatische inschrijving op de client in voor meer details:
Voor moderne systemen kunt u het volgende uitvoeren:
certutil -setreg Enroll\LogLevel 4
Voor oudere systemen gebruikt u het volgende pad: HKLM\SOFTWARE\Microsoft\Cryptography\AutoEnrollment\AEEventLogLevel = 0 (DWORD)
Opmerking :
- 0 = uitgebreid (contra-intuïtief — lagere waarde = meer logboekregistratie)
- 1 = alleen fouten en waarschuwingen
- 2 = alleen fouten (standaard)
Voer dan uit:
certutil -pulse
Stap 5: Lees de logboeken van de gebeurtenisviewer.
Ga naar Apps en serviceslogboeken → Microsoft → Windows
- Logboek 1: Apps en serviceslogboeken → Microsoft → Windows → CertificateServicesClient-AutoEnrollment → Operationeel
- Logboek 2: Logboeken van apps en services → Microsoft → Windows → CertificateServicesClient-CertEnroll → Operationeel
Gebeurtenissen hier: 6 (Fout), 64 (Waarschuwing)
Gebeurtenissen hier: 9 (geweigerd), 13 (mislukt), 52 (CA niet vertrouwd), 65 (authenticatie via beleidsserver), 82 (CEP-authenticatie mislukt)
Met PowerShell kunt u beide tegelijk opvragen:
Get-WinEvent -FilterHashtable @{
Lognaam='Applicatie'
ProviderName=@(
'Microsoft-Windows-CertificateServicesClient-AutoEnrollment',
'Microsoft-Windows-CertificateServicesClient-CertEnroll'
)
StartTime=(Get-Date -Hour 0 -Minute 0 -Second 0)
} | Sorteer-Object Tijdstempel -Aflopend
| Gebeurtenis-id | Betekenis | Oorzaak |
|---|---|---|
| 6 | Fout (bron automatische inschrijving): Het volledige proces voor automatische inschrijving is mislukt. | De foutcode in het bericht geeft de hoofdoorzaak aan: 0x8007054b – domein onbereikbaar 0x800706ba – RPC-server niet beschikbaar 0x800b0101 – certificaat niet binnen de geldigheidsperiode 0x80070576 – tijdsverschil tussen client en server | Controleer de foutcode. 0x80070576 – controleer NTP-synchronisatie. 0x8007054b – controleer de domeinconnectiviteit (DNS, bereikbaarheid van de domeincontroller). |
| 9 | Fout (CertEnroll-bron): Verzoek expliciet geweigerd door de CA. | Controleer de machtigingen Lezen, Inschrijven en Automatisch inschrijven voor de sjabloon. |
| 13 | Fout (CertEnroll-bron): Aanvraag tot inschrijving mislukt. De hoofdoorzaak zit in de ingesloten foutcode. | Controleer eerst de ingebedde foutcode: 0x800706BA – RPC niet beschikbaar: controleer firewall/DCOM (Stap 4) 0x80094012 – Sjabloonmachtiging mislukt: controleer Lezen+Inschrijven+Automatisch inschrijven 0x80070005 – Toegang geweigerd: controleer de CA-niveau machtiging "Certificaten aanvragen". 0x80094800 – Sjabloon wordt niet ondersteund door deze CA: certutil -catemplates 0x800B0112 – CA-certificaat niet vertrouwd: certutil -viewstore -enterprise NTAuth |
| 52 | Het CA-certificaat wordt niet vertrouwd door de klant. | Zorg ervoor dat de CA-certificaatketen zich in de vertrouwde root-/tussenliggende certificatenarchieven van de client bevindt; certutil -dspublish -f IssuingCA.cer NTAuthCA |
| 64 | Waarschuwing van CertificateServicesClient-AutoEnrollment, wat betekent dat een certificaat bijna verloopt of al is verlopen. | Controleer de verlengingsperiode, sjabloonrechten en de beschikbaarheid van CA. |
| 82 | Fout (CertEnroll): Authenticatie bij ALLE inschrijvingsserver-URL's voor het beleid is mislukt (zie de ingesloten foutcode voor de specifieke oorzaak, bijvoorbeeld RPC_S_SERVER_UNAVAILABLE, Kerberos-fout). | Controleer de bereikbaarheid van CA/RPC (poorten 135 + dynamische RPC); controleer of het SSL-certificaat op het CEP-eindpunt vertrouwd is; controleer de Kerberos-authenticatie bij de inschrijvingsbeleidsserver; schakel voor RPC_S_SERVER_UNAVAILABLE ook de CA-firewallregels in en controleer CERTSVC_DCOM_ACCESS. |
| 10036 (CA) | DCOM-verharding afwijzing | Controleer de patchniveaus van CVE-2021-26414; verifieer CERTSVC_DCOM_ACCESS |
Stap 6: Controleer de CA op openstaande of mislukte aanvragen.
Open certsrv.msc op de uitgevende CA en inspecteer het bestand:
- Lopende aanvragen: Voor deze sjabloon is goedkeuring van de CA-manager vereist. Dit voorkomt volledig automatische inschrijving, omdat aanvragen in behandeling blijven totdat ze zijn goedgekeurd. Bewerk de sjabloon → Aanvraagverwerking → schakel de goedkeuring uit.
- Mislukte verzoeken: Klik met de rechtermuisknop → Eigenschappen om de afwijzingscode te bekijken. Veelvoorkomende oorzaken: de sjabloon vereist een e-mailadres dat het AD-object niet heeft; sleutelarchivering is vereist, maar er is geen KRA geconfigureerd.
Controleer ook of het certificaat van de uitgevende certificeringsinstantie (CA) zich in de NTAuth AD-container bevindt. Indien dit ontbreekt, worden certificaten niet automatisch geregistreerd.
certutil -dspublish -f IssuingCA.cer NTAuthCA
certutil -viewstore -enterprise NTAuth
Snel naslagwerk — Tabel met foutcodes
| Fout | Oorzaak | Bepalen |
|---|---|---|
| Geen certificaat, geen gebeurtenislogboekvermeldingen | GPO bereikt client niet; AEPolicy != 7 | gpresult /r; controleer het AEPolicy-register; controleer de OU- en GPO-koppeling |
| RSOP geeft aan dat het is ingeschakeld, maar er is geen certificaat. | Cache verouderd of toestemming voor automatisch inschrijven ontbreekt | Verwijder de AEDirectoryCache-sleutel; controleer de sjabloonmachtigingen. |
| Gebeurtenis 64: Waarschuwing: Een certificaat staat op het punt te verlopen of is al verlopen. | De gebeurtenis wordt geactiveerd wanneer het certificaat bijna verloopt (of al is verlopen) volgens het tijdsinterval dat is geconfigureerd in het groepsbeleid voor automatische inschrijving. | Controleer de verlengingsperiode op de sjabloon; controleer de bereikbaarheid van de CA; bevestig dat Read+Enroll+Autoenroll nog steeds aanwezig is. |
| 0x800706BA: RPC niet beschikbaar | Firewall geblokkeerd, DCOM-patch komt niet overeen of CERTSVC_DCOM_ACCESS is gewijzigd | Schakel de CA-firewallregels in; controleer CVE-2021-26414; verifieer de DCOM-groep. |
| Werkt voor sommige gebruikers, maar niet voor anderen. | Gebruiker niet in groep met automatische inschrijving of in verkeerde organisatie-eenheid (OU). | Voeg toe aan groep; verplaats naar de juiste OU; gpupdate + certutil -pulse |
| Computercertificaten werken, gebruikerscertificaten niet. | Het GPO-pad voor gebruikersconfiguratie is niet ingeschakeld. | Schakel ook automatische inschrijving in onder Gebruikersconfiguratie. |
| Werkt alleen niet voor externe/VPN-gebruikers | CA is niet bereikbaar voordat de VPN-verbinding tot stand is gebracht bij het inloggen. | Configureer VPN vóór het inloggen; of voer certutil -pulse uit nadat de VPN-verbinding tot stand is gebracht. |
| Dubbele certificaten die zich ophopen | Sjabloonvervanging niet geconfigureerd | Voeg de oude sjabloon toe aan het tabblad 'Vervangen sjablonen' van de nieuwe sjabloon. |
Hoe encryptieconsultancy kan helpen
Encryption Consulting biedt gespecialiseerde diensten om kwetsbaarheden te identificeren en risico's te beperken door middel van PKI-diensten . Onze strategische begeleiding stemt PKI-oplossingen af op de organisatiedoelstellingen, waardoor de efficiëntie wordt verhoogd en de kosten worden geminimaliseerd. Door samen te werken met Encryption Consulting kunnen organisaties het volledige potentieel van PKI-oplossingen benutten, tastbare financiële voordelen realiseren en tegelijkertijd sterke beveiligingsmaatregelen handhaven.
Onze PKI-beoordelingsdiensten bieden een uitgebreide evaluatie van uw bestaande ADCS-omgeving, waarbij tekortkomingen in de CA-hygiëne, back-upprocedures, CRL/AIA-configuratie en databasestatus worden geïdentificeerd. Of uw CA-database nu in de loop der tijd ongecontroleerd is gegroeid of uw onderhoudsprocessen ongestructureerd zijn, ons team levert een gedetailleerd risicorapport met een stappenplan op basis van prioriteiten om uw PKI weer in een gezonde en controleerbare staat te brengen.
CertSecure Manager
Als u dit op grote schaal beheert over honderden machines, wordt handmatige monitoring onhoudbaar. Een van de meest complete oplossingen op het gebied van CLM is CertSecure Manager van Encryption Consulting. CertSecure Manager is ontworpen om de groeiende complexiteit van certificaatomgevingen aan te pakken en biedt een gecentraliseerde, geautomatiseerde en op beleid gebaseerde aanpak voor CLM.
- Gecentraliseerd certificaatbeheer: detecteert en inventariseert automatisch certificaten in cloud-, on-premise- en hybride omgevingen.
- Geautomatiseerd levenscyclusbeheer: regelt de uitgifte, verlenging en intrekking van certificaten met minimale menselijke tussenkomst.
- Beleidshandhavingsengine: zorgt voor naleving van het bedrijfsbeveiligingsbeleid en de industrienormen.
- Op rollen gebaseerd toegangsbeheer (RBAC): Biedt gedetailleerd toegangsbeheer om ervoor te zorgen dat alleen geautoriseerde gebruikers certificaten kunnen beheren.
- Integratie met toonaangevende CA's en DevOps-tools: Naadloze integratie met openbare en particuliere certificeringsinstanties, evenals CI/CD-pipelines.
- Realtime monitoring en waarschuwingen: Biedt dashboards en waarschuwingen voor verlopende of verkeerd geconfigureerde certificaten.
- Audit en rapportage: Houdt gedetailleerde logboeken en rapporten bij voor naleving van regelgeving en forensische analyses.
Conclusie
Automatische certificaatinschrijving via groepsbeleid elimineert de meest voorkomende oorzaak van certificaatfouten in Active Directory-omgevingen: menselijke fouten. Wanneer correct geconfigureerd – met de juiste sjabloonmachtigingen, GPO-instellingen voor zowel machine- als gebruikerscertificaten en een vernieuwingsvenster afgestemd op uw geldigheidsperioden – verloopt de volledige certificaatlevenscyclus zonder tussenkomst van de beheerder. Certificaten worden automatisch uitgegeven bij het toevoegen aan het domein, vernieuwd vóór de vervaldatum en verwijderd bij intrekking, op elk apparaat binnen het bereik.
De configuratie kent wel degelijk zwakke punten, en de meeste daarvan blijven onopgemerkt. Een ontbrekende machtiging voor automatisch inschrijven, een AEPolicy-waarde die nooit naar registry.pol is geschreven, of een sjabloon die bij de verkeerde CA is gepubliceerd, leiden allemaal tot hetzelfde resultaat: geen certificaat, geen foutmelding, geen aanwijzing waar te zoeken. De stappen voor probleemoplossing in deze handleiding – eerst GPO-implementatie, dan sjabloon en machtigingen, vervolgens handmatige inschrijving om het netwerk van de configuratie te isoleren, en ten slotte RPC/DCOM – zijn ontworpen om systematisch door deze onopgemerkte problemen heen te breken.
Zodra de automatische certificaatinschrijving probleemloos verloopt, verschuift de operationele vraag van "is dit certificaat geïmplementeerd?" naar "zijn alle certificaten in mijn omgeving in orde?". Op grote schaal vereist dit inzicht dat verder gaat dan wat de standaard Windows-tools bieden. Daar komt een speciaal ontwikkelde oplossing voor certificaatlevenscyclusbeheer van pas – niet ter vervanging van automatische certificaatinschrijving, maar om u de inventarisatie, waarschuwingen en audit trail te bieden die Groepsbeleid alleen niet kan bieden.
- Voorwaarden
- Configuratie van certificaatsjabloon
- Hoe configureert u het groepsbeleid en schakelt u de automatische inschrijving in?
- Stap 1: Maak een groepsbeleidsobject (GPO) aan in de domeincontroller.
- Stap 2: Automatische certificaatinschrijving configureren
- Stap 3: Koppel het groepsbeleidsobject aan uw domein
- Stap 4: Zorg ervoor dat het groepsbeleid wordt nageleefd.
- Stap 5: Controleer de configuratie voor automatische inschrijving
- Stap 6: Groepsbeleidsupdate afdwingen
- Stap 7: Controleer de toepassing van het groepsbeleid
- Problemen met automatische inschrijving oplossen
- Hoe encryptieconsultancy kan helpen
- Conclusie


