- Samenvatting
- Key Takeaways
- Hoe een certificaatintrekkingslijst werkt
- Hoe controleer ik de intrekkingsstatus van een certificaat?
- Risico's van een verlopen of onbereikbare CRL
- Waarom de gezondheid van CRL nu belangrijker is, en niet minder belangrijk.
- Wie is de eigenaar? Impact en actie van het team.
- Wat te doen Volgende
- Hoe encryptieconsultancy kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ
Kort antwoord: Een Certificate Revocation List (CRL) is een ondertekende, gepubliceerde lijst die een certificeringsinstantie gebruikt om systemen die op certificaten vertrouwen te laten weten welke certificaten niet langer betrouwbaar zijn, ook al zijn ze nog niet verlopen. Systemen die certificaten controleren aan de hand van een CRL zijn beschermd tegen gecompromitteerde of verkeerd uitgegeven certificaten. Systemen die afhankelijk zijn van een verlopen, onbereikbare of verouderde CRL zijn dat niet, omdat ze geen betrouwbare manier hebben om te zien dat een certificaat al is ingetrokken.
Digitale certificaten zijn de identiteitsdocumenten van het internet. Ze stellen een browser of server in staat te bevestigen dat de website, API of applicatie aan de andere kant van de verbinding daadwerkelijk is wie deze beweert te zijn. Elk certificaat heeft een vaste vervaldatum die bepaalt hoe lang het betrouwbaar is. Certificaten halen die vervaldatum echter niet altijd zonder problemen. Een privésleutel kan lekken, een domein kan van eigenaar wisselen of een certificeringsinstantie kan ontdekken dat ze een certificaat ten onrechte heeft uitgegeven. Wanneer dat gebeurt, moet het certificaat voortijdig ongeldig worden verklaard. Het mechanisme dat dit doet, is de Certificate Revocation List (CRL).
Samenvatting
Een verlopen of onbereikbare certificaatintrekkingslijst (CRL) ondermijnt het enige mechanisme waarop systemen vertrouwen om een gecompromitteerd of onjuist uitgegeven certificaat te weigeren vóór de geplande vervaldatum. Het risico wordt steeds groter: Let's Encrypt heeft zijn OCSP-service op 6 augustus 2025 stopgezet, waardoor de controle op intrekking vrijwel volledig is geconsolideerd naar CRL's, en uit de DigiCert Trust Pulse Survey van juli 2025 bleek dat 45% van de organisaties het afgelopen jaar te maken heeft gehad met certificaatgerelateerde downtime, waarvan 37.5% te wijten was aan een verlopen certificaat (Bron: DigiCert Trust Pulse Survey, juli 2025). Het aantal machine-identiteiten dat certificaten vereist, is nu 109 keer zo groot als het aantal menselijke identiteiten (bron: Palo Alto Networks 2026 Identity Security Landscape Report). Dit betekent dat de werklast voor het vernieuwen en monitoren van elk CRL- en CDP-eindpunt blijft toenemen, zelfs nu het CA/Browser Forum de maximale geldigheidsduur van openbare TLS-certificaten geleidelijk afbouwt naar 200 dagen in maart 2026, 100 dagen in maart 2027 en 47 dagen in maart 2029 (bron: CA/Browser Forum-stemming, via Sectigo). Handmatige controle kan een verlopen CRL op die schaal niet detecteren. Geautomatiseerde certificaatdetectie en certificaatautomatisering dichten deze kloof. Dezelfde inventarisatiediscipline die CRL's gezond houdt, vormt ook de basis voor crypto-flexibiliteit en PQC-gereedheid : een live CBOM biedt beveiligings- en compliance-teams dezelfde continue zichtbaarheid.
Ga direct naar: Risicomatrix | Impact per team | Wat nu? | Hoe encryptieconsulting kan helpen | Veelgestelde vragen
Key Takeaways
- Een CRL is een ondertekende lijst, gepubliceerd door een certificeringsinstantie (CA), met de namen van alle certificaten die ongeldig zijn verklaard vóór hun geplande vervaldatum.
- Een verlopen, offline of verkeerd geconfigureerde CRL (Certificate Revocation List) betekent dat systemen die op een certificaat vertrouwen, dit certificaat kunnen blijven gebruiken terwijl het al is ingetrokken, of dat ze per ongeluk geldige certificaten afwijzen.
- Let's Encrypt heeft zijn OCSP-service op 6 augustus 2025 uitgeschakeld en publiceert de intrekkingsstatus nu alleen nog via CRL's, een richting die het CA/Browser Forum al langer voor de hele branche nastreeft.
- CA/Browser Forum-stemming SC-081v3 verkort de maximale geldigheidsduur van TLS-certificaten tot 47 dagen tegen maart 2029. Dit verkleint de periode waarin risico's bestaan, maar neemt de noodzaak voor het controleren op intrekking van standaardcertificaten niet weg.
- Continue monitoring, zoals de PKI-gezondheidscontroles in CertSecure Manager, kan een defecte CRL of CDP/AIA-endpoint signaleren voordat deze een storing of een compliancefout veroorzaakt.
Hoe een certificaatintrekkingslijst werkt
Een CRL (Certificate Revocation List) bestaat omdat de vervaldatum van een certificaat alleen aangeeft wanneer het niet meer geldig is, niet of het al als ongeldig moet worden beschouwd. Public Key Infrastructure (PKI) heeft daarvoor een tweede kanaal nodig, en de CRL is het oudste en nog steeds meest gebruikte kanaal. Het werkt als een zwarte lijst: de certificeringsinstantie (CA) beheert de lijst, werkt deze bij wanneer een certificaat wordt ingetrokken en ondertekent deze zodat iedereen die de lijst downloadt kan bevestigen dat de lijst niet is gemanipuleerd.
Stappen die nodig zijn voor het opstellen en publiceren van een CRL
-
Verzoek tot intrekking:
De certificaathouder, of iemand die namens hem/haar handelt, meldt aan de uitgevende certificeringsinstantie (CA) dat een certificaat moet worden ingetrokken. Veelvoorkomende redenen hiervoor zijn onder andere een gecompromitteerde sleutel, misbruik of het feit dat de certificaathouder de domeinnaam niet langer beheert. Het verzoek bevat doorgaans het serienummer van het certificaat en de reden voor intrekking.
-
Verificatie:
De certificeringsinstantie (CA) controleert of het intrekkingsverzoek legitiem is. Zodra dit is bevestigd, wordt het certificaat in de interne administratie als ingetrokken gemarkeerd.
-
Lijst bijwerken en ondertekenen:
De certificeringsinstantie voegt het serienummer van het certificaat toe aan de certificaatinvoerlijst (CRL) en ondertekent de bijgewerkte lijst met haar privésleutel, zodat vertrouwende partijen kunnen controleren of de CRL zelf niet is gewijzigd.
-
Publicatie:
De ondertekende CRL wordt gepubliceerd op een locatie die de vertrouwende partijen kunnen bereiken, meestal een webserver waarnaar wordt verwezen in het CRL Distribution Point (CDP) van het certificaat, en soms via LDAP.
-
Distributie:
Browsers, servers en andere software die hiervan afhankelijk zijn, downloaden periodiek de actuele CRL (Certificate Revocation List) vanaf de locatie waarnaar het certificaat verwijst.
-
Gebruik:
Wanneer een systeem dat op een certificaat vertrouwt een certificaat tegenkomt, controleert het het serienummer van het certificaat aan de hand van de gedownloade CRL (Certificate Revocation List). Als er een overeenkomst is, wordt het certificaat als ingetrokken beschouwd, ongeacht de vervaldatum.
Hoe controleer ik de intrekkingsstatus van een certificaat?
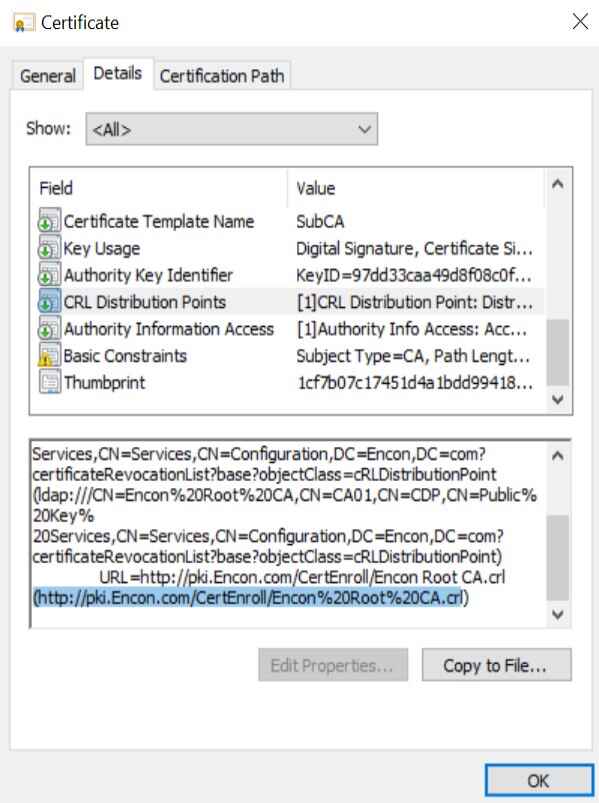
Elk publiekelijk erkend certificaat verwijst naar de CRL (Certificate Revocation List) die erop betrekking heeft, via een veld genaamd het CRL-distributiepunt. U kunt dit veld zelf vinden door een gedownload certificaat direct te openen of door een certificaat te inspecteren dat door een website wordt aangeboden.
Om het certificaat van een website te controleren, klikt u op het hangslotpictogram naast de adresbalk en volgt u vervolgens deze stappen:
- Klik op "Verbinding is beveiligd" en open vervolgens de certificaatgegevens.
- Ga naar de CRL-distributiepunten (CDP) veld.
- Let op de URL('s) die daar vermeld staan; deze verwijzen naar de pagina waar de certificeringsinstantie haar CRL publiceert.
- Kopieer een URL en plak deze in de adresbalk van je browser.
- Uw browser downloadt het CRL-bestand, dat u kunt raadplegen voor de actuele intrekkingslijst.
Risico's van een verlopen of onbereikbare CRL
Beveiligingsrisico: het accepteren van een ingetrokken certificaat
Als een CRL verouderd of verlopen is, kunnen systemen die ervan afhankelijk zijn niet zien dat een certificaat is ingetrokken na de laatste update van de CRL. Een gecompromitteerd of ongeldig certificaat kan dan als betrouwbaar worden geaccepteerd, en dat is precies de kwetsbaarheid die de controle op intrekking van certificaten moet voorkomen.
Operationeel risico: service- en compliancekwesties
Veel servers en applicaties zijn zo geconfigureerd dat ze altijd controleren of een CRL (Certificate Revocation List) geldig is voordat ze een certificaat accepteren. Als de CRL is verlopen, kunnen deze systemen certificaten automatisch weigeren, wat leidt tot storingen en serviceonderbrekingen in plaats van beveiligingslekken. Wat compliance betreft, vereisen verschillende regelgevingen dat certificeringsinstanties (CA's) en organisaties die op certificaten vertrouwen, de controle op intrekking actueel houden; het niet naleven hiervan kan leiden tot bevindingen bij audits en financiële sancties.
Vertrouwens- en omzetrisico
Wanneer een systeem de status van een certificaat niet betrouwbaar kan bevestigen, ondermijnt dit het vertrouwen in elke verbinding die door dat certificaat wordt beschermd. Voor een klantgerichte dienst vertaalt dit zich direct in verloren transacties en verloren vertrouwen, omdat gebruikers en downstream-systemen er niet langer zeker van kunnen zijn dat het certificaat waarop ze vertrouwen daadwerkelijk geldig is.
De onderstaande tabel vat deze risico's samen in één overzicht: wat de oorzaak is van elk probleem, wat het de organisatie kost, hoe teams het doorgaans detecteren, hoe het te verhelpen is, wie verantwoordelijk is voor de oplossing en waar het bewijs voor de bewering vandaan komt.
| Veroorzaken | Business Impact | Detectiemethode | Risicovermindering | Eigenaar | Bewijsbron |
|---|---|---|---|---|---|
| CRL heeft de "volgende update"-tijdstempel overschreden, maar wordt nog steeds weergegeven. | Een ingetrokken certificaat wordt stilzwijgend als geldig beschouwd, waardoor systemen kwetsbaar worden voor gecompromitteerde of verkeerd uitgegeven inloggegevens. | Geautomatiseerde CRL-actualiteitscontroles aan de hand van het CDP-eindpunt. | Waarschuwing ontvangen voordat het tijdstempel voor de volgende update verstrijkt; automatisch opnieuw publiceren met een vaste frequentie. | PKI-team | Tekst van het bericht: Hoe een CRL werkt |
| CDP- of AIA-eindpunt onbereikbaar | Software die hierop vertrouwt, kan de CRL (Certificate Revocation List) helemaal niet ophalen, en de meeste browsers geven een zogenaamde 'soft fail', waarbij ze vertrouwen verlenen zonder daadwerkelijke intrekking te controleren. | Monitoring van de beschikbaarheid van eindpunten op elke CDP/AIA-URL | Host CDP/AIA op een redundante, bewaakte infrastructuur met waarschuwingen bij storingen. | Platform- en infrastructuurteam | Berichtinhoud: Sectie Beveiligingsrisico |
| Systemen die certificaten strikt weigeren zodra hun CRL (Certificate Revocation List) is verlopen, verwerpen deze. | Legitieme diensten vallen uit, ook al is er in werkelijkheid niets gecompromitteerd. | Koppel storingsmeldingen aan CRL-vervallogboeken. | Houd de resterende CRL-levensduur centraal bij en vernieuw deze ruim voor de vervaldatum. | Beveiligingsteam | Berichtinhoud: Sectie Operationeel Risico |
| Consolidatie van de industrie naar uitsluitend intrekking van CRL (afschaffing van OCSP) | Een CRL-fout is nu de enige manier om een intrekking te bewerkstelligen, niet één van de twee. | Volg de beleidsaankondigingen van CA en browsers. | Beschouw CRL-monitoring als een basiscontrole, niet als een secundaire controle. | Nalevingsteam | Let's Encrypt, OCSP-service stopt op 6 augustus 2025. |
| Verkorting van de geldigheidsduur van certificaten zonder overeenkomstige monitoring van intrekking | Teams gaan ervan uit dat een kortere levensduur de gezondheidsrisico's voor CRL minder urgent maakt, waardoor de proportionele blootstellingsperiode gelijk blijft. | Auditbewaking van intrekking van certificaten gedurende de gehele looptijd | Voer een intrekkingscontrole uit voor elk certificaat dat langer dan zeven dagen geldig is, ongeacht de geldigheidsduur. | PKI-team | CA/Browser Forum Stembiljet SC-081v3 |
Waarom de gezondheid van CRL nu belangrijker is, en niet minder belangrijk.
De controle op intrekking van certificaten is de afgelopen twee jaar stilletjes geconsolideerd rondom CRL's (Certificate Revocation Lists), wat de druk verhoogt om deze systemen gezond te houden. Let's Encrypt heeft zijn OCSP-responders op 6 augustus 2025 stopgezet , nadat het in mei van dat jaar de OCSP-URL's van nieuw uitgegeven certificaten had verwijderd, en publiceert nu intrekkingsinformatie uitsluitend via CRL's. Het CA/Browser Forum is dezelfde richting ingeslagen en heeft de OCSP-ondersteuning voor certificeringsinstanties teruggebracht tot optioneel, terwijl de publicatie van CRL's een basisvereiste blijft. Voor organisaties die hun eigen CRL-infrastructuur beheren of afhankelijk zijn van de CRL van een certificeringsinstantie, betekent deze verschuiving dat een CRL-fout niet langer een van de twee uitvallende intrekkingskanalen is. Steeds vaker is het het enige kanaal.
Kortere certificatenlevensduren horen bij hetzelfde verhaal, maar ze zijn geen vervanging voor het controleren op intrekking. Volgens CA/Browser Forum Ballot SC-081v3 daalt de maximale geldigheidsduur van TLS-certificaten naar 200 dagen in maart 2026, 100 dagen in maart 2027 en 47 dagen in maart 2029. Certificaten met een levensduur van zeven dagen of minder zijn volledig vrijgesteld van CRL- en OCSP-vereisten, omdat ze simpelweg verlopen voordat intrekking relevant zou zijn. Alles wat volgens een standaardschema wordt uitgegeven, heeft nog steeds een werkend intrekkingskanaal nodig gedurende de volledige levensduur. Een certificaat van 47 dagen met een verlopen CRL is, naar verhouding, net zo lang kwetsbaar als een certificaat van 398 dagen onder de oude regels. In onze ervaring met het adviseren van teams over certificaatlevenscyclusprogramma's, zijn de organisaties die in de problemen komen zelden degenen die intrekking opzettelijk negeren. Het zijn juist de organisaties die ervan uitgingen dat kortere levensduren de CRL-monitoring minder urgent maakten en ermee stopten.
De kosten van deze fout zijn niet hypothetisch. Toen Sectigo's AddTrust External CA Root op 30 mei 2020 verliep, zorgde dit voor problemen met certificaatvalidatie voor een breed scala aan productiesystemen, waaronder Sophos-firewalls en diverse andere consumenten- en zakelijke diensten. Dit kwam doordat het verlopen van een oud onderdeel van de vertrouwensketen niet actief werd gemonitord (Bron: Sectigo-kennisbank, AddTrust External CA Root verloopt op 30 mei 2020). Het ging weliswaar om het verlopen van een rootcertificaat en niet specifiek om een CRL, maar het faalpatroon is identiek aan dat van een verlopen CRL: een onderdeel van de PKI-infrastructuur waar afhankelijke systemen van afhankelijk zijn, raakt stilletjes verouderd en niemand merkt het op totdat het productieverkeer begint te haperen.
Wie is de eigenaar? Impact en actie van het team.
CRL Health is niet de verantwoordelijkheid van één team. Elke onderstaande functie draagt een eigen rol bij aan de betrouwbaarheid van de intrekkingscontrole.
| Team | Wat verandert er voor hen? | Onmiddellijke actie |
|---|---|---|
| PKI-team | Verantwoordelijk voor de publicatie, ondertekening en actualisering van CRL's voor elke CA in de omgeving. | Inventariseer elke CA en bevestig dat de volgende update-tijdstempel van elke CRL centraal wordt bijgehouden. |
| Beveiligingsteam | Afhankelijk van CRL- en CDP/AIA-monitoring om een ingetrokken certificaat te detecteren voordat het ten onrechte wordt vertrouwd. | Bevestig dat de transparantie van certificaten en de monitoring van intrekkingen alle CA's binnen het toepassingsgebied omvatten. |
| Platform- en infrastructuurteam | Beheert de servers en netwerkpaden die CDP/AIA-eindpunten hosten en bereiken. | Controleer of de CDP/AIA-eindpunten zich bevinden op een bewaakte, redundante infrastructuur met uptime-waarschuwingen. |
| Nalevingsteam | Gebruikt CRL-gezondheidsgegevens om aan te tonen dat er tijdens audits momenteel gecontroleerd wordt op intrekking van de vergunning. | Bevestig dat het auditbewijs de CRL-versheid op aanvraag kan aantonen, en niet alleen na een handmatige controle. |
Wat te doen Volgende
- PKI-teams: Zorg ervoor dat de CRL-updatedatum van elke CA ruim vóór de vervaldatum wordt bijgehouden en bijgewerkt, en niet pas na een validatiefout wordt ontdekt.
- Beveiligingsteams: Controleer of de CDP- en AIA-eindpunten worden bewaakt op bereikbaarheid, en niet alleen op de vervaldatum van het certificaat.
- Platform- en infrastructuurteams: Verplaats de CDP/AIA-hosting naar een redundante infrastructuur, zodat een enkele storing de intrekkingscontrole niet offline kan halen.
- Nalevingsteams: Bevestig dat CRL-gezondheidsrapportage op aanvraag kan worden gegenereerd als auditbewijs, in overeenstemming met de frequentie die uw raamwerk vereist.
Hoe encryptieconsultancy kan helpen
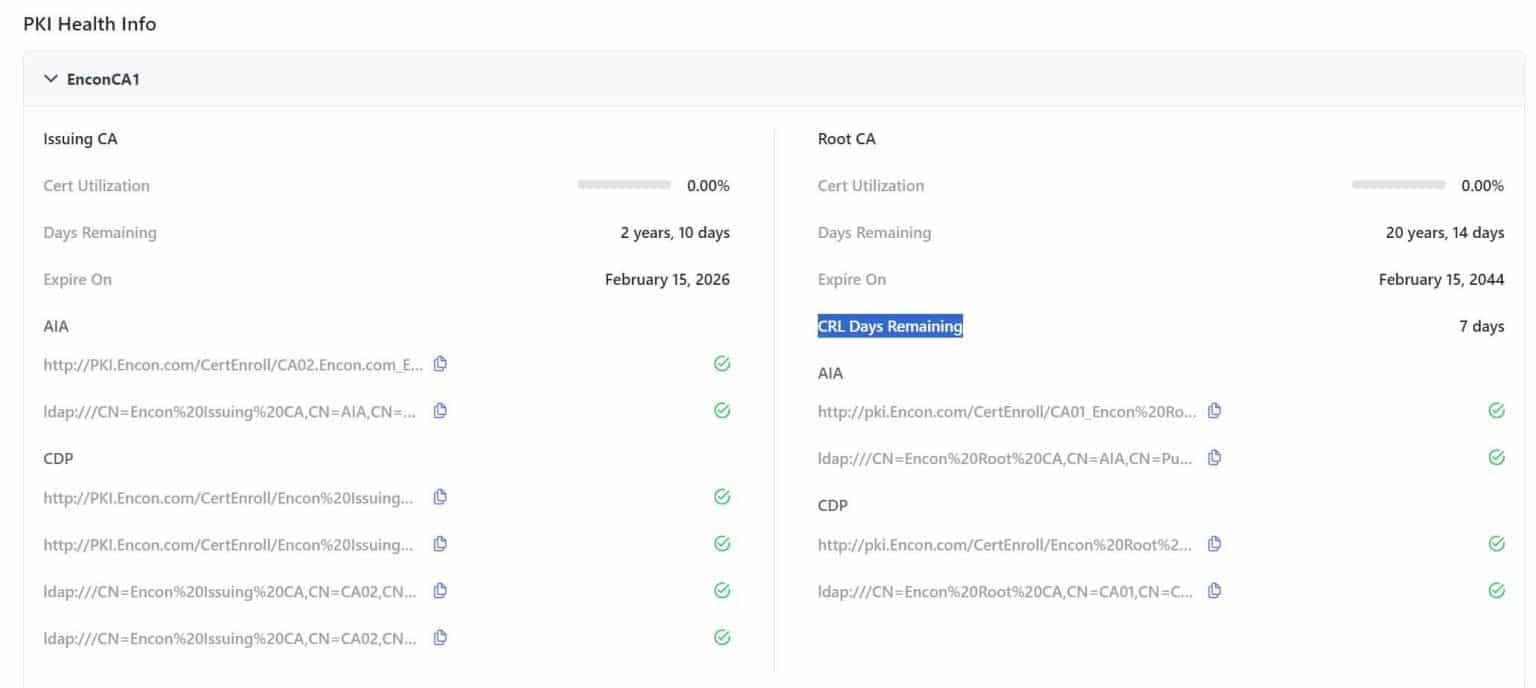
CertSecure Manager biedt teams een PKI-statusoverzicht dat speciaal is ontworpen om dit soort fouten op te sporen voordat ze de productieomgeving bereiken. Zo ziet dat er in de praktijk uit:
CertSecure Manager voert een gedetailleerde controle uit op elk onderdeel van de certificeringsinstantie, waarbij CDP- en AIA-eindpunten worden weergegeven, samen met het aantal resterende dagen voordat elke CRL verloopt. Wanneer een probleem wordt gedetecteerd, worden beheerders automatisch gewaarschuwd in plaats van te wachten tot iemand verderop in het proces een validatiefout opmerkt.
- Volledige gezondheidscheck in Californië: CertSecure Manager verifieert elk onderdeel van de certificeringsinstantie en biedt u één gecentraliseerd overzicht van de algehele status van de PKI.
- Zichtbaarheid bij CDP en AIA: Het identificeert het CRL-distributiepunt en de toegangspunten tot autoriteitsinformatie, zodat u altijd weet waar de intrekkingsgegevens van een certificaat zich bevinden.
- Resterende CRL-levensduur: Het geeft aan hoeveel tijd er nog resteert voordat een CRL verloopt, waardoor beheerders de mogelijkheid hebben om deze te vernieuwen voordat deze een probleem wordt.
- Geautomatiseerde waarschuwingen: CertSecure Manager waarschuwt beheerders voor naderende CRL-vervaldata en markeert incidenten wanneer een intrekkingcontrole mislukt, waardoor de tijd tussen het moment dat een probleem zich voordoet en het moment dat iemand erover hoort, wordt overbrugd.
Waar de gereedheid van certificaten samenhangt met bredere cryptografische risico's, gebruikt ons PQC Center of Excellence dezelfde inventaris van certificaten en certificeringsinstanties om een post-quantummigratie te begeleiden. Onze richtlijnen voor het omzetten van een CBOM in een operationele functionaliteit zorgen ervoor dat die inventaris actueel blijft, ook lang na de initiële uitrol van de PKI-gezondheidszorg.
Conclusie
Een certificaatintrekkingslijst (CRL) zorgt ervoor dat digitale communicatie betrouwbaar blijft door afhankelijke systemen een manier te bieden om certificaten te weigeren die gecompromitteerd of ongeldig zijn verklaard vóór hun vervaldatum. Deze bescherming is alleen effectief als de CRL zelf actueel blijft. Een verlopen, offline of verkeerd geconfigureerde CRL kan het vertrouwen dat de CRL juist moest beschermen tenietdoen, waardoor enerzijds ingetrokken certificaten worden geaccepteerd en anderzijds onnodige storingen ontstaan.
Een platform voor certificaatlevenscyclusbeheer zoals CertSecure Manager biedt teams gecentraliseerd inzicht in hun certificaten en CRL's binnen de hele organisatie. Dit voorkomt storingen, verkort de downtime en vermijdt de kosten van reactieve herstelwerkzaamheden nadat er al iets mis is gegaan.
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit het rapport 'De verborgen risico's van verlopen certificaatintrekkingslijsten (CRL)'?
Een verlopen, offline of verkeerd geconfigureerde CRL (Certificate Revocation List) verwijdert het enige mechanisme waarop systemen vertrouwen om een ingetrokken certificaat te weigeren. Sinds Let's Encrypt OCSP (Owner Certificate Security Policy) op 6 augustus 2025 heeft uitgefaseerd, zijn CRL's steeds vaker het enige beschikbare intrekkingskanaal. Een CRL-fout is daarom niet langer een secundair risico naast OCSP; het vormt vaak het volledige vangnet.
Waarom is dit belangrijk voor het beheer van de levenscyclus van bedrijfscertificaten?
Certificaatlevenscyclusbeheer zorgt ervoor dat de volgende update van een CRL niet ongemerkt verloopt. Nu het CA/Browser Forum de maximale geldigheidsduur van openbare TLS-certificaten tegen 2029 terugbrengt tot 47 dagen, neemt het aantal te volgen certificaten en CRL's toe, en handmatige registratie kan die groei niet bijbenen.
Welke teams zijn verantwoordelijk voor de uitvoering van deze richtlijnen?
PKI-teams zijn verantwoordelijk voor de publicatie en het bijwerken van CRL's. Beveiligingsteams zijn verantwoordelijk voor de CDP- en AIA-endpointmonitoring. Platform- en infrastructuurteams hosten en onderhouden de systemen waarop deze endpoints draaien. Compliance-teams gebruiken bewijs van de status van CRL's om tijdens audits aan te tonen dat er regelmatig op intrekkingen wordt gecontroleerd.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Handmatig bijhouden vergroot het risico dat de volgende update van een CRL onopgemerkt voorbijgaat, dat een onbereikbaar CDP-eindpunt onopgemerkt blijft omdat de meeste browsers een soft fail stilletjes afwijzen, en dat auditbevindingen aan het licht komen wanneer bewijs van intrekking niet direct kan worden overlegd. Uit de Trust Pulse Survey van DigiCert uit juli 2025 bleek dat 45% van de organisaties het afgelopen jaar te maken had met downtime als gevolg van certificaatproblemen, waarvan 37.5% te wijten was aan een verlopen certificaat.
Hoe vermindert automatisering het risico op certificaatuitval?
Geautomatiseerde PKI-gezondheidsmonitoring, zoals de controles in CertSecure Manager, houdt continu de CDP- en AIA-eindpunten en de resterende CRL-levensduur van elke CA bij, waardoor beheerders worden gewaarschuwd vóórdat een CRL verloopt in plaats van nadat er al een validatiefout is opgetreden.
Welke meetgegevens moeten teams bijhouden na de implementatie?
Houd bij hoeveel dagen er nog resteren tot de volgende update van elke CRL, de uptime van CDP- en AIA-eindpunten, het aantal intrekkingsgerelateerde storingen of bijna-storingen per kwartaal en de tijd die nodig is om op verzoek bewijsmateriaal over de status van de CRL te leveren voor een audit.
Hoe hangt dit samen met de gereedheid van het TLS-certificaat binnen 47 dagen?
Een certificaat met een geldigheidsduur van 47 dagen en een verlopen CRL is, naar verhouding, net zo lang onbeveiligd als een certificaat met een geldigheidsduur van 398 dagen onder de oude geldigheidsregels. Organisaties die de CRL-status al automatiseren, hoeven deze discipline niet opnieuw op te bouwen wanneer de kortere geldigheidsperioden in 2029 volledig van kracht worden.
Hoe moet dit worden aangepakt in multi-cloud- of hybride PKI-omgevingen?
Multicloud- en hybride PKI-omgevingen moeten CDP- en AIA-eindpunten voor elke CA, of het nu een interne Microsoft CA of een openbare CA betreft, vanuit één centraal overzicht bewaken in plaats van elke CA afzonderlijk te controleren. Een CRL-fout in één omgeving kan ertoe leiden dat systemen in die omgeving geen werkend intrekkingskanaal meer hebben, terwijl alle andere omgevingen ogenschijnlijk in orde zijn.
- Samenvatting
- Key Takeaways
- Hoe een certificaatintrekkingslijst werkt
- Hoe controleer ik de intrekkingsstatus van een certificaat?
- Risico's van een verlopen of onbereikbare CRL
- Waarom de gezondheid van CRL nu belangrijker is, en niet minder belangrijk.
- Wie is de eigenaar? Impact en actie van het team.
- Wat te doen Volgende
- Hoe encryptieconsultancy kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ