
- Demystificatie van ACME
- Verkenning van het ACME Certificate Management Protocol
- ACME-clients configureren
- Hoe gebruikt u ACME om certificaten uit te geven en in te trekken?
- De voordelen en toepassingen van het ACME-protocol ontsluiten
- Waarom is ACME beter dan andere protocollen voor certificaatautomatisering?
- Certificaatbeheer verbeteren met CertSecure Manager
- Conclusie
In het snel veranderende landschap van moderne bedrijfsvoering is de automatisering van certificaatbeheer onmisbaar geworden. Dit geldt met name gezien de exponentiële groei van machine-identiteiten die nodig zijn voor uiteenlopende toepassingen zoals IoT-apparaten, cloudsystemen, API's, containers en applicaties. In deze blog gaan we dieper in op de cruciale rol van de Automated Certificate Management Environment (ACME).
Demystificatie van ACME
ACME, ofwel Automated Certificate Management Environment, is een communicatieprotocol dat is ontworpen om de complexe procedures voor certificaatuitgifte en domeinvalidatie te automatiseren. Het stelt organisaties in staat om moeiteloos een publieke sleutelinfrastructuur te implementeren zonder tussenkomst van de gebruiker. ACME is oorspronkelijk ontwikkeld door de Internet Security Research Group (ISRG) voor hun Let's Encrypt-service en heeft sindsdien aanzienlijke verbeteringen ondergaan.
De belangrijkste versies van ACME en hun respectievelijke mijlpalen zijn als volgt:
-
ACMEv1 (12 april 2016)
De eerste release van ACME was voornamelijk gericht op de uitgifte van certificaten voor één domein. Het markeerde het begin van ACME's reis in het automatiseren van certificaatbeheer.
-
ACMEv2 (13 maart 2018)
ACMEv2 was een cruciale update die aanzienlijke veranderingen met zich meebracht. Het introduceerde ondersteuning voor wildcard SSL/TLS-certificaten en verbeterde de gebruikerservaring door bestaande functies te stroomlijnen. ACMEv2 had als doel certificaatautomatisering veelzijdiger en gebruiksvriendelijker te maken.
-
ACME wordt RFC 8555 (11 maart 2019)
Deze mijlpaal verhoogde de status van ACME door het te standaardiseren als RFC 8555. Het verstevigde de positie van ACME als erkend protocol voor het uitgeven en beheren van certificaten op internet.
-
Einde levensduur ACMEv1 (juni 2021)
De officiële aankondiging van het einde van de levensduur van ACMEv1 markeerde de stopzetting ervan, waardoor gebruikers werden gedwongen over te stappen op het geavanceerdere ACMEv2-protocol. Deze wijziging zorgde ervoor dat ACME bleef aansluiten bij de veranderende beveiligingsvereisten.
Verkenning van het ACME Certificate Management Protocol
ACME is primair bedoeld voor het verkrijgen van Domain Validated (DV) certificaten, die minimale verificatie ondergaan. DV-certificaten valideren alleen het bestaan van het domein en vereisen geen handmatige tussenkomst. Hoewel ACME ook kan worden gebruikt om certificaten met een hogere waarde te verkrijgen, zoals Organization Validated (OV) en Extended Validation (EV) , vereisen deze scenario's aanvullende ondersteuningsmechanismen in combinatie met de ACME-agent.
Het belangrijkste doel van het ACME-protocol is het opzetten van HTTPS- servers en het automatiseren van vertrouwde certificaten, waardoor de kans op foutgevoelige handmatige procedures wordt geëlimineerd. Om het protocol te kunnen gebruiken, zijn twee essentiële componenten nodig:
-
De ACME-client, die operationeel is op elke server of elk apparaat dat een vertrouwd SSL/TLS-certificaat vereist , initieert acties voor certificaatbeheer, zoals het uitgeven en intrekken van certificaten.
-
De ACME-server, die zich bevindt bij een certificeringsinstantie (CA) zoals Let's Encrypt, beantwoordt de verzoeken van geautoriseerde clients.
Let op: de communicatie tussen client en server verloopt via JSON-berichten over HTTPS.
ACME biedt flexibiliteit bij het kiezen van CA-providers, mits ze het protocol ondersteunen. Hoewel Let's Encrypt de gebruiksvriendelijke Certbot-client aanbeveelt vanwege de brede compatibiliteit en uitgebreide documentatie, zijn alternatieve ACME-clients zoals ACMESharp, acme-client, GetSSL en andere beschikbaar op platforms zoals GitHub, die inspelen op diverse voorkeuren en vereisten.
ACME-clients configureren
Voordat u ACME in uw bedrijfsvoering integreert, moet u een ACME-client selecteren. Er is een breed scala aan clientimplementaties beschikbaar die geschikt zijn voor verschillende programmeertalen en omgevingen. Het ontwerp van ACME biedt flexibiliteit bij het kiezen van CA's, mits ze het protocol ondersteunen. De stappen voor het instellen van een ACME-client zijn:
- De klant vraagt de gebruiker om het domein op te geven dat hij/zij wil beheren.
- De klant presenteert een selectie van Certificeringsautoriteiten (CA's) compatibel met het protocol.
- Nadat de klant zijn keuze heeft gemaakt, wordt er verbinding gemaakt met de gekozen CA en wordt er een autorisatiesleutelpaar aangemaakt.
- De CA doet verzoeken om DNS of HTTPS om te verifiëren of de klant controle heeft over zijn domein(en).
- De CA verstrekt een nonce, een willekeurig gegenereerd nummer, dat de agent ondertekent met zijn privésleutel om te bevestigen dat hij eigenaar is van het sleutelpaar.
Hoe gebruikt u ACME om certificaten uit te geven en in te trekken?
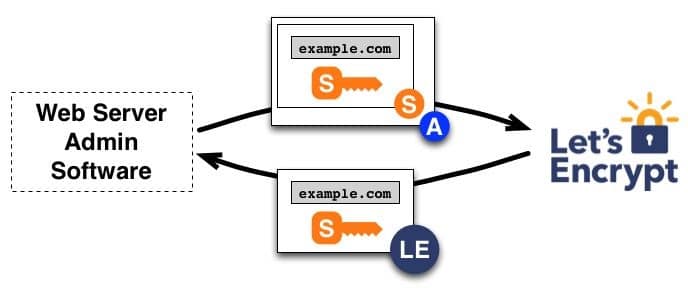
Voor de uitgifte of verlenging genereert een webserver met de ACME-agent een Certificate Signing Request (CSR), die vervolgens naar de CA wordt doorgestuurd voor verwerking.
Hieronder volgen de stappen voor het uitgeven van een certificaat:
- De agent verstuurt een Certificate Signing Request (CSR) naar de CA, waarin de uitgifte van een certificaat voor het geautoriseerde domein wordt aangevraagd. Hierbij wordt een aangewezen openbare sleutel opgegeven.
- De CSR wordt veilig ondertekend met de bijbehorende privésleutel en de geautoriseerde sleutel die aan het domein is gekoppeld.
- Na ontvangst van het verzoek controleert de CA beide handtekeningen. Als alle controles succesvol zijn, geeft de CA een certificaat uit voor het geautoriseerde domein, gebruikmakend van de openbare sleutel die in de CSR is gespecificeerd, en stuurt dit onmiddellijk terug naar de agent.
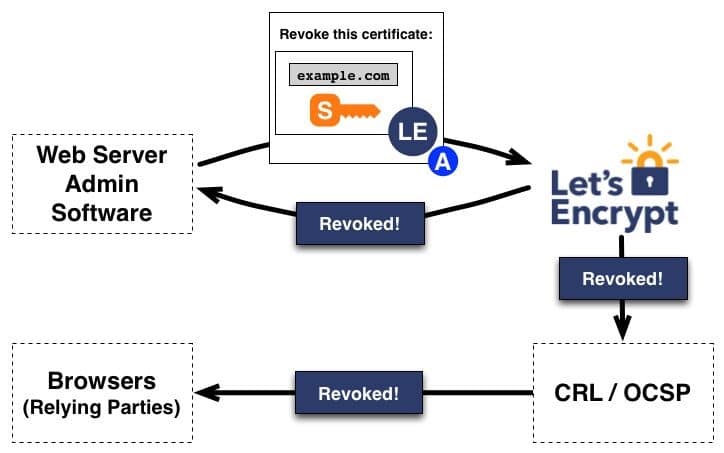
Hieronder volgen de stappen die betrokken zijn bij de procedure voor het intrekken van een certificaat :
De agent start het certificaatintrekkingsproces door gebruik te maken van het geautoriseerde sleutelpaar dat aan het domein is gekoppeld om een intrekkingsverzoek te doen.- Dit intrekkingsverzoek wordt ondertekend met het sleutelpaar om de benodigde authenticatie te bieden.
- De CA ontvangt het verzoek tot intrekking en voert een grondige validatie uit om de autorisatie te bevestigen.
- Zodra de CA de autorisatie heeft bevestigd en het verzoek tot intrekking heeft gevalideerd, onderneemt deze actie om te voorkomen dat het ingetrokken certificaat wordt geaccepteerd.
- Om dit te bereiken verspreidt de CA de intrekkingsinformatie via algemeen erkende intrekkingskanalen, zoals: Certificaatintrekkingslijsten (CRL's) of het Online Certificate Status Protocol (OCSP).
De voordelen en toepassingen van het ACME-protocol ontsluiten
De visie van het ACME-initiatief, gesteund door ISRG, draait om het bereiken van een 100% HTTPS-web, waarbij het cruciale belang van encryptie wordt benadrukt. ACME bereikt dit door de aanschaf en het beheer van certificaten te automatiseren, de implementatie van HTTPS te vereenvoudigen en PKIX-gebaseerde authenticatie voor een breed scala aan TLS-protocollen te verbeteren.
ACME biedt een scala aan voordelen:
- Het is gratis, waardoor iedereen met een domeinnaam een vertrouwd certificaat kan verkrijgen zonder financiële beperkingen.
- Het automatiseert de volledige levenscyclus van certificaten, van uitgifte en vernieuwing tot intrekking.
- Het bevordert de implementatie van best practices voor TLS-beveiliging voor CA's en site-exploitanten.
- Het functioneert als een open standaard en bevordert een brede acceptatie.
- Het vertegenwoordigt een gezamenlijke inspanning die de invloed van één enkele organisatie overstijgt
Hoewel er discussies kunnen ontstaan over de veiligheid van gratis certificaten die via ACME worden verkregen, zijn de geldigheid en veiligheid van certificaten in de praktijk afhankelijk van technische criteria en niet zozeer van de kosten.
Waarom is ACME beter dan andere protocollen voor certificaatautomatisering?
ACME onderscheidt zich van andere protocollen voor certificaatautomatisering door zijn status als open standaard, robuuste foutverwerkingsmogelijkheden, naleving van best practices in de branche voor TLS- en PKI-beheer, continue ondersteuning door een toegewijde community, flexibiliteit in het gebruik van back-up-CA's en kosteneffectiviteit. In tegenstelling tot alternatieve protocollen biedt ACME een uitgebreide, veilige en collaboratieve aanpak, waardoor het de voorkeurskeuze is voor ondernemingen.
Certificaatbeheer verbeteren met CertSecure Manager
CertSecure Manager is een geavanceerde oplossing die certificaatbeheer vereenvoudigt met een gecentraliseerd platform. Het automatiseert de volledige levenscyclus van certificaten, van uitgifte tot verlenging en intrekking, waardoor het risico op fouten en beveiligingslekken wordt verminderd. CertSecure Manager handhaaft consistente beveiligingsrichtlijnen, biedt realtime monitoring en waarschuwingen en integreert naadloos met bestaande infrastructuur. Deze automatisering verbetert de beveiliging en schaalbaarheid voor organisaties van elke omvang in het huidige digitale landschap.
Conclusie
Concluderend kan gesteld worden dat ACME een revolutionaire kracht is op het gebied van PKI en digitale beveiliging. Dit protocol automatiseert en vereenvoudigt certificaatbeheer, waardoor het een essentiële tool is voor moderne bedrijven die de complexiteit van digitale beveiliging en encryptie willen overwinnen.
Het omarmen van ACME is niet alleen een stap naar een veiligere online omgeving, maar ook een grote stap in de richting van een veiligere, efficiëntere en kosteneffectievere aanpak van certificaatbeheer.
- Demystificatie van ACME
- Verkenning van het ACME Certificate Management Protocol
- ACME-clients configureren
- Hoe gebruikt u ACME om certificaten uit te geven en in te trekken?
- De voordelen en toepassingen van het ACME-protocol ontsluiten
- Waarom is ACME beter dan andere protocollen voor certificaatautomatisering?
- Certificaatbeheer verbeteren met CertSecure Manager
- Conclusie

