
- Key Takeaways
- Certificate Authority
- Hoe werkt een certificeringsinstantie?
- Wat is een digitaal certificaat?
- Waarom digitale certificaten belangrijk zijn
- Soorten digitale certificaten
- Voordelen van digitale certificaten
- Digitaal certificaat versus digitale handtekening: wat is het verschil?
- Waarom certificaatlevenscyclusbeheer belangrijk is
- De fasen van een certificaatlevenscyclus
- Certificaatlevenscyclusbeheer en de overstap naar 47-daagse TLS-certificaten
- De kosten van handmatig certificaatlevenscyclusbeheer
- Certificaatlevenscyclusbeheer in multi-cloud- en hybride PKI-omgevingen
- Beslissingsmatrix: Acties voor certificaatlevenscyclusbeheer door het team
- Hoe encryptieconsultancy kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ
Kort antwoord: Certificaatlevenscyclusbeheer (CLM) is het proces van het uitgeven, implementeren, bewaken, verlengen en intrekken van digitale certificaten gedurende hun volledige levensduur, zodat versleutelde verbindingen nooit mislukken door een verlopen certificaat. Een volwaardig CLM-programma combineert een certificeringsinstantie, een volledige certificaatinventaris en geautomatiseerde verlenging, zodat PKI- en beveiligingsteams de vervaldatums niet handmatig hoeven bij te houden.
Volgens de Trust Pulse Survey 2025 van DigiCert ondervond bijna de helft van de bedrijven (45 procent) in het afgelopen jaar serviceuitval als gevolg van een incident met certificaten, en was 37.5 procent van die storingen direct terug te voeren op een verlopen certificaat. Nu de geldigheidsduur van openbare certificaten korter wordt onder het nieuwe geldigheidsschema van het CA/Browser Forum, is een handmatige aanpak met spreadsheets voor certificaatbeheer voor de meeste organisaties geen haalbare optie meer. Deze handleiding beschrijft wat certificaatlevenscyclusbeheer precies inhoudt, waarom het vandaag de dag belangrijker is dan twee jaar geleden, en wat PKI-, beveiligings-, platform- en compliance-teams hieraan zouden moeten doen.
Key Takeaways
- Het beheer van de levenscyclus van certificaten omvat zeven fasen: inschrijving, distributie, validatie, intrekking, verlenging, vernietiging en controle.
- De geldigheidsduur van openbare TLS-certificaten neemt af volgens een vast schema van de certificeringsinstanties en het Browser Forum: 200 dagen vanaf maart 2026, 100 dagen vanaf maart 2027, en TLS-certificaten met een geldigheidsduur van 47 dagen tegen maart 2029.
- Handmatig bijhouden van certificaten is nu een meetbaar bedrijfsrisico: 45 procent van de bedrijven meldde het afgelopen jaar downtime als gevolg van certificaatproblemen, en 37.5 procent van die downtime werd veroorzaakt door verlopen certificaten.
- Automatisering, en niet extra personeel, is de praktische oplossing voor kortere geldigheidsperioden. Handmatige verlengingscycli die werkten bij een geldigheidsperiode van 398 dagen, zijn niet schaalbaar bij 47 dagen.
- Multicloud- en hybride PKI-omgevingen vereisen een gecentraliseerde certificaatinventaris voordat automatisering kan werken, aangezien certificaten die door meerdere CA's en cloudproviders zijn uitgegeven anders onzichtbaar zijn voor één enkele beheerconsole.
Certificate Authority
Een certificeringsinstantie (CA) is een van de belangrijkste pijlers van de publieke sleutelinfrastructuur (PKI). Een CA is een vertrouwde entiteit die verantwoordelijk is voor het ondertekenen en uitgeven van digitale certificaten. Voordat een certificaat wordt uitgegeven, onderzoekt een CA gegevens en documentatie van officiële bronnen om te bevestigen dat het aanvragende bedrijf legitiem is, waarna het certificaat wordt uitgegeven. Een CA vervult drie kernfuncties:
- Geeft certificaten uit
- Certificeert de identiteit van de certificaathouder
- Bevestigt de geldigheid van het certificaat.
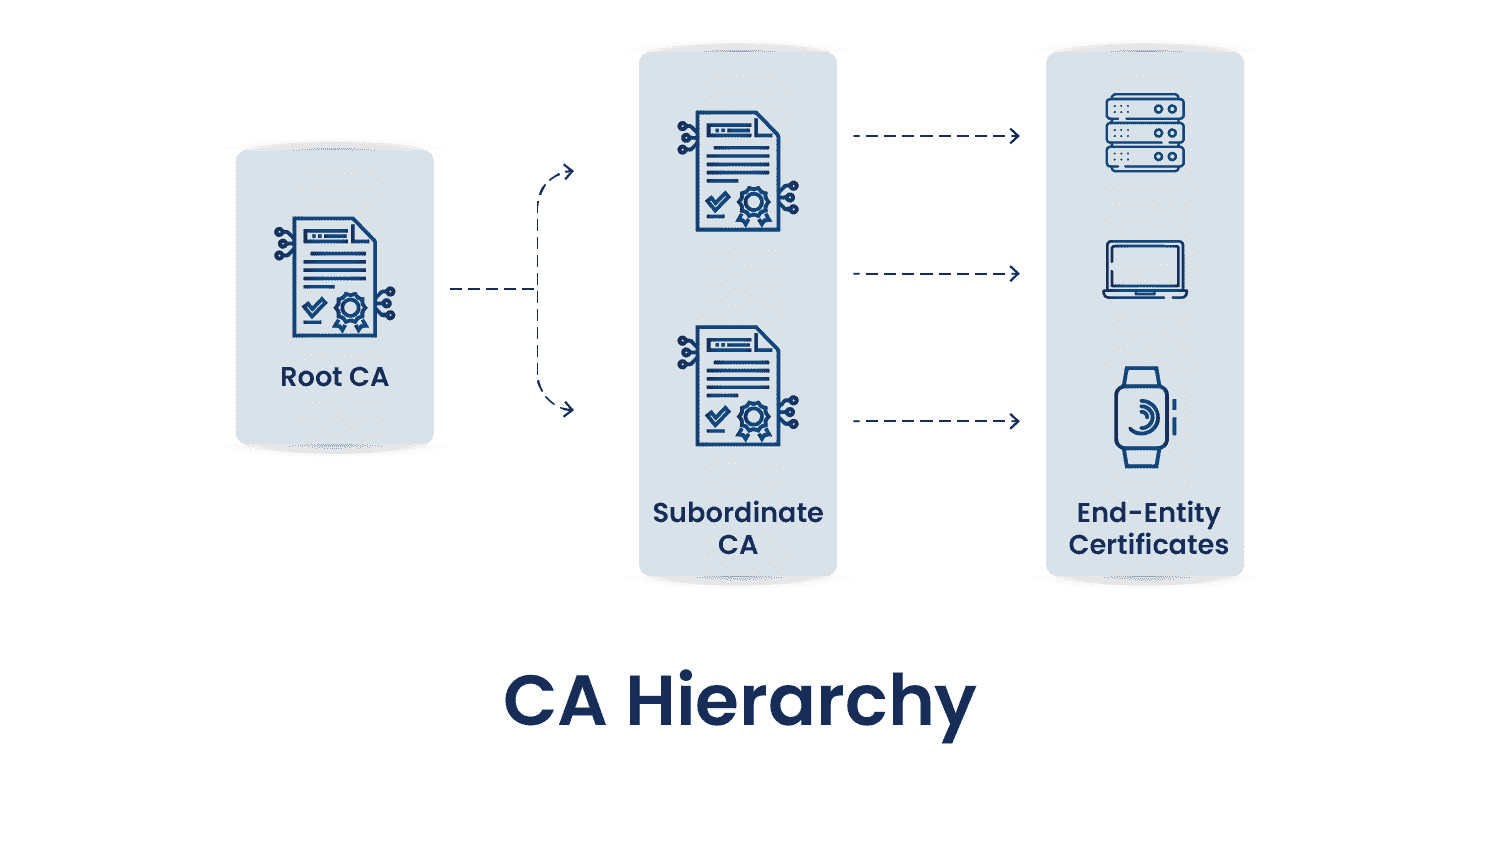
Zoals het bovenstaande diagram laat zien, volgen CA's een gedefinieerde hiërarchie, waarbij elke laag een aparte rol heeft in de PKI-architectuur. Er zijn over het algemeen drie soorten hiërarchieën: éénlaags, tweelaags en drielaags. Hieronder wordt beschreven wat elke entiteit in het diagram doet.
Root-CA
De root-CA staat bovenaan de hiërarchie. Deze geeft certificaten uit en ondertekent ze voor intermediaire of ondergeschikte CA's, die op hun beurt certificaten uitgeven aan eindgebruikers zoals computers, gebruikers of services. Vanwege het belang ervan voor de PKI-infrastructuur wordt de privésleutel van de root-CA zeer goed beveiligd, meestal offline, om deze te beschermen tegen misbruik. Root-CA's hebben doorgaans een lange levensduur van 20 jaar of langer, maar ze moeten nog steeds periodiek worden vernieuwd om de vertrouwensketen intact te houden.
Ondergeschikte CA
Een ondergeschikte CA bevindt zich tussen de root-CA en de eindgebruikerscertificaten en fungeert als tussenpersoon. De ondergeschikte CA ontvangt een eigen certificaat van de root-CA en kan vervolgens certificaten uitgeven aan gebruikers, apparaten of andere entiteiten. Elk certificaat dat door een ondergeschikte CA wordt uitgegeven, maakt deel uit van een vertrouwensketen die uiteindelijk terugverwijst naar de root-CA. Deze keten is belangrijk omdat bij de validatie van een certificaat de hele keten wordt gecontroleerd om te bevestigen dat het certificaat betrouwbaar is.
Eindentiteitscertificaten
Eindentiteitscertificaten zijn de laatste certificaten die door een certificeringsinstantie (CA) worden uitgegeven. CA's geven geen certificaten uit aan andere entiteiten en bevinden zich daarom onderaan de certificaathiërarchie. Deze certificaten worden geïnstalleerd op servers, computers en andere apparaten. Een bekend voorbeeld is een TLS/SSL-certificaat, dat een beveiligde verbinding tot stand brengt tussen een browser en een server en de privacy en integriteit van gegevens beschermt.
Hoe werkt een certificeringsinstantie?
Het verkrijgen van een ondertekend certificaat door een certificeringsinstantie (CA) verloopt in drie stappen:
- De aanvrager genereert een sleutelpaar (publieke en privésleutel) en dient een certificaatondertekeningsverzoek (CSR) in bij een vertrouwde certificeringsinstantie (CA). Het CSR bevat de publieke sleutel en identificatiegegevens van de aanvrager.
- De certificeringsinstantie (CA) valideert de informatie in het CSR (Certificate Signing Request). Als de informatie klopt, ondertekent de CA een certificaat met zijn eigen privésleutel en stuurt dit terug naar de aanvrager.
- De aanvrager installeert het ondertekende certificaat op de betreffende server of het betreffende apparaat voor gebruik in het juiste beveiligingsprotocol.
Wat is een digitaal certificaat?
Een digitaal certificaat is een elektronisch bewijsstuk dat de authenticiteit van een systeem aantoont met behulp van cryptografie met publieke sleutels. Het stelt organisaties in staat te bevestigen dat alleen vertrouwde apparaten of gebruikers verbinding kunnen maken met een netwerk. Digitale certificaten worden ook gebruikt om de authenticiteit van een website aan een browser te bevestigen, meestal in de vorm van een Transport Layer Security (TLS)-certificaat.
Een digitaal certificaat bevat identificerende gegevens zoals de naam van de houder, de organisatie en het IP-adres of serienummer, samen met een kopie van de publieke sleutel van de houder. De publieke sleutel moet overeenkomen met een corresponderende privésleutel om de authenticiteit te verifiëren. Een certificeringsinstantie (CA) ondertekent het certificaat om de gegevens van het aanvragende apparaat te verifiëren. Een certificaat bevat doorgaans de volgende velden:
-
Onderwerp:
De naam van de computer, gebruiker, netwerkapparaat of dienst waarvoor de CA het certificaat uitgeeft.
-
Serienummer:
Een unieke identificatiecode die aan elk certificaat dat een CA uitgeeft, wordt toegekend.
-
emittent:
De prestigieuze naam van de CA die het certificaat heeft afgegeven.
-
Geldig vanaf:
De datum en tijd waarop het certificaat geldig wordt.
-
Geldig voor:
De datum en tijd waarop het certificaat niet meer geldig is.
-
Publieke sleutel:
Het publieke deel van het sleutelpaar dat bij het certificaat hoort.
-
Handtekeningalgoritme:
Het algoritme dat wordt gebruikt om het certificaat te ondertekenen.
-
Handtekeningwaarde:
De bitreeks die de digitale handtekening bevat.
Waarom digitale certificaten belangrijk zijn
Organisaties, individuen en websites kunnen allemaal digitale certificaten aanvragen. Via een ondertekeningsverzoek wordt een publieke sleutel ingediend om de informatie van de aanvrager te valideren. Zodra een vertrouwde certificeringsinstantie (CA) die informatie heeft gevalideerd, ondertekent deze de gegevens met een sleutel die een vertrouwensketen naar het certificaat uitbreidt. Dit proces stelt het certificaat in staat de authenticiteit van een document te verifiëren, een identiteit te authenticeren of de geloofwaardigheid van een website te bewijzen.
Soorten digitale certificaten
-
Transport Layer Security (TLS/SSL) certificaat:
Een TLS/SSL-certificaat zorgt ervoor dat de communicatie tussen een server en zijn clients versleuteld en privé blijft door de server te authenticeren voordat deze versleutelde berichten verzendt of ontvangt. TLS/SSL-certificaten zijn er in drie validatieniveaus:
-
Domein gevalideerd:
Een snelle, voordelige validatiemethode die elke website kan gebruiken en die binnen enkele minuten kan worden uitgevoerd.
-
Organisatie gevalideerd:
Biedt eenvoudige zakelijke authenticatie en is zeer geschikt voor organisaties die producten online verkopen.
-
Uitgebreide validatie:
Biedt volledige zakelijke authenticatie voor organisaties die gevoelige of vertrouwelijke gegevens verwerken. Het wordt over het algemeen gebruikt door financiële instellingen om vertrouwen en veiligheid te waarborgen.
-
-
Codeondertekeningscertificaat:
Bevestigt de authenticiteit van gedownloade bestanden of software. Ontwikkelaars en uitgevers gebruiken het om te bewijzen dat software origineel is en niet is gemanipuleerd voordat een gebruiker deze downloadt.
-
Klantcertificaat:
Hiermee wordt een individuele gebruiker geïdentificeerd voor een andere gebruiker of machine, of de ene machine voor de andere. Bij e-mail ondertekent de afzender een bericht digitaal, waarna de ontvanger de handtekening verifieert. Clientcertificaten kunnen ook helpen bij het beheren van de toegang tot beveiligde databases.
Voordelen van digitale certificaten
Digitale certificaten worden steeds belangrijker naarmate cyberaanvallen in omvang en complexiteit toenemen. De belangrijkste voordelen zijn onder andere:
-
Beveiliging:
Digitale certificaten versleutelen interne en externe communicatie, zodat aanvallers geen gevoelige gegevens kunnen onderscheppen of stelen tijdens de overdracht. Een TLS/SSL-certificaat versleutelt bijvoorbeeld gegevens tussen een browser en een webserver, zodat een aanvaller het verkeer van een bezoeker niet kan lezen.
-
schaalbaarheid:
Digitale certificaten bieden organisaties van elke omvang dezelfde kwaliteit van encryptie. Ze kunnen op grote schaal worden uitgegeven, ingetrokken en verlengd en beheerd via een gecentraliseerd platform.
-
authenticiteit:
Digitale certificaten bevestigen dat een bericht de beoogde ontvanger bereikt en dat de communicatie authentiek is. Veelvoorkomende toepassingen zijn onder andere certificaten voor het ondertekenen van documenten, TLS/SSL-certificaten voor websites en S/MIME-certificaten voor e-mailversleuteling.
-
Publiek vertrouwen:
Een digitaal certificaat bevestigt dat een website, document of e-mail correct is geverifieerd, wat klanten de zekerheid geeft dat ze te maken hebben met een bedrijf dat veiligheid en privacy serieus neemt.
-
Betrouwbaarheid:
Alleen publiekelijk erkende certificeringsinstanties die een strenge screening doorstaan, mogen digitale certificaten uitgeven. Dit maakt het voor aanvallers moeilijker om slachtoffers te misleiden met een frauduleus certificaat.
Digitaal certificaat versus digitale handtekening: wat is het verschil?
Een digitaal certificaat is een bestand dat wordt gebruikt om de identiteit van een gebruiker of apparaat te verifiëren en om versleutelde verbindingen mogelijk te maken. Een digitale handtekening is een hashmethode die numerieke reeksen gebruikt om de identiteit te valideren en authenticiteit te garanderen. Een cryptografische sleutel koppelt een digitale handtekening aan een document of e-mail. De handtekening wordt gehasht en wanneer de ontvanger het bericht ontvangt, wordt dezelfde hashfunctie opnieuw uitgevoerd om te controleren of het bericht niet is gewijzigd.
Waarom certificaatlevenscyclusbeheer belangrijk is
Digitale certificaten zijn gebaseerd op publieke sleutelcryptografie, een vorm van asymmetrische cryptografie waarbij de zender en de ontvanger elk de helft van een publiek-privaat sleutelpaar bezitten. Elke partij gebruikt zijn of haar helft om communicatie te versleutelen die alleen de houder van de andere helft kan ontsleutelen. Dit is veiliger dan op hashing gebaseerde systemen die alleen met authenticatiegegevens werken, maar het vereist ook meer complexe onderdelen om correct te beheren.
Vanwege die asymmetrische structuur hebben beide partijen een wederzijds vertrouwde CA nodig om veilige communicatie tot stand te brengen en het publieke-private sleutelpaar te verstrekken. Een certificaatlevenscyclusbeheersysteem (CLM) is de tool waarmee een team elke fase van dat proces kan bekijken, beheren en controleren, in plaats van dit handmatig te moeten doen.
De fasen van een certificaatlevenscyclus
Een certificeringsinstantie (CA) geeft digitale certificaten uit en bevestigt deze om een identiteit te authenticeren. Wachtwoorden zijn gebaseerd op zinnen die iemand bedenkt en onthoudt. Certificaten daarentegen gebruiken publieke-private sleutelversleuteling en worden doorgaans geverifieerd met behulp van Extensible Authentication Protocol TLS (EAP-TLS), een van de veiligere authenticatieprotocollen, gedefinieerd in RFC 3748, dat meerdere authenticatiemethoden ondersteunt.
Certificaten zijn over het algemeen gemakkelijker te gebruiken en veiliger dan authenticatie op basis van inloggegevens. Daarom geven de meeste IT-beveiligingsteams tegenwoordig de voorkeur aan authenticatie op basis van certificaten boven wachtwoorden, waar dit praktisch uitvoerbaar is. Certificaten verlopen echter nog steeds en hun levenscyclus is afhankelijk van het beleid van een organisatie. De fasen van een certificaatlevenscyclus zijn:
- Certificaatinschrijving
- Certificaatdistributie
- Certificaatvalidatie
- Certificaat intrekking
- Certificaatvernieuwing
- Certificaatvernietiging
- Certificaatcontrole
Certificaatinschrijving
Certificaatregistratie is de eerste fase van de levenscyclus. Deze begint doorgaans wanneer een gebruiker of apparaat een certificaat aanvraagt bij een certificeringsinstantie (CA), waarbij een publieke sleutel en andere registratiegegevens worden ingediend. De CA controleert deze informatie aan de hand van een vastgestelde set regels. Als de informatie klopt, maakt de CA het certificaat aan en verstrekt dit aan de aanvragende partij. Registratie omvat over het algemeen vier stappen:
-
Een certificaat aanvragen:
Het proces begint wanneer een gebruiker een aanvraag indient bij een certificeringsinstantie (CA). De aanvraag moet voldoende informatie bevatten waarmee de CA de identiteit kan verifiëren, doorgaans de domeinnaam, een openbaar beschikbaar zakelijk telefoonnummer en contactgegevens voor autorisatie, technische ondersteuning en facturering. Afhankelijk van het certificaattype kan de CA aanvullende informatie opvragen.
-
Voeg de vereiste gegevens toe:
Voordat de gebruiker het verzoek indient, levert hij/zij ook een publieke sleutel aan die de certificeringsinstantie (CA) moet ondertekenen, samen met het hash-algoritme dat wordt gebruikt om de digitale handtekening te genereren. Een cryptografische dienstverlener (CSP) genereert het publieke en private sleutelpaar na ontvangst van het verzoek en stuurt dit door naar de CA.
-
De CA valideert het verzoek:
Na ontvangst van het verzoek gebruikt de certificeringsinstantie (CA) de publieke sleutel om de digitale handtekening te decoderen, berekent een hash en vergelijkt deze met de gedecodeerde handtekening. Ook worden de ingediende identiteitsgegevens geverifieerd. Indien de validatie slaagt, ondertekent de CA de publieke sleutel en stuurt het voltooide certificaat naar de gebruiker.
-
Installeer het certificaat:
Zodra de verificatie is voltooid, installeert de gebruiker het certificaat op de betreffende server en noteert waar het zich bevindt. Gebruikers dienen ook de bijbehorende sleutels van het certificaat veilig op te slaan en, indien van toepassing, het certificaat te publiceren zodat browsers het kunnen valideren.
Certificaatdistributie
De distributie van certificaten vindt plaats wanneer de certificeringsinstantie (CA) het certificaat aan de gebruiker levert. Dit wordt als een aparte stap beschouwd, omdat hiervoor beheer door de CA nodig is. De CA stelt namelijk het beleid vast voor het gebruik van het certificaat. In een beheerde omgeving verloopt de distributie doorgaans volgens een bepaalde volgorde:
- Maak een nieuw rootcertificaat aan met een naam die verschilt van alle bestaande rootcertificaten die in gebruik zijn.
- Plan de distributie van het nieuwe rootcertificaat naar alle relevante infrastructuurknooppunten.
- Maak nieuwe beveiligingsprofielen aan in de beheerdatabase ter vervanging van bestaande toepassingsspecifieke certificaatprofielen.
- Plan de distributie van de nieuwe certificaten naar alle relevante knooppunten.
- Verwijder de oude certificaten zodra de nieuwe zijn geïnstalleerd.
- Verwijder de oude beveiligingsprofielen die gekoppeld zijn aan de toepassingsspecifieke certificaten.
Certificaatvalidatie
Telkens wanneer een certificaat wordt gebruikt, wordt de huidige status ervan gecontroleerd om te bevestigen dat het nog geldig is. Een compromittering van een privésleutel, een gecompromitteerde certificeringsinstantie (CA) of een schending van het beveiligingsbeleid kunnen er allemaal toe leiden dat een certificaat ongeldig wordt vóór de natuurlijke vervaldatum. Dit is waar de certificaatintrekkingslijst (CRL) van pas komt: het is de lijst met certificaten die een CA heeft ingetrokken vóór hun geplande vervaldatum.
Zonder een CRL (Certificate Revocation List) weet een PKI-omgeving niet of een certificaat voortijdig is ingetrokken. Een RADIUS-server controleert de CRL en weigert een verbindingsverzoek als het serienummer van het apparaatcertificaat erin voorkomt. Dit is handig wanneer een apparaat wordt gestolen, de toegang van een medewerker verandert of een vergelijkbare gebeurtenis plaatsvindt.
Certificaat intrekken
Certificaatintrekking is het proces waarbij een certificaat verloopt, of waarbij een certificeringsinstantie (CA) het intrekt vóór de vervaldatum. De CA voegt een ingetrokken certificaat automatisch toe aan de CRL (Certificate Revocation List), waardoor RADIUS-servers niet langer worden gecontroleerd op authenticatie met dat certificaat.
Een CRL (Certificate Revocation List) kan erg lang worden, en elke client die de intrekkingsstatus controleert, moet de volledige lijst doorzoeken om te achterhalen of een bepaald certificaat aanwezig is. Het Online Certificate Status Protocol (OCSP) biedt een sneller alternatief, omdat de certificeringsinstantie (CA) zelf de intrekkingscontrole uitvoert in plaats van dat de client een volledige lijst moet doorzoeken.
Bij OCSP hoeft een client niet de volledige CRL te downloaden en te verwerken, maar stuurt hij het betreffende certificaat naar de certificeringsinstantie (CA), die vervolgens een status retourneert zoals 'Goed', 'Ingetrokken' of 'Onbekend'. Dit brengt aanzienlijk minder overhead met zich mee dan de CRL-methode.
Certificaat vernieuwing
Indien het beleid dit toestaat, wordt een certificaat dat is verlopen automatisch of door de gebruiker verlengd. Tijdens de verlenging kiest de gebruiker ervoor om een nieuw publiek-privaat sleutelpaar te genereren of het bestaande sleutelpaar te hergebruiken. Het genereren van een nieuw sleutelpaar voegt een extra beveiligingslaag toe en verkleint het risico dat een sleutel in de loop der tijd wordt gecompromitteerd.
Bij de verlenging wordt ook een nieuw CSR (Certificate Signing Request) gegenereerd met de informatie die de certificeringsinstantie (CA) nodig heeft om het vernieuwde certificaat uit te geven, zoals de publieke sleutel, organisatiegegevens en domeinnaam. De CA valideert het verzoek aan de hand van haar beleid en procedures en geeft vervolgens het vernieuwde certificaat uit zodra de validatie is voltooid.
Certificaatvernietiging
Zodra een certificaat niet meer nodig is, moet dat certificaat, samen met eventuele back-upkopieën of archieven en de bijbehorende privésleutel, worden vernietigd. Dit voorkomt dat het certificaat wordt gecompromitteerd of hergebruikt. Teams doen dit doorgaans door middel van veilige digitale vernietiging of fysieke vernietiging van opslagmedia, zodat er geen restanten van het certificaat meer te herstellen zijn.
De vernietiging van certificaten moet worden gedocumenteerd en gekoppeld aan een sleutelbeheersysteem om auditlogboeken bij te houden. Dit ondersteunt de naleving van het organisatiebeleid en de wettelijke voorschriften en voorkomt ongeoorloofd hergebruik van het certificaat.
Certificaatcontrole
Certificaatcontrole registreert de aanmaak, vervaldatum en intrekking van certificaten, en in sommige gevallen ook het succesvolle gebruik ervan. Dit omvat het bijhouden van gedetailleerde gegevens over de uitgifte van certificaten, zoals de uitgever, de uitgiftedatum en het doel, wat helpt bij het volgen van de volledige levenscyclus van het certificaat en het verantwoordelijk houden van teams hiervoor.
Het bewaken van vervaldatums maakt tijdige verlengingen mogelijk en helpt serviceonderbrekingen te voorkomen. Het registreren van intrekkingen is eveneens belangrijk, omdat dit voorkomt dat gecompromitteerde of verouderde certificaten nog steeds worden vertrouwd en de CRL's actueel houdt.
Certificaatlevenscyclusbeheer en de overstap naar 47-daagse TLS-certificaten
Het beheer van de levenscyclus van certificaten is urgent geworden omdat de geldigheidsduur van openbare certificaten volgens een vast tijdschema afneemt. Op 11 april 2025 heeft het CA/Browser Forum wetsvoorstel SC-081v3 aangenomen, een voorstel van Apple dat werd gesteund door Sectigo, Google en Mozilla. Dit voorstel zorgt ervoor dat de maximale geldigheidsduur van openbaar vertrouwde TLS-certificaten gefaseerd wordt afgebouwd van 398 dagen naar 47 dagen. De uitrol vindt plaats in drie stappen: 200 dagen vanaf 15 maart 2026, 100 dagen vanaf 15 maart 2027 en 47 dagen vanaf 15 maart 2029.
Elke stap beperkt ook de periode waarin een CA eerder bewijsmateriaal voor domeinvalidatie mag hergebruiken, tot slechts 10 dagen in de laatste fase. Dit betekent dat teams niet langer kunnen vertrouwen op onregelmatige, handmatige verlengingscycli zodra certificaten met een geldigheidsduur van 100 en 47 dagen de norm worden. Een proces gebaseerd op jaarlijkse herinneringen voor verlenging werkt niet meer op het moment dat certificaten elke zes tot zeven weken moeten worden vernieuwd. Dit maakt geautomatiseerde certificaatverwerking in de toekomst een vereiste in plaats van een gemak. Ter illustratie: een organisatie die momenteel 2,000 certificaten beheert, zou jaarlijks ongeveer 15,500 verlengingsacties moeten uitvoeren zodra de geldigheidsduur van 47 dagen volledig van kracht is, vergeleken met ongeveer 1,800 per jaar bij de huidige maximale geldigheidsduur van 398 dagen.
De kosten van handmatig certificaatlevenscyclusbeheer
Uit de Trust Pulse Survey van DigiCert uit juli 2025 blijkt dat handmatige certificaatregistratie bedrijven nu al geld kost. Vijfenveertig procent van de respondenten meldde serviceonderbrekingen als gevolg van een certificaatgerelateerd incident in het afgelopen jaar, en 37.5 procent van die storingen werd specifiek veroorzaakt door een verlopen certificaat, een van de meest te voorkomen storingen in de gehele levenscyclus. Financieel gezien meldde 31 procent van de organisaties verliezen tussen de $50,000 en $250,000 als gevolg van certificaatproblemen, en 18.5 procent meldde verliezen van meer dan $250,000.
Die cijfers komen overeen met wat we in de praktijk zien: certificaatstoringen worden zelden veroorzaakt door een gebrek aan bewustzijn dat certificaten verlopen. Ze worden veroorzaakt door certificaten waarvan niemand het bestaan wist, die buiten de primaire CA-relatie zijn uitgegeven en op een server staan die niemand actief bewaakt. Dat hiaat is precies wat een goed certificaatdetectie- en inventarisatieproces moet dichten voordat automatisering zijn werk kan doen.
Certificaatlevenscyclusbeheer in multi-cloud- en hybride PKI-omgevingen
De meeste bedrijven gebruiken niet langer één enkele CA voor één enkele omgeving. Certificaten zijn nu afkomstig van openbare CA's, interne private CA's en cloud-native certificaatservices van AWS, Azure en Google Cloud, vaak uitgegeven door verschillende teams voor verschillende doeleinden. In een multi-cloud- of hybride PKI-opstelling is het eerste praktische probleem de zichtbaarheid: een certificaat dat rechtstreeks via de console van een cloudprovider is uitgegeven, is onzichtbaar voor een gecentraliseerd CLM-platform, tenzij dat platform het actief detecteert.
De oplossing is om ontdekking te beschouwen als een continu proces in plaats van een eenmalig project. Een dynamische inventaris, soms opgebouwd en bijgehouden als een CBOM (cryptografische stuklijst), biedt PKI- en platformteams één centrale plek om elk certificaat te bekijken, ongeacht welke CA of cloudprovider het heeft uitgegeven. Zodra die inventaris bestaat, kunnen geautomatiseerde verlenging, intrekking en beleidshandhaving er consistent bovenop worden geplaatst voor on-premises, cloud- en hybride infrastructuren. Deze ontdekkingsgerichte aanpak vormt ook de basis voor PQC-gereedheid , aangezien een organisatie geen migratie naar kwantumveilige algoritmen kan plannen zonder eerst te weten waar elk certificaat en cryptografisch bestand zich bevindt. Dit is een vereiste die direct verband houdt met het opbouwen van duurzame crypto-flexibiliteit in de gehele omgeving.
Beslissingsmatrix: Acties voor certificaatlevenscyclusbeheer door het team
Gebruik deze matrix als snel overzicht van wie verantwoordelijk is voor welk probleem met de certificaatlevenscyclus en wat een goede uitkomst is zodra het probleem is opgelost.
| Use Case | Aanbeveling | Operationeel eigenaar | Verwacht resultaat |
|---|---|---|---|
| Certificaten worden handmatig bijgehouden in spreadsheets. | Implementeer een geautomatiseerd CLM-platform met workflows voor ontdekking, verlenging en intrekking. | PKI-team | Minder gemiste verlengingen en een lager risico op uitval. |
| Onbekende of niet-gedetecteerde certificaten in cloudaccounts | Voer continue certificaat- en cryptografische detectie uit in alle omgevingen. | Platformteam | Complete, actuele inventaris van certificaten |
| Voorbereiding op geldigheidsperioden van 100 en 47 dagen. | Automatiseer het uitgifte- en verlengingsproces van begin tot eind vóór de deadlines van 2027 en 2029. | PKI- en beveiligingsteams | Geen knelpunt meer bij handmatige verlenging naarmate de geldigheidsperioden korter worden. |
| Certificaten verspreid over meerdere clouds of hybride infrastructuren. | Centraliseer het overzicht met één inventaris die alle CA's en cloudproviders omvat. | Platformteam | Consistente beleidshandhaving in alle omgevingen |
| Audit of wettelijke beoordeling van certificeringscontroles | Houd doorlopend exporteerbare auditlogboeken bij van uitgifte, verlenging en intrekking. | Complianceteam | Auditklare bewijsstukken zonder handmatige verzameling. |
| Planning voor een migratie naar cryptografie na het kwantumtijdperk | Stel een cryptografische inventaris samen voordat u nieuwe algoritmen of tijdlijnen selecteert. | Beveiligings- en PKI-teams | Een migratieplan gebaseerd op feitelijke omgevingsgegevens. |
Wat te doen vervolgens? (door Team)
- PKI-team: Implementeer of bevestig geautomatiseerde CLM-ontdekkings- en verlengingsworkflows vóór de deadline van maart 2026.
- Beveiligingsteam: Integreer de vervaldatum van certificaten in de bestaande risico- en kwetsbaarheidsregistratie in plaats van in een aparte spreadsheet.
- Platformteam: Voer continue detectie uit voor elk cloudaccount en elke on-premises CA, zodat geen enkel certificaat onzichtbaar blijft.
- Compliance-team: Controleer of de CLM-auditlogboeken al voldoen aan uw bewijsvereisten vóór de volgende beoordelingscyclus.
Hoe encryptieconsultancy kan helpen
CertSecure Manager van Encryption Consulting bestrijkt het volledige proces van certificaatlevenscyclusbeheer, van ontdekking en inventarisatie tot uitgifte, implementatie, verlenging, intrekking en rapportage. Het voegt daar geautomatiseerde implementatie, intelligente waarschuwingen en rapportage aan toe, wat belangrijk is nu de geldigheidsperioden steeds korter worden, richting de 47 dagen, en handmatige controle geen realistische optie meer is.
Voor organisaties die al verder gevorderd zijn in hun planning, breidt CBOM Secure datzelfde inventarisatiewerk uit naar alle cryptografische activa, niet alleen certificaten, en ons PQC Center of Excellence helpt die inventarisatie te vertalen naar een concreet migratieplan voor na de kwantumcrisis.
Conclusie
Een sterk certificaatlevenscyclusbeheerprogramma is afhankelijk van gedisciplineerd beheer, niet alleen van tools. Organisaties zonder een dergelijk programma lopen het risico op beveiligingslekken en operationele verrassingen: certificaten raken zoek in het systeem, verlopen ongemerkt en leiden tot downtime of omzetverlies. Om certificaatlevenscyclusbeheer op grote schaal te laten werken, moet elk certificaat dat een organisatie genereert, zich in één geconsolideerde inventaris bevinden in plaats van verspreid te zijn over verschillende teams en consoles.
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit 'Wat is certificaatlevenscyclusbeheer?'
Certificaatlevenscyclusbeheer is het gestructureerde proces van het uitgeven, distribueren, valideren, verlengen, intrekken en uiteindelijk vernietigen van digitale certificaten. De belangrijkste conclusie is dat handmatige registratie de steeds korter wordende geldigheidsduur van openbare certificaten niet kan bijbenen, waardoor automatisering en een gecentraliseerde inventaris nu operationele vereisten zijn in plaats van optionele upgrades.
Waarom is dit belangrijk voor het beheer van de levenscyclus van bedrijfscertificaten?
Bedrijven gebruiken doorgaans duizenden certificaten voor webservers, API's, apparaten en interne systemen. Een enkel verlopen certificaat kan een klantgerichte dienst platleggen, en 45 procent van de bedrijven meldde het afgelopen jaar downtime als gevolg van certificaatproblemen. Op bedrijfsniveau neemt dat risico exponentieel toe, tenzij certificaten systematisch worden bijgehouden en vernieuwd.
Welke teams zijn verantwoordelijk voor de uitvoering van deze richtlijnen?
PKI-teams beheren doorgaans de certificeringsinstanties en het registratieproces, beveiligingsteams zijn verantwoordelijk voor risicobewaking en beleid, platformteams voor de detectie van certificaten in zowel cloud- als on-premises infrastructuur, en compliance-teams voor het verzamelen van auditbewijs. Certificaatlevenscyclusbeheer werkt het beste wanneer deze teams één gezamenlijke inventaris delen in plaats van met afzonderlijke gegevensbestanden te werken.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Handmatig certificaatbeheer vergroot de kans op gemiste verlengingen, onontdekte schaduwcertificaten en inconsistente intrekking. Uit een onderzoek van DigiCert uit 2025 bleek dat 37.5 procent van de certificaatgerelateerde storingen specifiek werd veroorzaakt door verlopen certificaten, en dat meer dan de helft van de getroffen organisaties daardoor vijf uur of langer downtime ondervond.
Hoe vermindert automatisering het risico op certificaatuitval?
Automatisering maakt het overbodig dat iemand de vervaldatum moet onthouden. Een geautomatiseerd CLM-platform kan continu certificaten detecteren, verlengingen initiëren vóór de vervaldatum en certificaten onmiddellijk intrekken wanneer een sleutel is gecompromitteerd, allemaal zonder te hoeven wachten op een handmatige controlecyclus die door de steeds korter wordende geldigheidsperioden niet meer mogelijk is.
Welke meetgegevens moeten teams bijhouden na de implementatie?
Nuttige meetgegevens zijn onder andere het percentage certificaten dat actief geautomatiseerd wordt beheerd, het aantal certificaten dat buiten de primaire CA-relatie is gevonden, de gemiddelde tijd tot verlenging vóór vervaldatum en het aantal certificaatgerelateerde incidenten per kwartaal. Door deze gegevens in de loop van de tijd te volgen, kan worden vastgesteld of het programma daadwerkelijk tekortkomingen verhelpt.
Hoe hangt dit samen met de gereedheid van het TLS-certificaat binnen 47 dagen?
Het CA/Browser Forum heeft de maximale geldigheidsduur van openbare TLS-certificaten teruggebracht tot 100 dagen in maart 2027 en 47 dagen in maart 2029. Een programma voor certificaatlevenscyclusbeheer, gebaseerd op detectie en automatisering, maakt het nu mogelijk om deze frequente vernieuwingscycli bij te houden zonder extra personeel aan te nemen.
Hoe moet dit worden aangepakt in multi-cloud- of hybride PKI-omgevingen?
Begin met continue detectie bij elke cloudprovider, private CA en on-premises systeem, zodat certificaten die buiten de primaire CA-relatie zijn uitgegeven niet onzichtbaar blijven. Zodra deze inventarisatie compleet is, kunnen gecentraliseerde automatisering en beleidshandhaving consistent worden toegepast in de gehele hybride omgeving, in plaats van per systeem.
- Key Takeaways
- Certificate Authority
- Hoe werkt een certificeringsinstantie?
- Wat is een digitaal certificaat?
- Waarom digitale certificaten belangrijk zijn
- Soorten digitale certificaten
- Voordelen van digitale certificaten
- Digitaal certificaat versus digitale handtekening: wat is het verschil?
- Waarom certificaatlevenscyclusbeheer belangrijk is
- De fasen van een certificaatlevenscyclus
- Certificaatlevenscyclusbeheer en de overstap naar 47-daagse TLS-certificaten
- De kosten van handmatig certificaatlevenscyclusbeheer
- Certificaatlevenscyclusbeheer in multi-cloud- en hybride PKI-omgevingen
- Beslissingsmatrix: Acties voor certificaatlevenscyclusbeheer door het team
- Hoe encryptieconsultancy kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ


