
- Introductie
- Kort antwoord: Wat zijn Windows-certificaatarchieven?
- Samenvatting
- Wie zou zich druk moeten maken over Windows-certificaatarchieven?
- Waarom dit belangrijk is: data en deadlines
- Wat houdt veiligheid in?
- Over digitaal certificaat
- Hoe worden digitale certificaten geverifieerd?
- Gebruik van digitaal certificaat in internettoepassingen
- Windows-certificaatarchieven
- Certificaten in het Windows-certificaatarchief bekijken en valideren
- Referentietabel voor de procedure voor het opslaan van certificaten
- Certificaatlevenscyclusbeheer en PKI-modernisering
- Het meten van succes en doorlopende audits
- Conclusie
- Veelgestelde Vragen / FAQ
Introductie
Vaak komen we een abstract concept tegen dat ‘beveiliging op het internet’ heet. Dan komt de onvermijdelijke vraag: ‘Waarom hebben we beveiliging op het internet nodig?’
We brengen enorm veel tijd online door, of het nu gaat om sociale media, persoonlijke communicatie of zakelijke transacties. Internetbeveiliging is essentieel voor veilige communicatie via internet. Door internetbeveiliging worden computers, bestanden/gegevens op computers, IT-systemen enzovoort beschermd tegen elke vorm van inbraak door kwaadwillende gebruikers of systemen via internet.
Kort antwoord: Wat zijn Windows-certificaatarchieven?
Een digitaal certificaat is een openbare sleutel die is uitgegeven door een vertrouwde certificeringsinstantie en die de identiteit en digitale handtekening van de eigenaar verifieert. Windows-certificaatarchieven zijn de logische en fysieke locaties, toegankelijk via certmgr.msc en het Windows-register onder HKEY_LOCAL_MACHINE en HKEY_CURRENT_USER, waar deze certificaten worden bewaard en georganiseerd zijn op accounttype (computer, gebruiker, service) en distributiemethode (lokaal geïnstalleerd of gedistribueerd via Groepsbeleid).
Samenvatting
Digitale certificaten maken de vijf kerneigenschappen van internetbeveiliging – vertrouwelijkheid, integriteit, authenticatie, niet-afwijzing en toegangscontrole – mogelijk via Public Key Infrastructure (PKI). Dit artikel behandelt wat digitale certificaten bieden, hoe certificaatverificatie stap voor stap werkt, veelvoorkomende internettoepassingen die afhankelijk zijn van certificaten en hoe Windows certificaten organiseert in de certificaatarchieven van de lokale machine en de huidige gebruiker. Het beschrijft ook een stapsgewijze procedure voor het bekijken en valideren van certificaten in het Windows-certificaatarchief, inclusief vereisten, validatiecontroles, veelvoorkomende fouten en instructies voor het terugdraaien van wijzigingen.
Wie zou zich druk moeten maken over Windows-certificaatarchieven?
Het beheren van Windows-certificaatarchieven raakt aan PKI-activiteiten, beveiligingsarchitectuur, platformbeheer en compliance. Hieronder wordt beschreven wat elke rol zou moeten doen.
PKI-beheerders
Zorg dat u weet in welk certificaatarchief (lokale machine versus huidige gebruiker) een bepaald certificaat thuishoort en controleer met certmgr.msc of de certificaten correct zijn geplaatst voordat u problemen met vertrouwensrelaties oplost.
Beveiligingsarchitecten
Ontwerp de certificaatdistributie zodanig dat via Groepsbeleid gedistribueerde certificaten in de juiste registerpaden terechtkomen en zorg ervoor dat de privésleutels die de certificaten in deze archieven ondersteunen, op passende wijze worden beschermd.
Platformteams
Standaardiseer de procedure voor het bekijken, valideren en oplossen van problemen met certificaatarchieven op alle apparaten, zodat elke beheerder dezelfde stappen volgt.
Compliance
Bevestig dat de procedures voor certificaatvalidatie, inclusief de verificatie van digitale handtekeningen, gedocumenteerd zijn en consequent worden gevolgd binnen de gehele organisatie ten behoeve van audits.
CISO's
Beschouw de certificaatopslag als een vertrouwensgrens: een onjuist vertrouwde of onbeheerde certificaatopslagvermelding kan alle beveiligingseigenschappen die digitale certificaten zouden moeten bieden, ondermijnen.
Waarom dit belangrijk is: data en deadlines
Volgens de Trust Pulse Survey van DigiCert (2 juli 2025) heeft bijna de helft van de bedrijven het afgelopen jaar te maken gehad met een storing die verband hield met certificaten. 18.5% van de getroffen organisaties meldde verliezen van meer dan $ 250,000, waarvan 37.5% specifiek te wijten was aan verlopen certificaten. Certificaten die zich in een niet-beheerd Windows-certificaatarchief bevinden, lopen net zoveel risico als alle andere certificaten.
Het voorstel SC-081v3 van het CA/Browser Forum, goedgekeurd op 11 april 2025, verkort de maximale geldigheidsduur van openbare TLS-certificaten gefaseerd naar 200 dagen vanaf 15 maart 2026, 100 dagen vanaf 15 maart 2027 en 47 dagen vanaf 15 maart 2029. Naarmate de geldigheidsperioden korter worden, wordt het handmatig controleren van certificaatarchieven onpraktisch, waardoor geautomatiseerde certificaatdetectie voor elk archief en accounttype steeds noodzakelijker wordt.
NIST heeft op 13 augustus 2024 de definitieve post-kwantumcryptografiestandaarden FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) en FIPS 205 (SLH-DSA) vastgesteld. Windows-certificaatarchieven moeten certificaten bevatten die zijn ondertekend met deze nieuwe algoritmen naarmate organisaties migreren. Een nauwkeurige inventarisatie van de momenteel opgeslagen certificaten is daarom het uitgangspunt voor een plan voor cryptografische flexibiliteit.
Wat houdt veiligheid in?
- VertrouwelijkheidDe informatie in het bericht of de transactie blijft vertrouwelijk. Deze mag alleen gelezen en begrepen worden door de beoogde verzender en ontvanger.
- Integriteit: De informatie in het bericht of de transactie wordt niet per ongeluk of opzettelijk gemanipuleerd.
- Authenticatie/Identificatie: De personen/entiteiten waarmee we communiceren, zijn daadwerkelijk wie ze zeggen dat ze zijn.
- Niet-afwijzing: De verzender kan niet ontkennen dat hij het bericht of de transactie heeft verzonden, en de ontvanger kan niet ontkennen dat hij het bericht of de transactie heeft ontvangen.
- Toegangscontrole: Alleen de beoogde persoon of entiteit heeft toegang tot de beschermde informatie.
Al deze beveiligingseigenschappen kunnen worden bereikt en geïmplementeerd met behulp van digitale certificaten via het Public Key Infrastructure (PKI) -mechanisme.
Over digitaal certificaat
Een digitaal certificaat is in feite een digitale vorm van identificatie waarmee consumenten, bedrijven en organisaties veilig gegevens kunnen uitwisselen via internet met behulp van de Public Key Infrastructure (PKI). Een digitaal certificaat wordt ook wel een public key-certificaat of identiteitscertificaat genoemd.
Bij publieke sleutelcryptografie, ook wel asymmetrische cryptografie genoemd, worden twee verschillende cryptografische sleutelparen gebruikt: A) een privésleutel en B) een publieke sleutel. Eén sleutel uit het sleutelpaar wordt gebruikt om de gegevens te versleutelen en de andere om ze te ontsleutelen, en omgekeerd.
Om te begrijpen wat certificaten zijn, is het belangrijk te weten dat een digitaal certificaat de identiteit van de eigenaar vaststelt en de publieke sleutel van de eigenaar beschikbaar maakt. Digitale certificaten worden uitgegeven door vertrouwde certificeringsinstanties (CA's), die erkend worden als betrouwbare aanbieders van digitale certificaten. Deze certificaten worden slechts voor een beperkte tijd uitgegeven; na het verlopen van het certificaat wordt een nieuw certificaat uitgegeven.
Een digitaal certificaat kan de identiteit van de eigenaar van het digitale certificaat alleen verifiëren door de publieke sleutel te verstrekken die nodig is om de digitale handtekening van de eigenaar te verifiëren. Daarom moet de eigenaar van het digitale certificaat de privésleutel die bij de publieke sleutel van het digitale certificaat hoort, beschermen.
Hoe worden digitale certificaten geverifieerd?
- De uitgever van een digitaal certificaat wordt een certificaat-/certificeringsinstantie genoemd. Het verifiëren van de certificaten is het proces van het valideren van de identiteit van een entiteit. Validatie is een manier om zekerheid te krijgen over de identiteit van een persoon.
- Het certificaat bevat informatie over de CA-naam en de digitale handtekening. Deze twee velden worden gebruikt om het certificaat te verifiëren. De CA-naam van het certificaat moet afkomstig zijn van een vertrouwde CA en de digitale handtekening moet geldig zijn.
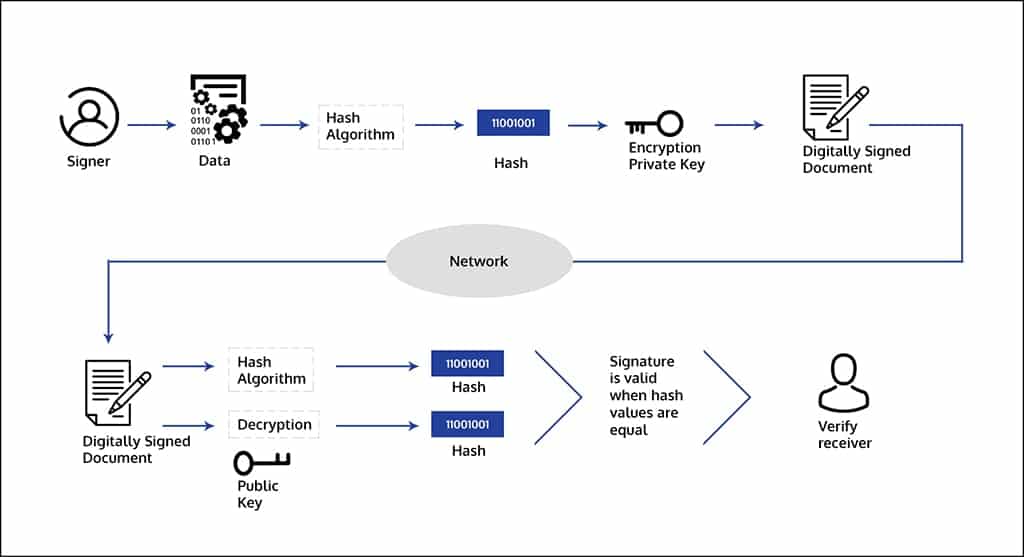
- Nu is het tijd om de digitale handtekening van het certificaat te valideren. De verificatie van de digitale handtekening wordt uitgevoerd via de onderstaande stappen:
- Bereken de hashwaarde: De eerste stap is het berekenen van de hashwaarde van het bericht (vaak een berichtdigest genoemd) door een cryptografische methode toe te passen.
hash-algoritme (bijvoorbeeld: MD5, SHA1, SHA2). De hashwaarde van het bericht is een unieke waarde. - Bereken de digitale handtekening: in deze stap wordt de hashwaarde van het bericht of het berichtoverzicht gecodeerd met de privésleutel van de ondertekenaar. De gecodeerde hashwaarde wordt ook wel digitale handtekening genoemd.
- Bereken het huidige berichtoverzicht: in deze stap wordt de gehashte waarde van het ondertekende bericht berekend door hetzelfde algoritme dat werd gebruikt tijdens het ondertekeningsproces.
- Bereken de originele hashwaarde: Nu wordt de digitale handtekening ontsleuteld met de publieke sleutel die overeenkomt met de privésleutel van de ondertekenaar. Zo verkrijgen we de originele hashwaarde die is berekend op basis van het oorspronkelijke bericht tijdens de eerste stap van het ondertekeningsproces.
- Vergelijk de huidige en originele hashwaarde: In deze stap vergelijken we de hashwaarden van de huidige berichtensamenvatting met de originele hashwaarde. Als twee waarden identiek zijn, is de verificatie geslaagd. Dit bewijst dat het bericht is ondertekend met de privésleutel die overeenkomt met de publieke sleutel die in het verificatieproces is gebruikt. Als de twee waarden verschillen, betekent dit dat de digitale handtekening ongeldig is en de verificatie mislukt.
- Bereken de hashwaarde: De eerste stap is het berekenen van de hashwaarde van het bericht (vaak een berichtdigest genoemd) door een cryptografische methode toe te passen.
Voor het beheer van gebruikerscertificaten kunnen personen en organisaties gebruikmaken van tools voor certificaatlevenscyclusbeheer, die de uitgifte, verlenging en intrekking van digitale certificaten vergemakkelijken. Deze tool kan essentieel zijn voor het behoud van de integriteit en veiligheid van digitale communicatie.
Bent u bang voor identiteitsfraude? – Als u uw digitale certificaat met uw publieke sleutel naar iemand anders stuurt, kan die persoon het certificaat niet misbruiken zonder toegang te hebben tot uw privésleutel. Als de privésleutel in handen van kwaadwillenden valt, kunnen zij zich voordoen als de rechtmatige eigenaar van het digitale certificaat.
Gebruik van digitaal certificaat in internettoepassingen
Er zijn talloze internettoepassingen die gebruikmaken van openbare sleutelcryptografiestandaarden voor sleuteluitwisseling. Om de gewenste openbare sleutel te verkrijgen, moeten digitale handtekeningen en digitale certificaten worden gebruikt.
Hieronder volgen korte beschrijvingen van enkele veelgebruikte internettoepassingen die gebruikmaken van openbare-sleutelcryptografie:
- SSL (Secure Socket Layer) – Dit is een encryptiegebaseerd internetbeveiligingsprotocol. Dit protocol wordt gebruikt om de beveiliging tussen de client en de server te waarborgen. SSL Gebruikt digitale certificaten, SSL Digital genaamd, voor sleuteluitwisseling, encryptie, serverauthenticatie en clientauthenticatie voor veilige communicatie via internet. Het biedt een privécommunicatiepad voor een gebruiker en een vertrouwde autoriteit.
- Clientauthenticatie –Clientauthenticatie is een optie waarbij een server het digitale certificaat van een client moet verifiëren voordat de client toegang krijgt tot bepaalde bronnen. De server vraagt het digitale certificaat van de client op en verifieert dit tijdens de SSL-handshake. De server kan ook bepalen of de CA die het digitale certificaat aan de client heeft uitgegeven, vertrouwd is.
- Beveiligde elektronische post – Om e-mailberichten te beveiligen, worden standaarden zoals Privacy Enhanced Mail (PEM) of Secure/Multipurpose Internet Mail Extensions (S/MIME) gebruikt. Digitale certificaten worden gebruikt voor digitale handtekeningen en voor de uitwisseling van sleutels om berichten te versleutelen en ontsleutelen.
- Virtuele privénetwerken (VPN's) – Virtuele privénetwerken, ook wel beveiligde tunnels genoemd, kunnen worden opgezet tussen firewalls/beveiligde gateways om beveiligde verbindingen tussen beveiligde netwerken via onveilige communicatieverbindingen mogelijk te maken. Al het verkeer naar deze netwerken wordt versleuteld tussen de firewalls/beveiligde gateways.
Windows-certificaatarchieven
Certificaatarchieven zijn een combinatie van logische groeperingen en fysieke opslaglocaties. Certificaatarchieven bevatten certificaten die zijn uitgegeven door verschillende certificeringsinstanties (CA's). De Windows-certificeringslijst is een verzameling certificaten die deel uitmaken van het Windows-certificaatarchief, waaronder rootcertificaten, tussenliggende certificaten, eindentiteitscertificaten, SSL/TLS-certificaten, clientauthenticatiecertificaten, enzovoort.
Systeemcertificaatopslag kent de volgende typen:
- Certificaatopslag van lokale computer: Deze certificaatopslag is lokaal op de computer en globaal voor alle gebruikers op de computer. De certificaatopslag bevindt zich in het register onder de hoofdmap HKEY_LOCAL_MACHINE.
- Certificaatopslag van huidige gebruiker: Deze certificaatopslag bevindt zich lokaal bij een gebruikersaccount op de computer. Deze certificaatopslag bevindt zich in het register onder de root HKEY_CURRENT_USER.
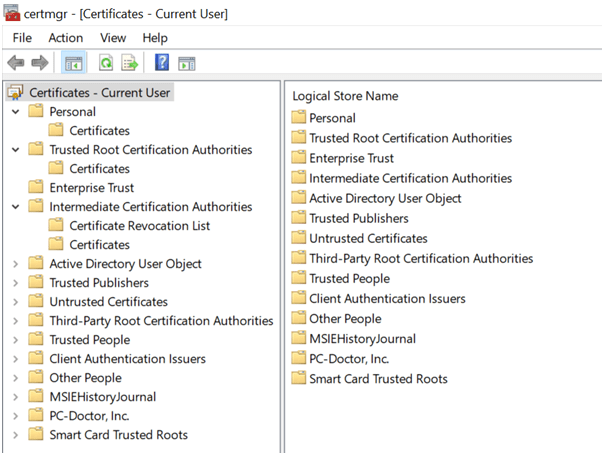
Laten we beginnen met de MMC-console voor certificaten, die eenvoudig kan worden gestart via certmgr.msc.
Dit geeft ons een idee van fysieke certificaatopslag, zoals weergegeven in figuur 1.
Zoals weergegeven in figuur 1 hieronder, zijn er verschillende winkels: smartcardwinkel, Enterprise-winkel, winkel van derden, etc.
Als we naar MMC gaan en de certificaatmodule toevoegen, hebben we nog een aantal keuzes voor de accounts: gebruikersaccount, serviceaccount en computeraccount. Alle winkels die in figuur 1 worden genoemd, hebben een bijbehorende locatie voor elk account.
De opslaglocaties van Microsoft-certificaatopslag zijn onder andere:
- HKEY_LOCAL_MACHINESOFTWAREMicrosoftSystemCertificates – bevat de informatie voor het computeraccount
- HKEY_LOCAL_MACHINESOFTWAREMicrosoftEnterpriseCertificates – bevat informatie over de gepubliceerde AD-certificaten
- HKEY_Local_MachineSoftwarePoliciesMicrosoftSystemCertificates - bevat informatie voor het computeraccount, maar voor Groepsbeleid gedistribueerde certificaten voor het computeraccount
- Gebruiker: HKEY_CURRENT_USERSoftwareMicrosoftSystemCertificates – bevat registerinstellingen voor de huidige gebruiker. Deze kunnen de BLOB (Binary Large Object) en diverse instellingen voor het certificaat bevatten, evenals instellingen met betrekking tot de CA-certificaten die de gebruikerscertificaten ondersteunen.
- HKEY_Current_UserSoftwarePoliciesMicrosoftSystemCertificates – bevat registerinstellingen voor de huidige gebruiker, maar voor certificaten die via Groepsbeleid worden gedistribueerd.
- HKEY_UsersUser SIDSoftwareMicrosoftSystemCertificates – bevat deze informatie voor de overeenkomstige gebruiker
Certificaten in het Windows-certificaatarchief bekijken en valideren
Voorwaarden
- Administratieve toegang tot de Windows-machine (voor bewerkingen op de lokale machineopslag zijn lokale beheerdersrechten vere vereist).
- Kennis van de accountcontext, computer, gebruiker of service waartoe het certificaat behoort.
- De vingerafdruk op het certificaat, de naam van het onderwerp of de naam van de uitgevende CA ter identificatie.
Stapsgewijze procedure
- Open de console Certificaatbeheer. lopen
certmgr.mscOpen het certificaatarchief van de huidige gebruiker via het Startmenu of het dialoogvenster Uitvoeren, of voer het volgende commando uit:certlm.mscom de lokale machinecertificatenopslag direct te openen. - Voeg de module Certificaten toe voor extra accountcontexten (optioneel). lopen
mmcGa vervolgens naar Bestand > Snap-in toevoegen/verwijderen > Certificaten en kies Mijn gebruikersaccount, Serviceaccount of Computeraccount, afhankelijk van welke certificatenopslag u wilt controleren. - Navigeer naar de betreffende winkelmap. Vouw de categorieën 'Persoonlijk', 'Vertrouwde basiscertificeringsinstanties', 'Tussenliggende certificeringsinstanties' of 'Vertrouwde uitgevers' uit, afhankelijk van het type certificaat dat u valideert.
- Open het certificaat en bekijk de eigenschappen ervan. Dubbelklik op het certificaat om de uitgever (CA-naam), de geldigheidsperiode en of Windows het certificaat als vertrouwd beschouwt of een vertrouwenswaarschuwing weergeeft, te bekijken.
- Verifieer de digitale handtekeningketen. Controleer op het tabblad Certificeringspad of de certificaatketen verwijst naar een vertrouwde basiscertificering zonder rode kruisjes of waarschuwingspictogrammen op enig certificaat in het pad.
- Controleer de registerlocatie als u problemen ondervindt met de distributie van groepsbeleid. Controleer of het certificaat verschijnt onder het verwachte registerpad (bijvoorbeeld,
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\SystemCertificatesvoor computeraccountcertificaten, of het bijbehorende groepsbeleidspad als het via GPO is gedistribueerd.
Validatiecontroles
- Het certificeringspad van het certificaat toont 'Dit certificaat is in orde' zonder waarschuwingspictogrammen.
- Het certificaat is nog niet verlopen.
- Het certificaat verschijnt in de certificaatopslag die overeenkomt met de beoogde accountcontext (computer versus gebruiker versus service).
- Certificaten die via Groepsbeleid worden gedistribueerd, verschijnen in het voor het beleid specifieke registerpad, niet alleen in het standaard systeempad.
Veel voorkomende fouten
- “Het certificaat is verlopen of nog niet geldig” – De geldigheidsperiode van het certificaat loopt niet door tot de huidige datum; verleng of vervang het certificaat.
- "Er kon geen certificaatketen worden opgebouwd naar een vertrouwde basisautoriteit." – een tussenliggend of rootcertificaat ontbreekt in de certificaatopslag; importeer het ontbrekende CA-certificaat in de juiste opslag.
- Certificaat zichtbaar in de certificatenopslag van de huidige gebruiker, maar niet in de certificatenopslag van de lokale machine (of omgekeerd). – Het certificaat is in de verkeerde accountcontext geïmporteerd; importeer het opnieuw in de juiste opslag.
- Het certificaat voor groepsbeleid verschijnt niet na het vernieuwen van het beleid. - loop
gpupdate /forceen bevestig dat de computer of gebruiker binnen het toepassingsgebied valt van het groepsbeleidsobject (GPO) dat het certificaat distribueert.
Stappen voor terugdraaien
Als een nieuw geïmporteerd certificaat vertrouwens- of toepassingsfouten veroorzaakt, klikt u met de rechtermuisknop op het certificaat in certmgr.msc of certlm.msc en selecteert u 'Verwijderen' om het uit de certificaatopslag te verwijderen. Importeer vervolgens het eerder werkende certificaat opnieuw vanuit de back-up. Voor certificaten die via Groepsbeleid zijn gedistribueerd, draait u de GPO-wijziging terug en voert u de volgende stappen uit: gpupdate /force om het verspreide certificaat terug te draaien op alle getroffen machines.
Referentietabel voor de procedure voor het opslaan van certificaten
| Eerste vereiste | Commando/Configuratie | Validatiecontrole | Veelvoorkomende fout | Rollback | Eigenaar |
|---|---|---|---|---|---|
| Administratieve toegang | certmgr.msc / certlm.msc | De console opent naar de verwachte winkel. | Toegang geweigerd bij het openen van de lokale machine-winkel. | Voer het programma opnieuw uit als beheerder. | PKI-beheerder |
| Correcte accountcontext geïdentificeerd | MMC > Snap-in toevoegen > Certificaten > account selecteren | De juiste opslaglocatie (Persoonlijk, Vertrouwde root, enz.) is zichtbaar. | Certificaat geïmporteerd in de verkeerde accountcontext | Verwijder en importeer opnieuw in de juiste opslag. | Platformteam |
| Certificaatidentificatie (vingerafdruk/onderwerp) bekend | Dubbelklik op het certificaat > tabblad Algemeen | Verwachtingen met betrekking tot de overeenkomst tussen uitgever, geldigheidsperiode en onderwerp | Het certificaat is verlopen of nog niet geldig. | Certificaat vernieuwen of vervangen | PKI-beheerder |
| De vertrouwensketen zal naar verwachting naar een bekende basis verwijzen. | Certificaat > tabblad Certificeringspad | De keten wordt opgelost zonder waarschuwingspictogrammen. | De certificaatketen kon niet worden opgebouwd naar een vertrouwde basis. | Importeer het ontbrekende tussenliggende/hoofd-CA-certificaat. | Beveiligingsarchitect |
| De distributie van groepsbeleid is geconfigureerd. | gpupdate /force | Het certificaat verschijnt in het voor het beleid specifieke registerpad. | GPO-certificaat verschijnt niet na vernieuwing | Maak de GPO-wijziging ongedaan en voer gpupdate opnieuw uit. | Platformteam |
Certificaatlevenscyclusbeheer en PKI-modernisering
Het handmatig controleren van Windows-certificaatarchieven per machine is niet schaalbaar. Daarom kan deze procedure het beste worden gecombineerd met een breder PKI-moderniseringsprogramma . CertSecure Manager automatiseert het vinden, uitgeven en vernieuwen van certificaten voor elk Windows-certificaatarchief en elk accounttype, inclusief certificaatautomatisering waardoor het niet meer nodig is om certmgr.msc op elk eindpunt te doorlopen.
Organisaties die een beheerde, in de cloud gehoste CA willen zonder die infrastructuur volledig in eigen beheer te hebben, kunnen vertrouwen op PKI-as-a-Service . Het opbouwen van een inventaris van machine-identiteiten en het uitvoeren van certificaatdetectie via CBOM Secure brengt elk certificaat in alle Windows-certificaatarchieven aan het licht. Het voltooien van een PQC-gereedheidsbeoordeling zorgt ervoor dat uw certificaatarchieven een migratiepad hebben naar cryptografische flexibiliteit en post-kwantumalgoritmen. Het PQC Center of Excellence van Encryption Consulting biedt begeleiding bij het plannen van die migratie.
Voor meer informatie over waarom certificaatautomatisering belangrijk is in de hele omgeving, raadpleegt u de artikelen in ons Educatiecentrum over de fasen in de levenscyclus van een certificaat en hoe u certificaatuitval kunt voorkomen . Zie ook het overzicht – Digitale certificaten en Certificaatlevenscyclusbeheer: Top 5 beste praktijken voor gerelateerde inhoud.
Het meten van succes en doorlopende audits
Houd bij hoeveel certificaten zich in de juiste opslag en accountcontext bevinden, hoeveel fouten in de certificaatketen worden gevonden tijdens routinematige validatie en hoe snel een probleem met de certificaatopslag wordt opgelost zodra het is gedetecteerd. Controleer de certificaatopslagen van alle apparaten regelmatig, elk kwartaal voor beleidsgestuurde factoren zoals het geldigheidsschema van de CA/Browser Forum, en continu voor het verlopen van certificaten, zodat een zoekgeraakt of verlopen certificaat niet ongemerkt een vertrouwensprobleem veroorzaakt.
Conclusie
Digitale certificaten vormen het vertrouwensmechanisme achter elke beveiligde verbinding, ondertekende e-mail en geauthenticeerde sessie op internet. Dat vertrouwen is alleen geldig als de certificaten die eraan ten grondslag liggen correct worden opgeslagen, bijgehouden en gevalideerd. Op Windows betekent dit dat u het verschil moet kennen tussen de certificaatarchieven van de lokale machine en de huidige gebruiker, de hierboven beschreven validatieprocedure van certmgr.msc moet volgen en problemen met de vertrouwensketen of vervaldatum moet opsporen voordat ze een storing veroorzaken.
Naarmate de geldigheidsduur van certificaten korter wordt volgens het geldigheidsschema van het CA/Browser Forum en organisaties certificaten gaan uitgeven die zijn ondertekend met de post-kwantumalgoritmen van NIST, is het handmatig doorlopen van certificaatarchieven per machine niet langer houdbaar. Door deze procedure te combineren met geautomatiseerde detectie en lifecyclemanagement via CertSecure Manager , PKI-as-a-Service of een CBOM Secure crypto-inventaris, verandert het beheer van certificaatarchieven van een reactieve noodprocedure in een continu gemonitord onderdeel van het PKI-programma. Als uw organisatie hulp nodig heeft bij het implementeren van encryptietechnologieën in een hybride of cloudomgeving, neem dan contact op met [email protected].
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit Digitale certificaten – Windows-certificaatarchieven?
Digitale certificaten maken vertrouwelijkheid, integriteit, authenticatie, onweerlegbaarheid en toegangscontrole mogelijk. Windows organiseert ze in certificaatarchieven voor de lokale machine en de huidige gebruiker, die correct gevalideerd en bewaakt moeten worden.
Waarom is dit belangrijk voor PKI-teams binnen bedrijven?
PKI-teams moeten precies weten in welke certificaatopslag en accountcontext elk certificaat thuishoort, aangezien een certificaat in de verkeerde opslag ongemerkt niet als betrouwbaar kan worden beschouwd door de applicaties die het nodig hebben.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Het handmatig controleren van certificaatarchieven per apparaat vergroot het risico dat een verlopen of zoekgeraakt certificaat over het hoofd wordt gezien, met name bij een groot aantal apparaten met zowel lokaal als via groepsbeleid gedistribueerde certificaten.
Welke teams zouden verantwoordelijk moeten zijn voor deze verandering?
PKI-beheerders zijn verantwoordelijk voor de plaatsing en validatie van certificaten, beveiligingsarchitecten ontwerpen vertrouwensketens en sleutelbescherming, platformteams standaardiseren de procedure voor het controleren van certificaten in de gehele vloot en compliance-teams documenteren de validatiepraktijken.
Hoe houdt dit verband met certificaatlevenscyclusbeheer?
Elk certificaat in een Windows-certificaatarchief vereist dezelfde procedures voor detectie, vernieuwing en intrekking als elk ander certificaat. Door het beheer van het archief te behandelen als onderdeel van één programma voor certificaatlevenscyclusbeheer, wordt voorkomen dat certificaten over het hoofd worden gezien.
Hoe moeten organisaties succes meten?
Houd bij welk percentage van de certificaten zich in de juiste opslagplaats bevindt, hoeveel fouten in de certificaatketen er tijdens de validatie worden gevonden en hoe snel een probleem met de opslagplaats wordt opgelost zodra het is ontdekt.
Wat moet er regelmatig gecontroleerd of gemonitord worden?
Controleer regelmatig de certificaatarchieven van alle apparaten op verlopen certificaten, verbroken vertrouwensketens en certificaten die in de verkeerde accountcontext zijn geplaatst.
Welke invloed heeft dit onderwerp op cloud-, hybride- of multi-CA PKI-oplossingen?
Organisaties die meerdere certificeringsinstanties (CA's) gebruiken in zowel cloud- als on-premises Windows-omgevingen, hebben behoefte aan gecentraliseerd inzicht in elke certificaatopslag. Een certificaat van een niet-getraceerde CA kan immers net zo goed zoekraken of ongemerkt verlopen.
Welke voorwaarden zijn vereist vóór de implementatie?
Voordat een certificaat in het certificaatarchief kan worden gevalideerd of problemen ermee kunnen worden opgelost, zijn beheerdersrechten tot de doelmachine, kennis van de juiste accountcontext voor het certificaat en de vingerafdruk of onderwerpnaam van het certificaat vereist.
Welke veelvoorkomende fouten moeten beheerders in de gaten houden?
Let op waarschuwingen voor verlopen certificaten, verbroken certificaatketens naar een vertrouwde root, certificaten die in de verkeerde accountcontext zijn geïmporteerd en via Groepsbeleid gedistribueerde certificaten die na een beleidsvernieuwing niet verschijnen.
- Introductie
- Kort antwoord: Wat zijn Windows-certificaatarchieven?
- Samenvatting
- Wie zou zich druk moeten maken over Windows-certificaatarchieven?
- Waarom dit belangrijk is: data en deadlines
- Wat houdt veiligheid in?
- Over digitaal certificaat
- Hoe worden digitale certificaten geverifieerd?
- Gebruik van digitaal certificaat in internettoepassingen
- Windows-certificaatarchieven
- Certificaten in het Windows-certificaatarchief bekijken en valideren
- Referentietabel voor de procedure voor het opslaan van certificaten
- Certificaatlevenscyclusbeheer en PKI-modernisering
- Het meten van succes en doorlopende audits
- Conclusie
- Veelgestelde Vragen / FAQ
- Wat is de belangrijkste conclusie uit Digitale certificaten – Windows-certificaatarchieven?
- Waarom is dit belangrijk voor PKI-teams binnen bedrijven?
- Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
- Welke teams zouden verantwoordelijk moeten zijn voor deze verandering?
- Hoe houdt dit verband met certificaatlevenscyclusbeheer?
- Hoe moeten organisaties succes meten?
- Wat moet er regelmatig gecontroleerd of gemonitord worden?
- Welke invloed heeft dit onderwerp op cloud-, hybride- of multi-CA PKI-oplossingen?
- Welke voorwaarden zijn vereist vóór de implementatie?
- Welke veelvoorkomende fouten moeten beheerders in de gaten houden?


