

- Key Takeaways
- Wat is een Shift Left Attack?
- De 'Shift Left'-mentaliteit
- Shift Left vs Shift Right beveiliging
- Waarom aanvallen met een linkse verschuiving aantrekkelijk zijn voor aanvallers
- Hoe aanvallen met een verschuiving naar links tot stand komen
- Hoe verdedig je je tegen aanvallen met een 'shift left'-tactiek?
- Wat is Shift Left Security en waarom is het belangrijk?
- Uitdagingen bij de implementatie van Shift Left Security
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Beveilig uw ontwikkelingspipeline
Een shift-left-aanval richt zich op de vroege stadia van de softwareontwikkelingscyclus (SDLC), zoals de codeer-, bouw- of CI/CD-fasen, in plaats van op het uiteindelijke product. Aanvallers injecteren een kwetsbaarheid of kwaadaardige code voordat de software in productie gaat, waardoor het defect de beveiligingspoorten omzeilt en in het uitgebrachte product terechtkomt. SolarWinds is hiervan een klassiek voorbeeld.
Een shift left-aanval richt zich op de vroege stadia van de softwareontwikkelingscyclus (SDLC), zoals de codeer-, build- of CI/CD- fasen, in plaats van op het voltooide, geïmplementeerde product. Een aanvaller voegt een kwetsbaarheid of kwaadaardige code toe voordat de software wordt uitgebracht, waardoor het defect de beveiligingspoorten kan passeren en via de pipeline in productie terechtkomt. De datalek bij SolarWinds in 2020 is hiervan het bekendste voorbeeld.
Key Takeaways
- Een shift-left-aanval vindt vroeg in de SDLC (code, build, CI/CD) plaats in plaats van bij het geïmplementeerde product, waardoor kwaadaardige code via de pipeline in productie terechtkomt.
- Dit wordt mogelijk gemaakt door snelle ontwikkelingscycli, geautomatiseerde CI/CD-processen en een sterke afhankelijkheid van open-sourcecomponenten.
- 'Shift left'-beveiliging (het eerder uitvoeren van controles) is de verdediging; hetzelfde idee dat aanvallers misbruiken, gebruiken verdedigers om problemen sneller en goedkoper op te sporen.
- Veelvoorkomende methoden zijn onder andere gecompromitteerde code repositories, kwaadaardige afhankelijkheden, typosquatting en verwarring rond afhankelijkheden, en vergiftigde CI/CD-pipelines.
- Belangrijkste verdedigingsmechanismen: veilige ontwikkelpraktijken, beveiligingstesten in CI/CD (SAST/DAST), versterkte pipelines met cryptografische codeondertekening, beveiliging van de toeleveringsketen (SBOM, ondertekende pakketten) en sterke toegangscontrole (RBAC, MFA).
Wat is een Shift Left Attack?
De term ' shift left attack' verwijst naar een aanval op de vroege stadia van de SDLC, zoals de codeer-, build- of CI/CD-fasen, in plaats van een cyberaanval op het eindproduct. De aanvaller injecteert een kwetsbaarheid of malware in de applicatie voordat deze in productie gaat, waardoor het geïnjecteerde defect de beveiligingspoorten omzeilt en uiteindelijk in de uitgebrachte software terechtkomt. Drie factoren maken deze aanvallen mogelijk:
- Snelle ontwikkelingscycli: Wanneer snelheid voorrang krijgt boven grondige veiligheidscontroles, leidt de tijdsdruk tot fouten in de codeer- en bouwfasen die aanvallers kunnen uitbuiten.
- CI/CD-pipelines: Continue integratie en implementatie automatiseren testen en releases, maar zwakke toegangscontroles, verkeerde configuraties of onvoldoende beveiliging van de pipeline stellen een aanvaller in staat code te injecteren die vervolgens via de vertrouwde, geautomatiseerde pipeline rechtstreeks in productie terechtkomt.
- Afhankelijkheid van open-source componenten: Bibliotheken van derden versnellen de ontwikkeling, maar kunnen verborgen kwetsbaarheden bevatten. Het compromitteren van een veelgebruikte bibliotheek verspreidt kwaadaardige code naar elk project dat ervan afhankelijk is, zoals supply-chain-aanvallen zoals die van SolarWinds hebben aangetoond.
De SolarWinds- aanval (2020) is daarvan het meest sprekende voorbeeld. Aanvallers die zich in het buildproces hadden genesteld, injecteerden SUNBURST-malware in de Orion-software tijdens het buildproces. Hierdoor werd de software als een legitieme, ondertekende update naar duizenden klanten verzonden, waaronder banken en overheidsinstanties. In tegenstelling tot een traditionele aanval op live systemen, vond deze aanval veel eerder in de levenscyclus plaats. De aanval maakte misbruik van de pipeline om een wijdverspreide impact te bereiken vóór de implementatie.
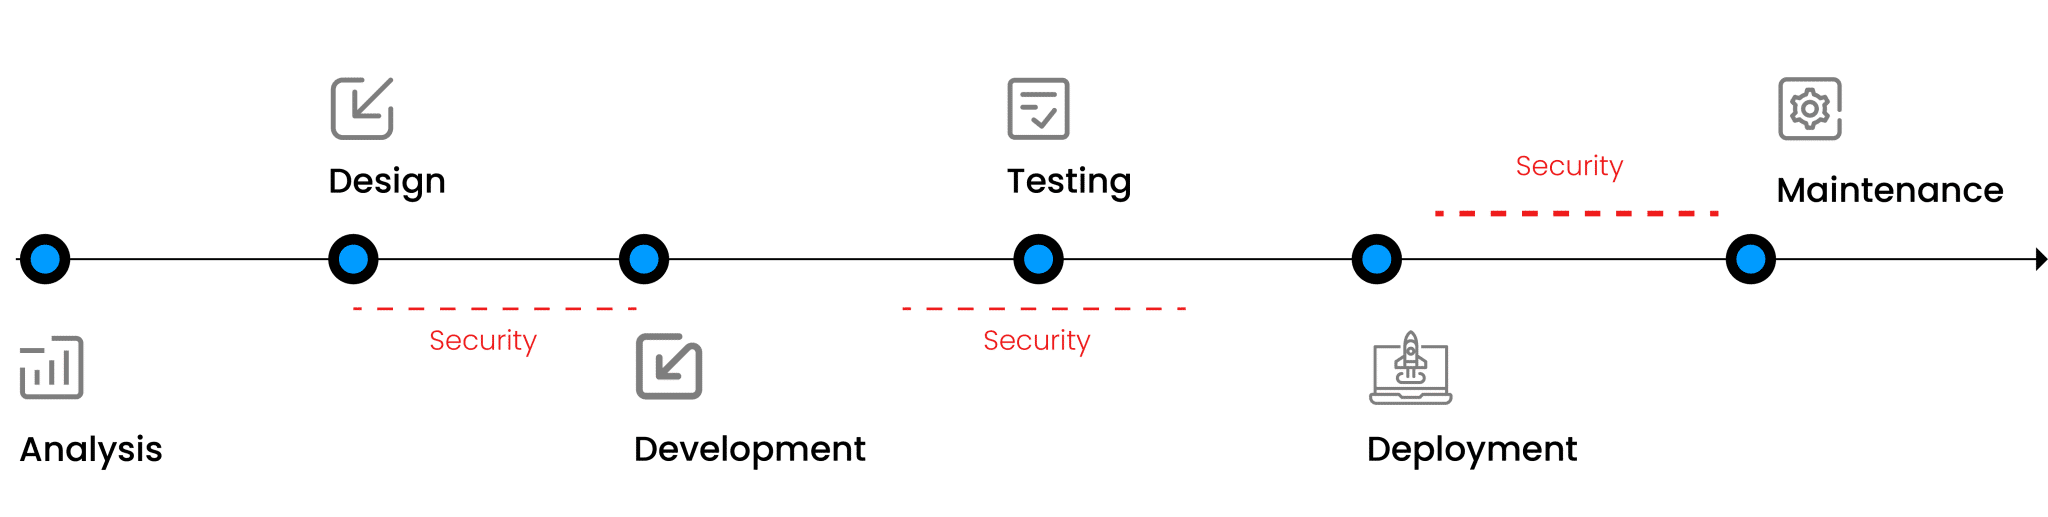
De 'Shift Left'-mentaliteit
Traditioneel vinden beveiligings- en kwaliteitscontroles plaats aan het einde van de ontwikkelingsfase, waardoor problemen pas in productie aan het licht komen. De 'shift left'- aanpak verplaatst deze controles naar het begin van de SDLC-tijdlijn, waardoor malware of kwetsbaarheden worden opgespoord voordat ze de productieomgeving bereiken. Dit gebeurt met behulp van tools zoals Static Application Security Testing (SAST) en grondige codebeoordelingen. Het voordeel hiervan is de kostenbesparing: het oplossen van een kwetsbaarheid in productie kost naar schatting vele malen meer (vaak 10 tot 30 keer zoveel) dan het oplossen ervan tijdens de ontwikkeling, omdat het wijzigen van een live omgeving veel complexer en ingrijpender is.
Shift Left vs Shift Right beveiliging
Shift left en shift right zijn twee complementaire strategieën voor het beveiligen van de SDLC (Software Development Life Cycle). Shift left bouwt beveiliging vroegtijdig in door problemen in de ontwerp- en codefase op te sporen. Shift right richt zich na de implementatie op continue monitoring, incidentrespons en aanpassing aan aanvallen in de praktijk. Het verschil zit hem in de timing en de aanpak:
| Aspect | Shift naar links | Naar rechts verschuiven |
| Timing | In een vroeg stadium, tijdens de ontwikkeling. | Nadat het product is geïmplementeerd |
| Focus | Preventie en vroege detectie | Monitoring, detectie, incidentafhandeling |
| Aanpak | Proactieve | Reagerend |
| Integratie | Geïntegreerd in ontwikkeling (DevSecOps) | Afhandeling na implementatie via monitoring |
| Kosten | Kosteneffectiever, vroegtijdig opgelost | Duurder, probleem opgelost na release. |
| Basis | Theoretische risico's en modellering | Werkelijke aanvalsscenario's en echte data |
| Voorbeelden | Statische analyse, dreigingsmodellering, vroege penetratietests | Runtime monitoring, scans na implementatie |
Waarom aanvallen met een linkse verschuiving aantrekkelijk zijn voor aanvallers
- Gebrek aan detectie: De meeste beveiligingstools bewaken de productieomgeving, waardoor een kwetsbaarheid die eerder in de SDLC is geïntroduceerd, simpelweg niet wordt opgemerkt. Een groot deel van de kwetsbaarheden wordt geïntroduceerd tijdens de ontwerp- en codeerfase, maar blijft onopgemerkt tot de implementatie, wanneer het veel duurder is om ze te verhelpen.
- Impact over een groot gebied: Organisaties zijn sterk afhankelijk van open-sourcecomponenten, en studies naar de beveiliging van open-sourcesoftware (zoals het jaarlijkse OSSRA-rapport) hebben herhaaldelijk aangetoond dat de meeste codebases verouderde componenten bevatten, waarvan vele geen recente ontwikkelingsactiviteit meer vertonen en sommige zelfs kwetsbaarheden bevatten die al jaren oud zijn. Eén gecompromitteerde afhankelijkheid kan talloze downstream-implementaties beïnvloeden.
- Aanhoudende achterdeur: Kwetsbare afhankelijkheden, gebrekkige validatie van codewijzigingen en gemiste patches stellen aanvallers in staat code te injecteren die stilletjes blijft draaien, waardoor ze langdurige, verborgen toegang en controle verkrijgen.
Hoe aanvallen met een verschuiving naar links tot stand komen
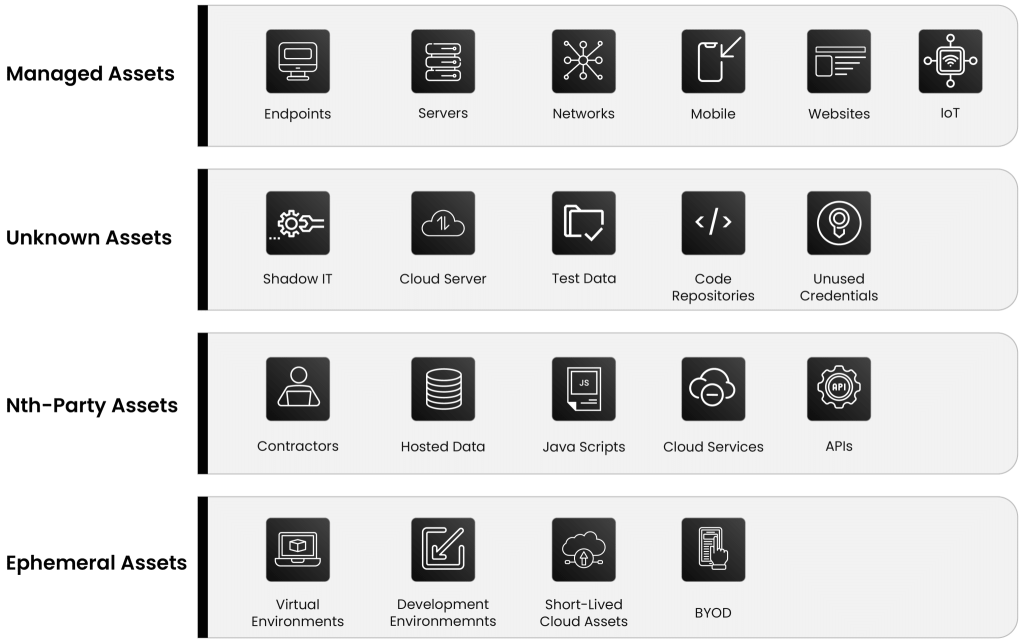
Het aanvalsoppervlak omvat de gehele pipeline, van de ontwikkelomgeving via het CI/CD-systeem tot de productieomgeving. De belangrijkste methoden:
- Compromis met codeopslagplaats: Aanvallers krijgen toegang tot repositories op platforms zoals GitHub, GitLab of Bitbucket en injecteren malware of wijzigen configuraties. In een campagne in 2024 creëerden aanvallers meer dan 100,000 kwaadaardige repositories door betrouwbare repositories te forken en kwaadaardige code te injecteren. Deze tactiek van 'repository-verwarring' was gericht op ontwikkelaars die de repositories onbewust klonen en uitvoeren.
- Kwaadaardige afhankelijkheden van derden: Aanvallers publiceren of besmetten populaire pakketten op beheerplatformen zoals npm of PyPI. Een campagne uit 2023, ontdekt door Sonatype, maakte gebruik van gecompromitteerde npm- en PyPI-pakketten en typosquatting om gevoelige ontwikkelaarsgegevens te stelen. SSH-sleutels en Kubernetes configuraties.
- Gecompromitteerde ontwikkelaarswerkstations: Phishing, met Trojaans paard geïnfecteerde IDE's of tools met achterdeuren stellen aanvallers in staat code te wijzigen, opgeslagen inloggegevens te extraheren en malware te verspreiden vanaf een vertrouwde machine.
- Typosquatting en verwarring rond afhankelijkheid: Aanvallers publiceren een nep-pakket met een naam die lijkt op een echt pakket (bijvoorbeeld lodash als lod4sh) of een openbaar pakket met een hogere versie dat een privé-pakket overschaduwt, waarbij ze gebruikmaken van geautomatiseerde afhankelijkheidsresolutie. In 2021 toonde onderzoek naar afhankelijkheidsverwarring aan dat zelfs interne systemen van Apple en Microsoft op deze manier toegankelijk waren. Tools zoals Trivy en Kubeaudit helpen bij het opsporen van dergelijke problemen.
- Beschadigde CI/CD-pipelines: Build- en implementatiesystemen zijn belangrijke doelwitten. Bij het Codecov-incident in 2021 maakte een gecompromitteerd Bash Uploader-script (via een verkeerde configuratie van een Docker-image) het voor aanvallers mogelijk om geheimen uit de buildomgevingen van gebruikers te stelen.
- Foutieve configuraties van de ontwikkelomgeving: Blootgestelde geheimen en onveilige lokale Docker-, Kubernetes- of cloud-IDE-configuraties leiden tot datalekken met broncode en inloggegevens. In 2017 werd Uber getroffen door een datalek nadat AWS-inloggegevens in een openbare GitHub-repository waren achtergelaten.
- Kwaadwillige pull-requests: Aanvallers verbergen malware in pull requests voor open-sourceprojecten in de hoop de beoordeling te omzeilen. Geautomatiseerde kwetsbaarheidsscans en het vereisen van meerdere goedkeuringen voor elke pull request verminderen dit.
Hoe verdedig je je tegen aanvallen met een 'shift left'-tactiek?
Veilige ontwikkelingspraktijken
Integreer beveiliging in elke fase van de SDLC: definieer beveiligingsvereisten vroegtijdig, voer dreigingsanalyses uit en neem beveiligingsaudits op in het ontwerp- en ontwikkelingsproces. Train ontwikkelaars in veilig programmeren (bijvoorbeeld volgens de OWASP-richtlijnen) om problemen zoals hardgecodeerde geheimen, SQL-injectie en cross-site scripting (XSS) te voorkomen.
Verplaats de beveiliging naar links in CI/CD.
Voeg beveiligingstesten toe aan de pipeline. SAST-tools (zoals SonarQube) sporen kwetsbaarheden in de broncode vroegtijdig op, terwijl DAST-tools (zoals OWASP ZAP) echte aanvallen op draaiende applicaties simuleren om configuratiefouten en injecties te detecteren. Samen bieden ze een completere beoordeling en kunnen ze continu worden uitgevoerd in een CI/CD-omgeving.
Beveilig CI/CD-pipelines
Gebruik onveranderlijke infrastructuur zodat wijzigingen een nieuwe build vereisen, sla referenties op en roteer ze in een geschikte secrets manager in plaats van ze hard te coderen, en isoleer pipelines met strikte toegangscontroles om laterale verplaatsing te voorkomen. Pas cryptografische codeondertekening toe op alle build-artefacten zodat hun authenticiteit en integriteit kunnen worden geverifieerd, en gebruik tools zoals Snyk of Dependabot om afhankelijkheden te bewaken. Containerisatie of tijdelijke buildomgevingen beperken de blootstelling verder.
Supply chain-beveiliging
Bescherm de softwareleveringsketen met behulp van afhankelijkheidsscans (zoals OWASP Dependency Check) en door een softwarelijst (Software Bill of Materials, SBOM ) bij te houden. Gebruik alleen ondertekende pakketten en zorg ervoor dat elke afhankelijkheid is bijgewerkt naar de nieuwste beveiligde versie.
Toegangscontrole
Implementeer op rollen gebaseerd toegangsbeheer (RBAC) in zowel ontwikkel- als productieomgevingen om de impact van een datalek te beperken en vereis multifactorauthenticatie ( MFA ). Microsoft heeft gemeld dat de overgrote meerderheid van wachtwoordaanvallen, ongeveer 99 procent, kan worden geblokkeerd door MFA, en MFA wordt steeds vaker vereist onder regelgeving zoals GDPR en HIPAA.
Waar past codeondertekening in?
Shift left-aanvallen werken door ongeautoriseerde code in de build te sluipen, zodat deze wordt uitgebracht alsof hij legitiem is. Dit is precies wat SolarWinds deed. Cryptografische codeondertekening is een directe tegenmaatregel: wanneer elk build-artefact wordt ondertekend met een beveiligde sleutel en geverifieerd vóór gebruik, zal gemanipuleerde of geïnjecteerde code de verificatie niet doorstaan en worden afgewezen. In combinatie met een software-bill of materials en ondertekende afhankelijkheden biedt codeondertekening een verifieerbare vertrouwensketen van broncode tot release. Encryption Consulting's CodeSign Secure Dit beveiligt de ondertekeningssleutels en automatiseert het ondertekeningsproces binnen de CI/CD-pipeline, zodat integriteitscontroles ontwikkelaars niet vertragen.
Wat is Shift Left Security en waarom is het belangrijk?
'Shift left security' houdt in dat beveiliging al vroeg in de softwareontwikkelingscyclus (SDLC) wordt aangepakt, in plaats van achteraf, wanneer de applicatie bijna klaar is, te worden toegevoegd. Door de verantwoordelijkheid voor beveiliging eerder te leggen, kunnen teams kwetsbaarheden opsporen en verhelpen op het meest efficiënte en goedkope moment, wat zowel de beveiligingspositie als de time-to-market ten goede komt. De belangrijkste voordelen zijn:
- Vroegtijdige detectie van kwetsbaarheden: Door ontwerp- en programmeerfouten op te sporen, wordt voorkomen dat ze in het product terechtkomen, waardoor kostbaar herstelwerk en beveiligingslekken later worden vermeden.
- Kosteneffectieve beveiliging: De kosten voor het verhelpen van een fout stijgen aanzienlijk naarmate een fout dichter bij de productieomgeving komt; vroegtijdige reparatie voorkomt uitval, reputatieschade en boetes wegens schending van de regelgeving.
- Betere samenwerking: Beveiliging, ontwikkeling en beheer werken vanaf het begin samen, waardoor beveiliging gedurende de hele levenscyclus gedeeld wordt in plaats van dat één team er de verantwoordelijkheid voor draagt (het DevSecOps-model).
- Hogere softwarekwaliteit: Door vanaf het begin veilige code te schrijven, ontstaan er minder bugs en betrouwbaardere software. Veiligheid en kwaliteit worden hierbij als even belangrijk beschouwd.
Uitdagingen bij de implementatie van Shift Left Security
- Culturele weerstand: Door 'shifting left' wordt van ontwikkelaars verwacht dat ze zelf de verantwoordelijkheid voor de beveiliging op zich nemen, wat sommigen als extra belasting zien, terwijl beveiligingsteams zich mogelijk verzetten tegen het opgeven van gecentraliseerde controle.
- Vaardigheidslacunes: Veel ontwikkelaars hebben geen formele training in veilige programmeertechnieken, waardoor organisaties moeten investeren in omscholing, wat tijd en middelen vergt.
- Initiële leveringsvertragingen: Nieuwe tools en processen zorgen voor een leercurve die de eerste releases kan vertragen, hoewel de snelheid weer toeneemt naarmate teams zich aanpassen.
- De balans tussen snelheid en veiligheid: Te veel beveiliging vertraagt de levering; te weinig beveiliging creëert kwetsbaarheden. Het vinden van de juiste balans vereist planning, prioritering en de juiste tools.
- Gereedschap en automatisering: Het kiezen, configureren en onderhouden van beveiligingstools is lastig, en slecht afgestelde tools produceren valse positieven en negatieven die het vertrouwen in automatisering ondermijnen.
Hoe encryptieconsultancy kan helpen
De beveiliging van de ontwikkelingspipeline is afhankelijk van sterke cryptografie, sleutelbeheer en code-integriteit. De Encryption Advisory Services van Encryption Consulting beoordelen waar geheimen en gevoelige gegevens zich bevinden in uw ontwikkelings- en productieomgevingen, identificeren zwakke punten in sleutelbeheer en pipelinebeveiliging en ontwerpen beheersmaatregelen (encryptie, toegangscontrole en veilig beheer van geheimen) om deze te verhelpen. Specifiek voor buildintegriteit beschermt CodeSign Secure ondertekeningssleutels en automatiseert het codeondertekeningsproces binnen CI/CD, zodat geïnjecteerde of gemanipuleerde code wordt gedetecteerd vóór de release. Ondersteund door ISO/IEC 27001:2022 en SOC 2-gecertificeerde werkwijzen.
Veelgestelde Vragen / FAQ
Wat is een shift left-aanval?
Een shift-left-aanval richt zich op de vroege stadia van de softwareontwikkelingscyclus, zoals de codeer-, build- of CI/CD-fasen, in plaats van op het voltooide, geïmplementeerde product. De aanvaller injecteert een kwetsbaarheid of kwaadaardige code voordat de software wordt uitgebracht, waardoor het defect de beveiligingspoorten passeert en via de pipeline in productie terechtkomt. Omdat de meeste beveiligingssystemen de productieomgeving bewaken en niet de ontwikkelomgeving, blijven deze aanvallen vaak onopgemerkt totdat de gecompromitteerde software al is uitgebracht, zoals bij het datalek bij SolarWinds.
Wat is het verschil tussen een shift left-aanval en een traditionele aanval?
Een traditionele aanval richt zich op live, in gebruik zijnde systemen, bijvoorbeeld door een kwetsbaarheid in de draaiende infrastructuur te misbruiken. Een shift left-aanval slaat veel eerder toe, binnen de ontwikkelingspipeline, door te knoeien met de broncode, afhankelijkheden of het buildproces vóór de implementatie. Hierdoor kan kwaadaardige code als een legitieme, vaak ondertekende release naar veel gebruikers tegelijk worden verzonden. De SolarWinds SUNBURST-aanval is hiervan het klassieke voorbeeld: malware werd tijdens het buildproces ingevoegd en verspreid als een vertrouwde software-update.
Wat is het verschil tussen shift left en shift right security?
Shift left security integreert beveiliging al vroeg in het ontwikkelingsproces, met de nadruk op preventie en het opsporen van kwetsbaarheden in de ontwerp- en codeerfase. Dit is proactief en kosteneffectief. Shift right security richt zich na de implementatie op continue monitoring, incidentrespons en aanpassing aan daadwerkelijke aanvallen. Dit is reactief, maar gebaseerd op concrete aanvalsgegevens. Beide benaderingen vullen elkaar aan: shift left voorkomt problemen vóór de release, terwijl shift right detecteert wat er in productie gebeurt en daarop reageert.
Hoe voorkom je aanvallen met een verschuiving naar links?
Voorkom shift-left-aanvallen door beveiliging in de gehele pipeline te integreren: hanteer veilige ontwikkelmethoden en dreigingsmodellering; voer SAST- en DAST-beveiligingstests uit binnen CI/CD; beveilig pipelines met onveranderlijke infrastructuur, veilig beheer van geheimen en cryptografische codeondertekening van build-artefacten; beveilig de toeleveringsketen met afhankelijkheidsscans, een software-Bill of Materials en ondertekende pakketten; en handhaaf sterke toegangscontrole met RBAC en MFA. Samen detecteren deze maatregelen geïnjecteerde code en manipulatie voordat software de productieomgeving bereikt.
Welke rol speelt codeondertekening bij het tegengaan van shift-left-aanvallen?
Codeondertekening is een directe tegenmaatregel tegen shift-left-aanvallen. Deze aanvallen werken door ongeautoriseerde code in de build te injecteren, zodat deze als legitiem wordt uitgebracht. Wanneer elk build-artefact cryptografisch wordt ondertekend met een beveiligde sleutel en vóór gebruik wordt geverifieerd, zal gemanipuleerde of geïnjecteerde code die verificatie niet doorstaan en worden afgewezen. In combinatie met een softwarebill of materials en ondertekende afhankelijkheden, creëert codeondertekening een verifieerbare vertrouwensketen van broncode tot uitgebracht product, en daarom is het een essentiële beveiliging voor de pipeline.
Welke sectoren worden het meest getroffen door aanvallen vanuit een 'shift left'-strategie?
De meest getroffen sectoren zijn technologie en softwareontwikkeling (intensief gebruik van agile, DevOps, open source en CI/CD creëert veel toegangspunten), de gezondheidszorg (elektronische patiëntendossiers, IoT-medische apparaten en telegeneeskunde brengen gevoelige patiëntgegevens aan het licht) en de financiële sector en het bankwezen (aangepaste API's, betalingsgateways en integraties met externe partijen creëren complexe, waardevolle software). Elke organisatie die software bouwt via moderne pipelines en afhankelijk is van open-source componenten, loopt risico en heeft baat bij het eerder in het ontwikkelingsproces integreren van beveiliging.
Beveilig uw ontwikkelingspipeline
Shift left-aanvallen maken misbruik van de kloof tussen snelle ontwikkeling en trage beveiliging. Om deze kloof te dichten, moet je vanaf de eerste commit integriteit en cryptografisch vertrouwen in je pipeline inbouwen. Ontdek de adviesdiensten van Encryption Consulting en CodeSign Secure om je buildproces te beschermen tegen geïnjecteerde en gemanipuleerde code.
- Key Takeaways
- Wat is een Shift Left Attack?
- De 'Shift Left'-mentaliteit
- Shift Left vs Shift Right beveiliging
- Waarom aanvallen met een linkse verschuiving aantrekkelijk zijn voor aanvallers
- Hoe aanvallen met een verschuiving naar links tot stand komen
- Hoe verdedig je je tegen aanvallen met een 'shift left'-tactiek?
- Wat is Shift Left Security en waarom is het belangrijk?
- Uitdagingen bij de implementatie van Shift Left Security
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Beveilig uw ontwikkelingspipeline