

- Key Takeaways
- Wat is cryptografische wendbaarheid?
- Waarom crypto-wendbaarheid nu belangrijk is
- Wat maakt een systeem crypto-wendbaar?
- Crypto-wendbaarheid en post-kwantummigratie
- Hoe begin je met het opbouwen van crypto-wendbaarheid?
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Bouw crypto-flexibiliteit op vóór de deadline voor kwantumtechnologie.
Cryptografische wendbaarheid (crypto-wendbaarheid) is het vermogen van een organisatie om de cryptografische algoritmen, sleutels en protocollen die haar systemen gebruiken snel en met minimale verstoring aan te passen wanneer een standaard verandert of een algoritme niet meer werkt.
Cryptografische flexibiliteit is het vermogen om cryptografische algoritmen en sleutels in uw systemen te vervangen zonder elke applicatie opnieuw te hoeven ontwerpen. Dit is belangrijk omdat algoritmen na verloop van tijd zwakker worden of verouderd raken. Nu er post-kwantumstandaarden zijn gepubliceerd, hebben organisaties cryptografische flexibiliteit nodig om binnen een bepaalde termijn te migreren van RSA en ECC naar kwantumresistente algoritmen zoals ML-KEM en ML-DSA.
Key Takeaways
- Crypto-agility is het vermogen om algoritmes, sleutels en protocollen te wisselen met minimale verstoring.
- Het hangt ervan af of je weet waar al je cryptografie zich bevindt, en daarvoor is een cryptografische inventaris (CBOM) nodig.
- De directe drijfveer is de overgang naar post-kwantumcryptografie (FIPS 203, 204, 205, gepubliceerd augustus 2024).
- Vastgelegde algoritmen en onbeheerde sleutels vormen de grootste belemmeringen voor crypto-flexibiliteit.
- Het bereiken ervan is een inspanning op het gebied van architectuur en governance, niet op basis van één enkel product.
Wat is cryptografische wendbaarheid?
Cryptografische flexibiliteit is een eigenschap van ontwerp en beheer: uw systemen kunnen overstappen van het ene cryptografische algoritme naar het andere zonder dat ze opnieuw ontworpen hoeven te worden. In een flexibele omgeving coderen applicaties geen specifiek algoritme of sleutel. Ze roepen een beheerde service of abstractielaag aan, waardoor het wijzigen van de onderliggende cryptografie een configuratie- en uitroltaak is in plaats van een herschrijving van de code in honderden systemen.
Het tegenovergestelde, wat veel voorkomt, is cryptografie die verspreid is over applicatiecode, ingebed in apparaten en gekoppeld aan specifieke certificeringsinstanties en sleutelarchieven. In die situatie betekent het wijzigen van een algoritme dat elke plek waar het voorkomt moet worden opgezocht en aangepast, wat jaren kan duren.
Waarom crypto-wendbaarheid nu belangrijk is
De directe drijfveer is post-kwantumcryptografie. Een voldoende krachtige kwantumcomputer zou het algoritme van Shor kunnen gebruiken om RSA en elliptische-curvecryptografie te kraken, de algoritmen die het grootste deel van het huidige internet beschermen. Om hierop voorbereid te zijn, publiceerde NIST in augustus 2024 zijn eerste post-kwantumstandaarden: FIPS 203 ( ML-KEM ), FIPS 204 (ML-DSA) en FIPS 205 (SLH-DSA).
De dreiging beperkt zich niet tot de toekomst. Bij een aanval waarbij gegevens nu worden verzameld en later worden gedecodeerd, registreert een tegenstander vandaag versleuteld verkeer en decodeert dit zodra kwantumcomputers voldoende ontwikkeld zijn. Gegevens die jarenlang vertrouwelijk moeten blijven, lopen nu al risico. Daarom is de migratieplanning nu al gestart en is cryptografische flexibiliteit de capaciteit die migratie mogelijk maakt.
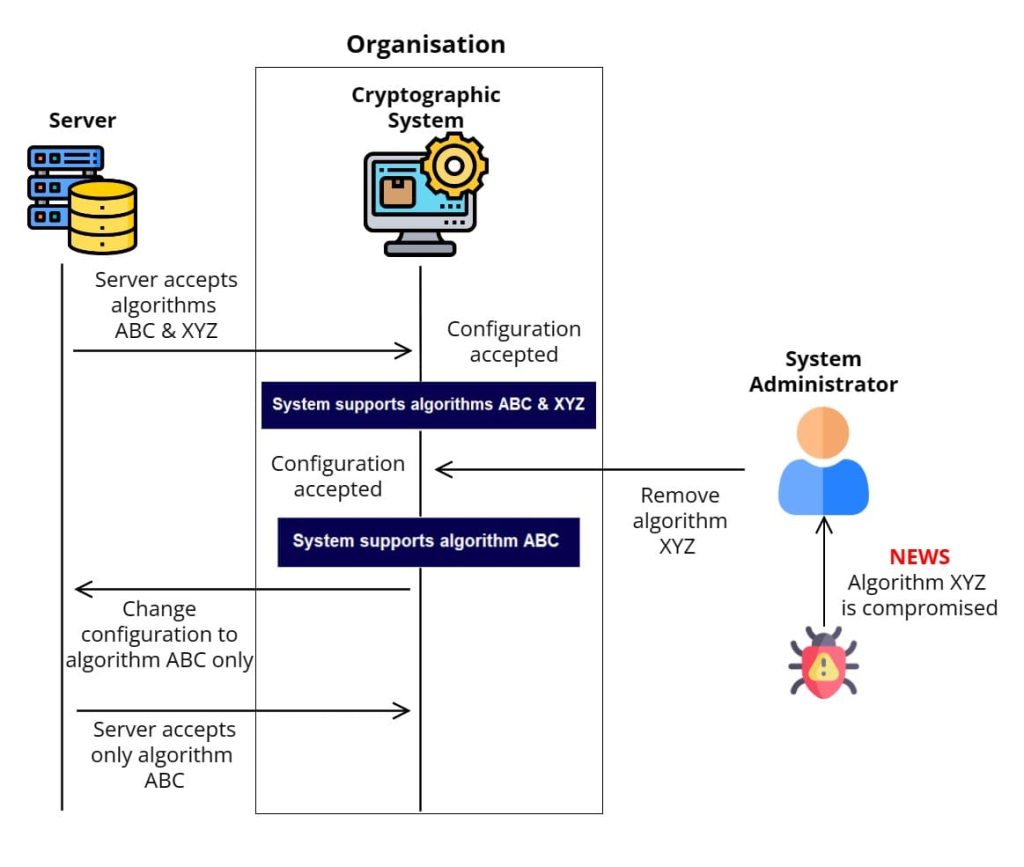
Wat maakt een systeem crypto-wendbaar?
Crypto-agile systemen hebben een aantal gemeenschappelijke kenmerken:
- Cryptografische zichtbaarheid: Een complete inventaris van algoritmen, sleutels, certificaten, bibliotheken en protocollen, vastgelegd in een cryptografie-lijst van materialen (CBOM).
- Abstractie: Applicaties roepen een cryptografische service of bibliotheekinterface aan in plaats van een specifiek algoritme in de code vast te leggen.
- Gecentraliseerd sleutel- en certificaatbeheer: Sleutels en certificaten worden uitgegeven en vernieuwd vanuit een beheerd systeem, ze zijn niet in de code ingebed.
- Automatisering: Het uitgeven, verlengen en roteren van certificaten is geautomatiseerd, waardoor wijzigingen op grote schaal kunnen worden doorgevoerd.
- Bestuur: Duidelijke verantwoordelijkheid en beleid voor welke algoritmes worden goedgekeurd en hoe wijzigingen worden doorgevoerd.
Crypto-wendbaarheid en post-kwantummigratie
Migreren naar post-kwantumcryptografie is de eerste grootschalige test van de cryptografische flexibiliteit van een organisatie. Encryption Consulting hanteert een gestructureerde aanpak in negen fasen, van de verkenningsfase tot een volledig gemigreerde, kwantumklare omgeving:
- Stel een cryptografische inventaris (CBOM) samen van elk algoritme, elke sleutel en elk certificaat dat in gebruik is.
- Beoordeel de risico's en geef prioriteit aan systemen die gevoelige gegevens met een lange levensduur beschermen.
- Definieer de beoogde post-kwantumalgoritmen en een hybride migratiestrategie.
- Corrigeer hardgecodeerde cryptografie en centraliseer het beheer van sleutels en certificaten.
- Test post-quantum- en hybride algoritmen in niet-productieomgevingen.
- Voer de nieuwe aanpak gefaseerd in, monitor deze en handhaaf de nieuwe situatie gedurende langere tijd.
Hoe begin je met het opbouwen van crypto-wendbaarheid?
Begin met inzicht. Je kunt cryptografie niet veranderen als je het niet kunt zien, dus de eerste stap is een cryptografische inventarisatie. Richt je vervolgens eerst op de minst flexibele systemen, meestal die met hardgecodeerde algoritmen of onbeheerde sleutels. Voor de onderliggende concepten, zie wat een CBOM is.
Hoe encryptieconsultancy kan helpen
Het PQC Advisory-programma van Encryption Consulting gebruikt een stappenplan van negen fasen om organisaties te begeleiden van cryptografische ontdekking naar een kwantumveilige, crypto-flexibele omgeving. CBOM Secure bouwt de cryptografische inventaris op waarop flexibiliteit is gebaseerd, en onze cloudgebaseerde databeveiliging en sleutelbeheer centraliseren de cryptografie zodat deze veilig kan worden gewijzigd. Dit alles wordt ondersteund door ISO/IEC 27001:2022 en SOC 2-gecertificeerde werkwijzen.
Veelgestelde Vragen / FAQ
Wat is crypto-agility in eenvoudige bewoordingen?
Crypto-agility is het vermogen om de encryptie die uw systemen gebruiken snel en veilig te wijzigen. Als een algoritme zwak blijkt te zijn of er een nieuwe standaard verschijnt, kan een crypto-agile organisatie dit in al haar applicaties vervangen zonder elke applicatie opnieuw te hoeven ontwikkelen. Het is het cryptografische equivalent van het kunnen vervangen van een band zonder de auto opnieuw te hoeven ontwerpen.
Waarom is crypto-flexibiliteit belangrijk voor post-kwantumcryptografie?
Kwantumcomputers zullen uiteindelijk RSA en elliptische-curve-cryptografie kraken, waardoor organisaties moeten overstappen op post-kwantumalgoritmen zoals ML-KEM en ML-DSA. NIST publiceerde deze standaarden ( FIPS 203, 204, 205) in augustus 2024. Crypto-agility maakt die migratie haalbaar, omdat het je in staat stelt algoritmen in verschillende systemen binnen een bepaalde deadline te vervangen, in plaats van project voor project.
Hoe bereik je crypto-wendbaarheid?
Begin met het opstellen van een cryptografische inventaris (een CBOM) zodat u weet waar elk algoritme, elke sleutel en elk certificaat zich bevindt. Verwijder vervolgens hardgecodeerde cryptografie, centraliseer het beheer van sleutels en certificaten, gebruik abstractielagen zodat applicaties een service aanroepen in plaats van een vast algoritme, en automatiseer de levenscyclus van certificaten. Crypto-agility is een architectuur- en governance-inspanning, geen op zichzelf staande tool.
Wat is het verschil tussen crypto-agility en een CBOM?
Een CBOM (Cryptography Bill of Materials) is de inventaris van uw cryptografische activa. Crypto-agility is het vermogen om die activa snel te wijzigen. De CBOM geeft u inzicht, wat een voorwaarde is, en crypto-agility is wat u op dat inzicht bouwt. U kunt niet wendbaar zijn op het gebied van cryptografie als u geen inzicht heeft.
Is crypto-flexibiliteit een product dat je kunt kopen?
Nee. Cryptografische flexibiliteit is een eigenschap van je architectuur en processen, niet van één enkel product. Hulpmiddelen helpen: een cryptografische inventaris, een certificaatlevenscyclusbeheerder en een centraal sleutelbeheersysteem dragen hier allemaal aan bij. Maar om flexibiliteit te bereiken, zijn ontwerpkeuzes nodig, zoals het verwijderen van hardgecodeerde algoritmen en het centraliseren van cryptografische beslissingen, ondersteund door governance.
Bouw crypto-flexibiliteit op vóór de deadline voor kwantumtechnologie.
Ben je klaar om alle algoritmes te ontdekken en crypto-flexibel te worden? Neem contact op met een PQC-adviseur van Encryption Consulting , of begin met CBOM Secure.
- Key Takeaways
- Wat is cryptografische wendbaarheid?
- Waarom crypto-wendbaarheid nu belangrijk is
- Wat maakt een systeem crypto-wendbaar?
- Crypto-wendbaarheid en post-kwantummigratie
- Hoe begin je met het opbouwen van crypto-wendbaarheid?
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Bouw crypto-flexibiliteit op vóór de deadline voor kwantumtechnologie.