- Introductie
- Kort antwoord: Hoe bouw je je eigen PKI?
- Samenvatting
- Voor wie is het belangrijk om je eigen PKI te bouwen?
- Waarom dit belangrijk is: data en deadlines
- Woordenlijst: Belangrijke PKI-termen
- Wat is een PKI en hoe werkt een PKI?
- Componenten van PKI
- Certificaatdetails
- Veelvoorkomende toepassingen van digitale certificaten
- Belangrijke elementen voor het opzetten van uw eigen PKI
- Basisarchitecturen
- Veelvoorkomende implementatiefouten
- Praktische checklist voordat je live gaat
- Tabel met probleem, impact en verantwoordelijkheid
- PKI als een service
- Certificaatlevenscyclusbeheer en PKI-modernisering
- Het meten van succes en doorlopende audits
- Veelgestelde Vragen / FAQ
Introductie
Met de voortdurend veranderende en groeiende infrastructuur van bedrijven is het van cruciaal belang dat elke organisatie beschikt over een robuuste en volwaardige Public Key Infrastructure (PKI) die vertrouwen kan creëren tussen hun systemen, applicaties, gebruikers en apparaten op onbetrouwbare netwerken. De adoptie van private cloud, public cloud, DevOps, microservices en de toevoeging van IoT en netwerkgekoppelde apparaten brengt een breed scala aan beveiligingsrisico's met zich mee. Een Public Key Infrastructure biedt niet alleen vertrouwde identiteiten aan gebruikers en apparaten, maar ook een beveiligd kanaal om communicatie tijdens transport te beschermen.
De meeste PKI-systemen binnen organisaties zijn tegenwoordig tientallen jaren oud en moeten worden vernieuwd en geüpgraded om aan te sluiten bij het veranderende IT-landschap. De grootste behoefte van de meeste organisaties is een zeer veilige en robuuste PKI-omgeving die snel digitale certificaten kan uitgeven en beheren via zelfbeheerde systemen. Een interne PKI-omgeving binnen de organisatie moet bovendien zowel on-premises als cloudsystemen ondersteunen om te voldoen aan de DevOps-vereisten. Maar hoe werkt een PKI nu precies?
Kort antwoord: Hoe bouw je je eigen PKI?
Het opzetten van een eigen Public Key Infrastructure (PKI) betekent het creëren van een Root CA (offline), een of meer Issuing CA's voor de dagelijkse certificaatuitgifte, en de bijbehorende ondersteunende componenten: HSM-beveiligde privésleutels, een certificaatbeleid en een certificaatpraktijkverklaring, en een werkend CRL-/intrekkingsproces. De meeste organisaties kiezen voor een architectuur met twee lagen voor de juiste balans tussen beveiliging en operationele eenvoud.
Laatst bijgewerkt: augustus 2026 · Laatst geverifieerd: augustus 2026 · Aanbevolen vernieuwingsfrequentie: 6 maanden, aangezien dit een altijd actuele uitleg is van de basisprincipes van PKI-architectuur.
Samenvatting
- Twee architectuurstijlen domineren: Een PKI met twee lagen (Root CA + Issuing CA's) voldoet aan de meeste behoeften; een PKI met drie lagen voegt Intermediate CA's toe voor organisaties die een extra isolatielaag nodig hebben tussen de Root CA en de uitgevende CA.
- De beveiliging van de Root CA is de beveiliging van de gehele PKI: Houd het offline, bescherm de privésleutel in een HSM, en één enkele inbreuk daarop maakt elk certificaat dat de PKI ooit heeft uitgegeven ongeldig.
- Certificaatlevenscyclusbeheer is niet optioneel: Aanmelding, uitgifte, geldigheidscontrole, intrekking en verlenging moeten allemaal geautomatiseerd zijn, anders leiden handmatige processen tot storingen en een kwetsbaarheid voor cyberaanvallen.
- Moderne PKI moet hybride omgevingen ondersteunen: Zowel on-premises als cloudworkloads, DevOps-pipelines en IoT-apparaten vereisen certificaten die automatisch worden uitgegeven en verlengd.
Voor wie is het belangrijk om je eigen PKI te bouwen?
Het opzetten van een PKI is een beslissing die door verschillende afdelingen wordt genomen. Hieronder staat wat de verantwoordelijkheid van elke functie zou moeten zijn.
PKI-beheerders
Voer de dagelijkse CA-activiteiten uit: het uitgeven, verlengen en intrekken van certificaten, het publiceren van CRL's en het actueel houden van de certificateninventaris.
Beveiligingsarchitecten
Kies de PKI-architectuur (twee- of drielaags), bepaal welke CA-leverancier het beste past binnen het ecosysteem van de organisatie en ontwerp de HSM- en sleutelbeschermingsstrategie voor de root- en uitgevende CA's.
Platformteams
Automatiseer het aanmaken en verwijderen van certificaten voor DevOps-, CI/CD- en cloudworkloads, zodat certificaatbewerkingen volledig geautomatiseerd zijn in plaats van handmatige tickets.
Compliance
Beheer het certificeringsbeleid (CP) en de certificeringspraktijkverklaring (CPS) en bevestig dat het operationele bewijsmateriaal van de PKI aansluit op het nalevingskader van de organisatie.
CISO's
Neem zelf de beslissing over het resterende risico met betrekking tot de beveiliging van de Root CA, de architectuurlaag en of u deze intern wilt ontwikkelen of PKI-as-a-Service wilt gebruiken, aangezien een gecompromitteerde Root CA betekent dat de PKI volledig opnieuw moet worden opgebouwd.
Waarom dit belangrijk is: data en deadlines
Volgens het Trust Pulse-onderzoek van DigiCert (gepubliceerd op 2 juli 2025) heeft bijna de helft van de bedrijven het afgelopen jaar te maken gehad met een certificaatstoring, en 18.5% van de getroffen organisaties meldde verliezen van meer dan $ 250,000. Een PKI die is opgezet zonder geautomatiseerd certificaatlevenscyclusbeheer is precies de configuratie die dit soort storingen veroorzaakt: handmatige vernieuwings- en intrekkingsprocessen zorgen er uiteindelijk voor dat een certificaat over het hoofd wordt gezien.
Het voorstel SC-081v3 van het CA/Browser Forum (goedgekeurd op 11 april 2025) verkort de maximale geldigheidsduur van TLS-certificaten tot 200 dagen vanaf 15 maart 2026, 100 dagen vanaf 15 maart 2027 en 47 dagen vanaf 15 maart 2029. Een PKI die is ontworpen rond de huidige langere geldigheidsperioden en handmatige vernieuwing, zal volgens dit schema veel vaker certificaatbewerkingen nodig hebben. Dit maakt automatisering een ontwerpeis in plaats van een optie voor elke PKI die nu wordt gebouwd.
Wat de algoritmes betreft, heeft NIST op 13 augustus 2024 de eerste drie post-kwantumstandaarden afgerond : FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) en FIPS 205 (SLH-DSA). Een PKI die vandaag de dag wordt gebouwd, moet rekening houden met toekomstige ondersteuning van PQC-algoritmes in de CA-software en HSM's, aangezien een hiërarchie die is ontworpen met cryptografische flexibiliteit in gedachten veel gemakkelijker te migreren is dan een hiërarchie die dat niet is.
Woordenlijst: Belangrijke PKI-termen
| Termijn | Definitie |
|---|---|
| Root-CA | Het belangrijkste onderdeel van een PKI; het verstrekt certificaten aan uitgevende (en in een drielaags model ook aan intermediaire) certificeringsinstanties en vormt de basis voor het vertrouwen in de gehele hiërarchie. Normaal gesproken wordt het offline bewaard. |
| Intermediaire CA | Een certificeringsinstantie die zich tussen de root-CA en de uitgevende CA bevindt, en die alleen in een drielaags architectuur wordt gebruikt om een extra isolatielaag toe te voegen. |
| Uitgevende CA | De certificeringsinstantie (CA) die daadwerkelijk certificaten uitgeeft aan eindgebruikers, apparaten en applicaties; gebruikt in zowel twee- als drielaags architecturen. |
| Certificaatintrekkingslijst (CRL) | Een gepubliceerde lijst met ingetrokken certificaten en de reden voor elke intrekking, die door klanten kan worden geraadpleegd om te bevestigen dat een certificaat nog steeds betrouwbaar is. |
| Certificaatbeleid (CP) | Het document waarin wordt gedefinieerd wat een certificeringsinstantie (CA) mag doen: aan wie zij certificaten mag uitgeven en binnen welke grenzen zij opereert. |
| Certificaatpraktijkverklaring (CPS) | Het document waarin wordt beschreven hoe een certificeringsinstantie (CA) de in haar certificeringsbeleid vastgelegde standaarden implementeert. |
| HSM (Hardware Beveiligingsmodule) | Een fraudebestendig hardwareapparaat dat wordt gebruikt om de privésleutels van de Root- en Issuing CA's veilig te genereren en op te slaan. |
Wat is een PKI en hoe werkt een PKI?
Een PKI (Public Key Infrastructure) is een systeem dat digitale certificaten verstrekt aan eindgebruikers, systemen, apparaten en applicaties, zodat ze een betrouwbare identiteit krijgen. Deze identiteiten worden gebruikt voor de authenticatie van de certificaathouder en voor het tot stand brengen van veilige communicatie met andere certificaathouders binnen het netwerk. Een PKI-infrastructuur is gebaseerd op asymmetrische sleutelcryptografie, waarbij een publieke en een privésleutelpaar worden gebruikt die gekoppeld zijn aan een digitaal certificaat dat is uitgegeven door een certificeringsinstantie (CA) . Deze certificeringsinstantie creëert vertrouwen tussen twee certificaathouders met behulp van deze digitale certificaten. Naast het verstrekken van een identiteit aan de certificaathouders, bieden deze certificaten ook toegangsrechten en stellen ze de certificaathouder in staat een veilig communicatiekanaal tussen twee certificaathouders tot stand te brengen.
Componenten van PKI
- Root-CA:De Root CA is het belangrijkste onderdeel van een PKI-infrastructuurDe root-CA geeft certificaten uit en stelt de vertrouwensbasis vast tussen identiteiten waaraan een digitaal certificaat wordt uitgegeven. De root-CA geeft ook certificaten uit aan uitgevende CA's, waardoor deze de bevoegdheid krijgen om certificaten uit te geven voor de Rot-CA, aangezien deze normaal gesproken offline blijft.
- Intermediaire CAEen intermediaire CA, ook wel een ondergeschikte CA genoemd, is een certificeringsinstantie (CA) die tussen de uitgevende CA staat, die namens de root-CA certificaten uitgeeft. Root-CA's kunnen meerdere intermediaire CA's onder zich hebben in de PKI-hiërarchie, maar elke intermediaire CA kan slechts één root-CA hebben. De intermediaire CA wordt normaal gesproken alleen gebruikt in een drielaagse PKI-architectuur.
- Uitgevende CADe uitgevende CA geeft certificaten uit aan eindgebruikers, apparaten en andere certificaataanvragers. Uitgevende CA's fungeren als online root-CA's en geven certificaten uit aan gebruikers die ze nodig hebben. Uitgevende CA's worden gebruikt in zowel twee- als drielaagse CA's.
- public Key: Een cryptografische sleutel die wordt gecreëerd door een asymmetrisch sleutelalgoritme, zoals RSA, en die samen met een digitaal certificaat aan het publiek kan worden uitgegeven. Een openbare sleutel hoeft niet veilig te worden bewaard en wordt gebruikt voor openbare distributie. De openbare sleutel is de helft van het asymmetrische sleutelpaar dat is gemaakt met een asymmetrisch sleutelalgoritme.
- private Key: Een cryptografische sleutel die de andere helft vormt van een asymmetrisch sleutelpaar. De privésleutel is het belangrijkste onderdeel van authenticatie en moet veilig worden bewaard.
- Certificaat opslaan: Een certificaatopslag wordt gebruikt om rootcertificaten op te slaan die zijn uitgegeven door meerdere certificeringsinstanties (CA's). Certificaatopslag bevat ook rootcertificaten van intermediaire CA's en eindgebruikerscertificaten. De certificaatopslag vertelt een computer welke CA's vertrouwde CA's zijn.
- Certificaatintrekkingslijst (CRL)Een CRL is een lijst met informatie over ingetrokken certificaten, inclusief de certificaatgegevens en de reden voor de intrekking. CRL's worden met bepaalde tijdsintervallen gepubliceerd, wat mogelijk problemen kan veroorzaken met certificaten die tussen de publicatiemomenten van de CRL's worden ingetrokken.
- Delta CRL'sDelta-CRL's zijn CRL's die worden gepubliceerd in het tijdsinterval tussen de publicatie van CRL's. Dit dekt de mogelijkheid dat een certificaat dat is ingetrokken vóór de publicatie van de volgende CRL, over het hoofd wordt gezien.
- HSM (Hardware Beveiligingsmodule): An HSM is een zeer belangrijk onderdeel van een veilige PKI-configuratie en wordt aanbevolen voor het opslaan van de privésleutel van de root-CA. HSM's kunnen ook worden gebruikt voor het opslaan van de privésleutels van intermediaire certificeringsinstanties (ICA's). HSM's zijn extreem veilig, met beveiligingsmechanismen die fraude en manipulatie tegengaan.
- Certificaatbeheer: Certificaatbeheer is een belangrijk aspect van een PKI-infrastructuur, omdat het helpt bij het up-to-date en veilig houden van certificaten. Hieronder volgen de verschillende fasen van de certificaatlevenscyclus die worden gebruikt voor certificaatbeheer.
- Certificaatinschrijving: Deze fase heeft betrekking op de initiële aanmaak van een certificaat voor de certificaataanvrager. Een online gebruiker, organisatie of apparaat verzendt een Certificate Signing Request (CSM), of CSR, naar de certificeringsinstantie. De CSR bevat de openbare sleutel van de aanvrager en andere informatie over de aanvrager. De certificeringsinstantie verifieert vervolgens de verstrekte informatie en, indien deze legitiem is, maakt het certificaat aan en schrijft de gebruiker in bij de PKI. De certificeringsinstantie die het certificaat aanmaakt, kan eigendom zijn van de organisatie die het certificaat wenst, of van een derde partij. Als het certificaat van een derde partij is verkregen, moet het bij hen worden gekocht.
- Uitgifte van certificaten: Zodra het certificaat is aangemaakt en de gebruiker is ingeschreven in de PKI, wordt het certificaat aan de gebruiker uitgegeven. Zoals eerder vermeld, gebruikt de gebruiker dit certificaat nu om zich binnen het netwerk te identificeren. Dit zorgt ervoor dat elk lid van de PKI de certificaathouder vertrouwt.
- Geldigheid van het certificaat: Certificaatgeldigheid houdt in dat de geldigheid van het certificaat wordt gecontroleerd bij interactie met een ander lid van het netwerk. Dit certificaat wordt geverifieerd door de vertrouwensketen van het certificaat te volgen. Deze vertrouwensketen, of certificeringspad, toont het certificaat van de uitgevende CA die het te verifiëren certificaat heeft uitgegeven. Vervolgens wordt het certificeringspad van het certificaat van de uitgevende CA gecontroleerd, tot aan het certificaat van de root-CA. Zodra de vertrouwensketen tot aan de root-CA is geverifieerd, wordt het oorspronkelijk geverifieerde certificaat als geldig beschouwd.
- Certificaat intrekken: Deze stap vindt alleen plaats als het certificaat verloopt en niet langer nodig is, als het certificaat wordt gestolen en misbruikt, of als het certificaat in het algemeen niet langer nodig is. Als een van deze situaties zich voordoet, wordt het certificaat ingetrokken en kan het niet langer worden gebruikt. Het ingetrokken certificaat wordt vervolgens toegevoegd aan de CRL.
- Certificaat vernieuwing: Wanneer een certificaat verloopt, moet het worden verlengd. Dit proces geeft het certificaat opnieuw uit, met hetzelfde sleutelpaar en dezelfde informatie, maar met een nieuwe, bijgewerkte vervaldatum.
- Certificaatbeleid (CP): Het certificaatbeleid is een document waarin de standaarden van de PKI zijn vastgelegd. Het CP laat gebruikers en PKI-beheerders weten hoe ze een certificaat kunnen aanvragen, wat de naamgevingsstandaarden voor certificaten zijn en meer. Het CPS volgt de standaarden die in het CP zijn vastgelegd.
- Certificaatpraktijkverklaring (CPS): De Certificate Practice Statement beschrijft de procedures die in de PKI worden gebruikt. Deze procedures zijn gebaseerd op de standaarden van het certificaatbeleid. De CP informeert een gebruiker of beheerder wat te doen, terwijl de CPS hen vertelt hoe om het te doen.
Certificaatdetails
Een digitaal certificaat bevat de volgende informatie om de identiteit van de certificaathouder te bewijzen:
-
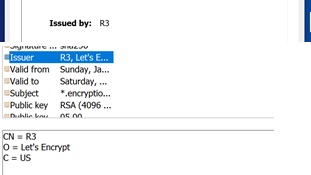
Gegevens van de certificaatuitgever: De gegevens van de uitgever omvatten de naam van de uitgevende CA, die wordt weergegeven op het tabblad Algemeen onder het veld 'Uitgegeven door' en op het tabblad Details onder het veld 'Uitgever'. Het veld 'Uitgever' toont niet alleen de naam van de uitgevende CA, maar ook de algemene naam, de organisatienaam en het land van de uitgever.
-
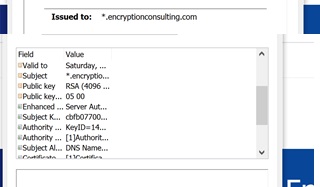
Gegevens van de certificaathouder:De gegevens van de certificaathouder in het certificaat omvatten de openbare sleutel van de houder, diens openbare sleutel en de naam van de certificaathouder.
-
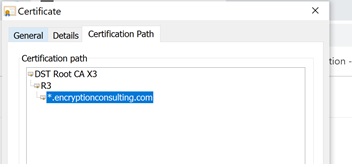
Certificeringspad : Een digitaal certificaat bevat ook het certificeringspad. Dit helpt andere gebruikers, applicaties of apparaten binnen het netwerk om de geldigheid van het certificaat te verifiëren.
-
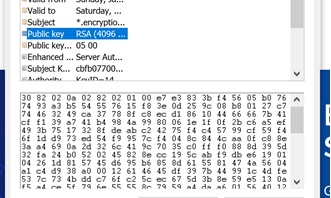
Publieke sleutel : Zoals vermeld, is de publieke sleutel van de certificaathouder opgeslagen in het certificaat. Deze sleutel, samen met de eigen privésleutel, verifieert dat de sleutelhouder overeenkomt met de publieke sleutel in het certificaat.
-
Sleutelgebruik en uitgebreid sleutelgebruik : Het veld 'Sleutelgebruik' geeft aan waarvoor de sleutel wordt gebruikt. Het is ook mogelijk dat het certificaat een veld 'Uitgebreid sleutelgebruik' bevat, waarin andere toepassingen voor de sleutel worden beschreven die niet in het veld 'Sleutelgebruik' staan vermeld.
-
Digitale handtekening van de uitgever: Een ander belangrijk onderdeel van een digitaal certificaat is de digitale handtekening van de uitgever. Deze handtekening helpt bij de verificatie van het certificaat, omdat de gebruiker zo kan zien wie het certificaat heeft uitgegeven.
- SSL/TLS-certificaten Om communicatiekanalen te beveiligen – Een van de belangrijkste toepassingen van certificaten is SSL/TLS-communicatie. Dit houdt in dat de communicatie tussen een client en een server of een client en een andere client beveiligd is.
- Digitale handtekeningen voor documenten – Certificaten kunnen ook worden gebruikt als digitale handtekeningen voor documenten. Door een document digitaal te ondertekenen, weet de ontvanger dat de ondertekenaar het document heeft verzonden en dat er geen schadelijke inhoud in het document staat.
- Codeondertekening – Code ondertekening Met certificaten is het erg vergelijkbaar met het ondertekenen van documenten. Wanneer code wordt gecreëerd, ondertekent de codeontwerper de code om te bevestigen dat hij/zij de code heeft gemaakt en dat er geen schadelijke code in verborgen zit.
- Client-serverauthenticatie – Client-serverauthenticatie verifieert de identiteit van zowel de client als de server ten opzichte van de andere partij in de communicatie. De respectievelijke communicatoren controleren het certificeringspad van elkaars certificaat om te verifiëren of hun certificaat geldig is.
- VPN-authenticatie – Net als client-serverauthenticatie controleert VPN-authenticatie de identiteit van elk lid van de verbinding aan de hand van het certificatiepad van hun certificaat.
- E-mail- en gegevensversleuteling – E-mail en gegevens encryptie gebruikt de persoonlijke sleutel van de afzender om gegevens te versleutelen. Zodra de e-mail is ontvangen, kan het bericht worden ontsleuteld, omdat het certificaat openbaar is en de openbare sleutel van de afzender bevat. De ontvanger weet dan dat de afzender is wie hij zegt dat hij is.
- Wifi-authenticatie – Bij wifi-authenticatie wordt ook de identiteit van elk lid van de verbinding geverifieerd aan de hand van het certificeringspad van hun certificaat.
- Identificeer uw certificaatvereisten – U moet eerst alle huidige en toekomstige vereisten voor digitale certificaten identificeren. Dit verwijst naar waarvoor uw certificaten binnen uw PKI worden en zullen worden gebruikt. Zie de sectie Veelvoorkomende use cases voor digitale certificaten hierboven voor meer informatie.
- De juiste certificeringsinstantie selecteren – Afhankelijk van uw vereisten moet u het type certificeringsinstantie selecteren dat u wilt instellen. Als u uw PKI doorgaans gebruikt ter ondersteuning van uw bedrijfsvereisten, die meestal gebaseerd zijn op Microsoft-services, is het instellen van een Microsoft-certificeringsinstantie (CA) een goede optie voor uw organisatie. Andere typen CA's zijn Google- en Amazon-CA's.
- Cloud versus on-premises hosting Traditioneel worden alle interne PKI's on-premises opgezet. Applicaties en services migreren echter steeds vaker naar de cloud, waardoor het belangrijk is om cloudvereisten te ondersteunen. In situaties waarin de meeste services en producten zich in de cloud bevinden, is het belangrijk om ervoor te zorgen dat de CA die u instelt cloudgebaseerde vereisten ondersteunt.
- Certificaatbeheer – Het opzetten van een interne PKI-infrastructuur garandeert niet dat uw organisatie aan alle PKI-gerelateerde vereisten kan voldoen en deze kan beheren. Een van de belangrijkste vereisten van een PKI-infrastructuur is het automatiseren van certificaatbeheer. Met name bij DevOps, continuatie en de CI/CD-pipeline is het van groot belang om het provisionen en deprovisioneren van certificaten direct en zonder tussenkomst van de gebruiker te laten verlopen. Dit zorgt ervoor dat alle benodigde certificaatbewerkingen snel worden voltooid en dat menselijke fouten geen invloed hebben.
- Uw root- en CA-privésleutels beveiligen – De privésleutels van de root- en uitgevende CA's moeten met de grootst mogelijke veiligheid worden bewaard, omdat ze de vertrouwensbasis vormen. Het is daarom belangrijk dat deze privésleutels veilig worden opgeslagen in een HSM. De privésleutels van de root- en uitgevende CA's worden doorgaans opgeslagen in de HSM, wat maximale beveiliging biedt en manipulatie of misbruik van deze sleutels voorkomt.
- Creëren van CP (Certificaatbeleid) en CPS (Certificaatbeleidverklaring) – De CP & CPS van de PKI definiëren het beleid voor uw certificeringsinstanties en helpen u bij het ontwerpen van uw PKI-infrastructuur. Deze documenten vormen tevens het kader en de scope van uw certificeringsinstantie en geven aan aan wie certificaten mogen worden uitgegeven, wat de grenzen zijn waarbinnen de certificeringsinstantie werkt en welke procedures worden gebruikt om uw certificeringsinstantie te beheren.
- Certificaatintrekking en CRL-controle – Een andere belangrijke stap bij het creëren van uw PKI is ervoor te zorgen dat certificaten worden ingetrokken wanneer dat nodig is, en dat ze, wanneer ze worden ingetrokken, in de CRL worden geplaatst. Het is ook belangrijk dat uw CA's regelmatig controleren op nieuwe CRL's, zodat ze op de hoogte blijven van de nieuwste ingetrokken certificaten.
- Gebrek aan planning en tracking: Een van de meest voorkomende fouten bij een PKI is het gebrek aan planning en tracking. Slechte planning in een PKI kan een PKI ernstige schade toebrengen, omdat er beveiligingslekken kunnen zijn die een aanvaller kan misbruiken. Slechte planning kan ook leiden tot slecht certificaat- en sleutelbeheer, wat een extra mogelijkheid biedt voor aanvallers om te misbruiken. Naast planning kan slechte tracking van PKI-assets ook problemen veroorzaken. Om deze problemen op te lossen, moet u ervoor zorgen dat PKI-professionals een goede planning uitvoeren om de beste PKI-kwaliteit te garanderen. Het gebruik van SIEM-tools kan ook helpen bij het volgen van de verschillende componenten van uw PKI, waardoor u meer inzicht krijgt in de interne werking ervan.
- Root CA-beveiliging: Als root of trust is de root-CA van cruciaal belang voor de PKI en moet daarom goed beveiligd zijn. Als de root-CA gecompromitteerd zou worden, zou de hele PKI helemaal opnieuw moeten worden opgebouwd, aangezien geen enkel certificaat dat binnen die PKI wordt uitgegeven meer vertrouwd zou zijn. Om dit te verhelpen, kunt u een HSM gebruiken om de sleutels van de root-CA te beveiligen tegen aanvallen van buitenaf.
- Levenscyclusbeheer van slechte certificaten: Een andere veelvoorkomende fout bij de implementatie van PKI is slecht beheer van de levenscyclus van certificaten. Als certificaten worden gecompromitteerd of ongebruikt blijven, kunnen kwaadwillende gebruikers deze gebruiken om gevoelige gegevens te stelen of er toegang toe te krijgen. Bovendien kan het verlopen van het certificaat van een gebruiker of applicatie zonder verlenging leiden tot verlies van de service voor die gebruiker of applicatie. Goede automatisering en monitoring van de levenscyclus van certificaten kan deze fout voorkomen.
- Breng de huidige en toekomstige certificeringsvereisten in kaart voordat u een CA-leverancier of -architectuur selecteert.
- Kies voor een architectuur met twee of drie lagen, afhankelijk van de mate van isolatie die de Root CA nodig heeft ten opzichte van de uitgifte.
- Bewaar de privésleutels van de root-CA en de uitgevende CA in een HSM, niet in een sleutelopslag die alleen in software is ondergebracht.
- Stel een certificeringsbeleid (CP) en een certificeringspraktijkverklaring (CPS) op en keur deze goed voordat productiecertificaten worden afgegeven.
- Automatiseer de inschrijving, uitgifte, verlenging en intrekking van certificaten, zodat DevOps- en cloudworkloads niet langer afhankelijk zijn van handmatige tickets.
- Bevestig dat de controle op CRL's en intrekkingen van begin tot eind correct werkt en dat certificeringsinstanties regelmatig controleren op nieuwe CRL's.
- Bepaal of u een eigen PKI-oplossing wilt ontwikkelen of gebruik wilt maken van PKI-as-a-Service, op basis van de beschikbare PKI-expertise en het aantal medewerkers.
Veelvoorkomende toepassingen van digitale certificaten
Het veld 'Sleutelgebruik' biedt veel verschillende toepassingen voor het digitale certificaat. Hieronder volgen enkele van de meest voorkomende toepassingen voor certificaten:
Belangrijke elementen voor het opzetten van uw eigen PKI
Basisarchitecturen
De twee meest voorkomende PKI-architecturen zijn de tweelaagse en drielaagse architectuur. Hieronder vindt u de PKI-componenten waaruit elk type PKI-architectuur bestaat:
Tweelaagse architectuur
Een tweelaagse architectuur is de meest voorkomende vorm van PKI-hiërarchie en tevens de meest evenwichtige architectuur. Het omvat alleen een root-CA en de uitgevende CA's in de PKI. Deze opzet maakt het eenvoudig om een tweelaagse PKI te implementeren, zonder de beveiliging ervan te verliezen. De onderstaande afbeelding toont hoe de configuratie van een tweelaagse PKI eruitziet.
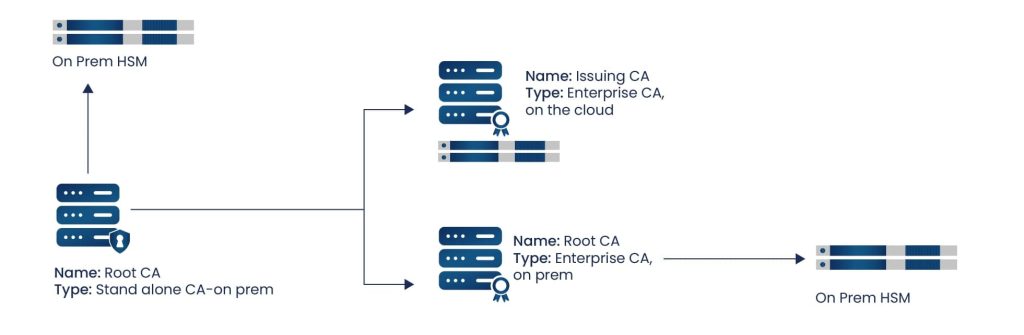
Het ontwerp van een tweelaagse PKI-architectuur is gericht op veiligheid en eenvoud, waardoor de root of trust, de root-CA, offline blijft en zo beschermd is tegen aanvallen. Omdat de root-CA niet gecompromitteerd kan worden, hoeft u zich geen zorgen te maken dat certificaten worden misbruikt of aan niet-vertrouwde gebruikers worden verstrekt. In plaats van dat de root-CA certificaten uitgeeft, creëert de root-CA de certificaten voor de oorspronkelijke uitgevende CA's en stelt deze in staat om certificaten uit te geven aan eindgebruikers. Tweelaagse PKI-architecturen zijn de meest gebruikte hiërarchie.
Drielaagse architectuur
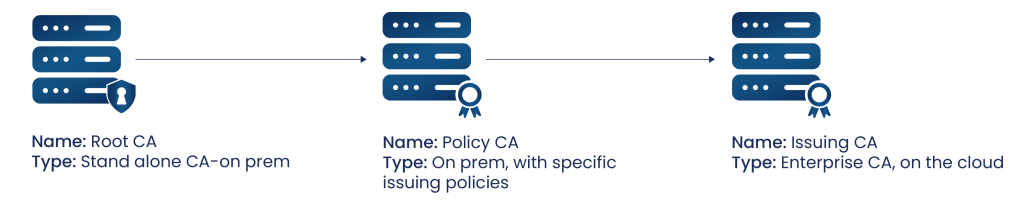
De drielaagse architectuur is het veiligst, omdat er meer schakels in de keten zijn die door aanvallers gecompromitteerd moeten worden. Het opzetten van een drielaagse architectuur is echter een veel ingewikkelder proces dan het opzetten van een tweelaagse architectuur. Met de toevoeging van intermediaire CA's zijn er veel meer CA's om in te stellen en te integreren binnen de PKI, vooral als er een groot aantal uitgevende en intermediaire CA's moet worden aangemaakt. Hoe meer CA's er nodig zijn in een PKI, hoe ingewikkelder de implementatie en het onderhoud. Een drielaagse architectuur wordt veel minder vaak gebruikt dan een tweelaagse architectuur.
Veelvoorkomende implementatiefouten
Praktische checklist voordat je live gaat
Tabel met probleem, impact en verantwoordelijkheid
| Issue | Business Impact | Aangeraden actie | Eigenaar |
|---|---|---|---|
| De root-CA wordt online gehouden of onder zwakke toegangsbeperkingen. | Eén enkele inbreuk maakt alle certificaten die de PKI ooit heeft uitgegeven ongeldig, waardoor een volledige heropbouw noodzakelijk is. | Houd de Root CA offline en bewaar de privésleutel ervan in een HSM. | Beveiligingsarchitect |
| Geen planning of monitoring van middelen voorafgaand aan de inzet. | Onontdekte beveiligingslekken en gebrekkig certificaat-/sleutelbeheer kunnen door aanvallers worden misbruikt. | Voltooi de architectuurplanning met PKI-professionals en volg assets met SIEM-tools. | Beveiligingsarchitect |
| Handmatig beheer van de levenscyclus van certificaten | Gemiste verlengingen leiden tot serviceonderbrekingen; ongebruikte of gecompromitteerde certificaten blijven onopgemerkt. | Automatiseer inschrijving, uitgifte, verlenging en intrekking voor zowel on-premise als cloudomgevingen. | Platformteam |
| Geen gedocumenteerde CP/CPS | Er is geen kader voor wie certificaten kan aanvragen of hoe de certificeringsinstantie functioneert, wat audits bemoeilijkt. | Een certificeringsbeleid en een praktijkverklaring voor certificering opstellen en goedkeuren. | Nalevingsteam |
| Geen CRL/intrekkingcontrole | Gecompromitteerde certificaten blijven langer dan zou moeten vertrouwd, waardoor aanvallers langer toegang krijgen. | Implementeer en test regelmatig de publicatie en intrekking van CRL's. | PKI-beheerder |
PKI als een service
Een vorm van PKI die steeds vaker voorkomt, is PKI as a Service. PKI as a Service werkt als volgt: een provider installeert de PKI, in zijn eigen datacenter of binnen uw organisatie, en verzorgt al het beheer en de updates in de PKI. Hierdoor hoeven organisaties die deze service afnemen geen PKI-professionals op te leiden of in te huren, wat hen geld en mankracht bespaart. Als de PKI in het datacenter van de provider wordt geïnstalleerd, zal de organisatie die hun diensten afneemt hoogstwaarschijnlijk de PKI certificaten laten uitgeven aan hun gebruikers, zonder dat ze een eigen uitgevende instantie (CA) nodig hebben. PKI as a Service is een van de vele diensten die Encryption Consulting aanbiedt. Wij assisteren uw organisatie bij het ontwerp, de implementatie en de implementatie van uw PKI. Een deel van onze PKI-configuratie omvat het gebruik van een on-premises Thales-SafeNet, nCipher of Utimaco HSM. We kunnen deze implementeren in ons datacenter in Dallas, Texas, of op uw locatie. Welke hardwarebeveiligingsmodule u ook kiest, ze voldoen allemaal aan FIPS 140-2 Level 2 en 3, zodat u aan al uw compliance-eisen voldoet. Naast een HSM helpen we u ook bij het bouwen en ontwerpen van een back-up voor uw PKI, voor minimaal tot geen verlies van service door onvoorziene omstandigheden. We kunnen ook verschillende SIEM-tools in uw PKI implementeren, zodat u certificaten en sleutels kunt monitoren en op de hoogte kunt blijven van ingetrokken certificaten, ongebruikte sleutels, enz. Onze PKI as a Service kan zowel on-premises als in de cloud worden geïnstalleerd.
Certificaatlevenscyclusbeheer en PKI-modernisering
Het succes van elke PKI, of deze nu intern is ontwikkeld of als service wordt aangeboden, hangt af van hoe goed het certificaatlevenscyclusbeheer afhandelt: inschrijving, uitgifte, geldigheidscontrole, intrekking en verlenging, op grote schaal en zonder handmatige tussenkomst. CertSecure Manager automatiseert certificaatlevenscyclusbeheer en certificaatautomatisering voor zowel on-premises als cloud-CA's, waardoor de kloof tussen "PKI is ingesteld" en "PKI-activiteiten zijn niet afhankelijk van een mens die eraan denkt een certificaat te verlengen" wordt overbrugd. Organisaties die overwegen om intern te ontwikkelen of uit te besteden, zouden ook PKI-as-a-Service moeten evalueren voor PKI-modernisering met reeds ingebouwde uitgifte, HSM-sleutelbescherming en monitoring.
Omdat een nieuwe PKI vanaf dag één met crypto-flexibiliteit in gedachten moet worden gebouwd, combineer de bovenstaande architectuurkeuzes met een bredere inventarisatie: het PQC Center of Excellence biedt praktische post-quantumtests en een PQC-gereedheidsbeoordeling kan bepalen welke algoritmen en certificaattypen aandacht nodig hebben naarmate de PQC-vereisten zich aandienen. Combineer beide met CBOM Secure voor continue certificaatdetectie en machine-identiteitsinventarisatie in de gehele hiërarchie naarmate deze groeit.
Voor meer informatie over de bijbehorende levenscyclus, zie Wat zijn de fasen in de levenscyclus van een certificaat? en Hoe voorkom je certificaatuitval?
Het meten van succes en doorlopende audits
Succes betekent onder andere een root-CA die offline en ongeschonden is gebleven, geen certificaatgerelateerde storingen die terug te voeren zijn op een gemiste verlenging, een gedocumenteerd en actueel CP/CPS-systeem en intrekkingscontroles die getest en werkend zijn bij elke uitgevende CA.
Voer elke zes maanden een nieuwe audit uit van de PKI-architectuur, de HSM-sleutelbeveiliging, de CP/CPS-documentatie en de automatisering van de certificaatlevenscyclus, aangezien dit fundamentele richtlijnen voor de PKI-architectuur betreft en geen beleid dat is gekoppeld aan een steeds veranderende deadline van een leverancier.
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit "Een gedetailleerde handleiding voor het opzetten van je eigen PKI"?
De belangrijkste conclusie is dat de beveiliging van een PKI vrijwel volledig afhangt van het feit dat de Root CA offline blijft en door een HSM wordt beschermd, terwijl het dagelijkse gebruiksgemak afhangt van het automatiseren van het certificaatlevenscyclusbeheer. De meeste organisaties bereiken de beste balans tussen beide met een architectuur met twee lagen.
Waarom is dit belangrijk voor PKI-teams binnen bedrijven?
Enterprise PKI-teams erven de architectuurbeslissingen die genomen zijn bij de eerste opzet van een PKI. Een slecht geplande Root CA, een ontbrekende CP/CPS of een handmatige certificaatlevenscyclus vormen daarom een voortdurende operationele last en risico voor hen.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Het handmatig afhandelen van PKI-bewerkingen vergroot het risico op gemiste certificaatvernieuwingen die tot storingen leiden, onopgemerkte gecompromitteerde of ongebruikte certificaten, en een Root CA of Issuing CA waarvan de beveiligingsstatus in de loop der tijd verslechtert zonder dat iemand dit in de gaten houdt.
Welke teams zouden verantwoordelijk moeten zijn voor deze verandering?
PKI-beheerders voeren de dagelijkse CA-activiteiten uit; beveiligingsarchitecten kiezen de architectuur en HSM-strategie; platformteams automatiseren de certificaatvoorziening voor DevOps en de cloud; compliance-teams zijn verantwoordelijk voor de CP/CPS; en CISO's nemen de beslissingen over zelf ontwikkelen versus uitbesteden en het resterende risico.
Hoe houdt dit verband met certificaatlevenscyclusbeheer?
Het hoofddoel van een PKI is het beheren van de levenscyclus van certificaten op grote schaal: inschrijving, uitgifte, geldigheidscontrole, intrekking en verlenging vormen de operationele kern van elke PKI, of deze nu intern is ontwikkeld of als PKI-as-a-Service wordt aangeboden.
Hoe moeten organisaties succes meten?
Succes betekent onder andere een root-CA die offline en ongeschonden is gebleven, geen certificaatgerelateerde storingen die terug te voeren zijn op een gemiste verlenging, een gedocumenteerd en actueel CP/CPS-systeem en intrekkingscontroles die getest en werkend zijn bij elke uitgevende CA.
Wat moet er regelmatig gecontroleerd of gemonitord worden?
Organisaties dienen de uitgifte en verlenging van certificaten continu te monitoren en de beveiliging van de root-CA, de bescherming van HSM-sleutels, de CP/CPS-actualiteit en de CRL-/intrekkingscontrole elke zes maanden te auditeren.
Welke invloed heeft dit onderwerp op cloud-, hybride- of multi-CA PKI-oplossingen?
Een moderne PKI moet zowel on-premises als cloudsystemen ondersteunen om aan de DevOps-vereisten te voldoen. In een omgeving met meerdere certificeringsinstanties (CA's) moet de automatisering van de certificaatlevenscyclus en de intrekking van certificaten voor elke uitgevende CA afzonderlijk worden geverifieerd, in plaats van dat er van uitgegaan wordt dat deze consistent is binnen de hiërarchie.
Welke veelgemaakte fouten moeten teams vermijden?
Veelvoorkomende fouten zijn onder meer een gebrek aan planning en het bijhouden van assets vóór de implementatie, ontoereikende beveiliging van de root-CA (geen HSM gebruiken of deze niet online houden) en slecht certificaatlevenscyclusbeheer waardoor certificaten niet worden bewaakt totdat ze verlopen of gecompromitteerd raken.
Wat moet er elk kwartaal vernieuwd worden?
Omdat dit fundamentele architectuurrichtlijnen zijn en geen beleid met een verschuivende deadline, wordt een cyclus van zes maanden aanbevolen voor het opnieuw controleren van de PKI-architectuur, de beveiliging van HSM-sleutels, de CP/CPS-documentatie en de automatisering van de certificaatlevenscyclus.
- Introductie
- Kort antwoord: Hoe bouw je je eigen PKI?
- Samenvatting
- Voor wie is het belangrijk om je eigen PKI te bouwen?
- Waarom dit belangrijk is: data en deadlines
- Woordenlijst: Belangrijke PKI-termen
- Wat is een PKI en hoe werkt een PKI?
- Componenten van PKI
- Certificaatdetails
- Veelvoorkomende toepassingen van digitale certificaten
- Belangrijke elementen voor het opzetten van uw eigen PKI
- Basisarchitecturen
- Veelvoorkomende implementatiefouten
- Praktische checklist voordat je live gaat
- Tabel met probleem, impact en verantwoordelijkheid
- PKI als een service
- Certificaatlevenscyclusbeheer en PKI-modernisering
- Het meten van succes en doorlopende audits
- Veelgestelde Vragen / FAQ
- Wat is de belangrijkste conclusie uit "Een gedetailleerde handleiding voor het opzetten van je eigen PKI"?
- Waarom is dit belangrijk voor PKI-teams binnen bedrijven?
- Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
- Welke teams zouden verantwoordelijk moeten zijn voor deze verandering?
- Hoe houdt dit verband met certificaatlevenscyclusbeheer?
- Hoe moeten organisaties succes meten?
- Wat moet er regelmatig gecontroleerd of gemonitord worden?
- Welke invloed heeft dit onderwerp op cloud-, hybride- of multi-CA PKI-oplossingen?
- Welke veelgemaakte fouten moeten teams vermijden?
- Wat moet er elk kwartaal vernieuwd worden?