Kort antwoord: Een checklist voor de evaluatie van gegevensbescherming moet de volgende onderdelen omvatten: wettelijke vereisten, gegevensinventarisatie en -classificatie, schriftelijk beleid voor de gehele levenscyclus van gegevens, de keuze tussen encryptie en tokenisatie, toegangscontroles, back-up en herstel, continue monitoring, regelmatige audits en de koppeling van elke controle aan de specifieke regelgeving waaraan deze voldoet. Organisaties die classificatie- of hersteltests overslaan, ontdekken de tekortkoming doorgaans pas tijdens een incident of een audit, niet eerder.
Sleutelfaciliteiten:
- Een evaluatie van de gegevensbescherming begint met het vaststellen welke regelgeving van toepassing is (AVG, CCPA, HIPAA, PCI DSS) en wat elke regelgeving vereist.
- Classificatie en de beslissing om te versleutelen of te tokeniseren vinden plaats vóór de selectie van de controlevariabele, niet erna.
- Hersteltesten en continue monitoring zijn net zo belangrijk als het initiële ontwerp van de besturing.
- Een compliance mapping-tabel zet een algemene checklist om in een controleerbare checklist.
Gepubliceerd: juni 2024. Bijgewerkt: augustus 2026. Beoordeeld door het Data Protection-adviessteam van Encryption Consulting.
Het is cruciaal om te begrijpen dat gegevensbescherming niet alleen een kwestie is die voortkomt uit de wettelijke en regelgevende beperkingen waaraan bedrijven moeten voldoen, maar een essentiële factor in hun bedrijfsvoering. Cyberdreigingen blijven zich ontwikkelen en worden steeds complexer, waardoor organisaties mogelijk strenge beveiligingsmaatregelen moeten implementeren vanwege strikte regelgeving zoals de AVG , CCPA, HIPAA en PCI DSS . Deze blog kan daarom dienen als een praktische handleiding om uw huidige gegevensbeschermingskader te beoordelen en te verbeteren.
Gegevensbescherming helpt informatie te beschermen tegen ongeautoriseerd gebruik, openbaarmaking of wijziging en beschermt tegelijkertijd de belangen van individuen en personen of entiteiten voor organisaties. Het actieplan dat hier wordt nagestreefd, is ervoor te zorgen dat dergelijke informatie niet in verkeerde handen valt.
Belangrijkste principes van gegevensbescherming
Onbedoelde tegenslagen die grote schade aan uw organisatie kunnen toebrengen, kunnen eenvoudig worden voorkomen met een effectieve structuur voor gegevensbescherming. Het beschermen van de gegevens van de organisatie vereist een effectief raamwerk voor de bestrijding van fraude en cyberdreigingen, afgestemd op de behoeften van uw organisatie.
De belangrijkste concepten van informatiebeveiliging gaan ervan uit dat de persoon die betrokken is bij het gegevensverzamelingsproces verantwoordelijk is voor de persoonlijke gegevens van klanten en dat er geen sprake is van opzettelijke misleiding. Zowel het proces als de boodschap over de gegevens van klanten zijn objectief. Deze principes zijn vrijwel allemaal opgenomen in wetgeving inzake gegevensbescherming, zoals de Algemene Verordening Gegevensbescherming (AVG) van de Europese Unie. Hieronder staan de belangrijkste principes:
Rechtmatigheid, eerlijkheid en transparantie
Vanwege naleving van de wet, non-discriminatie en transparantie worden gegevens over een specifieke persoon alleen verwerkt indien dit wettelijk vereist is, voor een contractueel overeengekomen doel, met toestemming van de houder van de gegevens, of voor enig ander rechtmatig doel. Gegevens worden niet op een onjuiste manier verwerkt die misleidend zou zijn voor wie dan ook, en de houder van de gegevens heeft inzicht in hoe de gegevens van een persoon zullen worden gebruikt.
Doelbeperking
Gegevens moeten altijd op rechtmatige wijze worden verzameld en voor het daadwerkelijke doel waarvoor ze nodig zijn. Ze mogen geen wijzigingen ondergaan die niet in overeenstemming zijn met die doelstellingen vanuit het oogpunt van wetgeving.
Gegevensminimalisatie
Persoonsgegevens moeten op een correcte manier worden verwerkt en de gegevens moeten nauwkeurig zijn. Waar en wanneer nodig moeten de gegevens worden bijgewerkt met correcte informatie.
Nauwkeurigheid
Verzamelde persoonsgegevens mogen niet overmatig, irrelevant of verouderd zijn voor het aangegeven doel en dienen, indien nodig, tijdig te worden verwerkt. Onjuiste gegevens dienen onmiddellijk te worden gecorrigeerd of verwijderd.
Integriteit en vertrouwelijkheid
In gevallen van specifieke transformatie van ongeoorloofde toegang en bovendien extra opzettelijke of onbedoelde verwijdering, vernietiging en alle andere soorten schade aan de persoonlijke informatie om dezelfde redenen, moeten de persoonlijke gegevens worden verwerkt met het oog op de veiligheid tegen alle vormen van wanorde en schade die worden veroorzaakt door het toepassen van de meest geschikte technologieën of methoden van beheer.
Checklist voor de evaluatie van gegevensbescherming
Vandaag de dag is het voor iedereen – zowel bedrijven als particulieren – van essentieel belang om gegevensbescherming serieus te nemen, omdat de wereld digitaal is. Aangezien u zich ook zo goed mogelijk aan de wet moet houden, is het raadzaam om uw gegevensbeschermingssystemen te evalueren. Hieronder vindt u een lijst met zaken die u kunt doen om alle aspecten van gegevensbescherming te beoordelen of te verbeteren.
-
Begrijp de wettelijke of reglementaire vereisten
Identificeer de sterke punten van de wet- en regelgeving met betrekking tot de behoeften van uw organisatie. Enkele voorbeelden hiervan zijn de Algemene Verordening Gegevensbescherming (AVG) voor de Europese Unie, de California Consumer Privacy Act (CCPA) voor de Verenigde Staten, de Health Insurance Portability and Accountability Act (HIPAA) en de Payment Card Industry Data Security Standard ( PCI DSS ). Het is belangrijk om precies vast te stellen wat deze regelgeving inhoudt en hoe deze de gegevensbescherming binnen een onderneming kan beïnvloeden.
-
Gegevensinventarisatie en -classificatie
Het is verplicht om een inventarisatie te maken van de gegevens die de organisatie bezit en beheert, inclusief persoonsgegevens (PII), medische gegevens (PHI), PCI-conformiteitsgegevens, operationele gegevens, intellectueel eigendom en meer, zodat de organisatie weet welke gegevens zij bezit. Tegelijkertijd hebben gegevens verschillende gevoeligheids- en bedrijfskritische niveaus, die kunnen worden geclassificeerd als zeer gevoelig, beperkt of openbaar. De volgende stap is om te achterhalen waar de persoonsgegevens worden opgeslagen: in de cloud , op de eigen locatie van het bedrijf of op servers van derden.
-
Ontwikkel gegevensbeschermingsbeleid
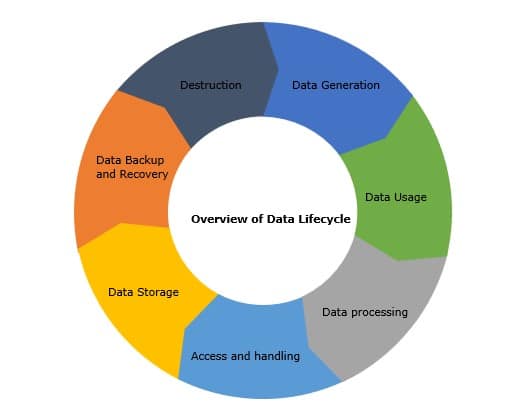
De beste strategieën voor gegevensbescherming moeten de implementatie van ideale beleidslijnen en plannen omvatten die gegevens gedurende hun gehele levenscyclus behandelen, in processen zoals generatie, gebruik, verwerking, toegang en behandeling, opslag, back-up en verwijdering.
-
Kies tussen encryptie en tokenisatie.
Zowel encryptie als tokenisatie beschermen gevoelige gegevens, maar ze zijn geschikt voor verschillende scenario's. Encryptie transformeert gegevens met behulp van een omkeerbaar wiskundig algoritme en een sleutel, en is de juiste keuze wanneer de oorspronkelijke gegevens later moeten worden gereconstrueerd, bijvoorbeeld voor gearchiveerde gegevens of gegevens die worden gedeeld met een geautoriseerde derde partij. Tokenisatie vervangt gevoelige waarden door een niet-gevoelige surrogaatwaarde die in een aparte kluis wordt opgeslagen, en is vaak beter geschikt voor gestructureerde velden met een hoog volume, zoals betaalkaartnummers of burgerservicenummers, omdat het token zelf geen exploiteerbare waarde heeft als het wordt blootgesteld. Dit kan ook de reikwijdte van de PCI DSS-compliance beperken. Gebruik encryptie wanneer gegevens in hun oorspronkelijke vorm herstelbaar moeten zijn in verschillende systemen; gebruik tokenisatie wanneer een veld herhaaldelijk wordt gebruikt voor zoekopdrachten, maar zelden hoeft te worden teruggedraaid.
-
Gegevensversleuteling en anonimisering
Beschikbaarheid van de benodigde encryptieoplossingen voor het beveiligen van gegevens wanneer deze worden opgeslagen (data in rust) en wanneer ze worden overgedragen (data in transit) via een netwerk, met name voor persoonlijke of gevoelige informatie. Om te voorkomen dat deze informatie in verkeerde handen valt, wordt aangeraden om encryptieprotocollen waar nodig continu bij te werken naar de huidige standaard. Zorg er waar mogelijk voor dat persoonlijke informatie wordt gemaskeerd om de identiteit van de betrokkene te verbergen.
-
Risicobeoordeling
Voer een risicoanalyse uit van de mogelijke risico's en kwetsbaarheden waarmee een organisatie te maken kan krijgen, waaronder interne risico's zoals een werknemer die informatie voor de verkeerde doeleinden gebruikt, externe risico's waarbij een buitenstaander toegang heeft tot de informatie van de organisatie en omgevingsrisico's die bij de organisatie horen, zoals natuurrampen.
-
Access Controle
Specificeer een duidelijke omschrijving van de toegangscontrolemaatregelen, waaronder maar niet beperkt tot op rollen gebaseerde toegangscontrole (RBAC), multifactorauthenticatie (MFA) en regelmatige controle van toegangslogboeken en audits, om ervoor te zorgen dat alleen bevoegd personeel toegang heeft tot de gevoelige informatie van uw organisatie.
-
Back-up en herstel
Een evaluatie van de gegevensbescherming is onvolledig zonder te controleren of beschermde gegevens daadwerkelijk kunnen worden hersteld. Zorg voor back-ups die overeenkomen met de versleuteling en toegangscontrole van de brongegevens, test het herstelproces volgens een vast schema in plaats van ervan uit te gaan dat back-ups werken, en documenteer een hersteltijddoel (RTO) en een herstelpuntdoel (RPO) voor elke gegevenscategorie, zodat de organisatie weet hoeveel gegevens en tijd er verloren kunnen gaan bij een incident.
-
Continue monitoring
Momentopnames leggen vast wat er tijdens een periodieke controle gebeurt; continue monitoring registreert wat er tussendoor gebeurt. Implementeer logboekregistratie en waarschuwingen voor toegang tot gevoelige gegevensopslag, ongebruikelijke gegevensverplaatsingen en wijzigingen in de configuratie van encryptie of sleutelbeheer, zodat een beleidsschending of een verkeerde configuratie vrijwel in realtime wordt opgemerkt in plaats van pas bij de volgende geplande audit.
-
Regelmatige audits en beoordelingen
Er dienen minstens één keer per jaar audits op het gebied van gegevensbescherming te worden uitgevoerd om de risico's en het gevolgde beleid in kaart te brengen. Schakel externe auditors in om de beschermingsmaatregelen voor gegevens binnen uw organisatie te evalueren. Hier zijn een paar tips die u in overweging kunt nemen bij het uitvoeren van een audit:
- Vorm een auditteam
- Stel een gedetailleerd auditplan, procedurestappen en documentatieproces op
- Overweeg om eerdere verslagen of informatie over consultaties over een gerelateerd onderwerp te bekijken
- Organiseer workshops met geïdentificeerde belanghebbenden
- Beoordeel bestaande maatregelen voor gegevensbeveiliging, evalueer huidige en beste praktijken voor het beschermen van gegevens
- Evalueer het training- en bewustmakingsprogramma voor werknemers
- Identificeer hiaten in de huidige omgeving
- Geef aanbevelingen voor elke geïdentificeerde lacune
- Houd de voortgang regelmatig bij
-
Gegevensbehoud en -verwijdering
Implementeer een gegevensretentiebeleid om te bepalen hoe lang verschillende gegevenstypen bewaard moeten blijven. Zorg er ook voor dat de gegevens efficiënt kunnen worden verwijderd wanneer ze niet langer bruikbaar of nodig zijn (bijvoorbeeld door vernietiging, wissen van harde schijven, en meer). Uw organisatie moet ook van tijd tot tijd het proces en de procedures voor gegevensretentie en -verwijdering evalueren om te garanderen dat ze voldoen aan de huidige standaardpraktijken binnen de branche.
-
Continue verbetering
Het is belangrijk om bij het beveiligen van gegevens te beseffen dat dit geen kwestie is van 'instellen en vergeten'. Het is zinvol om het gegevensbeschermingsbeleid regelmatig te herzien om ervoor te zorgen dat de huidige beschermingsmaatregelen en daarmee het beveiligingsbeleid en de beveiligingsprocedures binnen het bedrijf voldoen aan de normen, regels en voorschriften die zijn vastgesteld toen het beleid werd ontwikkeld.
Wij hebben ontdekt dat het opstellen van een gedetailleerd gegevensbeschermingsplan voor uw organisatie waardevolle bedrijfsgegevens effectief beschermt en het vertrouwen van mensen in uw bedrijf vergroot.
-
Training en bewustwording van medewerkers
Voer een bewustmakingscampagne om medewerkers te informeren over het belang van best practices voor gegevensbescherming en industriestandaarden. Bied medewerkers doorlopend training over gegevensbescherming.
Naleving in kaart brengen: Checklistitem naar regelgeving
Een checklist is klaar voor een audit wanneer elk item gekoppeld is aan de specifieke wettelijke vereiste waaraan het voldoet. De onderstaande tabel koppelt de belangrijkste checklistitems hierboven aan de regelgeving die ze het meest direct vereist.
| Checklist-item | Belangrijkste regelgevende drijfveer | Waar een auditor op let |
|---|---|---|
| Gegevensinventarisatie en -classificatie | AVG artikel 30 (gegevens over de verwerking), CCPA, HIPAA | Een actuele, bijgehouden data-inventaris, geen eenmalige spreadsheet. |
| Versleuteling of tokenisatie van opgeslagen betaalgegevens | PCI DSS-vereiste 3 | Bewijs dat kaartgegevens onleesbaar worden wanneer ze niet in gebruik zijn. |
| Toegangscontrole (RBAC, MFA) | PCI DSS-vereisten 7 en 8, HIPAA-beveiligingsregel | Toegangslogboeken tonen de toepassing van het principe van minimale bevoegdheden en MFA op gevoelige systemen. |
| Testen van back-up en herstel | AVG-artikel 32 (veerkracht en herstel), HIPAA-noodplanning | Gedocumenteerde en geteste hersteltijd en herstelpuntdoelstellingen |
| Continue monitoring en registratie | PCI DSS-vereiste 10, HIPAA-auditcontroles | Bewaarde logbestanden en bewijs van actieve waarschuwingen, niet alleen logverzameling. |
| Gegevensbewaring en -verwijdering | Het GDPR-beginsel inzake opslagbeperkingen, CCPA | Een gedocumenteerd bewaarschema en bewijs van veilige vernietiging. |
Hoe Encryption Consulting kan helpen bij de evaluatie van gegevensbescherming
Wij zijn wereldwijd marktleider op het gebied van gegevensbescherming en worden vertrouwd door meer dan 100 Fortune 500-bedrijven. Onze focus ligt op het adviseren van bedrijven en organisaties over het gebruik van encryptie- en gegevensbeschermingssystemen en -strategieën . Met onze diensten op het gebied van gegevensbescherming kunt u een uniek gegevensbeschermingsplan opstellen dat is afgestemd op de beveiligings- en compliance-behoeften van uw bedrijf en dat een aanvulling vormt op de huidige gegevensbeschermingsinfrastructuur van uw organisatie. Wij kunnen uw waardevolle partner zijn bij de bescherming van gevoelige gegevens en u helpen een veilige omgeving te creëren die uw data optimaal kan beschermen. Ontdek meer over de specifieke aspecten van onze advies- en implementatiediensten op het gebied van gegevensbescherming.
Het aanbod van Encryption Consulting op het gebied van gegevensbescherming:
Wij adviseren data discovery en -classificatie als basis te nemen voor de bescherming van de datacyclus. Zoals eerder opgemerkt, is een belangrijke kern van goede data discovery en -classificatie het identificeren van de "kroonjuwelen", oftewel de data die het meest waardevol zijn voor de betreffende organisatie. Onze belangrijkste diensten, als onderdeel van onze adviesdiensten, omvatten:
- Adviesdiensten inzake gegevensbescherming (beoordeling, strategie en routekaart)
- Leveranciersevaluatie
- Proof of concept (POC)-sessie
- Implementatie van een oplossing voor gegevensbescherming/-encryptie
- Integratie met geïdentificeerde use cases
- Help klanten de huidige gegevensbeschermingsomgeving te optimaliseren en te verbeteren
Beperkingen
- Een checklist standaardiseert de dekking, maar vervangt geen formele risicobeoordeling die specifiek is afgestemd op de gegevens, systemen en het dreigingsmodel van de organisatie.
- De wettelijke voorschriften verschillen per rechtsgebied en sector; bovenstaande kaart dient als uitgangspunt en is geen vervanging voor een juridische toetsing van welke regelgeving daadwerkelijk van toepassing is.
- Back-up- en hersteldoelstellingen (RTO/RPO) die wel zijn vastgelegd maar nooit zijn getest, geven een vals gevoel van zekerheid; alleen een geteste herstelprocedure bevestigt dat de doelstelling daadwerkelijk haalbaar is.
Conclusie
Het beschermen van gevoelige gegevens is een voortdurende taak die continu alertheid en het verbeteren van beveiligingsmaatregelen vereist. Door deze checklist voor gegevensbescherming te implementeren, kunnen bedrijven hun gegevens effectiever beschermen, zich houden aan de relevante wetgeving en de klantloyaliteit behouden. De sleutel tot het voorblijven op nieuwe gevaren en tegelijkertijd de privacy en veiligheid van hun gegevens garanderen, is het regelmatig evalueren en bijwerken van hun gegevensbeschermingsstrategieën.
Veelgestelde Vragen / FAQ
Hoe vaak moet een evaluatie van de gegevensbescherming worden uitgevoerd? Minimaal jaarlijks, en daarnaast telkens wanneer er een belangrijke systeemwijziging, nieuwe regelgeving of een eerder incident plaatsvindt. Een checklist die slechts eenmaal wordt doorgenomen, raakt immers snel verouderd en sluit niet meer aan bij de manier waarop de organisatie daadwerkelijk met gegevens omgaat.
Moeten we voor betaalgegevens kiezen voor encryptie of tokenisatie? Tokenisatie heeft over het algemeen de voorkeur, met name voor betaalkaartnummers, omdat het de reikwijdte van PCI DSS kan beperken; encryptie blijft noodzakelijk voor gegevens die in hun oorspronkelijke vorm moeten worden gereconstrueerd tussen systemen of extern moeten worden gedeeld.
Wat is het verschil tussen een periodieke audit en continue monitoring? Een audit is een momentopname; continue monitoring is een doorlopend proces van registreren en waarschuwen dat beleidsschendingen of configuratiefouten tussen audits detecteert, waardoor de risicoperiode die een jaarlijkse controle alleen zou openlaten, wordt afgesloten.
Is een gegevensbeschermingsevaluatie nodig als we al een complianceprogramma hebben? Ja. Een complianceprogramma bevestigt dat u voldoet aan de minimumeisen van een specifieke regelgeving; een gegevensbeschermingsevaluatie controleert de onderliggende beheersmaatregelen in hun geheel, waardoor vaak lacunes aan het licht komen die niet in een checklist van een enkele regelgeving staan, maar die wel degelijk een reëel risico vormen.
Referenties
- PCI Security Standards Council, PCI DSS v4.0.1: https://www.pcisecuritystandards.org/document_library/
- Algemene Verordening Gegevensbescherming (AVG), artikelen 5, 30 en 32: https://gdpr-info.eu/