
We leven in een tijdperk waarin digitale handtekeningen het kenmerk van authenticiteit vormen. De wereld ontwikkelt zich zo snel dat alles op internet geverifieerd moet worden, of het nu gaat om broncode, scripts, sleutelparen of andere hulpmiddelen die door derden worden aangeboden. Alle content die we op internet zien, moet geverifieerd worden voordat we deze kunnen gebruiken. Het moet gecontroleerd worden voordat het gebruikt wordt, en die authenticiteit wordt gewaarborgd door middel van codeondertekening.
Het kenmerk waar we het over hebben, is het belangrijkste aantrekkingspunt van codeondertekening: de unieke hashwaarde die wordt berekend voordat de softwarecode wordt vrijgegeven. Software of een hulpprogramma wordt voorzien van een digitale handtekening en een hashwaarde om te controleren of de ontvangen dienst afkomstig is van de oorspronkelijke auteur of is gemanipuleerd door kwaadwillende actoren.
Nu komen we bij de beveiliging van de softwareleveringsketen. De volledige softwareontwikkelingslevenscyclus (SDLC), oftewel alle stappen en activiteiten die met applicaties te maken hebben of anderszins bijdragen aan hun ontwikkeling, wordt de softwareleveringsketen genoemd.
Beveiliging van de softwaretoeleveringsketen is het proces van het beschermen van de elementen, processen en procedures die worden gebruikt bij de ontwikkeling en distributie van software. Dit omvat ontwikkelaarstechnieken, ontwikkeltools, interfaces, code van derden en bedrijfscode, implementatiestrategieën, infrastructuur en interfaces.
Deze beveiligingsgerelateerde taken vallen onder de verantwoordelijkheid van een organisatie. Dat geldt ook voor het tonen van bewijs van dergelijke inspanningen aan consumenten.
Een toolkit voor de beveiliging van de softwareleveringsketen, gedefinieerd als: een gecentraliseerd platform dat HSM-ondersteunde sleutelbewaring, quorumgebaseerde goedkeuring van handtekeningen (M-van-N), voorafgaande malware- en kwetsbaarheidsscans en LDAP-geïntegreerde rolgebaseerde toegang combineert, zodat geen enkel gecompromitteerd account of inloggegeven een betrouwbare handtekening kan genereren op ongeautoriseerde code.
Key Takeaways
- Een M-van-N-quorumgoedkeuring betekent dat één enkele gecompromitteerde of kwaadwillende goedkeurder een ondertekeningsverzoek niet alleen kan autoriseren. Dit is een specifieke technische beveiliging tegen interne dreigingen en scenario's met één kwetsbaarheid, zoals die zich voordeden bij incidenten zoals die bij SolarWinds.
- Deze pagina richt zich op de specifieke mogelijkheden van de toolkit van CodeSign Secure. Voor een overzicht van de aanvalsoppervlakken tijdens het hele bouw- en releaseproces, zie Codeondertekening 101: uw softwareleveringsketen beveiligenVoor het tijdsverloop van het incident en het huidige dreigingslandschap, zie De stand van zaken rond aanvallen op de softwaretoeleveringsketen.
Hoe kan Code Signing helpen bij het bestrijden van aanvallen op de softwaretoeleveringsketen?
Het hoofdconcept van codeondertekening is gericht op de integriteit van de code en garandeert dat het stukje code dat aan de klant wordt geleverd, afkomstig is van de oorspronkelijke auteur. De auteur van de software ondertekent de code telkens wanneer hij of zij wijzigingen aanbrengt, zodat er geen ongeautoriseerde actie kan worden ondernomen.
Dat betekent dat alles wat naar u wordt verzonden, voorzien is van een door de auteur vrijgegeven hash, een sleutel en een digitaal certificaat, zodat u altijd eerst kunt worden geverifieerd voordat u het kunt gebruiken.
Codeondertekening is ook handig bij het werken in een teamomgeving. Je kunt codeondertekening gebruiken bij het uitwisselen van broncode gedurende de gehele softwareontwikkelingscyclus (SDLC) om dubbele authenticatie te garanderen, aanvallen te voorkomen en zelfs naamruimteconflicten te vermijden.
Codeondertekening verloopt via een proces van drie stappen
- Een unieke publieke-private sleutel creëren
- Hashing
- Decodering en verificatie
Recente aanvallen op de software-toeleveringsketen
SolarWinds
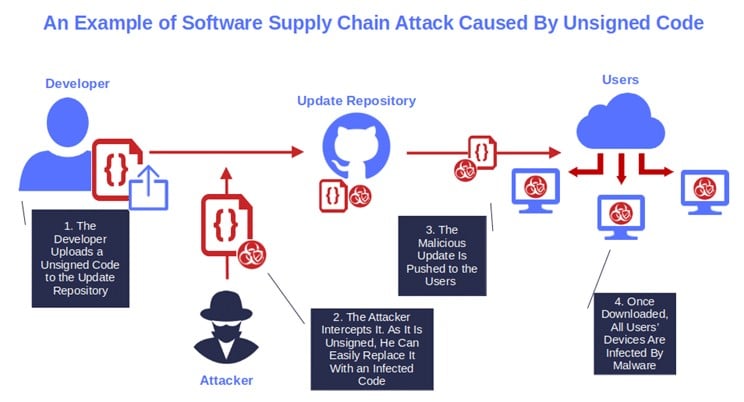
Bedreigingen voor de softwaretoeleveringsketen kwamen voor het eerst onder de aandacht na de SolarWinds-hack. Hackers kregen toegang tot Orion, het IT-monitoringsysteem van het bedrijf, dat wordt gebruikt door meer dan 30,000 bedrijven, waaronder gemeentelijke, provinciale en federale overheden.
Via een software-update van Orion konden de hackers backdoor-malware verspreiden.
Dus wat is hier gebeurd?
De malware kon niet alleen toegang krijgen tot systeemgegevens en functioneren naast de normale SolarWinds-activiteiten, waarbij zelfs antivirussoftware werd omzeild. Daarnaast konden de hackers toegang krijgen tot de accounts en gebruikers van slachtoffers en zich voordoen als slachtoffers.
Vanaf het moment dat de hackers in september 2019 voor het eerst het systeem kraakten tot het moment dat het incident voor het eerst werd ontdekt of openbaar werd gemaakt in december 2020, bleven de daders onopgemerkt.
U kunt de gedetailleerde video waarin de aanval wordt uitgelegd, bekijken op ons YouTube-kanaal door op onderstaande link te klikken:
Kaseja
Leverancier van IT-beheersoftware Kaseya verklaarde dat het doelwit was van een aanval op de toeleveringsketen vanwege een fout in zijn VSA-software waar hackers in juli 2021 misbruik van maakten.
De aanvallers hadden het gemunt op meerdere managed service providers (MSP's) en hun klanten. De groepering werd later geïdentificeerd als REvil, die de kwetsbaarheid misbruikte om ransomware- aanvallen uit te voeren.
Hackers zouden via een valse update toegang kunnen krijgen tot computers door de VSA-server te hacken, die wordt gebruikt om een verscheidenheid aan geautomatiseerde IT-taken en applicaties te distribueren
Volgens Kaseya werden in totaal 1,500 bedrijven getroffen door de hack, waarvan er ongeveer 60 klant waren.
Later verklaarde Kaseya ook dat het het vermeende losgeld van 70 miljoen dollar (50 miljoen dollar) van de hacker niet had betaald.
log4j
Miljoenen systemen liepen gevaar door de kwetsbaarheid die bekendstaat als Log4Shell. Deze kwetsbaarheid trof eind 2021 Log4j, een Java-gebaseerde loggingapplicatie.
Log4j is een open-sourceprogramma, ontwikkeld door de Apache Software Foundation, dat diagnostische gegevens over systemen registreert en doorstuurt naar gebruikers en beheerders om ervoor te zorgen dat alles naar behoren blijft functioneren.
De Log4Shell-kwetsbaarheid gaf hackers in december 2021 echter toegang tot netwerken, waardoor ze gegevens konden stelen, inloggegevens en wachtwoorden konden achterhalen en andere schadelijke software konden lanceren.
Bovendien werden veel mensen en bedrijven blootgesteld aan aanvallen vanwege het wijdverbreide gebruik van Log4j.
De primaire kwetsbaarheid van Log4Shell kreeg CVE-2021-44228 toegewezen . Dit was een kritieke, triviaal exploiteerbare JNDI-lookup-injectie waarvoor geen speciale toegang nodig was; één enkel zorgvuldig samengesteld logbericht was voldoende om code op afstand uit te voeren. Een aparte, minder ernstige vervolgkwetsbaarheid, CVE-2021-44832, werd later ontdekt. Deze vereiste dat een aanvaller al schrijftoegang had tot het logconfiguratiebestand, wat een aanzienlijk hogere drempel voor exploitatie met zich meebrengt.
CodeSign Secure: een helpende hand
Onze organisatie biedt een robuuste en betrouwbare oplossing: CodeSign Secure. Onze oplossing is anders omdat CodeSign Secure klanten helpt de concurrentie voor te blijven door een veilige codeondertekeningsoplossing te bieden met fraudebestendige opslag van de sleutels en volledige zichtbaarheid en controle over de codeondertekeningsactiviteiten.
Belangrijkste kenmerk dat ons op een voorsprong zet: –
- Ondersteuning voor aangepaste workflows van een "M of N"-quorum met multi-tier ondersteuning van goedkeurders
- Met de tool voor ondertekening op de opdrachtregel kunt u sneller grote aantallen aanvragen ondertekenen.
- Robuuste toegangscontrolesystemen kunnen worden geïntegreerd met LDAP en aanpasbare workflows om de risico's te beperken die samenhangen met het verlenen van onjuiste toegang aan ongeautoriseerde gebruikers, waardoor zij code kunnen ondertekenen met schadelijke certificaten.
- Validatie van code aan de hand van actuele antivirusdefinities voor virussen en malware voordat de code digitaal wordt ondertekend, verkleint de risico's die samenhangen met het ondertekenen van schadelijke code.
Veelgestelde Vragen / FAQ
Wat voorkomt M-van-N quorumgoedkeuring nu eigenlijk?
Het vereist een bepaald minimum aantal (M) van een aangewezen groep van N goedkeurders om een ondertekeningsverzoek te autoriseren, zodat een enkele gecompromitteerde inloggegevens of een enkele kwaadwillende medewerker niet in zijn eentje ongeautoriseerde code kan laten ondertekenen.
Vervangt het vooraf scannen op malware de noodzaak van build-isolatie?
Nee. Scannen spoort bekende schadelijke patronen op in het artefact dat ter ondertekening wordt aangeboden; het voorkomt niet dat een gecompromitteerde buildomgeving überhaupt een schadelijk artefact produceert. Beide controles richten zich op verschillende punten in de pipeline.
Conclusie
Code Signing is van groot belang in de huidige situatie, omdat piraterij en de dreiging die kwaadwillende actoren vormen voor het internet te gigantisch zijn en het in gevaar brengen van organisaties miljoenen dollars kost.
We bieden een platform voor het aanmaken/genereren en importeren van certificaten voor een organisatie. Documenten (env – Windows, Linux, Jar Signing en Doc Signing) worden ondertekend met een privésleutel en geverifieerd met het betreffende certificaat. Een correcte en gedetailleerde loggingfunctie met een uitgebreide GUI-weergave (statistische analyse) is aanwezig. Het beheer van tools is een van de belangrijkste voordelen van CodeSign Secure.
Voorkomen is altijd beter dan genezen. Voorkomen dat kwaadwillenden de controle over persoonsgegevens en klantgegevens overnemen, is altijd beter dan herstel na een ramp. Onze organisatie helpt mensen bij het voorkomen van een ramp voordat deze plaatsvindt.


