
- Kort antwoord: Wat is IP-spoofing en hoe bescherm je je ertegen?
- Wat is spoofing?
- Wat is IP-spoofing?
- Hoe werkt IP-spoofing?
- Soorten IP-spoofingaanvallen
- Hoe u zich kunt beschermen tegen IP-spoofing
- Protocol- en algoritmeselectie voor IP-spoofingbeveiliging
- Implementatievoorbeeld: Bescherming tegen IP-spoofing binnen een onderneming
- Beperkingen van IP-spoofingbeveiliging
- Hoe encryptieconsultancy kan helpen
- Legitieme toepassingen van IP-spoofing
- Conclusie
- Veelgestelde Vragen / FAQ
IP-spoofing is de techniek waarbij het bron-IP-adres in netwerkpakketten wordt vervalst om zich voor te doen als een vertrouwde host, de identiteit van een aanvaller te verbergen of DDoS-aanvallen te versterken door serverreacties naar het adres van het slachtoffer te sturen. Het maakt Man-in-the-Middle-aanvallen, het verbergen van botnetverkeer en reflectie-DDoS-versterking mogelijk. De aanbevolen actie: implementeer BCP 38-filtering voor inkomend en uitgaand verkeer op alle netwerkgrenzen, dwing TLS af voor alle gevoelige communicatie zodat vervalst verkeer geen onversleutelde gegevens kan blootleggen, implementeer DNSSEC en DNS-over-HTTPS om DNS-spoofing als bijkomende aanval te voorkomen en monitor netwerkverkeer op afwijkende bronadrespatronen.
Kort antwoord: Wat is IP-spoofing en hoe bescherm je je ertegen?
IP-spoofing is het creëren van IP-pakketten met een vervalst bronadres. Omdat IP-pakketten op de netwerklaag worden verwerkt voordat applicatielaagbeveiliging ze kan inspecteren, kunnen vervalste pakketten firewalls omzeilen die filteren op basis van bronadres, zich voordoen als vertrouwde systemen en responsverkeer naar het adres van een slachtoffer sturen bij DDoS-reflectieaanvallen. Bescherming werkt op twee lagen: netwerklaagcontroles (inkomende filtering volgens RFC 2827 BCP 38, pakketfiltering op router-ACL's en uitgaande filtering om te voorkomen dat uw eigen netwerk vervalst verkeer genereert) en applicatielaagcontroles (TLS voor alle gevoelige sessies zodat onderschept verkeer onleesbaar blijft, DNSSEC om DNS-spoofing als voorloper van IP-spoofing te voorkomen en multifactorauthenticatie zodat vervalste IP-adressen geen vervanging kunnen zijn voor identiteitsverificatie).
Wat is spoofing?
Spoofing is het zich voordoen als een legitieme gebruiker, apparaat of netwerkentiteit door identificatiegegevens te vervalsen. In de cybersecurity richten spoofing-aanvallen zich op verschillende lagen van de netwerkstack en maken ze gebruik van verschillende vervalsingsmethoden:
- DNS-serververvalsing (DNS-cachevergiftiging): Deze aanval verstoort de cache van een DNS-resolver met frauduleuze records, waardoor gebruikers worden omgeleid naar servers die door de aanvaller worden beheerd wanneer ze legitieme domeinnamen opzoeken. De aanval wordt gebruikt om webverkeer om te leiden, inloggegevens te onderscheppen en malware te verspreiden.
- ARP-spoofing (ARP-vergiftiging): Verstuurt vervalste ARP-berichten (Address Resolution Protocol) op een lokaal netwerk, waarbij het MAC-adres van de aanvaller wordt gekoppeld aan een legitiem IP-adres, zoals de standaardgateway. Wordt gebruikt om lokaal netwerkverkeer via de aanvaller om te leiden als voorbereiding op Man-in-the-Middle-aanvallen en weigering van de dienstverlening.
- IP-adresvervalsing: vervalst het bron-IP-adres in pakketheaders om de oorsprong van de aanvaller te verbergen, zich voor te doen als een vertrouwd systeem of responsverkeer naar een slachtoffer te sturen (gebruikt bij DDoS-reflectie-/versterkingsaanvallen).
Wat is IP-spoofing?
IP-spoofing is het creëren van internetprotocol (IP)-pakketten waarbij het bron-IP-adres in de pakketheader is vervalst om een ander adres weer te geven dan dat van het daadwerkelijke verzendende apparaat. IP-pakketten bevatten een header die voorafgaat aan de pakketinhoud en routeringsinformatie bevat, waaronder de bron- en bestemmings-IP-adressen. In een normaal pakket is het bronadres het werkelijke adres van het verzendende apparaat. In een gespoofd pakket wordt het bronadres door de aanvaller verzonnen.
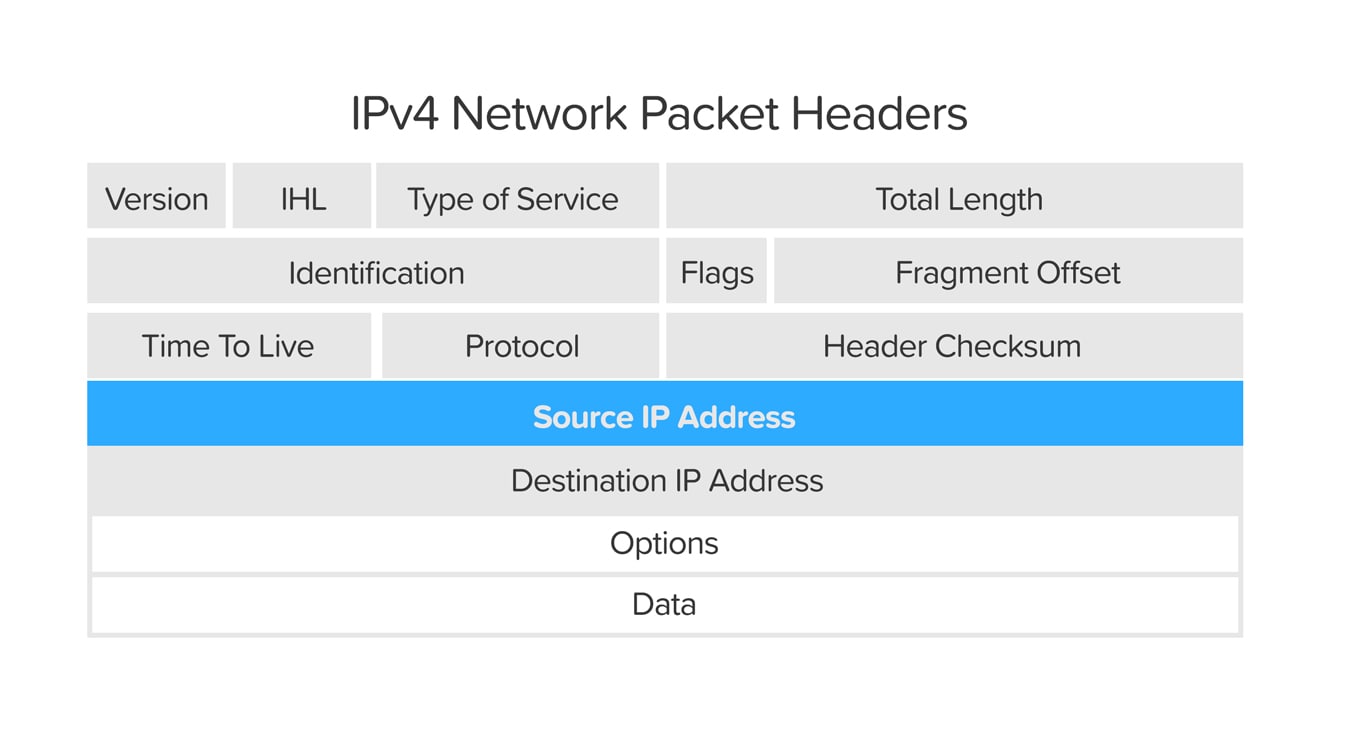
IP-spoofing is vergelijkbaar met een aanvaller die een pakket verstuurt met een vals retouradres. De ontvanger kan de ware herkomst niet achterhalen aan de hand van het label, en elk antwoord dat naar het retouradres wordt gestuurd, komt ergens anders terecht dan bij de daadwerkelijke afzender. In netwerktermen betekent dit dat systemen die verkeer blokkeren op basis van het bron-IP-adres de echte aanvaller niet kunnen blokkeren als het bronadres vervalst is. Verkeer dat bedoeld is als reactie op de aanvaller, komt dan terecht bij een onschuldige derde partij. Dit is het mechanisme achter DDoS-reflectieaanvallen.
Hoe werkt IP-spoofing?
Gegevens die via internet worden verzonden, worden opgedeeld in pakketten, elk met een IP-header die het bron- en bestemmingsadres bevat. Bij IP-spoofing gebruikt de aanvaller software om het bron-IP-adres in de pakketheader te wijzigen naar een andere waarde dan het werkelijke adres van het apparaat voordat het pakket wordt verzonden.
Omdat deze manipulatie plaatsvindt op de netwerklaag (laag 3 van het OSI-model), zijn er geen externe tekenen van manipulatie zichtbaar voor het ontvangende systeem. Het pakket komt aan en wordt verwerkt op basis van het vervalste adres. IP-spoofing biedt aanvallers drie belangrijke voordelen:
- Identiteitsverhulling: Door bronadressen te vervalsen, kunnen het doelsysteem en de beveiligingsmonitoringtools het werkelijke IP-adres van de aanvaller niet achterhalen, waardoor de aanvaller niet kan worden geïdentificeerd en geblokkeerd.
- Ontwijking van detectie: Omdat het gecompromitteerde systeem pakketten verwerkt op basis van het vervalste bronadres (dat mogelijk afkomstig is uit een vertrouwd adresbereik), genereert het geen waarschuwingen die wel zouden afgaan voor verkeer afkomstig van een onbekende of op de zwarte lijst geplaatste bron.
- Firewall omzeilen: Netwerkcontroles die verkeer toestaan op basis van vertrouwde bron-IP-adressen (IP-whitelists) kunnen worden omzeild als een aanvaller een vertrouwd bronadres kan vervalsen. Daarom is een IP-adres alleen geen voldoende authenticatiemechanisme.
Soorten IP-spoofingaanvallen
| Aanvalstype | Hoe IP-spoofing dit mogelijk maakt | Hoofddoel | Belangrijkste verdediging |
|---|---|---|---|
| DDoS-reflectie/versterking | De aanvaller stuurt verzoeken naar servers (DNS, NTP, MEMCACHED) met het IP-adres van het slachtoffer als vervalste bron; de servers sturen vervolgens grote antwoorden naar het slachtoffer. | Elk systeem dat met internet is verbonden; met name publiek toegankelijke webinfrastructuur. | BCP 38-inkomende filtering aan de rand van het netwerk van de internetprovider en de bedrijfsomgeving; snelheidsbeperking; maximale responsgrootte voor reflecteerbare protocollen. |
| Verhulling van botnetverkeer | Botnetleden versturen aanvalsverkeer met vervalste bronadressen om de werkelijke samenstelling van het botnet te verbergen en IP-gebaseerde blokkering te voorkomen. | Doelwebsites en -infrastructuur; online diensten | Gedragsdetectie; verkeersanalyse onafhankelijk van bronadres; inkomend filteren |
| Man-in-the-Middle (MITM) via ARP-spoofing | ARP-spoofing op de lokale netwerklaag maakt gebruik van IP-spoofing om verkeer via de aanvaller om te leiden; de aanvaller onderschept en wijzigt de communicatie. | Lokale netwerkhosts; LAN-segmenten van de onderneming | Dynamische ARP-inspectie (DAI); TLS met certificaatvalidatie, zodat onderschept verkeer niet kan worden gelezen of geïmiteerd. |
| Op vertrouwen gebaseerde exploitatie van toegang | De aanvaller vervalst het bron-IP-adres zodat het overeenkomt met een vertrouwde host, waardoor hij toegang krijgt tot systemen die toegangsrechten verlenen op basis van het bron-IP-adres. | Verouderde systemen die gebruikmaken van IP-gebaseerde authenticatie; netwerkdiensten zonder wederzijdse authenticatie. | Vervang op IP-adressen gebaseerd vertrouwen door cryptografische authenticatie (wederzijdse TLS, SSH met sleutelgebaseerde authenticatie); gebruik nooit alleen het bron-IP-adres als toegangscontrolemechanisme. |
| Sessie kaping | Een aanvaller vervalst IP-pakketten om gegevens in een bestaande TCP-sessie te injecteren, waardoor de sessie wordt verstoord of overgenomen. | Niet-versleutelde TCP-sessies; oudere protocolimplementaties | TLS (biedt sessie-integriteit via MAC-authenticatie); moderne TCP-sequentienummerrandomisatie |
Hoe u zich kunt beschermen tegen IP-spoofing
- Implementeer inkomende en uitgaande filtering (BCP 38): Configureer routers en firewalls om inkomende pakketten te blokkeren waarvan het bronadres niet legitiem afkomstig kan zijn uit de richting waarin het pakket is aangekomen (ingress filtering volgens RFC 2827) en uitgaande pakketten waarvan het bronadres niet tot uw eigen netwerk behoort (egress filtering). Dit voorkomt dat uw netwerk een bron van vervalst verkeer wordt en beperkt de hoeveelheid vervalst verkeer die uw systemen van buitenaf bereikt. BCP 38 (RFC 2827) en BCP 84 (RFC 3704) definiëren deze werkwijzen.
- Gebruik veilige versleutelingsprotocollen: afdwingen TLS 1.3 Voor alle gevoelige communicatie van en naar uw servers biedt TLS twee beschermingen tegen aanvallen gebaseerd op spoofing: serverauthenticatie (waarbij wordt gegarandeerd dat de server daadwerkelijk is wie hij beweert te zijn, waardoor imitatie wordt voorkomen, zelfs als het verkeer wordt omgeleid) en encryptie (waarbij wordt gegarandeerd dat onderschept verkeer niet kan worden gelezen). Zonder TLS leidt een succesvolle IP-spoofing- of ARP-spoofingaanval tot volledige blootstelling van de verzonden gegevens.
- DNSSEC en versleutelde DNS implementeren: Implementeer DNSSEC op gezaghebbende DNS-zones om cryptografische integriteitsverificatie van DNS-reacties te bieden. Gebruik DNS-over-HTTPS (DoH) of DNS-over-TLS (DoT) voor resolverquery's om DNS-spoofing te voorkomen als voorloper van IP-spoofing en MITM-aanvallen. Zie onze blog over DNS-vergiftiging en hiërarchie-aanvallen Voor een volledig overzicht van DNS-aanvalsvectoren.
- Configureer firewalls om vervalste adresbereiken te blokkeren: Inkomende pakketten met bronadressen uit privé-IP-bereiken (RFC 1918: 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16), loopback-adressen (127.0.0.0/8) of andere gereserveerde bereiken moeten aan de perimeter worden geweigerd, aangezien legitiem internetverkeer niet van deze adressen afkomstig kan zijn.
- Vervang op IP-adressen gebaseerd vertrouwen door cryptografische authenticatie: Elk systeem dat toegang verleent op basis van het bron-IP-adres is kwetsbaar voor IP-spoofing. Vervang IP-toegangslijsten door wederzijdse TLS (mTLS) of SSH met sleutelgebaseerde authenticatie voor server-naar-servercommunicatie en door MFA voor systemen die door gebruikers worden gebruikt. Een IP-adres is geen identiteit; het is een routeringslabel dat kan worden vervalst.
- Monitor het netwerkverkeer op afwijkingen: Implementeer netwerkinbraakdetectiesystemen (IDS) die geconfigureerd zijn om te waarschuwen voor patronen die consistent zijn met IP-spoofing: pakketten met bronadressen die niet overeenkomen met het verwachte verkeerspatroon voor die interface, afwijkingen in de ARP-tabel en ongebruikelijke verkeersvolumes die erop kunnen wijzen dat er een reflectieaanval via uw netwerk wordt uitgevoerd.
- Vermijd onbeveiligde openbare wifi-netwerken voor gevoelige communicatie: Gebruik op openbare netwerken, waar ARP-spoofing eenvoudig kan worden uitgevoerd, een VPN die al het netwerkverkeer versleutelt voordat het kan worden onderschept. Zelfs met een VPN biedt TLS een extra versleutelingslaag voor gevoelig applicatieverkeer.
- Beveilig uw wifi-netwerk thuis en op het werk: Gebruik sterke, unieke wachtwoorden voor toegang tot het Wi-Fi-netwerk. Implementeer in bedrijfsomgevingen 802.1X-authenticatie, zodat alleen geauthenticeerde apparaten verbinding kunnen maken met het netwerk. Dit voorkomt dat aanvallers toegang krijgen tot het netwerk en ARP-spoofingaanvallen uitvoeren.
Protocol- en algoritmeselectie voor IP-spoofingbeveiliging
| Controleer: | Aanbevolen configuratie | Wat te vermijden | Waarom dit zo belangrijk is |
|---|---|---|---|
| Netwerklaagfiltering | BCP 38-inkomende filtering + BCP 84-multi-homing-filtering aan alle netwerkgrenzen | Het uitsluitend vertrouwen op op bron-IP-adressen gebaseerde toegangslijsten als toegangscontrolemechanisme | Inkomende filtering verwijdert pakketten met vervalste bronadressen voordat ze de doelsystemen bereiken. |
| Transportlaagbeveiliging | TLS 1.3 met ECDHE-sleuteluitwisseling en servercertificaatvalidatie voor alle gevoelige sessies. | Niet-versleutelde TCP/UDP-sessies voor gevoelige gegevens; TLS 1.0 of 1.1. | TLS authenticeert de server en versleutelt de sessie, waardoor de schade van een succesvolle IP-omleiding wordt beperkt. |
| DNS-beveiliging | DNSSEC voor gezaghebbende zones; DoH of DoT voor resolver-query's. | Niet-gevalideerde DNS via UDP/53 | DNS-spoofing is een veelvoorkomende voorloper van IP-spoofingaanvallen die webverkeer omleiden. |
| Lokale netwerk-ARP-beveiliging | Dynamische ARP-inspectie (DAI) op beheerde switches; 802.1X voor netwerktoegangscontrole | Platte netwerksegmenten zonder ARP-validatie op beheerde switches | ARP-spoofing op LAN-niveau maakt MITM-aanvallen mogelijk die IP-laagcontroles omzeilen. |
| Server-naar-server authenticatie | Mutual TLS (mTLS) of SSH met sleutelgebaseerde authenticatie | IP-adres als enige authenticatiegegevens voor servertoegang | Cryptografische authenticatie kan niet worden vervalst door een IP-adres te spoofen. |
Implementatievoorbeeld: Bescherming tegen IP-spoofing binnen een onderneming
Een financiële dienstverlener met publiekelijk toegankelijke webapplicaties en interne API's voor de onderlinge communicatie tussen diensten implementeert de volgende beveiligingslagen tegen IP-spoofing:
- Inkomende filtering op ISP-niveau en perimeter: De organisatie coördineert met haar internetprovider om ervoor te zorgen dat BCP 38-filtering stroomopwaarts is toegepast. Bij de eigen perimeterfirewall worden inkomende pakketten met bronadressen uit RFC 1918 private ranges, loopback ranges en de eigen IP-bereiken van de organisatie (die niet rechtmatig van buitenaf kunnen komen) geblokkeerd.
- Uitgaande filtering om te voorkomen dat het een bron van spoofing wordt: Uitgaande pakketten met bronadressen die niet tot de door de organisatie toegewezen IP-bereiken behoren, worden geblokkeerd door de uitgaande firewall. Dit zorgt ervoor dat de infrastructuur van de organisatie niet kan worden gebruikt om vervalst verkeer te genereren dat zou kunnen bijdragen aan reflectie-DDoS-aanvallen tegen anderen.
- TLS 1.3 voor alle openbare en interne communicatie: Alle publiekelijk toegankelijke webapplicaties vereisen TLS 1.3. Interne service-to-service API's gebruiken wederzijdse TLS, zodat zowel de client als de server zich authenticeren met certificaten. Dit voorkomt dat een aanvaller die een intern IP-adres heeft vervalst, zich kan voordoen als een geautoriseerde service.
- Dynamische ARP-inspectie op beheerde switches: DAI is ingeschakeld op alle beheerde switches in het interne netwerk, waardoor ARP-spoofing binnen de LAN-segmenten waar servers en werkstations communiceren, wordt voorkomen. DAI valideert ARP-pakketten aan de hand van een vertrouwde DHCP-bindingstabel en verwijdert ARP-reacties die niet overeenkomen met de verwachte koppelingen.
- DNSSEC op gezaghebbende zones en DoH voor resolvers: De openbare DNS-zones van de organisatie zijn ondertekend met DNSSEC. Interne resolvers gebruiken DoH om DNS-responsvergiftiging te voorkomen die interne serviceontdekking zou kunnen omleiden naar door aanvallers beheerde adressen.
- Netwerk-IDS-waarschuwingen voor vervalsingspatronen: Het IDS is geconfigureerd om te waarschuwen voor afwijkingen in de ARP-tabel, inkomende pakketten met bronadressen die niet overeenkomen met de verwachte routes, en verkeerspatronen die wijzen op een reflectieaanval.
Beperkingen van IP-spoofingbeveiliging
- Inkomende filtering vereist een brede toepassing om volledig effectief te zijn: Inkomende filtering volgens BCP 38 is het meest effectief wanneer deze wereldwijd door internetproviders en netwerken wordt toegepast. Een spoofingaanval die wordt gelanceerd vanuit een netwerk dat geen BCP 38-filtering implementeert, kan nog steeds doelen bereiken waarvan de upstream-internetproviders dit niet hebben geïmplementeerd. Op het moment van publicatie is inkomende filtering nog niet universeel geïmplementeerd op het internet.
- IP-spoofing omzeilt TLS niet direct: Een aanvaller die een IP-adres heeft vervalst en verkeer naar zichzelf heeft omgeleid, kan nog steeds geen TLS-versleutelde sessies lezen zonder de privésleutel van de server. Als de privésleutel van de server echter is gecompromitteerd, biedt TLS geen enkele bescherming meer, ongeacht de maatregelen tegen IP-spoofing. HSM-ondersteunde opslag van privésleutels vermindert dit risico.
- ARP-spoofing is een lokale netwerkaanval: Dynamische ARP-inspectie beschermt tegen ARP-spoofing op beheerde switchsegmenten, maar vereist beheerde switches en een correcte DHCP-snoopingconfiguratie. Niet-beheerde netwerkapparatuur kan DAI niet afdwingen.
- IP-gebaseerde authenticatie kan niet veilig worden gemaakt: Geen enkele technische beveiligingsmaatregel biedt volledige zekerheid voor een systeem dat uitsluitend afhankelijk is van het bron-IP-adres als authenticatiemechanisme. IP-spoofing, NAT-omgevingen en gedeelde uitgaande infrastructuur ondermijnen allemaal het op IP-adressen gebaseerde vertrouwen. De juiste verdediging is het elimineren van IP-gebaseerde authenticatie ten gunste van cryptografische authenticatie.
Hoe encryptieconsultancy kan helpen
- Adviesdiensten op het gebied van encryptie: Encryptie Adviesdiensten Evalueer uw TLS-configuratie voor zowel publiekelijk toegankelijke als interne services, identificeer systemen die afhankelijk zijn van IP-gebaseerd vertrouwen in plaats van cryptografische authenticatie, en adviseer herstelplannen, waaronder de implementatie van mTLS voor service-to-service-communicatie.
- PKI als een service: PKI als een service Biedt de benodigde certificaatinfrastructuur voor de implementatie van wederzijdse TLS voor interne API's en service-to-service-communicatie, waardoor cryptografische authenticatie mogelijk wordt die niet kan worden omzeild door IP-spoofing.
- CertSecure Manager: CertSecure Manager Het beheert de levenscyclus van TLS-certificaten die in uw omgeving worden gebruikt, en zorgt ervoor dat certificaten worden vernieuwd vóór de vervaldatum en dat de certificaatinfrastructuur die uw bescherming tegen spoofing ondersteunt, operationeel blijft.
- HSM als een service: HSM als een service Beschermt de privésleutels achter uw TLS-certificaten in FIPS 140-3 gevalideerde hardware, zodat zelfs als een aanvaller toegang krijgt tot uw serveromgeving, hij de privésleutels die nodig zijn om TLS-sessies te decoderen of zich voor te doen als uw diensten niet kan achterhalen.
Legitieme toepassingen van IP-spoofing
IP-spoofing wordt in geautoriseerde contexten gebruikt voor prestatie- en beveiligingstests. Organisaties kunnen IP-adresspoofing gebruiken om duizenden virtuele gebruikers te simuleren tijdens belastingstests van webapplicaties, om te testen of inkomend verkeer correct wordt geblokkeerd door gespoofde verkeer, of in geautoriseerde penetratietests om te controleren of firewallregels en IDS-waarschuwingen zich gedragen zoals verwacht wanneer gespoofd verkeer wordt ontvangen. Voor deze toepassingen is expliciete toestemming vereist en ze worden uitgevoerd in gecontroleerde omgevingen om onbedoelde gevolgen voor productiesystemen of andere netwerken te voorkomen.
Conclusie
IP-spoofing maakt gebruik van een fundamentele eigenschap van het IP-protocol: het bronadresveld in de pakketheader kan door het verzendende apparaat worden ingesteld op elke gewenste waarde. Dit stelt aanvallers in staat hun identiteit te verbergen, IP-gebaseerde toegangscontroles te omzeilen en versterkte DDoS-aanvallen op slachtoffers te richten. De verdedigingsmechanismen zijn goed ingeburgerd en vullen elkaar aan: inkomend en uitgaand filteren aan de netwerkgrenzen elimineert het meeste gespoofde verkeer voordat het de doelen bereikt; TLS met certificaatvalidatie zorgt ervoor dat zelfs succesvol omgeleid verkeer niet kan worden gelezen of geïmiteerd; en het vervangen van IP-gebaseerd vertrouwen door cryptografische authenticatie verwijdert de kwetsbaarheid die IP-spoofing het meest direct uitbuit. Zie voor gerelateerde onderwerpen onze handleiding over Man-in-the-Middle-aanvallen en DNS-vergiftiging.
Veelgestelde Vragen / FAQ
Wat is IP-spoofing?
IP-spoofing is het creëren van IP-pakketten met een vervalst bronadres om de identiteit van de aanvaller te verbergen, zich voor te doen als een vertrouwde host of responsverkeer naar een slachtoffer te sturen (bijvoorbeeld voor DDoS-reflectie). Het vindt plaats op netwerkniveau, voordat applicatiebeveiliging het kan detecteren, en er zijn geen externe tekenen van manipulatie zichtbaar voor het ontvangende systeem.
Wat is het verschil tussen IP-spoofing, ARP-spoofing en DNS-spoofing?
IP-spoofing vervalst bronadressen in pakketheaders op netwerkniveau. ARP-spoofing manipuleert lokale ARP-tabellen om LAN-verkeer via de aanvaller om te leiden. DNS-spoofing beschadigt resolvercaches om domeinnaamopzoekingen om te leiden naar servers die door de aanvaller worden beheerd. Alle drie kunnen onderdelen zijn van grotere MITM- of DDoS-aanvallen.
Hoe voorkomt inkomend verkeer filtering IP-spoofing?
Inkomende filtering (BCP 38, RFC 2827) verwijdert inkomende pakketten waarvan het bronadres niet legitiem afkomstig kan zijn van de interface waarop ze aankomen. Een pakket dat van buiten uw netwerk komt met een bronadres uit uw eigen IP-bereik, een privébereik of een gereserveerd bereik, wordt verwijderd omdat geen enkele legitieme externe afzender die adressen kan hebben. Deze filtering wordt veelvuldig toegepast bij internetproviders en bedrijven en maakt IP-spoofing aanzienlijk moeilijker.
Biedt TLS bescherming tegen IP-spoofing?
TLS voorkomt IP-spoofing op netwerkniveau niet, maar het beperkt wel de impact ervan: zelfs als een aanvaller verkeer naar zichzelf omleidt, kan hij TLS-sessies niet decoderen zonder de privésleutel van de server en kan hij zich niet voordoen als een server zonder een geldig TLS-certificaat voor het juiste domein. TLS is een aanvullende beveiligingsmaatregel, geen vervanging voor filtering op netwerkniveau.
Hoe hangen DDoS-aanvallen samen met IP-spoofing?
Bij DDoS-reflectie-/amplificatieaanvallen stuurt de aanvaller verzoeken naar servers van derden met het IP-adres van het slachtoffer als vervalste bron. De servers sturen vervolgens grote hoeveelheden data terug naar het slachtoffer, waardoor deze overspoeld wordt met verkeer dat nooit is aangevraagd. IP-spoofing maakt dit mogelijk doordat de verzoeken lijken te komen van het slachtoffer. BCP 38-inkomende filtering voorkomt dat aanvallers dergelijk verkeer genereren vanuit netwerken waar deze filtering is geïmplementeerd.
Welke organisatorische maatregelen beschermen tegen IP-spoofing?
Belangrijke beveiligingsmaatregelen omvatten BCP 38/84-filtering voor inkomend en uitgaand verkeer; TLS voor alle gevoelige communicatie; DNSSEC en DoH/DoT voor DNS-integriteit; dynamische ARP-inspectie op beheerde switches; 802.1X-authenticatie voor netwerktoegang; vervanging van IP-gebaseerd vertrouwen door mTLS of SSH-sleutelauthenticatie; en netwerk-IDS-monitoring voor afwijkende bronadrespatronen.
- Kort antwoord: Wat is IP-spoofing en hoe bescherm je je ertegen?
- Wat is spoofing?
- Wat is IP-spoofing?
- Hoe werkt IP-spoofing?
- Soorten IP-spoofingaanvallen
- Hoe u zich kunt beschermen tegen IP-spoofing
- Protocol- en algoritmeselectie voor IP-spoofingbeveiliging
- Implementatievoorbeeld: Bescherming tegen IP-spoofing binnen een onderneming
- Beperkingen van IP-spoofingbeveiliging
- Hoe encryptieconsultancy kan helpen
- Legitieme toepassingen van IP-spoofing
- Conclusie
- Veelgestelde Vragen / FAQ

