
- Samenvatting
- TL; DR
- Wat is een Certificate Lifecycle Management (CLM)-oplossing?
- Veelvoorkomende uitdagingen voor organisaties zonder CLM
- Beleidsbeheer tijdens het uitgeven en intrekken van certificaten
- Voorwaarden en implementatieworkflow
- CertSecure Manager: oplossing voor certificaatlevenscyclusbeheer
- Wie is de eigenaar? Impact en actie van het team.
- Veelvoorkomende fouten en instructies voor terugdraaien
- Successtatistieken
- Wat te doen Volgende
- Hoe encryptieconsultancy kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ
Kort antwoord: CertSecure Manager is het Certificate Lifecycle Management (CLM)-platform van Encryption Consulting. Het automatiseert het ontdekken, uitgeven, verlengen en intrekken van certificaten voor alle openbare en particuliere CA's. Hiermee wordt de handmatige, op spreadsheets gebaseerde registratie vervangen, waardoor de meeste bedrijven kwetsbaar zijn voor certificaatgerelateerde storingen.
Een enkel verlopen certificaat kan zonder waarschuwing een VPN, een klantportaal of de badgelezers van een gebouw platleggen, en dit gebeurt vaker dan de meeste beveiligingsteams willen toegeven. Volgens het CyberArk 2025 State of Machine Identity Security Report heeft 72% van de organisaties het afgelopen jaar minstens één storing gehad die verband hield met certificaten , en 45% meldde wekelijkse storingen. Tegelijkertijd is het aantal machine-identiteiten dat certificaten vereist nu 109 keer zo groot als het aantal menselijke identiteiten , aldus het Palo Alto Networks 2026 Identity Security Landscape Report, een stijging ten opzichte van 82:1 een jaar eerder. Handmatige, spreadsheetgestuurde certificaatregistratie kan deze groei simpelweg niet bijbenen, en dat is precies de kloof die een Certificate Lifecycle Management (CLM)-oplossing probeert te overbruggen.
Samenvatting
CertSecure Manager is het Certificate Lifecycle Management (CLM)-platform van Encryption Consulting: het automatiseert het ontdekken, uitgeven, verlengen en intrekken van certificaten voor elke openbare en private CA in een omgeving. Het vervangt de handmatige registratie in spreadsheets, waardoor 72% van de organisaties jaarlijks te maken krijgt met minstens één certificaatgerelateerde storing. De urgentie neemt toe. Uit de Trust Pulse Survey van DigiCert van juli 2025 bleek dat 45% van de organisaties het afgelopen jaar te maken had met certificaatgerelateerde downtime, waarvan 37.5% te wijten was aan een verlopen certificaat (Bron: DigiCert Trust Pulse Survey, juli 2025). Het CA/Browser Forum heeft al een schema goedgekeurd dat de maximale geldigheidsduur van openbare TLS-certificaten geleidelijk afbouwt naar 200 dagen in maart 2026, 100 dagen in maart 2027 en 47 dagen in maart 2029 (Bron: CA/Browser Forum-stemming, via Sectigo). Handmatige verlenging is met dit tempo niet vol te houden. CertSecure Manager overbrugt de kloof met geautomatiseerde certificaatdetectie en certificaatautomatisering voor zowel Microsoft AD CS als openbare CA's. Dezelfde inventaris die het certificaatlevenscyclusbeheer mogelijk maakt, vormt ook de basis voor crypto-flexibiliteit en PQC-gereedheid : een live CBOM biedt beveiligings- en compliance-teams inzicht op algoritmeniveau, waar beide disciplines op vertrouwen.
Ga direct naar: Vereisten en implementatieworkflow | Impact per team | Veelvoorkomende fouten en terugdraaien | Succesindicatoren | Wat u vervolgens moet doen | Hoe encryptieconsulting u kan helpen | Veelgestelde vragen
TL; DR
- Handmatig certificaatbeheer loopt vast: 72% van de organisaties heeft het afgelopen jaar te maken gehad met een certificaatstoring, en machine-identiteiten zijn nu 109 keer zo talrijk als menselijke identiteiten.
- Een CLM-oplossing automatiseert het ontdekken, uitgeven, verlengen en intrekken van certificeringsinstanties (CA's) in uw omgeving, zowel publieke als private.
- CertSecure Manager voegt geautomatiseerd levenscyclusbeheer, gecentraliseerd inzicht, beleidshandhaving, toegang met minimale privileges en geplande rapportage toe aan Microsoft AD CS en elke openbare CA.
- Nu de geldigheidsduur van openbare certificaten is teruggebracht tot 47 dagen volgens CA/Browser Forum Ballot SC-081v3, en de migratie na de quantumovergang eraan komt, wordt CLM een basisvereiste in plaats van een wenselijke optie.
Certificaten zijn een essentieel onderdeel geworden van de hedendaagse cyberwereld, waar elk onderdeel een certificaat nodig heeft om zijn identiteit te bevestigen. Van gebruikers tot servers tot applicaties, elk onderdeel van de organisatie heeft een certificaat nodig om naar behoren te functioneren. Hoewel dit de algehele beveiliging van de organisatie verbetert, wordt het beheer van dergelijke certificaten, inclusief het verlengen, intrekken en soms het op grote schaal uitgeven ervan, steeds complexer naarmate de organisatie groeit.
Hoewel MDM-oplossingen zoals Intune het gemakkelijker kunnen maken om de benodigde certificaten aan machines uit te geven en technologieën zoals automatische inschrijving certificaten kunnen verstrekken aan gebruikers en machines, ontstaat het probleem wanneer we die certificaten aan servers en applicaties moeten uitgeven.
PKI vormt de ruggengraat van deze certificaten. Hoewel sommige certificaten worden uitgegeven door openbare CA's , wordt het merendeel uitgegeven door private CA's. Het beheer van dergelijke private CA's valt onder de verantwoordelijkheid van het SOC-team (of een ander beveiligingsteam), wat de operationele complexiteit van het gehele proces vergroot.
In deze blog duiken we dieper in de wereld van certificaatbeheer, enkele best practices, veelvoorkomende uitdagingen en tot slot hoe Encryption Consulting u kan helpen met hun expertise en met onze eigen CertSecure Manager-oplossing.
Wat is een Certificate Lifecycle Management (CLM)-oplossing?
Zoals we hierboven al hebben vastgesteld, heeft elke organisatie een geldig certificaat nodig om te functioneren, een certificaat dat door de hele organisatie wordt vertrouwd. Deze certificaten worden uitgegeven aan eindgebruikers zoals gebruikers, computers, netwerkapparatuur, servers, applicaties, enzovoort. Als de onderliggende PKI , die het vertrouwen en de zichtbaarheid van deze certificaten waarborgt, uitvalt, zal geen enkel onderdeel van de organisatie functioneren. Werknemers kunnen gebouwen niet meer betreden zonder de juiste smartcards, mensen kunnen geen VPN's meer gebruiken, machines, servers en applicaties zullen niet meer werken en er ontstaat complete chaos.
Het beheren van deze certificaten en de bijbehorende infrastructuur is cruciaal voor een normale werking van de organisatie. Certificaten doorlopen verschillende fasen, van uitgifte tot intrekking, waarbij elke fase van de levenscyclus essentieel is voor een goede organisatie. Als een certificaat dat bijna verloopt niet tijdig wordt gecontroleerd of verlengd, kan dit leiden tot onvoorziene storingen in de server/applicatie die het certificaat gebruikt. Daarom is een goede monitoring, beheer en verlenging van certificaten van groot belang.
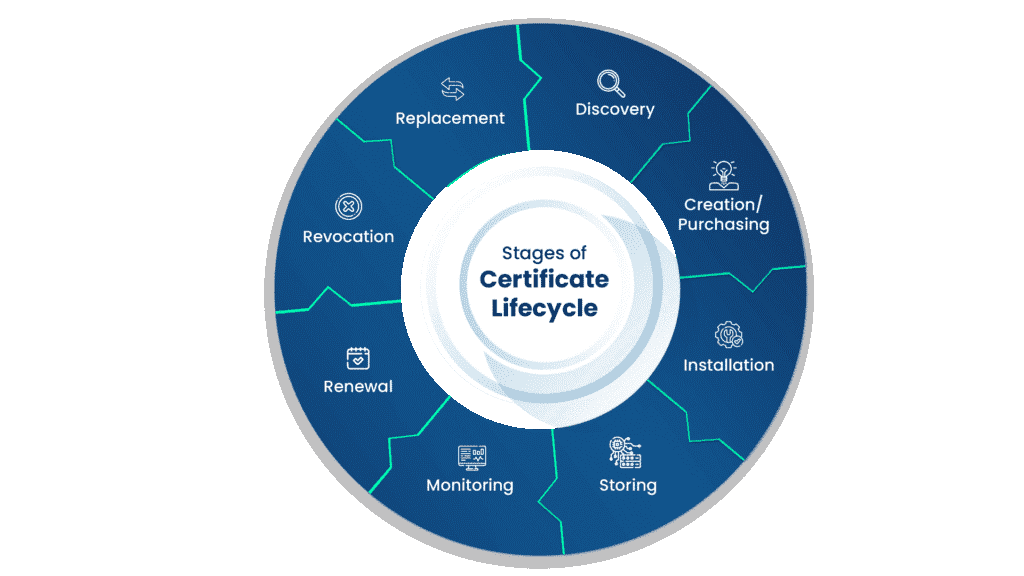
De fasen van de levenscyclus van een certificaat zijn als volgt:
-
De reis van mijn leven
De detectiefase van de certificaatcyclus omvat het doorzoeken van het netwerk naar ontbrekende, verlopen, gecompromitteerde of ongebruikte certificaten die moeten worden ingetrokken, verlengd of vervangen. Dit is een belangrijk onderdeel van het proces, omdat het hiaten in de beveiliging van certificaten opspoort en deze doorgeeft aan de monitoringfase, zodat deze inbreuken kunnen worden gedicht. Normaal gesproken omvat deze fase ook de inventarisatie van certificaten ter ondersteuning van toekomstige detectiefases, evenals eventuele certificaataudits.
-
Creatie/Aankoop
Dit is de fase waarin het certificaat wordt aangemaakt. Een online gebruiker, organisatie of apparaat vraagt een certificaat aan bij een certificeringsinstantie (Certificate Authority). Dit certificaat bevat de publieke sleutel en andere registratiegegevens die nodig zijn om de gebruiker te registreren. De certificeringsinstantie die het certificaat aanmaakt, kan eigendom zijn van de organisatie die het certificaat nodig heeft of van een derde partij. Als het certificaat van een derde partij wordt verkregen, moet het bij hen worden aangeschaft.
-
Montage
De installatie van het certificaat is eenvoudig, maar net zo belangrijk. Het certificaat moet op een veilige, maar bereikbare locatie worden geïnstalleerd, aangezien gebruikers die de authenticiteit van het certificaat willen verifiëren, er toegang toe moeten hebben. Wanneer het certificaat is geïnstalleerd, stelt de CA beleid in om de beveiliging en correcte verwerking ervan te waarborgen.
-
Opslag
Zoals eerder vermeld, moet het certificaat, wanneer het wordt geïnstalleerd, op een veilige locatie worden bewaard om misbruik te voorkomen. Het mag echter niet zo beveiligd zijn dat de gebruikers die het certificaat moeten lezen, er geen toegang toe hebben. Het juiste beleid en de juiste regels voor de opslag van certificaten worden later in dit document besproken.
-
Monitoren
Monitoring is een van de belangrijkste fasen in de levenscyclus van certificaten. Dit is een vrijwel constante fase waarin de certificaatbeheersystemen, zowel automatisch als handmatig, letten op inbreuken, verlopen of compromittering van digitale certificaten. De monitoringfase gebruikt de inventaris die is gemaakt in de discovery-fase om bij te houden wanneer certificaten moeten worden ingetrokken, verlengd of vervangen. Het certificaatbeheersysteem verplaatst deze certificaten vervolgens naar de volgende fase, die kan bestaan uit verlenging, intrekking of vervanging.
-
Vernieuwing
Vernieuwing van een certificaat vindt plaats wanneer de vervaldatum van het certificaat is bereikt. Dit gebeurt op natuurlijke wijze met certificaten, aangezien het raadzaam is om een certificaat niet langer dan maximaal 5 jaar te gebruiken. Certificaten kunnen automatisch worden verlengd, of er kan een lijst met certificaatvervaldata worden bijgehouden, zodat de beheerder van de certificaten deze op het juiste moment kan verlengen.
-
herroeping
Als een certificaat gecompromitteerd, gestolen of op een andere manier negatief beïnvloed blijkt te zijn, wordt dat certificaat ingetrokken. Wanneer een certificaat wordt ingetrokken, wordt het op een certificaatintrekkingslijst (CRL) geplaatst . Deze lijst zorgt ervoor dat andere certificeringsinstanties (CA's) weten dat dit certificaat niet langer geldig is.
-
Vervanging
Het certificaat wordt vervangen wanneer gebruikers overstappen van het betalen voor certificaten naar het creëren van hun eigen Public Key Infrastructures (PKI's) en CA's. Dit gebeurt zelden, omdat het verlengen van een certificaat van de oorspronkelijke leverancier veel eenvoudiger is dan het vervangen ervan.
Veelvoorkomende uitdagingen voor organisaties zonder CLM
Omdat Microsoft AD CS veelvuldig in de branche wordt gebruikt zonder dat er een adequate CLM-oplossing voor is ontwikkeld, ondervinden veel organisaties problemen bij het beheren van zowel hun private als publieke PKI, zoals Digicert. Deze problemen worden alleen maar groter: volgens CA/Browser Forum Ballot SC-081v3 , goedgekeurd in april 2025, wordt de geldigheidsduur van publieke TLS-certificaten stapsgewijs verkort tot slechts 47 dagen in maart 2029, waardoor handmatige, op spreadsheets gebaseerde tracking op grote schaal vrijwel onwerkbaar wordt.
-
Handmatige CLM
Zonder een goede CLM-oplossing zijn teams vaak verantwoordelijk voor het handmatig uitgeven, verlengen en intrekken van certificaten, het traceren van hun eigenaren en het tijdig verlengen ervan vóór de vervaldatum. Dit soort processen is gevoelig voor menselijke fouten, wat kan leiden tot uitval en operationele inefficiëntie.
-
Gebrek aan centrale zichtbaarheid/inkoop
Organisaties hebben vaak meerdere certificeringsinstanties (CA's), waaronder ten minste één Microsoft-CA die fungeert als een private CA en één publieke CA, zoals Digicert. Het beheren van certificaten van verschillende CA's kan vaak een uitdaging zijn, omdat het bijhouden van verlopen certificaten, het afzonderlijk verlengen van de certificaten met een eigen gedefinieerd proces en het bijhouden van de eigenaar van de certificaten hierbij hoort.
-
Beperkte rapportage en inzichten
ADCS alleen biedt mogelijk niet de gedetailleerde rapportages en inzichten die nodig zijn voor proactief certificaatbeheer. Een CLM-oplossing verbetert het inzicht in certificaatgebruik en -status.
-
Onjuist beleidsbeheer
Wanneer er meerdere CA's worden gebruikt om certificaten te beheren en uit te geven, kan het implementeren van organisatiebeleid en het waarborgen dat dit wordt nageleefd een uitdaging zijn. Dit komt doordat elke CA anders functioneert en er soms geen mechanismen zijn om dergelijk beleid toe te passen, waardoor de procedures gevoelig zijn voor menselijke fouten.
| Bekwaamheid | Zonder CLM (Handmatig / AD CS-only) | Met CertSecure Manager |
|---|---|---|
| Certificaatdetectie | Handmatige spreadsheets of scripts; blinde vlekken bij CA's | Geautomatiseerde detectie en inventarisatie in alle aangesloten CA's. |
| Vernieuwing en uitgifte | Handmatige registratie van vervaldatums; hoog risico op gemiste verlengingen. | Geautomatiseerde vernieuwingsagents voor servers, loadbalancers en applicaties. |
| Zichtbaarheid in alle CA's | Afgesloten, per CA-weergaven zonder één enkel glasoppervlak | Gecentraliseerd dashboard voor openbare en particuliere CA's |
| Beleidshandhaving | Inconsistent, afhankelijk van de individuele beheerders. | Wereldwijde en departementale beleidshandhaving wordt automatisch toegepast. |
| goedkeuringsworkflow | Ad-hoc, niet-gedocumenteerde goedkeuringen | Configureerbare workflows voor meerdere goedkeurders |
| Klaar voor 47-daagse certificaten | Niet duurzaam op grote schaal. | Ontworpen voor geautomatiseerde vernieuwing met hoge frequentie. |
Beleidsbeheer tijdens het uitgeven en intrekken van certificaten
Elke organisatie heeft haar interne beleid waaraan ze zich moet houden. Dit beleid bevat vaak beperkingen zoals:
- Wat moet de minimale sleutelgrootte van het certificaat zijn?
- Welke informatie moet er in het certificaat staan, zoals organisatie, organisatie-eenheid, enz.? En moet er een e-mailadres in het certificaat zelf staan om de eigenaar ervan te kunnen traceren?
- Het goedkeuringsproces voor bepaalde soorten certificaten is essentieel. Wie welk type certificaat moet goedkeuren vóór uitgifte, staat vaak vermeld in het beleid zelf, inclusief het aantal goedkeuringen dat nodig is voor bepaalde soorten certificaten.
- If wildcard certificaten mogen worden uitgegeven.
- If CSR kan opnieuw worden gebruikt om opnieuw certificaten uit te geven
- Welke domeinen moeten als volgt worden toegestaan: SAN-kenmerken in het certificaat?
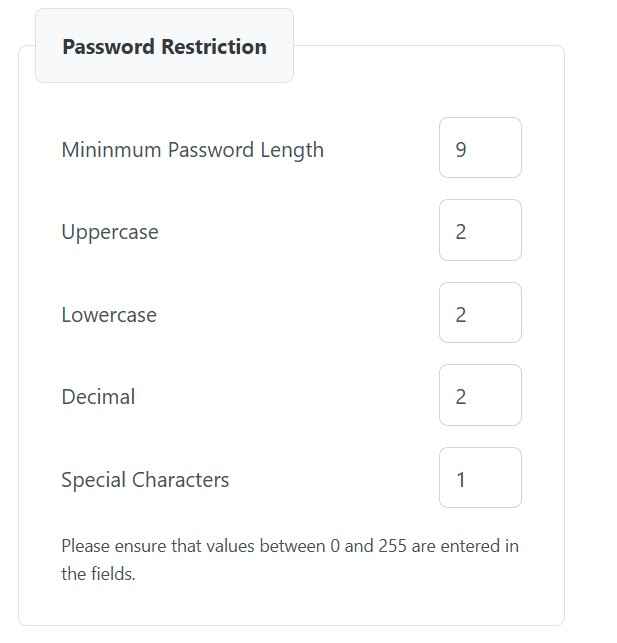
- Wachtwoordbeleid in gevallen van PFX-certificaten
Het beheren van deze beleidsregels kan vaak een uitdaging zijn voor teams die geen CLM-oplossing gebruiken. We zijn in het verleden klanten tegengekomen die deze gegevens niet controleerden of de juiste eigenaar van het certificaat niet bijhielden. Dit zou de risico's en potentiële insider-aanvallen binnen de organisatie aanzienlijk verhogen.
CertSecure Manager biedt ook procedures voor verlenging en intrekking met één klik, waarmee bevoegde eigenaren en beheerders een certificaat met één klik kunnen verlengen of intrekken. Nadat de benodigde machtigingscertificaten door de CA zijn verlengd/ingetrokken, wordt een bevestigingsbericht per e-mail en Teams naar de eigenaren verzonden.
Voorwaarden en implementatieworkflow
Voordat u een CA koppelt of een verlengingsagent implementeert, moet u controleren of de onderstaande voorbereidingen getroffen zijn. Het overslaan hiervan is de meest voorkomende reden waarom een CLM-implementatie vastloopt of onverwachte problemen veroorzaakt.
Checklist met vereisten
- Administratieve of API-toegang tot elke CA binnen het toepassingsgebied, inclusief Microsoft AD CS en elke openbare CA zoals DigiCert.
- Een actuele inventarisatie van servers, loadbalancers en applicaties die momenteel certificaten bezitten die buiten een centraal systeem zijn uitgegeven.
- Netwerkverbinding van CertSecure Manager naar elk CA-eindpunt, ongeacht of dit zich in de cloud of on-premises bevindt.
- Gedefinieerde certificaatbeleidsregels: minimale sleutelgrootte, verplichte onderwerpvelden, regels voor hergebruik van wildcards en CSR's, SAN-whitelisting en PFX-wachtwoordbeleid.
- Een Active Directory- of Azure AD-groepsstructuur om de toegang tot onboarding- en afdelingssjablonen in kaart te brengen.
- Een aangewezen eigenaar of team moet het beleid en de goedkeuringsworkflows ondertekenen voordat het systeem live gaat.
Implementatieworkflow in één oogopslag
- Ontdek en leg contact met uw CA's. Koppel alle Microsoft AD CS-instanties en openbare CA's aan één dashboard voordat u wijzigingen aanbrengt in het verlengingsproces. Zie Gecentraliseerd overzicht en controle.
- Zet geautomatiseerde verlengingsagenten in. Installeer agents op servers, loadbalancers en applicaties, zodat certificaten automatisch worden vernieuwd zonder handmatige aanvragen. Zie Geautomatiseerd levenscyclusbeheer.
- Beleid definiëren en handhaven. Stel de regels voor sleutelgrootte, SAN, wildcards, CSR-hergebruik en PFX-wachtwoorden globaal en per afdeling in. Zie Beleidshandhaving.
- Wijs rollen met minimale bevoegdheden toe. Wijs goedkeurings- en toegangsrechten toe aan benoemde rollen in plaats van gedeelde beheerdersreferenties. Zie Principe van de minste privileges.
- Configureer monitoring en waarschuwingen. Meldingen over verlopen routes en downtime worden naar Teams, e-mail of ServiceNow verzonden, inclusief escalatiemogelijkheden. Zie Uitgebreide monitoring en waarschuwingen.
- Plan terugkerende rapporten in. Schakel wekelijkse of maandelijkse rapportage in voor bewijsmateriaal voor controle en naleving. Zie Geplande rapporten.
- Gebruikers toevoegen via AD-groepen. Gebruik Active Directory- of Azure AD-groepen zodat het eigenaarschap automatisch wordt overgedragen wanneer medewerkers van functie veranderen. Zie Gemakkelijk aan boord.
- Breid de inventaris uit tot PQC-gereedheid. Gebruik dezelfde certificaat- en algoritme-inventaris om een post-quantummigratie te plannen. Zie Post-kwantum en cryptografische gereedheid.
CertSecure Manager: oplossing voor certificaatlevenscyclusbeheer
Tijdens onze interacties met onze klanten kwamen we veel te weten over hun problemen. Hoewel er veel CLM-oplossingen beschikbaar zijn, richt geen enkele zich primair op Microsoft AD CS, dat de operationele en monitoringkant van de PKI nog steeds handmatig beheert. Dit motiveerde ons om onze eigen oplossing te ontwikkelen, die onze klanten zou helpen met de problemen die ze met hun eigen CLM-oplossingen ondervonden.
Bij het ontwikkelen van onze oplossing hebben we ons allereerst gericht op het oplossen van de belangrijkste uitdagingen.
1. Geautomatiseerd levenscyclusbeheer
Met CertSecure Manager kunnen klanten vernieuwingsagents integreren met hun servers, zoals Tomcat , Apache, ISS, loadbalancers zoals F5 , en hun eigen interne applicaties. Hierdoor kunnen servers en applicaties certificaten automatisch vernieuwen zonder menselijke tussenkomst, waardoor storingen worden geminimaliseerd en ervoor wordt gezorgd dat de juiste certificaten altijd tijdig naar de server worden verzonden.
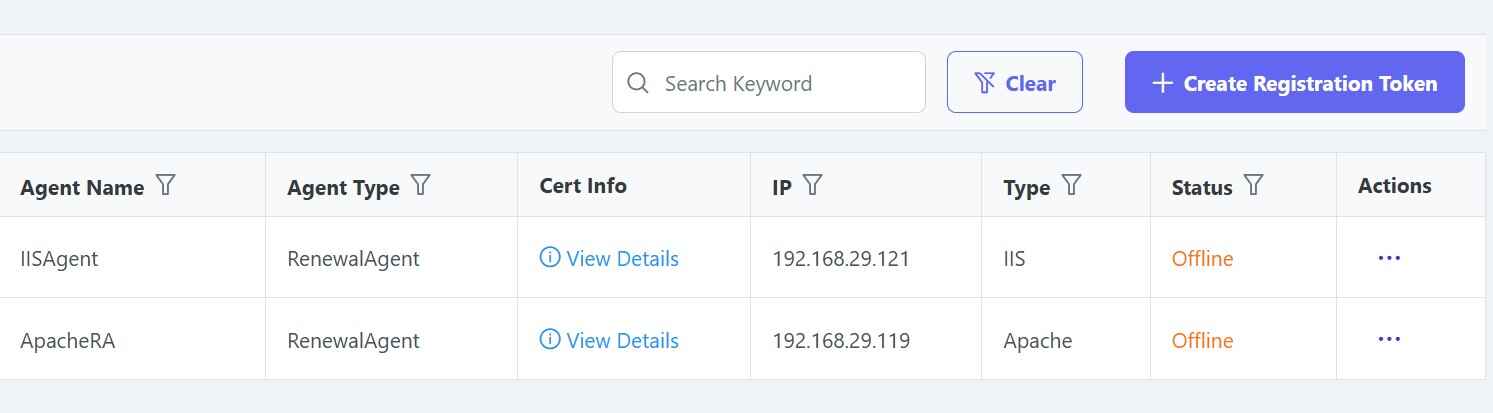
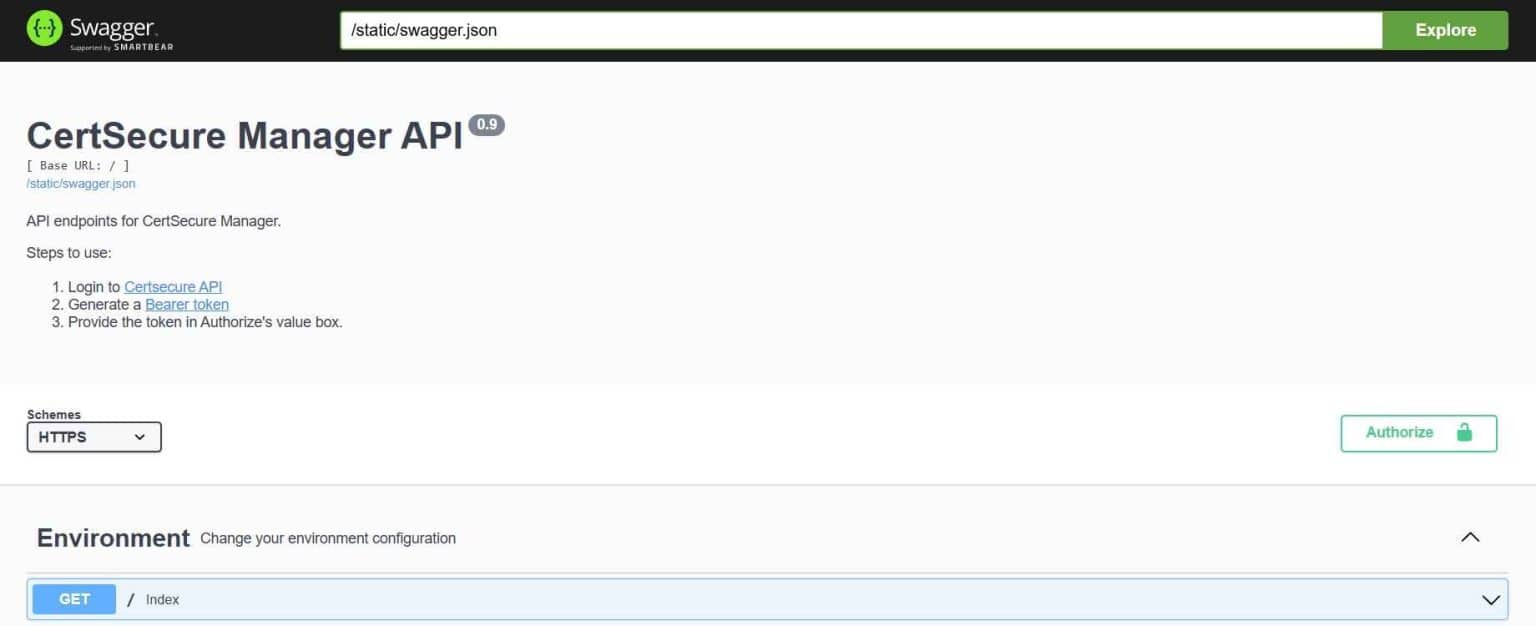
Klanten kunnen hun eigen oplossingen ook integreren met ACME of REST API's, waardoor het eenvoudiger wordt om certificaten voor hun applicatie te verkrijgen.
2. Gecentraliseerde zichtbaarheid en controle
Met de HA-architectuur en connectoren van CertSecure kunnen klanten al hun CA's integreren met CertSecure zonder dat er ingrijpende netwerkconfiguratie nodig is. Dit zorgt ervoor dat alle CA's, ongeacht of ze zich in de cloud of on-premises bevinden, met CertSecure kunnen worden geïntegreerd. Dit biedt één centraal beheerscherm voor het beheren en uitgeven van certificaten voor meerdere private en publieke CA's.
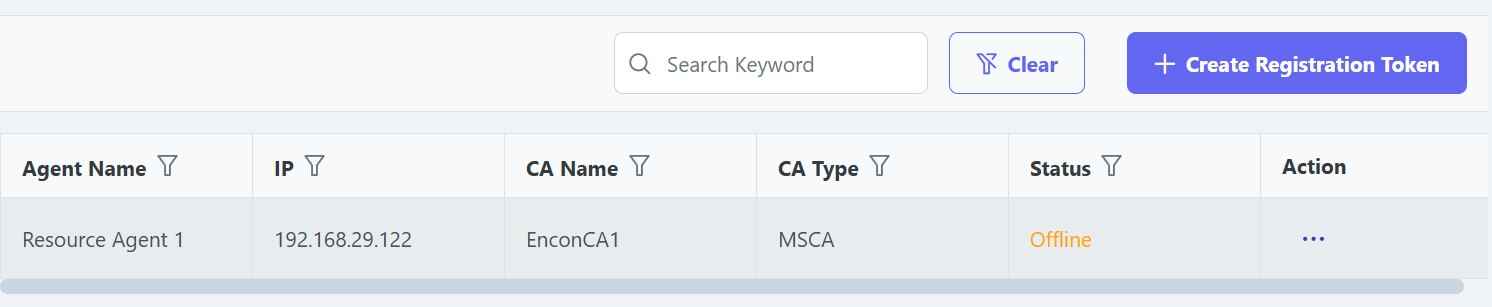
Dit kan het operationele team ook helpen om hun PKI rechtstreeks vanuit het dashboard te monitoren. Zo wordt ervoor gezorgd dat alle CDP/AIA- punten die aan de CA zijn gekoppeld altijd actief zijn en worden belangrijke updates over CRL's en de verlenging van CA-certificaten weergegeven.
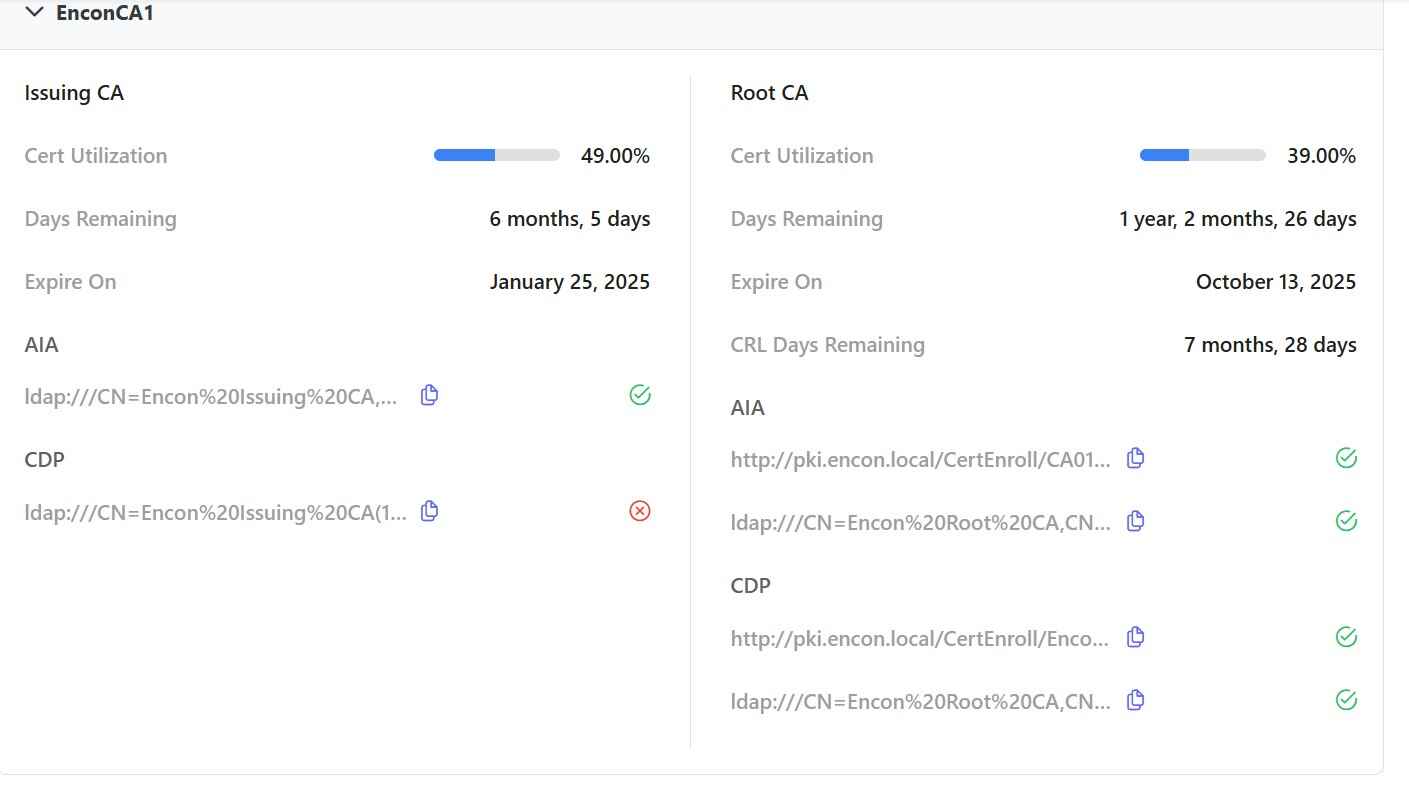
3. Beleidshandhaving
CertSecure kan klanten helpen bij het opzetten van een beleid op zowel globaal als afdelingsniveau. Dit zorgt ervoor dat alle gebruikers zich aan het gedefinieerde beleid houden. Dit beleid helpt bij het bepalen van informatie zoals:
a. Hoeveel goedkeuringen zijn er nodig om een certificaat af te geven?
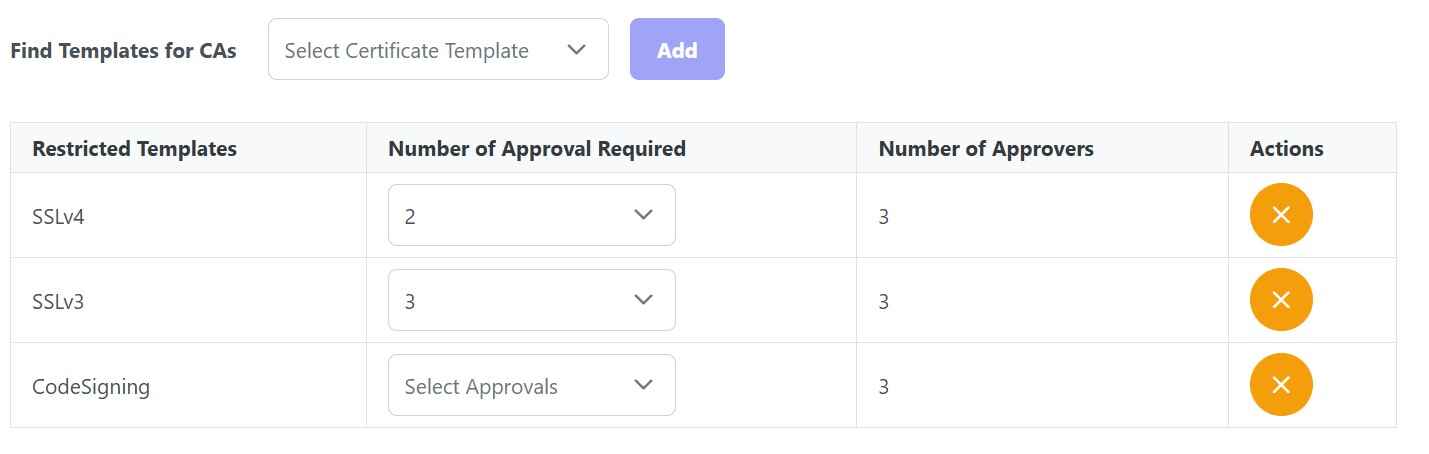
b. Of CSR hergebruikt kan worden en of gebruikers wildcard-certificaten kunnen aanvragen
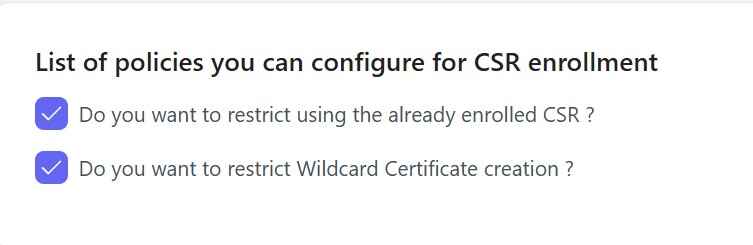
c. Welke DNS-namen staan op de whitelist en kunnen aan de certificaten worden toegevoegd?
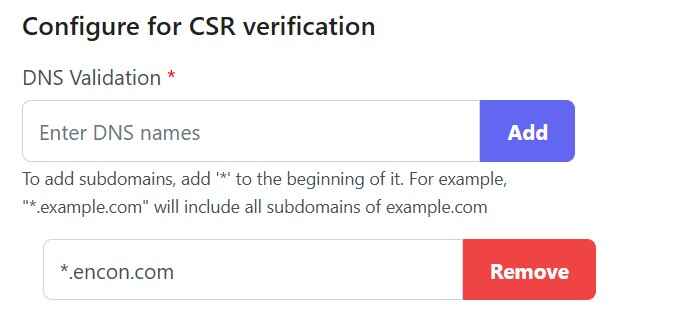
d. En ten slotte, wachtwoordbeleid voor de PFX-bestanden
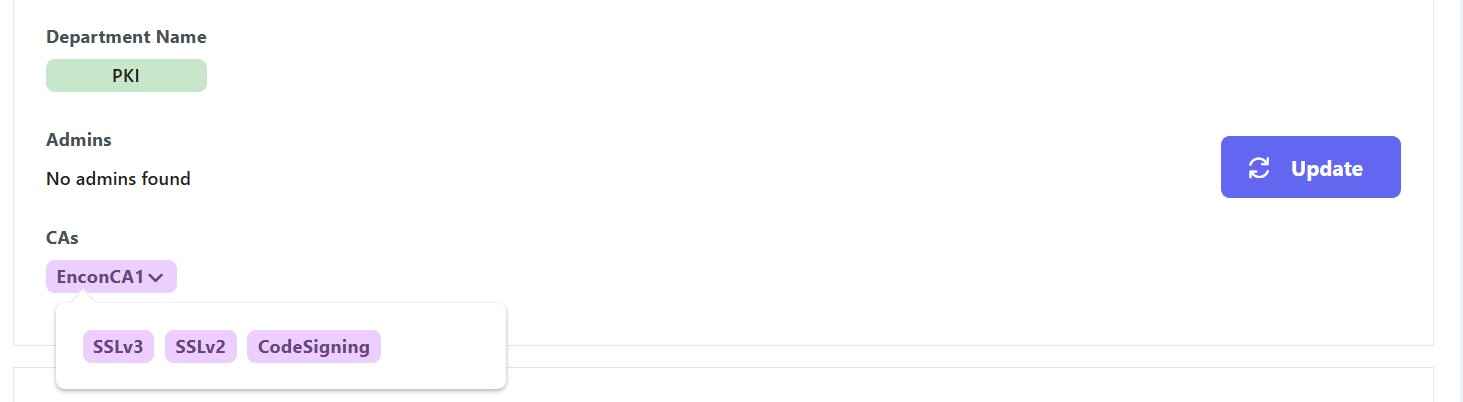
Bovendien kunnen we ook definiëren welke afdeling toegang krijgt tot welke sjablonen, wat verdere beperkingen creëert voor welke sjablonen een gebruiker kan gebruiken. Zo heeft het productieteam bijvoorbeeld toegang nodig tot DigiCert, terwijl het ontwikkelteam dat niet heeft. Evenzo heeft het IT-team mogelijk toegang nodig tot webserversjablonen, terwijl ze geen co-designing-certificaten nodig hebben.
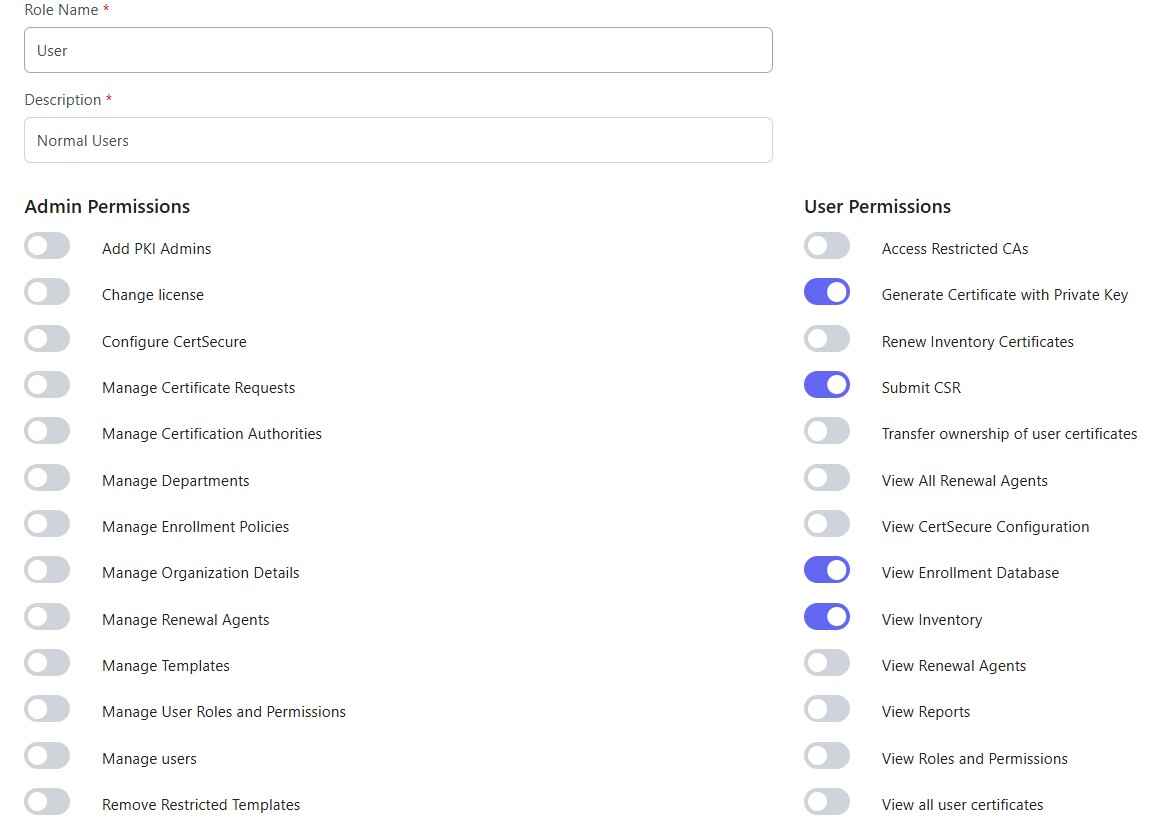
4. Beginsel van de minste privileges
Met gedefinieerd beleid kunnen clients ook rollen definiëren die aan gebruikers kunnen worden toegewezen. Gebruikers kunnen vervolgens functies uitvoeren die alleen zijn gedefinieerd door de machtigingen die door de beheerder zijn ingesteld.
5. Uitgebreide monitoring en waarschuwingen
Met CertSecure kunnen klanten meldingen integreren met Teams, e-mail en ServiceNow, inclusief een correct escalatieprotocol. Zo worden verlopende certificaten of PKI-uitval zo snel mogelijk onder de aandacht gebracht. Dit helpt organisaties de downtime te minimaliseren en tegelijkertijd de veiligheid en functionaliteit van de onderliggende infrastructuur en de uitgegeven certificaten te waarborgen.
6. Geplande rapporten
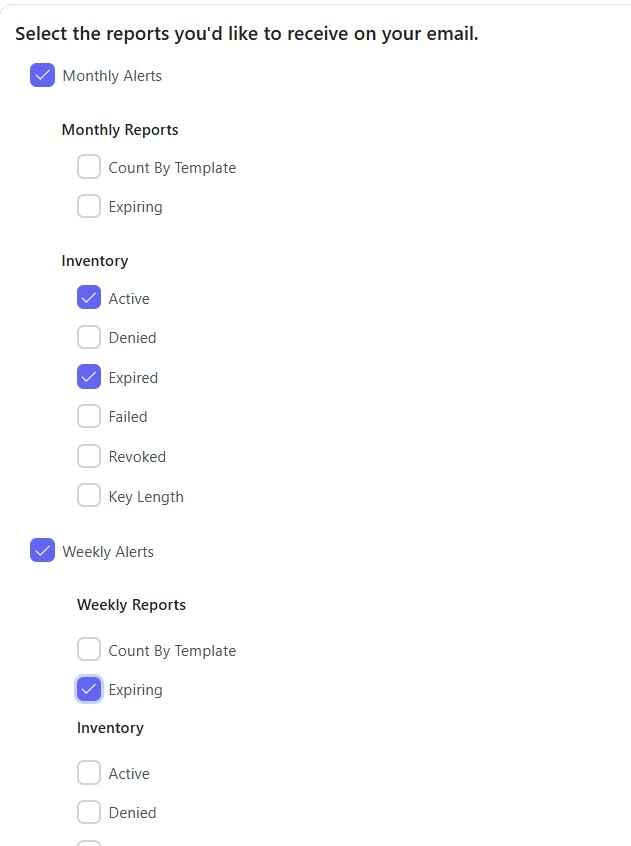
Met CertSecure kunnen gebruikers rapporten plannen die wekelijks of maandelijks rechtstreeks naar hun e-mail worden verzonden. Dit vereenvoudigt de operationele kant van de zaak en biedt inzicht in en een overzicht van de activiteiten die door de PKI worden uitgevoerd.
7. Eenvoudig aan boord gaan
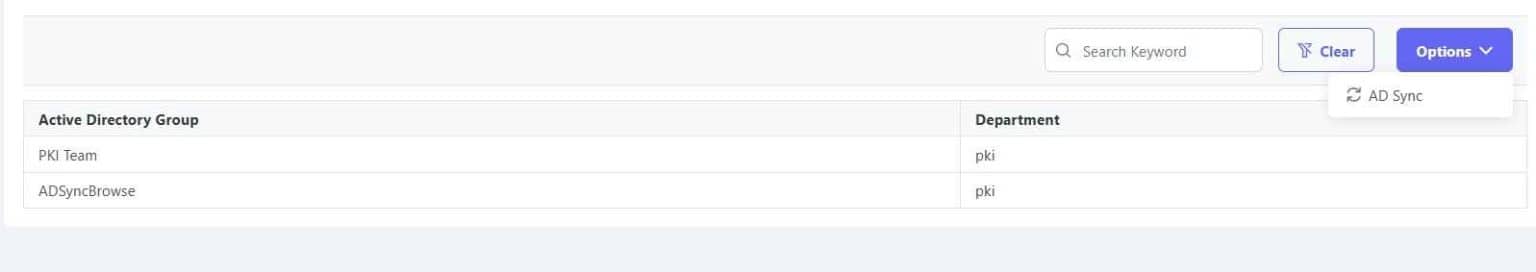
Gebruikers kunnen eenvoudig worden toegevoegd via AD-groepen (inclusief Azure AD-groepen) in CertSecure. Dit helpt CertSecure bij het monitoren en toevoegen/verwijderen van gebruikers wanneer ze aan de groep worden toegevoegd of eruit worden verwijderd. Het uitschrijven van een gebruiker leidt tot overdracht van het eigendom van de certificaten aan de beheerders van de afdeling. Dit maakt het beheren en behouden van het eigendom van certificaten eenvoudiger, evenals het verwerken van de gedefinieerde waarschuwingen.
8. Post-kwantum- en cryptografische gereedheid
Certificaatlevenscyclusbeheer staat niet los van de rest van uw cryptografische infrastructuur. Naarmate organisaties overstappen op post-kwantumcryptografie , wordt gecentraliseerd inzicht in elk certificaat, het bijbehorende algoritme en de uitgevende certificeringsinstantie (CA) de basis voor een succesvolle transitie. De inventarisatie- en rapportagemogelijkheden van CertSecure Manager maken het eenvoudiger om te identificeren welke certificaten nog steeds gebruikmaken van klassieke algoritmen en welke zijn overgezet naar ML-DSA en andere door NIST gestandaardiseerde PQC-algoritmen op Microsoft PKI.
Deze transparantie draagt ook direct bij aan bredere inspanningen op het gebied van cryptografisch beveiligingsbeheer en ondersteunt het opstellen van een nauwkeurige Cryptography Bill of Materials (CBOM) , een steeds vaker voorkomende vereiste voor gereguleerde organisaties die precies moeten aantonen welke cryptografische algoritmen en sleutelgroottes in gebruik zijn, waar en hoe lang. Door CLM te beschouwen als de operationele laag onder uw CBOM en PQC-migratiestrategie, voorkomt u verrassingen wanneer het tijd is om algoritmen te wisselen of sleutels op grote schaal te roteren.
Wie is de eigenaar? Impact en actie van het team.
Een CLM-implementatie heeft verschillende gevolgen voor PKI, beveiliging, platform en compliance, en elk daarvan vereist een aparte actie in plaats van een gezamenlijke memo.
| Team | Wat verandert er voor hen? | Onmiddellijke actie |
|---|---|---|
| PKI-team | Beheert CA-verbindingen, certificaatsjablonen en beleidsconfiguratie binnen CertSecure Manager. | Inventariseer alle CA's en certificaatsjablonen voordat u ze aan het platform koppelt. |
| Beveiligingsteam | Het is afhankelijk van nauwkeurige opsporing en monitoring om verlopen of schaduwcertificaten te detecteren. | Controleer of de waarschuwingsroutering en escalatiepaden actief zijn voordat u handmatige tracking-spreadsheets buiten gebruik stelt. |
| Platform- en infrastructuurteam | Het systeem beheert de servers, load balancers en applicaties waarop de vernieuwingsagents worden geïnstalleerd. | Geef prioriteit aan de implementatie van agents op de systemen met het meeste verkeer en de meest bedrijfskritische systemen. |
| Nalevingsteam | Gebruikt geplande rapporten en de certificateninventaris als controlebewijs. | Controleer of de rapportagefrequentie en de CBOM-output voldoen aan de kaders waaraan uw organisatie wordt getoetst. |
Veelvoorkomende fouten en instructies voor terugdraaien
De meeste uitrolproblemen zijn terug te voeren op overgeslagen vereisten in plaats van een fout in het platform zelf. Let op de volgende punten:
- Het koppelen van een CA voordat de certificaatsjablonen en het beleid ervan zijn gedefinieerd, leidt tot inconsistente certificaten die opnieuw moeten worden uitgegeven.
- Het implementeren van vernieuwingsagents in productiesystemen voordat ze in een testomgeving zijn getest, kan een live service verstoren als een agent een certificaatkoppeling verkeerd configureert.
- Het overslaan van de stap voor het toewijzen van AD- of Azure AD-groepen, waardoor het eigenaarschap van certificaten niet wordt toegewezen wanneer medewerkers van rol veranderen.
- Het inschakelen van geautomatiseerde intrekking zonder goedkeuringsstap van fabrikant en controleur brengt het risico met zich mee van een onbedoelde massale intrekking.
Richtlijnen voor terugdraaien: Als een geautomatiseerde verlenging of beleidswijziging een onverwacht probleem veroorzaakt, kunnen de agents van CertSecure Manager per server of applicatie worden gepauzeerd zonder de rest van de omgeving te beïnvloeden. Het vorige certificaat blijft geldig tot de oorspronkelijke vervaldatum, tenzij het expliciet is ingetrokken. Houd het vorige handmatige tracking-spreadsheet of de export parallel actief gedurende ten minste één volledige verlengingscyclus na de implementatie en verwijder het pas wanneer het geautomatiseerde dashboard een complete en actuele inventaris heeft bevestigd.
Successtatistieken
Gereedheid is geen eenmalige uitrolstatus. Houd deze statistieken na de implementatie continu bij. Ter illustratie: een organisatie die momenteel 5,000 certificaten handmatig bijhoudt, zal na de volledige invoering van de 47-daagse geldigheidsperiode te maken krijgen met ongeveer 39,000 verlengingsacties per jaar. Dit is de schaal waarop geautomatiseerde verlenging is ontworpen.
- Percentage van certificaten die automatisch versus handmatig worden verlengd.
- Het aantal certificaten dat actief wordt opgespoord en geïnventariseerd, en hoe dat aantal per kwartaal verandert.
- Gemiddelde tijd om een verlengingsagent te implementeren op een nieuw toegevoegde server of applicatie.
- Aantal certificaatgerelateerde storingen of bijna-storingen per kwartaal, vergeleken met de basislijn van vóór de implementatie.
- De tijd die nodig is om op verzoek een complete, auditklare certificateninventaris te produceren.
Wat te doen Volgende
- PKI-teams: Voer een controle uit op alle CA's voordat u beleidswijzigingen doorvoert en bevestig het eigenaarschap van de sjabloon.
- Beveiligingsteams: Valideer de routering van waarschuwingen en de escalatiepaden, en beëindig vervolgens formeel de handmatige registratie in spreadsheets zodra het dashboard voltooid is.
- Platform- en infrastructuurteams: Test vernieuwingsagenten eerst op een klein, niet-kritisch systeem voordat ze in productie worden genomen.
- Nalevingsteams: Controleer of de geplande rapportage-output overeenkomt met het bewijsmateriaal dat uw auditors vereisen, inclusief inzicht in het algoritme op CBOM-niveau.
Hoe encryptieconsultancy kan helpen
Het PKI-adviesteam van Encryption Consulting helpt organisaties bij het plannen en uitvoeren van een CertSecure Manager-implementatie van begin tot eind: het auditeren van bestaande CA's en certificaatinventarissen, het definiëren van beleid vóór de livegang en het sequentiëren van de implementatie van agents om verstoring van productiesystemen te voorkomen. Waar certificaatgereedheid samenkomt met planning na de implementatie, gebruikt ons PQC Center of Excellence dezelfde certificaat- en algoritme-inventaris om een gestructureerde PQC-migratie te faciliteren in plaats van helemaal opnieuw te beginnen. Onze begeleiding bij het omzetten van een CBOM naar een operationele functionaliteit zorgt ervoor dat die inventaris ook lang na de initiële implementatie actueel blijft.
Conclusie
CertSecure Manager onderscheidt zich als een complete oplossing die is ontworpen om de complexe uitdagingen van CLM aan te pakken. Door naadloos te integreren met zowel private als publieke certificeringsinstanties biedt CertSecure Manager ongeëvenaarde gecentraliseerde zichtbaarheid en controle, waardoor organisaties hun certificaten efficiënter en veiliger kunnen beheren.
Met functies zoals geautomatiseerd levenscyclusbeheer, beleidshandhaving, uitgebreide monitoring en geplande rapportage zorgt CertSecure Manager ervoor dat uw certificaatinfrastructuur niet alleen robuust is, maar ook bestand tegen mogelijke verstoringen. De focus op het principe van minimale privileges verbetert de beveiliging verder, omdat gebruikers alleen toegang hebben tot de bronnen die ze nodig hebben, waardoor het risico op insider threats wordt geminimaliseerd.
Het gemak van onboarding, gecombineerd met integraties met Microsoft AD en Azure AD, vereenvoudigt gebruikersbeheer en stroomlijnt de levenscyclus van certificaten. Met waarschuwingen en escalatieprotocollen biedt CertSecure Manager gemoedsrust, zorgt het ervoor dat kritieke problemen snel worden opgelost, downtime wordt geminimaliseerd en de integriteit van uw PKI-infrastructuur behouden blijft.
De toewijding van Encryption Consulting aan continue verbetering en klantgerichte oplossingen is duidelijk terug te zien in de ontwikkeling van CertSecure Manager. We blijven ons inzetten om organisaties te helpen hogere normen te bereiken op het gebied van beveiliging, compliance en operationele efficiëntie. Laat CertSecure Manager uw betrouwbare partner zijn bij het navigeren door de complexiteit van certificaatbeheer , zodat uw digitale activa veilig, compliant en volledig operationeel blijven.
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit de introductie tot CertSecure Manager: de toonaangevende certificaatbeheeroplossing van Encryption Consulting?
CertSecure Manager vervangt handmatige, spreadsheet-gebaseerde certificaatregistratie door geautomatiseerde detectie, uitgifte, verlenging en intrekking van alle certificeringsinstanties (zowel publieke als private) in een omgeving. De kernboodschap is dat handmatige registratie niet meer kan meekomen met de huidige situatie, aangezien 72% van de organisaties al te maken heeft met certificaatgerelateerde storingen en machine-identiteiten 109 keer talrijker zijn dan mensen. Geautomatiseerd lifecyclemanagement is daarom nu een basisvereiste in plaats van een optionele upgrade.
Waarom is dit belangrijk voor het beheer van de levenscyclus van bedrijfscertificaten?
Certificaatlevenscyclusbeheer bepaalt of een verlopend of verkeerd geconfigureerd certificaat een routinematige geautomatiseerde verlenging of een ongeplande storing veroorzaakt. Naarmate het CA/Browser Forum de maximale geldigheidsduur van openbare TLS-certificaten tegen 2029 terugbrengt tot 47 dagen, neemt de operationele marge voor handmatige processen steeds verder af. Hierdoor is geautomatiseerd certificaatlevenscyclusbeheer een basisvereiste voor elke organisatie die een productie-PKI beheert.
Welke teams zijn verantwoordelijk voor de uitvoering van deze richtlijnen?
PKI-teams beheren CA-verbindingen, certificaatsjablonen en beleidsconfiguratie. Beveiligingsteams zijn verantwoordelijk voor het routeren van waarschuwingen, escalatie en detectie van schaduwcertificaten. Platform- en infrastructuurteams beheren de servers, loadbalancers en applicaties waarop vernieuwingsagents zijn geïmplementeerd. Compliance-teams vertrouwen op geplande rapportages en de certificaatinventaris als controlebewijs.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Handmatig certificaatbeheer verhoogt het risico op gemiste verlengingen, inconsistente beleidshandhaving bij verschillende certificeringsinstanties, niet-toegewezen certificaateigenaarschap bij personeelswisselingen en storingen die pas aan het licht komen wanneer een dienst al uitvalt. Uit de Trust Pulse Survey van DigiCert uit juli 2025 bleek dat 45% van de organisaties het afgelopen jaar te maken heeft gehad met certificaatgerelateerde downtime, waarvan 37.5% te wijten was aan een verlopen certificaat.
Hoe vermindert automatisering het risico op certificaatuitval?
Geautomatiseerde detectie vindt elk certificaat bij alle verbonden certificeringsinstanties zonder dat iemand hoeft te onthouden dat het bestaat, terwijl verlengingsagenten en ACME- of REST API-integraties certificaten opnieuw uitgeven voordat ze verlopen, zonder handmatige aanvraag. Deze combinatie elimineert de menselijke vertraging die bij de meeste certificaatgerelateerde storingen optreedt.
Welke meetgegevens moeten teams bijhouden na de implementatie?
Houd het percentage automatisch versus handmatig vernieuwde certificaten bij, het aantal certificaten dat actief wordt opgespoord en hoe dat aantal per kwartaal verandert, de gemiddelde tijd om een vernieuwingsagent te implementeren in een nieuw systeem, het aantal certificaatgerelateerde storingen of bijna-storingen per kwartaal, en de tijd die nodig is om op verzoek een complete, auditklare inventaris te genereren.
Hoe hangt dit samen met de gereedheid van het TLS-certificaat binnen 47 dagen?
De geautomatiseerde vernieuwingsagents en API-integraties van CertSecure Manager zijn ontworpen voor frequente vernieuwingen, precies wat de overstap van het CA/Browser Forum naar TLS-certificaten met een geldigheidsduur van 47 dagen per maart 2029 vereist. Organisaties die de detectie en vernieuwing van certificaten al automatiseren, hoeven hun proces niet opnieuw op te bouwen wanneer de kortere geldigheidsperioden ingaan.
Hoe moet dit worden aangepakt in multi-cloud- of hybride PKI-omgevingen?
Multicloud- en hybride PKI-omgevingen zouden elke CA, of het nu Microsoft AD CS on-premises is of een openbare CA in de cloud, moeten verbinden met één centraal dashboard in plaats van ze afzonderlijk te beheren. De connectors van CertSecure Manager zijn ontworpen om te integreren met CA's, ongeacht of ze in de cloud of on-premises infrastructuur draaien, zonder ingrijpende netwerkherconfiguratie.
Welke voorwaarden zijn nodig vóór de implementatie?
Controleer vóór de implementatie de administratieve of API-toegang tot elke CA die binnen het toepassingsgebied valt, breng de servers en applicaties in kaart die momenteel certificaten buiten een centraal systeem beheren, controleer de netwerkverbinding van CertSecure Manager naar elk CA-eindpunt, definieer vooraf certificaatbeleid en koppel AD- of Azure AD-groepen voor de onboarding.
Welke schermafbeeldingen of configuratievoorbeelden moeten worden bijgevoegd?
De configuratievoorbeelden moeten het CertSecure Manager-agentvenster, de API-integratieweergave, het CA- en CRL-dashboard, goedkeurings- en beleidsworkflows, DNS- en CSR-validatieregels, PFX-wachtwoordbeleidsinstellingen, afdelingstoegangsbeheer, rol- en machtigingstoewijzing, configuratie van geplande rapportage en het onboarden van Active Directory-groepen tonen, elk met beschrijvende alternatieve tekst die het specifieke weergegeven scherm identificeert.
- Samenvatting
- TL; DR
- Wat is een Certificate Lifecycle Management (CLM)-oplossing?
- Veelvoorkomende uitdagingen voor organisaties zonder CLM
- Beleidsbeheer tijdens het uitgeven en intrekken van certificaten
- Voorwaarden en implementatieworkflow
- CertSecure Manager: oplossing voor certificaatlevenscyclusbeheer
- 1. Geautomatiseerd levenscyclusbeheer
- 2. Gecentraliseerde zichtbaarheid en controle
- 3. Beleidshandhaving
- a. Hoeveel goedkeuringen zijn er nodig om een certificaat af te geven?
- b. Of CSR hergebruikt kan worden en of gebruikers wildcard-certificaten kunnen aanvragen
- c. Welke DNS-namen staan op de whitelist en kunnen aan de certificaten worden toegevoegd?
- d. En ten slotte, wachtwoordbeleid voor de PFX-bestanden
- 4. Beginsel van de minste privileges
- 5. Uitgebreide monitoring en waarschuwingen
- 6. Geplande rapporten
- 7. Eenvoudig aan boord gaan
- 8. Post-kwantum- en cryptografische gereedheid
- Wie is de eigenaar? Impact en actie van het team.
- Veelvoorkomende fouten en instructies voor terugdraaien
- Successtatistieken
- Wat te doen Volgende
- Hoe encryptieconsultancy kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ


