
- Key Takeaways
- Wie zou zich druk moeten maken over het inschakelen van LDAPS?
- Voorwaarden
- AD LDS installeren
- AD LDS configureren
- Een certificaat publiceren dat serverauthenticatie ondersteunt
- Het certificaat uitgeven aan de uitgevende CA
- Een certificaat voor serverauthenticatie aanvragen
- Validatie van LDAPS-verbinding
- Veelvoorkomende fouten en hoe u ze kunt oplossen
- Stappen voor terugdraaien
- Snel naslagwerk: Vereisten, validatie, fouten en terugdraaien per stap
- Hoe het inschakelen van LDAPS verband houdt met certificaatlevenscyclusbeheer
- LDAPS in cloud-, hybride- en multi-CA PKI-omgevingen
- Succes meten en wat regelmatig te controleren
- De visie van Encryption Consulting
- Conclusie
- Veelgestelde Vragen / FAQ
LDAPS versleutelt LDAP-verkeer tussen clients en domeincontrollers door standaard LDAP-communicatie te omhullen met TLS, met behulp van een serverauthenticatiecertificaat dat is uitgegeven door uw Microsoft PKI. Zonder LDAPS versturen eenvoudige LDAP-bindingen gebruikersnamen en wachtwoorden in platte tekst over het netwerk, zichtbaar voor iedereen die een pakketcapture uitvoert.
Dit is vooral riskant bij een eenvoudige LDAP-binding, waarbij inloggegevens onversleuteld van begin tot eind worden verzonden. Een enkele pakketcapture op de netwerkverbinding, of een gecompromitteerde switchpoort, is voldoende om domeinreferenties te bemachtigen. LDAPS dicht dit gat door een certificaat aan de domeincontroller te koppelen en TLS voor de verbinding te vereisen.
Deze handleiding beschrijft het volledige traject: vereisten, het installeren en configureren van AD LDS waar nodig, het aanvragen en koppelen van een serververificatiecertificaat van uw Microsoft PKI, het valideren van de LDAPS-verbinding met ldp.exe, de meest voorkomende fouten die beheerders tegenkomen en hoe u veilig kunt terugkeren naar een eerdere versie als er iets misgaat.
Key Takeaways
- LDAPS vereist een certificaat met de Server Authentication EKU, uitgegeven door een CA die door elke client wordt vertrouwd, gekoppeld aan elke domeincontroller of AD LDS-instantie die versleutelde LDAP-verbindingen moet accepteren.
- De meest voorkomende fout na het inschakelen van LDAPS is een Schannel-gebeurtenis 36870 of 36872, veroorzaakt door een onderbroken certificaatketen, een verlopen certificaat of beperkende machtigingen voor de sleutelopslag van de machine, en niet door een verkeerd geconfigureerde client.
- Valideer elke LDAPS-implementatie met ldp.exe via poort 636 (of 50001 voor AD LDS) voordat u deze in productie gebruikt, en controleer de resterende geldigheid van het certificaat in plaats van ervan uit te gaan dat het blijft werken.
- Behandel het LDAPS-certificaat als elk ander beheerd PKI-middel: houd de vervaldatum bij, automatiseer de verlenging en monitor de Schannel- en CAPI2-gebeurtenislogboeken, in plaats van pas op te merken dat er iets misgaat wanneer een van de directory afhankelijke applicatie uitvalt.
- Bedrijven die afhankelijk zijn van handmatige certificeringsprocessen meldden in 45% van de gevallen uitval als gevolg van certificaatproblemen in het afgelopen jaar, waarbij 37.5% van die storingen specifiek werd veroorzaakt door een verlopen certificaat, aldus de Trust Pulse Survey van DigiCert, gepubliceerd op 2 juli 2025.
Wie zou zich druk moeten maken over het inschakelen van LDAPS?
Het inschakelen van LDAPS raakt meer mensen dan alleen de persoon die de wizard uitvoert. Hieronder staat beschreven wat elk team daadwerkelijk met deze handleiding moet doen.
- PKI-beheerders Beheer de certificaatsjabloon, het uitgiftebeleid en de per-DC-binding. Actie: controleer deze week de vervaldatum van de gekoppelde certificaten van elke domeincontroller.
- Beveiligingsarchitecten Besluit of je LDAP-kanaalbinding en -ondertekening organisatiebreed wilt afdwingen zodra LDAPS operationeel is. Actie: documenteer het handhavingsbeleid en een gefaseerde uitrolvolgorde voordat je strikte handhaving inschakelt.
- Platform- en identiteitsteams Het dagelijks beheren van de domeincontrollers en AD LDS-instanties. Actie: plan de certificaatinstallatie in tijdens een onderhoudsvenster en valideer deze met ldp.exe vóór een brede uitrol.
- Compliance en GRC Koppel LDAPS-encryptie aan elk framework dat intern versleuteld directoryverkeer vereist. Actie: voeg de LDAPS-certificaatstatus toe aan de volgende PKI-auditchecklist.
- CISO's Omarm het bredere verhaal van het verminderen van het risico van handmatige certificering in de hele sector. Actie: houd de status van LDAPS-certificaten bij als een apart onderdeel binnen hetzelfde programma dat inspeelt op de sectorbrede trend naar kortere certificeringslevensduren.
Voorwaarden
Een functionele Microsoft PKI moet beschikbaar en geconfigureerd zijn. Bij het bekijken van PKIView.msc mogen er geen fouten verschijnen.
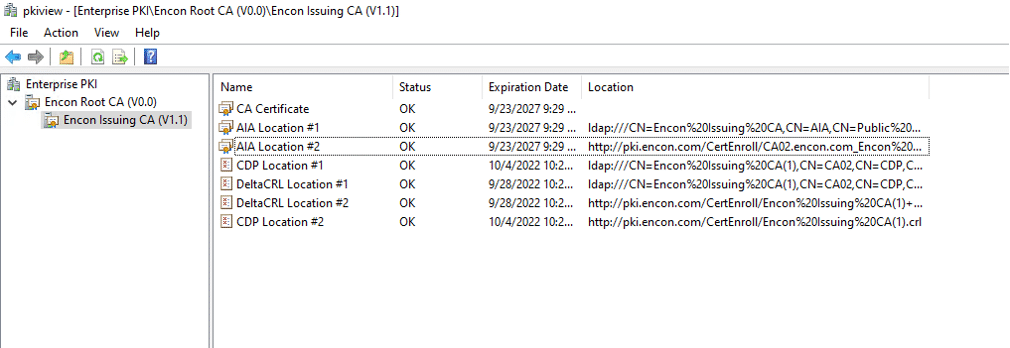
Als je hulp nodig hebt bij het implementeren van je eigen PKI, kun je dit artikel raadplegen om je eigen Two Tier PKI te bouwen.
Controleer naast een gezonde PKI-hiërarchie ook de volgende punten voordat u begint:
- Een certificeringsinstantie (CA) die bereikbaar is vanaf elke domeincontroller of AD LDS-server die een certificaat nodig heeft.
- Enterprise-beheerdersrechten op het domein en lokale beheerdersrechten op de doelservver.
- Een certificaatsjabloon dat de Server Authentication EKU ondersteunt (de onderstaande stappen kopiëren hiervoor het standaard Kerberos Authentication-sjabloon).
- Netwerktoegang van LDAP-clients tot TCP 636, of TCP 50001 als u AD LDS gebruikt met de standaard SSL-poorten, niet alleen poort 389.
- Een terugdraaiplan en een onderhoudsvenster zijn noodzakelijk, omdat het koppelen van een certificaat aan een domeincontroller nooit als een risicovrije wijziging mag worden beschouwd.
AD LDS installeren
Deze stap moet worden uitgevoerd op de LDAP-server of op de domeincontrollers die verantwoordelijk zijn voor het hosten van de LDAPS-service.
- Open server Manager
- Vanaf beheer, Open Rollen en functies toevoegen
- Klik op Volgende voordat u begint
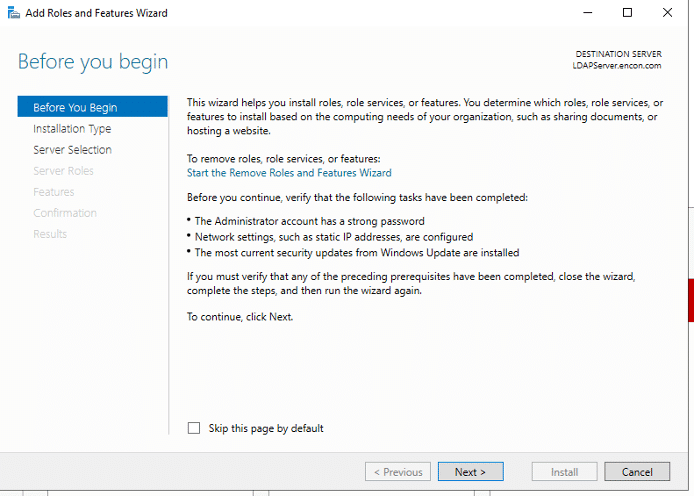
- On Installatie type, ervoor zorgen Rol- of functiegebaseerde installatieen klik Volgende

- On Serverselectie, Klik Volgende.
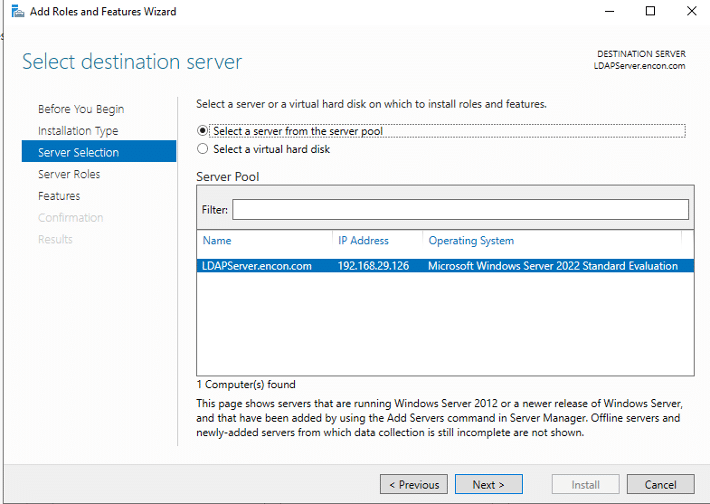
- On Serverrollen, Klik Active Directory Lichtgewicht Directory Servicesen klik Functies toevoegenEn klik op Volgende
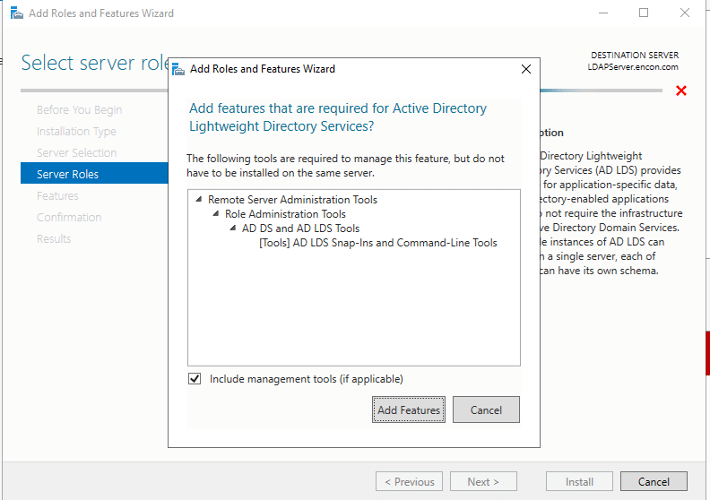
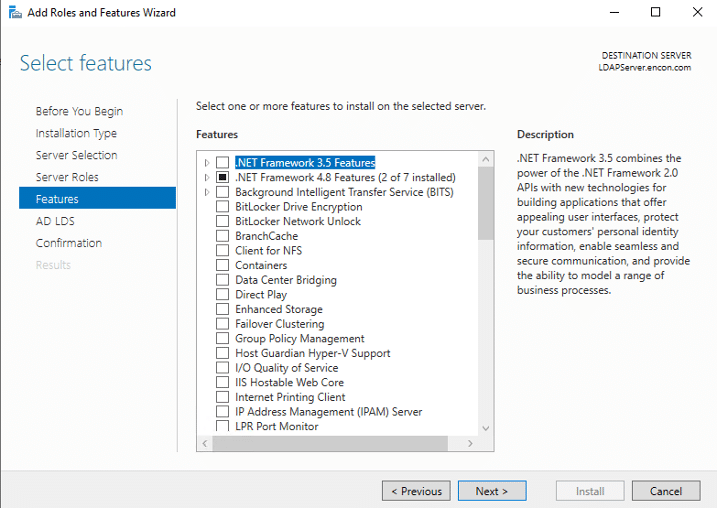
- On Kenmerken, Klik Volgende
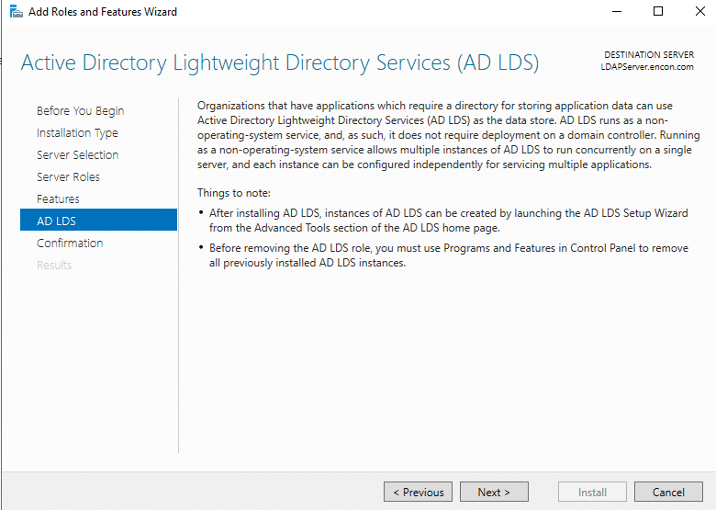
- On AD LDS, Klik Volgende
- On Bevestiging, Klik Install
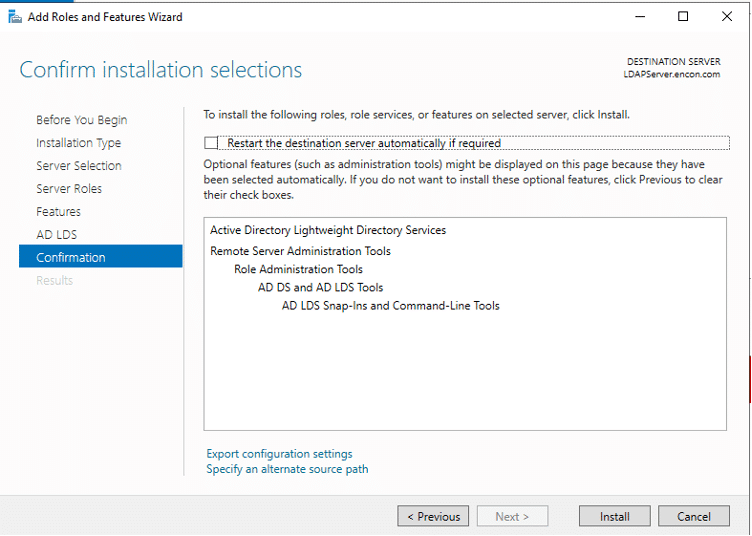
- Na de installatie moet AD LDS worden geconfigureerd
AD LDS configureren
- lopen AD LDS installatiewizard. Klik Volgende op de eerste pagina.
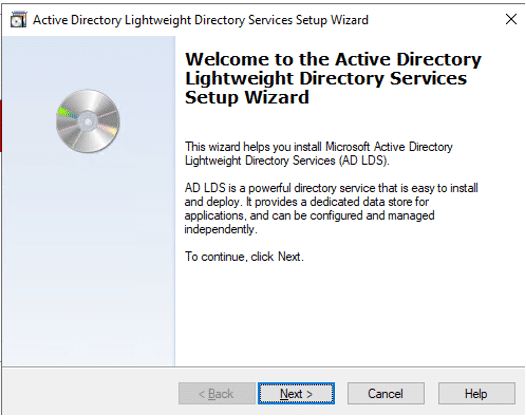
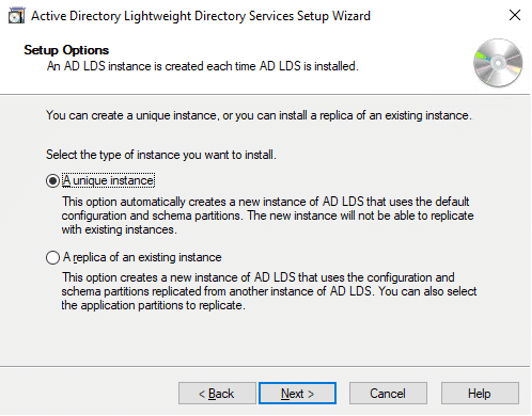
- Verzekeren uniek exemplaar is geselecteerd en klik Volgende
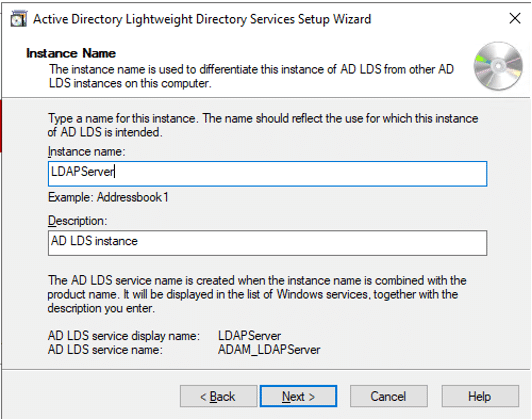
- Zorgen voor Instantienaam en Beschrijvingen klik Volgende
- Verlof standaardpoorten en klik op Volgende
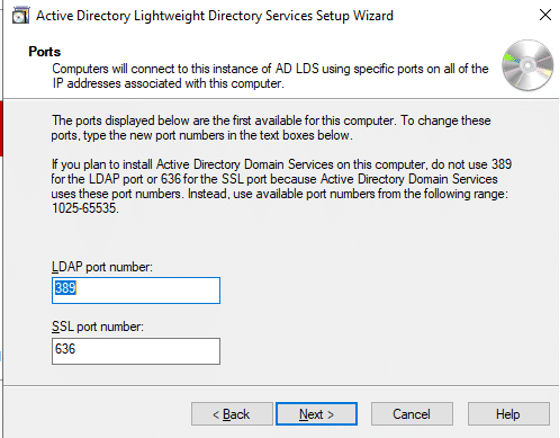
Als AD LDS op de domeincontroller is geïnstalleerd, is de LDAP-poort 50000 en de SSL-poort 50001
- On Toepassingsdirectorypartitie, klik op Volgende
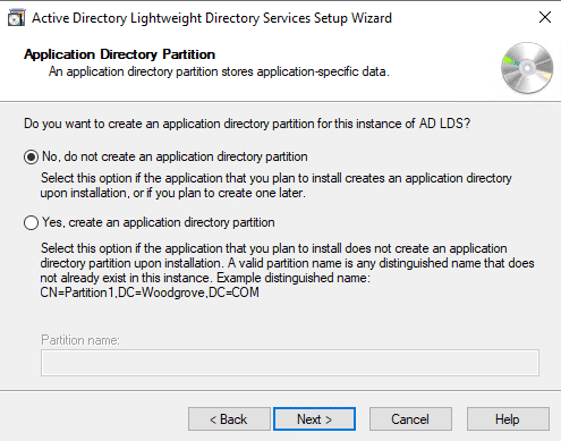
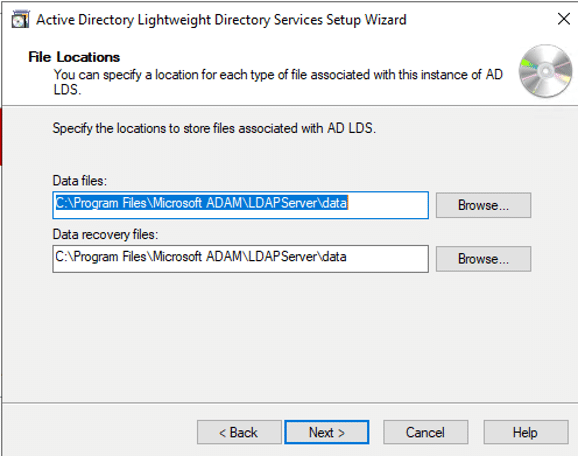
- On Bestandslocaties, Klik Volgende
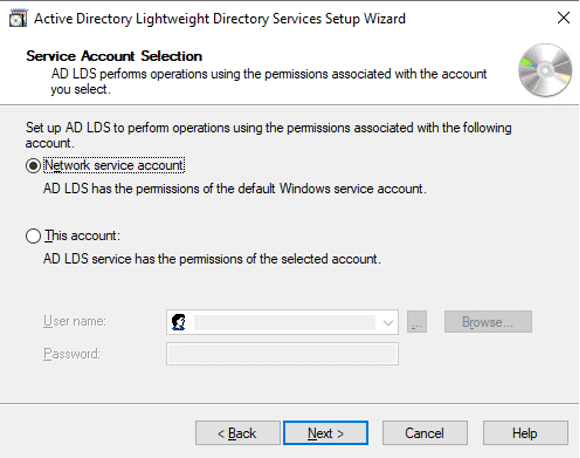
- On Selectie van serviceaccount, je kunt het op de Netwerkserviceaccount, of kies een voorkeursaccount die de LDAPS-service kan beheren
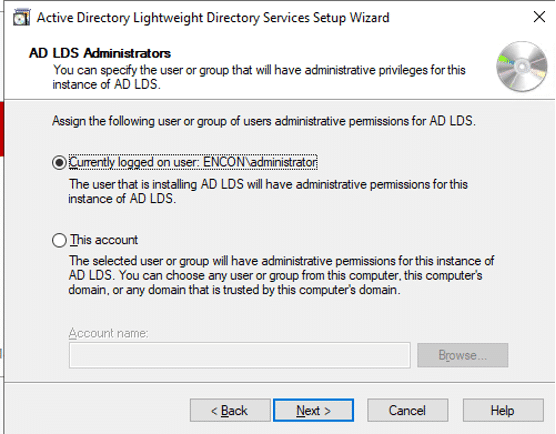
- On AD LDS-beheerders, verlaat de huidige beheerderof kies een ander account van het domein
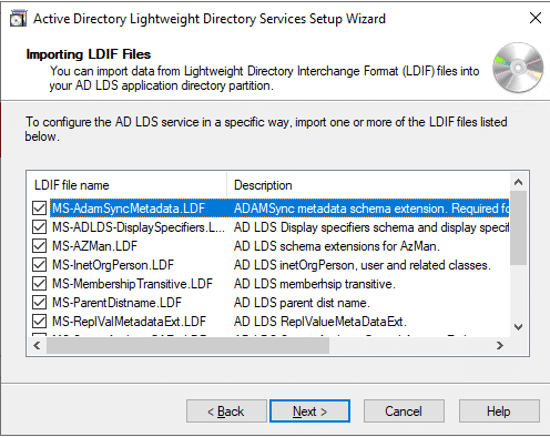
- Kies alle LDF-bestanden te importeren en klik Volgende
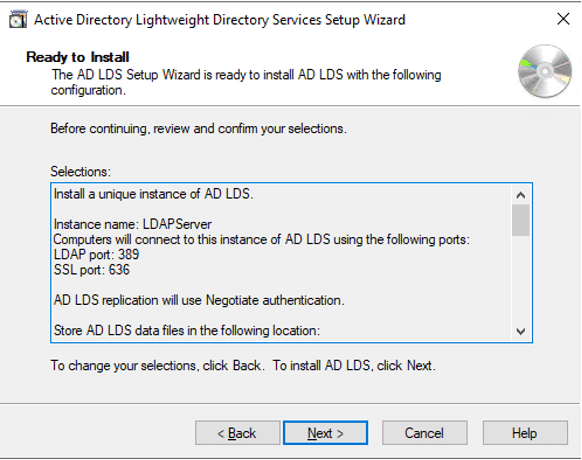
- On Klaar om te installeren, Klik Volgende
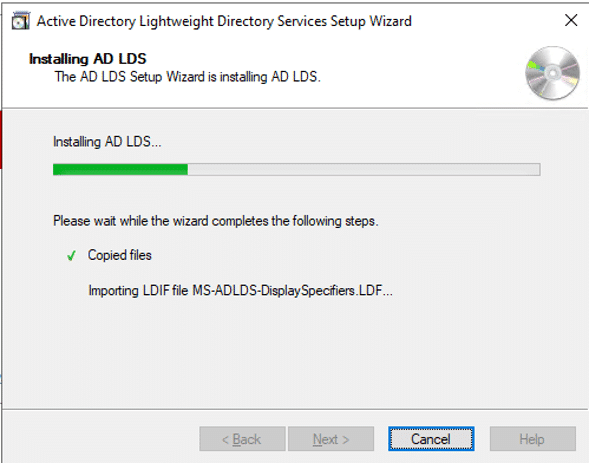
- Klik na de installatie op Finish
Een certificaat publiceren dat serverauthenticatie ondersteunt
- Meld u aan bij de uitgevende CA als ondernemingsbeheerder
- Zorg ervoor dat u aanwezig bent server Manager
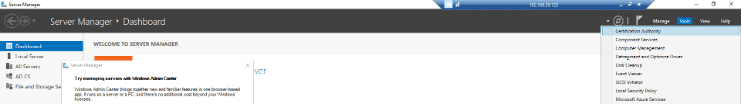
- Van de Tools menu, openen Certificate Authority
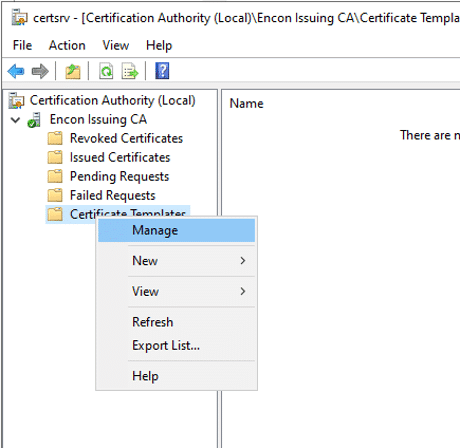
Vouw de consoleboom uit en klik met de rechtermuisknop op Certificaatsjablonen.
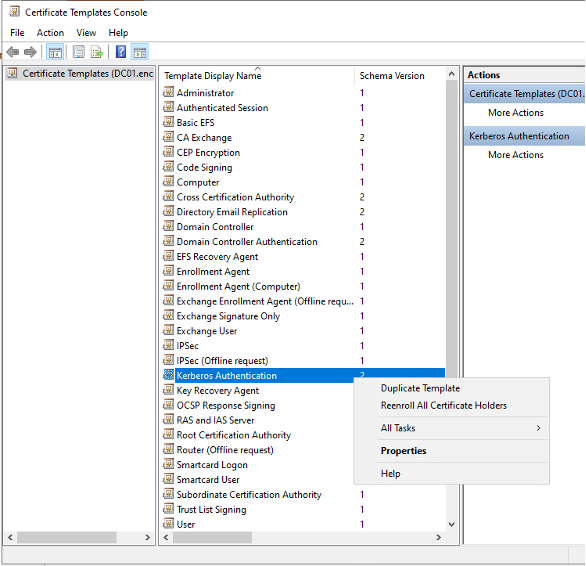
- Selecteren Kerberos-verificatie (omdat het serverauthenticatie biedt). Klik met de rechtermuisknop en selecteer Sjabloon duplicerenWe kunnen de sjabloon nu aanpassen.
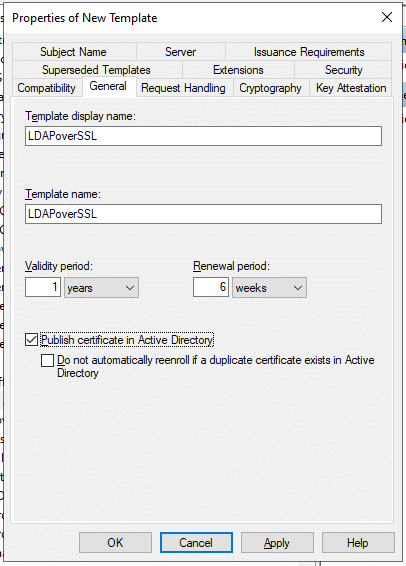
- Veranderen Sjabloonweergavenaam en Sjabloonnaam on Algemeen tabblad. Controleren Certificaat publiceren in Active DirectoryDit zorgt ervoor dat het certificaat verschijnt wanneer we domeincontrollers registreren met behulp van die sjabloon.
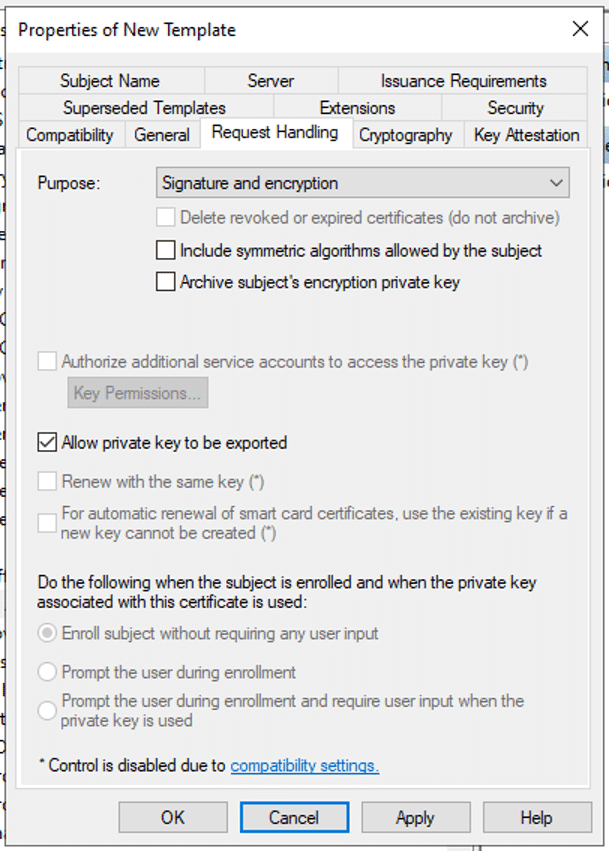
- On Verzoekafhandeling, controleren Toestaan dat de persoonlijke sleutel wordt geëxporteerd.
- Op de Beveiliging tabblad, voorzien Inschrijvingsrechten aan de juiste gebruikers
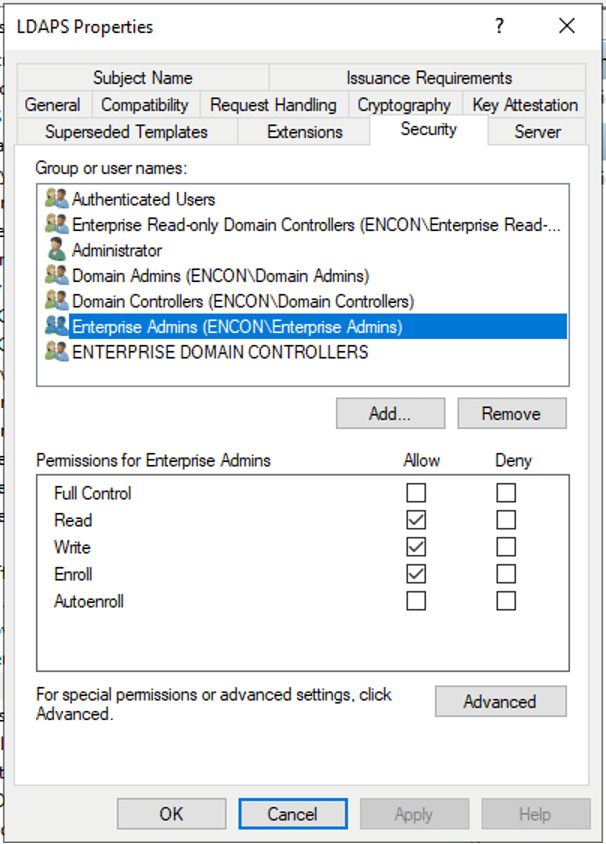
- Klik Toepassen
Het certificaat uitgeven aan de uitgevende CA
- Meld u aan bij de uitgevende CA als ondernemingsbeheerder
- Zorg ervoor dat u aanwezig bent server Manager
- Van de Tools menu, openen Certificate Authority

Vouw de consolestructuur uit en klik op Certificaatsjablonen.
Klik in de menubalk op Actie > Nieuw > Certificaatsjabloon om uit te geven.
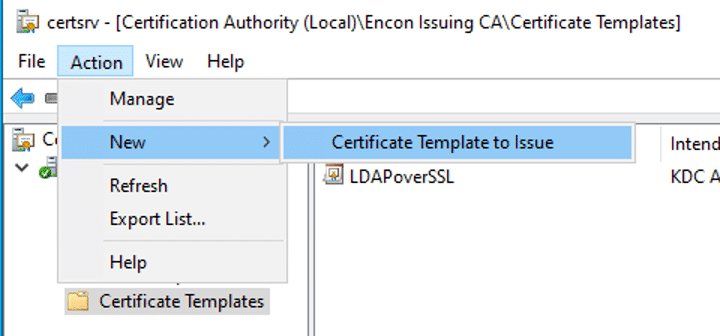
- Kies de LDAPS-certificaat
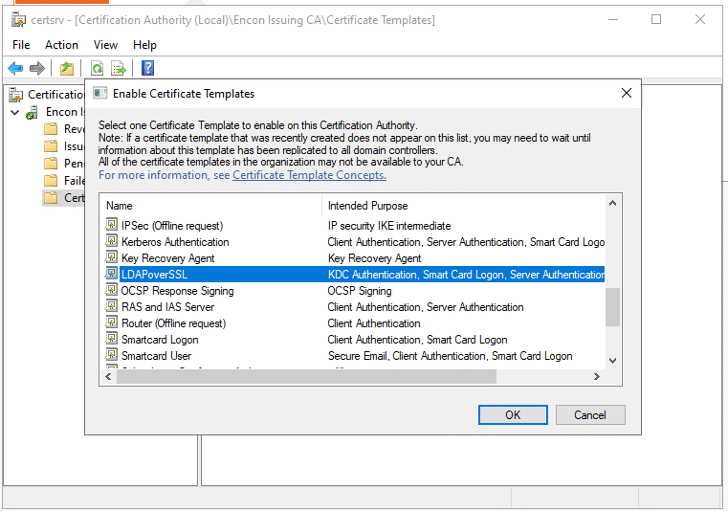
- Klik OK en het zou nu moeten verschijnen in Certificaatsjablonen
Een certificaat voor serverauthenticatie aanvragen
- Meld u aan bij de LDAP-server of domeincontroller.
- Type winnen+R en loop mmc
- Klik Dien in en klik op Add / Remove Snap-in
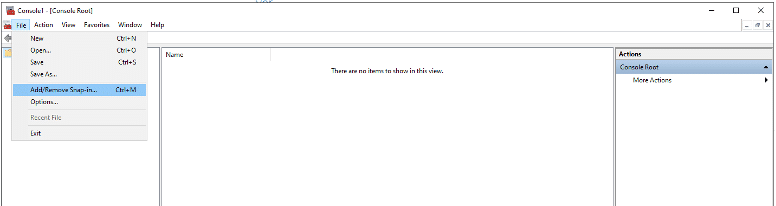
- Kies Certificaten en klik op Toevoegen
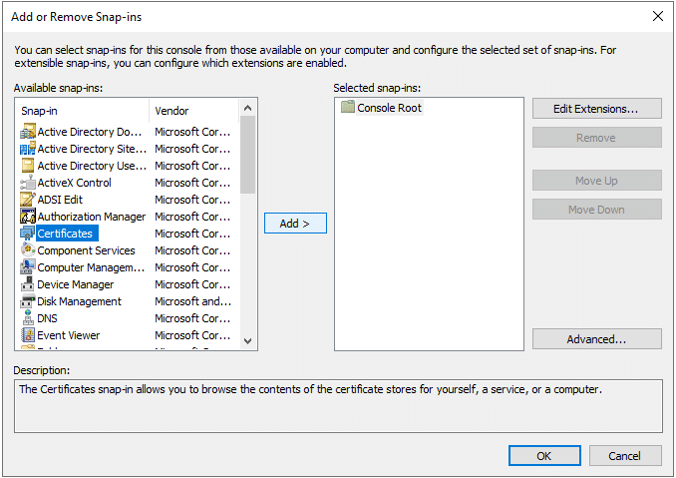
- Kies Computeraccount
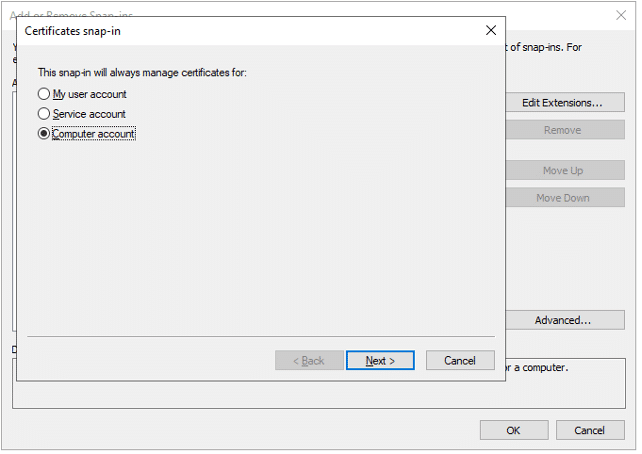
- Als de stappen worden gevolgd op de LDAPServer waar AD LDS is geïnstalleerd, klikt u op Lokale computer of kiest u Een andere computer en kiest u waar het moet worden geïnstalleerd
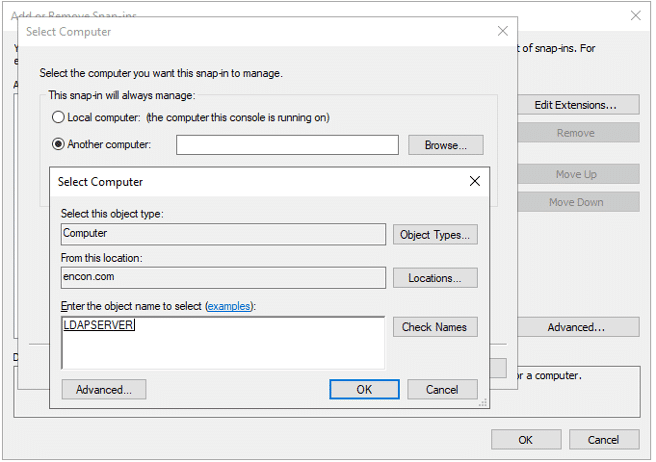
- Vouw de consoleboom, en binnenin persoonlijke, Klik Certificaten
- Klik met de rechtermuisknop op Certificaten en klik op Alle taken en selecteer Vraag een nieuw certificaat aan
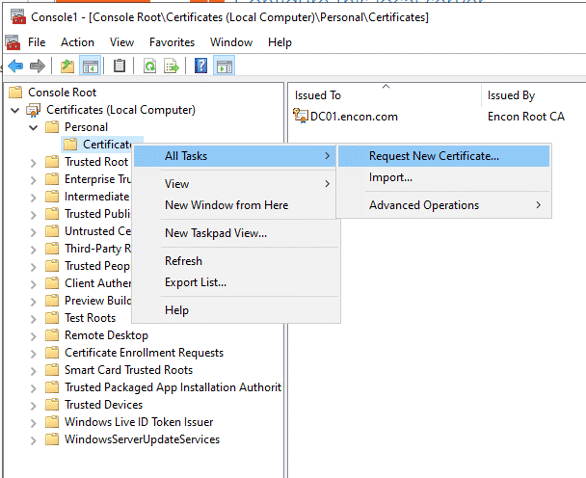
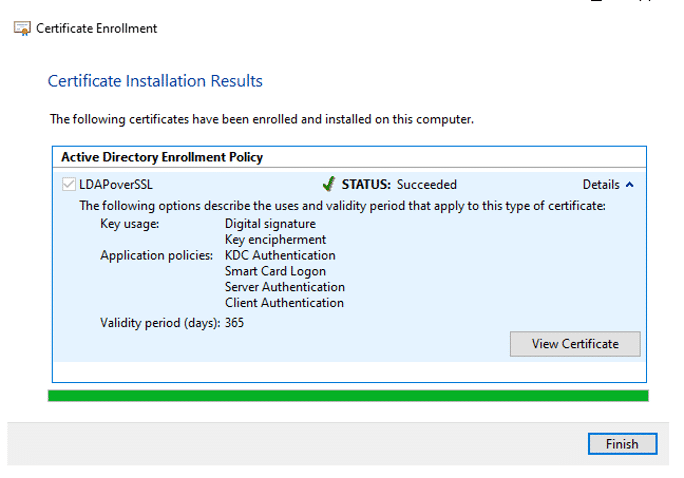
- Volg de instructies, kies de LDAPS-sjabloon die we eerder hebben uitgegeven en installeer deze.
- Klik na installatie op Voltooien
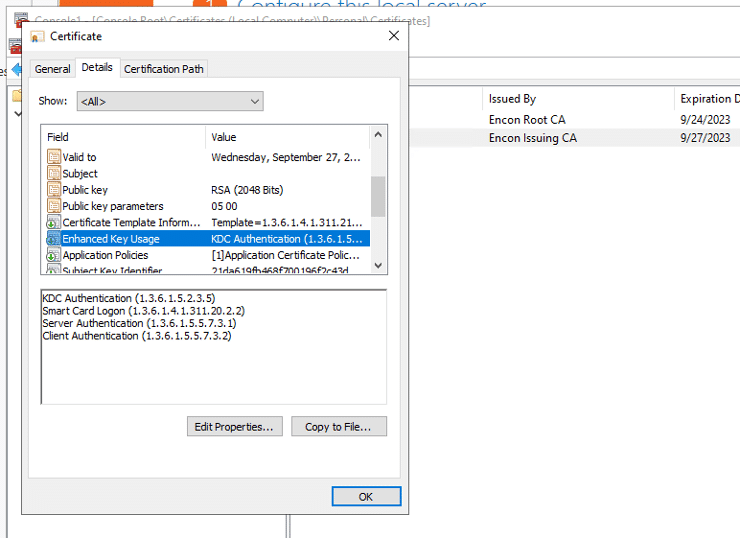
- Open het certificaat en Details tabblad, navigeren naar Verbeterd sleutelgebruik te zorgen Serververificatie is aanwezig.
Validatie van LDAPS-verbinding
- Meld u aan bij de LDAP-server als Enterprise-beheerder
- Type winnen+R en loop ldp.exe
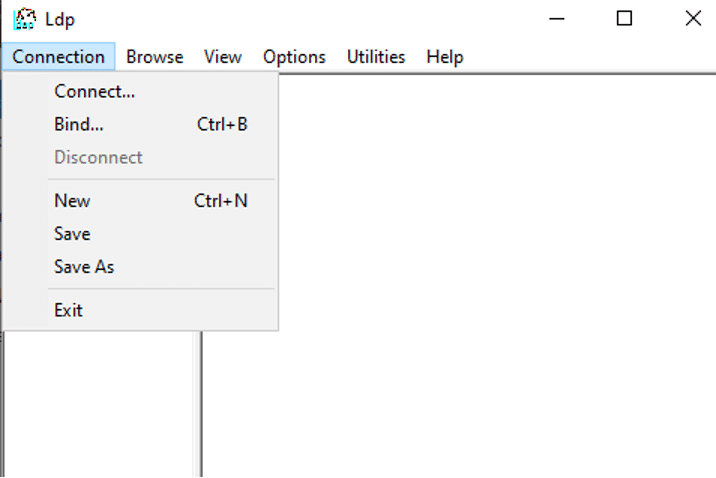
- Klik in het bovenste menu op Verbindingen en klik vervolgens op Verbinden
- Geef op de server de domeinnaam op, zorg ervoor dat SSL is aangevinkt en de juiste poort is opgegeven en klik op OK
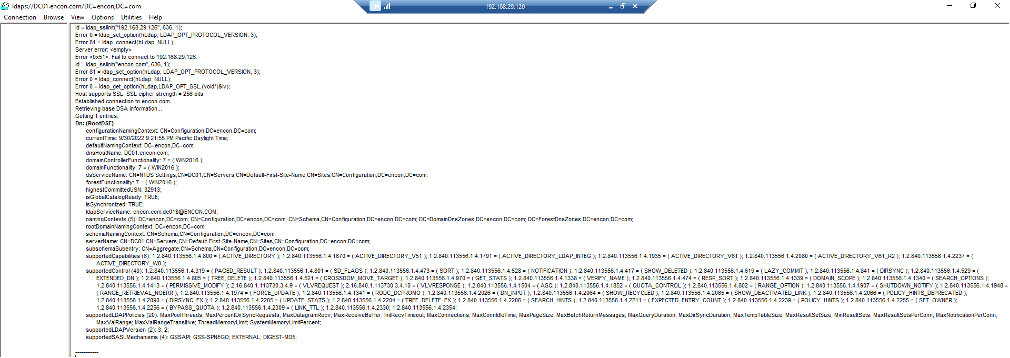
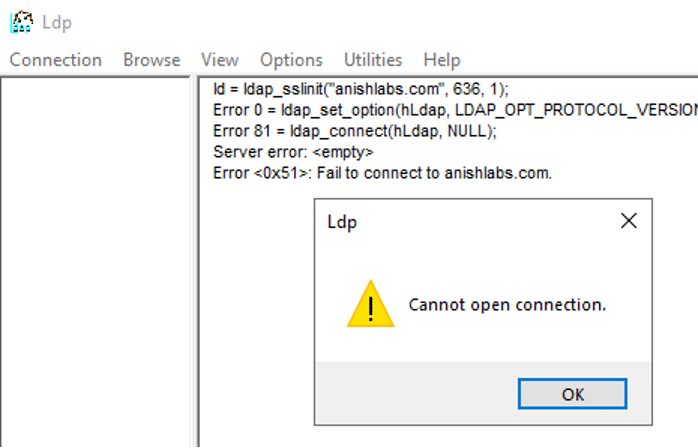
- Er mogen geen fouten verschijnen. Als de verbinding niet is gelukt, kan de volgende uitvoer verschijnen.
Veelvoorkomende fouten en hoe u ze kunt oplossen
Dit zijn de meest voorkomende fouten die beheerders tegenkomen bij het inschakelen van LDAPS, en wat de daadwerkelijke oorzaken ervan zijn.
Schannel-gebeurtenis 36870 of 36872 (Certificaat- of sleutelprobleem)
Beide gebeurtenissen wijzen op een probleem met het servercertificaat zelf, niet met de LDAP-configuratie. Vijf oorzaken verklaren bijna alle gevallen: onjuiste ACL's op de map MachineKeys die voorkomen dat het systeemaccount de privésleutel kan lezen, een certificaatintrekkingscontrole die mislukt omdat de domeincontroller geen CRL- of OCSP-responder kan bereiken, een verbroken certificaatketen omdat de root-CA niet in de vertrouwde rootcertificaatarchief staat, een certificaat met een ontbrekende of niet-overeenkomende Subject Alternative Name die niet overeenkomt met de DNS-naam van de domeincontroller, of een verlopen certificaat. certutil -v -verify -urlfetch <cert.cer> onder de systeemcontext (met behulp van psexec -s) om te bevestigen welke van de vijf van toepassing is.
ldp.exe geeft de melding "Kan geen verbinding openen" of "Er is een lokale fout opgetreden".
Dit betekent vrijwel altijd dat poort 636, of de AD LDS SSL-poort (standaard 50001), niet luistert of geblokkeerd wordt door een firewall, of dat er nog geen geldig certificaat aan de server is gekoppeld. Controleer of het certificaat in de persoonlijke certificatenmap van de computer verschijnt met 'Serververificatie' in de 'Verbeterd sleutelgebruik' voordat u het netwerkpad gaat onderzoeken.
Certificaat mist de serverauthenticatie EKU
Als de certificaatsjabloon is gekopieerd van iets anders dan Kerberos-authenticatie, of als het uitgebreide sleutelgebruik is gewijzigd tijdens de aanpassing, zal Schannel het certificaat niet aanbieden voor LDAPS, zelfs als het correct is gekoppeld. Geef het certificaat opnieuw uit met een sjabloon dat serverauthenticatie in het uitgebreide sleutelgebruik bevat.
Onderbroken certificaatketen aan de clientzijde
LDAPS faalt aan de clientzijde wanneer het rootcertificaat van de uitgevende CA niet is opgenomen in de lijst met vertrouwde rootcertificeringsinstanties van die machine. Dit komt vaak voor bij clients die niet aan een domein zijn gekoppeld, jumpboxen en applicaties van derden die LDAP-verbindingen maken. Distribueer het rootcertificaat en eventuele tussenliggende certificaten expliciet naar deze machines in plaats van ervan uit te gaan dat het domeinvertrouwen dit dekt.
Fouten bij het ophalen van CRL- of OCSP-gegevens
Domeincontrollers valideren de intrekkingsstatus van het LDAPS-certificaat als onderdeel van de TLS-handshake. Als een CRL-distributiepunt of OCSP-responder onbereikbaar is, zich achter een authenticatieproxy bevindt waar het systeemaccount niet doorheen kan, of offline is, mislukt de certificaatvalidatie, zelfs als het certificaat zelf in orde is. Schakel CAPI2-logging in om te bevestigen dat dit de oorzaak is voordat u ervan uitgaat dat het certificaat ongeldig is.
Stappen voor terugdraaien
Als LDAPS een storing veroorzaakt of een afhankelijke applicatie beschadigt, voer dan een rollback uit in plaats van een beveiligingsmaatregel uit te schakelen als snelle oplossing.
- Controleer of het vorige certificaat nog beschikbaar is, bijvoorbeeld als back-up geëxporteerd of nog aanwezig maar vervangen. Zo ja, koppel het dan opnieuw in de persoonlijke certificatenmap van de computer in plaats van de server zonder een geldig serverauthenticatiecertificaat achter te laten.
- Als er geen eerder certificaat bestaat, verwijder dan het nieuw uitgegeven certificaat uit de persoonlijke certificatenopslag en zet de domeincontroller terug naar de LDAP-only-modus totdat een gecorrigeerd certificaat gereed is om opnieuw te worden uitgegeven.
- Als het probleem te wijten is aan het recent ingeschakelde LDAP-kanaalbinden of de handhaving van ondertekening, zet de betreffende registerwaarde dan tijdelijk terug naar de vorige, minder strenge instelling om de verouderde client of toepassing die de fout veroorzaakt te herstellen. Schakel de handhaving vervolgens weer in. Laat de versoepelde handhaving niet permanent als oplossing.
- Controleer na elke terugdraaistap opnieuw met ldp.exe en documenteer de onderliggende oorzaak voordat u de wijziging opnieuw probeert uit te voeren.
- Schakel de controle op intrekking van certificaten niet uit als een manier om een CRL- of OCSP-fout te omzeilen. Herstel in plaats daarvan de verbinding met het intrekkings-eindpunt, aangezien het uitschakelen van de intrekkingscontrole juist de controle wegneemt die LDAPS zou moeten bieden.
Snel naslagwerk: Vereisten, validatie, fouten en terugdraaien per stap
Gebruik deze tabel als een praktische checklist gedurende de hele uitrol, van het ontwerpen van de template tot de validatie.
| Eerste vereiste | Opdracht / Configuratie | Validatiecontrole | Veelvoorkomende fout | Rollback | Eigenaar |
|---|---|---|---|---|---|
| Gezonde PKI-hiërarchie | Voer PKIView.msc uit op elke CA. | Er worden geen foutpictogrammen weergegeven in PKIView. | Gebroken keten of een ingetrokken tussenstap | Corrigeer de hiërarchie voordat u verdergaat; deze stap kan niet ongedaan worden gemaakt. | PKI-beheerder |
| Sjabloon voor serverauthenticatiecertificaat | Dupliceer de Kerberos-authenticatiesjabloon; schakel 'Certificaat publiceren in Active Directory' in. | De sjabloon verschijnt in de console Certificaatsjablonen met de juiste EKU. | Sjabloon mist de serverauthenticatie-EKU | Verwijder de sjabloon uit “Certificaatsjablonen voor uitgifte”. | PKI-beheerder |
| Sjabloon uitgegeven door de CA | Console van de certificeringsinstantie > Actie > Nieuw > Certificaatsjabloon om uit te geven | Het sjabloon staat vermeld onder de uitgevende CA. | Sjabloon niet zichtbaar voor de aanvragende server (inschrijfrechten) | Klik met de rechtermuisknop op de sjabloon > Alle taken > Niet uitgeven | PKI-beheerder |
| Certificaat aangevraagd en gekoppeld op de server. | mmc > Certificaten (Computeraccount) > Nieuw certificaat aanvragen | Het certificaat verschijnt in de persoonlijke certificatenmap met serververificatie in de verbeterde sleutelinstellingen. | Schannel-gebeurtenis 36870 of 36872 (ACL-, keten-, SAN- of vervalprobleem) | Verwijder het certificaat uit de persoonlijke certificatenopslag; herstel het vorige certificaat indien aanwezig. | Platform-/identiteitsteam |
| LDAPS-connectiviteit gevalideerd | ldp.exe > Verbinding > Verbinden (SSL aangevinkt, poort 636 of 50001) | De verbinding wordt zonder foutmelding tot stand gebracht. | "Kan geen verbinding openen" (poort geblokkeerd of geen certificaat gekoppeld) | Herstel de firewallregel of koppel het vorige certificaat opnieuw. | Platform-/identiteitsteam, met netwerkteam |
| Kanaalbinding / LDAP-ondertekening afdwingen (optionele beveiliging) | Stel de registerwaarde LdapEnforceChannelBinding in. | Oudere LDAP-clients kunnen zich na de afdwinging nog steeds authenticeren. | Verouderde applicaties werken niet meer onder strikte handhaving. | Stel de handhaving tijdelijk terug naar een permissieve waarde terwijl de clienttoepassing wordt hersteld. | Beveiligingsarchitect |
Hoe het inschakelen van LDAPS verband houdt met certificaatlevenscyclusbeheer
Het LDAPS-certificaat dat aan een domeincontroller is gekoppeld, is geen uitzondering. Het is gewoon een certificaat met een korte levensduur dat kan worden vernieuwd, dat zal verlopen, moet worden geroteerd en uiteindelijk opnieuw moet worden uitgegeven op basis van een nieuwe sjabloon of een nieuw algoritme. Het behandelen ervan als een eenmalige installatietaak is precies het handmatige patroon dat elders in de omgeving certificaatgerelateerde storingen veroorzaakt: uit DigiCert's Trust Pulse Survey, gepubliceerd op 2 juli 2025, bleek dat 45% van de bedrijven het afgelopen jaar te maken heeft gehad met certificaatgerelateerde downtime, waarvan 37.5% specifiek werd veroorzaakt door een verlopen certificaat. Een domeincontroller die stilletjes zijn LDAPS-certificaat verliest, is hetzelfde soort storing, maar met een veel grotere impact, omdat elke LDAP-afhankelijke applicatie en inlogprocedure achter die DC in één keer wordt getroffen.
Platformen voor certificaatlevenscyclusbeheer, zoals CertSecure Manager, dichten deze lacune door elk certificaat te detecteren dat is gekoppeld aan uw domeincontrollers en AD LDS-instanties, de vervaldatum centraal bij te houden en de verlenging te automatiseren voordat een beheerder een Schannel-fout hoeft op te merken. Als u al bezig bent met het moderniseren van certificaatprocessen elders in de omgeving, bekijk dan hoe PKI-modernisering en CLM samenwerken en hoe een gecombineerde PKI- en CLM-roadmap precies rekening houdt met dit soort interne, niet-openbare certificaten.
LDAPS in cloud-, hybride- en multi-CA PKI-omgevingen
Domeincontrollers die worden gehost in Azure, AWS of een hybride Active Directory-omgeving hebben nog steeds een certificaat nodig dat is uitgegeven door een certificeringsinstantie (CA) die door elke verbindende client wordt vertrouwd. Dit wordt lastiger naarmate domeincontrollers zich over verschillende regio's en netwerkgrenzen verspreiden. In hiërarchieën met meerdere CA's, waarbij regionale CA's elk hun eigen sjabloon voor serververificatie publiceren, moeten elk sjabloon en elke uitgevende CA terugverwijzen naar dezelfde vertrouwde root. Anders zullen clients in de ene regio de LDAPS-validatie tegen een DC in een andere regio niet kunnen uitvoeren.
Voor organisaties die domeincontrollers in meerdere regio's of cloudproviders beheren, maakt het centraliseren van certificaatuitgifte via een PKI-as-a-Service- model het overbodig om sjabloonconfiguraties en CA-vertrouwen handmatig op elke locatie te repliceren. Bovendien biedt het elke uitgevende CA in een hiërarchie met meerdere CA's een consistent beleid om af te dwingen.
Succes meten en wat regelmatig te controleren
Een succesvolle LDAPS-implementatie betekent niet alleen "het is één keer verbonden". Controleer deze aspecten regelmatig, niet alleen tijdens de eerste installatie:
- Certificaatvervaldatums op elke domeincontroller en LDAPS-binding van AD LDS-instantie, met waarschuwingen ruim vóór de vervaldatum.
- Schannel- en CAPI2-gebeurtenislogboeken voor TLS- of certificaatvalidatiefouten, niet alleen voor directe verbindingsfouten.
- CRL- en OCSP-bereikbaarheid vanaf elke domeincontroller, ook via eventuele proxy's in het pad.
- Welke clients of applicaties vallen nog steeds terug op onversleutelde simple bind op poort 389 nadat LDAPS beschikbaar is?
- Of de handhaving van LDAP-kanaalbinding en ondertekening correct is geconfigureerd en welke oudere clients niet meer zouden werken als de handhaving zou worden aangescherpt.
Een cryptografische inventarisatie zoals CBOM Secure breidt deze discipline niet alleen uit naar LDAPS-certificaten, maar naar elke sleutel, elk certificaat en elk algoritme in de omgeving, zodat er tijdens een storing niets voor het eerst wordt ontdekt.
Behandel de certificaatsjabloon voor serverauthenticatie op de lange termijn op dezelfde manier als elk ander certificaatprofiel dat uiteindelijk een algoritme-overgang zal ondergaan. NIST heeft op 13 augustus 2024 de eerste drie post-kwantumcryptografiestandaarden, FIPS 203, FIPS 204 en FIPS 205, afgerond. Interne PKI-sjablonen die worden gebruikt voor infrastructuur zoals domeincontrollers zijn precies het soort certificaatprofielen met een lange levensduur dat gemakkelijk vergeten kan worden en waarvoor een plan voor cryptografische flexibiliteit nodig is voordat die overgang interne systemen bereikt. Het PQC Center of Excellence van Encryption Consulting en een PQC-gereedheidsbeoordeling zijn de juiste plek om zo'n routekaart voor cryptografische flexibiliteit op te stellen.
De visie van Encryption Consulting
De meeste LDAPS-storingen die we zien, worden niet veroorzaakt door een misverstand. Ze worden veroorzaakt door een certificaat dat eenmalig is uitgegeven, werkte en vervolgens nooit meer is gecontroleerd totdat het verliep of een CAPI2-logboek volliep met intrekkingsfouten. De oplossing is niet een betere eenmalige controle; de bovenstaande stappen werken nog steeds prima. Het gaat erom ervoor te zorgen dat dit certificaat zichtbaar is in het systeem dat de vervaldatum van certificaten voor de rest van uw PKI bijhoudt, in plaats van dat het alleen in het geheugen van degene die het heeft ingesteld, bestaat. Als u meer dan een handvol domeincontrollers beheert, betekent dit een lifecycle-tool, geen spreadsheet die iemand vergeet te openen.
Conclusie
Door de bovenstaande stappen te volgen, wordt LDAPS ingeschakeld en worden de inloggegevens die in uw PKI-omgeving worden gebruikt, evenals alle andere toepassingen die gebruik kunnen maken van versleutelde LDAP, correct beschermd. Beschouw het zojuist uitgegeven certificaat vanaf dag één als een beheerd bezit: houd de vervaldatum in de gaten, let op Schannel- en CAPI2-fouten en zorg dat u een terugdraaiplan bij de hand hebt in plaats van er een te improviseren tijdens een storing.
Als u hulp nodig heeft met uw PKI-omgeving, kunt u ons gerust een e-mail sturen naar [email protected].
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie van het inschakelen van LDAPS met Microsoft PKI?
LDAPS vervangt onversleutelde LDAP simple binds door een TLS-beveiligde verbinding, waarbij gebruik wordt gemaakt van een serverauthenticatiecertificaat dat is uitgegeven door uw Microsoft PKI en is gekoppeld aan elke domeincontroller of AD LDS-instantie. Eenmaal gekoppeld, vereist dat certificaat hetzelfde doorlopende beheer als elk ander certificaat in uw omgeving.
Waarom is dit belangrijk voor PKI-teams binnen bedrijven?
Ongecodeerde LDAP simple binds versturen domeinreferenties in platte tekst, en directoryverkeer raakt vrijwel elke identiteitsafhankelijke applicatie binnen een organisatie. PKI-teams die LDAPS overslaan, laten een wijdverbreid en bekend beveiligingslek in het netwerk openstaan, dat met een eenvoudige packet capture kan worden uitgebuit.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Handmatige verwerking betekent dat de vervaldatum van het LDAPS-certificaat nergens wordt bijgehouden behalve in het interne geheugen, sjablonen verschillen tussen domeincontrollers, privésleutels worden niet consistent gemarkeerd als exporteerbaar voor back-up, en niemand controleert de Schannel- of CAPI2-logboeken totdat een storing dit noodzakelijk maakt.
Welke teams zouden verantwoordelijk moeten zijn voor deze verandering?
PKI-beheerders zijn verantwoordelijk voor de certificaatsjabloon en de uitgifte ervan. Platform- of identiteitsteams beheren de koppeling met de domeincontroller en de dagelijkse werking. Beveiligingsarchitecten beslissen over de kanaalkoppeling en de handhaving van LDAP-ondertekening. Compliance-afdelingen en CISO's houden dit bij als onderdeel van het bredere certificaatrisicoprogramma.
Hoe houdt dit verband met certificaatlevenscyclusbeheer?
Het LDAPS-certificaat is nog een asset die moet worden opgespoord, waarvan de vervaldatum moet worden bijgehouden en die automatisch moet worden verlengd. Tools voor certificaatlevenscyclusbeheer zoals CertSecure Manager passen dezelfde automatisering toe op domeincontrollercertificaten als op openbare TLS-certificaten, waardoor de lacune die handmatige, eenmalige uitgifte achterlaat, wordt gedicht.
Hoe moeten organisaties succes meten?
Succes betekent dat er geen ongeplande LDAPS-storingen zijn, dat elke domeincontroller een geldig certificaat met de juiste Server Authentication EKU heeft ruim vóór de vervaldatum, dat de ldp.exe-validatie slaagt zonder Schannel- of CAPI2-fouten en dat kanaalbinding of LDAP-ondertekening wordt afgedwongen zonder dat bestaande clients niet meer werken.
Wat moet er regelmatig gecontroleerd of gemonitord worden?
Controleer de vervaldatum van certificaten op elke LDAPS-binding, Schannel-gebeurtenissen in het bereik 36870 tot 36888, CRL- en OCSP-bereikbaarheid vanaf elke domeincontroller, welke clients nog steeds terugvallen op onversleutelde poort 389, en of de handhaving van kanaalbindingen overeenkomt met uw gedocumenteerde beleid.
Welke invloed heeft dit onderwerp op cloud-, hybride- of multi-CA PKI-oplossingen?
Domeincontrollers in cloud- of hybride implementaties hebben nog steeds een certificaat nodig van een CA die elke client vertrouwt, wat lastiger te garanderen is over regio's en netwerkgrenzen heen. In hiërarchieën met meerdere CA's moet de sjabloon van elke regionale uitgevende CA verwijzen naar dezelfde vertrouwde root, anders mislukt de LDAPS-validatie voor clients in een andere regio dan de domeincontroller.
Welke voorwaarden zijn vereist vóór de implementatie?
Je hebt een gezonde PKI-hiërarchie nodig zonder fouten in PKIView.msc, een uitgevende CA die vanaf elke doelserver bereikbaar is, beheerdersrechten op bedrijfsniveau, een certificaatsjabloon met de Server Authentication EKU en open netwerktoegang tot poort 636 (of 50001 voor AD LDS).
Welke veelvoorkomende fouten moeten beheerders in de gaten houden?
Let op Schannel-gebeurtenissen 36870 en 36872 als gevolg van een ongeldig certificaat, een fout in de sleutel-ACL, de certificaatketen, de SAN of een vervaldatum; verbindingsfouten met ldp.exe als gevolg van een geblokkeerde poort of een ontbrekend certificaat; een certificaat waarbij de Server Authentication EKU ontbreekt; een verbroken vertrouwensketen aan de clientzijde; en fouten bij het ophalen van CRL's of OCSP's tijdens de TLS-handshake.
- Key Takeaways
- Wie zou zich druk moeten maken over het inschakelen van LDAPS?
- Voorwaarden
- AD LDS installeren
- AD LDS configureren
- Een certificaat publiceren dat serverauthenticatie ondersteunt
- Het certificaat uitgeven aan de uitgevende CA
- Een certificaat voor serverauthenticatie aanvragen
- Validatie van LDAPS-verbinding
- Veelvoorkomende fouten en hoe u ze kunt oplossen
- Stappen voor terugdraaien
- Snel naslagwerk: Vereisten, validatie, fouten en terugdraaien per stap
- Hoe het inschakelen van LDAPS verband houdt met certificaatlevenscyclusbeheer
- LDAPS in cloud-, hybride- en multi-CA PKI-omgevingen
- Succes meten en wat regelmatig te controleren
- De visie van Encryption Consulting
- Conclusie
- Veelgestelde Vragen / FAQ
- Wat is de belangrijkste conclusie van het inschakelen van LDAPS met Microsoft PKI?
- Waarom is dit belangrijk voor PKI-teams binnen bedrijven?
- Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
- Welke teams zouden verantwoordelijk moeten zijn voor deze verandering?
- Hoe houdt dit verband met certificaatlevenscyclusbeheer?
- Hoe moeten organisaties succes meten?
- Wat moet er regelmatig gecontroleerd of gemonitord worden?
- Welke invloed heeft dit onderwerp op cloud-, hybride- of multi-CA PKI-oplossingen?
- Welke voorwaarden zijn vereist vóór de implementatie?
- Welke veelvoorkomende fouten moeten beheerders in de gaten houden?

