
- Wat is het "Certbot"-silo-probleem?
- Gecentraliseerde ACME-orkestratie is de oplossing die u nodig hebt!
- De automatiseringsworkflow van CertSecure Manager voor Let's Encrypt
- De dashboardstatistieken van CertSecure Manager bieden in één oogopslag inzicht in het governanceproces.
- Waarom dit belangrijk is voor het bedrijfsleven
- Hoe encryptieconsultancy kan helpen
- Conclusie
De afgelopen jaren is bij vrijwel elke PKI- beoordeling die we voor bedrijven hebben uitgevoerd een bekend patroon teruggekomen. Het beveiligingsteam heeft de controle over hun betaalde, hoogwaardige certificaten van instanties zoals DigiCert of GlobalSign. Ze beschikken over inventarissen, waarschuwingen voor verlopen certificaten en budgetgoedkeuringen.
Maar wanneer we een scan uitvoeren op hun ontwikkelomgevingen, cloud load balancers en webservers op lager niveau, ontdekken we een enorme blinde vlek in het wijdverspreide, onbeheerde gebruik van gratis Let's Encrypt- certificaten.
Let's Encrypt heeft het internet revolutionair veranderd door SSL/TLS gratis en toegankelijk te maken via het ACME-protocol. In de zakelijke omgeving creëert het echter vaak een "schaduw-PKI". Ontwikkelaars installeren certbot op individuele servers, stellen cronjobs in en vergeten ze vervolgens. Er is geen centraal overzicht. Als een cronjob mislukt, verloopt het certificaat, valt de service uit en heeft het SecOps-team geen idee waarom, of zelfs dat het certificaat überhaupt bestond.
Met de release van CertSecure Manager v3.2 veranderen we die dynamiek. We brengen het "Wild West" van Let's Encrypt onder hetzelfde beheersysteem als uw premium OV/EV-certificaten.
Zo doen we het, en zo verandert deze integratie alles voor uw operationele efficiëntie.
Wat is het "Certbot"-silo-probleem?
De standaardmanier om Let's Encrypt te gebruiken is door een ACME-client (zoals Certbot) rechtstreeks op het eindpunt te installeren.
- Het probleem: Dit creëert duizenden geïsoleerde operationele eilanden. Elke server beheert zijn eigen vernieuwingslogica. Er is geen gecentraliseerde rapportage die aangeeft of een validatie is mislukt of een cronjob is verwijderd tijdens een patchcyclus.
- Het risico: Als je duizenden certificaten van 90 dagen beheert (en de sector evolueert naar 47 dagen), verandert "instellen en vergeten" uiteindelijk in "het is kapot, en we weten niet waarom".
Gecentraliseerde ACME-orkestratie is de oplossing die u nodig hebt!
CertSecure Manager v3.2 introduceert native Let's Encrypt-integratie . In plaats van dat elke server afzonderlijk met Let's Encrypt communiceert, fungeert CertSecure Manager als het gecentraliseerde ACME- commandocentrum.
Het systeem regelt de accountkoppeling, de validatie van de uitdaging (bijv. DNS-01) met uw domeinproviders (bijv. Cloudflare, Amazon Route 53, Linode en anderen) en het ophalen van certificaten. Vervolgens gebruikt het onze gevestigde vernieuwingsagents om die certificaten naar de doelinfrastructuur te pushen.
Dit biedt u een uniform dashboard . U kunt nu een gratis Let's Encrypt-certificaat dat op een ontwikkelserver wordt gebruikt, direct naast het waardevolle DigiCert-certificaat zien dat op uw bedrijfswebsites wordt gebruikt.
De automatiseringsworkflow van CertSecure Manager voor Let's Encrypt
Laten we eens kijken hoe dit in de praktijk werkt, met name voor complexe eindpunten zoals F5 Load Balancers en IIS-webservers, die notoir moeilijk te automatiseren zijn met standaard Certbot-scripts.
-
Integratie instellen met één klik
In versie 3.2 is het toevoegen van Let's Encrypt geen scriptintensief proces meer.
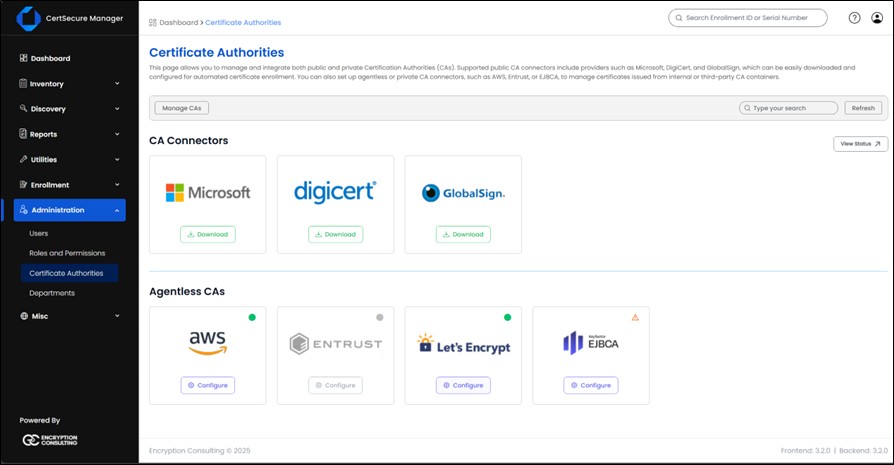
- Navigeer naar Administratie > Certificeringsinstanties.
- Klik op Laten we versleutelen uit de beschikbare lijst.
- Voeg de vereiste ACME-URL toe aan het systeem. Laten we versleutelen, typ https://acme-v02.api.letsencrypt.org/directory in
- Klik op Laten we versleutelen uit de beschikbare lijst.
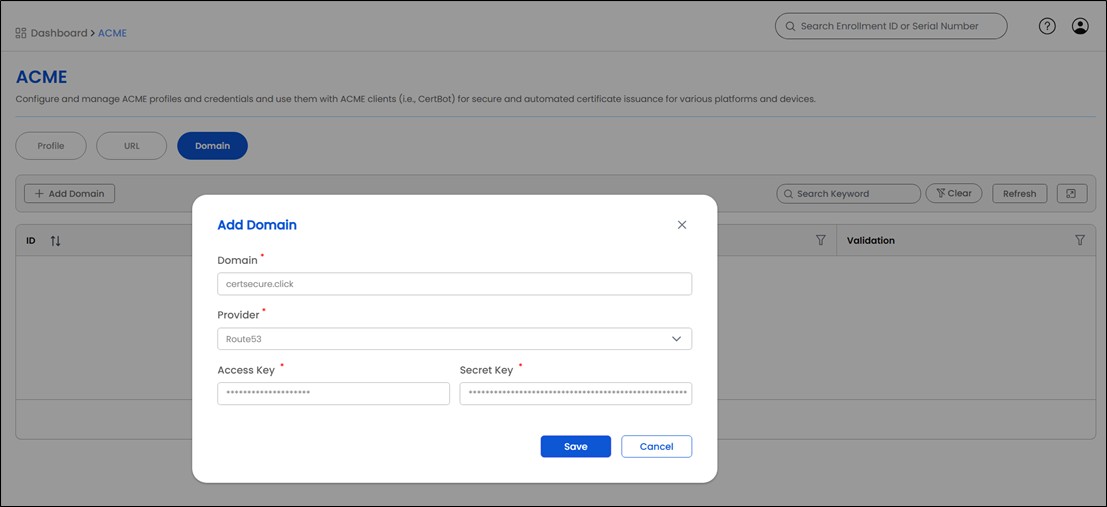
- Voeg uw domeinen toe via het volgende tabblad "Domeinen".
- CertSecure start automatisch het domeinvalidatieproces bij uw provider. Afhankelijk van de provider kan deze automatische validatie 1 tot 3 minuten duren.
- Zodra de validatie is voltooid, is het domein beschikbaar voor certificaataanvragen.



-
Certificaatautomatisering met CertSecure Renewal Agents
Dit is waar het echte werk gebeurt. We zorgen niet alleen voor het certificaat; we passen het toe en koppelen het aan uw beoogde apparaten.
-
F5 BIG-IP Load Balancers Veel organisaties gebruiken digitale certificaten van Let's Encrypt op hun F5-apparaten, maar het handmatig verkrijgen van een certificaat, het importeren ervan naar het F5-apparaat en vervolgens het bijwerken van het bijbehorende F5 SSL-profiel is al omslachtig en wordt onbeheersbaar bij kortere certificaatlevenscycli.
- De workflow: CertSecure Manager vraagt het certificaat aan bij Let's Encrypt. Zodra het certificaat is uitgegeven, stuurt onze F5 Renewal Agent het nieuwe certificaat en de bijbehorende sleutel naar de betreffende F5-partitie en werkt het SSL-profiel bij.
- Het resultaat: Je krijgt gratis, geautomatiseerde SSL op je load balancer zonder dat je deze elke keer handmatig hoeft te installeren en te koppelen.
- Webservers (IIS / Apache / Nginx / Tomcat) CertSecure Manager biedt ook naadloze certificaatautomatisering voor uw webservers. Zodra een Let's Encrypt-certificaat is uitgegeven, verzorgt onze agent de volledige implementatie: het nieuwe certificaat wordt geleverd, de SSL-configuratie van de server wordt bijgewerkt en het certificaat wordt geactiveerd zonder dat handmatige stappen nodig zijn. Dit zorgt voor volledig geautomatiseerde, consistent vernieuwde TLS in uw gehele webserveromgeving.
We hebben onlangs een gedetailleerde handleiding voor deze F5-configuratie opgenomen. In de onderstaande video kunt u precies zien hoe de certificaatvernieuwing en -koppeling werken:
-
F5 BIG-IP Load Balancers Veel organisaties gebruiken digitale certificaten van Let's Encrypt op hun F5-apparaten, maar het handmatig verkrijgen van een certificaat, het importeren ervan naar het F5-apparaat en vervolgens het bijwerken van het bijbehorende F5 SSL-profiel is al omslachtig en wordt onbeheersbaar bij kortere certificaatlevenscycli.
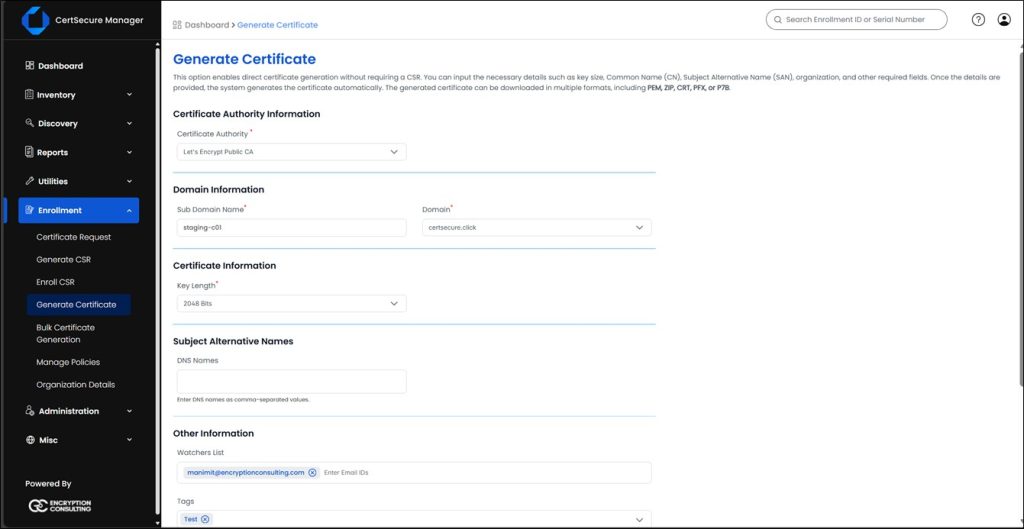
Met CertSecure Manager kunt u ook handmatig een Let's Encrypt-certificaat aanvragen via het CLM-platform, onder ' Inschrijving > Certificaat genereren '. U kunt deze certificaten altijd bekijken, downloaden en gebruiken voor handmatige vereisten binnen uw organisatie.
De dashboardstatistieken van CertSecure Manager bieden in één oogopslag inzicht in het governanceproces.
De v3.2-update integreert de gegevens over de uitgifte van openbare Let's Encrypt-certificaten rechtstreeks in de gecentraliseerde rapportagemodule van CertSecure Manager. Omdat deze certificaten elke 60-90 dagen worden vernieuwd, is het gebruik van verspreide e-mails, Excel-bestanden of cron-logs onvoldoende en inefficiënt op grote schaal.
CertSecure Manager biedt inzicht in certificaten en waarschuwingen:
- Uniform KPI-dashboardBekijk uw Let's Encrypt-certificateninventaris samen met uw betaalde certificaten. Het dashboard toont 12 verschillende KPI's, die cruciale statistieken zoals actieve, verlopen, in behandeling zijnde en risicovolle certificaten in één overzicht weergeven. Dit zorgt ervoor dat geen enkel 'gratis' certificaat een kostbaar, ongecontroleerd probleem wordt.
- VervaldatumwaarschuwingenIn plaats van te vertrouwen op het persoonlijke e-mailadres van een ontwikkelaar om meldingen van mislukte verlengingen te ontvangen, integreert CertSecure direct met ITSM-tools zoals ServiceNow, Microsoft Teams en de SMTP-server van uw organisatie. U ontvangt geautomatiseerde meldingen 7, 30 of 60 dagen voordat een Let's Encrypt-certificaat verloopt, zodat uw team ruim op tijd op de hoogte is van mogelijke problemen.
Waarom dit belangrijk is voor het bedrijfsleven
Deze integratie stelt u in staat een gelaagde certificaatstrategie te hanteren zonder uw beheertools te versnipperen:
- Categorie 1 (Publiek vertrouwen/Hoge waarde): Gebruik betaald CA's (DigiCert/Entrust) beheerd door CertSecure.
- Niveau 2 (Intern vertrouwen): Gebruik Microsoft CA / AWS Private CA beheerd door CertSecure.
- Niveau 3 (Publiek vertrouwen/Lage waarde): Gebruik Let's Encrypt, beheerd door CertSecure.
Je profiteert van de kostenvoordelen van Let's Encrypt met de strenge governance van een CLM-oplossing voor grote ondernemingen.
Hoe encryptieconsultancy kan helpen
Het aanpakken van "Shadow PKI" draait minder om software en meer om de juiste strategie. CertSecure Manager biedt de technische beheermogelijkheden, en Encryption Consulting zorgt ervoor dat deze effectief binnen uw hele organisatie worden geïmplementeerd.
- Stel een vertrouwensstrategie op: Wij helpen bij het classificeren van activa en het bepalen waar deze zich bevinden. Laten we versleutelen Dit plaatst bedrijven in situaties waar certificeringsinstanties met een hogere mate van zekerheid nodig zijn, waardoor informeel gebruik wordt omgezet in een duidelijk gelaagd certificeringsbeleid.
- Zorg voor een vlotte implementatie: Onze engineers implementeren CertSecure Manager, configureren ACME-integraties en optimaliseren vernieuwingsworkflows om de uptime tijdens de overgang te waarborgen.
- Zorg voor afstemming tussen beveiliging en DevOps: We integreren CertSecure API's in bestaande systemen. CI / CD-pijpleidingen (Jenkins, Ansible(Terraform) om de leveringssnelheid te behouden en tegelijkertijd het beheer te versterken.
- Beheerde PKI aanbieden: Ons PKIaaS-team kan uw infrastructuur voor de levenscyclus van certificaten beheren met 24/7 monitoring en deskundige ondersteuning.
Als uw organisatie behoefte heeft aan meer inzicht in en controle over het gebruik van certificaten, is het tijd voor centralisatie. Neem contact met ons op voor een demo en begin met het bouwen van een robuuste, geautomatiseerde PKI-infrastructuur.
Conclusie
Door het beheer van Let's Encrypt te centraliseren met CertSecure Manager v3.2, kan uw organisatie blinde vlekken en operationele chaos als gevolg van onbeheerde certificaten elimineren. De combinatie van geautomatiseerde ACME-workflows, verlengingsagents en een uniform dashboard zorgt ervoor dat elk certificaat, of het nu gratis of betaald is, correct wordt bijgehouden, verlengd en geïmplementeerd. Dit vermindert niet alleen het risico op onverwachte storingen, maar versterkt ook het algehele PKI-beheer, waardoor beveiligings- en DevOps-teams erop kunnen vertrouwen dat hun SSL/TLS-infrastructuur betrouwbaar, compliant en eenvoudig te beheren is op grote schaal.
- Wat is het "Certbot"-silo-probleem?
- Gecentraliseerde ACME-orkestratie is de oplossing die u nodig hebt!
- De automatiseringsworkflow van CertSecure Manager voor Let's Encrypt
- De dashboardstatistieken van CertSecure Manager bieden in één oogopslag inzicht in het governanceproces.
- Waarom dit belangrijk is voor het bedrijfsleven
- Hoe encryptieconsultancy kan helpen
- Conclusie


