
- Key Takeaways
- Wie zou zich druk moeten maken over deze dubbele eindpuntfout?
- Voorwaarden
- De foutmelding 'Dubbele eindpunten' begrijpen
- Stapsgewijs: Diagnostiseren en oplossen van de foutmelding 'Dubbele eindpunten'
- De oplossing valideren
- Veelvoorkomende fouten en hoe u ze kunt oplossen
- Stappen voor terugdraaien
- Snel naslagwerk: Vereisten, validatie, fouten en terugdraaien
- Hoe dit verband houdt met certificaatlevenscyclusbeheer
- NDES in cloud-, hybride- en multi-CA PKI-omgevingen
- Succes meten en wat regelmatig te controleren
- De visie van Encryption Consulting
- Conclusie
- Veelgestelde Vragen / FAQ
De fout RPC_S_DUPLICATE_ENDPOINT (WIN32-fout 1740, gebeurtenis-ID 34) voorkomt dat Active Directory Certificate Services opnieuw opstart tijdens de NDES-installatie op Windows Server 2016. Dit komt meestal doordat een SafeNet Luna HSM-client zijn KSP-handle niet heeft vrijgegeven voordat de service opnieuw opstart. Door de Luna-client te upgraden, doorgaans van versie 10.3.0 naar 10.5.0, wordt de blokkering opgeheven en kan certsvc probleemloos opnieuw opstarten.
Deze fout treedt op in een specifiek, beperkt tijdsbestek: een PKI-hiërarchie met twee niveaus is al opgezet, OCSP is geïmplementeerd, elke CA lijkt correct geconfigureerd, en toch mislukt het implementatiescript bij een routinecontrole. net stop certsvc && net start certsvc oproep. Omdat alles stroomopwaarts succesvol is verlopen, is het gemakkelijk aan te nemen dat de configuratie van de certificeringsinstantie zelf defect is. Dat is echter niet het geval. De Luna KSP-bibliotheek heeft de service sneller opnieuw opgestart dan de hardwarebeveiligingsmodule (HSM) zijn handle van de vorige sessie kon vrijgeven, en Windows meldt die botsing als een dubbel RPC-eindpunt in plaats van een timingprobleem met de HSM.
Deze handleiding beschrijft het volledige traject: vereisten, hoe u kunt bevestigen dat u naar deze specifieke fout kijkt en niet naar een andere RPC- of NDES-fout, de Luna Client-upgrade die het probleem oplost, validatiestappen na de oplossing, de fouten die beheerders het vaakst tegenkomen en hoe u veilig kunt terugkeren naar een eerdere versie als de upgrade niet direct beschikbaar is.
Key Takeaways
- De fout RPC_S_DUPLICATE_ENDPOINT (gebeurtenis-ID 34, WIN32-fout 1740) tijdens een herstart van de NDES- of CA-service op Windows Server 2016 is een timingfout in de SafeNet Luna HSM-client en geen configuratiefout van de certificeringsinstantie.
- De bug is specifiek voor Luna Client versie 10.3.0, waarbij de KSP-bibliotheek de handle naar de service niet snel genoeg vrijgeeft tijdens een snelle bewerking.
net stop/net startfiets. - Het upgraden van de Luna HSM Client naar versie 10.5.0 of later verhelpt het vergrendelingsprobleem en is de aanbevolen oplossing, geen registerwijziging of een workaround met certutil.
- Valideer de oplossing met een schone test.
net stop certsvc && net start certsvcControleer en bevestig dat gebeurtenis-ID 34 niet langer in de gebeurtenislogboekbron van de certificeringsinstantie verschijnt. - Bedrijven die afhankelijk zijn van handmatige certificering en versiebeheer van HSM-clients meldden in 45% van de gevallen uitval als gevolg van certificaten in het afgelopen jaar, waarvan 37.5% specifiek werd veroorzaakt door een verlopen certificaat. Dit blijkt uit de Trust Pulse Survey van DigiCert, gepubliceerd op 2 juli 2025. Dit is dezelfde operationele blinde vlek die ervoor kan zorgen dat een niet-bijgehouden HSM-clientversie een NDES-uitrol blokkeert.
Wie zou zich druk moeten maken over deze dubbele eindpuntfout?
Deze fout blokkeert een NDES-uitrol op infrastructuurniveau, nog voordat de inschrijving of SCEP-configuratie aan bod komt. Hieronder wordt beschreven wat elk team hieraan moet doen.
- PKI-beheerders Beheer de CA-build en de NDES-installatievolgorde. Actie: controleer de geïnstalleerde Luna HSM Client-versie op elke uitgevende CA vóórdat u een NDES-implementatie start, en niet nadat de herstart is mislukt.
- Beveiligingsarchitecten Bepaal welke HSM-clientversies zijn goedgekeurd voor gebruik binnen de PKI-omgeving. Actie: voeg Luna Client 10.5.0 of later toe als de gedocumenteerde minimumversie voor elke nieuwe Server 2016 CA-build.
- Platform- en identiteitsteams Zij voeren de implementatiescripts uit en zijn de eersten die deze fout zien. Actie: voeg de Luna Client-versiecontrole toe aan de pre-flight-stap van het CA-buildscript, vóór de herstart van certsvc.
- Compliance en GRC Controleer of de CA- en HSM-softwareversies actueel zijn en voldoen aan de ondersteunings- en beveiligingsrichtlijnen van de leverancier. Actie: voeg de actualiteit van de HSM-clientversie toe aan de checklist voor de PKI-infrastructuuraudit, naast de vervaldatum van certificaten.
- CISO's Neem het bredere risico op je schouders van een PKI-infrastructuur die afhankelijk is van niet-gepatchte of verouderde HSM-clientsoftware. Actie: behandel versieverschillen van HSM-clientsoftware als een bijgehouden risico-item, niet als een eenmalige melding voor probleemoplossing.
Voorwaarden
Controleer elk van deze punten voordat u een foutmelding over een dubbel eindpunt probeert op te lossen, aangezien verschillende andere problemen een soortgelijke RPC-fout kunnen veroorzaken:
- Een Windows Server 2016 (of later) host waarop Active Directory Certificate Services draait, met de CA-hiërarchie al geconfigureerd en OCSP geïmplementeerd.
- Een SafeNet Luna HSM-integratie met beheerdersrechten om de geïnstalleerde Luna Client-versie te controleren en te upgraden.
- Bedrijfsbeheerdersrechten of lokale beheerdersrechten die voldoende zijn om het programma te stoppen en te starten.
certsvcservice verlenen en uitvoerencertutilcommando's - Open Logboeken onder de bron Microsoft-Windows-Certification Authority om de exacte gebeurtenis-ID en foutcode te controleren voordat u actie onderneemt.
- Een onderhoudsvenster, aangezien het oplossen van dit probleem een upgrade van de Luna Client en ten minste één extra herstart van de CA-service vereist.
De foutmelding 'Dubbele eindpunten' begrijpen
Het foutpatroon is consistent genoeg om het exact te vergelijken voordat er een oplossing wordt toegepast:
- Bron: Microsoft-Windows-certificeringsinstantie
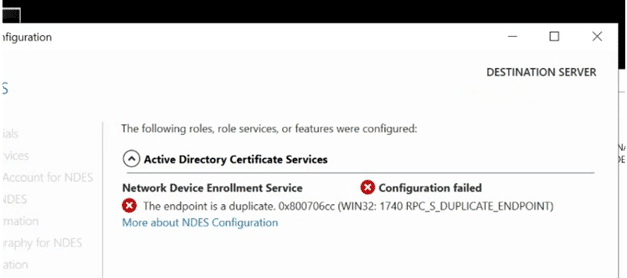
- Foutcode: 0x6cc (WIN32: 1740 RPC_S_DUPLICATE_ENDPOINT)
- Gebeurtenis-ID: 34
De fout treedt doorgaans op bij Server 2016 tijdens de PKI-configuratie. Elke CA is gebouwd en geconfigureerd, OCSP is succesvol geïmplementeerd, maar het implementatiescript kan nog steeds geen routinematige serviceherstart uitvoeren. Nadat het script zijn taken heeft voltooid, treedt er een fout op. certutil configuratieopdrachten, het bereikt:
net stop certsvc && net start certsvc
De console toont een normaal ogende stop- en startsequentie:
De Active Directory Certificate Services-service stopt.
De Active Directory Certificate Services-service is succesvol gestopt.
De Active Directory Certificate Services-service wordt gestart.
De Active Directory Certificate Services-service is succesvol gestart.
Maar bij de volgende herstartpoging wordt het volgende gemeld:
WIN32: 1740 RPC_S_DUPLICATE_ENDPOINT
Active Directory Certificate Services start niet, kan RPC voor de uitgevende CA niet initialiseren en meldt dat het eindpunt een duplicaat is. Omdat de installatie een time-out bereikt en mislukt, verschijnt de foutmelding dat RPC niet beschikbaar is of dat het eindpunt een duplicaat is. Dit gedrag doet zich voor bij alle CA's op de betreffende server en blokkeert de installatie van NDES.
Oorzaak
De foutmelding 'dubbel eindpunt' wordt veroorzaakt doordat de SafeNet KSP-bibliotheek (Key Storage Provider) de handle naar het certificaatserviceproces niet vrijgeeft voordat dat proces opnieuw wordt opgestart. Dit is een bekend timingprobleem in Luna Client versie 10.3.0: de herstart van de service is sneller voltooid dan de KSP-bibliotheek de vorige sessie kan vrijgeven, waardoor de RPC-eindpuntregistratie conflicteert met de registratie die nog wordt afgebroken. Windows rapporteert dit als een dubbel eindpunt in plaats van een timingconflict.
Stapsgewijs: Diagnostiseren en oplossen van de foutmelding 'Dubbele eindpunten'
Doorloop deze stappen in de juiste volgorde. Probeer de Luna Client-upgrade niet uit te voeren voordat de foutsignatuur is bevestigd, aangezien een andere oorzaak een andere oplossing vereist.
Bevestig de foutsignatuur
- Open event Viewer en filteren op bron Microsoft-Windows-certificeringsinstantie.
- Bevestig dat de fout is geregistreerd als Gebeurtenis-ID 34 met foutcode 0x6cc (WIN32: 1740 RPC_S_DUPLICATE_ENDPOINT).
- Reproduceer met
net stop certsvc && net start certsvcen bevestig dat de fout zich specifiek voordoet tijdens de herstart, en niet tijdens de initiële CA-configuratie.
Controleer de geïnstalleerde Luna-clientversie.
- Open op de betreffende CA de installatiemap van de Luna Client of voer het versiebeheerprogramma van de Luna Client uit (meestal
vtl.exe -vof controleer de optie om LunaClient te verwijderen in Programma's en functies om de geïnstalleerde versie te bevestigen. - Controleer of de versie correct is. 10.3.0Als er 10.5.0 of later staat, is dit niet de bug die hier beschreven wordt en moet er naar een andere oorzaak gezocht worden.
Upgrade de Luna HSM-client
- Download de Luna Client-versie 10.5.0 of later via het door Thales/SafeNet ondersteunde downloadportaal, in een versie die overeenkomt met de firmware van uw HSM-apparaat.
- Verwijder de bestaande 10.3.0-client of voer de door de leverancier ondersteunde in-place upgrade uit als deze beschikbaar is voor uw Luna-appliancegeneratie.
- Installeer de nieuwe clientversie en registreer de KSP opnieuw bij de CA-host, volgens de standaard clientregistratiestappen van Thales voor uw HSM-partitie.
Start de certificeringsservices opnieuw en valideer.
- lopen
net stop certsvc && net start certsvcweer. - Controleer of de servicerapporten succesvol zijn gestart zonder RPC_S_DUPLICATE_ENDPOINT-fout.
- Ga nu verder met de installatie van de NDES-rol, aangezien de onderliggende CA-service probleemloos opnieuw is opgestart.
De oplossing valideren
Beschouw dit probleem niet als opgelost na één succesvolle herstart. Controleer alle onderstaande punten voordat u verdergaat met de NDES-installatie:
- lopen
sc query certsvcen bevestig de servicerapporten RUNNING zonder lopende procedure. - herhaling
net stop certsvc && net start certsvcminstens twee keer achter elkaar om te bevestigen dat de oplossing standhoudt tijdens een snelle herstartcyclus, aangezien dat de oorspronkelijke triggerconditie was. - Controleer Logboeken onder Microsoft-Windows-Certification Authority en bevestig dat gebeurtenis-ID 34 niet meer verschijnt bij volgende herstarts.
- lopen
certutil -pingEen controle uitvoeren bij de CA om te bevestigen dat deze normaal reageert op RPC-verzoeken. - Controleer of het hulpprogramma Luna Client nu versie 10.5.0 of hoger aangeeft, zodat de oplossing onafhankelijk van de herstarttest kan worden geverifieerd.
Veelvoorkomende fouten en hoe u ze kunt oplossen
Dit zijn de problemen waar beheerders het vaakst tegenaan lopen bij deze oplossing, naast de oorspronkelijke foutmelding over dubbele eindpunten.
RPC_S_DUPLICATE_ENDPOINT blijft behouden na de upgrade.
Als de fout na de upgrade van de Luna Client nog steeds optreedt, controleer dan of de upgrade daadwerkelijk is voltooid en of de oude 10.3.0 KSP-bibliotheek volledig is vervangen en niet naast de nieuwe versie is geregistreerd. Een gedeeltelijke upgrade waarbij twee KSP-registraties actief blijven, veroorzaakt hetzelfde probleem met dubbele eindpunten.
De KSP-bibliotheek lijkt nog steeds vergrendeld.
Als de Luna KSP na de upgrade nog steeds niet correct wordt vrijgegeven, controleer dan of er een vastgelopen Luna-clientservice of driverproces is dat de HSM-sessie openhoudt. Start in dat geval de Luna-clientservice zelf opnieuw op voordat u de certsvc-herstart probeert, in plaats van steeds alleen certsvc opnieuw op te starten.
De CA-service start niet op na de clientupgrade.
Als certsvc direct na de Luna Client-upgrade niet start en een andere foutmelding geeft, controleer dan of de HSM-partitieregistratie en het clientcertificaat de upgrade hebben overleefd. Bij een herinstallatie van de client kan het soms nodig zijn om de client opnieuw bij de HSM-partitie te registreren voordat de CA weer toegang heeft tot de sleutels.
De installatie van de NDES-rol mislukt nog steeds, zelfs nadat certsvc correct is herstart.
Zodra certsvc opnieuw opstart zonder de foutmelding over het dubbele eindpunt, is een mislukte NDES-installatie op dit punt een apart probleem en geen voortzetting van deze bug. Controleer de NDES-specifieke vereisten, waaronder de machtigingen van het serviceaccount en de IIS-configuratie, los van het probleem met het opnieuw opstarten van de CA.
Stappen voor terugdraaien
Als de Luna Client-upgrade niet direct kan plaatsvinden, bijvoorbeeld omdat de firmware van het HSM-apparaat eerst gevalideerd moet worden, is het raadzaam om de upgrade terug te draaien in plaats van de CA in een half geconfigureerde staat achter te laten.
- Als de upgrade van de Luna Client al is gestart maar nog niet is voltooid, verwijder dan de gedeeltelijke installatie van versie 10.5.0 volledig en installeer de werkende versie 10.3.0 opnieuw in plaats van een gemengde situatie te laten ontstaan.
- Controleer of certsvc succesvol start op de teruggezette 10.3.0-client. Houd er rekening mee dat de foutmelding 'duplicate endpoint' bij elke volgende snelle herstartcyclus opnieuw zal verschijnen totdat de client opnieuw is geüpgraded.
- Vermijd het snel en herhaaldelijk uitvoeren van scripts.
net stop/net startHet wordt als tijdelijke oplossing gebruikt om certsvc te testen tijdens het gebruik van de oudere client, aangezien dat precies de situatie is die de bug veroorzaakt. - Documenteer de beperkingen met betrekking tot de HSM-firmware en de Luna Client-versie, zodat de volgende upgrade-poging gepland kan worden in plaats van dat hetzelfde probleemoplossingsproces zich herhaalt.
Snel naslagwerk: Vereisten, validatie, fouten en terugdraaien
Gebruik deze tabel als een praktische checklist, van de eerste diagnose tot de uiteindelijke validatie.
| Eerste vereiste | Opdracht / Configuratie | Validatiecontrole | Veelvoorkomende fout | Rollback | Eigenaar |
|---|---|---|---|---|---|
| Bevestigde foutsignatuur | Controleer Logboeken op de bron Microsoft-Windows-Certification Authority | Gebeurtenis-ID 34, foutcode 0x6cc (WIN32: 1740) | Een andere RPC- of CA-fout werd ten onrechte aangezien voor deze bug. | Terugdraaien is niet nodig; deze stap bevestigt alleen de diagnose. | PKI-beheerder |
| De geïdentificeerde Luna-clientversie | Start het hulpprogramma van de Luna-clientversie (bijv. vtl.exe -v) | Versie 10.3.0 | De versie is al 10.5.0 of hoger, dus dat is niet de oorzaak. | Geen terugdraaiing mogelijk; onderzoek een andere oorzaak. | PKI-beheerder |
| Luna Client geüpgraded | Installeer Luna Client 10.5.0 of later via het leveranciersportaal. | De versie-utility meldt 10.5.0 of later. | Na een gedeeltelijke upgrade blijven twee KSP-registraties actief. | Voltooi de verwijdering en installeer de bekende, werkende 10.3.0-client opnieuw. | Platform-/identiteitsteam |
| certsvc restart gevalideerd | net stop certsvc && net start certsvc | Service meldt dat het actief is via sc query certsvc, geen gebeurtenis-ID 34 | RPC_S_DUPLICATE_ENDPOINT verschijnt nog steeds | Controleer of de upgrade volledig is voltooid; voer de clientregistratie opnieuw uit. | Platform-/identiteitsteam |
| CA reageert op RPC | certutil -ping | CA reageert zonder RPC-fout. | CA start niet op na clientupgrade (HSM-partitieregistratie) | Registreer de client opnieuw bij de HSM-partitie. | PKI-beheerder, samen met het HSM-team. |
Hoe dit verband houdt met certificaatlevenscyclusbeheer
NDES is ontwikkeld om netwerkapparaten in staat te stellen automatisch certificaten aan te vragen via SCEP, waardoor het een fundamenteel onderdeel is van certificaatautomatisering en geen eenmalige installatietaak. Een bug in een HSM-clientversie die de NDES-configuratie blokkeert, heeft dezelfde onderliggende oorzaak als de meeste PKI-storingen: een infrastructuurafhankelijkheid die niemand in de gaten hield totdat deze een storing veroorzaakte. Uit DigiCert's Trust Pulse Survey, gepubliceerd op 2 juli 2025, bleek dat 45% van de bedrijven het afgelopen jaar te maken heeft gehad met certificaatgerelateerde downtime, waarvan 37.5% specifiek werd veroorzaakt door een verlopen certificaat. Hetzelfde patroon van een niet-geregistreerde afhankelijkheid die zich manifesteert als een storing, geldt net zo goed voor een niet-geregistreerde HSM-clientversie.
Platformen voor certificaatlevenscyclusbeheer, zoals CertSecure Manager, passen deze discipline ook toe op de certificaten die NDES uitgeeft zodra het systeem operationeel is. Ze houden de registratie, verlenging en vervaldatum van apparaatcertificaten bij op dezelfde manier als server- en gebruikerscertificaten. Als u al bezig bent met het moderniseren van certificaatprocessen elders in de omgeving, bekijk dan hoe PKI-modernisering en CLM samenwerken en hoe een gecombineerde PKI- en CLM-roadmap rekening houdt met infrastructuurafhankelijkheden zoals HSM-clientversies, en niet alleen met vervaldatums van certificaten.
NDES in cloud-, hybride- en multi-CA PKI-omgevingen
Organisaties die NDES gebruiken met meerdere uitgevende certificeringsinstanties (CA's), of met een hybride PKI-infrastructuur bestaande uit on-premises en de cloud, lopen hetzelfde risico op versieproblemen met de HSM-client bij elke CA die een Luna-integratie gebruikt, niet alleen bij de eerste die is geïmplementeerd. Een versie-mismatch die laat in een uitrol met meerdere CA's wordt ontdekt, betekent dat de oplossing achteraf moet worden doorgevoerd voor elke CA die al is geïmplementeerd, in plaats van dat het probleem eenmalig wordt opgespoord tijdens een gestandaardiseerd bouwproces.
Voor organisaties die NDES bouwen of uitbreiden over meerdere CA's of regio's, biedt het centraliseren van certificaat- en PKI-infrastructuurbeheer via een PKI-as-a-Service- model de mogelijkheid om HSM-clientversies, CA-configuratie en NDES-vereisten niet langer handmatig op elke locatie te valideren. Bovendien biedt het elke nieuwe CA-implementatie een consistente, vooraf gevalideerde basis om mee te beginnen.
Succes meten en wat regelmatig te controleren
Een succesvolle oplossing betekent niet alleen dat "de herstart één keer werkte". Controleer deze zaken regelmatig, niet alleen tijdens de eerste NDES-build:
- De Luna HSM Client-versie is geïnstalleerd op elke CA- en NDES-server en gecontroleerd op de momenteel goedgekeurde minimumversie.
- Logboekvermeldingen onder Microsoft-Windows-Certification Authority voor gebeurtenis-ID 34 of andere RPC-gerelateerde fouten, niet alleen meldingen dat de service niet beschikbaar is.
- Het herstartgedrag van de certificeringsservices treedt op na elke HSM-client-, firmware- of Windows-update, niet alleen bij de eerste implementatie.
- Succespercentages van NDES-inschrijvingen voor apparaten die SCEP gebruiken, om een stille inschrijvingsfout los te zien van een storing op serviceniveau.
- Welke certificeringsinstanties (CA's) in een omgeving met meerdere CA's gebruiken nog steeds een ongepatchte of verouderde HSM-clientversie?
Een cryptografische inventarisatie zoals CBOM Secure breidt deze discipline niet alleen uit naar HSM-clientversies, maar ook naar elke sleutel, elk certificaat en elk algoritme in de omgeving. Hierdoor wordt een dergelijke afhankelijkheid nooit voor het eerst ontdekt tijdens een mislukte implementatie.
Op de langere termijn maakt de stemming van het CA/Browser Forum op 11 april 2025 om de maximale geldigheidsduur van TLS-certificaten te verkorten naar 200 dagen, vervolgens 100 dagen en ten slotte 47 dagen in 2029, geautomatiseerde registratieprocessen zoals NDES en SCEP juist belangrijker, in plaats van minder belangrijk, aangezien handmatige heruitgifte dit tempo niet kan bijhouden. NIST heeft op 13 augustus 2024 de eerste drie post-kwantumcryptografiestandaarden, FIPS 203, FIPS 204 en FIPS 205, afgerond, en HSM-ondersteunde sleutelopslagproviders zoals Luna KSP vormen precies de laag die uiteindelijk nieuwe PQC-algoritmen moet ondersteunen. Het PQC Center of Excellence van Encryption Consulting en een PQC-gereedheidsbeoordeling zijn de juiste plek om die transitie voor HSM-afhankelijke PKI-infrastructuur te plannen.
De visie van Encryption Consulting
Dit is een kleine bug met een enorm effect: één HSM-clientversie, in één veld van een versiebeheerprogramma dat standaard niemand controleert, blokkeert een volledige NDES-uitrol en lijkt precies op een configuratiefout van de CA totdat iemand toevallig de geschiedenis van Luna 10.3.0 kent. De oplossing zelf is binnen enkele minuten te vinden. De echte oplossing is om de actualiteit van de HSM-clientversie op te nemen in de standaard checklist voor de CA-installatie, zodat deze diagnose nooit twee keer hoeft te worden gesteld.
Conclusie
De foutmelding RPC_S_DUPLICATE_ENDPOINT tijdens een herstart van de NDES- of CA-service op Windows Server 2016 wordt veroorzaakt doordat SafeNet Luna Client versie 10.3.0 de KSP-handle niet snel genoeg vrijgeeft tijdens een herstart van de service. Upgraden naar Luna Client 10.5.0 of later lost dit probleem op. Controleer de oplossing met een schone herstart van certsvc en de uitvoer in de Logboeken voordat u verdergaat met de NDES-installatie.
Als u hulp nodig heeft met uw PKI-omgeving, kunt u ons gerust een e-mail sturen naar [email protected].
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit het feit dat de NDES-configuratie mislukt met de foutmelding 'dubbel eindpunt'?
De foutmelding RPC_S_DUPLICATE_ENDPOINT tijdens een herstart van NDES of CA op Windows Server 2016 is een timingfout in de SafeNet Luna HSM Client, specifiek voor versie 10.3.0, en geen fout in de configuratie van de certificeringsinstantie. Het upgraden van de Luna Client naar versie 10.5.0 of later lost dit probleem op.
Waarom is dit belangrijk voor PKI-teams binnen bedrijven?
Zonder te weten dat het om een probleem met de HSM-clientversie gaat, kunnen teams veel tijd verliezen met het oplossen van problemen met de CA-configuratie, netwerk-RPC-instellingen of firewallregels, terwijl dit in werkelijkheid niet het probleem was. Dit kan leiden tot vertraging bij de uitrol van NDES, waar andere projecten mogelijk van afhankelijk zijn.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Handmatig beheerde, niet-bijgehouden HSM-clientversies betekenen dat elke nieuwe CA-build het risico loopt om onafhankelijk van elkaar dezelfde bug te krijgen, zonder standaardcontrole om deze te detecteren voordat de herstart mislukt, en zonder registratie van welke CA's in een omgeving met meerdere CA's nog steeds de betreffende versie gebruiken.
Welke teams zouden verantwoordelijk moeten zijn voor deze verandering?
PKI-beheerders zijn verantwoordelijk voor de CA-bouwvolgorde en de versiecontroles van de HSM-client. Platform- of identiteitsteams voeren de implementatiescripts uit en verzorgen de clientupgrade. Beveiligingsarchitecten stellen de goedgekeurde minimale HSM-clientversie in. Compliance-afdelingen en CISO's houden de versiestatus bij als onderdeel van het bredere PKI-risicoprogramma.
Hoe houdt dit verband met certificaatlevenscyclusbeheer?
NDES is het registratieproces voor apparaatcertificaten die via SCEP worden uitgegeven. Een vertraging hier vertraagt dus de geautomatiseerde uitgifte van certificaten verderop in het proces. Hulpmiddelen voor certificaatlevenscyclusbeheer, zoals CertSecure Manager, nemen vervolgens het beheer van de verlenging en vervaldatum van de door NDES uitgegeven certificaten over zodra het operationeel is.
Hoe moeten organisaties succes meten?
Succes wordt gezien als een herstart van certsvc die zonder gebeurtenis-ID 34 wordt voltooid, een bevestiging van de Luna Client-versie 10.5.0 of hoger, en een succesvolle NDES-installatie zonder herhaalde RPC-fouten, geverifieerd met ten minste twee opeenvolgende herstartcycli.
Wat moet er regelmatig gecontroleerd of gemonitord worden?
Controleer de geïnstalleerde Luna HSM Client-versie op elke CA- en NDES-server, de gebeurtenislogboeken voor gebeurtenis-ID 34 of andere RPC-fouten, het herstartgedrag van certificeringsservices na updates en de succespercentages van NDES SCEP-inschrijvingen.
Welke invloed heeft dit onderwerp op cloud-, hybride- of multi-CA PKI-oplossingen?
Elke CA in een multi-CA- of hybride omgeving die gebruikmaakt van een Luna HSM-integratie, loopt onafhankelijk van elkaar hetzelfde versie-risico. Een versie-mismatch die laat in een multi-CA-uitrol wordt ontdekt, betekent dat de Luna Client-upgrade achteraf moet worden uitgevoerd op elke reeds geïmplementeerde CA, in plaats van dat het probleem eenmalig wordt ontdekt tijdens een gestandaardiseerde installatie.
Welke voorwaarden zijn vereist vóór de implementatie?
U hebt een Windows Server 2016 of latere host nodig waarop de CA-hiërarchie al is geconfigureerd en OCSP is geïmplementeerd, een SafeNet Luna HSM-integratie, beheerdersrechten om certsvc te stoppen en te starten en certutil uit te voeren, en toegang tot Logboeken om de exacte foutsignatuur te bevestigen voordat u actie onderneemt.
Welke veelvoorkomende fouten moeten beheerders in de gaten houden?
Let op de volgende problemen: RPC_S_DUPLICATE_ENDPOINT blijft aanhouden na een onvolledige Luna Client-upgrade, een KSP-bibliotheek lijkt nog steeds vergrendeld, certsvc start niet op vanwege een probleem met de HSM-partitieregistratie direct na de client-upgrade, en NDES-rolinstallatiefouten die geen verband houden met de eerdere problemen zodra certsvc zelf weer correct is opgestart.
- Key Takeaways
- Wie zou zich druk moeten maken over deze dubbele eindpuntfout?
- Voorwaarden
- De foutmelding 'Dubbele eindpunten' begrijpen
- Stapsgewijs: Diagnostiseren en oplossen van de foutmelding 'Dubbele eindpunten'
- De oplossing valideren
- Veelvoorkomende fouten en hoe u ze kunt oplossen
- Stappen voor terugdraaien
- Snel naslagwerk: Vereisten, validatie, fouten en terugdraaien
- Hoe dit verband houdt met certificaatlevenscyclusbeheer
- NDES in cloud-, hybride- en multi-CA PKI-omgevingen
- Succes meten en wat regelmatig te controleren
- De visie van Encryption Consulting
- Conclusie
- Veelgestelde Vragen / FAQ
- Wat is de belangrijkste conclusie uit het feit dat de NDES-configuratie mislukt met de foutmelding 'dubbel eindpunt'?
- Waarom is dit belangrijk voor PKI-teams binnen bedrijven?
- Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
- Welke teams zouden verantwoordelijk moeten zijn voor deze verandering?
- Hoe houdt dit verband met certificaatlevenscyclusbeheer?
- Hoe moeten organisaties succes meten?
- Wat moet er regelmatig gecontroleerd of gemonitord worden?
- Welke invloed heeft dit onderwerp op cloud-, hybride- of multi-CA PKI-oplossingen?
- Welke voorwaarden zijn vereist vóór de implementatie?
- Welke veelvoorkomende fouten moeten beheerders in de gaten houden?

