- Wat is crypto-wendbaarheid volgens NIST?
- Waarom duren cryptografische transacties zo lang?
- Hoe verhoudt crypto-flexibiliteit zich tot controlemechanismen, eigenaren en bewijsmateriaal?
- Wat is het Crypto Agility Maturity Model (CAMM)?
- Wat zijn de implementatiestappen voor het opbouwen van crypto-wendbaarheid?
- Wat veranderde er toen NIST deze richtlijnen definitief vaststelde?
- Wat zijn de beperkingen van inspanningen op het gebied van crypto-wendbaarheid?
- Auditklare checklist voor crypto-agility gereedheid
- Hoe kunnen de PQC-adviesdiensten van Encryption Consulting u helpen?
- Veelgestelde Vragen / FAQ
De richtlijnen van NIST voor crypto-agility, vastgelegd als CSWP 39upd1, "Considerations for Achieving Crypto Agility: Strategies and Practices", definiëren de mogelijkheden die organisaties nodig hebben om cryptografische algoritmen te vervangen zonder complete systemen opnieuw op te bouwen. Dit is belangrijk omdat post-quantummigratie en de steeds korter wordende geldigheidsduur van certificaten precies die mogelijkheid vereisen, en de meeste organisaties beschikken er nog steeds niet over. Aanbevolen actie: gebruik het Crypto Agility Maturity Model van NIST om uw huidige systemen eerlijk te beoordelen voordat u zich vastlegt op een migratietijdlijn die u in werkelijkheid niet kunt halen.
Key Takeaways
- NIST heeft zijn whitepaper over crypto-agility afgerond als CSWP 39upd1 op 19 december 2025, met een update die op 29 juni 2026 is gepubliceerd en de eerdere conceptversie (ipd) vervangt die in deze tekst eerder werd behandeld.
- Cryptografische flexibiliteit is het vermogen om cryptografische algoritmen te vervangen in protocollen, applicaties, software, hardware, firmware en infrastructuur zonder een werkend systeem te onderbreken.
- Het Crypto Agility Maturity Model (CAMM) van NIST definieert vijf niveaus, van niveau 0 (niet mogelijk) tot niveau 4 (geavanceerd), om te beoordelen hoe klaar een systeem daadwerkelijk is om algoritmes te wijzigen.
- Historische overgangen illustreren waarom dit moeilijk is: het duurde 23 jaar voordat Triple DES werd uitgefaseerd nadat AES in 2001 was gestandaardiseerd, grotendeels omdat het in applicaties was ingebouwd in plaats van geabstraheerd achter een cryptografische API.
- Post-kwantumalgoritmen verergeren de resource-uitdaging direct: een ML-DSA-handtekening (FIPS 204) is ongeveer 2,420 bytes groot, vergeleken met een RSA-handtekening van 3072 bits op hetzelfde beveiligingsniveau van 128 bits, meer dan zes keer zo groot.
Gepubliceerd: april 2025. Bijgewerkt: augustus 2026. Beoordeeld door het PQC-adviessteam van Encryption Consulting.
Voor de cryptografische inventaris waarop crypto-agility-beoordelingen gebaseerd zijn, zie Hoe CBOM verschilt van SBOM en waarom het cruciaal is voor de industrie . Voor hoe crypto-agility past in een bredere federale controlecatalogus, zie Verbeter uw beveiliging met NIST 800-53 . Voor de certificaatspecifieke gevolgen van trage cryptografische transities, zie AWS Certificate Manager (ACM) – Best practices.
Wat is crypto-wendbaarheid volgens NIST?
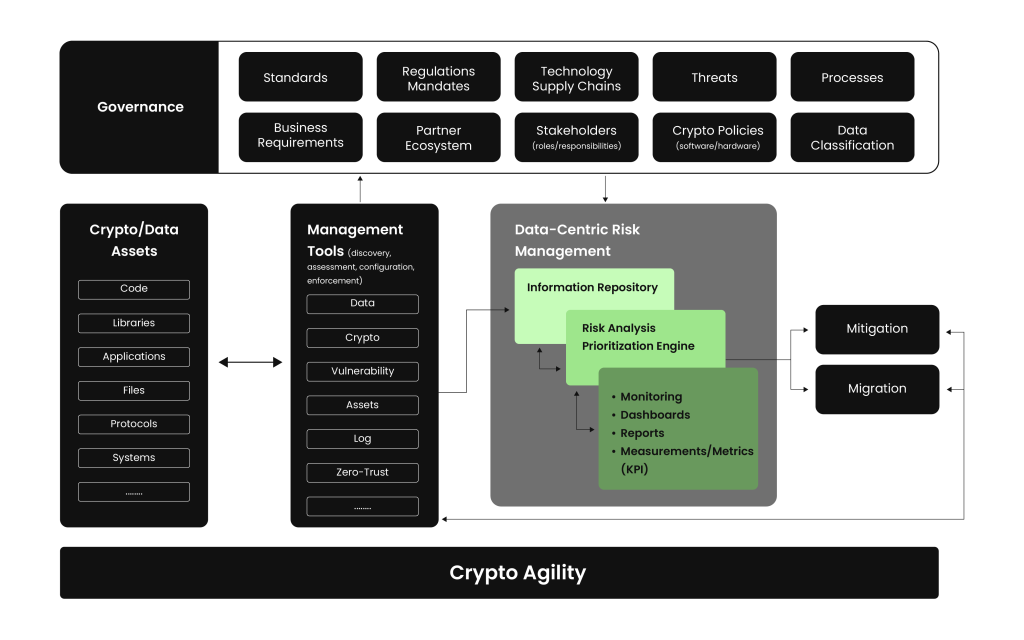
NIST definieert crypto-agiliteit als de mogelijkheden die nodig zijn om cryptografische algoritmen in protocollen, applicaties, software, hardware, firmware en infrastructuren te vervangen en aan te passen zonder een draaiend systeem te onderbreken, om zo veerkracht te bereiken. Simpeler gezegd is het de mogelijkheid om snel en zonder het omringende systeem opnieuw op te bouwen over te schakelen naar een sterker algoritme wanneer het huidige algoritme kwetsbaar wordt. NIST heeft zijn richtlijnen over dit onderwerp afgerond als CSWP 39upd1, "Considerations for Achieving Crypto Agility: Strategies and Practices", op 19 december 2025, met een verdere update die op 29 juni 2026 is gepubliceerd en de conceptversie vervangt waarop veel organisaties zich hebben gebaseerd.
Waarom duren cryptografische transacties zo lang?
Triple DES was bedoeld als een tijdelijke oplossing voor het verouderde DES. Zelfs nadat AES in 2001 was gestandaardiseerd, bleef Triple DES in gebruik en werd het pas officieel uitgefaseerd in 2024, een overgangsperiode van 23 jaar voor iets dat bedoeld was als tijdelijk. De redenen hiervoor zijn bij elke trage overgang hetzelfde: algoritmes die direct in de broncode van applicaties zijn vastgelegd in plaats van geabstraheerd achter een cryptografische API, vereisten voor achterwaartse compatibiliteit die zwakke algoritmes zoals SHA-1 jaren na hun aanbevolen uitfasering in gebruik houden, en afwegingen tussen resources en prestaties die verslechteren in plaats van verbeteren naarmate post-kwantumalgoritmes met veel grotere sleutels en handtekeningen hun intrede doen.
Hoe verhoudt crypto-flexibiliteit zich tot controlemechanismen, eigenaren en bewijsmateriaal?
| eis | Verschillende Lagen | Controleer: | Eigenaar | bewijsmateriaal artefact |
|---|---|---|---|---|
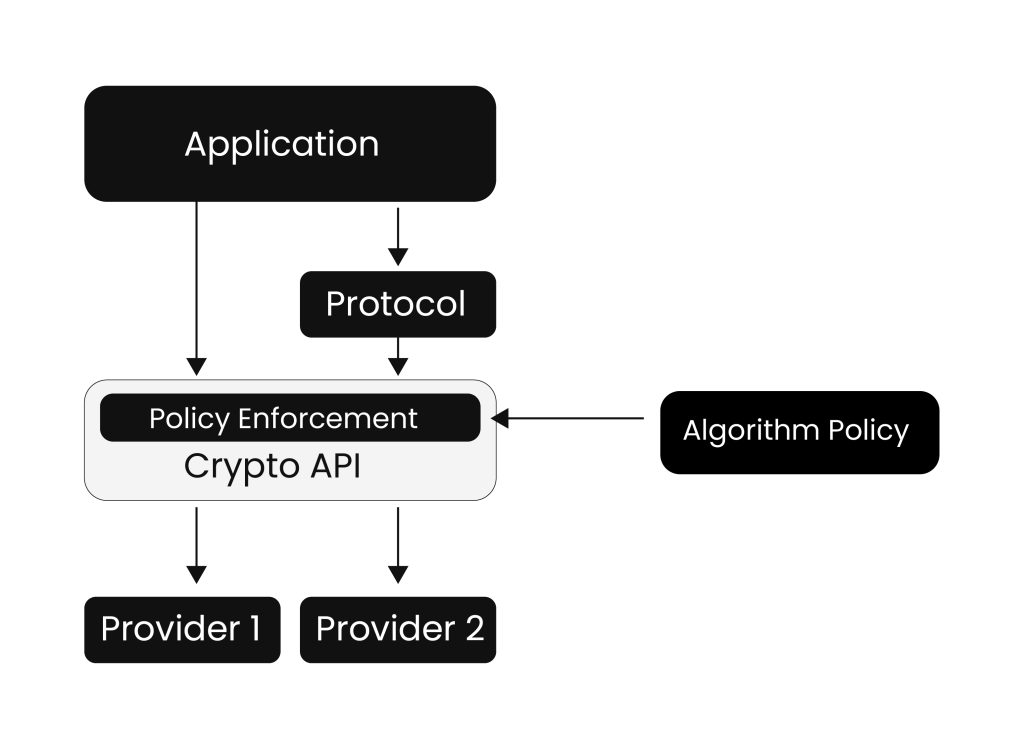
| Cryptografische bewerkingen loskoppelen van de applicatielogica. | Toepassing | Cryptografische API's (geen hardgecodeerde algoritme-aanroepen) voor encryptie, ondertekening en hashing. | Applicatiebeveiliging / -engineering | Codebeoordeling bevestigt het gebruik van de crypto API, niet de aanroepen van ingebedde algoritmen. |
| Ondersteuning van algoritme-onderhandeling | Protocol | Duidelijke, versiegebonden algoritme-identificaties (zoals gebruikt in TLS 1.3 cipher suites) in plaats van hergebruikte of dubbelzinnige namen. | Protocol-/netwerktechniek | Protocolconfiguratiedocumentatie, inventaris van cipher suites |
| Handhaaf cryptobeleid tijdens de uitvoering. | Ondernemingsbeleid | Een cryptografische dienstverlener (CSP) die door de CISO gedefinieerde algoritmebeperkingen afdwingt. | CISO / beveiligingsbeheer | Crypto-beleidsdocument, CSP-configuratie en handhavingslogboeken |
| Beoordeel de volwassenheid op systeemniveau | Organisatiebreed | Formele beoordeling aan de hand van het Crypto Agility Maturity Model (CAMM) van NIST. | Beveiligingsarchitectuur / PQC-advies | CAMM-beoordelingsrapport per systeem, score van 0 tot en met 4 |
Wat is het Crypto Agility Maturity Model (CAMM)?
NIST's CAMM definieert vijf niveaus voor het beoordelen van de mate waarin een systeem daadwerkelijk klaar is om cryptografische algoritmen te wijzigen: Niveau 0 (Niet mogelijk), Niveau 1 (Mogelijk), Niveau 2 (Voorbereid), Niveau 3 (Geoefend) en Niveau 4 (Geavanceerd). Een systeem op Niveau 2 kan individuele cryptografische componenten vervangen zonder de rest van het systeem te verstoren; de meeste oudere systemen die eerlijk worden beoordeeld, vallen op Niveau 0 of 1. CAMM is tegenwoordig voornamelijk beschrijvend in plaats van een certificering, maar het biedt organisaties een gemeenschappelijke terminologie om tekortkomingen in cryptografische flexibiliteit te beschrijven in plaats van het concept als binair te beschouwen.
Wat zijn de implementatiestappen voor het opbouwen van crypto-wendbaarheid?
- Stel een cryptografische inventaris (een CBOM) samen, zodat u precies weet waar elk algoritme, elke sleutel en elk certificaat wordt gebruikt voordat u de flexibiliteit beoordeelt.
- Beoordeel elk systeem dat binnen het toepassingsgebied valt aan de hand van het Crypto Agility Maturity Model van NIST om een eerlijke basislijn voor de huidige situatie vast te stellen, in plaats van een veronderstelde basislijn.
- Vervang hardgecodeerde algoritmeaanroepen door cryptografische API's op applicatieniveau, waarbij prioriteit wordt gegeven aan systemen die niveau 0 of 1 hebben behaald.
- Gebruik duidelijke, versiebeheerde algoritme-identificaties in protocollen, zodat toekomstige onderhandelingen en terugdraaiingen niet afhankelijk zijn van ambigue naamgeving.
- Handhaaf het algoritmebeleid centraal via een cryptografische serviceprovider die zich houdt aan door de CISO gedefinieerde regels, in plaats van de handhaving over te laten aan individuele applicatieteams.
- Beschouw crypto-flexibiliteit als een continue bestuursfunctie, waarbij de CAMM-niveaus opnieuw worden beoordeeld naarmate er nieuwe algoritmes, standaarden en bedreigingen opduiken, en niet als een eenmalig project.
Wat veranderde er toen NIST deze richtlijnen definitief vaststelde?
De richtlijnen waarop deze inhoud is gebaseerd, zijn van een concept-whitepaper (ipd) die openstond voor feedback tijdens openbare workshops, overgegaan naar een definitieve publicatie, CSWP 39upd1, op 19 december 2025, met een verdere update op 29 juni 2026. Organisaties die alleen het eerdere concept hebben gelezen, dienen de definitieve tekst direct te raadplegen, aangezien NIST-whitepapers doorgaans feedback uit workshops en openbare commentaren verwerken tussen de concept- en de definitieve versie. De kernconcepten, de definitie van crypto-agiliteit, de CAMM-niveaus en de nadruk op crypto-API's zijn overgenomen in de definitieve versie.
Wat zijn de beperkingen van inspanningen op het gebied van crypto-wendbaarheid?
- De flexibiliteit op het gebied van cryptografie is beperkter op kernel- en hardwareniveau dan op applicatieniveau, omdat de ondersteunde algoritmen vaak al tijdens de ontwikkeling of productie vastliggen.
- Het ondersteunen van meerdere algoritme-opties verhoogt de configuratiecomplexiteit en het aanvalsoppervlak voor downgrade-aanvallen als de onderhandeling zelf niet beveiligd is.
- Cloudomgevingen kunnen de flexibiliteit op het gebied van cryptografie beperken door vendor lock-in op providerspecifieke cryptografische API's en sleutelbeheerservices.
- CAMM is momenteel een beschrijving en geen certificeringsstandaard; een zelfevaluatie op niveau 2 of 3 wordt niet onafhankelijk geverifieerd, tenzij een organisatie daar zelf een laat uitvoeren.
Auditklare checklist voor crypto-agility gereedheid
- Een actuele cryptografische inventaris (CBOM) met daarin alle algoritmen, sleutels en certificaten van alle systemen die binnen het toepassingsgebied vallen.
- Een gedocumenteerde CAMM-beoordelingsscore voor elk systeem dat binnen het toepassingsgebied valt, en niet een verondersteld volwassenheidsniveau.
- De abstractie van de cryptografische API is bevestigd door middel van een codebeoordeling voor systemen met een score van niveau 0 of 1.
- Een centraal afgedwongen cryptografisch beleid via een CSP, met door CISO goedgekeurde en gedocumenteerde algoritmebeperkingen.
- Een herbeoordelingscyclus die is ingebouwd in het bestuur, en niet een eenmalig crypto-flexibiliteitsproject dat als afgerond wordt beschouwd.
Hoe kunnen de PQC-adviesdiensten van Encryption Consulting u helpen?
De meeste organisaties die we beoordelen, hebben hun systemen nooit formeel beoordeeld aan de hand van de CAMM-niveaus van NIST. Dit betekent dat hun PQC-migratieplan is gebaseerd op een veronderstelde volwassenheid die niet overeenkomt met de werkelijkheid. Onze PQC Advisory Services voeren die CAMM-beoordeling uit op uw daadwerkelijke omgeving. Ons CBOM Secure- platform bouwt de cryptografische inventaris op waarop de beoordeling is gebaseerd. Daarnaast bieden we projectmanagementramingen, interne training en validatie na de implementatie zodra de migratie van start is gegaan.
Veelgestelde Vragen / FAQ
Is het whitepaper van NIST over crypto-flexibiliteit al afgerond?
Ja. Het werd definitief vastgesteld als CSWP 39upd1, "Overwegingen voor het bereiken van crypto-wendbaarheid: strategieën en praktijken", op 19 december 2025, met een verdere update op 29 juni 2026, waarmee de eerdere conceptversie (ipd) werd vervangen.
Wat is het Crypto Agility Maturity Model?
NIST hanteert een vijfstappenkader (0 tot en met 4, van 'Niet mogelijk' tot 'Geavanceerd') om te beoordelen hoe klaar een specifiek systeem is om zijn cryptografische algoritmen te vervangen zonder de werking te verstoren.
Waarom duurde het zo lang voordat Triple DES met pensioen ging?
Het was rechtstreeks in veel applicaties ingebouwd in plaats van via een cryptografische API te worden benaderd, waardoor vervanging ervan vereiste dat de applicaties zelf herschreven en opnieuw getest moesten worden, een proces dat 23 jaar duurde, zelfs nadat AES in 2001 was gestandaardiseerd.
Hoeveel groter zijn post-kwantumsignaturen vergeleken met klassieke signaturen?
Een ML-DSA-handtekening (FIPS 204) is ongeveer 2,420 bytes groot, vergeleken met ongeveer 384 bytes voor een RSA-handtekening met hetzelfde 128-bits beveiligingsniveau en een 3072-bits sleutel, meer dan zes keer zo groot. Dit legt een enorme druk op de opslag, verwerking en netwerkbandbreedte.
Is crypto-flexibiliteit alleen relevant voor de migratie na het kwantumtijdperk?
Nee. Het is een algemene functionaliteit die ook van belang is voor het uitfaseren van zwakke algoritmen zoals SHA-1, het inspelen op nieuwe cryptanalyses en het voldoen aan de steeds strengere eisen voor de geldigheid van certificaten, los van de post-kwantumtransitie in het bijzonder.
Wilt u een op CAMM gebaseerde beoordeling van de crypto-flexibiliteit van uw huidige omgeving voordat u zich vastlegt op een PQC-migratieplanning? Neem dan contact op met het PQC-adviessteam van Encryption Consulting.
Referenties
NIST CSWP 39upd1, Overwegingen voor het bereiken van cryptografische flexibiliteit – csrc.nist.gov
Overwegingen voor het bereiken van crypto-wendbaarheid: strategieën en werkwijzen – nist.gov
- Wat is crypto-wendbaarheid volgens NIST?
- Waarom duren cryptografische transacties zo lang?
- Hoe verhoudt crypto-flexibiliteit zich tot controlemechanismen, eigenaren en bewijsmateriaal?
- Wat is het Crypto Agility Maturity Model (CAMM)?
- Wat zijn de implementatiestappen voor het opbouwen van crypto-wendbaarheid?
- Wat veranderde er toen NIST deze richtlijnen definitief vaststelde?
- Wat zijn de beperkingen van inspanningen op het gebied van crypto-wendbaarheid?
- Auditklare checklist voor crypto-agility gereedheid
- Hoe kunnen de PQC-adviesdiensten van Encryption Consulting u helpen?
- Veelgestelde Vragen / FAQ