

- Key Takeaways
- Hoe werkt multi-factor authenticatie?
- Soorten meervoudige authenticatie
- Waarom is multifactorauthenticatie essentieel?
- Phishingbestendige MFA: de nieuwe standaard
- Zijn MFA en 2FA hetzelfde?
- Wat is het verschil tussen MFA en Single Sign-On (SSO)?
- Wat is adaptieve authenticatie (adaptieve MFA)?
- Belangrijke zaken om te weten over MFA
- Beste werkwijzen voor de implementatie van MFA en SSO
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Versterk uw authenticatiestrategie
Multifactorauthenticatie (MFA) is een beveiligingsproces waarbij een gebruiker zijn of haar identiteit moet verifiëren met twee of meer onafhankelijke factoren, zoals een wachtwoord, een hardwarebeveiligingssleutel of een vingerafdruk, voordat toegang tot een account of applicatie wordt verleend.
Multifactorauthenticatie beschermt accounts door ten minste twee verificatiefactoren te combineren: iets wat u weet (een wachtwoord of pincode), iets wat u bezit (een telefoon, authenticatie-app of beveiligingssleutel) en iets wat u bent (een vingerafdruk of gezichtsscan). Zelfs als een aanvaller het wachtwoord steelt, blijft het account beschermd omdat de overige factoren nog steeds vereist zijn.
Key Takeaways
- MFA vereist twee of meer onafhankelijke verificatiefactoren uit drie categorieën: iets wat je weet, iets wat je hebt en iets wat je bent.
- Uit een onderzoek van Microsoft Research uit 2023 bleek dat MFA het risico op accountcompromittering met 99.22 procent vermindert, en zelfs met 98.56 procent wanneer inloggegevens al zijn gelekt.
- NIST SP 800-63B-4De richtlijn, die in juli 2025 is gepubliceerd, vereist dat diensten die zijn beoordeeld op authenticatieborgingsniveau 2 (AAL2) een phishingbestendige optie aanbieden, zoals FIDO2/WebAuthn.
- PCI DSS 4.0.1-vereiste 8.4.2 schrijft voor dat MFA (Multi-Factor Authentication) verplicht is voor elke gebruiker die toegang heeft tot de omgeving met kaartgegevens, zowel administratief als anderszins, sinds 31 maart 2025.
- CISA beschouwt FIDO2/WebAuthn en PKI-gebaseerde authenticatie als de enige phishingbestendige MFA-methoden; eenmalige wachtwoorden via sms zijn de zwakste gangbare vorm.
Hoe werkt multi-factor authenticatie?
MFA werkt door verificatiefactoren uit ten minste twee van de drie onafhankelijke categorieën te combineren, waardoor één gestolen inloggegeven nooit voldoende is om toegang te verkrijgen. MFA is een kernonderdeel van Identity and Access Management (IAM): waar een login met alleen een wachtwoord één zwak punt heeft, dwingt MFA een aanvaller om elke extra factor afzonderlijk te omzeilen.
Iets wat je weet
Dit is een wachtwoord, pincode of antwoord op een beveiligingsvraag, en het dient als de eerste verdedigingslinie. Kennisfactoren zijn ook het gemakkelijkst te stelen: ze kunnen worden achterhaald via phishing, geraden, gelekt bij datalekken of verkregen via social engineering. Sterke, unieke wachtwoorden helpen, en beveiligingsvragen voegen op zichzelf weinig toe. Dat is precies de reden waarom MFA kennisfactoren combineert met iets dat moeilijker te kopiëren is.
Iets wat je hebt
Dit is een fysiek object in uw bezit: een telefoon die een eenmalig wachtwoord (OTP) ontvangt, een authenticatie-app zoals Google Authenticator of Microsoft Authenticator die codes genereert met een beperkte geldigheidsduur, of een hardwarebeveiligingssleutel zoals een YubiKey. Zelfs als een aanvaller uw wachtwoord kent, kan hij of zij zonder het apparaat niet inloggen.
Iets wat je bent
Dit omvat biometrie: vingerafdrukken, gezichtsherkenning en stempatronen. Biometrische kenmerken zijn moeilijk te repliceren en zijn inmiddels standaard in bankapps, zorgsystemen, overheidsdiensten en moderne telefoons en laptops. Platformauthenticators zoals Windows Hello en Apple Touch ID combineren een biometrische controle met apparaatgebonden cryptografische sleutels, waardoor gebruiksgemak wordt omgezet in daadwerkelijk sterke authenticatie.
Een praktijkvoorbeeld van een MFA-opleiding
Wanneer u inlogt op uw bankrekening, voert u eerst uw gebruikersnaam en wachtwoord in (iets wat u weet). De bank vraagt vervolgens om een eenmalig wachtwoord dat naar uw telefoon wordt verzonden of in de app wordt gegenereerd (iets wat u hebt). Sommige bankapps voegen een derde authenticatiefactor toe, zoals een vingerafdruk of gezichtsscan (iets wat u bent). Zelfs een aanvaller die het wachtwoord kraakt, kan niet inloggen zonder uw telefoon of biometrische gegevens.
Soorten meervoudige authenticatie
MFA-methoden variëren van sms-codes tot hardwarebeveiligingssleutels, en ze verschillen sterk in hoe goed ze phishingaanvallen weerstaan. De onderstaande tabel geeft een overzicht van de meest voorkomende methoden en waar elke methode zwak is.
| Methode | Hoe werkt onze technologie? | Beveiligingsnotities |
| wachtwoorden | De kennisfactor waarmee de meeste aanmeldingen beginnen, is... | Op zichzelf het zwakst; vatbaar voor phishing, te raden en vaak hergebruikt. |
| E-mailcodes | Een eenmalige code die naar je inbox wordt verzonden. | Het systeem faalt volledig als het e-mailaccount zelf is gehackt. |
| SMS-/bel-OTP's | Een eenmalig wachtwoord dat via sms of spraakoproep wordt verzonden. | Kwetsbaar voor SIM-swapping en realtime phishing; zwakste gangbare MFA-vorm volgens CISA |
| Authenticator-apps | Tijdsgebonden OTP's (TOTP) gegenereerd op het apparaat | Sterker dan sms; niet gekoppeld aan een telefoonnummer, maar nog steeds vatbaar voor phishing via nep-inlogpagina's. |
| Push notificaties | Een prompt voor goedkeuring of afwijzing weergeven in een mobiele app. | Gevoelig voor pushbombardementen; nummervergelijking vermindert het risico op phishing, maar sluit het niet volledig uit. |
| Biometrie | Vingerafdruk-, gezichts- of stemverificatie | Moeilijk te repliceren; het sterkst wanneer gekoppeld aan een apparaatsleutel, zoals bij wachtwoorden. |
| Hardware-sleutels / wachtwoorden (FIDO2) | Cryptografische verificatie ondertekend door een beveiligingssleutel of platformauthenticator. | Bestand tegen phishing; de inloggegevens werken alleen op de legitieme website. |
| Magische koppelingen | Een inloglink is per e-mail naar de gebruiker verzonden. | Handig; erft alle zwakheden van het e-mailaccount. |
| Sociale login | Authenticatie gedelegeerd aan Google, Facebook of Apple. | Handig; de beveiliging is volledig afhankelijk van het gekoppelde platformaccount. |
| Veiligheidsvragen | Voorgeprogrammeerde antwoorden die alleen de gebruiker hoeft te weten. | Zwak; antwoorden zijn vaak te raden of openbaar te achterhalen. |
| Adaptieve authenticatie | Risicogebaseerde stapsgewijze verhoging met behulp van contextsignalen | Voegt alleen wrijving toe wanneer het risico hoog is; de sterkte hangt af van de factoren waartegen het ingrijpt. |
Waarom is multifactorauthenticatie essentieel?
MFA is essentieel omdat het het zwakke punt elimineert dat wachtwoorden vormen, en het meetbare effect op accountinbreuken is aanzienlijk.
- Verbeterde beveiliging: Uit een onderzoek van Microsoft Research uit 2023 naar Azure Active Directory-accounts bleek dat MFA het risico op inbreuken met 99.22 procent verlaagt voor alle accounts, en zelfs met 98.56 procent voor accounts waarvan de inloggegevens al waren gelekt.
- Verminderd risico op cyberaanvallen: MFA (Multi-Factor Authentication) maakt phishing, credential stuffing en password spraying minder effectief, omdat een gestolen wachtwoord alleen niet langer voldoende is om een account te openen. Nadat Google meer dan 150 miljoen gebruikers automatisch had aangemeld voor tweestapsverificatie, meldde het bedrijf een daling van 50 procent in het aantal gecompromitteerde accounts onder die gebruikers.
- Nalevingsvereisten: MFA is nu een integraal onderdeel van belangrijke raamwerken in plaats van slechts een aanbeveling. PCI DSS 4.0.1 Vereiste 8.4.2 schrijft MFA voor voor alle toegang tot de omgeving met kaartgegevens vanaf 31 maart 2025, en NIST SP 800-63B-4 definieert de authenticatiezekerheidsniveaus waarnaar toezichthouders en auditors verwijzen.
- Bescherming van gevoelige informatie: Voor organisaties die financiële gegevens, persoonsgegevens of intellectueel eigendom verwerken, verlaagt MFA de kans aanzienlijk dat een gelekte inloggegevens leiden tot een datalek.
- Beveiliging van cloud- en hybride omgevingen: Cloudconsoles zijn overal bereikbaar, waardoor sterke authenticatie de belangrijkste toegangscontrol vormt. AWS heeft MFA voor rootgebruikers sinds mei 2024 gefaseerd ingevoerd en de vereiste in juni 2025 uitgebreid naar rootgebruikers van alle accounttypen.
Phishingbestendige MFA: de nieuwe standaard
Phishingbestendige MFA maakt gebruik van cryptografische authenticatie die is gekoppeld aan de legitieme website, waardoor inloggegevens niet kunnen worden onderschept, doorgestuurd of ingevoerd op een nep-inlogpagina. De sterkste MFA zorgt ervoor dat gebruikers niets hoeven in te voeren en aanvallers niets kunnen stelen.
Niet alle MFA-methoden zijn bestand tegen moderne aanvallen. Phishingkits van het type 'adversary-in-the-middle' versturen eenmalige codes in realtime, pushbombing put gebruikers uit totdat ze een frauduleuze melding goedkeuren, en SIM-swapping leidt sms-codes om naar een apparaat dat door een aanvaller wordt beheerd. Het factsheet 'Implementing Phishing-Resistant MFA' van CISA (oktober 2022) rangschikt MFA-vormen van sterkst naar zwakst en identificeert slechts twee phishingbestendige implementaties: FIDO2/WebAuthn-authenticatie en PKI-gebaseerde authenticatie zoals PIV-smartcards.
FIDO2 combineert de W3C WebAuthn-standaard met het CTAP-protocol van de FIDO Alliance. De authenticatiegegevens bestaan uit een publiek-privaat sleutelpaar dat is gekoppeld aan het daadwerkelijke domein, waardoor een handtekening die is gegenereerd voor een phishingwebsite die er hetzelfde uitziet, simpelweg ongeldig is. Passkeys, gepromoot door Apple, Google en Microsoft, passen dezelfde cryptografie toe op consumentenaccounts via platformbiometrie.
NIST SP 800-63B-4, gepubliceerd in juli 2025, maakt de richtlijn expliciet: diensten die worden beoordeeld op AAL2 moeten een phishingbestendige authenticatieoptie bieden, en een eenmalige wachtwoordmethode voldoet hier niet aan. Waar phishingbestendige MFA nog niet kan worden geïmplementeerd, adviseert CISA nummervergelijking in pushmeldingen als tijdelijke oplossing.
Zijn MFA en 2FA hetzelfde?
Nee. Tweefactorauthenticatie (2FA) is een subset van MFA die precies twee verificatiefactoren gebruikt, terwijl MFA elke methode omvat die twee of meer factoren gebruikt.
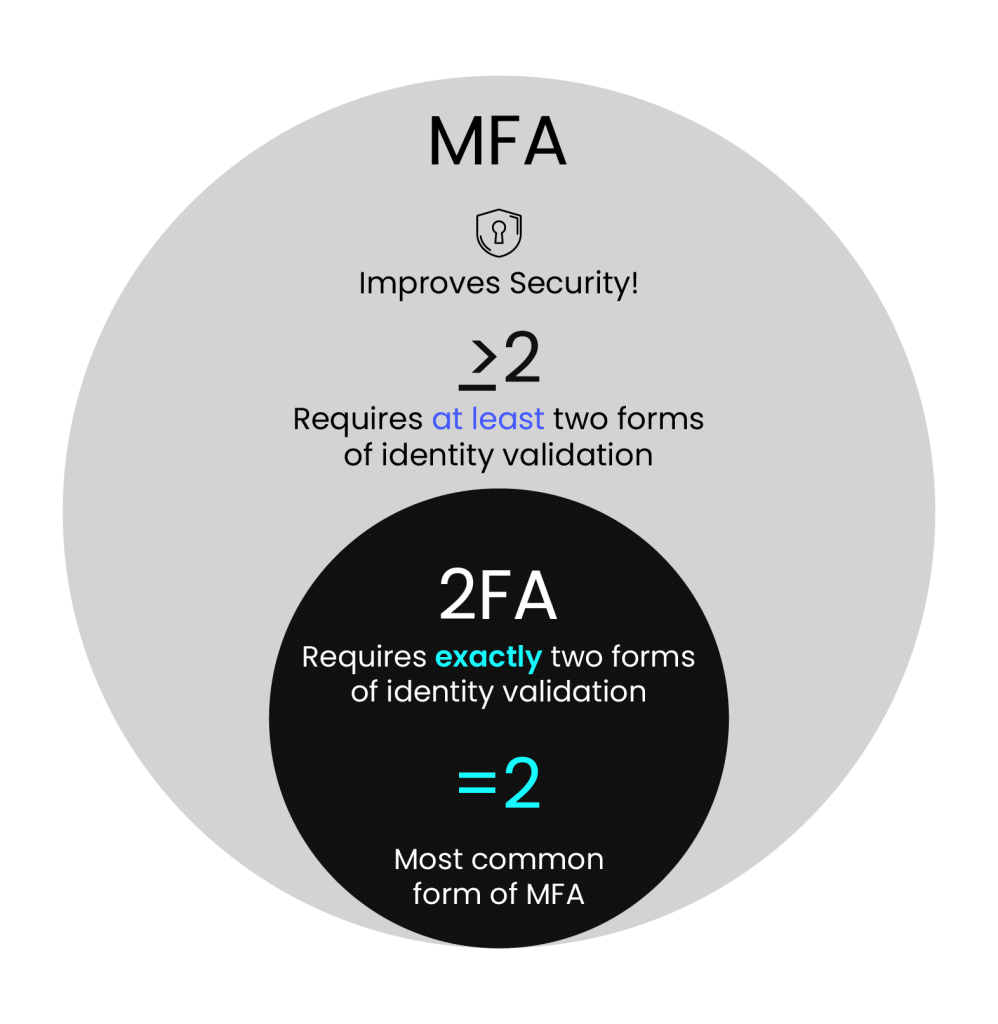
| Kenmerk | Twee-factorenauthenticatie (2FA) | Multi-factor Authentication (MFA) |
| Aantal factoren | Precies twee | Twee of meer |
| Typische combinatie | Wachtwoord plus een OTP of app-code | Wachtwoord plus apparaat plus biometrische gegevens, in elke gewenste combinatie van categorieën. |
| Verhouding | Elke 2FA-configuratie is een vorm van MFA. | MFA is de overkoepelende term. |
| Beveiligingsplafond | Beperkt als beide factoren vatbaar zijn voor phishing. | Hoger; kan een phishingbestendige factor vereisen. |
Neem bijvoorbeeld internetbankieren. Met tweefactorauthenticatie (2FA) voer je je wachtwoord en vervolgens een eenmalige code in. Met een derde factor wordt een aanvaller die zowel je wachtwoord als je telefoonnummer heeft gestolen, alsnog geblokkeerd door de vingerafdrukcontrole. Het combineren van factoren uit verschillende categorieën verhoogt de beveiliging.
Wat is het verschil tussen MFA en Single Sign-On (SSO)?
MFA versterkt de manier waarop een gebruiker zijn identiteit bewijst, terwijl single sign-on (SSO) ervoor zorgt dat de gebruiker zijn identiteit minder vaak hoeft te verifiëren. Met SSO kan een gebruiker zich één keer authenticeren en vervolgens toegang krijgen tot meerdere gekoppelde applicaties zonder opnieuw in te loggen. Google-accounts zijn een goed voorbeeld: log in op Gmail en je hebt toegang tot Drive, Agenda, Documenten en YouTube zonder je inloggegevens opnieuw in te voeren.
De twee lossen verschillende problemen op en werken het beste samen. SSO concentreert authenticatie in één enkele gebeurtenis, waardoor die ene gebeurtenis een waardevol doelwit wordt; bescherming met MFA dicht de kloof. De meeste organisaties gebruiken daarom gecentraliseerde MFA voor hun SSO-portaal , waardoor gebruikers één sterke login hebben in plaats van meerdere zwakke.
Wat is adaptieve authenticatie (adaptieve MFA)?
Adaptieve authenticatie, ook wel risicogebaseerde MFA genoemd, past het verificatieniveau aan het risico van elke inlogpoging aan. Het systeem beoordeelt contextuele en gedragssignalen, waaronder de locatie, rol, het apparaat, het netwerk en het tijdstip van inloggen van de gebruiker, en voert alleen een extra authenticatiestap uit wanneer de score dit rechtvaardigt. Een medewerker die een bedrijfsapplicatie opent vanuit een café op een privételefoon, kan na het invoeren van de inloggegevens om een extra code worden gevraagd, omdat het onbekende netwerk de risicoscore verhoogt. Dezelfde medewerker die inlogt vanaf het bedrijfsnetwerk op een beheerde laptop, slaagt daarentegen met één stap. Conventionele MFA vraagt iedereen bij elke inlogpoging dezelfde code; adaptieve MFA reserveert de extra verificatiestap voor inlogpogingen die risicovol lijken, waardoor de beveiliging hoog blijft zonder legitieme gebruikers te belasten.
Belangrijke zaken om te weten over MFA
Er zijn een paar praktische zaken die van belang zijn voordat en nadat je MFA inschakelt.
- U kunt uw tweede factor kiezen: De opties omvatten authenticatie-apps, hardwarebeveiligingssleutels, wachtwoorden, biometrie en OTP's via sms of e-mail. Kies de meest betrouwbare optie die de dienst ondersteunt.
- Het wordt steeds meer de standaardpraktijk: Google, Microsoft, Apple en AWS vereisen of gebruiken MFA nu standaard voor gevoelige acties en accounts met privileges, in plaats van het alleen maar aan te bieden.
- MFA beschermt u zelfs na een wachtwoordlek: Het hergebruik van wachtwoorden voedt credential stuffing. Met MFA ingeschakeld kan een gelekt wachtwoord alleen niet meer toegang tot het account verschaffen.
- Sommige diensten maken gebruik van adaptieve MFA: De extra stap verschijnt alleen onder verdachte omstandigheden, zoals bij een nieuw apparaat of een nieuwe locatie, waardoor het dagelijkse inlogproces snel blijft.
- MFA is eenvoudig te gebruiken: De installatie is meestal in een paar klikken in de accountinstellingen voltooid, en de extra stap bij het inloggen duurt slechts enkele seconden.
- MFA is essentieel voor gedeelde accounts: Bij een gedeelde zakelijke mailbox of samenwerkingstool zorgt MFA ervoor dat de toegang beperkt blijft tot geautoriseerde teamleden, zelfs als het gedeelde wachtwoord uitlekt.
Beste werkwijzen voor de implementatie van MFA en SSO
Tien verschillende werkwijzen onderscheiden een succesvolle MFA-implementatie van een implementatie die door gebruikers wordt omzeild.
- Bepaal eerst uw beveiligingsbehoeften: Breng in kaart welke gebruikers, systemen en applicaties gevoelige gegevens verwerken en implementeer MFA in de gebieden met het hoogste risico voordat u het overal uitbreidt.
- Geef de voorkeur aan phishingbestendige methoden: Kies voor FIDO2-beveiligingssleutels, wachtwoorden of platformbiometrie in plaats van sms-OTP's, die kwetsbaar blijven voor simkaartfraude en relay-phishing.
- Gebruik adaptieve MFA waar dat gepast is: Contextbewuste stapsgewijze verhoging van de inlogdrempel zorgt voor minimale drempel bij routinematige aanmeldingen en verhoogt de drempel wanneer het apparaat, netwerk of de locatie ongebruikelijk lijkt.
- MFA integreren met SSO: Eén sterke, met MFA beveiligde login voor het SSO-portaal is veel beter dan meerdere zwakke logins verspreid over verschillende applicaties.
- MFA afdwingen op alle kritieke systemen: Dekking voor beheerdersaccounts, VPN's, cloudconsoles en elk systeem dat gereguleerde gegevens bevat; PCI DSS 4.0.1 Dit is al vereist voor elke gebruiker die toegang heeft tot de omgeving met kaartgegevens.
- Train je gebruikers: Leg uit waarom MFA bestaat, hoe je je kunt aanmelden en hoe je push-bombing en OTP-relay-pogingen kunt herkennen, zodat goedkeuringsmoeheid niet de zwakke schakel wordt.
- Authenticatieactiviteiten monitoren en controleren: Controleer de logboeken op mislukte pogingen, ongebruikelijke locaties en afwijkende goedkeuringspatronen en geef hier een melding van.
- Geef back-upmethoden op: Verstrek herstelcodes of een tweede verificatiefactor, zodat een verloren telefoon niet leidt tot een buitensluiting of een opening voor social engineering door de helpdesk.
- Bekijk het beleid regelmatig: Herzie de MFA-instellingen aan de hand van actuele richtlijnen zoals NIST SP 800-63B-4 en vervang zwakke factoren naarmate sterkere factoren worden geïmplementeerd.
- Combineer MFA met op rollen gebaseerde toegangscontrole: RBAC beperkt de toegang van een account, waardoor zelfs een gecompromitteerd account waar MFA is omzeild, een beperkte impact heeft.
Hoe encryptieconsultancy kan helpen
De adviesdiensten van Encryption Consulting helpen organisaties bij het ontwerpen van authenticatiestrategieën die aansluiten op hun risicoprofiel en complianceverplichtingen. Een diepgaande encryptiebeoordeling analyseert uw huidige authenticatiemechanismen, meet eventuele tekortkomingen ten opzichte van standaarden zoals NIST SP 800-63B-4 en PCI DSS 4.0.1, en levert een stappenplan voor phishingbestendige MFA in on-premises, cloud- en hybride omgevingen. Ondersteund door ISO/IEC 27001:2022 en SOC 2-gecertificeerde werkwijzen.
Veelgestelde Vragen / FAQ
Wat is multifactorauthenticatie in eenvoudige bewoordingen?
Multifactorauthenticatie houdt in dat je op twee of meer verschillende manieren moet bewijzen wie je bent voordat je toegang krijgt tot een account. Meestal voer je een wachtwoord in en bevestig je vervolgens een tweede factor, zoals een code van een authenticatie-app, een beveiligingssleutel of een vingerafdruk. Zelfs als een aanvaller je wachtwoord steelt, kan hij of zij nog steeds niet inloggen zonder die tweede factor.
Is multifactorauthenticatie hetzelfde als tweefactorauthenticatie (2FA)?
Nee. Tweefactorauthenticatie (2FA) is een subset van meerfactorauthenticatie (MFA) die precies twee verificatiefactoren gebruikt, zoals een wachtwoord plus een eenmalige code. MFA is de bredere categorie en omvat elke methode die twee of meer factoren gebruikt, inclusief driefactorauthenticatie die biometrie toevoegt. Elke 2FA-implementatie kwalificeert als MFA, terwijl MFA zelf kan worden uitgebreid naar drie of meer factoren.
Wat is phishingbestendige MFA?
Phishingbestendige MFA maakt gebruik van publieke-sleutelcryptografie die is gekoppeld aan de legitieme website, waardoor er geen code is die een aanvaller kan onderscheppen of een gebruiker kan verleiden om in te voeren. CISA erkent twee implementaties: FIDO2/WebAuthn-authenticatie, die wachtwoorden en hardwarebeveiligingssleutels omvat, en PKI-gebaseerde authenticatie zoals PIV-smartcards. NIST SP 800-63B-4 vereist dat diensten die op AAL2-niveau worden beoordeeld, een phishingbestendige optie bieden.
Is MFA via sms nog steeds veilig?
SMS-wachtwoorden die slechts één keer worden verzonden, zijn beter dan een wachtwoord alleen, maar blijven de zwakste gangbare MFA-methode. Ze zijn kwetsbaar voor SIM-swapping, SS7-onderschepping en phishingpagina's die codes in realtime versturen. CISA adviseert om waar mogelijk over te stappen op FIDO2/WebAuthn en SMS als een fallback te beschouwen. NIST SP 800-63B-4 classificeert geen enkele methode voor eenmalige wachtwoorden als phishingbestendig.
Hoe effectief is MFA in het voorkomen van accountinbreuken?
Uit een onderzoek van Microsoft Research uit 2023 naar Azure Active Directory-accounts bleek dat MFA (multi-factor authenticatie) het risico op een inbreuk met 99.22 procent verlaagt voor alle gebruikers en met 98.56 procent voor accounts waarvan de inloggegevens al waren gelekt. Google meldde een daling van 50 procent in het aantal gecompromitteerde accounts nadat meer dan 150 miljoen gebruikers automatisch waren aangemeld voor tweestapsverificatie. De effectiviteit is het hoogst bij methoden die bestand zijn tegen phishing.
Wat is adaptieve MFA?
Adaptieve MFA, ook wel risicogebaseerde authenticatie genoemd, evalueert signalen zoals locatie, apparaat, gebruikersrol en tijdstip van inloggen voordat wordt bepaald hoeveel verificatie nodig is. Een bekende gebruiker op een vertrouwd bedrijfsapparaat kan met één stap inloggen, terwijl inloggen vanaf een nieuw apparaat of een ongebruikelijke locatie een extra verificatiestap vereist. Het biedt een goede balans tussen beveiliging en gebruiksgemak.
Versterk uw authenticatiestrategie
Bent u klaar om de hiaten in de gebruikersauthenticatie van uw organisatie te dichten? Evalueer uw encryptie- en authenticatiestrategie met een encryptiebeoordeling of neem contact op met een adviseur van Encryption Consulting.
- Key Takeaways
- Hoe werkt multi-factor authenticatie?
- Soorten meervoudige authenticatie
- Waarom is multifactorauthenticatie essentieel?
- Phishingbestendige MFA: de nieuwe standaard
- Zijn MFA en 2FA hetzelfde?
- Wat is het verschil tussen MFA en Single Sign-On (SSO)?
- Wat is adaptieve authenticatie (adaptieve MFA)?
- Belangrijke zaken om te weten over MFA
- Beste werkwijzen voor de implementatie van MFA en SSO
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Versterk uw authenticatiestrategie