
- Key Takeaways
- Waarom hebben netwerkapparaten NDES nodig in plaats van standaard domeinauthenticatie?
- Hoe werkt de NDES-inschrijvingsprocedure?
- Wat zijn de beste beveiligingspraktijken voor het gebruik van NDES?
- Wat zijn de voordelen van het centraliseren van apparaatregistratie via NDES?
- NDES-inschrijvingsproces
- NDES-beveiligingsbest practices
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Automatiseer de certificaatregistratie voor netwerkapparaten
Network Device Enrollment Service (NDES) is een Active Directory Certificate Services-rol waarmee routers, switches en andere netwerkapparaten zonder domeinreferenties digitale certificaten kunnen aanvragen en ontvangen via het Simple Certificate Enrollment Protocol (SCEP).
NDES is een Windows Server-rol, beschikbaar sinds Windows Server 2008 R2, die fungeert als registratie-instantie tussen netwerkapparaten en een certificeringsinstantie . Het maakt gebruik van SCEP, waardoor apparaten zonder domeinreferenties, zoals routers en firewalls, certificaten kunnen aanvragen, ontvangen en vernieuwen zonder handmatige configuratie op elk apparaat.
Key Takeaways
- NDES wordt sinds Windows Server 2008 R2 meegeleverd als een Active Directory Certificate Services (AD CS)-rol.
- Het maakt gebruik van het Simple Certificate Enrollment Protocol (SCEP) om apparaten die geen domeinreferenties kunnen bevatten, te verbinden met een certificeringsinstantie.
- Het registratieproces maakt gebruik van een eenmalig wachtwoord: een beheerder vraagt dit aan bij NDES en configureert vervolgens het apparaat om het wachtwoord samen met de certificaataanvraag in te dienen.
- Het is aan te raden om een geldigheidsperiode van twee jaar aan te houden voor sjablonen voor apparaatcertificaten om de verlengingskosten te verlagen, in plaats van de standaard van één jaar voor het sjabloon voor offline IPsec-verzoeken.
- Het uitschakelen van de NDES-service wanneer deze niet actief apparaten registreert, wist de in de cache opgeslagen eenmalige wachtwoorden en sluit een anders openstaande uitgifteperiode.
Waarom hebben netwerkapparaten NDES nodig in plaats van standaard domeinauthenticatie?
Routers, firewalls, switches en andere netwerkapparaten kunnen doorgaans geen domeinreferenties opslaan of weergeven zoals een werkstation dat wel kan. NDES lost dit op door te fungeren als de registratieautoriteit in een SCEP- uitwisseling, en zich tussen het apparaat en de certificeringsinstantie te bevinden, zodat het apparaat helemaal geen domeinreferenties nodig heeft.
Hoe werkt de NDES-inschrijvingsprocedure?
De NDES-registratie verloopt via negen gecoördineerde stappen tussen het apparaat, een beheerder, NDES en de CA.
- Het netwerkapparaat genereert een publiek-privaat sleutelpaar.
- Een beheerder vraagt een eenmalig wachtwoord aan bij NDES.
- NDES controleert de beheerdersrechten aan de hand van Active Directory.
- NDES verstrekt het eenmalige wachtwoord zodra de verificatie is geslaagd.
- De beheerder configureert het apparaat met het wachtwoord en koppelt het aan de PKI van de organisatie.
- Het apparaat stuurt een registratieverzoek naar NDES.
- NDES stuurt het gevalideerde verzoek door naar de CA-server.
- De certificeringsinstantie (CA) verstrekt een certificaat voor het apparaat.
- NDES haalt het certificaat op bij de certificeringsinstantie en levert het aan het apparaat.
Wat zijn de beste beveiligingspraktijken voor het gebruik van NDES?
- Beveilig de server: voer de wizard voor beveiligingsconfiguratie uit om IIS en alle andere services die op de NDES-host zijn geïnstalleerd, te beveiligen.
- Beperk het lidmaatschap van lokale beheerders: beperk de lokale beheerdersgroep tot alleen PKI-beheerders en verleen alleen aan die groep rechten voor interactieve, externe interactieve, batch- en serviceaanmelding.
- Verleng de geldigheidsduur van apparaatcertificaten: maak een versie 2-certificaatsjabloon met een geldigheidsduur van twee jaar voor ondertekenings-, versleutelings- of algemene apparaatcertificaten, aangezien de standaard IPsec offline-aanvraagsjabloon beperkt is tot één jaar.
- Schakel NDES uit wanneer de service niet actief is: het stoppen van de service voorkomt ongeautoriseerde uitgifte en verwijdert ongebruikte eenmalige wachtwoorden uit de servicecache.
Wat zijn de voordelen van het centraliseren van apparaatregistratie via NDES?
- Netwerkbeveiliging: certificaten verifiëren de identiteit van apparaten, waardoor het risico kleiner wordt dat onbevoegde apparaten zich bij het netwerk aansluiten.
- Gecentraliseerd apparaatbeheer: beheerders beheren certificaatgebaseerde authenticatie voor meerdere apparaten vanuit één console in plaats van elk apparaat handmatig te configureren.
- Schaalbaarheid: NDES is ontworpen om certificaatregistratie te verzorgen voor grote aantallen netwerkapparaten binnen een bedrijfsomgeving.
NDES-inschrijvingsproces
Het NDES-inschrijvingsproces bestaat uit verschillende belangrijke onderdelen:
- Apparaat/client: Clients zijn de netwerkapparaten (router, switch, etc.) waarvoor certificaten nodig zijn.
- NDES-server (RA): De registratieautoriteit (RA) fungeert als een tussenliggende server die de communicatie tussen het clientapparaat en de certificeringsautoriteit overbrugt.
- Certificeringsinstantie (CA)-server: De CA-server geeft certificaten uit op basis van vooraf gedefinieerde beleidsregels en valideert apparaataanvragen die door NDES worden doorgestuurd.
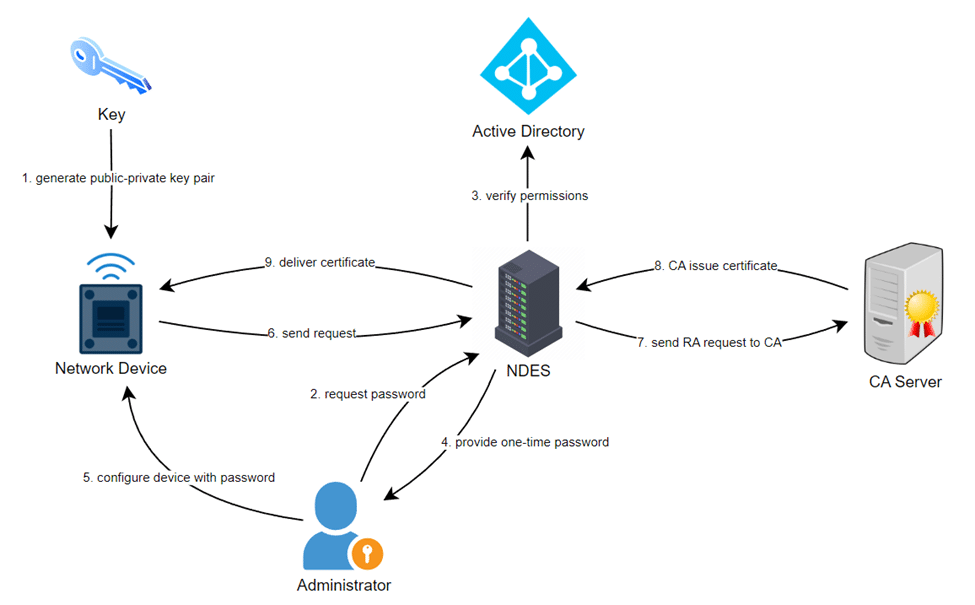
Het algemene inschrijvingsproces omvat:
- Sleutel generatie: Eerst wordt er een openbaar-privé sleutelpaar gegenereerd op het netwerkapparaat.
- Wachtwoord opvragen: De beheerder vraagt een eenmalig wachtwoord aan bij NDES.
- Controleer rechten: NDES verifieert de aanvraag en controleert de beheerdersmachtigingen in Active Directory.
- Wachtwoordlevering: Als de verificatie succesvol is, verstrekt de NDES-server een eenmalig wachtwoord aan de beheerder.
- Apparaat configuratie: De beheerder configureert het apparaat met het wachtwoord en zorgt ervoor dat de PKI van de organisatie wordt vertrouwd.
- Inschrijvingsverzoek: Zodra het apparaat is ingesteld, wordt er een inschrijvingsverzoek naar de NDES-server gestuurd.
- Doorsturen van verzoeken: NDES bevestigt het inschrijvingsverzoek en stuurt dit door naar de CA-server.
- Certificaatuitgifte: De CA valideert de aanvraag en geeft een certificaat uit voor het apparaat.
- Certificaat ophalen: NDES ontvangt het certificaat van de CA en levert het aan het apparaat.
NDES-beveiligingsbest practices
-
Vergrendel de server met behulp van de wizard Beveiligingsconfiguratie
De wizard Beveiligingsconfiguratie adviseert om IIS en andere services die op de NDES-server zijn geïnstalleerd, te vergrendelen.
-
Zorg voor systeemverharding
Verminder het aantal lokale beheerdersgroepen tot alleen PKI-beheerders. Alleen leden van de PKI-beheerdersgroep krijgen gebruikersrechten voor aanmelden (interactief, interactief op afstand, aanmelden als batchtaak, aanmelden als service).
-
Maak apparaatcertificaten met een verlengde geldigheidsduur aan
De standaard IPsec (Offline Request)-certificaatsjabloon heeft een geldigheidsduur van slechts één jaar. Als u aangepaste certificaatsjablonen voor ondertekening, encryptie of algemene doeleinden definieert, overweeg dan om een certificaatsjabloon versie 2 te maken met een geldigheidsduur van twee jaar. Een langere geldigheidsduur vermindert de beheerkosten voor het aanvragen van apparaatcertificaten.
-
Schakel de NDES-service uit wanneer deze niet in gebruik is
Door de NDES-service te stoppen, voorkomt u dat ongeautoriseerde certificaten worden uitgegeven. Ook worden alle gegevens, zoals wachtwoorden die niet door netwerkapparaten zijn gebruikt, uit de cache van de service verwijderd.
Hoe encryptieconsultancy kan helpen
Het PKI-as-a-Service- en PKI Services-team van Encryption Consulting ontwerpt en beveiligt NDES-implementaties, inclusief de plaatsing van registratieautoriteiten, geldigheidsperioden van certificaatsjablonen en op rollen gebaseerde toegang tot de NDES-host, zodat de registratie van netwerkapparaten geautomatiseerd en traceerbaar blijft. Ondersteund door ISO/IEC 27001:2022 en SOC 2-gecertificeerde werkwijzen.
Veelgestelde Vragen / FAQ
Welk protocol gebruikt NDES voor het uitgeven van certificaten?
NDES maakt gebruik van het Simple Certificate Enrollment Protocol (SCEP). SCEP stelt een netwerkapparaat dat geen domeinreferenties kan opslaan in staat om een certificaatverzoek, ondersteund door een eenmalig wachtwoord, in te dienen via NDES, dat fungeert als registratieautoriteit, bij de certificeringsautoriteit.
Welke Windows Server-versies ondersteunen NDES?
NDES is beschikbaar als een Active Directory Certificate Services-rol vanaf Windows Server 2008 R2 en blijft een ondersteunde AD CS-rol in de huidige Windows Server-versies.
Waarom zou NDES uitgeschakeld moeten worden als er geen apparaten actief worden geregistreerd?
Door de NDES-service te stoppen, wordt de uitgifte van ongeautoriseerde certificaten voorkomen en worden alle ongebruikte eenmalige wachtwoorden in de servicecache verwijderd. Dit sluit een mogelijkheid af voor een aanvaller om een frauduleus apparaatcertificaat aan te vragen.
Hoe lang moet een apparaatcertificaat geldig zijn?
De standaard IPsec offline-aanvraagsjabloon is één jaar geldig. Voor aangepaste ondertekenings-, versleutelings- of algemene sjablonen is een geldigheidsperiode van twee jaar gebruikelijk, omdat dit de verlengings- en beheerkosten verlaagt zonder de blootstelling te verlengen tot voorbij wat de levensduur van de meeste apparaten rechtvaardigt.
Automatiseer de certificaatregistratie voor netwerkapparaten
De PKI-as-a-Service van Encryption Consulting kan uw systemen hosten en beveiligen. NDES Je rol omvat het beheren van SCEP-gebaseerde inschrijvingen voor duizenden apparaten en het afstemmen van certificaatsjablonen op de aanbevolen geldigheidsperioden. Ontdek meer. PKI-as-a-Service om te zien hoe het in je netwerk past.
- Key Takeaways
- Waarom hebben netwerkapparaten NDES nodig in plaats van standaard domeinauthenticatie?
- Hoe werkt de NDES-inschrijvingsprocedure?
- Wat zijn de beste beveiligingspraktijken voor het gebruik van NDES?
- Wat zijn de voordelen van het centraliseren van apparaatregistratie via NDES?
- NDES-inschrijvingsproces
- NDES-beveiligingsbest practices
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Automatiseer de certificaatregistratie voor netwerkapparaten