
- Key Takeaways
- Waarom SSL-certificaten verlopen
- Wat gebeurt er als een SSL-certificaat verloopt?
- Hoe u uw SSL-certificaat kunt verlengen
- Hoe u de vervaldatum van certificaten kunt bijhouden
- Hoe controleer ik of een SSL-certificaat geldig is?
- Waarom verloopt een SSL-certificaat?
- Wat gebeurt er als een SSL-certificaat verloopt?
- Hoe verleng ik mijn SSL-certificaat?
- Hoe houd je de vervaldatum van je SSL-certificaat bij?
- Hoe kan Encryption Consulting helpen?
- Veelgestelde Vragen / FAQ
- Automatiseer certificaatverlengingen voordat ze verlopen.
Het vernieuwen van een verlopen SSL-certificaat houdt in dat er een nieuw Certificate Signing Request (CSR) wordt gegenereerd, de domeinvalidatie opnieuw wordt uitgevoerd en het nieuw uitgegeven certificaat in de plaats van het verlopen certificaat wordt geïnstalleerd.
Om een verlopen SSL-certificaat te vernieuwen, genereert u een nieuwe CSR vanaf uw server of CA-portaal, kiest u een certificaattype, voltooit u de domeincontrolevalidatie via e-mail, HTTP of DNS en downloadt en installeert u vervolgens het opnieuw uitgegeven certificaat. Een verlopen certificaat moet worden behandeld als een volledige heruitgave, niet als een eenvoudige verlenging, aangezien de CA de domeincontrole elke keer opnieuw verifieert.
Key Takeaways
- Een verlopen certificaat verbreekt onmiddellijk de encryptie en de wederzijdse authenticatie. Browsers blokkeren de verbinding of geven een waarschuwing zodra het certificaat verloopt; er is geen respijtperiode.
- Een verlenging is een heruitgave, geen uitbreiding. De certificeringsinstantie (CA) valideert de domeincontrole telkens opnieuw, dus het proces is hetzelfde, ongeacht of het oude certificaat is verlopen of nog geldig is.
- Domeincontrolevalidatie kent drie methoden. E-mail, HTTP-bestandsupload en DNS-recordvalidatie bevestigen allemaal het domeinbezit; e-mail is voor de meeste verlengingen de snelste methode.
- Kortere geldigheidsperioden betekenen vaker verlenging. Naarmate certificaten een maximale geldigheidsduur van 47 dagen krijgen onder CA/Browser Forum Ballot SC-081v3, verandert verlenging van een jaarlijkse taak in een bijna constante verplichting.
- Door de vervaldatums bij te houden, wordt het probleem volledig voorkomen. Door het hangslotpictogram of de 'volgende vervaldatum' van een account te controleren, kunt u een naderende vervaldatum signaleren voordat deze tot een storing leidt.
Waarom SSL-certificaten verlopen
Certificaten verlopen volgens een vast schema, zodat encryptiesleutels en validatiecontroles actueel blijven in plaats van oneindig te verouderen.
Een kortere geldigheidsduur van certificaten beperkt hoe lang een gecompromitteerde sleutel bruikbaar blijft, aangezien bij verlenging een nieuw sleutelpaar wordt gegenereerd. Het dwingt ook tot periodieke herverificatie van zowel het domein als de gebruikte encryptiestandaard. De geldigheidsduur van certificaten is gestaag afgenomen: certificaten met een geldigheidsduur van 5 jaar waren ooit gebruikelijk, de huidige publiekelijk vertrouwde certificaten hebben een maximale geldigheidsduur van 398 dagen, en CA/Browser Forum Ballot SC-081v3 verhoogt die limiet naar 200 dagen in maart 2026, 100 dagen in maart 2027 en 47 dagen in maart 2029.
Wat gebeurt er als een SSL-certificaat verloopt?
Een verlopen certificaat verbreekt onmiddellijk de versleutelde verbinding en het vertrouwenssignaal waarop een browser vertrouwt.
Bezoekers zien een waarschuwing in hun browser, meestal een uitroepteken of een kapot hangslotje met de melding dat de verbinding niet privé is. Zowel de website als de bezoekers zijn gedurende deze periode kwetsbaar, omdat een verlopen certificaat niet langer de identiteit of versleuteling garandeert die een browser verwacht.
Hoe u uw SSL-certificaat kunt verlengen
De verlenging verloopt in vier stappen, ongeacht welke certificeringsinstantie of hostingprovider het oorspronkelijke certificaat heeft uitgegeven.
- Ontwikkel een nieuwe CSR-aanpak. Maak een nieuw certificaatondertekeningsverzoek aan bij uw webhost of server. Dit verzoek valideert de identiteit van de server voor het vernieuwde certificaat.
- Kies het juiste certificaattype. Controleer of domeinvalidatie, organisatievalidatie of uitgebreide validatie nog steeds aansluit bij de behoeften van uw website voordat u de aanvraag opnieuw indient.
- Volledige domeincontrolevalidatie (DCV). Bevestig het eigendom via e-mail, een HTTP-bestandsupload of een DNS-record, afhankelijk van wat uw certificeringsinstantie ondersteunt en uw workflow toelaat.
- Installeer het nieuwe certificaat. Download het opnieuw uitgegeven certificaat van de certificeringsinstantie en installeer het op uw server. Vervang hiermee het verlopen certificaat volledig.
Hoe u de vervaldatum van certificaten kunt bijhouden
Twee simpele controles signaleren een naderende vervaldatum voordat deze tot een storing leidt.
- Controleer het direct vanuit de browser. Klik op het hangslotje naast de URL, open de certificaatgegevens en controleer de geldigheidsdatums onder het tabblad 'Algemeen'.
- Controleer de vervaldatum van uw CA-rekening. De meeste CA-portalen tonen een 'volgende vervaldatum' voor elk certificaat dat aan dat account is gekoppeld.
- Gebruik een platform voor certificaatbeheer. Een centraal dashboard houdt de vervaldatum bij van elk certificaat dat een organisatie gebruikt, iets wat handmatige controles via een browser op grote schaal niet mogelijk maken.
Hoe controleer ik of een SSL-certificaat geldig is?
De geldigheidsduur van een SSL-certificaat bedraagt doorgaans één tot drie jaar. De geldigheidsduur van het certificaat hangt volledig af van criteria zoals het bedrijfsbeleid en kostenoverwegingen.
Er zijn verschillende hulpmiddelen beschikbaar waarmee u de geldigheid van een SSL-certificaat kunt controleren. In dit artikel leggen we uit hoe u zelf de geldigheid van het certificaat kunt controleren.
-
Optie 1: Dit proces is tijdrovend
Uitvoeren > certlm.msc > open Certificaten Lokale computer
Controleer de lijst met certificaten in de winkel om er zeker van te zijn dat alleen de legitieme certificaten zijn geïnstalleerd. -
Optie 2: Download het Windows sysinternals-hulpprogramma
Gebruik het Windows Sysinternals-hulpprogramma genaamd sigcheck > Downloaden
Zodra het is gedownload en geïnstalleerd > voer de opdracht uit sigcheck -tv
Sigcheck downloadt de lijst met vertrouwde Microsoft-rootcertificaten en levert alleen uitvoer voor geldige certificaten.
Waarom verloopt een SSL-certificaat?
Er is een langdurig debat en discussie gaande over de vraag: Waarom verlopen SSL-certificaten?
Er zijn verschillende antwoorden op deze vraag, maar het meest essentiële en verwachte antwoord is "Beveiliging". Een certificaat met een kortere levensduur helpt om het risico op lekken van sleutels te beperken, omdat er elke keer dat u het certificaat verlengt, nieuwe sleutels worden gegenereerd. Het zorgt er ook voor dat alle certificaten voldoen aan de nieuwste beveiligingsnormen.
Sommige certificaten zijn een jaar of twee geldig, terwijl andere een vervaldatum hebben van slechts 90 dagen. Voor velen kunnen deze vervaldata een gedoe zijn. Er zijn echter twee redenen waarom certificaten met een beperkte geldigheidsduur nodig zijn:
- Door uw certificaat te verlengen, valideert u de identiteit van uw website.
- Hiermee wordt gegarandeerd dat de encryptie die u gebruikt up-to-date is, waardoor de gegevens van de gebruiker veilig blijven tijdens de overdracht.
Google heeft er altijd voor gepleit dat de standaard vervaldatum van SSL-certificaten zo kort mogelijk zou moeten zijn, namelijk één jaar . Ooit was het gebruikelijk dat SSL-certificaten tot wel vijf jaar geldig waren. Dat was een handige aanpak, maar vanuit veiligheidsoogpunt niet optimaal.
Wat gebeurt er als een SSL-certificaat verloopt?
Nu u weet waarom SSL-certificaten verlopen, moet u ook begrijpen wat er gebeurt wanneer het SSL-certificaat verloopt. Wanneer u een verlopen SSL-certificaat gebruikt, riskeert u encryptie en wederzijdse authenticatie. Zowel de gebruikers als de website worden kwetsbaar; het is voor hackers gemakkelijk om uw website te misbruiken.
Stel dat een gebruiker uw website bezoekt met een verlopen SSL-certificaat, dan verschijnt er een waarschuwingssignaal. Meestal verschijnt er een uitroepteken of een slotje in Google Chrome met de melding "Uw verbinding is niet privé".
Hoe verleng ik mijn SSL-certificaat?
Het proces voor het vernieuwen van een SSL-certificaat hangt af van de webhost of certificeringsinstantie (CA) die u gebruikt. De algemene stappen blijven echter hetzelfde: u genereert een certificaatondertekeningsverzoek (CSR) , activeert het certificaat en installeert het. We bespreken elke stap hieronder:
-
Stap 1: Een nieuwe CSR genereren (certificaatondertekeningsaanvraag)
Dit is de eerste stap om een certificaat te verlengen. Genereer een CSR van uw webhost, waarmee de identiteit van de server wordt gevalideerd. Als u cPanel gebruikt, kunt u naar het tabblad Beveiliging gaan en zoeken naar de optie SSL/TLS > naar Certificaatondertekeningsaanvraag (CSR) > een nieuwe CSR genereren; hieronder vindt u de gedetailleerde stappen:
- Meld u aan bij uw cPanel-beheer.
- Ga vanaf de cPanel-startpagina naar het gedeelte Beveiliging en klik vervolgens op SSL/TLS
Klik onder Certificaatondertekeningsaanvragen (CSR) op SSL-certificaatondertekeningsaanvragen genereren, bekijken of verwijderen. - Vul de velden in het gedeelte Genereer een nieuwe Certificate Signing Request (CSR) in.
- Klik onderaan het formulier op de knop Genereren.
Op de nieuwe pagina wordt uw CSR weergegeven in de sectie Encoded Certificate Signing Request. - U dient een kopie van het CSR te maken om een SSL-certificaat aan te vragen.
-
Stap 2: Kies het juiste SSL-certificaat voor uw website
In deze stap selecteert u een certificaat dat u geschikt acht voor uw site. Zoals we weten, hebben verschillende certificaten verschillende validatieniveaus.
-
Stap 3: Valideer uw SSL-certificaat
In deze stap moet u de eigendomsrechten van uw domein bevestigen. Er zijn drie methoden voor domeincontrolevalidatie (DCV).
-
E-mailvalidatie
Met deze methode verlengt u uw SSL-certificaat met behulp van een e-mailadres dat is gekoppeld aan het betreffende domein.
-
HTTP-validatie
Dit validatieproces omvat het uploaden van een bestand naar de server waarop u het certificaat wilt installeren.
-
DNS-validatie
Met behulp van CNAME-records kunt u uw SSL-certificaat valideren.
De eenvoudigste aanpak is e-mailvalidatie. U koppelt uw e-mailadres aan uw domein en vult hetzelfde e-mailadres in het veld 'E-mailadres van de goedkeurder' in om de DCV te voltooien. Zodra dit is gebeurd, ontvangt u binnen enkele minuten een validatiemail.
-
-
Stap 4: Installeer uw nieuwe SSL-certificaat
Voor deze stap kunt u de installatiehandleiding raadplegen of contact opnemen met uw hostingprovider voor ondersteuning. Hieronder vindt u een voorbeeld van hoe u een SSL-certificaat installeert:
- Start cPanel-beheer.
- Klik in het gedeelte Beveiliging op SSL/TLS.
- Klik onder Certificaten (CRT) op SSL-certificaten genereren, bekijken, uploaden of verwijderen.
- Gebruik het gedeelte Certificaat uploaden om het primaire certificaat (.crt-bestand met willekeurige naam) vanaf uw lokale computer te uploaden en klik op Certificaat uploaden.
- Klik op de nieuwe pagina op Terug.
- Scroll naar beneden op de pagina SSL-certificaten en klik op Terug naar SSL Manager.
- Klik onder SSL voor uw site installeren en beheren (HTTPS) op SSL-sites beheren.
- Scroll naar beneden naar Installeer een SSL-website en klik op Blader door certificaten.
- Selecteer het certificaat dat u wilt activeren en klik op 'Certificaat gebruiken'. De velden voor het certificaat worden dan automatisch ingevuld.
- Scroll naar beneden op de pagina en klik op Certificaat installeren.
- Klik op OK in het pop-upvenster dat meldt dat de installatie is geslaagd.
Voor meer informatie over SSL/TLS-certificaten kunt u terecht op:
- https://www.encryptionconsulting.com/education-center/ssl-tls-certificates/#validity-check
- https://www.encryptionconsulting.com/why-to-fix-expired-ssl-certificates/
Hoe houd je de vervaldatum van je SSL-certificaat bij?
U wilt natuurlijk voorkomen dat u 's ochtends wakker wordt en de SSL-beveiligingswaarschuwing op uw website ziet.
- De snelste manier om uw SSL-certificaat te controleren is rechtstreeks vanuit uw browser door de onderstaande stappen te volgen:
Ga naar uw browser > Klik op het hangslot naast de URL > Ga naar Certificaat > Klik op het tabblad Algemeen > Controleer de geldigheid of de vervaldatum van het certificaat.
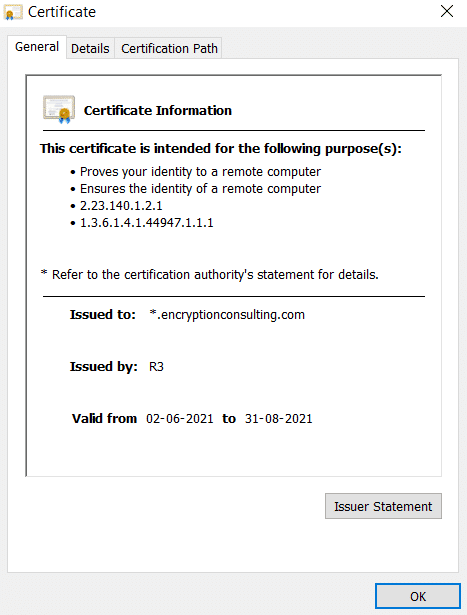
- Een andere manier om de vervaldatum van het SSL-certificaat bij te houden, is door in te loggen op uw SSL-account en de “volgende vervaldatum.”
Hoe kan Encryption Consulting helpen?
CertSecure Manager automatiseert de volledige verlengingscyclus, genereert een nieuwe CSR, voltooit de domeinvalidatie en installeert het opnieuw uitgegeven certificaat voordat de vervaldatum voor gebruikers zichtbaar wordt. Waarschuwingen worden ruim voor de verlengingsperiode geactiveerd, afgestemd op de werkelijke geldigheidsperiode van het certificaat in plaats van een algemene drempelwaarde. Ondersteund door ISO/IEC 27001:2022 en SOC 2-gecertificeerde werkwijzen.
Veelgestelde Vragen / FAQ
Kan ik een verlopen SSL-certificaat verlengen in plaats van vernieuwen?
Nee. Er bestaat geen verlengingsmechanisme voor SSL/TLS-certificaten. Vernieuwing betekent altijd dat de certificeringsinstantie de domeincontrole opnieuw valideert en een nieuw certificaat uitgeeft, ongeacht of het oude certificaat gisteren of een jaar geleden is verlopen.
Hoe lang duurt het verlengen van een SSL-certificaat?
Een domeinvernieuwing kan binnen enkele minuten worden voltooid zodra de domeincontrole is geverifieerd. Organisatievernieuwingen en uitgebreide vernieuwingen duren langer omdat de certificeringsinstantie de bedrijfsdocumentatie opnieuw controleert, wat enkele dagen extra kan kosten.
Wat gebeurt er met bezoekers als mijn certificaat is verlopen?
Browsers blokkeren de verbinding of geven een waarschuwing, meestal met een bericht dat de verbinding niet privé is. Bezoekers die de waarschuwing negeren, worden voor die sessie niet beschermd door versleuteling of identiteitsverificatie.
Wat zijn de verschillen tussen de drie methoden voor domeinvalidatie?
E-mailvalidatie stuurt een bevestiging naar een adres dat aan het domein is gekoppeld en is de snelste methode. HTTP-validatie vereist het uploaden van een specifiek bestand naar de server. DNS-validatie maakt gebruik van een CNAME- of TXT-record. Alle drie bevestigen hetzelfde: dat de aanvrager de eigenaar is van het domein.
Moeten certificaten in de toekomst vaker worden vernieuwd?
Ja. CA/Browser Forum Ballot SC-081v3 verkort de maximale geldigheidsduur van certificaten tot 200 dagen in maart 2026, 100 dagen in maart 2027 en 47 dagen in maart 2029. Handmatige verlenging, die eenmaal per jaar nog te doen is, wordt bij deze frequentie onpraktisch. Daarom wordt automatische verlenging steeds vaker de standaard.
Automatiseer certificaatverlengingen voordat ze verlopen.
Automatiseer de levenscyclus van certificaten met CertSecure Manager , zodat de verlenging plaatsvindt vóór de vervaldatum en niet na een storing.
- Key Takeaways
- Waarom SSL-certificaten verlopen
- Wat gebeurt er als een SSL-certificaat verloopt?
- Hoe u uw SSL-certificaat kunt verlengen
- Hoe u de vervaldatum van certificaten kunt bijhouden
- Hoe controleer ik of een SSL-certificaat geldig is?
- Waarom verloopt een SSL-certificaat?
- Wat gebeurt er als een SSL-certificaat verloopt?
- Hoe verleng ik mijn SSL-certificaat?
- Hoe houd je de vervaldatum van je SSL-certificaat bij?
- Hoe kan Encryption Consulting helpen?
- Veelgestelde Vragen / FAQ
- Automatiseer certificaatverlengingen voordat ze verlopen.