
- Key Takeaways
- Waarom maken organisaties gebruik van cloudcomputing?
- Modellen voor cloudimplementatie
- Cloud Computing-architectuur
- De vijf essentiële kenmerken van cloudcomputing
- Cloudservicemodellen: SaaS, PaaS, IaaS en FaaS
- SaaS voor één gebruiker versus SaaS voor meerdere gebruikers
- Voordelen van cloud computing
- Uitdagingen van cloud computing
- Cloudcompliance en cryptografische standaarden
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Bescherm uw gegevens in de cloud
Cloudcomputing is het op aanvraag leveren van computerbronnen zoals servers, opslag, databases, netwerken en software via internet, waarbij de kosten worden berekend op basis van gebruik. In plaats van fysieke infrastructuur aan te schaffen en te onderhouden, huren organisaties capaciteit van een cloudprovider en schalen deze mee met hun veranderende behoeften.
Cloudcomputing stelt organisaties in staat om computerbronnen zoals servers, opslag en software te huren van een provider via internet, in plaats van die hardware zelf aan te schaffen en te beheren. Gebruikers betalen alleen voor wat ze gebruiken, kunnen de capaciteit naar behoefte op- of afschalen en hebben toegang tot de services vanaf elk apparaat met internetverbinding.
Key Takeaways
- NIST SP 800-145 definieert cloudcomputing aan de hand van vijf essentiële kenmerken (zelfservice op aanvraag, brede netwerktoegang, resourcepooling, snelle schaalbaarheid, meetbare service), drie servicemodellen (SaaS, PaaS, IaaS) en vier implementatiemodellen.
- Publiek, privé en hybride zijn de implementatiemodellen waaruit de meeste organisaties kiezen; bij een hybride model worden gevoelige workloads op een eigen infrastructuur uitgevoerd, terwijl flexibele workloads op gedeelde publieke capaciteit draaien.
- Cloudbeveiliging volgt een model van gedeelde verantwoordelijkheid: de provider beveiligt de infrastructuur en de klant beveiligt gegevens, identiteiten, configuraties en encryptiesleutels.
- PCI DSS v4.0.1, GDPR Artikel 33, NIS2 en DORA zijn allemaal van toepassing op data in de cloud; alle PCI DSS v4.x-vereisten zijn verplicht sinds 31 maart 2025.
- Gartner voorspelt dat de wereldwijde uitgaven aan publieke clouddiensten in 2026 met 21.3 procent zullen groeien, voornamelijk dankzij AI- en applicatiemoderniseringsprojecten.
Waarom maken organisaties gebruik van cloudcomputing?
Organisaties maken gebruik van cloudcomputing omdat het grote investeringen in infrastructuur vooraf omzet in operationele kosten die meegroeien met het daadwerkelijke gebruik.
Bij het pay-as-you-go-model betaalt een bedrijf alleen voor de rekenkracht, opslag en services die het gebruikt. Het kan binnen enkele minuten nieuwe capaciteit in gebruik nemen in plaats van te wachten op de aanschaf van hardware, en het kan die capaciteit weer vrijgeven wanneer de vraag afneemt. De drie grootste publieke cloudproviders zijn Amazon Web Services (AWS), Microsoft Azure en Google Cloud Platform (GCP).
De economische factoren blijven de werkdruk verhogen. Gartner voorspelt dat de wereldwijde uitgaven aan publieke cloudservices in 2026 met 21.3 procent zullen groeien, gedreven door AI-integratie, applicatiemodernisering en voortdurende migratie (Gartner, Forecast: Public Cloud Services, Worldwide, 2023-2029, 3Q25 Update).
Modellen voor cloudimplementatie
Een implementatiemodel beschrijft wie de cloudinfrastructuur bezit en wie deze mag gebruiken. NIST SP 800-145 definieert vier implementatiemodellen: publiek, privé, community en hybride. Community clouds komen in de praktijk zelden voor, dus de meeste organisaties kiezen voor een van de andere drie.
1. Privécloud
Een private cloud stelt infrastructuur en services volledig ter beschikking aan één organisatie, en wordt beheerd door een interne partij of een vertrouwde derde partij. Omdat er niets wordt gedeeld met andere gebruikers, heeft de organisatie volledige controle over de configuratie en toegang, kan zij beveiligingsmaatregelen op maat toepassen en de omgeving afstemmen op strikte compliance-richtlijnen. De opstart- en beheerkosten liggen hoger dan bij gedeelde cloudmodellen.
2. Publieke cloud
Een publieke cloud stelt resources beschikbaar aan elke betalende klant via internet op een gedeelde, multi-tenant infrastructuur die eigendom is van de provider. De provider onderhoudt de hardware en de platformsoftware, waardoor die last voor de klant wordt weggenomen. De capaciteit schaalt naar behoefte op of af op basis van gebruik, wat de publieke cloud het snelste en goedkoopste model maakt om te implementeren. Google gebruikt dit model voor consumentendiensten zoals Google Docs, Google Drive en YouTube.
3. Hybride cloud
Een hybride cloud verbindt private en publieke omgevingen, waardoor data en applicaties ertussen kunnen worden verplaatst. Gevoelige data blijft op de private infrastructuur voor controle en naleving van regelgeving, terwijl workloads die piekcapaciteit vereisen, op de publieke infrastructuur draaien. Hybride opstellingen ondersteunen ook disaster recovery: back-ups en failover-capaciteit kunnen in de publieke cloud worden opgeslagen, terwijl de primaire systemen in de private cloud draaien.
Cloud Computing-architectuur
Cloudarchitectuur bestaat uit drie lagen: een front-end waar gebruikers mee interageren, een back-end die de workloads uitvoert en een distributienetwerk dat de twee met elkaar verbindt.
- VoorkantThin clients zijn de interface en client waarmee gebruikers toegang krijgen tot cloudservices. Thin clients zijn browsergebaseerd, lichtgewicht en geschikt voor mobiele en externe gebruikers. Thick clients zijn volledig lokale applicaties die worden gebruikt voor resource-intensieve taken zoals videobewerking of geavanceerde analyses.
- Achterkant: De verwerkingsmotor van de cloud. Servers voeren applicatielogica uit op gevirtualiseerde hardware, opslagsystemen verwerken blok-, object- en bestandsgegevens, beheersoftware wijst resources toe en bewaakt deze, en middleware verbindt applicaties met de servers eronder.
- Bezorgnetwerk: De connectiviteitslaag. Het internet biedt wereldwijde dekking, intranetten transporteren verkeer binnen private clouds en interconnecties verbinden omgevingen met elkaar in hybride en multi-cloudomgevingen. Content Delivery Networks (CDN's) cachen content op edge-locaties dicht bij gebruikers, virtuele private netwerken (VPN's) versleutelen verkeer tijdens de overdracht en software-defined networking (SDN) geeft beheerders gecentraliseerde, programmeerbare controle over netwerkpaden.
De vijf essentiële kenmerken van cloudcomputing
NIST Special Publication 800-145, The NIST Definition of Cloud Computing (september 2011), definieert cloudcomputing aan de hand van vijf essentiële kenmerken.
- Zelfbediening op aanvraag: Een klant kan naar behoefte rekenkracht, opslag en diensten afspreken, zonder menselijke tussenkomst van de provider.
- Brede netwerktoegang: De diensten zijn via standaardnetwerken bereikbaar vanaf telefoons, tablets, laptops en werkstations. De beschikbare bandbreedte heeft direct invloed op de kwaliteit van de dienstverlening.
- Resource pooling: De fysieke en virtuele resources van de provider bedienen meerdere gebruikers tegelijk en worden dynamisch toegewezen en opnieuw toegewezen op basis van de vraag.
- Snelle elasticiteit: De capaciteit kan snel, vaak automatisch, worden opgeschaald en weer afgeschaald, waardoor de resources voor de klant onbeperkt lijken.
- Gemeten service: Het gebruik van opslag, rekenkracht en bandbreedte wordt gemeten en transparant gerapporteerd. Deze meting maakt facturering op basis van gebruik mogelijk.
Cloudservicemodellen: SaaS, PaaS, IaaS en FaaS
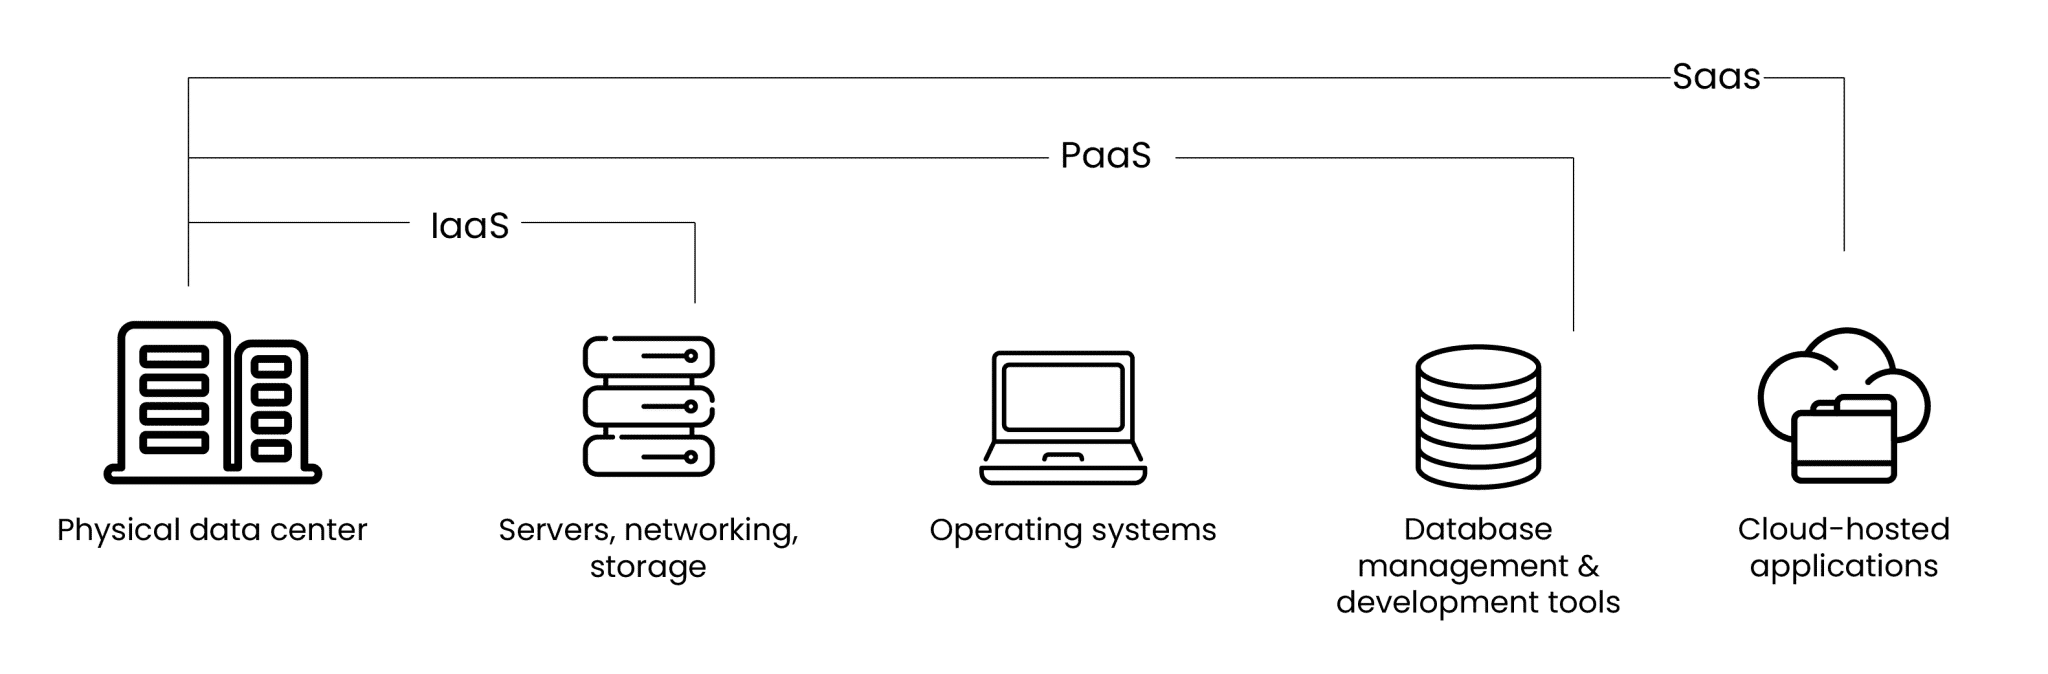
NIST definieert drie cloudservicemodellen: SaaS, PaaS en IaaS. Serverless computing, meestal Function as a Service (FaaS) genoemd, is sindsdien een veelgebruikt vierde model geworden.
1. SaaS (Software as a Service)
SaaS levert direct bruikbare applicaties via internet, zonder installatie, licentiekosten of onderhoud aan de klantzijde. Google Workspace is een typisch voorbeeld: Gmail, Google Docs en gerelateerde tools draaien volledig op cloudinfrastructuur en worden per gebruiker gefactureerd.
2. PaaS (Platform als een Service)
PaaS biedt ontwikkelaars een beheerde omgeving voor het bouwen, implementeren en uitvoeren van applicaties. Het platform levert de tools, bibliotheken en API's, terwijl de provider de servers, netwerken en opslag beheert. Hierdoor kunnen ontwikkelteams zich concentreren op de code in plaats van op de infrastructuur. Heroku is een bekend voorbeeld.
3. IaaS (Infrastructuur als een Service)
IaaS biedt virtuele rekenkracht, opslag en netwerkmogelijkheden via internet, ter vervanging van fysieke hardware in het datacenter van de klant. Systeembeheerders behouden de controle over besturingssystemen en configuraties en kunnen resources aanpassen aan veranderende behoeften. Amazon EC2, dat schaalbare virtuele servers levert, is een typisch voorbeeld.
4. FaaS (Function as a Service)
FaaS voert code uit als reactie op gebeurtenissen, waarbij de provider alle infrastructuur beheert. De facturering is gebaseerd op een pay-as-you-run-model, waarbij de kosten worden berekend op basis van de daadwerkelijke uitvoering, en het platform kan variabele workloads opvangen zonder capaciteitsplanning. AWS Lambda is hiervan het bekendste voorbeeld.
SaaS voor één gebruiker versus SaaS voor meerdere gebruikers
SaaS-platformen bedienen klanten via een architectuur met één gebruiker of met meerdere gebruikers, en de keuze hiervoor heeft gevolgen voor de kosten, de controle en het risico.
| Kenmerk | Eenpersoonshuurder | Meerdere huurders |
| Setup | Elke klant gebruikt een eigen, geïsoleerde instantie van de software en infrastructuur. | Eén gedeelde instantie bedient meerdere klanten, waarbij de gegevens door logische isolatie van elkaar gescheiden zijn. |
| Maatwerk | Volledige aanpassing zonder dat dit gevolgen heeft voor anderen. | Beperkt, omdat wijzigingen een gedeeld systeem betreffen. |
| Isolatie en risico | Sterke isolatie; een incident treft slechts één huurder. | Logische isolatie beschermt gegevens, maar een kwetsbaarheid kan meerdere gebruikers blootstellen. |
| Onderhoud | Updates en patches worden per tenant toegepast. | De leverancier voert de patch één keer uit voor iedereen. |
| Kosten | Hoger, vanwege de specifieke infrastructuur en vergunningen. | Lager, omdat de middelen en het onderhoud worden gedeeld. |
| Schaalbaarheid | Langzamer; opschaling vereist specifieke investeringen. | Hoog; capaciteit en integraties schalen mee over het gedeelde platform. |
Voordelen van cloud computing
De voordelen van cloudcomputing komen voort uit het feit dat de kosten voor infrastructuur, onderhoud en schaalbaarheid worden verschoven naar de provider.
- Prijzen op basis van gebruik: De kosten volgen het werkelijke verbruik, zonder grote investeringen vooraf in infrastructuur.
- Overal toegang: Geauthenticeerde gebruikers hebben vanaf elk verbonden apparaat toegang tot gegevens en applicaties, waardoor teams die op afstand of verspreid werken productief blijven.
- Gemakkelijker samenwerken: Gedeelde cloudopslag biedt teams één actuele kopie van bestanden en projecten waaraan ze samen kunnen werken.
- Back-up en herstel na een ramp: Aanbieders repliceren gegevens op verschillende locaties, zodat organisaties snel kunnen herstellen na storingen, gegevensverlies of aanvallen.
- Lagere onderhoudskosten: De provider verzorgt de patches en het onderhoud van de infrastructuur, waardoor interne IT-teams zich kunnen richten op taken met een hogere toegevoegde waarde.
- Flexibele schaal met wereldwijd bereik: De resources schalen automatisch mee met de belasting, en applicaties kunnen worden gehost in regio's dicht bij gebruikers over de hele wereld.
Uitdagingen van cloud computing
Cloudcomputing verplaatst risico's in plaats van ze weg te nemen, en diverse uitdagingen vereisen actief beheer.
- Verwarring over gedeelde verantwoordelijkheid: De provider beveiligt de cloud; u beveiligt wat u erin plaatst. Gegevens, identiteiten, configuraties en encryptiesleutels blijven de verantwoordelijkheid van de klant, en hiaten op dit gebied leiden tot de meeste datalekken in de cloud.
- Complexiteit van meerdere clouds: Het gebruik van meerdere providers leidt tot een veelvoud aan configuraties, governancebeleid en toegangsmodellen, en het risico op verkeerde configuraties neemt met elke provider toe.
- Leveranciersafhankelijkheid en vendor lock-in: Een storing bij uw provider is ook uw storing, en het later verplaatsen van applicaties tussen clouds is traag en kostbaar.
- Gegevensbeveiliging en privacy: Gevoelige gegevens bevinden zich buiten uw beveiligingsperimeter. Onveilige API's, zwak identiteits- en toegangsbeheer en interne dreigingen vereisen allemaal maatregelen.
- interoperabiliteit: Het verplaatsen van workloads tussen clouds vereist aanpassingen aan netwerken, encryptie en servicetoewijzingen in de doelomgeving.
- Tekort aan vaardigheden: Expertise op het gebied van cloudarchitectuur, cloudbeveiliging en kostenbeheer blijft moeilijk te vinden en te behouden.
- Netwerk afhankelijkheid: Elke cloudservice is afhankelijk van netwerkbandbreedte en -beschikbaarheid, dus connectiviteitsproblemen worden zakelijke problemen.
- Nakoming: Wettelijke verplichtingen en regels voor gegevensopslag volgen de gegevens ook in de cloud en over de landsgrenzen heen.
Cloudcompliance en cryptografische standaarden
Toezichthouders behandelen data in de cloud op dezelfde manier als data elders, dus de verplichtingen met betrekking tot encryptie, toegangscontrole en monitoring zijn afhankelijk van de gebruikte data.
NIST SP 800-53
NIST SP 800-53 Revisie 5 (meest recent bijgewerkt als Release 5.2.0 op 27 augustus 2025) is de Amerikaanse federale catalogus van beveiligings- en privacycontroles. De Access Control (AC)-familie vereist op rollen gebaseerde toegang tot cloudbronnen, de Identification and Authentication (IA)-familie vereist multifactorauthenticatie (controle IA-2), de System and Communications Protection (SC)-familie vereist encryptie van gegevens en veilige communicatie, en de Audit and Accountability (AU)-familie vereist gedetailleerde logboekregistratie van activiteiten ter ondersteuning van anomaliedetectie en forensisch onderzoek.
Het NIST Cybersecurity Framework (CSF) 2.0 vormt een aanvulling op de catalogus: de functie 'Identificeren' omvat het inventariseren van cloudactiva en het beoordelen van hun risico's, en de functie 'Beschermen' omvat encryptie en identiteits- en toegangsbeheer.
PCI DSS
PCI DSS v4.0.1 is de huidige actieve versie van de betaalkaartstandaard en alle vereisten ervan zijn sinds 31 maart 2025 verplicht. Vereiste 3 vereist dat opgeslagen accountgegevens worden beschermd met sterke cryptografie, vereiste 4 vereist sterke cryptografie zoals TLS 1.2 of hoger wanneer kaartgegevens via openbare netwerken worden verzonden, vereiste 10 vereist het registreren en monitoren van toegang tot systemen in de omgeving met kaartgegevens en vereiste 12 vereist gedocumenteerde verantwoordelijkheden tussen klanten en externe dienstverleners, wat het gedeelde verantwoordelijkheidsmodel contractueel vastlegt.
GDPR
Volgens artikel 33 van de AVG moet een organisatie die clouddiensten gebruikt, in staat zijn om inbreuken op persoonsgegevens te detecteren en de toezichthoudende autoriteit binnen 72 uur na constatering daarvan op de hoogte te stellen. Daarnaast moet de organisatie gegevens bijhouden die de naleving aantonen.
NIS2-richtlijn
De NIS2-richtlijn (EU 2022/2555), die EU-lidstaten uiterlijk 17 oktober 2024 moesten omzetten, noemt aanbieders van cloudcomputingdiensten als een van de entiteiten die onder de digitale infrastructuur vallen. Artikel 21 vereist risicobeheersingsmaatregelen, waaronder incidentafhandeling, zodat beveiligingsincidenten in de cloud kunnen worden opgespoord, gemeld en ingedamd.
DORA
De Digital Operational Resilience Act (EU 2022/2554) is sinds 17 januari 2025 van toepassing op financiële instellingen in de EU. Het kader voor ICT-risicobeheer (artikelen 5 tot en met 16) vereist periodieke risicobeoordelingen en gedocumenteerde risicobeperking voor ICT-afhankelijkheden, waaronder cloudproviders. Daarnaast moeten bedrijven een register bijhouden van hun ICT-overeenkomsten met derden.
Hoe encryptieconsultancy kan helpen
De cloudgegevensbeschermingsdiensten van Encryption Consulting helpen organisaties bij het beveiligen van gegevens in Microsoft Azure, AWS en Google Cloud Platform, van encryptiebeoordeling tot het ontwerpen van cloud-sleutelbeheer. Onze adviseurs helpen u bij het kiezen van het juiste sleutelbeheermodel, of de sleutels nu in uw eigen HSM's blijven, worden overgezet volgens een bring-your-own-key-regeling, of in het KMS van de provider blijven met extra beveiligingsmaatregelen. We beoordelen de naleving van multi-cloudomgevingen aan de hand van frameworks zoals NIST SP 800-53, PCI DSS en GDPR. Ondersteund door ISO/IEC 27001:2022 en SOC 2-gecertificeerde werkwijzen.
Veelgestelde Vragen / FAQ
Wat is cloud computing in het kort?
Cloudcomputing houdt in dat je de computers van een provider via internet gebruikt in plaats van je eigen computers. Een provider zoals AWS, Microsoft Azure of Google Cloud beheert de servers, opslag en software in zijn datacenters, en jij huurt wat je nodig hebt. Je betaalt voor wat je gebruikt en je hebt toegang tot de diensten vanaf elk apparaat met een internetverbinding.
Wat zijn de belangrijkste cloudservicemodellen?
NIST definieert drie cloudservicemodellen. Software as a Service (SaaS) levert kant-en-klare applicaties, zoals Google Workspace. Platform as a Service (PaaS) biedt ontwikkelaars een beheerde omgeving voor het bouwen en implementeren van applicaties, zoals Heroku. Infrastructure as a Service (IaaS) levert virtuele servers, opslag en netwerken, zoals Amazon EC2. Function as a Service (FaaS), een nieuwer serverloos model, voert code uit als reactie op gebeurtenissen.
Wat is het verschil tussen een publieke, private en hybride cloud?
Een publieke cloud deelt de door de provider beheerde infrastructuur met veel klanten en is het snelst te implementeren. Een private cloud wijdt de infrastructuur aan één organisatie, wat de controle verbetert en de naleving van regelgeving vereenvoudigt, maar de operationele kosten verhoogt. Een hybride cloud combineert de twee, waardoor gevoelige workloads privé blijven terwijl variabele workloads schalen op de publieke capaciteit. NIST SP 800-145 definieert ook een vierde model, de community cloud, die wordt gedeeld door organisaties met gemeenschappelijke behoeften.
Wie is verantwoordelijk voor de beveiliging in de cloud?
Cloudbeveiliging is gebaseerd op een model van gedeelde verantwoordelijkheid. De provider beveiligt de onderliggende infrastructuur: fysieke datacenters, hardware en de virtualisatielaag. De klant beveiligt alles wat hij in de cloud plaatst: data, identiteiten, toegangsbeleid, applicatieconfiguratie en encryptiesleutels. Verkeerd geconfigureerde opslag en zwakke toegangscontroles aan de klantzijde behoren tot de meest voorkomende oorzaken van datalekken in de cloud.
Wat zijn de vijf essentiële kenmerken van cloudcomputing?
NIST SP 800-145 noemt vijf essentiële kenmerken: zelfbediening op aanvraag, brede netwerktoegang, resourcepooling, snelle schaalbaarheid en meetbare service. Samen beschrijven ze een service die een klant zonder menselijke tussenkomst kan activeren, via standaardnetwerken kan bereiken, kan delen met andere gebruikers via gepoolde resources, snel kan op- of afschalen en waarvoor betaald wordt op basis van gemeten gebruik.
Bescherm uw gegevens in de cloud
Bent u klaar om encryptie, sleutelbeheer en compliance in uw cloudomgeving onder controle te krijgen? Ontdek onze cloudgegevensbeschermingsdiensten of neem contact op met een adviseur van Encryption Consulting.
- Key Takeaways
- Waarom maken organisaties gebruik van cloudcomputing?
- Modellen voor cloudimplementatie
- Cloud Computing-architectuur
- De vijf essentiële kenmerken van cloudcomputing
- Cloudservicemodellen: SaaS, PaaS, IaaS en FaaS
- SaaS voor één gebruiker versus SaaS voor meerdere gebruikers
- Voordelen van cloud computing
- Uitdagingen van cloud computing
- Cloudcompliance en cryptografische standaarden
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Bescherm uw gegevens in de cloud