
- Key Takeaways
- Waarom sleutelmanagement belangrijk is
- Soorten cryptografische sleutels
- Hoe sleutelbeheer werkt: de sleutellevenscyclus
- Wat is een Key Management Service (KMS)?
- Beste praktijken voor sleutelbeheer
- Sleutelmanagement en de post-kwantumtransitie
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Bouw sleutelbeheer dat uw gegevens daadwerkelijk beschermt.
Sleutelbeheer is de praktijk van het veilig beheren van cryptografische sleutels gedurende hun hele levenscyclus, van generatie en distributie tot opslag, rotatie en vernietiging. Omdat encryptie slechts zo sterk is als de geheimhouding van de sleutels, zorgt sleutelbeheer ervoor dat versleutelde gegevens daadwerkelijk beschermd blijven.
Sleutelbeheer omvat alle processen en standaarden voor de bescherming van cryptografische sleutels gedurende hun hele levenscyclus: het genereren, distribueren, opslaan, gebruiken, roteren en veilig vernietigen ervan, en het controleren wie er toegang toe heeft. Zelfs het sterkste encryptiealgoritme faalt als de sleutels slecht worden beheerd, dus sleutelbeheer vormt de basis van gegevensbeveiliging. Het is doorgaans verankerd in hardwarebeveiligingsmodules ( HSM's ) en sleutelbeheersystemen.
Key Takeaways
- Sleutelbeheer is het veilig beheren van cryptografische sleutels gedurende hun volledige levenscyclus, van generatie tot vernietiging.
- Het is een fundamenteel principe: een sterk algoritme biedt geen bescherming als de sleutel zwak, openbaar of slecht beheerd is. Slecht sleutelbeheer, en niet zwakke algoritmen, is meestal de oorzaak van de problemen.
- De levenscyclus van een sleutel bestaat doorgaans uit acht fasen: generatie, distributie, gebruik, opslag, rotatie, back-up en herstel, intrekking en vernietiging.
- Sleutels moeten worden opgeslagen in een hardwarebeveiligingsmodule (HSM) of een sleutelbeheersysteem, beschermd door het principe van minimale bevoegdheden, functiescheiding en automatisering, en mogen nooit in de code worden vastgelegd.
- Normen zoals de NIST-richtlijnen, FIPS, PCI DSS en HIPAA stellen eisen aan sleutelbeheer, en sleutels verschuiven nu ook naar post-kwantumalgoritmen.
Waarom sleutelmanagement belangrijk is
Cryptografische sleutels vormen de basis van elk beveiligingssysteem. Ze versleutelen en ontsleutelen gegevens, authenticeren gebruikers en beveiligen gegevens tijdens de overdracht. Vanwege deze cruciale rol kan een gecompromitteerde sleutel de volledige beveiliging van een organisatie ondermijnen: een aanvaller die een sleutel steelt, kan gevoelige gegevens ontsleutelen, zich voordoen als een vertrouwde dienst of toegang krijgen tot andere beveiligde systemen.
Dit is het cruciale inzicht over encryptie: de sterkte ervan hangt af van de beveiliging van de sleutels. Een perfect geïmplementeerd AES-256-algoritme biedt geen enkele beveiliging als de sleutel hardgecodeerd is in de broncode of in platte tekst is opgeslagen naast de gegevens die het moet beschermen. Een gestolen codeondertekeningssleutel zou een aanvaller bijvoorbeeld in staat kunnen stellen malware te ondertekenen die door systemen wordt vertrouwd alsof deze afkomstig is van een legitieme leverancier. Goed sleutelbeheer is wat een sterk algoritme omzet in daadwerkelijke bescherming.
Soorten cryptografische sleutels
Sleutelbeheer heeft betrekking op twee soorten sleutels, die in de meeste praktijksystemen samen worden gebruikt.
Symmetrische sleutels
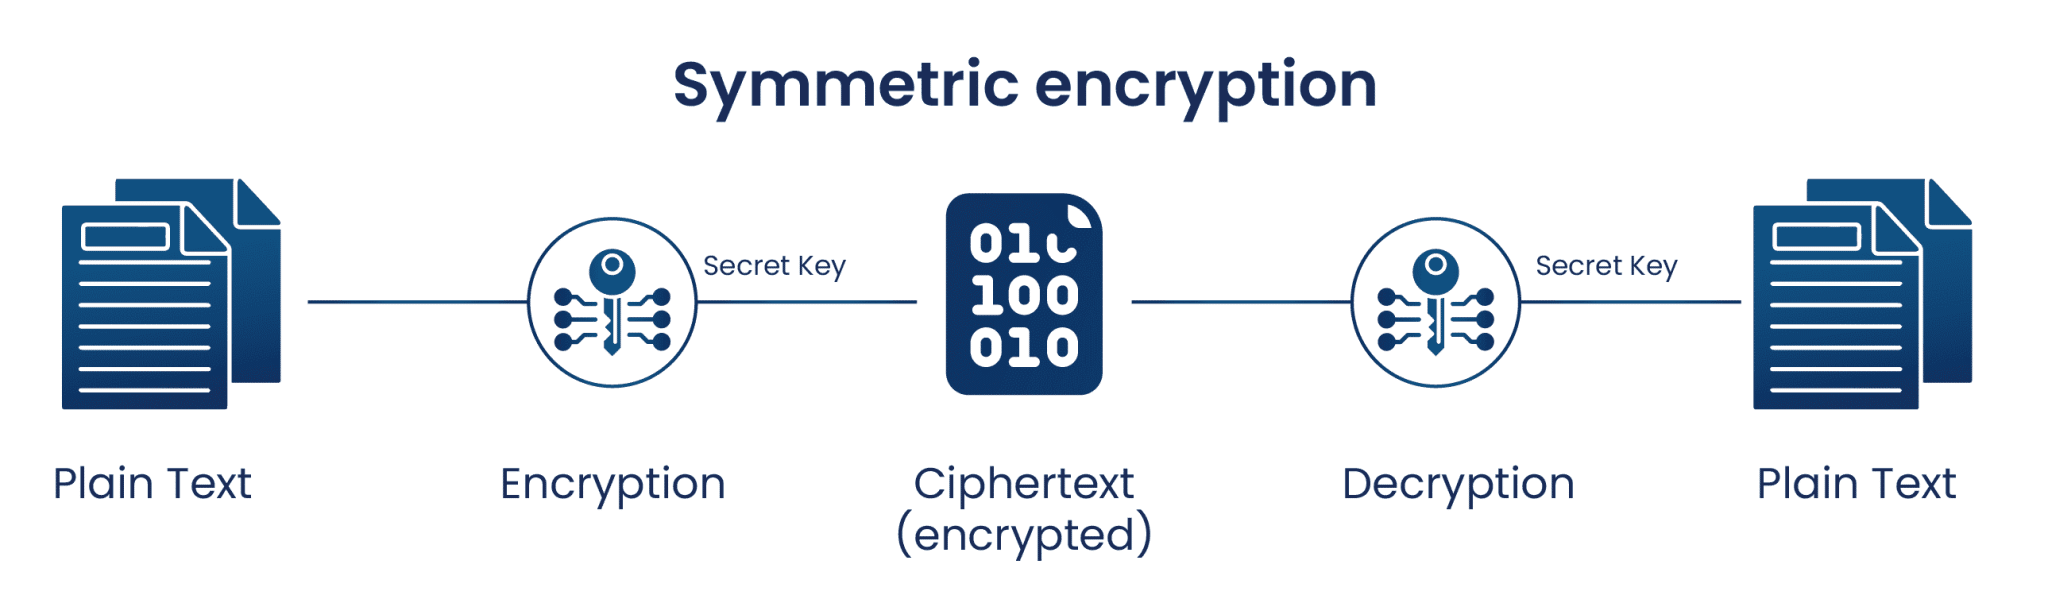
Een symmetrische sleutel gebruikt dezelfde waarde voor het versleutelen en ontsleutelen van gegevens. Het is snel en wordt doorgaans gebruikt voor gegevens die niet worden opgeslagen, zoals records in een database: de gegevens worden tijdens de opslag versleuteld met de symmetrische sleutel en met dezelfde sleutel ontsleuteld wanneer een geautoriseerde gebruiker ze nodig heeft. De uitdaging is het beschermen en delen van die ene sleutel.
Asymmetrische toetsen
Asymmetrische cryptografie maakt gebruik van een gerelateerd sleutelpaar: een publieke sleutel die vrij gedeeld kan worden en gebruikt wordt voor encryptie, en een privésleutel die geheim moet blijven en gebruikt wordt voor decryptie. Omdat de publieke sleutel openbaar verspreid kan worden, zijn asymmetrische sleutels zeer geschikt voor het beschermen van gegevens tijdens de overdracht via een netwerk.
De meeste systemen combineren beide. Bij het verzenden van gevoelige gegevens worden de gegevens versleuteld met een snelle symmetrische sleutel; die symmetrische sleutel wordt vervolgens versleuteld met de publieke sleutel van de ontvanger en samen met de versleutelde tekst verzonden ; de ontvanger gebruikt zijn privésleutel om de symmetrische sleutel te achterhalen en vervolgens de gegevens te decoderen. Deze hybride aanpak biedt de snelheid van symmetrische versleuteling met de veilige sleuteluitwisseling van asymmetrische versleuteling.
Hoe sleutelbeheer werkt: de sleutellevenscyclus
Sleutelbeheer volgt een levenscyclus die ervoor zorgt dat elke sleutel veilig wordt aangemaakt, gebruikt en verwijderd. De meeste sleutels doorlopen acht fasen.
| Stadium | Wat gebeurt |
|---|---|
| Generatie | De sleutel wordt gegenereerd met behulp van een sterk algoritme en een veilige, willekeurige bron. Een zwakke generator of een onveilige locatie brengt de sleutel vanaf het begin in gevaar. |
| Distributie | De sleutel wordt via een beveiligd kanaal (zoals TLS) aan geautoriseerde gebruikers of systemen geleverd om onderschepping bij een man-in-the-middle-aanval te voorkomen. |
| Gebruik | De sleutel voert cryptografische bewerkingen uit, die alleen toegankelijk zijn voor geautoriseerde gebruikers, zodat deze niet kan worden misbruikt of gekopieerd. |
| Opslag | De sleutel wordt veilig opgeslagen voor later gebruik, idealiter in een HSM of cloud-HSM in plaats van in applicatiecode of configuratiebestanden. |
| Rotatie | Wanneer de cryptoperiode van de sleutel (de bruikbare levensduur ervan) afloopt, of als er een vermoeden van een inbreuk bestaat, worden de gegevens opnieuw versleuteld met een nieuwe sleutel en wordt de oude sleutel buiten gebruik gesteld. |
| Back-up / herstel | De sleutels worden veilig opgeslagen, zodat versleutelde gegevens niet verloren gaan als een sleutel niet beschikbaar is. |
| herroeping | Een sleutel wordt als onbruikbaar gemarkeerd voor encryptie of decryptie, zelfs als de cryptoperiode nog niet is verlopen, meestal na een vermoeden van een inbreuk. |
| Vernietiging | De sleutel wordt permanent verwijderd uit alle opslaglocaties en kan daarom niet meer worden hersteld, behalve vanuit een speciaal bewaard archief. |
Het regelmatig wisselen van sleutels is belangrijk, omdat hoe langer een sleutel in gebruik is, hoe meer gegevens erdoor worden beschermd en hoe schadelijker de gevolgen van een inbreuk op die sleutel kunnen zijn. Vernietiging moet grondig gebeuren, maar de NIST- richtlijnen schrijven voor dat gedeactiveerde sleutels in een veilig archief moeten worden bewaard, zodat in het verleden versleutelde gegevens later indien nodig nog steeds kunnen worden gedecodeerd. Het vinden van een balans tussen permanente vernietiging en de noodzaak om gearchiveerde gegevens te herstellen, is een essentieel onderdeel van sleutelbeheer.
Wat is een Key Management Service (KMS)?
Een Key Management Service (KMS) is een sleutelbeheeroplossing die als service wordt aangeboden. Hiermee kan een organisatie sleutels aanmaken en beheren zonder zelf de onderliggende hardware te hoeven beheren. Cloudproviders bieden KMS-opties die in feite een cloudgebaseerde HSM zijn: de provider beheert de hardware, terwijl de klant de controle en toegang tot zijn sleutels behoudt. Dit stelt teams in staat om sterke sleutelbescherming te verkrijgen zonder de kosten en operationele lasten van een eigen on-premises HSM . Het brengt echter wel een afhankelijkheid van de beveiliging van de provider met zich mee en vereist een zorgvuldige configuratie van de toegangscontrole.
Beste praktijken voor sleutelbeheer
Compliance-normen en -regelgeving, waaronder NIST-richtlijnen, FIPS , PCI DSS en HIPAA , vereisen dat organisaties vastgestelde kernpraktijken voor management volgen. De belangrijkste hiervan zijn:
- Programmeer nooit sleutels vast: Een sleutel die in de broncode is opgenomen, vooral in code die in een repository terecht kan komen, is direct gecompromitteerd. Iedereen die de code kan lezen, kan ook de sleutel lezen.
- Pas de minste privileges toe: Geef elke gebruiker of elk systeem alleen toegang tot de sleutels die strikt noodzakelijk zijn voor hun rol. Dit beperkt de risico's en verkleint de groep potentiële verdachten in geval van misbruik van een sleutel.
- Sleutels opslaan in een HSM: Bewaar sleutels in een hardwarebeveiligingsmodule (op locatie of in de cloud), zodat ze beschermd zijn door fraudebestendige hardware in plaats van software.
- Automatiseer de levenscyclus: Automatiseer het genereren, roteren, back-uppen, intrekken en vernietigen van sleutels, zodat ze niet ongemerkt hun cryptoperiode overschrijden of op inconsistente wijze worden behandeld.
- Beleid opstellen en handhaven: Schriftelijk vastgelegde procedures voor sleutelbeheer zorgen ervoor dat iedereen een consistente werkwijze volgt en creëren een controletraject van wie toegang heeft tot welke sleutels.
- Gescheiden taken: Verdeel de verantwoordelijkheden voor het sleutelbeheer over meerdere personen, zodat geen enkele persoon de volledige levenscyclus van een sleutel beheert (bijvoorbeeld door te scheiden wie toegang autoriseert, wie sleutels distribueert en wie sleutels genereert).
- Gesplitste toetsen: Voor de meest gevoelige sleutels is het aan te raden de sleutel in delen te verdelen, die vervolgens door verschillende personen worden beheerd. Zo kent niemand de volledige sleutel en moeten meerdere partijen samenwerken om de sleutel te kunnen gebruiken.
Sleutelmanagement en de post-kwantumtransitie
Sleutelbeheer is essentieel voor de overgang naar post-kwantumcryptografie. Naarmate organisaties kwantumkwetsbare algoritmen zoals RSA en elliptische-curvecryptografie vervangen door NIST-standaarden zoals ML-KEM (FIPS 203) en ML-DSA (FIPS 204), moeten ze nieuwe soorten sleutels genereren, opslaan en beheren, vaak naast klassieke sleutels in hybride implementaties tijdens de transitie. Dit maakt crypto-flexibiliteit , het vermogen om algoritmen en sleutels te wijzigen zonder systemen opnieuw te hoeven ontwerpen, een prioriteit voor sleutelbeheer. Een solide basis voor sleutelbeheer is de sleutel tot een soepele post-kwantummigratie. Zie de bronnen van EC over post-kwantumcryptografie voor meer informatie.
Hoe encryptieconsultancy kan helpen
Sleutelbeheer is cruciaal voor het succes of falen van encryptiestrategieën, en het is een ware uitdaging om dit binnen een grote organisatie goed te doen. De adviesdiensten van Encryption Consulting helpen u bij het beoordelen van uw huidige sleutelbeheer, het ontwerpen van een strategie en architectuur die voldoen aan de NIST-, FIPS-, PCI DSS- en HIPAA-vereisten, en het implementeren van degelijke werkwijzen, waaronder HSM-opslag, geautomatiseerd sleutellevenscyclusbeheer en functiescheiding. We helpen u ook bij de voorbereiding van uw sleutelbeheer op kortere certificaatlevensduren en de overgang naar het post-quantum tijdperk. Onze werkwijzen zijn gebaseerd op ISO/IEC 27001:2022 en SOC 2-certificering.
Veelgestelde Vragen / FAQ
Wat is sleutelmanagement in eenvoudige bewoordingen?
Sleutelbeheer is de manier waarop een organisatie haar cryptografische sleutels, de geheime waarden die versleutelde gegevens vergrendelen en ontgrendelen, veilig beheert gedurende hun hele levensduur: het aanmaken, veilig delen, opslaan, roteren en vernietigen wanneer ze niet meer nodig zijn. Omdat versleutelde gegevens alleen beschermd kunnen worden als de sleutels ook beschermd zijn, is sleutelbeheer essentieel voor de praktische werking van encryptie. Het wordt vaak vergeleken met het beheren van de sleutels van de sloten van een gebouw.
Waarom is sleutelbeheer belangrijk?
Sleutelbeheer is belangrijk omdat encryptie slechts zo sterk is als de beveiliging van de sleutels. Zelfs een onbreekbaar algoritme biedt geen veiligheid als de sleutel wordt gestolen, openbaar gemaakt of slecht wordt opgeslagen. Een enkele gecompromitteerde sleutel kan een aanvaller in staat stellen gevoelige gegevens te decoderen, zich voor te doen als een vertrouwd systeem of kwaadaardige software te ondertekenen. In de praktijk komen de meeste encryptiefouten voort uit zwak sleutelbeheer, niet uit zwakke algoritmen, en daarom wordt het beschouwd als een fundamenteel onderdeel van gegevensbeveiliging.
Wat zijn de fasen van de sleutellevenscyclus?
De levenscyclus van een sleutel bestaat doorgaans uit acht fasen: generatie (het veilig aanmaken van de sleutel), distributie (het verzenden ervan via een beveiligd kanaal), gebruik (het uitvoeren van cryptografische bewerkingen), opslag (het veilig bewaren ervan, idealiter in een HSM), rotatie (het vervangen ervan wanneer de cryptoperiode afloopt), back-up en herstel (zodat er geen gegevens verloren gaan), intrekking (het markeren als onbruikbaar in geval van compromittering) en vernietiging (het permanent verwijderen ervan). Het veilig beheren van elke fase is de kern van sleutelbeheer.
Wat is het verschil tussen sleutelbeheer en een KMS?
Sleutelbeheer is de overkoepelende praktijk van het veilig beheren van cryptografische sleutels gedurende hun hele levenscyclus. Een Key Management Service (KMS) is een specifieke tool of dienst die het sleutelbeheer voor u uitvoert, vaak in de cloud, zodat u sleutels kunt aanmaken en beheren zonder de onderliggende hardware te hoeven bedienen. Cloud-KMS-oplossingen werken als een beheerde cloud-HSM: de provider beheert de hardware, terwijl u de controle over uw sleutels behoudt. Een KMS is één manier om goed sleutelbeheer te implementeren.
Waar moeten cryptografische sleutels worden opgeslagen?
Cryptografische sleutels moeten worden opgeslagen in een hardwarebeveiligingsmodule (HSM) of een cloud-HSM, waar ze worden beschermd door fraudebestendige hardware en nooit in onversleutelde vorm worden weergegeven. Sleutels mogen nooit in de broncode worden opgenomen, in configuratiebestanden worden opgeslagen of samen met de gegevens die ze beschermen worden bewaard. Voor cloudworkloads kan de sleutelbeheerservice van een cloudprovider sleutels veilig opslaan. Het doel is om sleutels geïsoleerd, met gecontroleerde toegang en traceerbaar te houden.
Wat zijn de beste werkwijzen voor sleutelbeheer?
De belangrijkste best practices zijn: nooit sleutels hardcoderen; het principe van minimale bevoegdheden toepassen, zodat gebruikers alleen toegang hebben tot de sleutels die ze nodig hebben; sleutels opslaan in een HSM; de levenscyclus van sleutels automatiseren, zodat sleutels volgens schema worden geroteerd en buiten gebruik gesteld; schriftelijk sleutelbeheerbeleid opstellen en handhaven; taken scheiden, zodat niemand de volledige levenscyclus van een sleutel beheert; en zeer gevoelige sleutels verdelen over meerdere personen. Samen voldoen deze aan de eisen van NIST, FIPS, PCI DSS en HIPAA.
Bouw sleutelbeheer dat uw gegevens daadwerkelijk beschermt.
Sterke encryptie is volledig afhankelijk van sterk sleutelbeheer, en om dit binnen een organisatie goed te implementeren, zijn strategie, de juiste tools en een degelijk proces essentieel. Ontdek de adviesdiensten van Encryption Consulting op het gebied van encryptie om uw sleutelbeheer te beoordelen en te versterken, in lijn met de NIST- en industriestandaarden.
- Key Takeaways
- Waarom sleutelmanagement belangrijk is
- Soorten cryptografische sleutels
- Hoe sleutelbeheer werkt: de sleutellevenscyclus
- Wat is een Key Management Service (KMS)?
- Beste praktijken voor sleutelbeheer
- Sleutelmanagement en de post-kwantumtransitie
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Bouw sleutelbeheer dat uw gegevens daadwerkelijk beschermt.