
Secure Shell (SSH) is een netwerkprotocol waarmee gebruikers en beheerders veilig toegang krijgen tot een externe computer, deze kunnen beheren en gegevens kunnen overdragen via een onbeveiligd netwerk. Het maakt gebruik van sterke versleuteling en authenticatie om de verbinding te beschermen en is de standaardmethode om in te loggen op en externe servers te beheren.
Secure Shell (SSH) is een cryptografisch netwerkprotocol voor het veilig bedienen van een externe computer via een onbetrouwbaar netwerk. Het creëert een versleuteld kanaal tussen een SSH-client en een SSH-server, zodat beheerders kunnen inloggen, commando's uitvoeren en bestanden overdragen zonder dat deze kunnen worden afgeluisterd of gemanipuleerd. SSH maakt gebruik van authenticatie met publieke sleutels en sterke versleuteling en draait doorgaans op poort 22.
Key Takeaways
- SSH (Secure Shell) is een protocol voor het veilig benaderen en beheren van een externe computer via een onbeveiligd netwerk, met behulp van encryptie en sterke authenticatie.
- Het werkt volgens een client-servermodel: de SSH-client maakt verbinding met een SSH-server, ze authenticeren en wisselen sleutels uit, en al het daaropvolgende verkeer wordt versleuteld. SSH gebruikt standaard TCP-poort 22.
- SSH ondersteunt authenticatie met een wachtwoord en, veiliger, authenticatie met een publieke sleutel met behulp van een SSH-sleutelpaar (een publieke sleutel op de server en een privésleutel in het bezit van de gebruiker).
- Naast inloggen op afstand biedt SSH de mogelijkheid tot veilige bestandsoverdracht (SFTP en SCP), port forwarding en tunneling, en geautomatiseerde toegang tussen machines.
- SSH-sleutels verlenen vaak bevoorrechte toegang en verlopen nooit, waardoor een ongecontroleerde wildgroei aan SSH-sleutels een reëel beveiligingsrisico vormt. Het beheren van de levenscyclus van SSH-sleutels is net zo belangrijk als het protocol zelf.
Waarvoor wordt SSH gebruikt?
SSH, ook wel Secure Shell of Secure Socket Shell genoemd, is de standaardtool voor het veilig beheren van systemen op afstand. Het verving oudere protocollen zoals Telnet en rlogin, die gegevens, waaronder wachtwoorden, in platte tekst verstuurden. Veelvoorkomende toepassingen zijn onder andere:
- Aanmelden en beheren op afstand: Veilig inloggen op servers en netwerkapparaten om commando's uit te voeren en systemen te beheren.
- Veilige bestandsoverdracht: Bestanden overzetten met SFTP (SSH File Transfer Protocol) of SCP, die beide via het versleutelde SSH-kanaal verlopen.
- Automatisering en machine-naar-machine-toegang: Geautomatiseerde scripts, back-ups en configuratiebeheer maken gebruik van SSH-sleutels om verbinding te maken zonder menselijke tussenkomst.
- Port forwarding en tunneling: SSH kan andere protocollen via het versleutelde kanaal tunnelen en fungeert zo als een lichtgewicht VPN-achtige oplossing.
- Infrastructuur beheren: Het op afstand beheren van bedrijfskritische systemen en netwerkcomponenten.
Hoe werkt SSH?
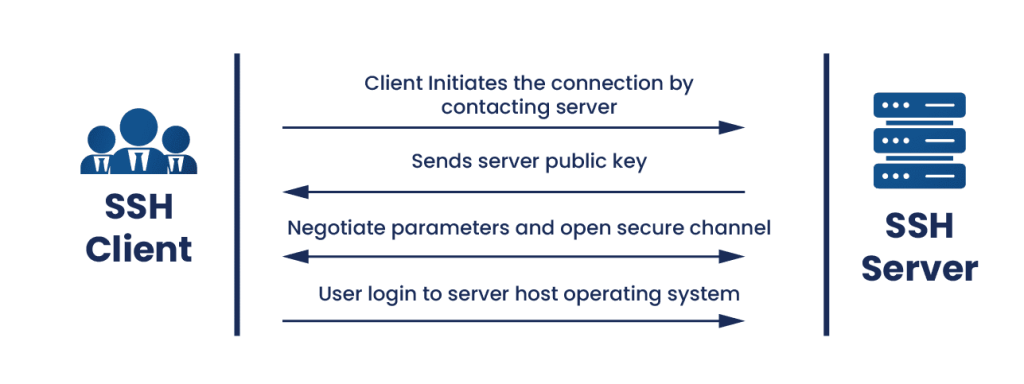
SSH werkt volgens een client-servermodel. Een SSH-client initieert een verbinding met een SSH-server (die standaard luistert op TCP-poort 22), en de twee leggen een versleuteld kanaal tot stand voordat er gevoelige gegevens of inloggegevens worden uitgewisseld. Dit proces verloopt in drie fasen.
- Verbinding en sleuteloverdracht: De client maakt verbinding met de server en de twee onderhandelen over een protocolversie en cryptografische algoritmen. Vervolgens voeren ze een sleuteluitwisseling uit (meestal Diffie-Hellman) om een gedeelde symmetrische sessiesleutel overeen te komen, zonder die sleutel ooit over het netwerk te versturen. De client verifieert ook de hostsleutel van de server om te bevestigen dat hij verbinding maakt met de juiste machine en niet met een bedrieger.
- authenticatie: De server verifieert de identiteit van de gebruiker, meestal met een wachtwoord of, veiliger, met authenticatie via een publieke sleutel. Bij authenticatie met een publieke sleutel bewijst de gebruiker dat hij/zij in het bezit is van een privésleutel die overeenkomt met een publieke sleutel die al op de server is opgeslagen.
- Versleutelde sessie: Zodra het kanaal tot stand is gebracht en de gebruiker is geauthenticeerd, wordt al het verkeer versleuteld met het overeengekomen symmetrische algoritme (zoals AES) en beschermd tegen manipulatie met een hash-algoritme (zoals SHA-2). Commando's, uitvoer en bestanden passeren dit beveiligde kanaal.
Het ontwerp combineert asymmetrische en symmetrische cryptografie : asymmetrische technieken verzorgen de sleuteluitwisseling en authenticatie, waarna snelle symmetrische encryptie het grootste deel van de sessie beschermt. Dit is hetzelfde hybride patroon dat door TLS wordt gebruikt.
SSH-authenticatiemethoden
SSH ondersteunt verschillende manieren om een gebruiker te authenticeren. De twee meest voorkomende zijn wachtwoorden en publieke sleutels.
Wachtwoord authenticatie
De gebruiker voert een wachtwoord in, dat via het reeds versleutelde kanaal wordt verzonden. Het is eenvoudig maar zwakker: wachtwoorden kunnen worden geraden, hergebruikt of met brute force worden gekraakt, en ze zijn niet geschikt voor automatisering.
Authenticatie met publieke sleutels (SSH-sleutels)
De veiligere en meest gebruikte methode maakt gebruik van een SSH-sleutelpaar. De gebruiker genereert een publieke sleutel en een privésleutel. De publieke sleutel wordt op de server geplaatst (in het bestand met geautoriseerde sleutels), terwijl de privésleutel bij de gebruiker blijft. Om te authenticeren, bewijst de gebruiker dat hij/zij de privésleutel bezit zonder deze te verzenden. Dit maakt wachtwoordloze, geautomatiseerde toegang en single sign-on mogelijk, waardoor SSH-sleutels de basis vormen voor veilige automatisering, geautomatiseerde bestandsoverdracht en bulkconfiguratiebeheer.
Het verborgen risico: wildgroei aan SSH-sleutels
SSH-sleutels zijn krachtig, en juist daarom vormen ze een risico als ze niet goed beheerd worden. In tegenstelling tot certificaten verlopen SSH-sleutels doorgaans niet, waardoor ze zich in de loop der jaren ophopen. Grote organisaties hebben vaak veel meer SSH-sleutels dan werknemers, waarvan vele bevoorrechte of root-toegang verlenen, zonder dat er een register is van wie de sleutels bezit of wat ze ontsluiten. Verweesde en niet-geregistreerde sleutels vormen een ernstig aanvalsoppervlak: een enkele gelekte privésleutel kan een aanvaller permanente, bevoorrechte toegang geven. Daarom is het beheren van de volledige levenscyclus van SSH-sleutels – inclusief ontdekking, rotatie en verwijdering – net zo belangrijk als het protocol zelf.
Voordelen van SSH
- Sterke beveiliging: Versleuteling en authenticatie zorgen ervoor dat gegevens vertrouwelijk blijven en verbindingen fraudebestendig zijn, zelfs via onbetrouwbare netwerken.
- Veelzijdigheid: SSH biedt toegang tot externe terminals, bestandsoverdracht, tunneling en automatisering in één enkel protocol.
- Platformonafhankelijk: SSH is beschikbaar op vrijwel alle besturingssystemen, waarbij OpenSSH de meest gebruikte implementatie is.
- Automatiseringsvriendelijk: Authenticatie op basis van sleutels maakt veilige, geautomatiseerde machine-naar-machineverbindingen mogelijk.
- Auditing en logging: SSH biedt logboekregistratie waarmee beheerders de toegang kunnen controleren en incidenten kunnen onderzoeken.
SSH en de post-kwantumtransitie
SSH is afhankelijk van de asymmetrische cryptografie die wordt gebruikt tijdens sleuteluitwisseling en authenticatie, en dat is precies wat een toekomstige kwantumcomputer zou kunnen kraken met behulp van het algoritme van Shor. Het SSH-ecosysteem reageert hierop: recente versies van OpenSSH hebben post-kwantum sleuteluitwisselingsmethoden (een combinatie van een klassiek algoritme met een kwantumresistent algoritme) geïmplementeerd om sessies te beschermen tegen 'harvest-now-decrypt-later'- aanvallen, waarbij verkeer dat vandaag wordt onderschept later kan worden gedecodeerd. De symmetrische encryptie die de sessiegegevens zelf beschermt, zoals AES-256, blijft veilig. Organisaties met een langdurige SSH-infrastructuur zouden post-kwantum paraatheid in hun planning moeten meenemen.
Hoe encryptieconsultancy kan helpen
De veiligheid van SSH hangt af van de sleutels die erachter zitten, en het beheer van SSH-sleutels is waar de meeste organisaties kwetsbaar voor zijn. SSH Secure van Encryption Consulting biedt geautomatiseerd beheer van de levenscyclus van SSH-sleutels: het detecteert elke SSH-sleutel in uw omgeving, identificeert ongebruikte en niet-conforme sleutels en dwingt rotatie en beleid af, zodat bevoorrechte toegang niet ongecontroleerd kan accumuleren. Onze adviesdiensten op het gebied van encryptie helpen u bovendien uw strategie voor encryptie en sleutelbeheer te beoordelen en te versterken, afgestemd op de NIST- en FIPS- richtlijnen en klaar voor de post-kwantumtransitie. Ondersteund door ISO/IEC 27001:2022 en SOC 2-gecertificeerde werkwijzen.
Veelgestelde Vragen / FAQ
Wat is SSH in eenvoudige bewoordingen?
SSH (Secure Shell) is een manier om veilig verbinding te maken met en controle uit te oefenen over een andere computer via een netwerk, zelfs een onbetrouwbaar netwerk zoals internet. Het creëert een versleutelde tunnel tussen uw computer (de client) en de externe machine (de server), zodat alles wat u verzendt, zoals commando's, wachtwoorden of bestanden, niet kan worden gelezen of gewijzigd door iemand die de verbinding onderschept. Het is de standaardtool die beheerders gebruiken om externe servers te beheren.
Hoe werkt SSH?
SSH werkt in drie fasen. Eerst maakt de client verbinding met de server en wisselen ze sleutels uit om een gedeeld geheim af te spreken, zonder dit via het netwerk te verzenden. De client verifieert vervolgens de identiteit van de server. Ten tweede authenticeert de server de gebruiker, meestal met een wachtwoord of een SSH-sleutelpaar. Ten derde wordt alle verdere communicatie versleuteld met een symmetrisch algoritme zoals AES en beschermd tegen manipulatie met een hash zoals SHA-2. SSH gebruikt standaard TCP-poort 22.
Wat is het verschil tussen authenticatie met een wachtwoord en authenticatie met een SSH-sleutel?
Bij authenticatie met een wachtwoord moet de gebruiker een wachtwoord invoeren, dat via een versleuteld kanaal wordt verzonden, maar kan worden geraden, hergebruikt of met brute force worden aangevallen. SSH-sleutelauthenticatie maakt gebruik van een sleutelpaar: een publieke sleutel die op de server is opgeslagen en een privésleutel die de gebruiker bezit. De gebruiker bewijst dat hij/zij de privésleutel bezit zonder deze te verzenden. Sleutelauthenticatie is veiliger en ondersteunt automatisering, waardoor het de voorkeur geniet voor administratieve doeleinden en toegang tussen machines.
Wat is een SSH-sleutel?
Een SSH-sleutel maakt deel uit van een cryptografisch sleutelpaar dat wordt gebruikt voor authenticatie met publieke sleutels in SSH. Het paar bestaat uit een publieke sleutel, die op de servers wordt geplaatst waartoe een gebruiker toegang nodig heeft, en een privésleutel, die de gebruiker geheimhoudt. Bij het verbinden bewijst de gebruiker dat hij/zij de privésleutel bezit om toegang te krijgen, zonder deze te verzenden. SSH-sleutels maken wachtwoordloos, geautomatiseerd inloggen mogelijk, maar omdat ze vaak bevoorrechte toegang verlenen en niet verlopen, moeten ze zorgvuldig worden beheerd.
Welke poort gebruikt SSH?
SSH gebruikt standaard TCP-poort 22. Dit is de poort waarop een SSH-server luistert naar inkomende verbindingen. Beheerders wijzigen de standaardpoort soms om geautomatiseerde scans en brute-force-aanvallen te verminderen, maar dit is meer een oppervlakkige maatregel om de beveiliging te verdoezelen dan een echte beveiligingsmaatregel. Sterke authenticatie, met name authenticatie op basis van sleutels, en een goed sleutelbeheer zorgen voor de daadwerkelijke beveiliging.
Is SSH veilig tegen kwantumcomputers?
De symmetrische encryptie die SSH gebruikt om sessiegegevens te beschermen, zoals AES-256, wordt als kwantumveilig beschouwd. De asymmetrische sleuteluitwisseling en authenticatie die nodig zijn om een SSH-sessie tot stand te brengen, zijn echter gebaseerd op algoritmen die een toekomstige kwantumcomputer zou kunnen kraken. Om dit probleem aan te pakken, hebben recente versies van OpenSSH methoden voor sleuteluitwisseling na de kwantumcomputer geïntroduceerd. Deze methoden combineren klassieke en kwantumresistente algoritmen en beschermen sessies tegen aanvallen waarbij het onderschepte verkeer later wordt gedecodeerd.
Krijg controle over uw SSH-sleutels.
SSH beveiligt de verbinding, maar onbeheerde SSH-sleutels vormen ongemerkt een van de grootste bronnen van risico's voor toegang met bevoorrechte toegang binnen een organisatie. Ontdek SSH Secure van Encryption Consulting voor geautomatiseerd beheer van de levenscyclus van SSH-sleutels, of neem contact op met ons Encryption Advisory-team om uw strategie voor sleutelbeheer te versterken.