
- Key Takeaways
- TLS en SSL: Wat is het verschil?
- Wat TLS nu eigenlijk biedt
- Hoe de TLS-handshake werkt
- TLS-certificaten en de certificeringsinstantie
- Waarom TLS noodzakelijk is
- TLS en de post-kwantumtransitie
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Wees voorbereid op kortere certificaten en post-quantum TLS.
TLS (Transport Layer Security) is een cryptografisch protocol dat gegevens versleutelt die over een netwerk worden verzonden, zodat de informatie die tussen een client en een server wordt uitgewisseld privé en ongewijzigd blijft. SSL (Secure Sockets Layer) is de voorganger ervan. TLS is wat de 'S' in HTTPS vormt.
TLS (Transport Layer Security) is het protocol dat gegevens beveiligt tijdens de overdracht via internet. Het versleutelt de verbinding tussen een client, zoals een browser, en een server, zodat niemand daartussen de gegevens kan lezen of manipuleren. Het authenticeert de server ook met behulp van een digitaal certificaat . SSL is de oudere, inmiddels verouderde voorganger, hoewel de term nog steeds in de praktijk wordt gebruikt. TLS maakt HTTPS veilig.
Key Takeaways
- TLS (Transport Layer Security) versleutelt gegevens tijdens de overdracht en authenticeert de server, waardoor de informatie die tussen een client en server wordt uitgewisseld privé en fraudebestendig blijft.
- SSL (Secure Sockets Layer) is de verouderde voorganger van TLS. De twee worden vaak samen aangeduid als 'SSL/TLS', en certificaten worden nog steeds vaak 'SSL-certificaten' genoemd, maar moderne systemen gebruiken TLS.
- De huidige versie is TLS 1.3 (2018), die sneller en veiliger is dan eerdere versies. TLS 1.0 en 1.1 zijn verouderd en moeten worden uitgeschakeld.
- Een TLS-sessie begint met een handshake die de server authenticeert via zijn certificaat en een gedeelde sessiesleutel vaststelt. Moderne TLS gebruikt een tijdelijke Diffie-Hellman-sleuteluitwisseling voor forward secrecy.
- De geldigheidsduur van publiekelijk erkende TLS-certificaten neemt af: de maximale geldigheidsduur daalt naar 200 dagen in 2026, 100 dagen in 2027 en 47 dagen in 2029, waardoor certificaatautomatisering essentieel wordt.
TLS en SSL: Wat is het verschil?
SSL (Secure Sockets Layer) was het oorspronkelijke protocol voor het versleutelen van webverkeer, ontwikkeld door Netscape in de jaren 1990. Het kende verschillende versies tot SSL 3.0, die ernstige beveiligingslekken bleek te bevatten. Toen SSL werd herzien, werd de volgende versie hernoemd: in plaats van SSL 4.0 werd het TLS 1.0. TLS is daarom de directe opvolger van SSL, en elke versie van SSL is nu verouderd en wordt als onveilig beschouwd.
In het dagelijks taalgebruik zeggen mensen nog steeds 'SSL' als ze TLS bedoelen, en digitale certificaten worden vaak 'SSL-certificaten' genoemd, ook al worden ze voor TLS gebruikt. De correcte term voor het protocol dat tegenwoordig in gebruik is, is TLS. De versies zijn belangrijk: TLS 1.2 (2008) wordt nog steeds veel gebruikt, en TLS 1.3 (2018) is de huidige, meest veilige versie, waarin verouderde algoritmen zijn verwijderd en de handshake is gestroomlijnd. TLS 1.0 en 1.1 zijn in 2021 officieel afgekeurd en dienen te worden uitgeschakeld.
Wat TLS nu eigenlijk biedt
Een TLS-verbinding biedt drie beveiligingsgaranties tegelijk:
- encryptie: De uitgewisselde gegevens worden versleuteld, zodat iedereen die het verkeer onderschept alleen de versleutelde tekst ziet.
- authenticatie: De server bewijst zijn identiteit met een digitaal certificaat dat is uitgegeven door een vertrouwde partij. certificaat autoriteitZo weet de klant dat hij met de echte website communiceert en niet met een nepwebsite.
- Integrity: Elk bericht is voorzien van een cryptografische controle, waardoor manipulatie tijdens de overdracht wordt gedetecteerd.
Wanneer je HTTPS en een hangslotje in de adresbalk van je browser ziet, betekent dit dat TLS die verbinding beveiligt. TLS beveiligt niet alleen internetbrowsen, maar ook e-mail, berichten, spraak- en videogesprekken, API's en talloze andere diensten die behoefte hebben aan privé, geauthenticeerde communicatie.
Hoe de TLS-handshake werkt
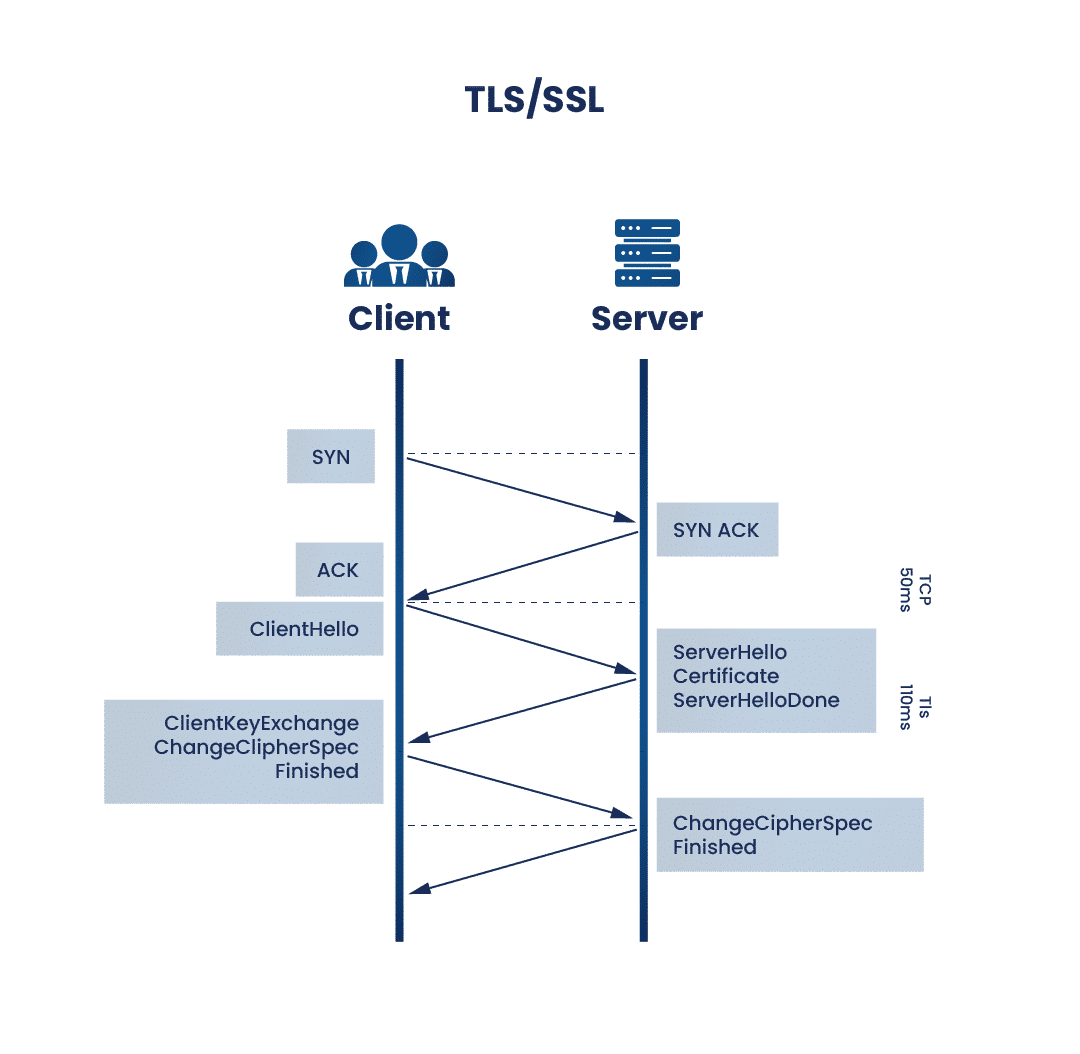
Elke TLS-verbinding begint met een handshake: een korte onderhandeling waarin de client en de server overeenkomen hoe de sessie beveiligd moet worden en een gedeelde sleutel tot stand brengen. Moderne TLS werkt grofweg als volgt, met een browser die verbinding maakt met een website als voorbeeld.
- Hallo klant: De client neemt contact op met de server en verzendt de TLS-versies en coderingssuites Het biedt ondersteuning, samen met wat willekeurige gegevens.
- Server hello en certificaat: De server kiest een door beide partijen ondersteunde TLS-versie en cipher suite en verzendt zijn digitale certificaat, dat zijn publieke sleutel bevat en is ondertekend door een vertrouwde certificeringsinstantie.
- Certificaatverificatie: De client verifieert het certificaat aan de hand van zijn lijst met vertrouwde certificeringsinstanties, waarmee de identiteit van de server wordt bevestigd en wordt gecontroleerd of het certificaat geldig, niet verlopen of ingetrokken is.
- Sleuteloverdracht: De client en server gebruiken een tijdelijke Diffie-Hellman-sleuteluitwisseling om onafhankelijk van elkaar hetzelfde gedeelde geheim af te leiden zonder dit ooit te verzenden. Dit zorgt voor forward secrecy, wat betekent dat zelfs als de privésleutel van de server later wordt gecompromitteerd, eerdere sessies niet kunnen worden gedecodeerd.
- Sessie gestart: Beide partijen leiden een symmetrische sessiesleutel af uit het gedeelde geheim en schakelen over naar een snelle sessie. symmetrische codering (Zoals AES) voor de rest van de sessie. De sessiesleutel wordt verwijderd wanneer de verbinding wordt verbroken.
Dit is hetzelfde hybride patroon dat elders in de cryptografie wordt gebruikt: asymmetrische technieken authenticeren de server en stellen de sleutel vast, waarna snelle symmetrische encryptie het grootste deel van de gegevens beschermt. TLS 1.3 stroomlijnde deze handshake zodat deze in één enkele roundtrip wordt voltooid, waardoor verbindingen sneller en veiliger zijn. (Oudere versies van TLS ondersteunden RSA-sleuteltransport, waarbij de client een geheim versleutelde met de publieke sleutel van de server; TLS 1.3 verwijderde dit ten gunste van Diffie-Hellman voor forward secrecy.)
TLS-certificaten en de certificeringsinstantie
TLS-authenticatie is afhankelijk van digitale certificaten die worden uitgegeven door een certificeringsinstantie (CA), een vertrouwde derde partij die verifieert of een organisatie een domein beheert voordat er een certificaat voor wordt uitgegeven. Het certificaat koppelt de identiteit van de server aan de publieke sleutel en browsers vertrouwen het omdat ze de CA vertrouwen die het heeft ondertekend. Deze vertrouwensketen maakt deel uit van de Public Key Infrastructure ( PKI ). Wanneer een certificaat verloopt of verkeerd is geconfigureerd, geven browsers een beveiligingswaarschuwing weer en kunnen ze de toegang volledig blokkeren. Daarom is certificaatbeheer operationeel belangrijk, niet alleen cryptografisch.
De geldigheidsduur van certificaten neemt snel af.
In april 2025 heeft het CA/Browser Forum een gefaseerde verlaging goedgekeurd van de maximale geldigheidsduur van publiekelijk vertrouwde TLS-certificaten, van de huidige 398 dagen naar 47 dagen. Het schema ziet er als volgt uit:
– Vanaf 15 maart 2026: maximaal 200 dagen
– Vanaf 15 maart 2027: maximaal 100 dagen
– Vanaf 15 maart 2029: maximaal 47 dagen
Dit geldt voor publiekelijk vertrouwde certificaten, niet voor interne PKI's. Het doel is om de schade door gecompromitteerde sleutels te beperken en de sector aan te sporen tot automatisering. crypto-behendigheidNa 47 dagen is handmatige certificaatvernieuwing onpraktisch, waardoor geautomatiseerd certificaatlevenscyclusbeheer snel essentieel wordt.
Waarom TLS noodzakelijk is
Zonder TLS worden gegevens onversleuteld over het netwerk verzonden, waardoor iedereen tussen de client en de server ze kan lezen of wijzigen. Een inlogformulier dat via een onversleutelde verbinding wordt verzonden, stelt de inloggegevens van de gebruiker bloot aan elke afluisteraar. TLS sluit die kwetsbaarheid af door het kanaal van begin tot eind te versleutelen, zodat alleen de beoogde partijen de gegevens kunnen lezen.
Tegenwoordig is TLS feitelijk verplicht. De belangrijkste browsers markeren gewone HTTP-sites als 'Niet veilig' en weigeren ze steeds vaker te laden, zoekmachines geven de voorkeur aan HTTPS en vrijwel elke online dienst, van bankieren tot e-mail en API's , is afhankelijk van TLS. Het is van een aanbevolen werkwijze uitgegroeid tot een basisvereiste om überhaupt op internet te kunnen.
TLS en de post-kwantumtransitie
TLS is voor de sleuteluitwisseling afhankelijk van asymmetrische cryptografie, en dat is precies wat een toekomstige kwantumcomputer zou kunnen kraken met behulp van Shor's algoritme. Omdat versleuteld verkeer dat vandaag wordt onderschept later kan worden gedecodeerd (een ' harvest-now-decrypt-later'- aanval), neemt het TLS-ecosysteem nu al sleuteluitwisseling na de kwantumtechnologie in gebruik.
De belangrijkste browsers en servers ondersteunen nu hybride sleuteluitwisseling, waarbij een klassiek algoritme wordt gecombineerd met het post-kwantum ML-KEM (FIPS 203). Hierdoor worden sessies beschermd zonder te hoeven wachten op een volledige migratie. De symmetrische encryptie die de sessiegegevens beschermt, zoals AES-256, blijft veilig. De kortere geldigheidsduur van certificaten is deels bedoeld om de uiteindelijke overgang naar het nieuwe algoritme soepeler te laten verlopen.
Hoe encryptieconsultancy kan helpen
De betrouwbaarheid van TLS hangt af van de certificaten en cryptografie die eraan ten grondslag liggen. Met de steeds korter wordende geldigheidsduur van certificaten en de komst van post-kwantumalgoritmen wordt het steeds lastiger om dit handmatig te beheren. De adviesdiensten van Encryption Consulting helpen organisaties hun TLS- en certificaatstatus te beoordelen, sterke protocolversies en cipher suites af te dwingen, de overstap naar kortere geldigheidsduur van certificaten en geautomatiseerd certificaatlevenscyclusbeheer te plannen en hun encryptie voor te bereiden op de post-kwantumtransitie. Dit alles in lijn met de richtlijnen van NIST en de industrie. Ondersteund door ISO/IEC 27001:2022 en SOC 2-gecertificeerde werkwijzen.
Veelgestelde Vragen / FAQ
Wat is TLS/SSL in eenvoudige bewoordingen?
TLS (Transport Layer Security) is een protocol dat informatie versleutelt die tussen uw apparaat en een website of dienst wordt verzonden, zodat niemand daartussenin deze informatie kan lezen of wijzigen. SSL (Secure Sockets Layer) is de oudere voorganger, die inmiddels is afgeschaft, hoewel mensen uit gewoonte nog steeds 'SSL' zeggen. TLS zorgt ervoor dat de verbinding met een website veilig is, wat wordt aangegeven door HTTPS en het hangslotje in uw browser. Het beschermt inloggegevens, betalingen, e-mails en meer.
Wat is het verschil tussen TLS en SSL?
SSL is het oorspronkelijke protocol voor het versleutelen van webverkeer, en TLS is de opvolger ervan. Toen SSL 3.0 werd herzien, werd de volgende versie hernoemd naar TLS 1.0 in plaats van SSL 4.0. Alle SSL-versies zijn nu verouderd en onveilig, terwijl TLS nog steeds actief wordt gebruikt, met TLS 1.3 als de huidige versie. De termen worden vaak door elkaar gebruikt en certificaten worden nog steeds 'SSL-certificaten' genoemd, maar het protocol dat tegenwoordig wordt gebruikt, is TLS.
Wat is de nieuwste versie van TLS?
De nieuwste versie is TLS 1.3, uitgebracht in 2018. Deze is sneller en veiliger dan eerdere versies: verouderde en zwakke cryptografische opties zijn verwijderd en de handshake is gestroomlijnd, waardoor een veilige verbinding in één enkele roundtrip tot stand kan worden gebracht. TLS 1.2, uit 2008, wordt nog steeds veel gebruikt en wordt als veilig beschouwd wanneer deze correct is geconfigureerd. TLS 1.0 en 1.1 zijn in 2021 afgekeurd en dienen te worden uitgeschakeld.
Hoe werkt de TLS-handshake?
De TLS-handshake is een korte onderhandeling aan het begin van een verbinding. De client stuurt de door hem ondersteunde TLS-versies en cipher suites. De server reageert met zijn keuze en zijn digitale certificaat. De client verifieert het certificaat bij vertrouwde certificeringsinstanties om de identiteit van de server te bevestigen. Vervolgens gebruiken beide partijen Diffie-Hellman-sleuteluitwisseling om een gedeeld geheim af te leiden zonder dit te verzenden, en schakelen ze over op snelle symmetrische encryptie voor de sessie.
Waarom wordt de geldigheidsduur van TLS-certificaten verkort tot 47 dagen?
In april 2025 keurde het CA/Browser Forum een gefaseerde verlaging goed van de maximale geldigheidsduur van publiekelijk vertrouwde TLS-certificaten, die in maart 2029 47 dagen bedraagt, met tussenliggende limieten van 200 dagen in 2026 en 100 dagen in 2027. Het doel is om de geldigheidsduur van een gecompromitteerd of verouderd certificaat te beperken en de sector te stimuleren tot automatisering en crypto-flexibiliteit. Dit maakt geautomatiseerd certificaatlevenscyclusbeheer essentieel, aangezien handmatige verlenging met die frequentie onpraktisch is.
Is TLS veilig tegen kwantumcomputers?
De symmetrische encryptie die TLS gebruikt om sessiegegevens te beschermen, zoals AES-256, wordt als kwantumveilig beschouwd. De asymmetrische sleuteluitwisseling die een TLS-sessie opzet, is echter gebaseerd op algoritmen die door een kwantumcomputer kunnen worden gekraakt. Om dit probleem aan te pakken, zijn grote browsers en servers begonnen met het implementeren van hybride post-kwantum sleuteluitwisseling, waarbij een klassiek algoritme wordt gecombineerd met de post-kwantumstandaard ML-KEM (FIPS 203). Dit biedt bescherming tegen aanvallen waarbij gegevens worden onderschept en later worden gedecodeerd.
Wees voorbereid op kortere certificaten en post-quantum TLS.
Tussen 47-daagse certificaten en de overgang naar het post-quantum tijdperk wordt TLS-beheer een steeds complexere uitdaging. Ontdek de adviesdiensten van Encryption Consulting om uw TLS- en certificaatstatus te beoordelen en u voor te bereiden op de toekomst.
- Key Takeaways
- TLS en SSL: Wat is het verschil?
- Wat TLS nu eigenlijk biedt
- Hoe de TLS-handshake werkt
- TLS-certificaten en de certificeringsinstantie
- Waarom TLS noodzakelijk is
- TLS en de post-kwantumtransitie
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Wees voorbereid op kortere certificaten en post-quantum TLS.