
- Key Takeaways
- Waarom post-kwantumcryptografie nodig is
- Hoe PQC werkt: moeilijke problemen, geen natuurkunde.
- De definitieve NIST PQC-normen
- Waar PQC wordt toegepast
- Een verwante maar toch andere technologie: kwantumsleuteldistributie (QKD)
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Zet post-kwantumcryptografie in de praktijk
Post-kwantumcryptografie (PQC) werkt met wiskundige problemen die zowel voor klassieke als kwantumcomputers moeilijk op te lossen zijn, zoals gestructureerde-roosterproblemen. In tegenstelling tot de huidige RSA en ECC kunnen deze niet worden gekraakt door het algoritme van Shor. PQC draait op gewone computers. De definitieve standaarden van NIST zijn FIPS 203 (ML-KEM) voor sleuteluitwisseling en FIPS 204 (ML-DSA) en FIPS 205 (SLH-DSA) voor digitale handtekeningen.
Post-kwantumcryptografie (PQC) werkt door de wiskunde achter de huidige publieke-sleutelcryptografie te vervangen door nieuwe problemen die zelfs kwantumcomputers niet efficiënt kunnen oplossen. Waar RSA en ECC afhankelijk zijn van factorisatie en discrete logaritmen (die door Shors algoritme worden doorbroken), gebruikt PQC families zoals gestructureerde roosters en hash-gebaseerde constructies. Het werkt op gewone computers en de definitieve NIST- standaarden zijn FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) en FIPS 205 (SLH-DSA).
Ten eerste een belangrijk onderscheid: PQC is niet hetzelfde als QKD.
Twee zeer verschillende zaken worden vaak door elkaar gehaald. Post-kwantumcryptografie (PQC) is een verzameling klassieke, op wiskunde gebaseerde algoritmen die draaien op gewone computers en hardware, en bestand zijn tegen aanvallen van kwantumcomputers; dit is wat NIST heeft gestandaardiseerd in FIPS 203, 204 en 205. Kwantumcryptografie, meestal Quantum Key Distribution (QKD), is anders: het maakt gebruik van de natuurkunde van licht (fotonen) en speciale hardware om sleutels te distribueren, en de beveiliging ervan berust op de natuurwetten in plaats van op complexe wiskundige problemen. Dit artikel richt zich op hoe PQC werkt, de praktische, gestandaardiseerde aanpak die de meeste organisaties zullen volgen. QKD wordt kort aan het einde behandeld als een verwante, maar aparte technologie.
Key Takeaways
- PQC werkt door cryptografie te baseren op wiskundige problemen die zowel voor klassieke als kwantumcomputers moeilijk worden geacht, in tegenstelling tot RSA en ECC, die door het algoritme van Shor worden doorbroken.
- PQC werkt op gewone computers en hardware; het vereist geen kwantumapparaten.
- De belangrijkste PQC-families zijn op roosters gebaseerd, op hashes gebaseerd, op codes gebaseerd en multivariaat; de door NIST gekozen standaarden zijn op roosters en op hashes gebaseerd.
- NIST heeft in augustus 2024 de eerste PQC-standaarden afgerond: FIPS 203 (ML-KEM) voor sleuteluitwisseling, FIPS 204 (ML-DSA) en FIPS 205 (SLH-DSA) voor digitale handtekeningen.
- PQC verschilt van Quantum Key Distribution (QKD): PQC is wiskundige software; QKD is natuurkundig en vereist speciale hardware.
Waarom post-kwantumcryptografie nodig is
De huidige publieke-sleutelcryptografie, zoals RSA , Elliptic Curve Cryptography (ECC) en Diffie-Hellman, houdt het internet veilig door gebruik te maken van wiskundige problemen die gewone computers niet binnen een redelijke tijd kunnen oplossen: het ontbinden van enorme getallen in factoren en het berekenen van discrete logaritmen. In 1994 toonde Peter Shor aan dat een voldoende krachtige kwantumcomputer precies die problemen efficiënt zou kunnen oplossen, wat RSA en ECC zou kraken . Symmetrische algoritmen zoals AES en hashfuncties zoals SHA-256 worden veel minder beïnvloed (een kwantumalgoritme genaamd Grover verzwakt ze slechts in geringe mate, en grotere sleutelgroottes compenseren dit). De kwantumdreiging is dus rechtstreeks gericht op publieke-sleutelcryptografie, en post-kwantumcryptografie bestaat om deze te vervangen door algoritmen die kwantumcomputers niet kunnen kraken.
Hoe PQC werkt: moeilijke problemen, geen natuurkunde.
Het kernidee van PQC is om cryptografie te bouwen op wiskundige problemen die zelfs voor kwantumcomputers moeilijk blijven. Er is niet één enkele aanpak; in plaats daarvan zijn er verschillende families, elk gebaseerd op een ander soort moeilijk probleem:
- Op roosters gebaseerd: Gebaseerd op de moeilijkheid om korte vectoren te vinden of vergelijkingen op te lossen in hoogdimensionale roosters (Learning With Errors en Module-LWE). Roosterschema's bieden een goede balans tussen beveiliging, sleutelgrootte en snelheid, en daarom zijn de primaire standaarden van NIST op roosters gebaseerd.
- Op hash gebaseerd: Ze zijn uitsluitend gebaseerd op de beveiliging van cryptografische hashfuncties (zoals SHA-2/SHA-3). Omdat ze gebruikmaken van een zeer goed begrepen hashing-techniek, worden ze beschouwd als een conservatieve optie met een hoge mate van betrouwbaarheid, met name voor digitale handtekeningen.
- Op code gebaseerd: Gebaseerd op de moeilijkheid om algemene foutcorrectiecodes te decoderen, een aanpak die sinds de jaren 1970 wordt bestudeerd (McEliece). Zeer goed getest, hoewel vaak met grote sleutelgroottes.
- Multivariaat: Gebaseerd op de moeilijkheid van het oplossen van stelsels van multivariate polynomiale vergelijkingen. Nuttig voor sommige signatuurschema's, hoewel er verschillende zijn gekraakt, wat de noodzaak van een zorgvuldige evaluatie onderstreept.
In alle gevallen is het principe hetzelfde: kies een probleem dat gemakkelijk te gebruiken is voor legitieme partijen (die een sleutel bezitten), maar dat computationeel onhaalbaar is om om te keren, zelfs met een kwantumcomputer. Omdat het wiskundige PQC-algoritmen betreft, is het gewone software die kan draaien op de computers, servers, telefoons en apparaten die we al gebruiken.
De definitieve NIST PQC-normen
Na een meerjarig evaluatieproces in meerdere rondes, dat in 2016 van start ging, heeft NIST in augustus 2024 de eerste post-kwantumstandaarden vastgesteld. Dit zijn de algoritmen die bepalen hoe PQC in de praktijk werkt:
| Standaard | Algoritme (voormalige naam) | Type | Doel |
|---|---|---|---|
| FIPS203 | ML-KEM (Kyber) | Op rooster gebaseerd | Sleutelversleuteling / sleuteluitwisseling |
| FIPS204 | ML-DSA (Dilithium) | Op rooster gebaseerd | Digitale handtekeningen (primair) |
| FIPS205 | SLH-DSA (SPHINCS+) | Hash-gebaseerd | Digitale handtekeningen (back-up) |
ML-KEM (Module-Lattice Key Encapsulation Mechanism) wordt gebruikt om op een veilige manier gedeelde geheime sleutels vast te stellen; het is de post-kwantumvervanging voor kwantumkwetsbare sleuteluitwisseling. ML-DSA (Module-Lattice Digital Signature Algorithm) is de primaire standaard voor digitale handtekeningen. SLH-DSA (Stateless Hash-Based Digital Signature Algorithm) biedt een handtekeningschema gebaseerd op hashfuncties, een wiskundig andere back-up voor het geval roostermethoden ooit verzwakt raken. Een vierde algoritme, FN-DSA (FALCON), zal naar verwachting volgen als FIPS 206. In de praktijk worden deze algoritmen vaak in een hybride modus geïmplementeerd, waarbij een post-kwantumalgoritme wordt gecombineerd met een klassiek algoritme, zodat de beveiliging gewaarborgd blijft, zelfs als er tijdens de overgang een onverwachte fout optreedt.
Waar PQC wordt toegepast
Omdat PQC een directe vervanging is voor bestaande publieke-sleutelcryptografie, is het toepasbaar overal waar die cryptografie momenteel wordt gebruikt:
- Financiële diensten: Het beschermen van online transacties en gevoelige gegevens in de financiële sector, zodat het geregistreerde verkeer later niet door een kwantumcomputer kan worden gedecodeerd.
- Overheid en defensie: Het beveiligen van lang bestaande overheids- en militaire geheimen, die het meest blootgesteld zijn aan 'oogst nu, ontsleutel later'.
- Gezondheidszorg: Het beschermen van patiëntendossiers en onderzoeksresultaten die tientallen jaren vertrouwelijk moeten blijven.
- IoT en apparaten: Het beveiligen van apparaatcommunicatie en firmware-/codeondertekening, ook voor IoT-apparaten met beperkte mogelijkheden.
- Internetinfrastructuur: TLSVPN's, PKIEn certificaten, de infrastructuur voor veilige communicatie, worden bijgewerkt om PQC- en hybride modi te ondersteunen.
Een verwante maar toch andere technologie: kwantumsleuteldistributie (QKD)
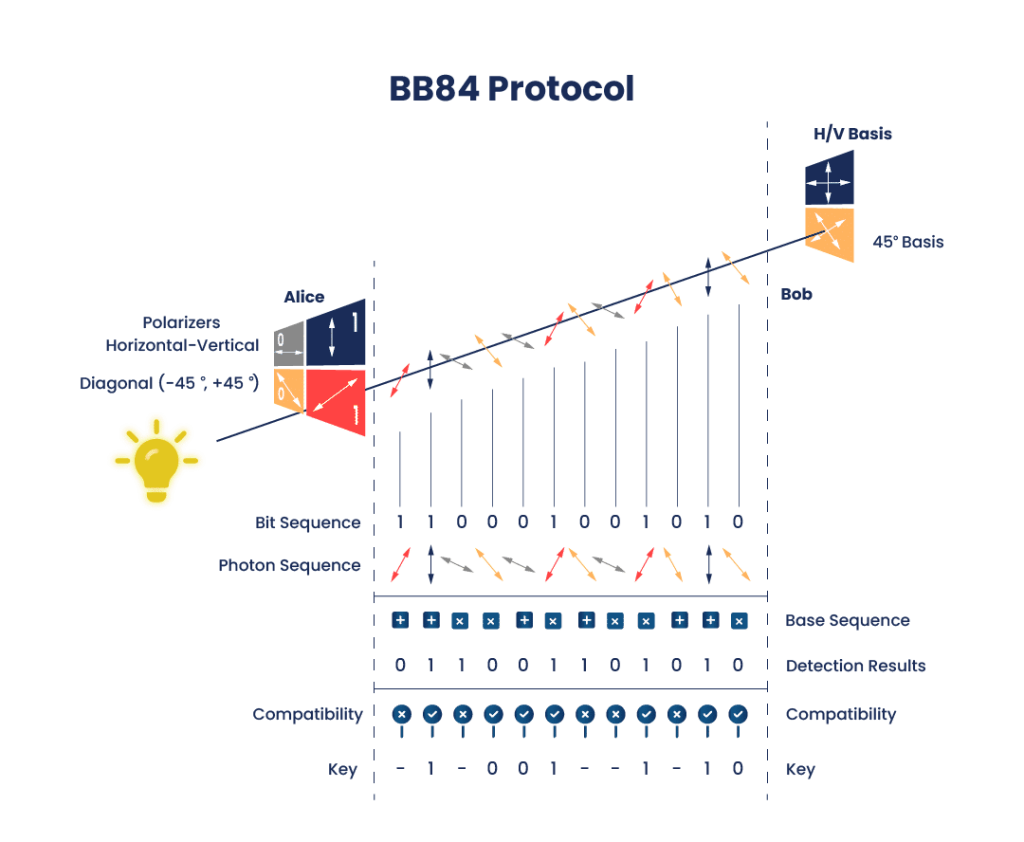
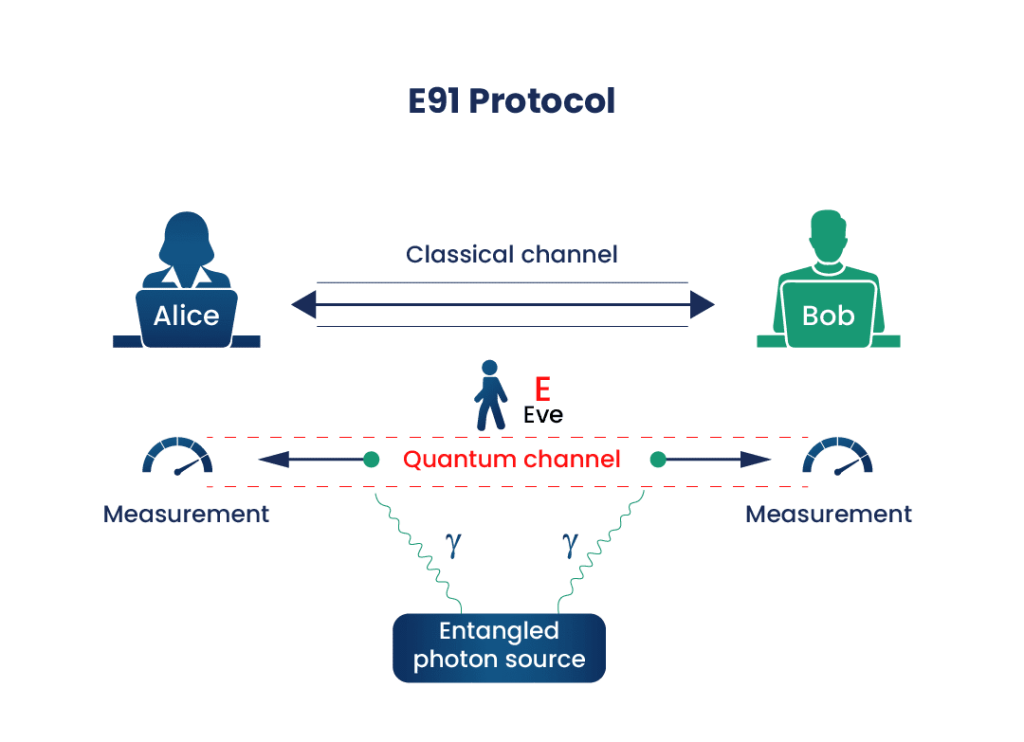
Het is belangrijk om QKD te begrijpen, omdat het vaak verward wordt met PQC. QKD is geen op wiskunde gebaseerde software; het maakt gebruik van de natuurkunde van de kwantummechanica om twee partijen (traditioneel Alice en Bob genoemd) een geheime sleutel te laten delen, met de eigenschap dat elke afluisteraar (Eva) de kwantumtoestanden verstoort en dus kan worden gedetecteerd. Twee bekende protocollen illustreren dit:
- BB84 (onzekerheidsprincipe): Maakt gebruik van de polarisatie van individuele fotonen. Alice codeert bits met behulp van willekeurig gekozen polarisatorinstellingen; Bob meet met zijn eigen willekeurige instellingen; ze behouden alleen de bits waarbij hun instellingen overeenkomen. Omdat het meten van een foton het verstoort (het onzekerheidsprincipe van Heisenberg), introduceert een afluisteraar detecteerbare fouten. Verwante varianten zijn onder andere B92 (twee toestanden), SSP (zes toestanden) en SARG04.
- E91 (verstrengeling): Er wordt gebruikgemaakt van paren verstrengelde fotonen die Alice en Bob delen. Hun metingen worden gecorreleerd en een statistische test (gebaseerd op de ongelijkheid van Bell) onthult of er een afluisteraar aanwezig is.
QKD is in theorie krachtig, maar in de praktijk niet onvoorwaardelijk veilig: echte hardware kent kwetsbaarheden. De voorbeelden in het artikel zelf, de Photon Number Splitting (PNS)-aanval (waarbij een afluisteraar fotonen uit meerfotonenpulsen aftapt) en faked-state-aanvallen (waarbij een afluisteraar de detector manipuleert), laten zien dat implementatiedetails ertoe doen. QKD vereist bovendien gespecialiseerde hardware en speciale verbindingen, wat het bereik ervan beperkt. Voor de meeste organisaties is PQC, gestandaardiseerd, softwarematig en implementeerbaar op bestaande systemen, de praktische route naar kwantumweerstand, terwijl QKD een gespecialiseerde aanvulling blijft in specifieke, hoogbeveiligde omgevingen.
PQC versus QKD in één oogopslag
PQC: klassieke wiskundige algoritmen (rooster, hash, enz.); werkt op gewone computers en netwerken; gestandaardiseerd door NIST (FIPS 203/204/205); een directe vervanging voor RSA/ECC.
QKD: op fysica gebaseerde sleutelverdeling met behulp van fotonen; vereist speciale kwantumhardware en dedicated verbindingen; beveiliging gebaseerd op de wetten van de fysica, maar beperkt door de praktische implementatie; een niche-aanvulling, geen algemene vervanging.
Hoe encryptieconsultancy kan helpen
Inzicht in hoe PQC werkt is de eerste stap; de implementatie ervan is het echte werk. De PQC-adviesdiensten van Encryption Consulting bieden een door experts geleide cryptografische beoordeling, een migratiestrategie die is afgestemd op de definitieve NIST-standaarden (ML-KEM, ML-DSA, SLH-DSA) en de IR 8547-tijdlijn, en praktische implementatie, inclusief hybride implementaties. In combinatie met cryptografische ontdekking en inventarisatie ( CBOM ) helpen we u te achterhalen waar kwantumkwetsbare algoritmen zich bevinden en vol vertrouwen over te stappen op kwantumveilige cryptografie. Ondersteund door ISO/IEC 27001:2022 en SOC 2-gecertificeerde werkwijzen.
Veelgestelde Vragen / FAQ
Hoe werkt post-kwantumcryptografie?
Post-kwantumcryptografie werkt door encryptie en handtekeningen te baseren op wiskundige problemen die zowel voor klassieke als kwantumcomputers moeilijk te oplossen zijn, zoals het vinden van korte vectoren in hoogdimensionale roosters. In tegenstelling tot RSA en ECC, waarvan de onderliggende problemen (factorisatie en discrete logaritmen) kunnen worden opgelost met het algoritme van Shor op een kwantumcomputer, zijn deze nieuwe problemen bestand tegen kwantumaanvallen. PQC draait als gewone software op bestaande computers. De definitieve standaarden van NIST omvatten ML-KEM (FIPS 203) voor sleuteluitwisseling en ML-DSA (FIPS 204) en SLH-DSA (FIPS 205) voor handtekeningen.
Is post-kwantumcryptografie hetzelfde als kwantumcryptografie?
Nee, ze zijn verschillend. Post-kwantumcryptografie (PQC) maakt gebruik van klassieke, wiskundige algoritmen die op gewone computers draaien en bestand zijn tegen kwantumaanvallen; dit is de standaard die NIST heeft vastgesteld. Kwantumcryptografie, meestal Quantum Key Distribution (QKD), gebruikt de natuurkunde van fotonen en speciale hardware om sleutels te verdelen, waarbij de beveiliging gebaseerd is op de natuurwetten. PQC is een praktische, softwarematige vervanging voor de huidige publieke-sleutelcryptografie, terwijl QKD een gespecialiseerde hardwaretechnologie is die wordt gebruikt in nicheomgevingen met hoge beveiligingseisen. De termen worden vaak door elkaar gehaald, maar zijn niet uitwisselbaar.
Op welke wiskundige vraagstukken is PQC gebaseerd?
PQC maakt gebruik van verschillende families van moeilijke problemen. Roostergebaseerde schema's (zoals ML-KEM en ML-DSA) vertrouwen op de moeilijkheid van problemen in hoogdimensionale roosters, zoals Learning With Errors, en bieden een goede balans tussen beveiliging en prestaties. Hashgebaseerde schema's (zoals SLH-DSA) vertrouwen uitsluitend op de beveiliging van hashfuncties. Codegebaseerde schema's vertrouwen op het decoderen van foutcorrectiecodes, en multivariate schema's vertrouwen op het oplossen van stelsels polynomiale vergelijkingen. De primaire standaarden van NIST zijn roostergebaseerd, met een hashgebaseerde optie als conservatieve back-up.
Wat zijn de NIST-standaarden voor het post-kwantumtijdperk?
NIST heeft in augustus 2024 de eerste post-kwantumcryptografiestandaarden afgerond. FIPS 203 is ML-KEM (voorheen Kyber), een op roosters gebaseerd algoritme voor sleutelinkapseling en sleuteluitwisseling. FIPS 204 is ML-DSA (voorheen Dilithium), een op roosters gebaseerd algoritme en de primaire standaard voor digitale handtekeningen. FIPS 205 is SLH-DSA (voorheen SPHINCS+), een op hashes gebaseerd handtekeningschema dat dient als een wiskundig andere back-up. Een vierde algoritme, FN-DSA (FALCON), wordt verwacht als FIPS 206. Dit zijn de algoritmen die organisaties zouden moeten implementeren om kwantumresistent te worden.
Vereist PQC speciale hardware?
Nee. Dat is juist een van de belangrijkste voordelen ten opzichte van kwantumsleuteldistributie. Post-kwantumcryptografie wordt in software geïmplementeerd met behulp van standaard wiskunde, waardoor het werkt op de computers, servers, telefoons en apparaten die al in gebruik zijn. Dit maakt het een praktische, schaalbare vervanging voor bestaande publieke-sleutelcryptografie, die kan worden ingezet via software- en firmware-updates en bestaande protocollen zoals TLS. Kwantumsleuteldistributie vereist daarentegen gespecialiseerde kwantumhardware en speciale communicatieverbindingen, wat de toepassingsmogelijkheden beperkt.
Is QKD veiliger dan PQC?
Niet op een manier die het de betere algemene keuze maakt. De beveiliging van QKD is gebaseerd op de natuurwetten, wat in theorie aantrekkelijk is, maar in de praktijk zijn er kwetsbaarheden in QKD-hardware aangetoond (zoals aanvallen met foton-aantalsplitsing en vervalste toestanden), en het vereist gespecialiseerde apparatuur en speciale verbindingen. PQC is gestandaardiseerd, draait op gewone systemen en kan overal worden ingezet waar bestaande cryptografie wordt gebruikt. Voor de overgrote meerderheid van organisaties is PQC de praktische weg naar kwantumweerstand, terwijl QKD een niche-aanvulling blijft voor specifieke scenario's met hoge beveiligingseisen.
Zet post-kwantumcryptografie in de praktijk
Inzicht in de werking van PQC is het begin; de definitieve standaarden kunnen vandaag nog worden geïmplementeerd. Ontdek de PQC-adviesdiensten van Encryption Consulting om uw kwantumrisico te beoordelen en een migratieplan op te stellen voor ML-KEM, ML-DSA en SLH-DSA.
- Key Takeaways
- Waarom post-kwantumcryptografie nodig is
- Hoe PQC werkt: moeilijke problemen, geen natuurkunde.
- De definitieve NIST PQC-normen
- Waar PQC wordt toegepast
- Een verwante maar toch andere technologie: kwantumsleuteldistributie (QKD)
- Hoe encryptieconsultancy kan helpen
- Veelgestelde Vragen / FAQ
- Zet post-kwantumcryptografie in de praktijk