
- Key Takeaways
- Wat is PCI DSS?
- PCI DSS 4.0.1: Waar staan bedrijven momenteel?
- Samenvatting
- Wat is er veranderd in PCI DSS 4.0?
- Waar u zich op moet concentreren
- Waarom dit belangrijk is voor het beheer van de levenscyclus van bedrijfscertificaten
- Hoe dit operationeel te maken binnen de PKI-, beveiligings-, platform- en compliance-teams?
- Wat te doen Volgende
- Hoe encryptieconsultancy kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ
Kort antwoord: Bijna de helft van de bedrijven meldde het afgelopen jaar downtime als gevolg van certificaatproblemen. PCI DSS 4.0.1 beschouwt dit soort storingen nu als een auditbevinding, niet langer als een gewone uitval. Als uw PCI-omgeving nog steeds werkt met handmatige certificaatregistratie, scope-reviews op basis van spreadsheets of een eenmalige jaarlijkse validatie, loopt u al achter op de standaard.
Key Takeaways
- PCI DSS 4.0.1 is volledig van kracht. Alle 51 toekomstige vereisten zijn op 31 maart 2025 verplicht geworden en PCI DSS 3.2.1 is op 31 maart 2024 buiten gebruik gesteld, dus de "toekomstige deadline" voor deze standaard is al verstreken.
- Strengere authenticatie, uitgebreidere validatie en verplichte geautomatiseerde logboekcontrole zijn niet langer optionele best practices; het zijn gecontroleerde beheersmaatregelen.
- Een nieuwe subvereiste (12.3.3, waarnaar wordt verwezen onder de verwachtingen ten aanzien van cryptografische inventarisatie in de standaard) vereist dat organisaties elk TLS/SSL-certificaat op publiek toegankelijke domeinen documenteren, volgen en inventariseren.
- Handmatig bijhouden van certificaten is nu niet alleen een operationeel ongemak, maar ook een risico voor de naleving van de regelgeving: 45% van de bedrijven meldde het afgelopen jaar uitval als gevolg van certificaten, en 37.5% herleidde de storingen direct tot verlopen certificaten.
- De gefaseerde verlaging van de maximale geldigheidsduur van TLS-certificaten door het CA/B Forum naar 47 dagen in 2029 verergert dit probleem, aangezien handmatige verlengingscycli, die al problemen opleveren bij 200-398 dagen, onwerkbaar worden bij 47 dagen.
- De PKI-, beveiligings-, platform- en compliance-teams zijn elk verantwoordelijk voor een specifiek onderdeel hiervan; de oplossingen liggen in certificaatdetectie, geautomatiseerd levenscyclusbeheer en continue validatie van de reikwijdte, en niet in een eenmalige auditronde.
Wat is PCI DSS?
PCI DSS (Payment Card Industry Data Security Standard) is de wereldwijde beveiligingsstandaard voor elke organisatie die kaartgegevens van kaarthouders opslaat, verwerkt of verzendt. Deze standaard vereist controles op het gebied van netwerkbeveiliging, toegangsbeheer, kwetsbaarheidsbeheer en continue monitoring. De standaard is van toepassing op elke handelaar en dienstverlener die met betaalkaartgegevens werkt, ongeacht de omvang van het bedrijf. PCI DSS wordt beheerd door de PCI Security Standards Council (PCI SSC) , een onafhankelijk orgaan dat is opgericht door de grote kaartmerken om betalingsfraude te verminderen en de bescherming van kaartgegevens van kaarthouders te standaardiseren.
Twee categorieën organisaties moeten de naleving valideren: winkeliers en dienstverleners. De eisen schalen mee met het transactievolume; hogere volumes aan kaartverwerking leiden tot strengere validatie-eisen omdat ze een groter risico met zich meebrengen. Acquirerende banken en kaartmerken stellen deze volumegrenzen vast, en ze variëren enigszins per merk. Voor een gedetailleerdere uitleg van de reikwijdte en validatieniveaus, zie het PCI DSS-nalevingsoverzicht van EC.
PCI DSS 4.0.1: Waar staan bedrijven momenteel?
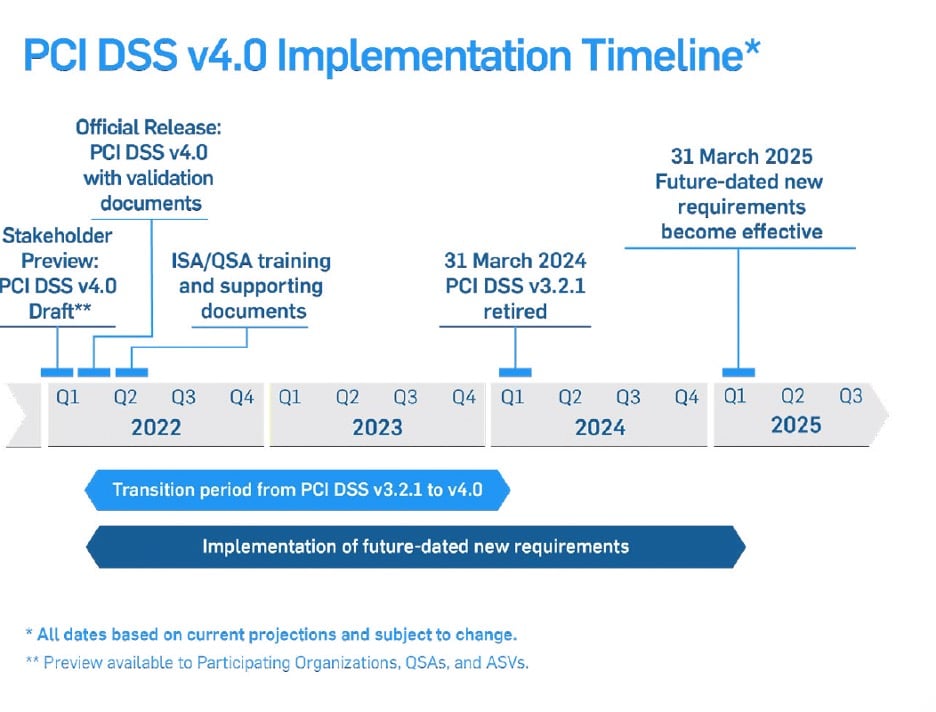
PCI DSS 4.0 werd in maart 2022 gepubliceerd, de eerste grote herziening van de standaard in meer dan tien jaar. PCI DSS 3.2.1 werd officieel buiten gebruik gesteld op 31 maart 2024, waarna elke beoordeling moest worden uitgevoerd volgens versie 4.0. Een beperkte verduidelijking, PCI DSS v4.0.1, volgde in juni 2024 met geen nieuwe vereisten, alleen correcties en aanvullende richtlijnen.
De datum die er nu echt toe doet, is 31 maart 2025. Van de 64 nieuwe of bijgewerkte vereisten die in versie 4.0 zijn geïntroduceerd, werden er 51 aangemerkt als 'toekomstige vereisten'. Dit betekent dat ze tot die datum als best practice werden beschouwd in plaats van als verplicht. Vanaf 31 maart 2025 zijn alle 51 vereisten afdwingbaar in elke PCI DSS-beoordeling. Als uw organisatie in 2024 is gevalideerd volgens versie 4.0, maar de toekomstige controles heeft uitgesteld, zal uw volgende beoordelingscyclus mislukken, tenzij die controles al zijn geïmplementeerd, getest en gedocumenteerd.
PCI DSS 4.0 introduceerde niet alleen een verschuiving in de naleving van de regels, maar ook een filosofische verandering. De standaard legt nu meer de nadruk op resultaatgerichte beveiliging dan op voorgeschreven controles. De gepersonaliseerde aanpak stelt organisaties in staat om een beveiligingsdoelstelling te bereiken op een manier die past bij hun architectuur, in plaats van elke omgeving te dwingen tot een identieke checklist met controles. Dit is met name relevant voor organisaties die gebruikmaken van cloud-native, hybride of gecontaineriseerde betalingsinfrastructuren die nooit naadloos in het oudere, voorschrijvende model pasten.
Samenvatting
PCI DSS 4.0.1 maakt certificaathygiëne een vast onderdeel van de audit, in plaats van slechts een operationeel risico. Uit de Trust Pulse Survey van DigiCert uit juli 2025 bleek dat 45% van de organisaties het afgelopen jaar te maken heeft gehad met uitval als gevolg van certificaten, en dat 37.5% van deze incidenten terug te voeren was op een verlopen certificaat. Dit is precies de storing die de subvereiste voor certificaatinventarisatie in PCI DSS 4.0.1 beoogt te detecteren. Het dichten van deze lacune begint met continue certificaatdetectie in combinatie met certificaatautomatisering , zodat niets in de omgeving met kaartgegevens onopgemerkt blijft tussen audits.
De wiskundige onderbouwing waarom handmatige tracking niet meer werkt, wordt eerst erger voordat het beter wordt. Volgens het gefaseerde schema van het CA/B Forum daalt de maximale geldigheidsduur van openbare TLS-certificaten naar 200 dagen in maart 2026, 100 dagen in maart 2027 en 47 dagen in maart 2029. Een PCI-omgeving met 500 certificaten die jaarlijks worden vernieuwd, zou na de invoering van de 47-daagse TLS-certificaten als maximum ongeveer 4,000 vernieuwingsacties per jaar vereisen . Dit is een achtvoudige toename van de vernieuwingslast die een spreadsheet niet kan verwerken. Dezelfde inventarisatie draagt direct bij aan de paraatheid voor PQC : precies weten welke certificaten en algoritmen er momenteel bestaan, is een voorwaarde voor echte crypto-flexibiliteit . Een CBOM (Certificate of Behavior Management) zet die inventaris om in een plan waarop je kunt voortbouwen, in plaats van een statische lijst.
Snelle checklist
- Bevestig dat elk van de 51 toekomstige vereisten is geïmplementeerd, getest en gedocumenteerd, en niet alleen de vereisten die in uw laatste beoordeling aan bod kwamen.
- Voer een geautomatiseerde certificaatdetectie uit op alle openbare en interne eindpunten in de CDE in plaats van een momentopname in een spreadsheet.
- Leg vast welke controles de gedefinieerde aanpak hanteren in plaats van een aangepaste aanpak, en zorg dat de onderbouwing hiervan gereed is voordat een beoordelaar ernaar vraagt.
- Controleer of de logboekcontrole, MFA en WAF-dekking voldoen aan de authenticatie- en monitoringcontroles die op 31 maart 2025 verplicht zijn geworden.
- Breng de werklast voor certificaatvernieuwing in kaart ten opzichte van de geldigheidsduur van 47 dagen om de haalbaarheid van automatisering nu al te beoordelen, in plaats van pas in 2029.
Wat is er veranderd in PCI DSS 4.0?
Zes wijzigingen in PCI DSS 4.0 hebben de meest directe operationele impact op PKI-, certificaatlevenscyclus- en identiteitsteams.
Strengere authenticatiemaatregelen
Naarmate de betalingsinfrastructuur steeds meer naar cloudplatformen verschuift, dwingt PCI DSS 4.0 bedrijven tot strengere authenticatiecontroles , die nauwer aansluiten bij de NIST- richtlijnen voor digitaal identiteits- en credential lifecycle management. Multifactorauthenticatie is nu vereist voor alle toegang tot de omgeving met kaartgegevens (Cardholder Data Environment, CDE), en Identity and Access Management (IAM) wordt beschouwd als een primaire verdediging tegen op inloggegevens gebaseerde aanvallen op kaartgegevens.
Scopevalidatie en datadetectie
Dienstverleners moeten elke locatie identificeren waar kaartgegevens van kaarthouders worden opgeslagen, de reikwijdte elke zes maanden opnieuw bevestigen en elk kwartaal gegevensinspecties uitvoeren. Dit is waar cryptografische en certificaatdetectie ophoudt een optie te zijn: je kunt de reikwijdte niet valideren op basis van gegevens of certificaten die je niet kunt inzien.
De aanpak op maat
Een van de grootste structurele veranderingen in de standaard is dat elke eis, in plaats van één voorschrijvende controle, nu het te behalen beveiligingsresultaat definieert. Organisaties kunnen dat resultaat bereiken via de gedefinieerde aanpak (de traditionele voorschrijvende controle) of via een aangepaste aanpak die is gevalideerd aan de hand van hun eigen risicoanalyse. Flexibiliteit betekent niet minder strengheid; een aangepaste aanpak moet nog steeds worden gedocumenteerd en verdedigbaar zijn tegenover een beoordelaar.
Drie andere wijzigingen maken de lijst met veranderingen in versie 4.0 compleet:
- Subvereiste voor certificaatinventarisatie: Handelaren moeten nu alles documenteren, bijhouden en inventariseren. TLS- en SSL-certificaat Wordt in diverse publieke domeinen gebruikt om de voortdurende geldigheid te bevestigen, waarmee een al lang bestaande blinde vlek in PCI-omgevingen wordt gedicht.
- Geautomatiseerde logboekcontrole: Handmatige logboekcontrole wordt niet langer als voldoende beschouwd. Het is te traag en te foutgevoelig op bedrijfsniveau, daarom vereist PCI DSS 4.0 geautomatiseerde controletools.
- Firewalls voor webapplicaties: Elke webapplicatie die toegankelijk is via internet, moet achter een WAF (Web Application Firewall) geplaatst worden. Dit dicht een gat dat bij handmatige perimetercontroles vaak over het hoofd wordt gezien.
Waar u zich op moet concentreren
Vijf acties bepalen of uw PCI DSS 4.0.1-positie de toets doorstaat, en elke actie is gekoppeld aan een specifiek team.
| Use Case | Aanbeveling | Operationeel eigenaar | Verwacht resultaat |
|---|---|---|---|
| Bevestiging dat de hiaten in 3.2.1 daadwerkelijk zijn gedicht. | Voer een gedocumenteerde analyse uit van de tekortkomingen voor elke toekomstige vereiste, niet alleen voor de vereisten die al zijn getest. | Compliance-/GRC-team | Auditklare bewijsstukken in plaats van veronderstelde naleving. |
| Alle kaartgegevens en bijbehorende certificaten opsporen. | Voer regelmatig geautomatiseerde data- en certificaatdetectie uit in plaats van een momentopname. | PKI / Beveiligingsteam | Nauwkeurige, actuele gegevens; geen schaduwcertificaten of onbekende gegevensopslagplaatsen. |
| De keuze maken tussen een standaardaanpak en een aangepaste aanpak per controle. | Beschrijf de beveiligingsdoelstelling en motiveer de gekozen aanpak voordat de beoordelaar erom vraagt. | Compliance-/beveiligingsarchitectuur | Flexibiliteit zonder het uiteindelijke resultaat van de controle te verzwakken. |
| Het opbouwen van interne expertise op basis van de standaard | Schakel externe PCI DSS-adviesdiensten in en organiseer periodieke trainingen voor het personeel in plaats van een eenmalige briefing. | Compliance-/platformteams | Minder foutieve controles en snellere beoordelingscycli. |
| Het vermijden van overbodige uitgaven aan beveiliging. | Controleer de bestaande beveiligingssoftware op ongebruikte of verkeerd geconfigureerde functionaliteit voordat u nieuwe producten aanschaft. | Beveiligings-/platformteams | Lagere kosten om te voldoen aan de 4.0.1-norm met behulp van wat u al bezit. |
Waarom dit belangrijk is voor het beheer van de levenscyclus van bedrijfscertificaten
De vereisten van PCI DSS 4.0.1 met betrekking tot certificaatinventarisatie en validatie van de reikwijdte komen niet los van elkaar. Ze worden tegelijkertijd ingevoerd met het CA/B Forum dat de levensduur van certificaten in de hele sector verkort, waardoor beide trends elkaar versterken.
Uit de Trust Pulse Survey van DigiCert (2 juli 2025) bleek dat 45% van de bedrijven het afgelopen jaar te maken heeft gehad met serviceuitval als gevolg van incidenten met certificaten, en dat 37.5% die uitval specifiek toeschreef aan verlopen certificaten, een van de meest te voorkomen oorzaken van storingen in een betaalomgeving. Wanneer een PCI-auditor vraagt hoe u de vervaldatum van certificaten binnen de CDE bijhoudt, is "we controleren een spreadsheet elk kwartaal" geen verdedigbaar antwoord meer, en het was ook nooit een betrouwbaar operationeel antwoord.
Tegelijkertijd legt de stemming van het CA/B Forum (goedgekeurd door Sectigo, 14 april 2025) een gefaseerde verlaging vast van de maximale geldigheidsduur van openbare TLS-certificaten: 200 dagen op 15 maart 2026, 100 dagen op 15 maart 2027 en 47 dagen op 15 maart 2029, ten opzichte van de huidige limiet van 398 dagen. Een handmatig vernieuwingsproces dat nu al storingen veroorzaakt met een frequentie van 200 tot 398 dagen, zal een cyclus van 47 dagen niet overleven. Voor een volledige uitleg van wat de kortere geldigheidsperiode operationeel vereist, zie de EC-handleiding voor de gereedheid voor TLS-certificaten met een geldigheidsduur van 47 dagen.
Eerlijk gezegd: de certificaatinventarisatievereiste van PCI DSS 4.0.1 en de geldigheidsduur van 47 dagen zijn in feite hetzelfde probleem, maar dan vanuit twee verschillende invalshoeken. De ene is een compliance-vereiste, de andere een vereiste vanuit de browser-/CA-industrie, maar beide vereisen dezelfde onderliggende functionaliteit: continue, geautomatiseerde inzage in elk certificaat in uw omgeving, en niet een periodieke audit. Teams die deze functionaliteit in één keer implementeren, voldoen aan beide vereisten tegelijk. Teams die ze als aparte projecten behandelen, moeten het inventarisatiewerk twee keer doen.
Dit is ook waar PCI DSS 4.0.1 aansluit op het bredere gesprek over cryptografische flexibiliteit. Een cryptografische materiaallijst (CBOM) breidt dezelfde ontdekkingsdiscipline die PCI DSS nu vereist voor certificaten uit naar elk cryptografisch onderdeel in uw omgeving, inclusief algoritmen, sleutelgroottes, protocolcontext en kwantumkwetsbaarheidsstatus. De inventaris die u opstelt voor PCI-compliance vormt dus ook de basis voor paraatheid voor post-kwantumcryptografie (PQC) . Voor een nadere blik op hoe u die inventaris kunt omzetten in een operationele capaciteit in plaats van een eenmalige spreadsheet, kunt u lezen hoe een CBOM cryptografische inventaris omzet in intelligentie.
Bedrijven die 1,000 tot 10,000 certificaten beheren, geven al aan weinig vertrouwen te hebben in het handmatig bijhouden van de vervaldatum, en het aantal certificaten neemt verder toe naarmate de infrastructuur groeit. Elke handmatige verlenging die aan dat volume wordt toegevoegd, is een extra kans op een storing, een bevinding bij een audit, of beide.
Hoe dit operationeel te maken binnen de PKI-, beveiligings-, platform- en compliance-teams?
De naleving van PCI DSS 4.0.1 voor certificaten en kaartgegevens is niet de verantwoordelijkheid van één enkel team. Duidelijke taakverdeling voorkomt dat het tussen wal en schip valt tijdens de jaarlijkse audit en de dagelijkse werkzaamheden.
PKI-teams
Beheer de certificaatinventaris zelf: vindbaarheid op openbare en interne eindpunten, geautomatiseerde verlenging en handhaving van geldigheidslimieten vóór de deadline van 47 dagen. Dit is de operationele kern waarop zowel PCI DSS 12.3.3 als het CA/B Forum-schema zijn gebaseerd.
Beveiligingsteams
Eigen IAM- en MFA-handhaving binnen de CDE, WAF-implementatie op internetgerichte applicaties en de overgang van handmatige naar geautomatiseerde logcontrole. Deze sluiten direct aan op de authenticatie- en monitoringvereisten die op 31 maart 2025 verplicht zijn gesteld.
Platformteams
Zorg voor de integratie op infrastructuurniveau: zorg ervoor dat systemen voor certificaatautomatisering, detectietools en logboekcontrole daadwerkelijk verbinding maken met de omgevingen waarin de CDE draait, in plaats van losstaande oplossingen te zijn.
Compliance
Beheer de documentatie: analyses van tekortkomingen ten opzichte van toekomstige vereisten, de rechtvaardiging voor eventuele aangepaste controlemethoden en de driemaandelijkse dataverzameling die nu vereist is voor scopevalidatie. Compliance zet de door PKI-, beveiligings- en platformteams ontwikkelde oplossingen om in bewijsmateriaal dat een beoordelaar accepteert.
Wat te doen Volgende
Begin met de lacune die de meeste schade veroorzaakt: voer een certificaatcontrole uit op alle openbare en interne eindpunten in de CDE vóór uw volgende beoordelingscyclus, en niet pas nadat een storing de vraag oproept. Combineer dit met een gedocumenteerde analyse van de lacunes ten opzichte van alle 51 toekomstige vereisten, bevestig welke controles u naleeft met de gedefinieerde aanpak versus een aangepaste aanpak, en hanteer een terugkerende cyclus van driemaandelijkse gegevenscontrole en validatie van de reikwijdte in plaats van dit als een jaarlijkse gebeurtenis te behandelen.
Houd na de implementatie een beperkt aantal meetwaarden bij om te bepalen of de wijzigingen daadwerkelijk effect hebben gehad: het aantal uitvalincidenten met betrekking tot certificaten per kwartaal, de gemiddelde tijd voor het vernieuwen van verlopende certificaten, het percentage certificaten dat geautomatiseerd (versus handmatig) wordt beheerd en de tijd die nodig is om op verzoek een volledig rapport met kaartgegevens en certificaatdekking te genereren. Als deze cijfers niet verbeteren, is het onderliggende proces in feite niet veranderd, ongeacht wat de compliance-checklist aangeeft.
Hoe encryptieconsultancy kan helpen
CertSecure Manager , het platform voor certificaatlevenscyclusbeheer van Encryption Consulting, biedt PKI- en beveiligingsteams de continue certificaatdetectie en geautomatiseerde verlenging die beide vereist zijn door de inventarisatie-subvereiste van PCI DSS 4.0.1 en de steeds korter wordende geldigheidsperioden van het CA/B Forum. Het platform lokaliseert elk TLS-certificaat en de bijbehorende privésleutel in de omgeving met kaartgegevens, handhaaft automatisch geldigheidslimieten en stuurt vervalwaarschuwingen via integraties zoals ServiceNow en Microsoft Teams, zodat een verlenging nooit afhankelijk is van iemand die een spreadsheet moet raadplegen.
Voor organisaties die dezelfde ontdekkingsdiscipline verder willen uitbreiden dan TLS, bouwen het CBOM Secure en PQC Center of Excellence van Encryption Consulting de cryptografische inventaris en migratie-roadmap die zowel PCI-compliance als post-quantum paraatheid vereisen. Ga naar encryptionconsulting.com voor meer informatie of neem contact op voor een demo of proof of concept.
Conclusie
PCI DSS 4.0.1 is geen toekomstige deadline meer. Alle vereisten met een toekomstige datum zijn verplicht sinds 31 maart 2025, en de verwachtingen ten aanzien van de certificaatinventaris van de standaard sluiten nu direct aan op de inspanningen van het CA/B Forum om de maximale TLS-validiteit te beperken tot 47 dagen. Het behandelen van beide als een jaarlijkse compliance-oefening leidt tot de storingen, auditbevindingen en verliezen van zes cijfers die bedrijven nu al melden.
De oplossing is voor beide problemen hetzelfde: continue, geautomatiseerde inzage in elk certificaat en cryptografisch bestand in uw omgeving, gezamenlijk beheerd door PKI-, beveiligings-, platform- en compliance-teams in plaats van overgelaten aan het team dat er vlak voor een audit aan denkt om te controleren.
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit PCI DSS 4.0-vereisten – Waar moet u zich op concentreren?
PCI DSS 4.0.1 is volledig afdwingbaar: alle 51 toekomstige vereisten zijn vanaf 31 maart 2025 verplicht. De grootste operationele knelpunten zijn doorgaans handmatige certificaatregistratie, onregelmatige validatie van de scope en logboekcontrole die nog niet geautomatiseerd is. Het dichten van deze lacunes vereist continue monitoring en automatisering, en niet een eenmalige compliance-actie per jaar.
Waarom is dit belangrijk voor het beheer van de levenscyclus van bedrijfscertificaten?
PCI DSS 4.0.1 vereist dat organisaties elk TLS/SSL-certificaat op openbare domeinen documenteren, volgen en inventariseren. Tegelijkertijd bleek uit het Trust Pulse Survey van DigiCert dat 45% van de bedrijven het afgelopen jaar te maken heeft gehad met downtime als gevolg van certificaatproblemen, waarvan 37.5% te wijten was aan verlopen certificaten. Certificaatlevenscyclusbeheer is nu zowel een compliance-vereiste als een kwestie van operationele betrouwbaarheid.
Welke teams zijn verantwoordelijk voor de uitvoering van deze richtlijnen?
PKI-teams zijn verantwoordelijk voor certificaatdetectie en geautomatiseerde verlenging. Beveiligingsteams zijn verantwoordelijk voor IAM, MFA, WAF-implementatie en geautomatiseerde logboekcontrole. Platformteams zijn verantwoordelijk voor de integratie van deze tools in de omgevingen waar de kaartgegevens worden verwerkt. Compliance-teams zijn verantwoordelijk voor de documentatie en het bewijsmateriaal dat een auditor zal beoordelen.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Handmatige certificaatregistratie en validatie van de reikwijdte vergroten het risico op storingen door verlopen certificaten, onontdekte kaartgegevensbestanden, mislukte beoordelingen en financiële verliezen van zes cijfers als gevolg van certificaatincidenten. Handmatige controle van logboeken wordt onder PCI DSS 4.0.1 ook niet langer als voldoende beschouwd.
Hoe vermindert automatisering het risico op certificaatuitval?
Geautomatiseerd beheer van de levenscyclus van certificaten elimineert de handmatige verlengingsstappen die het meest waarschijnlijk worden gemist of vertraagd, houdt de vervaldatum continu bij in plaats van eens per kwartaal, en is schaalbaar naar de kortere verlengingscycli die het 47-dagenschema van het CA/B Forum vanaf 2029 vereist.
Welke meetgegevens moeten teams bijhouden na de implementatie?
Registreer per kwartaal het aantal uitvalincidenten met betrekking tot certificaten, de gemiddelde tijd voor het verlengen van verlopen certificaten, het percentage certificaten dat geautomatiseerd versus handmatig wordt beheerd, en de tijd die nodig is om op verzoek een volledig rapport met certificaat- en kaarthoudergegevens te genereren.
Hoe hangt dit samen met de gereedheid van het TLS-certificaat binnen 47 dagen?
Het CA/B Forum hanteert een gefaseerd schema waarbij de maximale geldigheidsduur van TLS-certificaten wordt verkort van 398 dagen nu naar 200 dagen in maart 2026, 100 dagen in maart 2027 en 47 dagen in maart 2029. Een handmatig verlengingsproces, dat bij de huidige geldigheidsperioden al problemen ondervindt, kan een cyclus van 47 dagen niet aan. Dit maakt certificaatautomatisering een voorwaarde voor zowel PCI DSS 4.0.1 als de gelijktijdige implementatie van een cyclus van 47 dagen.
Hoe moet dit worden aangepakt in multi-cloud- of hybride PKI-omgevingen?
Multicloud- en hybride omgevingen vereisen certificaatdetectie die elke cloudprovider, on-premises CA en publiek toegankelijk eindpunt in één inventaris omvat, in plaats van aparte tools per omgeving. De aangepaste aanpak van PCI DSS 4.0.1 biedt multicloudorganisaties flexibiliteit in de manier waarop ze aan een controle voldoen, maar de onderliggende zichtbaarheidseis – weten waar elk certificaat en elke opslagplaats voor kaartgegevens zich bevindt – blijft ongewijzigd.
- Key Takeaways
- Wat is PCI DSS?
- PCI DSS 4.0.1: Waar staan bedrijven momenteel?
- Samenvatting
- Wat is er veranderd in PCI DSS 4.0?
- Waar u zich op moet concentreren
- Waarom dit belangrijk is voor het beheer van de levenscyclus van bedrijfscertificaten
- Hoe dit operationeel te maken binnen de PKI-, beveiligings-, platform- en compliance-teams?
- Wat te doen Volgende
- Hoe encryptieconsultancy kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ


