- Key Takeaways
- Voorwaarden voordat u de verlenging van IIS-certificaten automatiseert
- Stapsgewijs: IIS-certificaatvernieuwing automatiseren met CertSecure Manager
- Handmatige versus geautomatiseerde IIS-certificaatvernieuwing
- IIS-certificaatvernieuwing in cijfers
- Wie is hiervoor verantwoordelijk: Matrix van teamverantwoordelijkheid en -acties
- Richtlijnen voor terugdraaien en veelvoorkomende fouten
- Succesindicatoren om na de implementatie te volgen
- Overwegingen bij multi-cloud en hybride PKI
- Voorbij vernieuwing: crypto-flexibiliteit voor het 47-dagen tijdperk
- Hoe kan Encryption Consulting u helpen?
- Wat te doen Volgende
- Conclusie
- Veelgestelde Vragen / FAQ
Kort antwoord: Het automatiseren van de vernieuwing van IIS-certificaten betekent dat u de IIS Renewal Agent van CertSecure Manager installeert op dezelfde Windows-server waarop IIS draait. De agent vraagt vervolgens automatisch elk nieuw certificaat aan, geeft het uit en koppelt het voordat het oude certificaat verloopt. Dit elimineert de handmatige stappen die de meeste certificaatgerelateerde storingen veroorzaken. Deze handleiding behandelt de vereisten, de exacte configuratiestappen, wat u moet doen als een vernieuwing mislukt en de statistieken die de moeite waard zijn om bij te houden zodra de automatisering actief is.
Handmatige verlenging was al omslachtig bij een certificaatlevensduur van 398 dagen. Het is helemaal niet meer haalbaar zodra de door het CA/Browser Forum gefaseerde verkorting in 2029 47 dagen bereikt. CertSecure Manager maakt gebruik van een agentgebaseerde aanpak en automatiseert het aanvragen, uitgeven, verlengen en implementeren van IIS-certificaten volledig, waardoor verlenging niet langer afhankelijk is van iemand die een deadline onthoudt.
Key Takeaways
- De IIS Renewal Agent van CertSecure Manager automatiseert het aanvragen, uitgeven en verlengen van certificaten, evenals het bijwerken van IIS-bindingen. Hierdoor is het niet langer nodig dat iemand een deadline onthoudt voordat de verlenging plaatsvindt.
- De gefaseerde reductie van het CA/Browser Forum beperkt de geldigheidsduur van nieuwe openbare TLS-certificaten tot 200 dagen vanaf 15 maart 2026, tot 100 dagen in maart 2027 en tot 47 dagen op 15 maart 2029.
- 45% van de bedrijven meldde het afgelopen jaar downtime als gevolg van incidenten met certificaten, en 37.5% herleidde die downtime tot verlopen certificaten (DigiCert Trust Pulse Survey, 2 juli 2025).
- In 2025 had 76% van de organisaties minstens één storing die verband hield met certificaten, met een gemiddelde kostenpost van ongeveer $540,000 per incident, inclusief omzetverlies, noodarbeid en herstelkosten (Start With Identity, februari 2026).
- Hetzelfde model voor certificaatvernieuwing wordt niet alleen voor IIS gebruikt, maar ook voor NGINX, Apache en F5. Kortere certificaatlevenscycli zorgen voor frequentere, minder verstorende momenten om kwantumbestendige algoritmen te implementeren.
Voorwaarden voordat u de verlenging van IIS-certificaten automatiseert
Controleer elk van de volgende punten voordat u de IIS Renewal Agent installeert. Het overslaan van een van deze punten is de meest voorkomende reden waarom een eerste configuratiepoging mislukt.
| Eerste vereiste | Waarom het nodig is | Actie |
|---|---|---|
| CertSecure Manager beheerdersaccount | Vereist voor het configureren van de CA-, sjabloon- en agentinstellingen. | Bevestig de inlogtoegang tot de CertSecure Manager-frontend. |
| IIS Renewal Agent is geïnstalleerd op de IIS-host. | De agent voert lokaal de generatie, uitgifte en bindende updates van CSR's uit. | Download het agent-zipbestand van de CertSecure Manager-interface en volg de instructies in het bijgevoegde readme-bestand. |
| Bereikbare certificeringsinstantie | De agent dient verlengingsverzoeken in bij de geconfigureerde CA. | Controleer de uitgaande verbinding van de IIS-host naar de CA, intern of openbaar. |
| Certificaatsjabloon gedefinieerd | Voor verlengingsaanvragen is een sjabloon nodig met het correcte sleutelgebruik en de geldigheidsperiode. | Maak of bevestig de sjabloon in CertSecure Manager voordat u de agent configureert. |
| Machtigingen voor serviceaccounts | De agent draait als een Windows-service en heeft rechten nodig om IIS-bindingen bij te werken. | Voer de agent uit onder een account met lokale beheerdersrechten op de IIS-server. |
| Netwerkpad naar CertSecure Manager | De agent rapporteert de taakstatus terug aan de CertSecure Manager-server. | Controleer of de firewallregels verkeer van agent naar server toestaan, vooral voor cloud- of hybride IIS-hosts. |
Stapsgewijs: IIS-certificaatvernieuwing automatiseren met CertSecure Manager
De vernieuwingsagent kan worden gedownload via de CertSecure Manager-interface. Het readme-bestand, waarin de installatie-instructies worden beschreven, is opgenomen in het gedownloade zip-bestand. Nadat de agent is geïnstalleerd, kunt u deze beheren via de Windows Services-console. Voltooi eerst de bovenstaande vereisten en volg daarna de vijf onderstaande stappen.
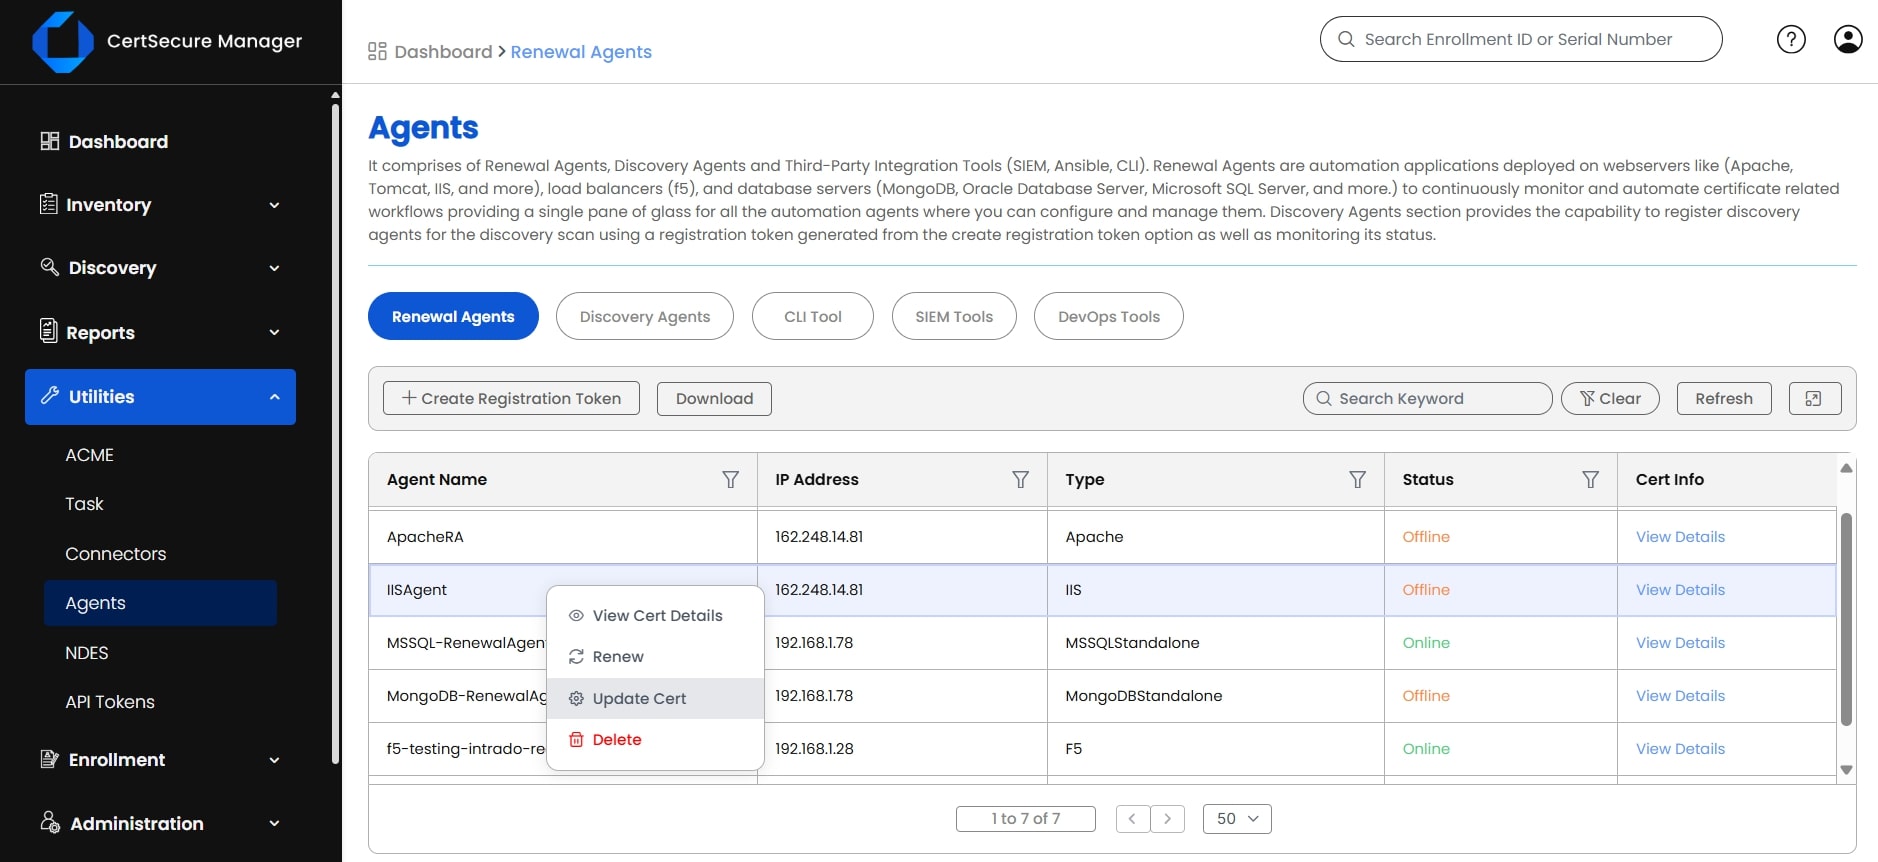
Stap 1: Open de Agents Console en controleer de agentstatus.
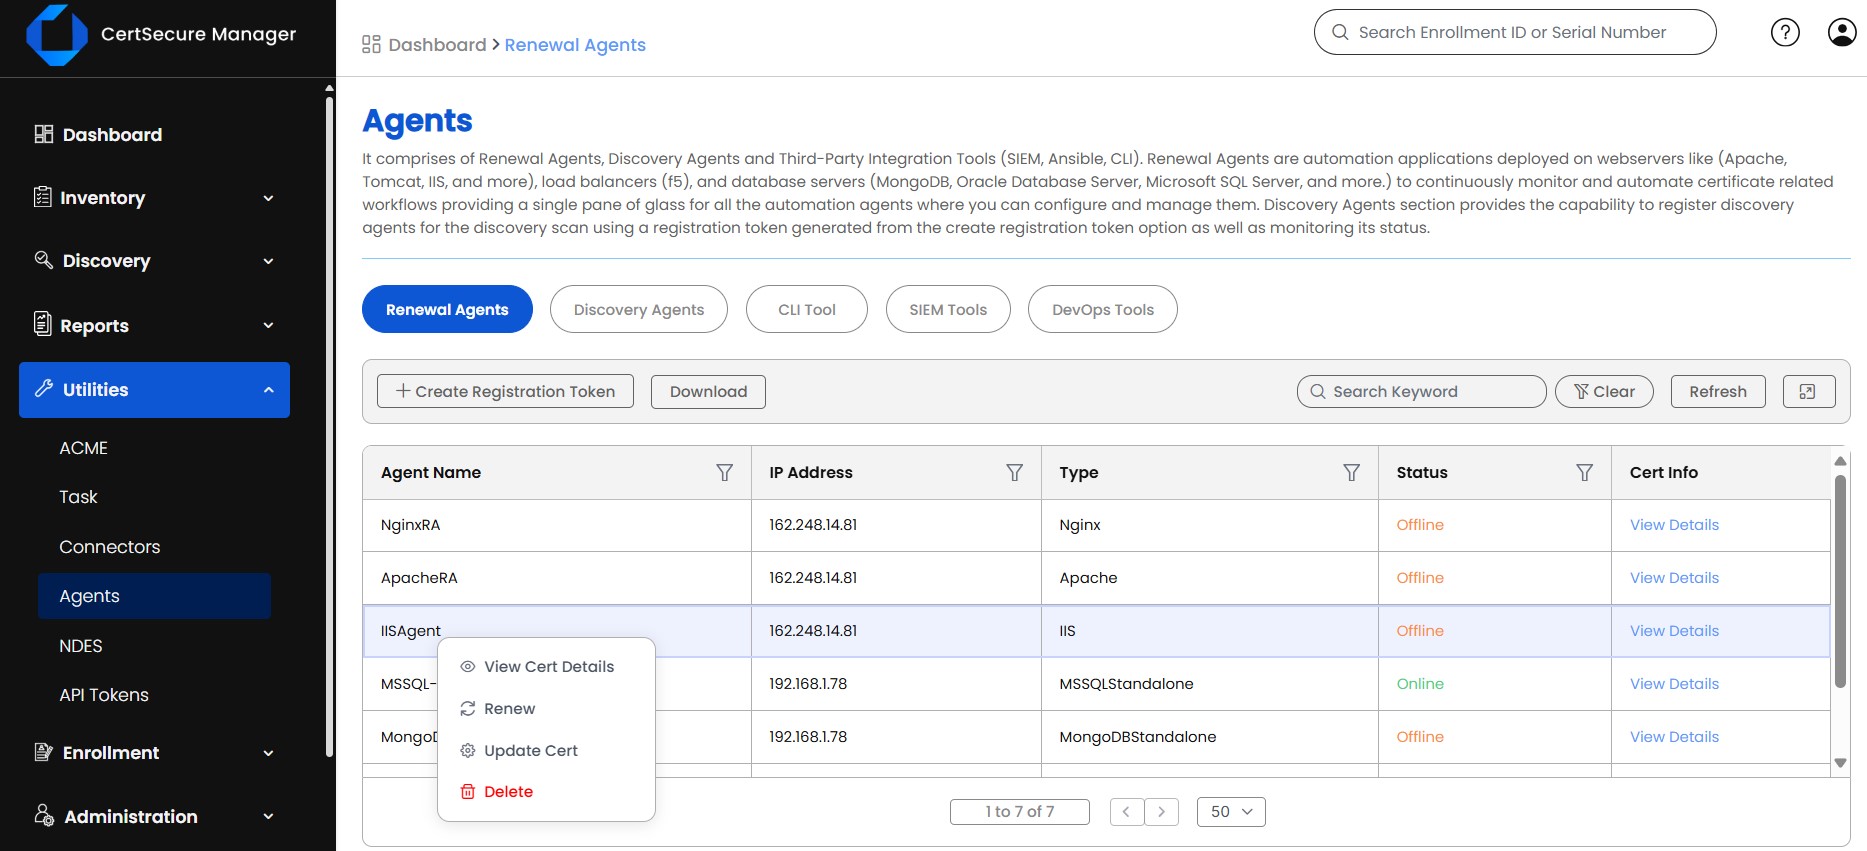
Meld u aan bij CertSecure Manager en ga naar Hulpprogramma's , vervolgens naar Agents . Controleer de status van de IIS Renewal Agent, klik er vervolgens met de rechtermuisknop op en selecteer Certificaat bijwerken.
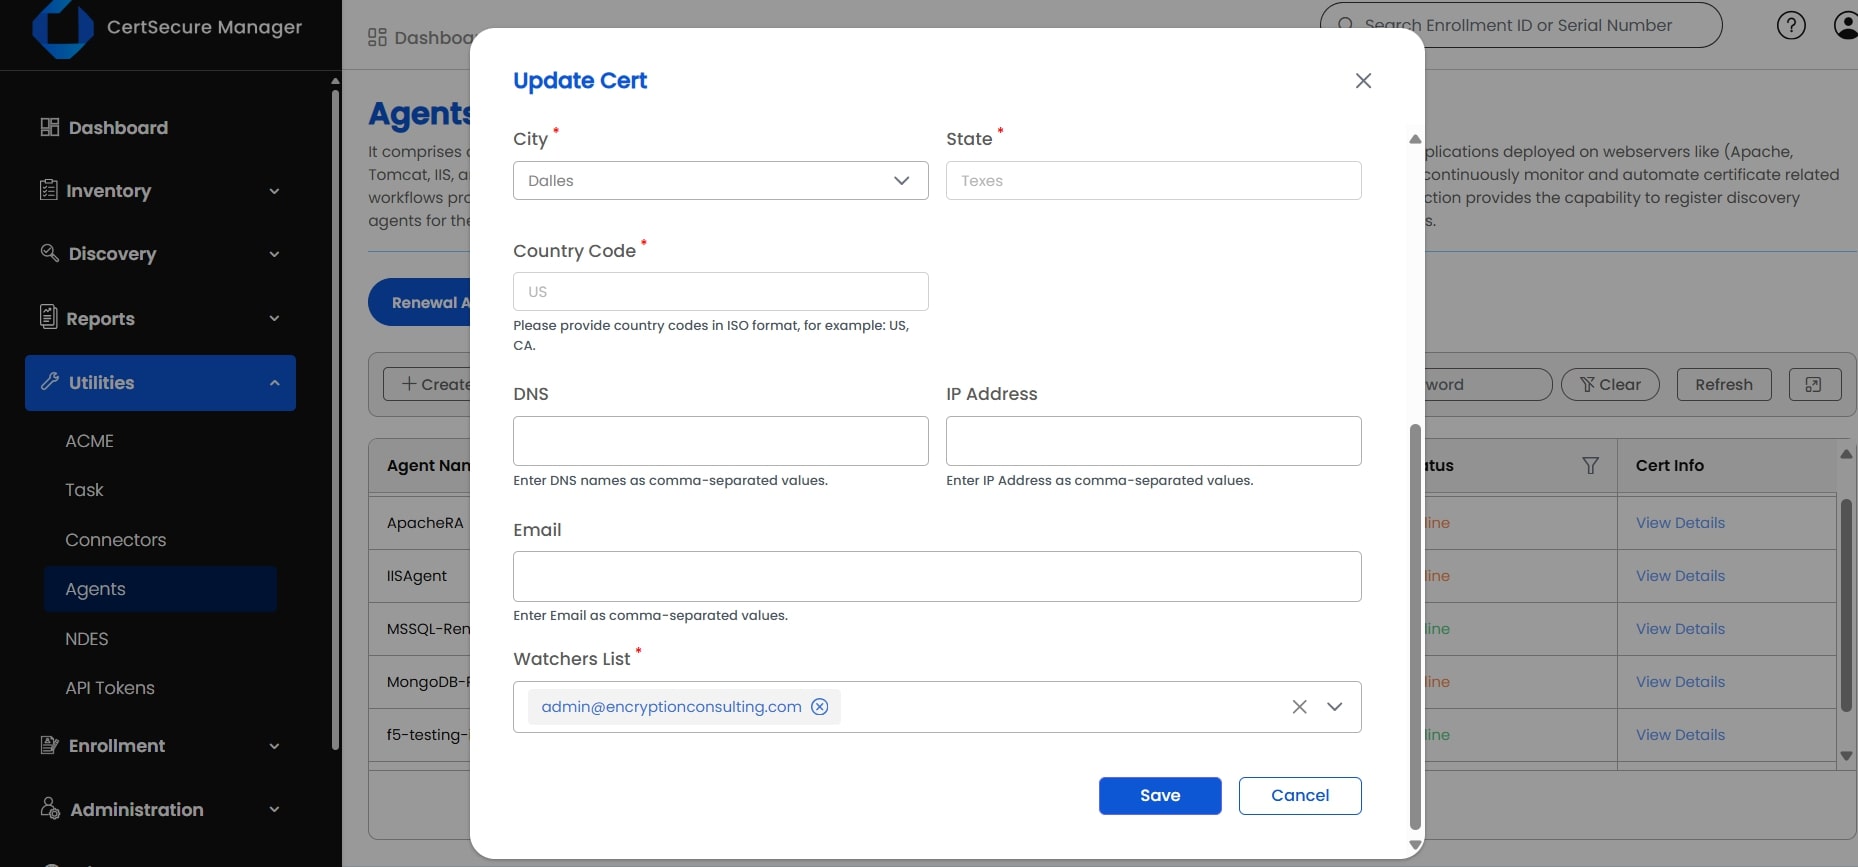
Stap 2: Configureer de certificeringsinstantie en de sjabloon en sla deze vervolgens op.
Selecteer de certificeringsinstantie, de certificaatsjabloon en alle andere vereiste gegevens en klik vervolgens op Opslaan.
Stap 3: Activeer de verlenging
Klik nogmaals met de rechtermuisknop op de agent, selecteer 'Vernieuwen ' en bevestig om de verlenging te starten.
Stap 4: De vernieuwingstaak bewaken
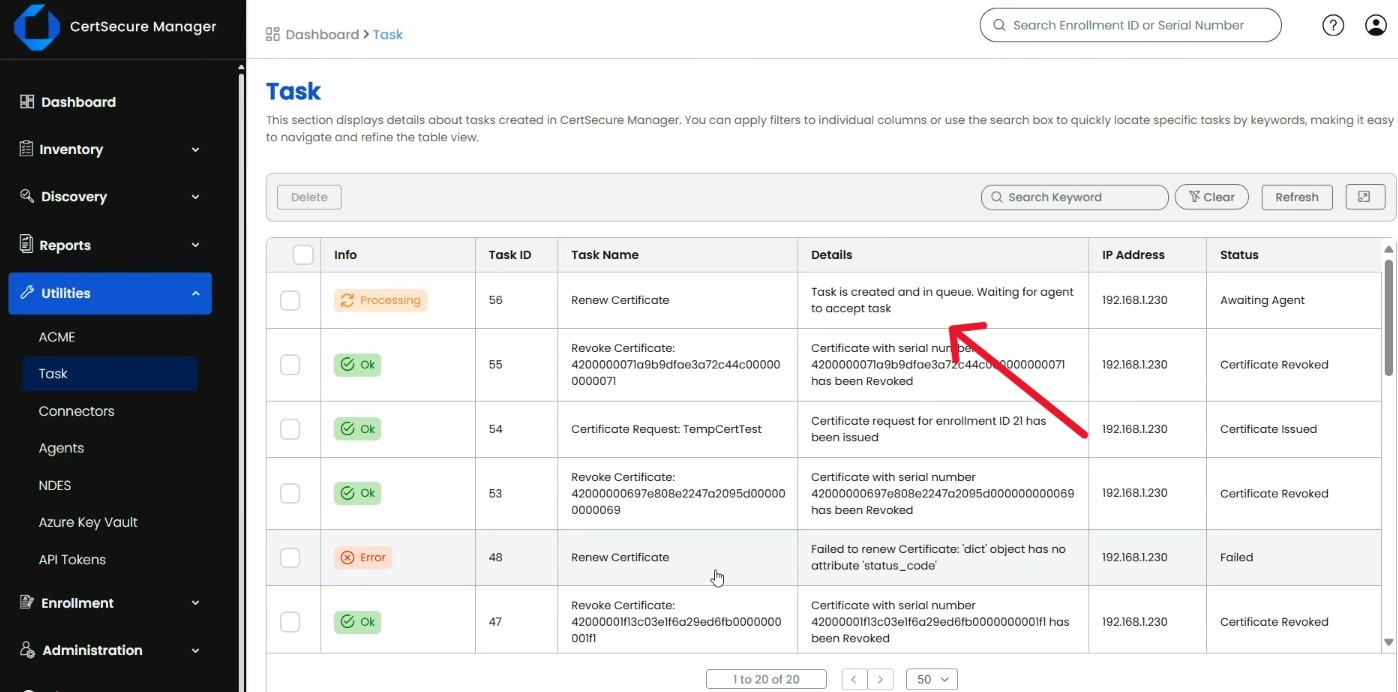
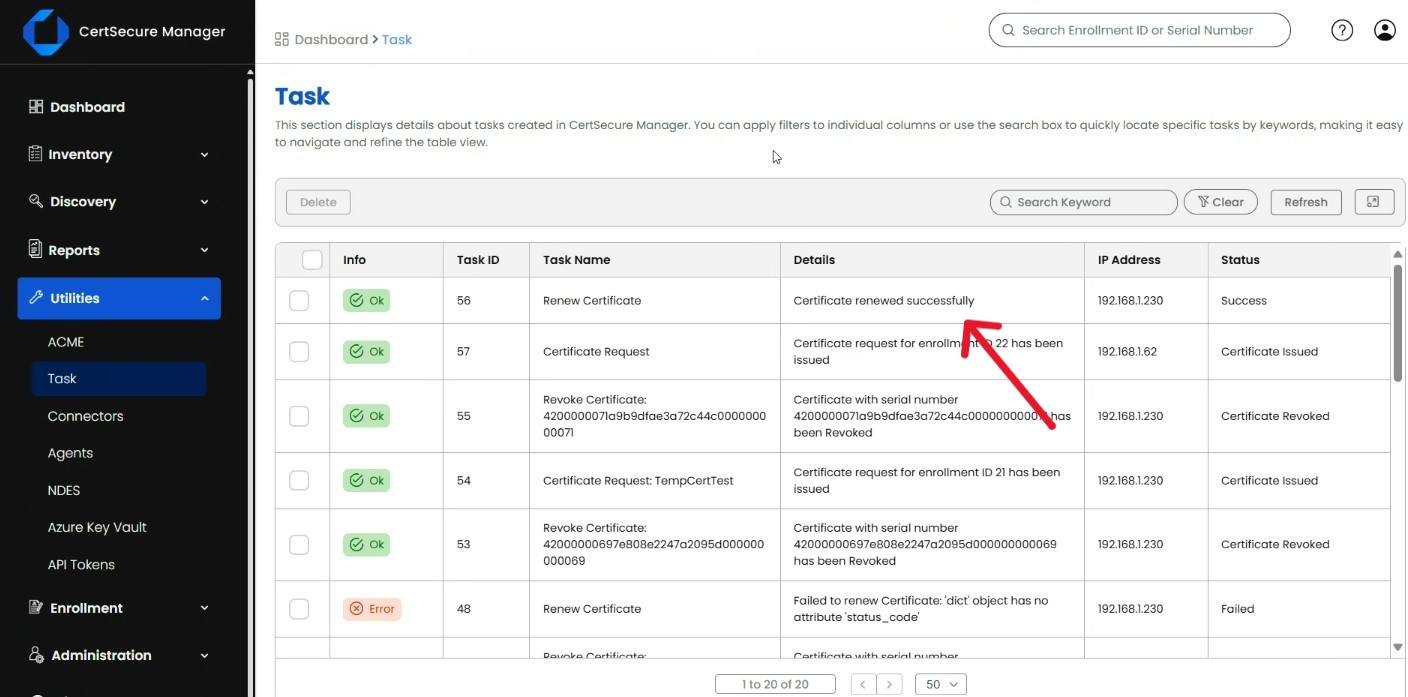
Ga naar Hulpprogramma's en vervolgens naar Taken om de verlenging te volgen en te bevestigen dat deze is voltooid.
Stap 5: Controleer het certificaat en de logboeken als de verlenging mislukt.
Als de verlenging is gelukt, ga dan in uw browser naar de betreffende website en controleer de certificaatgegevens. Als de verlenging mislukt, controleer dan het logbestand van de verlengingsagent, dat zich standaard op het onderstaande pad bevindt.
C:\CertSecure\logs\EC_IIS_RenewalAgent.logOp de IIS-host zelf kunt u via een opdrachtprompt met beheerdersrechten controleren welk certificaat momenteel aan een site is gekoppeld:
%windir%\system32\inetsrv\appcmd.exe list sslcertHandmatige versus geautomatiseerde IIS-certificaatvernieuwing
Vóór de automatisering betekende het vernieuwen van een IIS-certificaat het handmatig genereren van een CSR, het indienen ervan bij de CA, het wachten op de uitgifte en het handmatig bijwerken van de IIS-binding. Dit duurde ongeveer 30 tot 60 minuten per binding en moest bij elke vernieuwingscyclus worden herhaald. Na de automatisering is dezelfde vernieuwing een trigger die met een rechtermuisklik wordt geactiveerd en die de agent automatisch uitvoert en registreert. Hieronder wordt een vergelijking van de twee benaderingen weergegeven naarmate de geldigheidsperiode korter wordt.
| Aspect | Handmatige verlenging | Geautomatiseerde verlenging (IIS-verlengingsagent) |
|---|---|---|
| Tijd per certificaat | 30-60 minuten of langer per binding, te herhalen bij elke verlengingscyclus. | Het duurt enkele minuten voordat de actie wordt geactiveerd; de agent verzorgt de generatie en uitgifte van de CSR en de update van de IIS-binding. |
| Risico op een gemiste verlenging | Hoog, en stijgt naarmate de geldigheidsperiode korter wordt, richting 47 dagen. | Laag; verlengingen worden door de agent gemonitord met statusregistratie op taakniveau. |
| Voorbereiding op het 47-dagen tijdperk (2029) | Niet duurzaam op grote schaal zodra de verlenging ongeveer elke zes weken nodig is. | Ontworpen voor frequente heruitgifte zonder extra personeelstijd. |
| Inzicht in alle servers | Spreadsheets, agendaherinneringen of tribale kennis. | Gecentraliseerd overzicht onder de schermen Agents en Taken van CertSecure Manager. |
| Audit- en nalevingsbewijs | Achteraf gereconstrueerd, indien al gedaan. | Taakgeschiedenis en logboeken zijn op aanvraag beschikbaar. |
| Dekking buiten IIS | Een afzonderlijk handmatig proces per servertype. | Hetzelfde agentmodel is ook van toepassing op NGINX, Apache en F5. |
IIS-certificaatvernieuwing in cijfers
Handmatige vernieuwing is niet alleen vervelend. Uit data blijkt dat het een meetbare bron van storingen en kosten is voor de IT-afdeling van een bedrijf.
- Uitvaltijd als gevolg van certificaatproblemen: 45% van de bedrijven ondervond het afgelopen jaar uitval door incidenten met certificaten, en 37.5% van die uitval was direct terug te voeren op verlopen certificaten.DigiCert Trust Pulse-enquête(gepubliceerd op 2 juli 2025).
- Kosten per storing: 76% van de organisaties ondervond in 2025 ten minste één storing die verband hield met certificaten, met een gemiddelde kostprijs van ongeveer $540,000 per incident, inclusief gederfde inkomsten, noodarbeid en herstelkosten.Begin met identiteitsanalyse van de machine(gepubliceerd op 8 februari 2026).
- Lezersbetrokkenheid: Deze handleiding is meer dan 2,800 keer gelezen door IT- en PKI-teams (interne analyses van Encryption Consulting, Q3 2026), wat overeenkomt met hoe vaak teams in anderszins volwassen omgevingen problemen ondervinden bij het vernieuwen van IIS-certificaten.
Dat is allemaal niet verrassend als je bedenkt waar de geldigheidsduur van TLS-certificaten naartoe gaat. Vanaf 15 maart 2026 stelt het CA/Browser Forum een maximum van 200 dagen vast voor nieuw uitgegeven openbare TLS-certificaten ( CA/Browser Forum Ballot SC-081v3, Sectigo, 14 april 2025 ). Dat maximum daalt naar 100 dagen op 15 maart 2027 en naar 47 dagen op 15 maart 2029, het punt waar de meeste leveranciers op doelen als ze het hebben over het tijdperk van de "47-dagencertificaten". Certificaten die vóór elke deadline zijn uitgegeven, behouden hun oorspronkelijke geldigheid tot ze vanzelf verlopen, maar elke verlenging na die datum volgt de kortere periode. Met een interval van 47 dagen is het handmatig doorlopen van bovenstaande stappen, ongeveer elke zes weken per server, geen goed plan; het is een garantie dat er uiteindelijk iets over het hoofd wordt gezien.
Wie is hiervoor verantwoordelijk: Matrix van teamverantwoordelijkheid en -acties
De automatisering van de IIS-certificaatvernieuwing raakt meerdere teams. Gebruik deze matrix om verantwoordelijkheden toe te wijzen voordat u de agent configureert.
| Team | Primaire verantwoordelijkheid | Actie tijdens de uitrol |
|---|---|---|
| PKI-team | Beheert CA-verbindingen, certificaatsjablonen en de geldigheid van de vertrouwensketen. | Configureer de CA- en sjablooninstellingen van de agent in Hulpprogramma's > Agents. |
| Beveiligingsteam | Definieert automatisering als beleid en volgt certificaatgerelateerde risico's. | Controleer de takenwachtrij en onderzoek eventuele verlengingsfouten op mogelijke beveiligingsrisico's. |
| Platform-/infrastructuurteam | Installeert en onderhoudt de vernieuwingsagent op IIS-hosts. | Installeer de IIS Renewal Agent, controleer of de Windows-service actief is en beheer de machtigingen van het serviceaccount. |
| Complianceteam | Bevestigt de controleerbaarheid aan de hand van interne en wettelijke vereisten. | Gebruik de taakgeschiedenis als bewijs voor verlenging en controleer of deze aansluit op de deadlines van CA/Browser Forum. |
Richtlijnen voor terugdraaien en veelvoorkomende fouten
Richtlijnen voor terugdraaien
Als een verlenging halverwege mislukt, blijft het bestaande certificaat aan de site gekoppeld totdat het expliciet wordt vervangen. Een mislukte taak zorgt er dus meestal niet voor dat de site vanzelf offline gaat. Als een verlenging is voltooid, maar het nieuwe certificaat een onverwacht probleem veroorzaakt (een onderbroken certificaatketen, een onjuiste sjabloon of een koppeling naar de verkeerde site), herstel dan de IIS-koppeling naar het vorige certificaat terwijl u het probleem onderzoekt. Voer de verlenging vervolgens opnieuw uit zodra de onderliggende oorzaak in CertSecure Manager is verholpen.
- Check Hulpprogramma's > Taken Om de oorzaak van de storing te achterhalen, moet men eerst handmatige actie ondernemen.
- Koppel indien nodig het vorige certificaat opnieuw in IIS Manager, zodat de site bereikbaar blijft tijdens het oplossen van het probleem.
- Los de onderliggende oorzaak (CA-connectiviteit, sjabloon of machtigingen) op in CertSecure Manager voordat u de vernieuwingsaanvraag opnieuw start.
- Bevestig de site in een browser nadat u de verlenging opnieuw hebt uitgevoerd, dezelfde verificatiestap als in stap 5 hierboven.
Veelvoorkomende fouten en oplossingen
- CA-verbindingsfout (time-out): Controleer of de IIS-host de certificeringsinstantie via het netwerk kan bereiken; controleer de firewall- en proxyregels, met name in cloud- of hybride omgevingen.
- Sjabloon onjuist geconfigureerd: Controleer of de certificaatsjabloon die in stap 2 is geselecteerd, overeenkomt met het sleutelgebruik en de geldigheidsperiode die de certificeringsinstantie verwacht.
- In afwachting van goedkeuring door Californië: Sommige certificeringsinstanties vereisen handmatige goedkeuring van een ingediend verzoek; controleer de console van de certificeringsinstantie als een taak langer dan verwacht in de wachtrij blijft staan.
- Machtigingsfouten bij het bijwerken van de IIS-binding: Controleer of het Windows-serviceaccount dat de agent uitvoert, lokale beheerdersrechten heeft op de IIS-server.
- Agentenservice gestopt: Controleer de status van de vernieuwingsagent in de Windows Services-console als deze niet langer wordt weergegeven in Hulpprogramma's > Agents.
De meeste storingen zijn terug te voeren op de CA-connectiviteit, een verkeerd geconfigureerde sjabloon of een goedkeuringsstap die nog in behandeling is aan de CA-zijde, en het logboek op C:\CertSecure\logs\EC_IIS_RenewalAgent.log registreert het exacte punt waar de storing optreedt.
Succesindicatoren om na de implementatie te volgen
Controleer deze punten elk kwartaal en direct na elke wijziging in het CA/Browser Forum, de browser of CertSecure Manager:
- Storingen als gevolg van certificaatproblemen: trend richting nul na de implementatie van automatisering.
- Gemiddelde verlengingstijd per certificaat: Vergelijk de handmatige basismeting van 30-60 minuten met de geautomatiseerde trigger- en monitoringstijd.
- Agentdekking: Het aantal IIS-certificaten dat door de verlengingsagent wordt beheerd ten opzichte van de totale inventaris van IIS-certificaten.
- Mislukkingspercentage van vernieuwingstaken: Opgehaald uit Hulpprogramma's > Taken.
- Handmatige verlenging van tickets: Vermindering van het aantal IT- of beveiligingstickets dat wordt aangemaakt voor certificaatvernieuwing na de uitrol.
Let op: Encryption Consulting heeft nog geen gepubliceerde cijfers van eigen makelij met betrekking tot bespaarde verlengingstijd, beheerde certificaten of vermindering van tickets specifiek voor deze workflow. Houd de bovenstaande statistieken intern bij en voeg een gedateerd, kwartaalspecifiek cijfer toe zodra dit beschikbaar is; dit wordt hier gemarkeerd voor opvolging in plaats van een schatting.
Overwegingen bij multi-cloud en hybride PKI
Het agent-per-host-model werkt op dezelfde manier, ongeacht of IIS on-premises, in Azure, AWS of een andere cloud draait. Enkele aandachtspunten in multi-cloud- of hybride omgevingen:
- Netwerkpad: Controleer of de firewall-, NSG- of beveiligingsgroepregels de agent toestaan om de CertSecure Manager-server en de geconfigureerde CA te bereiken, ongeacht de VPC- of VNet-grenzen.
- CA-bereikbaarheid: Zowel een privé-CA achter een VPN als een openbare CA die via internet bereikbaar is, werken, maar het netwerkpad moet per omgeving worden bevestigd en niet zomaar worden aangenomen.
- Gecentraliseerde zichtbaarheid: Koppel elke agent, zowel on-premises als in de cloud, aan dezelfde CertSecure Manager-instantie, zodat Hulpprogramma's > Agents en taken één overzicht van de inventaris bieden in plaats van afzonderlijke dashboards per cloudprovider.
- Serviceaccounts met minimale privileges: Gebruik een afzonderlijk serviceaccount per host in plaats van referenties te delen tussen on-premise en cloud-IIS-servers.
Voorbij vernieuwing: crypto-flexibiliteit voor het 47-dagen tijdperk
Het automatiseren van verlengingen lost het operationele probleem van kortere certificaatlevenscycli op, maar creëert ook een kans: elke verlenging biedt de mogelijkheid om sterkere of kwantumresistente algoritmen te implementeren zonder een apart onderhoudsvenster. Om hiervan te profiteren, is het essentieel om te weten welke certificaten, sleutels en algoritmen daadwerkelijk in gebruik zijn. Daarvoor is een cryptografisch ontdekkings- en inventarisatieplatform zoals CBOM Secure ontwikkeld. Lees hoe dit inventarisatiewerk zich in de loop der tijd ontwikkelt in ' Van CBOM-inventaris naar intelligentie'.
Combineer certificaatdetectie met het PQC Center of Excellence van Encryption Consulting en de PQC- gereedheidsrichtlijnen, en de hierboven beschreven frequente, geautomatiseerde vernieuwingscyclus wordt het leveringsmechanisme voor uw post-quantummigratie in plaats van een apart project dat concurreert om dezelfde serveronderhoudsvensters.
Hoe kan Encryption Consulting u helpen?
Encryption Consulting breidt de mogelijkheden van CertSecure Manager uit door geautomatiseerde certificaatvernieuwing aan te bieden, niet alleen voor IIS, maar ook voor NGINX-, Apache- en F5-omgevingen. Dit vermindert handmatige inspanningen, elimineert configuratiefouten en garandeert een veilige implementatie van certificaten in uw gehele infrastructuur. Nu de CA/Browser Forum de termijn voor certificaatvernieuwing al heeft verkort tot 200 dagen en in maart 2029 naar 47 dagen gaat, is automatisering niet langer optioneel, maar essentieel voor het waarborgen van een continue bedrijfsvoering.
Naast automatisering biedt Encryption Consulting PKI-as-a-Service (PKIaaS) en deskundig PKI-advies om veilige, schaalbare PKI-omgevingen te bouwen, beheren en optimaliseren die zijn afgestemd op uw behoeften: on-premise, hybride of cloud.
Wat te doen Volgende
- PKI-team: Bevestig de CA en het certificaatsjabloon dat de verlengingsagent moet gebruiken en valideer deze aan de hand van de bovenstaande tabel met vereisten.
- Beveiligingsteam: Voeg de downtime als gevolg van certificaten en het percentage mislukte vernieuwingstaken toe aan de statistieken die u al bijhoudt voor infrastructuurrisico's.
- Platformteam: Installeer de IIS Renewal Agent eerst op een niet-productiehost, doorloop alle vijf stappen en bevestig het terugdraaipad voordat u de update breed uitrolt.
- Compliance-team: Controleer of de bewaartermijn van de taakgeschiedenis binnen uw auditvenster valt en stem uw verlengingscyclus af op de deadlines van maart 2026, maart 2027 en maart 2029 van het CA/Browser Forum.
Conclusie
Het automatiseren van certificaatvernieuwing voor IIS met CertSecure Manager en de bijbehorende IIS Renewal Agent vermindert de handmatige inspanning en verbetert de betrouwbaarheid en beveiliging van uw webinfrastructuur aanzienlijk. Dankzij vooraf vastgestelde vereisten, een herhaalbare configuratie in vijf stappen en een duidelijke terugdraaimogelijkheid blijven uw certificaten actueel met een veel kleiner risico op een storing als gevolg van een verlopen certificaat. Naarmate de geldigheidsperiode van TLS steeds korter wordt en in 2029 naar 47 dagen zal gaan, biedt deze vernieuwingsfrequentie u tevens een ingebouwd controlepunt voor het implementeren van sterkere, kwantumresistente algoritmen.
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit het automatiseren van IIS-certificaatvernieuwing met CertSecure Manager?
De belangrijkste conclusie is dat handmatige vernieuwing van IIS-certificaten niet schaalbaar is naarmate de geldigheidsperioden van TLS-certificaten tegen maart 2029 afnemen tot 47 dagen. De IIS Renewal Agent van CertSecure Manager automatiseert aanvragen voor certificeringsinstanties, de uitgifte ervan en de updates van IIS-bindingen, waardoor het terugkerende handmatige werk dat de meeste certificaatgerelateerde storingen veroorzaakt, overbodig wordt.
Waarom is dit belangrijk voor het beheer van de levenscyclus van bedrijfscertificaten?
Het beheer van de levenscyclus van bedrijfscertificaten moet nu rekening houden met vernieuwingscycli van slechts zes weken. Uit het Trust Pulse-onderzoek van DigiCert uit juli 2025 bleek dat 45% van de bedrijven het afgelopen jaar te maken heeft gehad met uitval als gevolg van certificaatproblemen, waarvan 37.5% direct te wijten was aan verlopen certificaten. Automatisering is daarmee een vereiste voor het beheer van de levenscyclus van certificaten, in plaats van een luxe.
Welke teams zijn verantwoordelijk voor de uitvoering van deze richtlijnen?
Doorgaans delen vier teams de verantwoordelijkheid: het PKI-team beheert de verbindingen met certificeringsinstanties en de bijbehorende sjablonen, het platform- of infrastructuurteam installeert en onderhoudt de vernieuwingsagent op IIS-hosts, het beveiligingsteam controleert vernieuwingstaken op risico's en het compliance-team bewaart taaklogboeken als auditbewijs.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Handmatige verlenging vergroot het risico op gemiste deadlines, inconsistente IIS-bindingupdates en ongedocumenteerde wijzigingen die een audit niet doorstaan. Naarmate de geldigheidsperioden korter worden, van 200 dagen naar 100 dagen en uiteindelijk 47 dagen, wordt een proces dat afhankelijk is van iemands geheugen voor een bepaalde datum een vrijwel zekere bron van downtime.
Hoe vermindert automatisering het risico op certificaatuitval?
De IIS Renewal Agent vraagt, verstrekt en koppelt elk certificaat via een bewaakte taak in plaats van een handmatige checklist. Hierdoor vinden verlengingen plaats volgens een vast schema met een zichtbare status in Hulpprogramma's en taken. Dit elimineert het risico dat één persoon een verlengingsdatum vergeet en daardoor de oorzaak van het probleem kan zijn.
Welke meetgegevens moeten teams bijhouden na de implementatie?
Registreer incidenten met betrekking tot uitval van certificaten, de gemiddelde verlengingstijd per certificaat, het aantal certificaten dat door de verlengingsagent wordt beheerd ten opzichte van de totale inventaris, het percentage mislukte verlengingstaken in Hulpprogramma's en taken, en de afname van handmatig geregistreerde verlengingstickets. Deze gegevens worden elk kwartaal geëvalueerd.
Hoe hangt dit samen met de gereedheid van het TLS-certificaat binnen 47 dagen?
Het CA/Browser Forum heeft een gefaseerd schema opgesteld waarbij de maximale geldigheidsduur van openbare TLS-certificaten wordt teruggebracht tot 200 dagen in maart 2026, 100 dagen in maart 2027 en 47 dagen in maart 2029. Bij een interval van 47 dagen wordt handmatige verlenging per server operationeel onmogelijk. De automatisering die nu wordt geïmplementeerd, is daarom dezelfde automatisering die een team door de periode van 47 dagen heen zal helpen.
Hoe moet dit worden aangepakt in multi-cloud- of hybride PKI-omgevingen?
De vernieuwingsagent werkt op dezelfde manier op elke IIS-host, ongeacht of deze on-premises, in Azure, AWS of een andere cloud draait, zolang de agent de CertSecure Manager-server en de geconfigureerde certificeringsinstantie maar kan bereiken. Richt elke agent, zowel on-premises als in de cloud, op dezelfde CertSecure Manager-instantie om het certificaatoverzicht gecentraliseerd te houden in plaats van gefragmenteerd per omgeving.
Welke voorwaarden zijn nodig vóór de implementatie?
Controleer vóór het configureren van de agent of de agent beheerdersrechten heeft voor CertSecure Manager, een certificeringsinstantie en een sjabloon waartegen de agent een aanvraag kan indienen, of er netwerkverbinding is tussen de IIS-host en zowel de CA als de CertSecure Manager-server, en of het serviceaccount waarop de agent draait lokale beheerdersrechten heeft.
Welke schermafbeeldingen of configuratievoorbeelden moeten worden bijgevoegd?
Een volledige handleiding moet het scherm 'Hulpprogramma's en agents' tonen, waarop de agentstatus wordt bevestigd, het configuratiedialoogvenster voor het selecteren van een certificeringsinstantie en sjabloon, de actie 'Vernieuwen' (rechtermuisklik), het scherm 'Taken' met de voortgang en voltooiing van de vernieuwing, en het logpad van de vernieuwingsagent dat wordt gebruikt voor het oplossen van problemen.
- Key Takeaways
- Voorwaarden voordat u de verlenging van IIS-certificaten automatiseert
- Stapsgewijs: IIS-certificaatvernieuwing automatiseren met CertSecure Manager
- Handmatige versus geautomatiseerde IIS-certificaatvernieuwing
- IIS-certificaatvernieuwing in cijfers
- Wie is hiervoor verantwoordelijk: Matrix van teamverantwoordelijkheid en -acties
- Richtlijnen voor terugdraaien en veelvoorkomende fouten
- Succesindicatoren om na de implementatie te volgen
- Overwegingen bij multi-cloud en hybride PKI
- Voorbij vernieuwing: crypto-flexibiliteit voor het 47-dagen tijdperk
- Hoe kan Encryption Consulting u helpen?
- Wat te doen Volgende
- Conclusie
- Veelgestelde Vragen / FAQ