
- Samenvatting
- Key Takeaways
- Snelle checklist: Heeft u de levenscyclus van uw certificaten onder controle?
- SSL-certificaten begrijpen
- Waarom certificaatbeheer nu belangrijk is
- Voorwaarden vóór implementatie
- Tabel met voorwaarden voor actie
- Certificaatvernieuwing in CertSecure Manager
- Certificaat heruitgifte
- Certificaatintrekking met CertSecure Manager
- Operationele workflow voor/na
- Richtlijnen voor terugdraaien en veelvoorkomende fouten
- De rol van certificeringsinstanties (CA's)
- Eigenaar/Actie-matrix per team
- Overwegingen bij multi-cloud en hybride PKI
- Best practices voor effectief certificaatbeheer
- Succesindicatoren om na de implementatie te volgen
- Wat te doen Volgende
- Hoe encryptieconsultancy kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ
Kort antwoord: Het beheer van de levenscyclus van SSL-certificaten is het proces van het volgen, verlengen, opnieuw uitgeven en intrekken van TLS/SSL-certificaten voordat ze verlopen of de validatie niet doorstaan. Dit gebeurt met behulp van geautomatiseerde detectie- en workflowtools in plaats van handmatige tracking. Omdat de geldigheidsduur van openbare certificaten in maart 2026 daalt naar 200 dagen en in maart 2029 naar 47 dagen, kunnen handmatige processen de vernieuwingsfrequentie niet langer bijhouden. Deze handleiding beschrijft hoe CertSecure Manager omgaat met verlenging, heruitgave en intrekking, en wat PKI-, beveiligings-, platform- en compliance-teams moeten doen vóór, tijdens en na de implementatie.
Samenvatting
Het beheer van de levenscyclus van SSL-certificaten omvat het bijhouden, vernieuwen, opnieuw uitgeven en intrekken van elk TLS-certificaat binnen een organisatie voordat het verloopt of de validatie mislukt. Dit is geen optionele, tijdrovende klus meer. Uit de Trust Pulse Survey van DigiCert uit juli 2025 bleek dat 45% van de bedrijven het afgelopen jaar te maken had met downtime als gevolg van certificaatproblemen, waarvan 37.5% direct te wijten was aan een verlopen certificaat. Het voorstel van het CA/Browser Forum, dat op 11 april 2025 werd aangenomen, leidt al tot een geleidelijke verlaging van de maximale geldigheidsduur van openbare TLS-certificaten naar 200 dagen vanaf maart 2026, met als doel 47 dagen in maart 2029. Dit betekent dat elk certificaat binnen een organisatie ongeveer acht keer per jaar vernieuwd moet worden in plaats van één keer. Certificaatdetectie is de basis om deze frequentie te kunnen handhaven: een team kan de vernieuwing van een certificaat dat niet gevonden is niet automatiseren. CertSecure Manager is specifiek ontworpen om certificaatautomatisering , detectie en auditklare rapportage vanuit één console uit te voeren. Diezelfde ontdekkingsbasis ondersteunt ook een duurzame crypto-flexibiliteitspositie en draagt direct bij aan de PQC-gereedheid en de planning van de cryptografische stuklijst (CBOM), aangezien de sleutels achter elk certificaat kandidaten zijn voor een toekomstige post-quantummigratie.
Ga direct naar: Snelle checklist | Voorwaarden | Verlenging | Heruitgave | Intrekking | Werkstroom voor/na | Terugdraaien & veelvoorkomende fouten | Successtatistieken | Hoe EC kan helpen | Veelgestelde vragen
Key Takeaways
- Volgens de Trust Pulse Survey van DigiCert uit juli 2025 ondervond bijna de helft van de bedrijven (45%) het afgelopen jaar uitval als gevolg van certificaatproblemen, en 37.5% kon de storingen specifiek herleiden tot verlopen certificaten.
- De geldigheidsduur van openbare TLS-certificaten daalt naar 200 dagen in maart 2026, 100 dagen in maart 2027 en 47 dagen in maart 2029, volgens de gefaseerde reductie van het CA/Browser Forum.
- CertSecure Manager automatiseert de verlenging, heruitgifte en intrekking van certificaten vanuit één overzichtelijke inventaris, waardoor handmatige registratie, die doorgaans de oorzaak is van de meeste storingen als gevolg van verlopen certificaten, overbodig wordt.
- De PKI-, beveiligings-, platform- en compliance-teams zijn elk verantwoordelijk voor een specifiek onderdeel van de levenscyclus; onduidelijke verantwoordelijkheden zijn de meest voorkomende oorzaak van gemiste verlengingen.
- Teams moeten na de uitrol de doorlooptijd voor verlenging, het aantal certificaten onder geautomatiseerd beheer en het aantal handmatig afgehandelde tickets bijhouden als succesindicatoren.
Snelle checklist: Heeft u de levenscyclus van uw certificaten onder controle?
Neem dit eerst even door voordat je dieper ingaat op de details hieronder. Elk vakje dat je niet kunt aanvinken, verwijst direct naar een sectie verderop in deze handleiding.
- Je hebt een actuele, op ontdekking gebaseerde inventaris van elk certificaat bij openbare, interne en cloudgebaseerde certificeringsinstanties.
- Elk certificaat heeft een benoemde eigenaar, geen gedeelde distributielijst.
- Verlenging, heruitgifte en intrekking verlopen allemaal via CertSecure Manager of een vergelijkbare geautomatiseerde workflow, en niet via handmatige CSR-generatie.
- Er bestaat een getest terugdraaiplan voor het geval een verlenging of implementatie mislukt, voordat u het in productie nodig hebt.
- Wijzigingen in de intrekkingsstatus worden doorgegeven aan OCSP- of CRL-reacties en downstream-systemen, en u kunt dit bevestigen.
- Uw plan houdt rekening met de mijlpalen van het CA/B Forum in maart 2027 (100 dagen) en maart 2029 (47 dagen), en niet alleen met het huidige maximum van 200 dagen.
SSL-certificaten begrijpen
Voordat we ingaan op verlenging, heruitgave en intrekking, is het handig om precies te weten wat een SSL/TLS-certificaat doet en waarom de levenscyclus ervan actief beheerd moet worden in plaats van een 'instellen en vergeten'-aanpak.
Wat is een SSL-certificaat?
Een SSL-certificaat is een digitaal document dat de identiteit van een website of server verifieert en versleutelde gegevensoverdracht via internet mogelijk maakt. Een certificeringsinstantie (CA) geeft het certificaat uit nadat is geverifieerd dat de aanvrager de eigenaar is van het domein of de organisatie die in het certificaat wordt genoemd. Wanneer een browser verbinding maakt met een site met een geldig certificaat, wordt een versleutelde sessie tot stand gebracht, aangegeven door het hangslotpictogram en het voorvoegsel "https", zodat gegevens zoals inloggegevens en betaalgegevens vertrouwelijk blijven tijdens de overdracht.
Waarom certificaatbeheer nu belangrijk is
Elk SSL-certificaat heeft een vaste geldigheidsperiode, en die periode wordt steeds korter. Naarmate certificaten de vervaldatum naderen, is actief lifecyclemanagement essentieel om te voorkomen dat een verlopen certificaat een klantgerichte dienst platlegt. Twee recente gegevenspunten illustreren deze urgentie.
De kosten van handmatig certificaatbeheer
Uit de DigiCert Trust Pulse Survey, gepubliceerd op 2 juli 2025, bleek dat 45% van de bedrijven het afgelopen jaar te maken heeft gehad met serviceonderbrekingen als gevolg van incidenten met certificaten. 37.5% schreef de storingen specifiek toe aan verlopen certificaten, een van de meest te voorkomen oorzaken van verstoringen in bedrijfsomgevingen. Bijna 60% van de organisaties beheert tussen de 1,000 en 10,000 certificaten, maar meer dan de helft gaf aan geen vertrouwen te hebben in hun vermogen om de vervaldatums van deze certificaten bij te houden. (Bron: DigiCert Trust Pulse Survey, juli 2025 )
Het tijdschema voor het behalen van het certificaat binnen 47 dagen
Het voorstel van het CA/Browser Forum, gesteund door Sectigo en aangenomen in april 2025, verkort de maximale geldigheidsduur van openbare TLS-certificaten van de huidige 398 dagen in fasen: 200 dagen vanaf 15 maart 2026, 100 dagen vanaf 15 maart 2027 en 47 dagen vanaf 15 maart 2029. Elke stap verkort ook de hergebruiksperiode van de Domain Control Validation (DCV), tot slechts 10 dagen zodra de fase van 47 dagen ingaat. (Bron: Sectigo / CA/Browser Forum, april 2025 )
Bij een geldigheidsperiode van 47 dagen zou een team dat certificaten handmatig vernieuwt, hetzelfde certificaat ongeveer acht keer per jaar moeten verwerken in plaats van één keer. Die rekensom is het echte argument voor automatisering, geen hypothetisch argument. Voor een dieper inzicht in wat deze tijdlijn operationeel betekent, raadpleegt u onze handleiding over de gereedheid van TLS-certificaten met een geldigheidsperiode van 47 dagen.
Voorwaarden vóór implementatie
Voordat u geautomatiseerde workflows voor verlenging, heruitgifte of intrekking van certificaten in CertSecure Manager implementeert, dient u te controleren of de volgende stappen zijn uitgevoerd. Het overslaan hiervan is de meest voorkomende oorzaak van een vastgelopen of gedeeltelijke implementatie.
- Certificaataanvraag voltooid: Een actuele inventarisatie van alle certificaten bij openbare en interne certificeringsinstanties, inclusief certificaten die buiten het directe zicht van de IT-afdeling zijn uitgegeven. Gebruik CBOM Secure als er nog geen volledige inventaris bestaat.
- Toegang tot CA-account: API-referenties of accounttoegang voor elke gebruikte CA (openbare CA's, interne Microsoft CA of cloud-native CA's).
- Domein- en DNS-beheer: Toegang is nodig om de domeincontrolevalidatie (DCV) voor geautomatiseerde verlengingen te voltooien, met name voor de DNS-01- of HTTP-01-uitdagingsmethoden.
- Gedefinieerde certificaateigenaren: Een benoemde eigenaar voor elk certificaat of elke certificaatgroep, niet alleen een gedeelde distributielijst.
- Toegang tot server en load balancer: Er zijn referenties of agents aanwezig om vernieuwde certificaten naar de eindpunten te sturen die ze gebruiken.
- Afstemming van verandermanagement: een terugdraaiplan en een onderhoudsperiode die zijn overeengekomen met de teams die verantwoordelijk zijn voor de betreffende applicaties.
Tabel met voorwaarden voor actie
De onderstaande tabel koppelt elke voorwaarde aan de specifieke actie die een team moet voltooien voordat de automatisering van certificaten van start gaat.
| Eerste vereiste | Actie vereist | Eigenaarsteam |
|---|---|---|
| Certificaatinventaris | Voer een ontdekkingsscan uit voor openbare, particuliere en interne CA's. | PKI / Beveiliging |
| CA API-toegang | Voorzie elke CA van API-sleutels of serviceaccounts. | PKI |
| DNS/domeinbeheer | Delegeer DCV-automatiseringstoegang (DNS-01 of HTTP-01) | Platform / Netwerk |
| Certificaat van eigendom | Wijs per certificaat of app-groep een eigenaar met naam toe. | Compliance / Governance |
| Implementatietoegang | Configureer agents of inloggegevens voor doelservers/loadbalancers. | Platform |
| Terugdraaiplan | Documenteer de noodmaatregelen en het onderhoudsvenster. | Beveiliging / Platform |
Certificaatvernieuwing in CertSecure Manager
Certificaatvernieuwing vervangt een verlopend certificaat door een nieuw certificaat met dezelfde identiteitsgegevens, voordat het oude certificaat verloopt. In CertSecure Manager is dit een begeleide workflow in plaats van een handmatig CSR- en uploadproces dat per server moet worden herhaald.
Hoe u een certificaat kunt verlengen met CertSecure Manager
Volg deze stappen om een SSL-certificaat te verlengen voordat het verloopt:
-
Aanmelden bij CertSecure Manager
Gebruik uw inloggegevens om toegang te krijgen tot uw CertSecure Manager-account.
-
Identificeer certificaten die bijna verlopen.
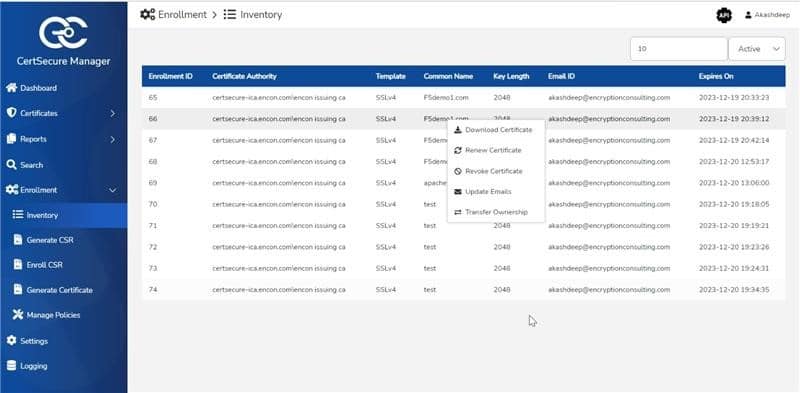
Open de certificaatinventaris om alle beheerde certificaten en hun vervaldatum op één plek te bekijken.
-
Start het verlengingsverzoek.
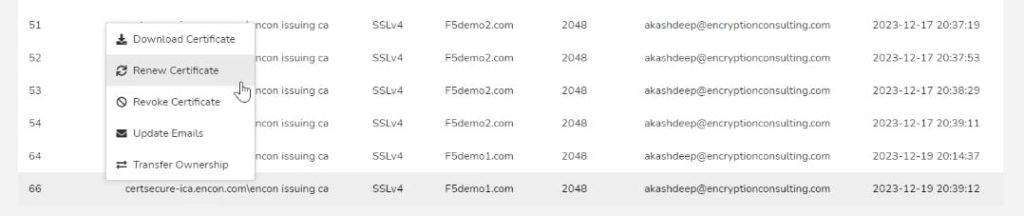
Start de verlenging direct vanuit het inventarisoverzicht. Het verzoek gebruikt dezelfde identiteitsgegevens als het oorspronkelijke certificaat en wordt ondertekend met de privésleutel van het bestaande certificaat.
-
Volledige validatie
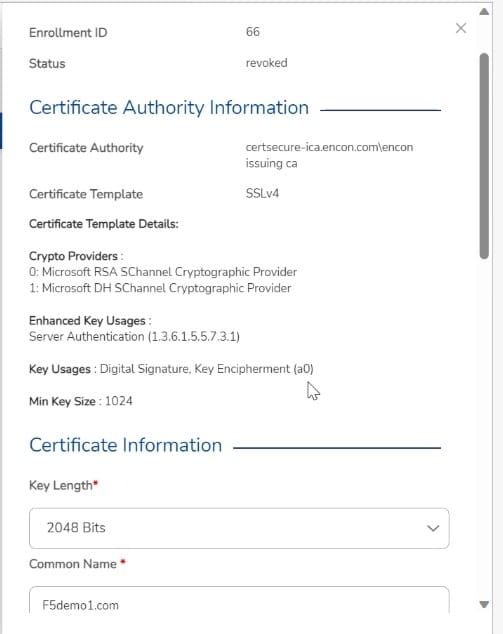
Afhankelijk van de CA en het certificaattype begeleidt CertSecure Manager u bij de domein- of organisatievalidatie om te bevestigen dat u de controle over de identiteit in het certificaat behoudt.
-
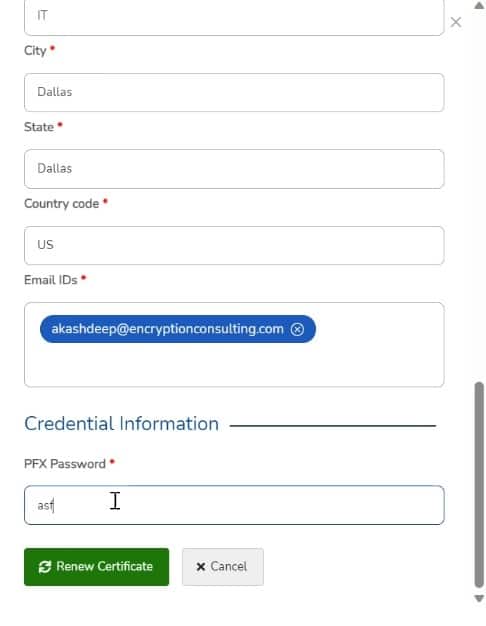
Activeer het vernieuwde certificaat.
Zodra de validatie is afgerond, genereert CertSecure Manager het vernieuwde certificaat en stuurt dit naar de server of het eindpunt, waarmee het verlopen certificaat vóór de overgangsdatum wordt vervangen.
Voordelen van verlengen met CertSecure Manager
-
Efficiëntie
Geautomatiseerde verlenging elimineert het repetitieve werk van het genereren van CSR's en het handmatig uploaden van gegevens dat handmatige processen bij elke verlengingscyclus vereisen. Dit is des te belangrijker nu de cycli korter worden, van 200 dagen naar 47 dagen.
-
Automatisering
Herinneringen voor verlenging en automatische verlenging op basis van beleid verminderen de afhankelijkheid van iemand die de vervaldatum in een spreadsheet moet onthouden.
-
Zichtbaarheid
Een enkel overzicht van alle certificaten en hun vervaldatum ondersteunt zowel de dagelijkse werkzaamheden als verzoeken om bewijsmateriaal voor audits.
Certificaat heruitgifte
Bij het opnieuw uitgeven van een certificaat wordt een nieuw certificaat gegenereerd met bijgewerkte identificatiegegevens, terwijl de oorspronkelijke geldigheidsperiode behouden blijft. Teams geven een certificaat opnieuw uit wanneer de domeinnaam, organisatienaam, Subject Alternative Names of andere identificerende velden halverwege de cyclus wijzigen.
Hoe een certificaat opnieuw aan te vragen
-
Verzoek om heruitgave
Beheerders dienen een heruitgifteverzoek in bij de uitgevende certificeringsinstantie (CA) met de bijgewerkte identiteitsgegevens.
-
Volledige validatie
Net als bij verlenging kan de certificeringsinstantie een validatie vereisen die de zeggenschap over het domein of de organisatie die aan de bijgewerkte gegevens is gekoppeld, bevestigt.
-
Ontvang het opnieuw uitgegeven certificaat.
Na validatie geeft de certificeringsinstantie (CA) het bijgewerkte certificaat uit. De privésleutel van het oorspronkelijke certificaat ondertekent het verzoek tot heruitgifte.
-
Referenties installeren en bijwerken
Het nieuwe certificaat vervangt het oude op de server. Werk alle configuratiebestanden, load balancer-regels of automatiseringsscripts bij die naar het vorige certificaat verwijzen via de vingerafdruk of het serienummer.
Certificaatintrekking met CertSecure Manager
Certificaatintrekking maakt een certificaat ongeldig vóór de natuurlijke vervaldatum, meestal omdat een privésleutel is gecompromitteerd, een organisatie is gewijzigd of een certificaat onjuist is uitgegeven. Vertraagde intrekking vormt een direct beveiligingsrisico, dus deze workflow moet snel en traceerbaar zijn.
Een certificaat intrekken met CertSecure Manager
-
Aanmelden bij CertSecure Manager
Ga naar uw CertSecure Manager-dashboard. Als u nog geen CertSecure Manager-gebruiker bent, kunt u een demo aanvragen om de workflow direct te bekijken.
-
Open certificaatbeheer
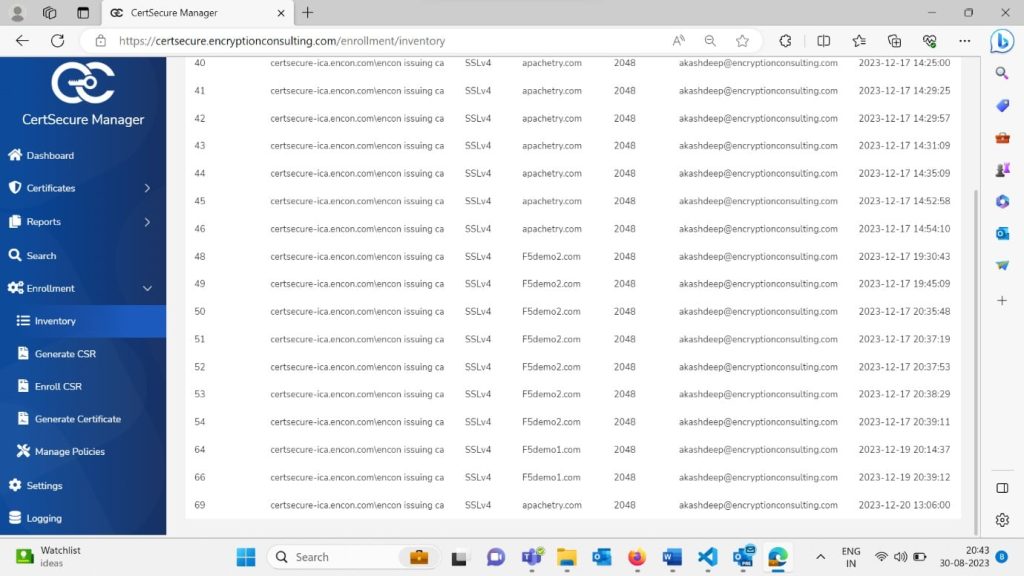
Ga naar het gedeelte 'Certificaatbeheer' om de volledige lijst met beheerde certificaten te bekijken.
-
Selecteer het certificaat dat u wilt intrekken.
Zoek of filter om het specifieke certificaat te vinden dat ingetrokken moet worden.
-
Intrekking starten
Open de detailpagina van het certificaat en start daar de intrekkingsprocedure.
-
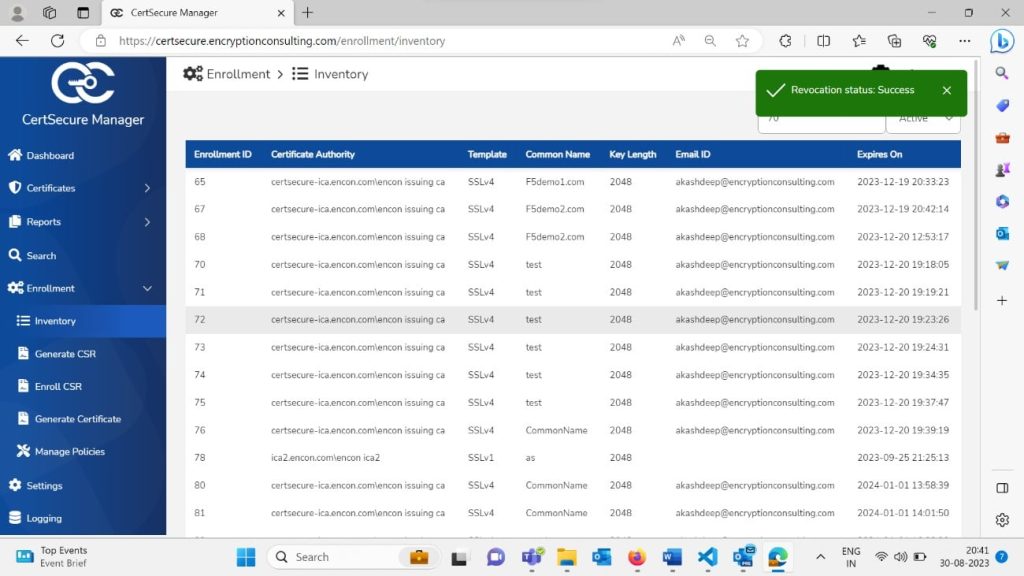
Bevestig de reden voor de intrekking en authenticeer.
CertSecure Manager zal om een intrekkingsreden en eventuele vereiste authenticatie vragen voordat het verzoek wordt afgerond.
-
Controleer de intrekkingsstatus
Volg de intrekking in realtime via het dashboard totdat deze is voltooid en doorgevoerd.
-
Controleer of de downstream-systemen zijn bijgewerkt.
CertSecure Manager werkt relevante systemen en applicaties bij om de ingetrokken status weer te geven, waardoor verder gebruik van het gecompromitteerde of ongeldige certificaat wordt voorkomen.
Of u nu één certificaat beheert of een grote portefeuille, dezelfde intrekkingsprocedure is van toepassing. Dit zorgt ervoor dat het proces consistent en controleerbaar blijft, ongeacht de schaal.
Operationele workflow voor/na
De onderstaande tabel vergelijkt handmatige certificaatbewerkingen met een geautomatiseerde CertSecure Manager-workflow voor dezelfde drie acties.
| Taak | Handmatig proces (voorheen) | CertSecure Manager (Nadien) |
|---|---|---|
| Het bijhouden van vervaldatums | Spreadsheets of agendaherinneringen per eigenaar | Gecentraliseerde voorraad met geautomatiseerde waarschuwingen |
| Vernieuwing | Handmatige CSR-generatie en -upload per server. | Beleidsgebaseerde vernieuwing gestart vanuit inventaris |
| Validatie | Handmatig de CA-specifieke DCV-stappen voltooien | Begeleide validatie binnen het platform |
| heruitgeven | Het volledige aanvraagproces helemaal opnieuw uitvoeren. | Verzoek om heruitgifte gekoppeld aan bestaand certificaatrecord |
| herroeping | Rechtstreeks contact opnemen met de CA, vaak onder tijdsdruk. | Intrekking is gestart en wordt binnen het platform gevolgd. |
| Controlebewijs | Handmatige compilatie vóór elke auditcyclus | Exporteerbaar, actuele voorraad op aanvraag. |
Richtlijnen voor terugdraaien en veelvoorkomende fouten
Geautomatiseerde certificaatbewerkingen kunnen mislukken, en teams moeten daar rekening mee houden vóór de livegang, niet pas na een incident in de productieomgeving.
Richtlijnen voor terugdraaien
- Bewaar het vorige geldige certificaat en de bijbehorende privésleutel in een archief totdat is bevestigd dat het nieuwe certificaat in de productieomgeving correct werkt.
- Voer de verlenging van certificaten eerst uit op een niet-productie-eindpunt wanneer een certificaat een dienst met veel verkeer of een gereguleerde dienst beschermt.
- Zorg voor een gedocumenteerde handmatige terugvalprocedure (de vernieuwingsstappen van vóór de automatisering) voor het geval het automatiseringsproces mislukt tijdens een wijzigingsstop.
Veelvoorkomende fouten waar u op moet letten
- DCV mislukt vanwege vertraging in DNS-propagatie: Neem buffertijd op in de verlengingsplanning in plaats van de verlenging te activeren op de laatste geldige dag.
- Certificaat geïmplementeerd, maar service niet opnieuw geladen: Controleer of de doelservice (webserver, load balancer, API gateway) opnieuw wordt geladen of herstart om het nieuwe certificaat te kunnen gebruiken.
- Verweesde referenties na heruitgave: Configuratiebestanden of scripts die gekoppeld zijn aan een oude certificaatvingerafdruk blijven deze stilzwijgend gebruiken, tenzij ze worden bijgewerkt.
- Intrekking zonder controle op verdere verspreiding: Controleer of de OCSP- of CRL-reacties de ingetrokken status weerspiegelen voordat u het incident als afgesloten beschouwt.
De rol van certificeringsinstanties (CA's)
Certificeringsinstanties (CA's) zijn de vertrouwde entiteiten die verantwoordelijk zijn voor het valideren van certificaataanvragers, het uitgeven van certificaten en het ondersteunen van het doorlopende beheer ervan. Bij verlenging, heruitgave en intrekking van certificaten zijn CA's op drie specifieke manieren betrokken:
-
Validatie
Zowel bij verlenging als bij heruitgave kan een validatie vereist zijn om te bevestigen dat de aanvrager nog steeds zeggenschap heeft over het domein of de organisatie.
-
Uitgifte
De certificeringsinstantie (CA) geeft het nieuwe certificaat af zodra de validatie is voltooid, zowel voor verlenging als voor heruitgave.
-
Intrekkingsstatus
Wanneer een certificaat wordt ingetrokken, werkt de certificeringsinstantie (CA) de certificaatintrekkingslijst (CRL) bij of beantwoordt zij OCSP- vragen met de actuele intrekkingsstatus.
Eigenaar/Actie-matrix per team
Het beheer van de levenscyclus van certificaten overstijgt teamgrenzen. De onderstaande matrix verduidelijkt wie waarvoor verantwoordelijk is, wat de grootste lacune is die deze handleiding in de praktijk constateert.
| Team | Primaire verantwoordelijkheid | Belangrijk risico indien overgeslagen |
|---|---|---|
| PKI-team | CA-relaties, certificaatbeleid, uitgiftesjablonen | Inconsistente certificaattypen en geldigheidsperioden |
| Beveiligingsteam | Intrekkingsbeslissingen, incidentrespons bij gecompromitteerde sleutels | Uitgestelde intrekking verlengt de blootstellingsperiode. |
| Platform-/infrastructuurteam | Implementatieautomatisering, server- en load balancerconfiguratie | Vernieuwd certificaat uitgegeven, maar nooit geïmplementeerd. |
| Nalevingsteam | Auditbewijs, eigendomsgegevens van certificaten, naleving van beleid | Lacunes in het bewijsmateriaal van de DORA/PCI DSS-certificateninventaris |
Overwegingen bij multi-cloud en hybride PKI
De meeste bedrijven gebruiken een combinatie van openbare CA's, een interne Microsoft CA en cloudgebaseerde certificeringsservices (AWS Certificate Manager, Azure Key Vault, Google Certificate Authority Service) voor hun certificaten. Een hybride PKI-omgeving vereist één aanvulling op de bovenstaande workflow: een uniforme inventaris die alle CA-bronnen omvat, in plaats van een apart volgsysteem per cloud. CertSecure Manager maakt vanuit één console verbinding met openbare en interne CA's, zodat het beleid voor verlenging, heruitgifte en intrekking consistent blijft, ongeacht welke CA het certificaat heeft uitgegeven. Zonder deze consolidatie is de meest voorkomende fout dat een certificaat correct wordt verlengd in de ene cloudomgeving, terwijl het corresponderende certificaat in een andere omgeving ongemerkt verloopt.
Best practices voor effectief certificaatbeheer
Teams die verantwoordelijk zijn voor het beheer van certificaten dienen de volgende werkwijzen toe te passen om websites en applicaties veilig en beschikbaar te houden:
-
Proactieve monitoring
Houd de vervaldatums van certificaten continu bij, niet alleen wanneer een verlengingsverzoek wordt ingediend.
-
Automatische verlenging
Gebruik geautomatiseerde tools om de verlenging af te handelen met de frequentie die het 47-dagenschema vereist, in plaats van te vertrouwen op handmatige initiatie.
-
Voorraadbeheer
Houd een actueel en eenduidig overzicht bij van elk certificaat en de bijbehorende eigenaar, voor alle gebruikte certificeringsinstanties.
-
Gedocumenteerde procedures
Leg de procedures voor verlenging, heruitgifte en intrekking vast, zodat de uitvoering consistent is, ongeacht wie er dienst heeft.
-
Blijf op de hoogte van de wijzigingen in het CA/B-forum.
Het certificeringsbeleid wordt volgens een vast schema gewijzigd; teams die dit van tevoren bijhouden, voorkomen stressvolle situaties op het laatste moment.
Succesindicatoren om na de implementatie te volgen
Meet de volgende aspecten na de implementatie van geautomatiseerd certificaatlevenscyclusbeheer om te bevestigen dat het daadwerkelijk risico's en handmatige inspanningen vermindert:
- Certificaten onder geautomatiseerd beheer als percentage van de totale inventaris
- Gemiddelde verlengingstermijn vóór vervaldatum (doel: ruim voor de hergebruiksperiodes van DCV naarmate deze korter worden)
- Aantal uitvalgevallen gerelateerd aan certificaten, kwartaal op kwartaal.
- Handmatig ticketvolume voor certificaataanvragen, -verlengingen en -intrekkingen
- Gemiddelde tijd tot intrekking van gecompromitteerde of onjuist uitgegeven certificaten
Organisaties die CertSecure Manager implementeren, melden een meetbare vermindering van de handmatige vernieuwingsinspanning naarmate het aantal certificaten toeneemt. Neem contact op met uw Encryption Consulting-contactpersoon voor actuele implementatiebenchmarks die specifiek zijn voor uw omgeving en het aantal certificaten.
Wat te doen Volgende
De realistische volgende stap hangt af van welk team dit leest:
- PKI-teams: Voer een certificaatdetectie uit voor openbare, interne en cloud-native CA's om uw huidige inventaris op te bouwen of te bevestigen, en wijs een benoemde eigenaar toe aan elk certificaat of elke certificaatgroep.
- Beveiligingsteams: Bevestig dat de intrekkings- en terugdraaiplannen getest zijn en niet alleen gedocumenteerd, en dat de OCSP/CRL-propagatie na elke intrekking wordt geverifieerd.
- Platformteams: Test de geautomatiseerde verlenging eerst op een niet-kritieke certificaatgroep voordat deze wordt uitgebreid naar productiekritieke services, en controleer of de implementatiehooks de doelservice correct herladen.
- Nalevingsteams: Stel een beoordelingsfrequentie vast die gekoppeld is aan de mijlpalen van het CA/Browser Forum (maart 2026, maart 2027, maart 2029) in plaats van een willekeurige interne datum, en bevestig dat de huidige rapportage vandaag de dag nog steeds als auditbewijs geldig is.
Hoe encryptieconsultancy kan helpen
De meeste risico's met betrekking tot verlenging, heruitgifte en intrekking van certificaten die in deze handleiding worden behandeld, komen voort uit dezelfde oorzaak: niemand heeft een actueel, op ontdekking gebaseerd overzicht van waar elk certificaat zich bevindt, wie de eigenaar is en wanneer het aandacht nodig heeft. CertSecure Manager dicht dit gat door continue certificaatdetectie te combineren met de begeleide workflows voor verlenging, heruitgifte en intrekking die in deze handleiding worden beschreven. Hierdoor is certificaatlevenscyclusbeheer niet langer afhankelijk van iemand die een datum onthoudt, maar wordt het in plaats daarvan op basis van beleid uitgevoerd. Het is ontworpen om het volledige certificaatlevenscyclusbeheer te vereenvoudigen , niet alleen de verlenging op zich.
Van tijdige verlengingen tot probleemloze heruitgiften en snelle, controleerbare intrekking: CertSecure Manager biedt cybersecurityteams één consistente workflow voor openbare, private en cloudgebaseerde certificeringsinstanties.
Certificaatlevenscyclusbeheer stopt niet bij verlenging, heruitgave en intrekking. Het is direct verbonden met het bredere werk van cryptografische ontdekking en inventarisatie en met het post-quantum gereedheidsprogramma van een organisatie . Een certificaat dat u niet kunt inzien, is een certificaat dat u niet kunt verlengen, heruitgeven, intrekken of migreren wanneer algoritmen veranderen. Daarom beginnen teams die een PQC-gereedheidsplan opstellen doorgaans met dezelfde certificaatinventaris die in deze handleiding wordt beschreven. Voor een dieper inzicht in hoe u die inventaris kunt omzetten in een operationele capaciteit, kunt u lezen hoe een cryptografische stuklijst inventaris omzet in intelligentie . Encryption Consulting is ISO/IEC 27001:2022 en SOC 2 gecertificeerd; als u wilt zien hoe geautomatiseerde ontdekking, verlenging en intrekking zich verhoudt tot uw eigen certificaatportfolio, is een demonstratie van CertSecure Manager de snelste manier om dat te ontdekken.
Conclusie
De integriteit en beschikbaarheid van SSL-certificaten is een operationele vereiste, niet slechts een best practice op het gebied van beveiliging. Naarmate de geldigheidsperioden korter worden, van 398 naar 47 dagen, moeten de processen voor verlenging, heruitgifte en intrekking, die voorheen handmatig werden bijgehouden met behulp van agendaherinneringen, nu geautomatiseerd en controleerbaar verlopen. Het correct vaststellen van de randvoorwaarden, de verantwoordelijkheidsmatrix en het terugdraaiplan vóór de implementatie is cruciaal voor een soepele overgang in plaats van een vermijdbare storing.
Veelgestelde Vragen / FAQ
Wat is de belangrijkste les uit SSL Certificate Lifecycle Mastery met CertSecure Manager?
De belangrijkste conclusie is dat handmatige certificaatregistratie niet kan meekomen met de steeds korter wordende geldigheidsperioden. CertSecure Manager automatiseert de verlenging, heruitgifte en intrekking vanuit één centrale inventaris. Dit is de praktische oplossing voor een certificaatlevenscyclus van 47 dagen in 2029.
Waarom is dit belangrijk voor het beheer van de levenscyclus van bedrijfscertificaten?
Uitval als gevolg van certificaatproblemen treft al bijna de helft van de bedrijven, en 37.5% van de storingen is direct terug te voeren op verlopen certificaten. Naarmate de geldigheidsperioden korter worden, neemt het aantal verlengingsmomenten per jaar exponentieel toe, waardoor handmatig beheer een groeiend operationeel risico vormt in plaats van een statisch risico.
Welke teams zijn verantwoordelijk voor de uitvoering van deze richtlijnen?
PKI-teams zijn verantwoordelijk voor de relaties met certificeringsinstanties en het uitgiftebeleid, beveiligingsteams nemen beslissingen over intrekking en reageren op incidenten, platformteams automatiseren de implementatie en compliance-teams beheren het auditbewijs en de eigendomsregistratie. Voor alle vier de teams zijn duidelijke rollen nodig om de gehele levenscyclus te laten functioneren.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Handmatige verwerking vergroot het risico op gemiste vervaldatums, inconsistente validatiestappen tussen certificeringsinstanties, vertraagde intrekking van gecompromitteerde certificaten en onvolledig auditbewijs voor regelgeving zoals DORA en PCI DSS, die een gedocumenteerde, actuele certificaatinventaris vereisen.
Hoe vermindert automatisering het risico op certificaatuitval?
Automatisering maakt het overbodig dat iemand een vervaldatum moet onthouden. Beleidsgestuurde verlenging, gecentraliseerd inzicht in de voorraad en geautomatiseerde implementatie op servers en loadbalancers dichten de gaten waar handmatige processen doorgaans tekortschieten, met name bij de hogere verlengingsfrequentie die het 47-dagenschema vereist.
Welke meetgegevens moeten teams bijhouden na de implementatie?
Houd het percentage certificaten onder geautomatiseerd beheer bij, de gemiddelde verlengingstijd vóór vervaldatum, het aantal certificaatgerelateerde storingen per kwartaal, het aantal handmatige tickets en de gemiddelde tijd tot intrekking van gecompromitteerde certificaten.
Hoe hangt dit samen met de gereedheid van het TLS-certificaat binnen 47 dagen?
De gefaseerde verlaging van de maximale geldigheidsduur van certificaten door het CA/Browser Forum naar 47 dagen in maart 2029 betekent dat elk certificaat in uw portefeuille ongeveer acht keer per jaar vernieuwd moet worden. Geautomatiseerd lifecyclemanagement is de operationele voorwaarde om aan deze frequentie te voldoen zonder handmatige uitbreiding van het personeel voor verlengingen.
Hoe moet dit worden aangepakt in multi-cloud- of hybride PKI-omgevingen?
Hybride en multi-cloudomgevingen vereisen één overzicht van alle CA-bronnen, zowel publieke, interne als cloud-native, in plaats van afzonderlijke registratie per omgeving. CertSecure Manager consolideert het vernieuwings-, heruitgifte- en intrekkingsbeleid voor al deze bronnen vanuit één console.
Welke voorwaarden zijn nodig vóór de implementatie?
Zorg voor volledige certificaatdetectie, toegang tot de CA API, DNS- of domeinbeheer voor validatie, benoemde certificaateigenaren, toegang tot de doelservers of loadbalancers voor implementatie en een gedocumenteerd terugdraaiplan voordat geautomatiseerde workflows worden ingeschakeld.
Welke schermafbeeldingen of configuratievoorbeelden moeten worden bijgevoegd?
Teams die CertSecure Manager evalueren of implementeren, moeten de volgende weergaven documenteren: het dashboard met de inventarisgegevens, het formulier voor verlengingsaanvragen, de validatiestap, het scherm voor het initiëren van intrekkingen en de monitor voor de intrekkingsstatus. Dit zijn dezelfde weergaven waarnaar in deze handleiding wordt verwezen, zodat interne draaiboeken overeenkomen met de daadwerkelijke productinterface.
- Samenvatting
- Key Takeaways
- Snelle checklist: Heeft u de levenscyclus van uw certificaten onder controle?
- SSL-certificaten begrijpen
- Waarom certificaatbeheer nu belangrijk is
- Voorwaarden vóór implementatie
- Tabel met voorwaarden voor actie
- Certificaatvernieuwing in CertSecure Manager
- Certificaat heruitgifte
- Certificaatintrekking met CertSecure Manager
- Operationele workflow voor/na
- Richtlijnen voor terugdraaien en veelvoorkomende fouten
- De rol van certificeringsinstanties (CA's)
- Eigenaar/Actie-matrix per team
- Overwegingen bij multi-cloud en hybride PKI
- Best practices voor effectief certificaatbeheer
- Succesindicatoren om na de implementatie te volgen
- Wat te doen Volgende
- Hoe encryptieconsultancy kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ


