
- Samenvatting
- Waarom DigiCert belangrijk is voor Enterprise PKI
- Integratie hoogtepunten
- Hoe de integratie van CertSecure Manager en DigiCert CA werkt
- Ondersteunde functies
- Beveiliging en naleving
- Woordenlijst: Belangrijke termen met betrekking tot PKI en de levenscyclus van certificaten
- Praktische checklist voordat u CertSecure Manager integreert met DigiCert CA
- Onze visie: Waar past deze integratie in een PKI-strategie voor bedrijven?
- Conclusie
- Veelgestelde Vragen / FAQ
De digitale wereld ontwikkelt zich snel en het correct beheren van digitale certificaten is onmisbaar. Het is essentieel voor beveiliging, naleving van regelgeving en ononderbroken bedrijfsvoering. CertSecure Manager van Encryption Consulting is een moderne oplossing voor certificaatlevenscyclusbeheer (CLM) die de uitgifte, verlenging, detectie en governance van certificaten in hybride omgevingen automatiseert en vereenvoudigt.
Deze blog beschrijft hoe CertSecure Manager integreert met DigiCert CA, waardoor bedrijven de controle kunnen centraliseren en tegelijkertijd de schaalbaarheid en betrouwbaarheid van DigiCert's publieke sleutelinfrastructuur kunnen benutten.
Wat is de integratie tussen CertSecure Manager en DigiCert CA? Deze integratie verbindt CertSecure Manager van Encryption Consulting, een platform voor certificaatlevenscyclusbeheer, rechtstreeks met de certificeringsinstantie van DigiCert via een beveiligde API-gebaseerde connector. De integratie automatiseert de uitgifte, verlenging en intrekking van SSL/TLS-certificaten, zorgt voor consistent beleid op alle eindpunten en biedt PKI-teams binnen de organisatie één dashboard voor alle door DigiCert uitgegeven certificaten.
Samenvatting
- CertSecure Manager, het platform voor certificaatlevenscyclusbeheer (CLM) van Encryption Consulting, maakt via een beveiligde API-gebaseerde connector verbinding met DigiCert CA.
- De integratie automatiseert het uitgeven, verlengen en intrekken van certificaten en zorgt voor een consistent uitgiftebeleid op alle eindpunten.
- Teams krijgen één dashboard voor alle door DigiCert uitgegeven certificaten, plus geautomatiseerde implementatie en controle van de vervaldatum.
- Toegangscontrole op basis van rollen en auditregistratie zorgen ervoor dat uitgifte en goedkeuring traceerbaar blijven voor nalevingsrapportage.
- Het resultaat is minder handmatige certificaattaken, minder storingen door verlopen certificaten en een sterkere PKI-beveiliging binnen de onderneming.
Waarom DigiCert belangrijk is voor Enterprise PKI
DigiCert is een toonaangevende wereldwijde certificeringsinstantie die bekendstaat om hoogwaardige digitale certificaten , strenge validatieprocessen en een vertrouwde rootinfrastructuur. Organisaties die al op DigiCert vertrouwen voor openbare of interne certificaten, kunnen hun automatiseringsmogelijkheden uitbreiden door de integratie met CertSecure Manager, zonder over te stappen van de certificeringsinstantie die ze al vertrouwen.
Integratie hoogtepunten
De onderstaande tabel geeft een overzicht van wat de integratie oplevert.
| Bekwaamheid | Wat het oplevert |
|---|---|
| Geautomatiseerde uitgifte en verlenging van certificaten | Geeft certificaten rechtstreeks uit via DigiCert en verlengt deze via een beveiligde verbinding. API integraties, zonder handmatige afhandeling door de klantenservice. |
| Beleidshandhaving | Past consistent uitgiftebeleid toe op elk eindpunt dat een DigiCert-certificaat aanvraagt. |
| Geünificeerde zichtbaarheid | Centraliseert het overzicht van alle door DigiCert uitgegeven certificaten via de CertSecure Manager dashboard. |
| Soepele provisioning | Automatisch implementeert en vernieuwt certificaten op eindpunten en servers. |
| Rapportage | Genereert rapporten over certificaatinventaris, vervaltrends en naleving voor interne audits en externe wettelijke vereisten. |
Hoe de integratie van CertSecure Manager en DigiCert CA werkt
De integratie doorloopt vier fasen, van het genereren van API-gegevens tot het volgen van een certificaat gedurende de volledige levenscyclus.
API-referentie-instelling
Genereer een API-sleutel vanuit de DigiCert CertCentral-console met de machtigingen die de integratie nodig heeft.
Connectorconfiguratie in CertSecure Manager
- Open de CertSecure Manager-interface en download het DigiCert-connectorinstallatieprogramma via Hulpprogramma's > Connectoren > Downloaden.
- Zodra de connector is geconfigureerd met de vereiste gegevens, voltooit u de CA Integratie kan via Beheer > CA-beheer, door op CA toevoegen te klikken en de benodigde informatie in te voeren.
Workflow voor certificaataanvraag
- Gebruikers of systemen vragen certificaten aan via CertSecure Manager.
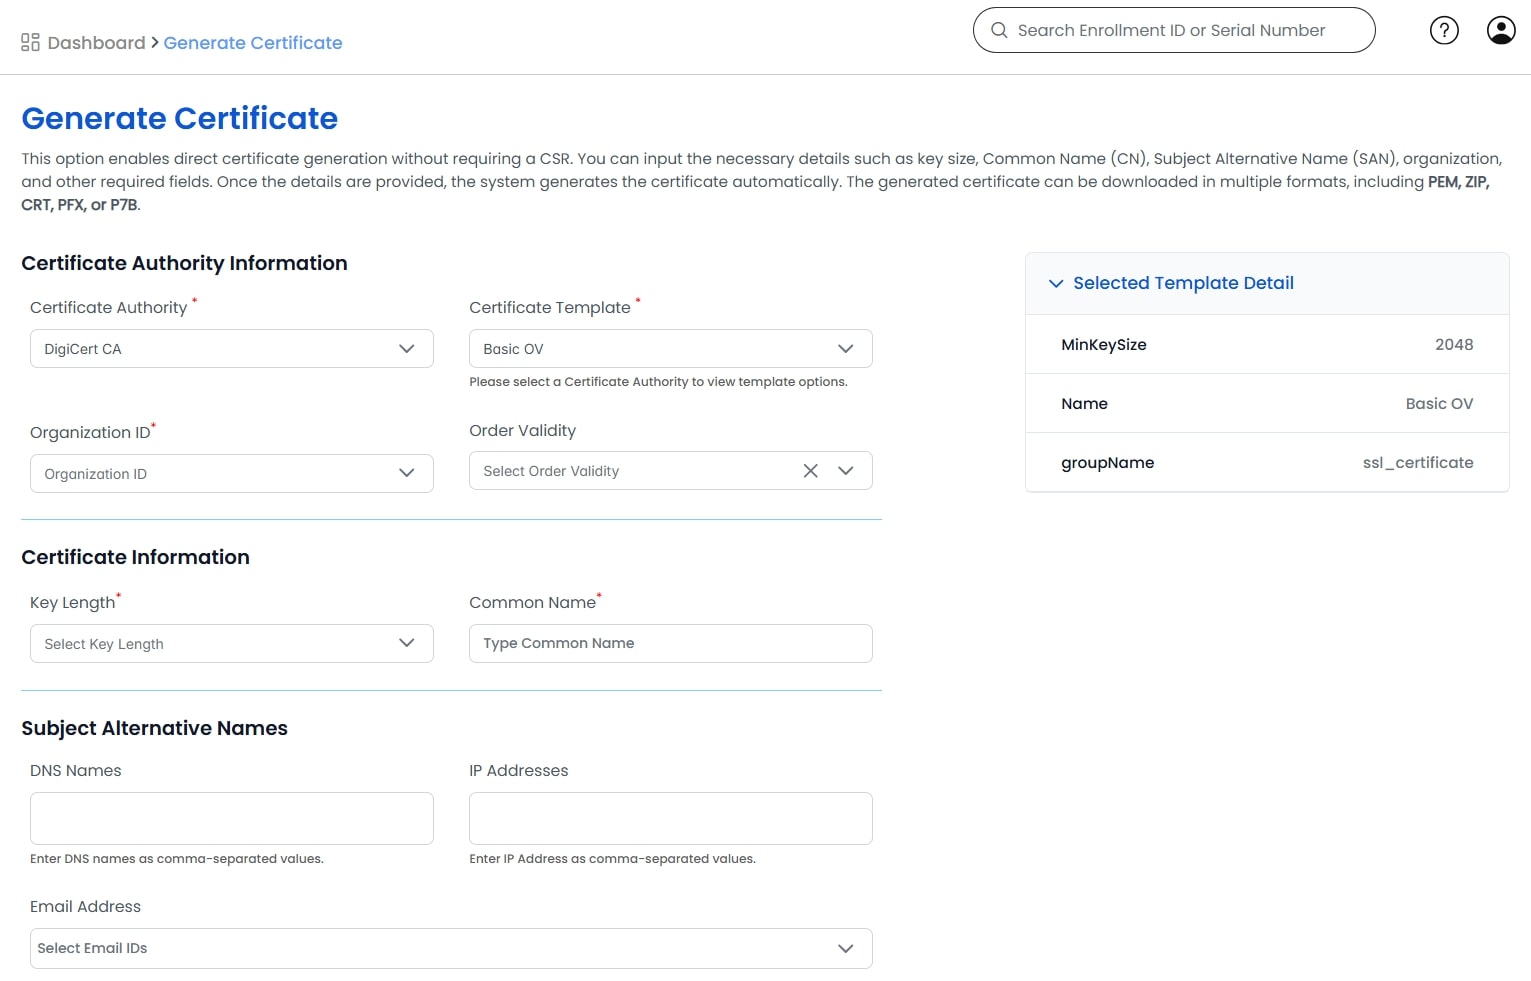
- Aanvragen doorlopen de door de organisatie vastgestelde goedkeuringsprocedures.
- Na goedkeuring roept het platform de API's van DigiCert aan om het certificaat uit te geven.
Voorbeeld: een webbeheerteam dat een wildcardcertificaat aanvraagt voor een nieuw subdomein, dient de aanvraag in via CertSecure Manager. Een beveiligingsfunctionaris keurt de aanvraag goed en DigiCert verstrekt het certificaat automatisch, zonder dat iemand handmatig een CSR-bestand hoeft aan te passen.
Certificaatimplementatie en -tracering
- Certificaten kunnen automatisch naar de beoogde apparaten worden gedistribueerd.
- CertSecure Manager houdt certificaatmetagegevens bij, controleert de vervaldatum en automatiseert de verlenging.
Voor een gedetailleerde handleiding over de integratie met DigiCert kunt u de DigiCert-integratiehandleiding raadplegen . Daar vindt u informatie over de vereisten, het genereren van API-sleutels en de integratie met CertSecure Manager.
Ondersteunde functies
- SSL/TLS-certificaat Uitgifte
- Certificaatvernieuwing en intrekking
- Wildcard- en SAN-certificaten
- Op rollen gebaseerde toegangscontrole
- Auditregistratie en rapportage
- ITSM- en CMDB-integratie
Beveiliging en naleving
- CertSecure Manager houdt auditlogboeken bij en biedt volledige traceerbaarheid van elke certificaataanvraag, -goedkeuring en -intrekking.
- Met op rollen gebaseerde machtigingen zorgt u ervoor dat alleen geautoriseerde gebruikers certificaten kunnen aanvragen, goedkeuren of intrekken.
- Deze traceerbaarheid ondersteunt interne audits en externe nalevingsvereisten, waaronder raamwerken zoals ISO 27001 en SOC 2.
Woordenlijst: Belangrijke termen met betrekking tot PKI en de levenscyclus van certificaten
Een kort overzicht van de termen die in deze integratie worden gebruikt.
| Termijn | Definitie |
|---|---|
| PKI (Public Key Infrastructure) | De certificaten, certificeringsinstanties en beleidsregels die digitale identiteiten uitgeven en beheren, worden gebruikt om verkeer te versleutelen en systemen te authenticeren. |
| CA (Certificeringsinstantie) | Een entiteit, zoals DigiCert, die wordt vertrouwd voor het valideren van identiteiten en het uitgeven van digitale certificaten. |
| CLM (Certificaatlevenscyclusbeheer) | Het beheer van een certificaat, van aanvraag en uitgifte tot verlenging, intrekking en vervaldatum. |
| API (Applicatie Programmeerinterface) | De interface die CertSecure Manager gebruikt om programmatisch certificaatacties van DigiCert aan te vragen in plaats van via een handmatige console. |
| SAN-certificaat | Een certificaat dat meerdere domeinnamen of subdomeinen beveiligt door middel van Subject Alternative Names op één enkel certificaat. |
| Wildcard-certificaat | Een certificaat dat een domein en al zijn subdomeinen van het eerste niveau beveiligt, zoals *.example.com. |
| RBAC (op rollen gebaseerde toegangscontrole) | Een machtigingsmodel dat beperkt wie certificaten kan aanvragen, goedkeuren of intrekken op basis van hun toegewezen rol. |
| ITSM (IT-servicemanagement) | De processen en tools, zoals ticketing en wijzigingsbeheer, die IT-teams gebruiken voor de dagelijkse werkzaamheden. |
| CMDB (configuratiebeheerdatabase) | Een opslagplaats die IT-middelen en hun onderlinge relaties bijhoudt, vaak geïntegreerd met een certificaatinventaris voor inzicht op activaniveau. |
| connector | Het onderdeel dat CertSecure Manager koppelt aan een externe CA, zoals DigiCert, zodat aanvragen en statusupdates automatisch tussen de twee systemen worden uitgewisseld. |
Praktische checklist voordat u CertSecure Manager integreert met DigiCert CA
- Bevestig uw DigiCert CertCentral-account en genereer een API-sleutel met alleen de machtigingen die deze integratie nodig heeft.
- Controleer of aan de vereisten voor de CertSecure Manager-connector is voldaan en download het installatieprogramma voor de DigiCert-connector via Hulpprogramma's > Connectors.
- Definieer goedkeuringsworkflows en aangewezen goedkeurders voordat u geautomatiseerde uitgifte inschakelt.
- Wijs RBAC-rollen toe aan acties voor het aanvragen, goedkeuren en intrekken van certificaten vóór de ingebruikname.
- Controleer uw beleid voor wildcard- en SAN-certificaten, zodat de uitgifteregels overeenkomen met wat DigiCert toestaat.
- Stel auditregistratie in en bepaal waar de nalevingsrapporten naartoe moeten worden gestuurd.
- Test de automatisering van vernieuwingen in een testomgeving voordat u deze in productie gebruikt.
- Documenteer een terugdraaipad voor het geval de connector of API-integratie gepauzeerd moet worden.
Onze visie: Waar past deze integratie in een PKI-strategie voor bedrijven?
- Automatiseer de workflow, maar behoud menselijke goedkeuring voor alles wat met de klant te maken heeft of waarvoor hoge bevoegdheden vereist zijn. Automatisering moet aanvragen sneller verwerken, niet het toezicht wegnemen.
- Behandel de DigiCert API-sleutel als elke andere inloggegevens: met minimale bevoegdheden, volgens een vast schema vernieuwen en beheren door een specifiek team.
- Gebruik het uniforme dashboard als uw betrouwbare bron voor audits, in plaats van afzonderlijke tellingen van DigiCert en CertSecure Manager met elkaar te vergelijken.
- Begin met één eindpuntgroep of bedrijfseenheid, valideer het verlengings- en rapportagegedrag en breid vervolgens uit in plaats van alle certificaten op de eerste dag over te zetten.
Conclusie
De integratie van CertSecure Manager met DigiCert CA combineert een robuuste PKI- infrastructuur met intelligente certificaatautomatisering. Deze integratie helpt handmatige inspanningen te verminderen, storingen als gevolg van verlopen certificaten te voorkomen en de naleving van de regelgeving voor alle digitale activa binnen uw organisatie te versterken.
Voor organisaties die op zoek zijn naar schaalbaar, veilig en geautomatiseerd certificaatbeheer, is deze integratie een belangrijke stap naar een sterkere PKI-positie binnen de onderneming.
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit het document 'PKI-activiteiten stroomlijnen: CertSecure Manager integreren met DigiCert CA'?
De belangrijkste conclusie is dat het verbinden van CertSecure Manager met DigiCert CA via een beveiligde API-gebaseerde connector het uitgeven, verlengen en intrekken van certificaten verandert in een geautomatiseerde, op beleid gebaseerde workflow in plaats van een handmatig proces per ticket, terwijl DigiCert de officiële certificeringsinstantie blijft.
Waarom is dit belangrijk voor PKI-teams binnen bedrijven?
Enterprise PKI-teams beheren doorgaans certificaten voor veel eindpunten, applicaties en bedrijfsonderdelen. Deze integratie is belangrijk omdat het deze teams één dashboard biedt voor alle door DigiCert uitgegeven certificaten, een consistent uitgiftebeleid en geautomatiseerde verlenging, in plaats van vervaldatums bij te houden in spreadsheets of via individuele CertCentral-accounts.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Handmatig certificaatbeheer vergroot het risico op storingen als gevolg van verlopen certificaten, inconsistent uitgiftebeleid tussen teams, niet-bijgehouden wildcard- of SAN-certificaten en hiaten in het auditspoor dat nodig is om te bewijzen wie een certificaat heeft aangevraagd, goedgekeurd of ingetrokken.
Welke teams zouden verantwoordelijk moeten zijn voor deze verandering?
Het eigenaarschap is doorgaans verdeeld over het PKI- of beveiligingsteam dat CertSecure Manager en de relatie met DigiCert beheert, het IT-operationsteam dat certificaten implementeert op servers en endpoints, en de compliance- of auditfunctie die de rapportages gebruikt die deze integratie genereert.
Hoe houdt dit verband met certificaatlevenscyclusbeheer?
Deze integratie is certificaatlevenscyclusbeheer in de praktijk: het omvat uitgifte, goedkeuringsworkflows, implementatie, vervalregistratie, verlenging en intrekking voor elk DigiCert-certificaat in één platform, in plaats van elke fase als een aparte handmatige taak te behandelen.
Hoe moeten organisaties succes meten?
Succes betekent een meetbare afname van storingen als gevolg van certificaatproblemen, snellere gemiddelde uitgifte- en verlengingstijden, complete auditlogboeken voor elke aanvraag en goedkeuring, en volledig inzicht in elk door DigiCert uitgegeven certificaat vanuit één dashboard in plaats van verspreide gegevens.
Wat moet er regelmatig gecontroleerd of gemonitord worden?
Organisaties dienen regelmatig de vervaldatums en verlengingsstatus van certificaten te controleren, evenals de op rollen gebaseerde machtigingen voor wie certificaten kan aanvragen, goedkeuren of intrekken, de geldigheid van API-sleutels voor de DigiCert-connector en nalevingsrapporten met betrekking tot de certificaatinventaris en uitgiftegeschiedenis.
Welke invloed heeft dit onderwerp op cloud-, hybride- of multi-CA PKI-oplossingen?
In hybride en multi-CA-omgevingen beheren teams DigiCert vaak samen met andere certificeringsinstanties of cloud-native uitgevers. Het connectormodel van CertSecure Manager zorgt ervoor dat DigiCert één beheerde CA blijft te midden van meerdere, waardoor beleid, inzicht en rapportage consistent blijven, zelfs wanneer de omgeving hybrider wordt.
Welke veelgemaakte fouten moeten teams vermijden?
Veelgemaakte fouten zijn onder andere het genereren van een DigiCert API-sleutel met ruimere machtigingen dan de integratie vereist, het overslaan van een testfase voor de automatische verlenging vóór de livegang, het niet definiëren van goedkeuringsworkflows waardoor aanvragen de beoordeling omzeilen, en het niet toewijzen van RBAC-rollen voordat de automatische uitgifte wordt ingeschakeld.
Wat moet er elk kwartaal vernieuwd worden?
Teams moeten het rotatieschema voor de DigiCert API-sleutels bijwerken, de RBAC-roltoewijzingen herzien bij personeelswisselingen, de eigenaren van de goedkeuringsworkflows opnieuw valideren en het certificaatinventarisrapport minstens eens per kwartaal controleren op achtergebleven, ongebruikte of binnenkort verlopende certificaten.
- Samenvatting
- Waarom DigiCert belangrijk is voor Enterprise PKI
- Integratie hoogtepunten
- Hoe de integratie van CertSecure Manager en DigiCert CA werkt
- Ondersteunde functies
- Beveiliging en naleving
- Woordenlijst: Belangrijke termen met betrekking tot PKI en de levenscyclus van certificaten
- Praktische checklist voordat u CertSecure Manager integreert met DigiCert CA
- Onze visie: Waar past deze integratie in een PKI-strategie voor bedrijven?
- Conclusie
- Veelgestelde Vragen / FAQ
- Wat is de belangrijkste conclusie uit het document 'PKI-activiteiten stroomlijnen: CertSecure Manager integreren met DigiCert CA'?
- Waarom is dit belangrijk voor PKI-teams binnen bedrijven?
- Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
- Welke teams zouden verantwoordelijk moeten zijn voor deze verandering?
- Hoe houdt dit verband met certificaatlevenscyclusbeheer?
- Hoe moeten organisaties succes meten?
- Wat moet er regelmatig gecontroleerd of gemonitord worden?
- Welke invloed heeft dit onderwerp op cloud-, hybride- of multi-CA PKI-oplossingen?
- Welke veelgemaakte fouten moeten teams vermijden?
- Wat moet er elk kwartaal vernieuwd worden?

