
- Introductie
- Wat is het belangrijkste verschil tussen symmetrische en asymmetrische encryptie?
- Wat is symmetrische encryptie en welk algoritme moet je gebruiken?
- Wat is asymmetrische encryptie en welk algoritme moet je gebruiken?
- Welk dreigingsmodel is van toepassing, inclusief kwantumrisico's voor asymmetrische algoritmen?
- Hoe maak je de keuze tussen symmetrische en asymmetrische encryptie?
- Symmetrische versus asymmetrische encryptie: beslissingstabel
- Hoe combineert hybride encryptie beide benaderingen?
- Wat zijn de afwegingen tussen prestaties en interoperabiliteit?
- Welke belangrijke managementafhankelijkheden kent elke aanpak?
- Waar worden symmetrische en asymmetrische encryptie in 2026 ingezet?
- Beperkingen
- Wat zou Encryption Consulting aanbevelen?
- Conclusie
- Veelgestelde Vragen / FAQ
Kort antwoord: Symmetrische encryptie gebruikt één gedeelde sleutel voor zowel encryptie als decryptie, waardoor het snel genoeg is voor grote hoeveelheden data, zoals schijf- en database-encryptie (AES-256). Asymmetrische encryptie gebruikt een paar publieke en private sleutels voor veilige sleuteluitwisseling en digitale handtekeningen (RSA-3072+, ECC P-256+). Moderne systemen, waaronder TLS 1.3, combineren beide in hybride encryptie.
Sleutelfaciliteiten:
- AES-256 (symmetrisch) en RSA-3072+ of ECC P-256+ (asymmetrisch) zijn de huidige basisaanbevelingen volgens NIST SP 800-131A Revisie 2.
- Hybride encryptie is in de praktijk de standaard. TLS 1.3, Signal en SSH gebruiken allemaal asymmetrische sleuteluitwisseling om een symmetrische sessiesleutel tot stand te brengen.
- RSA en ECC hebben een gedocumenteerde tijdlijn voor kwantumrisico's. NIST IR 8547 (concept) stelt voor om ze na 2030 uit te faseren en na 2035 te verbieden voor federale systemen.
- AES-256 wordt niet wezenlijk bedreigd door kwantumcomputers. Grovers algoritme halveert slechts de effectieve veiligheidsmarge, tot een nog steeds veilige 128 bits.
- Kies symmetrische encryptie voor grote hoeveelheden data die niet in gebruik zijn of worden verzonden, en asymmetrische encryptie voor sleuteluitwisseling, identiteitsverificatie en niet-afwijzing.
Gepubliceerd: juli 2025. Bijgewerkt: augustus 2026. Beoordeeld door het PKI- en cryptografieadviessteam van Encryption Consulting.
Introductie
Elke beveiligde verbinding, versleutelde schijf en ondertekende software is afhankelijk van een van de twee cryptografische benaderingen: symmetrische of asymmetrische encryptie. De aard van de sleutel bepaalt het verschil tussen symmetrische en asymmetrische encryptie . Symmetrische encryptie vereist één gedeelde sleutel; asymmetrische encryptie vereist een wiskundig gekoppeld paar van een publieke en een private sleutel. Geen van beide benaderingen is universeel "beter". Productiesystemen, van TLS tot berichtenapps, gebruiken beide door elkaar, en het kiezen van de verkeerde voor een bepaalde taak kan leiden tot problemen met prestaties, sleutelbeheer of compliance. Deze gids behandelt de huidige aanbevelingen voor algoritmen, een dreigingsmodel dat kwantumrisico omvat, een praktisch selectieproces en waar elke benadering in 2026 wordt ingezet.
Wat is het belangrijkste verschil tussen symmetrische en asymmetrische encryptie?
Symmetrische encryptie gebruikt één geheime sleutel om gegevens te versleutelen en te ontsleutelen, waardoor degene die de sleutel bezit beide bewerkingen kan uitvoeren. Asymmetrische encryptie gebruikt twee wiskundig verwante sleutels: een publieke sleutel die iedereen kan bezitten en gebruiken om te versleutelen of te verifiëren, en een privésleutel die alleen de eigenaar bezit en gebruikt om te ontsleutelen of te ondertekenen. Dit structurele verschil is de basis voor alle andere afwegingen tussen de twee: symmetrische encryptie is snel, maar vereist dat de sleutel vooraf veilig bij beide partijen terechtkomt, terwijl asymmetrische encryptie het probleem van sleuteldistributie oplost ten koste van de snelheid.
Wat is symmetrische encryptie en welk algoritme moet je gebruiken?
Symmetrische encryptie versleutelt en ontsleutelt gegevens met één gedeelde sleutel. Een vertrouwde partij genereert de sleutel, de afzender versleutelt de platte tekst ermee naar de versleutelde tekst, de versleutelde tekst wordt via het netwerk verzonden of opgeslagen, en de ontvanger ontsleutelt deze met dezelfde sleutel. De veiligheid van het hele systeem hangt volledig af van het feit dat die sleutel nooit in handen van een onbevoegde partij terechtkomt.
Aanbevolen algoritme en sleutelgrootte: gebruik AES-256 (Advanced Encryption Standard, 256-bits sleutel) als standaard. AES werd in 2001 door NIST gestandaardiseerd in FIPS 197 en is nog steeds de huidige federale standaard voor symmetrische blokversleuteling; het kent geen praktische cryptanalytische kraakmogelijkheid, ongeacht de sleutelgrootte. AES-128 wordt nog steeds als veilig beschouwd, maar AES-256 is de standaardaanbeveling wanneer compliance-frameworks, PCI DSS-vereisten of langdurige gegevensverwerking een rol spelen, en het kost vrijwel niets aan prestaties op moderne hardware met AES-NI-acceleratie.
Wanneer is ChaCha20 de beste keuze? ChaCha20-Poly1305 , gestandaardiseerd in RFC 8439 , is een streamcipher met een ingebouwde authenticatie-eenheid (een AEAD-constructie, dezelfde categorie als AES-GCM) die goed presteert in software zonder speciale AES-hardware. Het is de voorkeurcipher op mobiele apparaten, energiezuinige IoT-hardware en elk platform dat geen AES-NI ondersteunt, en het is een van de twee cipher suite-families die elke TLS 1.3-implementatie moet ondersteunen. Vervang verouderde symmetrische ciphers: DES en single DES zijn gekraakt, 3DES is door NIST afgekeurd en na 2023 niet meer toegestaan voor nieuw gebruik, en RC4 kent bekende vooroordelen die het volledig uitsluiten.
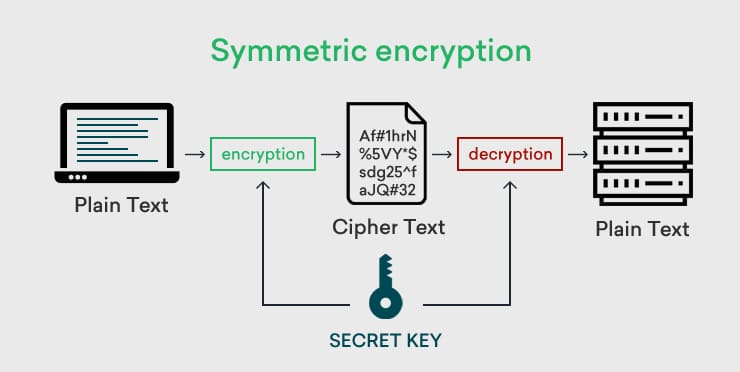
Symmetrische encryptie is zeer geschikt voor elk gesloten systeem waarbij de sleutel kan worden verspreid en onder uw eigen controle kan worden opgeslagen:
Betaal- en bankgegevens : kaartnetwerken en uitgevers gebruiken AES om kaartgegevens van kaarthouders te beschermen, zowel in rust als tijdens verzending. Dit is een vereiste volgens PCI DSS.
Gegevens in rust : tools voor volledige schijfversleuteling zoals BitLocker (Windows) en FileVault (macOS) gebruiken AES-256-XTS om gegevens op laptops en schijven te beschermen wanneer het apparaat is uitgeschakeld of vergrendeld.
Databaseversleuteling : transparante gegevensversleuteling (TDE) in SQL Server-, Oracle- en PostgreSQL-extensies versleutelt gegevensbestanden en back-ups met AES om klantgegevens te beschermen tegen directe toegang tot bestanden.
Beveiligde berichten : Signal en WhatsApp versleutelen de inhoud van berichten met AES-256 binnen het Signal-protocol, na gebruik te hebben gemaakt van asymmetrische sleuteluitwisseling om de sessiesleutel te genereren.
Cloudback-ups en -opslag : providers zoals iCloud, Google Workspace, AWS S3 en Azure Blob Storage versleutelen data in rust met AES-256, doorgaans met sleutels die worden beheerd via een cloud-KMS.
Wat is asymmetrische encryptie en welk algoritme moet je gebruiken?
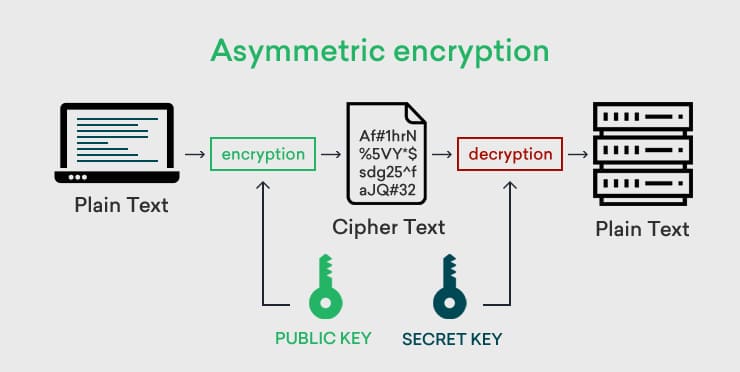
Asymmetrische encryptie maakt gebruik van een wiskundig gekoppeld sleutelpaar. Gegevens die met de publieke sleutel zijn versleuteld, kunnen alleen worden ontsleuteld met de bijbehorende privésleutel. De publieke sleutel kan dus vrij worden gedeeld, terwijl de privésleutel geheim blijft voor de eigenaar.
- Publieke sleutelHet wordt openbaar verspreid en gebruikt om gegevens te versleutelen of een handtekening te verifiëren. Omdat het zelf niets kan ontsleutelen, vormt het geen risico voor de vertrouwelijkheid als het openbaar wordt gemaakt.
- PrivésleutelDeze sleutel wordt geheim gehouden door de eigenaar en gebruikt om gegevens te decoderen of een handtekening te genereren. Het is het enige zwakke punt in het hele systeem, en daarom horen productiesleutels in een hardwarebeveiligingsmodule (HSM) te staan in plaats van op een schijf.
Aanbevolen algoritmen en sleutelgroottes: gebruik voor encryptie en sleuteluitwisseling RSA met 3072 bits of groter , of ECC op curve P-256 (secp256r1) of sterker . Beide bieden ongeveer dezelfde beveiligingssterkte, circa 128 bits, maar ECC-sleutels zijn veel kleiner en sneller te verwerken. Daarom gebruiken de meeste moderne TLS-implementaties standaard ECDHE in plaats van de klassieke RSA-sleuteluitwisseling. NIST SP 800-131A Revisie 2 beschouwt 2048-bits RSA als acceptabel tot 2030, maar adviseert om nu al over te stappen op 3072-bits sleutels voor toepassingen met een lange beveiligingslevensduur. 1024-bits RSA en DSA zijn volledig verboden.
Voor digitale handtekeningen is FIPS 186-5 , gepubliceerd in februari 2023, de huidige standaard voor digitale handtekeningen. Deze standaard behoudt RSA en ECDSA, laat DSA vallen voor het genereren van nieuwe handtekeningen (alleen voor verificatie) en voegt formeel EdDSA (Ed25519 en Ed448) toe als goedgekeurde handtekeningalgoritmen. Deze algoritmen worden nu veel gebruikt in SSH en voor het ondertekenen van code, omdat ze snel zijn en bestand tegen verschillende implementatieproblemen die in het verleden de generatie van ECDSA-nonces hebben beïnvloed.
Beveiligde e-mail : PGP en S/MIME gebruiken asymmetrische versleuteling, waardoor alleen de privésleutel van de beoogde ontvanger een bericht kan openen.
Digitale handtekeningen : RSA, ECDSA en in toenemende mate Ed25519 worden gebruikt om e-mails, financiële transacties en software-releases te ondertekenen, waardoor de ontvanger integriteit en onweerlegbaarheid krijgt die symmetrische encryptie op zichzelf niet kan bieden.
Sleuteluitwisseling : Diffie-Hellman en de elliptische-curvevariant ECDHE stellen twee partijen in staat om via een open netwerk een gedeelde symmetrische sleutel overeen te komen zonder die sleutel ooit direct te verzenden.
Beveiligd internetten : TLS 1.3 gebruikt ECDHE voor sleuteluitwisseling en RSA- of ECDSA-certificaten voor serverauthenticatie tijdens de handshake, waarna het overschakelt naar een symmetrische encryptie voor de sessie zelf.
Online bankieren, e-commerce en blockchain : het ondertekenen van transacties (bijvoorbeeld ECDSA op curve secp256k1 in Bitcoin) bewijst eigendom en autoriseert een overdracht zonder de privésleutel prijs te geven.
Public Key Infrastructure (PKI) : certificeringsinstanties koppelen publieke sleutels aan geverifieerde identiteiten via X.509-certificaten. Dit is hoe browsers de publieke sleutel van een server vertrouwen.
Welk dreigingsmodel is van toepassing, inclusief kwantumrisico's voor asymmetrische algoritmen?
Symmetrische en asymmetrische algoritmen worden geconfronteerd met zeer verschillende bedreigingen. Inzicht in beide is essentieel voor een goede selectiebeslissing, niet alleen in snelheid en sleutelgrootte.
Klassieke bedreigingen voor symmetrische encryptie hebben vrijwel uitsluitend te maken met sleutelbeheer in plaats van met de encryptiemethode zelf: zwakke sleutelgeneratie, hergebruik van sleutels, slechte sleutelrotatie en onveilige opslag veroorzaken veel meer daadwerkelijke inbreuken dan welke theoretische aanval op AES dan ook. AES-256 zelf kent geen praktische cryptanalytische aanval.
Klassieke bedreigingen voor asymmetrische encryptie zijn onder andere zwakke sleutelgeneratie, onvoldoende sleutelgrootte (1024-bits RSA is met voldoende rekenkracht te ontleden en is formeel niet toegestaan), slechte opvulling (ruwe RSA zonder OAEP of PSS is kwetsbaar) en blootstelling van privésleutels via verkeerd geconfigureerde HSM's, codeopslagplaatsen of back-ups.
Kwantumrisico is asymmetrisch en specifiek. Een voldoende grote, fouttolerante kwantumcomputer die het algoritme van Shor uitvoert, zou RSA-moduli kunnen ontbinden en het discrete logaritme-probleem van de elliptische kromme kunnen oplossen, waardoor RSA en ECC/ECDSA/ECDH volledig onbruikbaar zouden worden. Zo'n machine bestaat nog niet, maar het risico is niet puur toekomstgericht: versleuteld verkeer dat vandaag wordt onderschept, kan later worden gedecodeerd zodra die mogelijkheid er is, een patroon dat bekend staat als "nu onderscheppen, later decoderen". Daarom stelt NIST IR 8547 , dat medio 2026 nog steeds een eerste openbaar concept was, voor om RSA, ECDSA, ECDH en eindige veld Diffie-Hellman na 2030 af te schaffen voor nieuw federaal gebruik en ze na 2035 volledig te verbieden. NIST finaliseerde de eerste post-kwantumstandaarden in augustus 2024: FIPS 203 (ML-KEM, voor sleuteluitwisseling), FIPS 204 (ML-DSA, voor handtekeningen) en FIPS 205 (SLH-DSA, een conservatief hash-gebaseerd handtekeningschema). Grovers algoritme heeft ook invloed op symmetrische cijfers, maar slechts kwadratisch, waardoor de effectieve veiligheidsmarge van AES-256 wordt gehalveerd tot een nog steeds robuuste 128 bits en die van AES-128 tot 64 bits. Dit is precies de reden waarom AES-256 in plaats van AES-128 de toekomstgerichte aanbeveling is.
Netto-effect: symmetrische algoritmen hebben in principe geen kwantumgedreven aanpassingen nodig, afgezien van de voorkeur voor sleutels van 256 bits. Asymmetrische algoritmen zijn de algoritmen die een migratieplan vereisen, en dat plan zou nu al moeten worden uitgevoerd in plaats van pas in 2030. Raadpleeg de 9-fasen migratiegids voor post-kwantumcryptografie van Encryption Consulting voor het volledige stappenplan.
Hoe maak je de keuze tussen symmetrische en asymmetrische encryptie?
Gebruik deze volgorde om tot een verdedigbare keuze te komen in plaats van automatisch het algoritme te gebruiken dat een bibliotheek als eerste aanbiedt:
- Bepaal het gegevensvolume. Bij bulkdata (bestanden, databases, back-ups, schijven) is symmetrische encryptie voor de daadwerkelijke gegevensoverdracht de aangewezen methode.
- Ga na of de partijen al een geheim met elkaar delen. Zo niet, en als het kanaal niet vertrouwd is, heb je asymmetrische sleuteluitwisseling of een door de PKI uitgegeven certificaat nodig voordat symmetrische encryptie kan beginnen.
- Bepaal of je een identiteitsbewijs of een verklaring van niet-afwijzing nodig hebt. Om te bewijzen wie iets heeft verzonden, of dat een document niet is gewijzigd, is een digitale handtekening nodig, die per definitie asymmetrisch is.
- Controleer het prestatiebudget. Bij snelle, latencygevoelige verbindingen (bulktransfers, opslagsystemen, VPN-datapaden) moeten asymmetrische bewerkingen tot de handshake- of sleutelversleutelingsstap worden beperkt.
- Bevestig de belangrijkste managementcapaciteit. Symmetrische encryptie op grote schaal vereist een KMS- of HSM-ondersteunde sleutelopslag en een rotatiebeleid; asymmetrische encryptie vereist een PKI met certificaatlevenscyclusbeheer, intrekking en HSM-beveiligde privésleutels.
- Standaard ingesteld op hybride. In de praktijk gebruiken vrijwel alle moderne protocollen (TLS, SSH, Signal, IPsec/IKEv2) asymmetrische methoden om vertrouwen en een symmetrische sleutel tot stand te brengen, waarna ze overschakelen op symmetrische encryptie voor de daadwerkelijke data. Bouw nieuwe systemen op dezelfde manier in plaats van exclusief voor één type algoritme te kiezen.
Symmetrische versus asymmetrische encryptie: beslissingstabel
Symmetrische en asymmetrische encryptie lossen verschillende problemen op, dus de juiste vergelijking is niet "welke is beter", maar "welke is het meest geschikt voor deze taak". De onderstaande tabel vat de afwegingen samen die het belangrijkst zijn bij een keuze.
| Aspect | Symmetrische encryptie | Asymmetrische versleuteling |
|---|---|---|
| Sleutelgebruik | Eén sleutel voor zowel encryptie als decryptie | De publieke sleutel versleutelt of verifieert; de privésleutel ontsleutelt of ondertekent. |
| Snelheid | Zeer snel; geschikt voor grote hoeveelheden data, hardwareversneld (AES-NI). | Veel langzamer; wordt spaarzaam gebruikt, voornamelijk voor handdrukken en handtekeningen. |
| Sleuteldistributie | Vereist een beveiligd kanaal of KMS om de geheime sleutel te delen. | De publieke sleutel kan openlijk worden gedeeld; er is geen beveiligd kanaal nodig om deze te verspreiden. |
| Veelvoorkomend gebruiksgeval | Schijf- en databaseversleuteling, VPN-dataplane, berichtpayloads, back-ups | TLS-handshake, digitale handtekeningen, codeondertekening, certificaatuitgifte, sleuteluitwisseling |
| De huidige aanbevolen algoritmen | AES-256 (FIPS 197), ChaCha20-Poly1305 (RFC 8439) | RSA-3072+, ECC P-256+ (FIPS 186-5), Ed25519 |
| Kwantumkwetsbaarheid | Laag; Grovers algoritme halveert slechts de effectieve sterkte (AES-256 behoudt een beveiliging van 128 bits). | Hoog; Shor's algoritme maakt RSA en ECC volledig onbruikbaar zodra er een krachtige kwantumcomputer bestaat. |
Hoe combineert hybride encryptie beide benaderingen?
Hybride encryptie maakt gebruik van asymmetrische cryptografie om het sleuteldistributieprobleem op te lossen, waarna symmetrische encryptie wordt ingezet voor snelheid. Asymmetrische algoritmen authenticeren de partijen en stellen een gedeelde symmetrische sleutel vast; deze symmetrische sleutel versleutelt vervolgens de daadwerkelijke applicatiegegevens. TLS is hiervan het duidelijkste voorbeeld: tijdens de TLS 1.3-handshake bewijst de server zijn identiteit met een RSA- of ECDSA-certificaat, beide partijen leiden een gedeeld geheim af met ECDHE, en elke byte van de sessie wordt daarna versleuteld met AES-GCM of ChaCha20-Poly1305.
Hetzelfde patroon is ook buiten TLS te zien. Signal en WhatsApp gebruiken de X3DH-sleuteluitwisseling (asymmetrisch) van het Signal-protocol om een sessie op te zetten, waarna het Double Ratchet-algoritme voor elk bericht nieuwe AES-256-sleutels (symmetrisch) genereert. IPsec VPN's gebruiken IKEv2, een asymmetrische of vooraf gedeelde sleuteluitwisseling, om AES-GCM-sessiesleutels voor de daadwerkelijke tunnel te onderhandelen; de handleiding van Encryption Consulting voor post-quantum VPN-migratie beschrijft hoe deze sleuteluitwisselingsstap wordt versterkt met hybride PQC-sleuteluitwisseling onder RFC 9370. Vanaf 2026 zijn grote browsers en CDN's ook begonnen met het implementeren van hybride post-quantum sleuteluitwisseling in TLS (een combinatie van ECDHE en ML-KEM), juist om de kloof tussen het verzamelen van gegevens en het decoderen ervan in de asymmetrische helft van de handshake te dichten, terwijl de symmetrische cipher suite ongewijzigd blijft.
Wat zijn de afwegingen tussen prestaties en interoperabiliteit?
Symmetrische versleuteling verwerkt grote hoeveelheden data vele malen sneller dan asymmetrische versleuteling met een vergelijkbare beveiligingssterkte. Daarom versleutelt geen enkel productiesysteem grote hoeveelheden data rechtstreeks met RSA of ECC. Op moderne CPU's met AES-NI-instructies voegt AES-256-GCM een verwaarloosbare overhead toe; softwareomgevingen zonder deze versnelling presteren vaak beter met ChaCha20-Poly1305.
Asymmetrische bewerkingen kosten veel meer per byte en schalen slechter met de datagrootte. Dit is precies de reden waarom ze gereserveerd zijn voor een eenmalige handshake, een handtekening of het verpakken van een kleine symmetrische sleutel, in plaats van de payload zelf. De sleutelgrootte beïnvloedt ook de interoperabiliteit: RSA-3072-certificaten en -handtekeningen zijn merkbaar groter dan de equivalente ECC P-256-certificaten en -handtekeningen, wat van belang is op beperkte verbindingen en in protocollen met een krappe pakketbudget. ECC vereist ondersteuning voor moderne bibliotheken en TLS-versies (TLS 1.2 en 1.3, de huidige OpenSSL, BoringSSL en SDK's van cloudproviders); sommige oudere embedded systemen of legacy enterprise-stacks ondersteunen alleen RSA, wat een reële beperking vormt voor de interoperabiliteit bij het plannen van een migratie. Post-kwantumalgoritmen verergeren dit: ML-KEM- en ML-DSA-publieke sleutels en -handtekeningen zijn aanzienlijk groter dan hun RSA- of ECC-tegenhangers, wat de TLS-handshakegrootte vergroot en de latentie en MTU-gedrag op beperkte netwerken kan beïnvloeden. Dit is een factor die het testen waard is vóór een hybride PQC-implementatie.
Welke belangrijke managementafhankelijkheden kent elke aanpak?
Geen van beide algoritmetypen is veilig zonder een gedisciplineerd sleutelbeheer.
Symmetrische encryptie vereist een manier om dezelfde sleutel aan elke geautoriseerde partij te verstrekken zonder deze tijdens de overdracht bloot te stellen, en een beleid voor het roteren en buiten gebruik stellen van sleutels. In de praktijk betekent dit een gecentraliseerd sleutelbeheersysteem, ofwel een cloud-KMS (AWS KMS, Azure Key Vault, Google Cloud KMS) of een on-premises HSM, met toegangscontrole, auditregistratie en envelopversleuteling, zodat de datasleutel zelf is ingekapseld in een hoofdsleutel die de HSM-omgeving nooit verlaat.
Asymmetrische encryptie vereist een volledige infrastructuur voor publieke sleutels: een certificeringsinstantie om publieke sleutels te koppelen aan geverifieerde identiteiten, gedefinieerde certificaatprofielen en geldigheidsperioden, intrekking via CRL of OCSP, en privésleutels die worden gegenereerd en opgeslagen in FIPS 140-3 gevalideerde HSM's in plaats van op algemene servers. Het verlies van controle over een privésleutel is catastrofaal en doorgaans onomkeerbaar zonder het certificaat in te trekken en opnieuw uit te geven; het verlies van controle over een symmetrische sleutel is ernstig, maar meestal beperkt tot de gegevens die door die sleutel worden beschermd.
Waar worden symmetrische en asymmetrische encryptie in 2026 ingezet?
- Web- en API-verkeer: TLS 1.3 overal, met ECDHE (steeds vaker een hybride met ML-KEM) voor sleuteluitwisseling en AES-256-GCM of ChaCha20-Poly1305 voor de sessie.
- Enterprise PKICertificaatlevenscyclusbeheer voor het uitgeven van RSA-3072- of ECC P-256-certificaten voor servers, gebruikers en machine-identiteiten, waarbij kortere geldigheidsperioden van certificaten de operationele belasting bij handmatige uitgifte verhogen.
- Code ondertekening: RSA- of ECDSA-handtekeningen op build-artefacten, voorzien van een tijdstempel en steeds vaker vereist dat ze afkomstig zijn van HSM-ondersteunde sleutels in plaats van ontwikkelaarswerkstations.
- VPN en externe toegangIKEv2/IPsec maakt gebruik van asymmetrische of vooraf gedeelde authenticatie om AES-GCM-tunnelsleutels af te leiden, waarbij hybride PQC-sleuteluitwisselingsopties nu standaard in de firmware van de belangrijkste VPN-leveranciers zijn opgenomen.
- Eindpunt- en cloudopslagAES-256-versleuteling van de volledige schijf en objectopslag is standaard ingeschakeld bij de belangrijkste cloudproviders, en niet optioneel.
- messaging: De asymmetrische X3DH-handshake van Signal Protocol in combinatie met AES-256-berichtversleuteling, gebruikt door Signal, WhatsApp en Google Messages (RCS).
- Overheids- en defensiesystemenDe CNSA 2.0-richtlijnen sturen nationale veiligheidssystemen nu al richting ML-KEM en ML-DSA voor nieuwe asymmetrische toepassingen, nog voor op het bredere civiele tijdschema.
Beperkingen
Symmetrische encryptie is niet goed schaalbaar voor sleuteldistributie: elk nieuw paar communicerende partijen dat geen gedeelde PKI of KMS kan gebruiken, heeft een eigen, veilig geleverde sleutel nodig, en het algoritme biedt geen manier om te bewijzen wie een bericht heeft versleuteld, alleen dat degene die de sleutel bezit dit zou kunnen hebben gedaan. Asymmetrische encryptie lost beide problemen op, maar tegen aanzienlijke rekenkundige en operationele kosten: het is te traag voor grote hoeveelheden data, de huidige algoritmen (RSA, ECDSA, ECDH) hebben te maken met een vastgestelde kwantumrisicotijdlijn waarvoor nog geen definitieve, verplichte overgangsstandaard is vastgesteld, en post-kwantumvervangingen vereisen grotere sleutels en handtekeningen, wat de ondersteuning van apparaten met beperkte middelen en oudere protocollen bemoeilijkt. Geen van beide benaderingen is op zichzelf een complete oplossing voor sleutelbeheer, en geen enkel artikel kan een cryptografische inventarisatie van de huidige systemen binnen uw organisatie vervangen.
Wat zou Encryption Consulting aanbevelen?
Beschouw privésleutels, of het nu symmetrische hoofdsleutels of asymmetrische ondertekeningssleutels zijn, als het bezit dat daadwerkelijk bescherming nodig heeft, en niet de keuze van het algoritme. De HSM-as-a-Service van Encryption Consulting plaatst zowel symmetrische hoofdsleutels als asymmetrische privésleutels in FIPS 140-3 gevalideerde hardware, zonder de kapitaalkosten van het zelf beheren van HSM's.
Voor organisaties die op grote schaal certificaten uitgeven en beheren, ontwerpt ons PKI Services- team certificaatprofielen, sleutelgroottebeleid en CP/CPS-documentatie, zodat de uitgifte van asymmetrische sleutels aansluit bij de huidige NIST-richtlijnen in plaats van bij de standaardinstellingen die zijn overgenomen van een tien jaar oude CA-implementatie.
En omdat het kwantumrisico specifiek verbonden is aan asymmetrische algoritmen, hanteert onze PQC Advisory- praktijk een migratieplan in 9 fasen. Dit begint met een cryptografische inventarisatie van de exacte locaties waar RSA, ECDSA, ECDH en Diffie-Hellman in uw omgeving worden gebruikt. Zo worden migratiebeslissingen gebaseerd op feiten in plaats van giswerk, met het oog op de uitfasering in 2030.
Conclusie
Symmetrische en asymmetrische encryptie lossen verschillende helften van hetzelfde probleem op. Symmetrische encryptie, gebaseerd op AES-256 of ChaCha20-Poly1305, biedt de snelheid die nodig is voor grote hoeveelheden data in banksystemen, schijfversleuteling, databases en berichtenapps, mits de sleutel veilig wordt verspreid en opgeslagen. Asymmetrische encryptie, gebaseerd op RSA-3072+, ECC P-256+ of Ed25519, biedt de sleuteluitwisseling, identiteit en niet-afwijzing die symmetrische encryptie niet kan bieden, ten koste van snelheid en, op de lange termijn, blootstelling aan kwantumcomputing via het algoritme van Shor. Hybride encryptie, het model achter TLS, Signal en moderne VPN's, is hoe vrijwel elk systeem tegenwoordig deze afweging maakt. De open vraag voor het komende decennium is niet symmetrisch versus asymmetrisch, maar hoe snel organisaties hun asymmetrische algoritmen geschikt maken voor het post-kwantumtijdperk vóór de overgangsperiode van 2030 tot 2035 die NIST al heeft aangegeven.
Veelgestelde Vragen / FAQ
Is AES symmetrische of asymmetrische encryptie?
AES (Advanced Encryption Standard) is symmetrisch. Het gebruikt één gedeelde sleutel, met een lengte van 128, 192 of 256 bits, voor zowel encryptie als decryptie, zoals gedefinieerd in FIPS 197.
Is RSA in 2026 nog steeds veilig om te gebruiken?
Ja, mits u sleutels van 3072 bits of groter gebruikt met de juiste opvulling (OAEP voor encryptie, PSS voor handtekeningen). NIST SP 800-131A Revisie 2 beschouwt 2048-bits RSA als acceptabel tot 2030, maar organisaties zouden nu al moeten plannen voor een migratie naar het post-quantumtijdperk in plaats van te wachten, aangezien RSA volgens NIST IR 8547 na 2030 zal worden uitgefaseerd.
Kunnen kwantumcomputers AES-256 kraken?
Niet met enig bekend algoritme. Grovers algoritme biedt slechts een kwadratische snelheidsverbetering ten opzichte van symmetrische versleuteling, waardoor de effectieve beveiliging van AES-256 wordt teruggebracht tot 128 bits, wat nog steeds als veilig wordt beschouwd. Het kwantumrisico is geconcentreerd in asymmetrische algoritmen zoals RSA en ECC, die Shors algoritme volledig kan kraken.
Wat is hybride encryptie en waarom gebruiken de meeste systemen het?
Hybride encryptie maakt gebruik van asymmetrische cryptografie om de partijen te authenticeren en op veilige wijze een gedeelde symmetrische sleutel vast te stellen. Vervolgens wordt die symmetrische sleutel gebruikt om de daadwerkelijke gegevens te versleutelen. TLS, SSH, Signal en IPsec werken allemaal op deze manier, omdat het de kracht van sleuteldistributie van asymmetrische encryptie combineert met de snelheid van symmetrische encryptie.
Moeten we nu al overstappen op post-kwantumcryptografie?
Voor de meeste organisaties is dit niet direct nodig, maar de planning moet nu al beginnen. NIST heeft ML-KEM (FIPS 203), ML-DSA (FIPS 204) en SLH-DSA (FIPS 205) afgerond, en NIST IR 8547 stelt voor om RSA en ECC na 2030 uit te faseren. Het opstellen van een cryptografische inventaris is nu al een essentiële stap, ongeacht de uiteindelijke migratiedatum.
Referenties
- NIST FIPS 197, Advanced Encryption Standard (AES)
- NIST FIPS 186-5, Digitale handtekeningstandaard (DSS)
- NIST SP 800-131A Revisie 2, Overgang van het gebruik van cryptografische algoritmen en sleutellengtes
- NIST IR 8547 (eerste openbare conceptversie), Overgang naar post-kwantumcryptografiestandaarden
- NIST FIPS 203, Module-Lattice-Based Key-Encapsulation Mechanism Standard (ML-KEM)
- NIST FIPS 204, Module-Lattice-Based Digital Signature Standard (ML-DSA)
- IETF RFC 8439, ChaCha20 en Poly1305 voor IETF-protocollen
- IETF RFC 8446, Het Transport Layer Security (TLS) Protocol Versie 1.3
- Introductie
- Wat is het belangrijkste verschil tussen symmetrische en asymmetrische encryptie?
- Wat is symmetrische encryptie en welk algoritme moet je gebruiken?
- Wat is asymmetrische encryptie en welk algoritme moet je gebruiken?
- Welk dreigingsmodel is van toepassing, inclusief kwantumrisico's voor asymmetrische algoritmen?
- Hoe maak je de keuze tussen symmetrische en asymmetrische encryptie?
- Symmetrische versus asymmetrische encryptie: beslissingstabel
- Hoe combineert hybride encryptie beide benaderingen?
- Wat zijn de afwegingen tussen prestaties en interoperabiliteit?
- Welke belangrijke managementafhankelijkheden kent elke aanpak?
- Waar worden symmetrische en asymmetrische encryptie in 2026 ingezet?
- Beperkingen
- Wat zou Encryption Consulting aanbevelen?
- Conclusie
- Veelgestelde Vragen / FAQ

