
Certificaatintrekking is het proces waarbij het gebruik van een certificaat wordt beëindigd voordat de geldigheidsperiode is verlopen. Om tot intrekking over te gaan, moet men de beschikbare intrekkingsredenen kennen, deze redenen koppelen aan het intrekkingsbeleid van de organisatie en vervolgens de intrekking uitvoeren.
Redenen voor certificaatintrekking
Certificaten worden ingetrokken door ze ongeldig te verklaren als de vertrouwende partijen ze niet gebruiken. Er kunnen verschillende redenen zijn om een certificaat in te trekken, namelijk:
-
Aansluiting gewijzigd
Een persoon wordt ontslagen, neemt ontslag of overlijdt, of het computeraccount waarvoor het certificaat is afgegeven, is niet langer in gebruik. Deze intrekkingsredenen kunnen ook worden gebruikt als iemand van rol verandert binnen een organisatie en het certificaat dat aan zijn vorige rol was gekoppeld, niet langer nodig heeft.
Een werknemer kan bijvoorbeeld van de afdeling Inkoop overstappen en geen certificaat meer nodig hebben om inkoopaanvragen te autoriseren.
-
CACompromise
U vermoedt dat de privésleutel van een certificeringsinstantie (CA) is gecompromitteerd en in handen is van een onbevoegde persoon. Als de privésleutel van een CA wordt ingetrokken, beschouwt de CA-hiërarchie alle certificaten onder die CA als ingetrokken.
-
Certificaat vasthouden
Een tijdelijke intrekking geeft aan dat een CA een certificaat op dat specifieke moment niet zal valideren.
Let op: Hoewel CertificateHold het mogelijk maakt een certificaat niet in te trekken, wordt het gebruik van de CertificateHold-redencode afgeraden, omdat dit het lastig maakt om vast te stellen of een certificaat op een bepaald moment geldig was.
-
Beëindiging van de operatie
Een server of werkstation wordt buiten gebruik gesteld en alle aan de server uitgegeven certificaten zijn niet langer nodig. Wanneer u een CA buiten gebruik stelt, kunt u deze reden voor intrekking ook gebruiken.
-
KeyCompromise
U vermoedt dat de persoonlijke sleutel die aan een certificaat is gekoppeld, is gecompromitteerd.
Als bijvoorbeeld de laptop van een gebruiker in uw organisatie wordt gestolen, kunnen de persoonlijke sleutels die op de laptop zijn opgeslagen, in gevaar komen.
-
VerwijderenUitCRL
U kunt een ingetrokken certificaat ongedaan maken met CertificateHold. Het certificaat staat nog steeds vermeld in de CRL na het ongedaan maken van de intrekking, maar het verschijnt ook in een delta-CRL met de intrekkingscode ingesteld op RemoveFromCRL. De CA verwijdert het certificaat uit alle formulieren van de CRL wanneer de volgende basis-CRL wordt gepubliceerd. Als er geen delta-CRL's worden gebruikt, wordt het certificaat verwijderd uit de volgende basis-CRL.
-
Vervangen
Er moet een nieuw certificaat worden uitgegeven als een uitgegeven certificaat om welke reden dan ook wordt vervangen door een nieuw, bijgewerkt certificaat. Als u bijvoorbeeld een certificaatsjabloon bijwerkt en certificaten opnieuw uitgeeft, kunt u het vorige certificaat met deze redencode intrekken.
-
Niet opgegeven
U kunt een certificaat intrekken zonder een specifieke intrekkingscode op te geven. Ongespecificeerd wordt echter niet aanbevolen, omdat het geen controletraject biedt dat aangeeft waarom een certificaat is ingetrokken.
Hoe kan ik een certificaat intrekken?
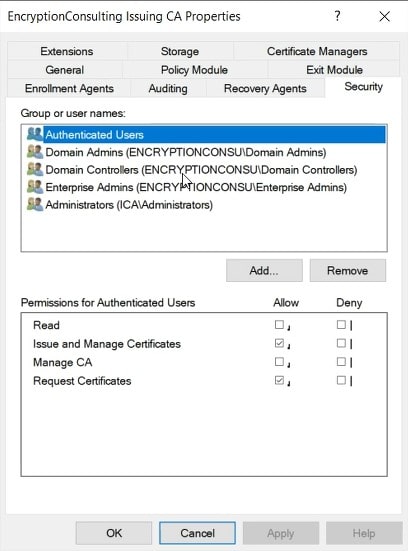
Om een certificaat in te trekken, moet een gebruiker worden aangewezen als certificaatbeheerder. U wijst een gebruiker aan als certificaatbeheerder door de gebruiker of een groep waarin de gebruiker zich bevindt de machtiging 'Certificaten uitgeven en beheren' toe te wijzen bij de uitgevende CA. De toewijzing van de machtigingen wordt uitgevoerd door een CA-beheerder, een gebruiker met de machtiging 'CA beheren'. Voer de volgende stappen uit om de benodigde machtigingen te verlenen:
-
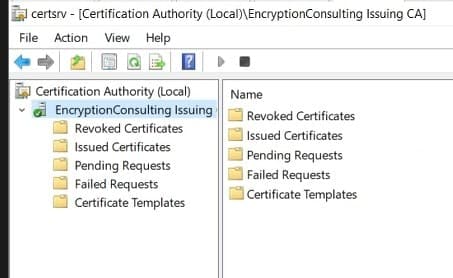
Open de console Certificeringsinstantie vanuit Systeembeheer.
-
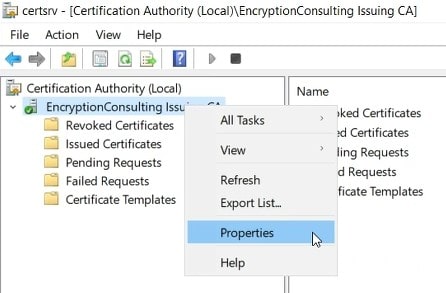
Klik in de consolestructuur met de rechtermuisknop op CAName (waarbij CAName de logische naam van de CA is) en klik vervolgens op Eigenschappen.
-
Selecteer in het dialoogvenster CAName-eigenschappen het tabblad Beveiliging om ervoor te zorgen dat aan het gebruikersaccount of een groep waarvan de gebruiker lid is, de machtiging Certificaten uitgeven en beheren is toegewezen.
Zodra u de benodigde machtigingen hebt toegewezen, wordt een certificaat via de volgende procedure ingetrokken:
-
Open de console Certificeringsinstantie vanuit Systeembeheer.
-
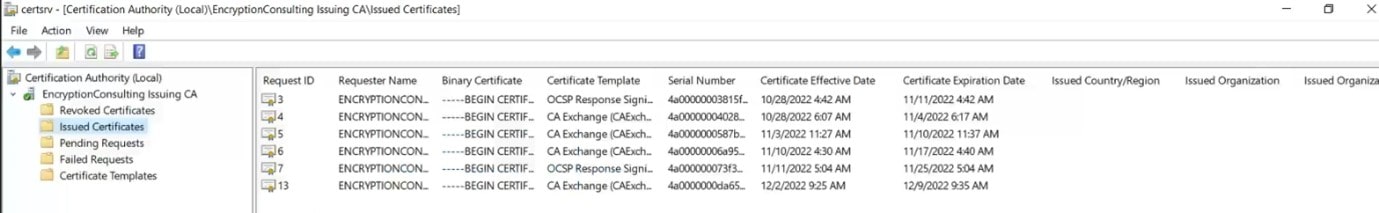
Vouw CAName uit in de consoleboom en klik op Uitgegeven certificaten
-
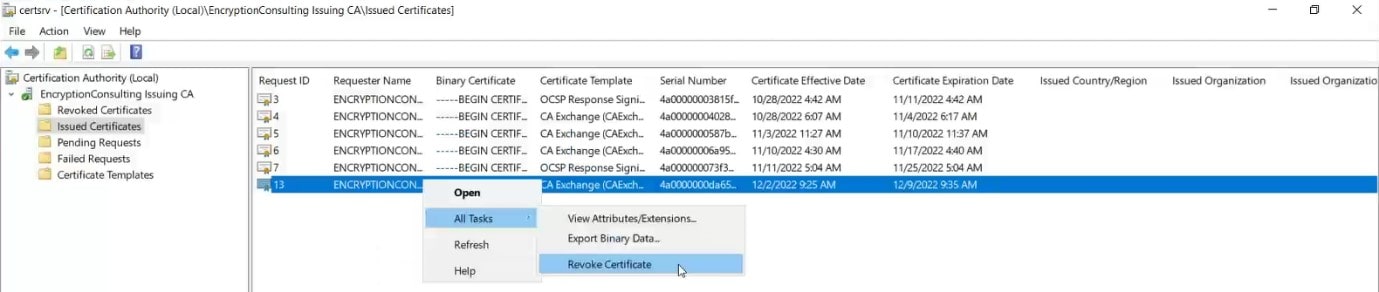
Zoek in het detailvenster het certificaat dat u wilt intrekken, klik met de rechtermuisknop op het certificaat, wijs Alle taken aan en klik op Certificaat intrekken.
-
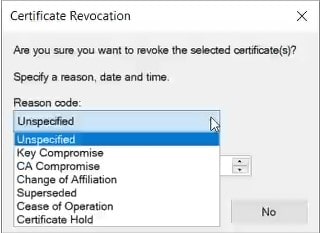
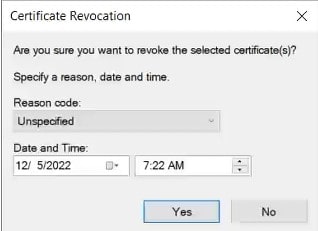
Selecteer de juiste redencode in de vervolgkeuzelijst Redencode in het dialoogvenster Certificaatintrekking en klik vervolgens op Ja.
-
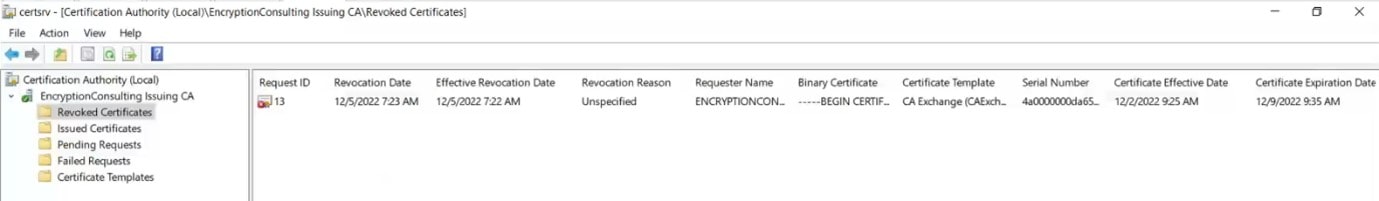
Controleer of het onlangs ingetrokken certificaat zichtbaar is in het gedeelte met ingetrokken certificaten.
Hoe herken ik ingetrokken certificaten?
Public Key Infrastructure (PKI) biedt drie manieren om vast te stellen of een certificaat is ingetrokken:
-
Basis CRL
De certificaatintrekkingslijst (CRL) bevat de serienummers van certificaten die door de CA zijn ingetrokken en die zijn ondertekend met de persoonlijke sleutel van de CA. Als u een certificaat van een CA verlengt met een nieuw sleutelpaar, onderhoudt de CA twee afzonderlijke CRL's: één voor elk sleutelpaar dat door de CA wordt beheerd. Alle versies van het Microsoft Windows-besturingssysteem herkennen basis-CRL's.
-
Delta CRL
Dit bevat alleen de serienummers van certificaten die door de CA zijn ingetrokken sinds de laatste publicatie van de basis-CRL. Ook hier geldt dat als het certificaat van de CA wordt verlengd met een nieuw sleutelpaar, er aparte delta-CRL's worden bijgehouden voor elk CA-sleutelpaar. Delta-CRL's stellen u in staat om intrekkingsinformatie sneller te publiceren en kleinere updates te downloaden door clientcomputers.
-
OCSP
Online Certificate Status Protocol (OCSP) biedt een antwoordservice die rechtstreeks verbinding kan maken met een CA-database of de basis- en delta-CRL's kan inspecteren die door de CA zijn gepubliceerd om de intrekkingsstatus van een specifiek certificaat te bepalen.
Conclusie
We moeten de certificaten intrekken wanneer ze niet in gebruik zijn, door erop te vertrouwen dat de betrokken partijen zich voordoen als de oorspronkelijke certificaten, om te voorkomen dat aanvallers zich voordoen als de oorspronkelijke certificaten en aanzienlijke schade aanrichten. Neem voor meer informatie contact met ons op via: [email protected]
Referentie: PKI en certificaatbeveiliging door Brian Komar
