Kort antwoord: DNS-cachevergiftiging is een aanval waarbij een vervalst IP-adres in de cache van een DNS-resolver wordt geplaatst, waardoor verkeer stilletjes wordt omgeleid naar een server die door de aanvaller wordt beheerd. Dit is belangrijk omdat het inloggegevens kan onderscheppen, malware kan verspreiden of validatiecontroles kan omzeilen die afhankelijk zijn van DNS. De oplossing: combineer DNSSEC, DNS over HTTPS of DNS over TLS en randomisatie van de bronpoort.
Key Takeaways
- Bij DNS-cachevergiftiging worden de in de cache opgeslagen DNS-records van een resolver vervalst, waardoor zoekopdrachten naar een echt domein een door de aanvaller beheerd IP-adres opleveren, zonder dat het apparaat van het slachtoffer wordt aangeraakt.
- De techniek werd algemeen bekend nadat beveiligingsonderzoeker Dan Kaminsky in 2008 een kritieke beveiligingsfout in de DNS-resolver aan het licht bracht (CVE-2008-1447), wat leidde tot een gecoördineerde patch voor alle DNS-leveranciers in de sector.
- Het blijft een actief risico. ISC onthulde in oktober 2025 de BIND 9 cachevergiftigingslekken (CVE-2025-40778 en CVE-2025-40780), en onderzoekers meldden eind 2025 een DNS-vergiftigingscampagne door de Evasive Panda-dreigingsgroep.
- Geen enkele maatregel kan dit stoppen. Randomisatie van de bronpoort verkleint de kans op een succesvolle voorspelling, DNSSEC authenticeert reacties cryptografisch en DoH/DoT versleutelen het querypad zodat aanvallers het niet kunnen lezen of manipuleren.
- De uitrol van DNSSEC verloopt nog steeds ongelijkmatig. APNIC Labs schatte de wereldwijde DNSSEC-validatie in 2025 op ongeveer 36 procent, wat weliswaar vooruitgang is ten opzichte van tien jaar geleden, maar de meeste resolvers zijn nog steeds niet in staat om de gegevens die ze cachen cryptografisch te verifiëren.
Gepubliceerd: mei 2022. Bijgewerkt: augustus 2026. Beoordeeld door het beveiligingsteam van Encryption Consulting.
Wat is DNS-cachevergiftiging en hoe werkt het?
DNS-cachevergiftiging is een aanval waarbij een vervalst antwoord in de cache van een DNS-resolver wordt geïnjecteerd, zodat toekomstige zoekopdrachten voor een legitiem domein een door de aanvaller beheerd IP-adres retourneren in plaats van het echte adres. Het Domain Name System (DNS) vertaalt leesbare domeinnamen naar IP-adressen. Een recursieve resolver, het servertype dat het meest kwetsbaar is voor deze aanval, voert die vertaling uit namens een client en slaat het antwoord tijdelijk op in de cache, zodat de zoekopdracht niet bij elk verzoek herhaald hoeft te worden.
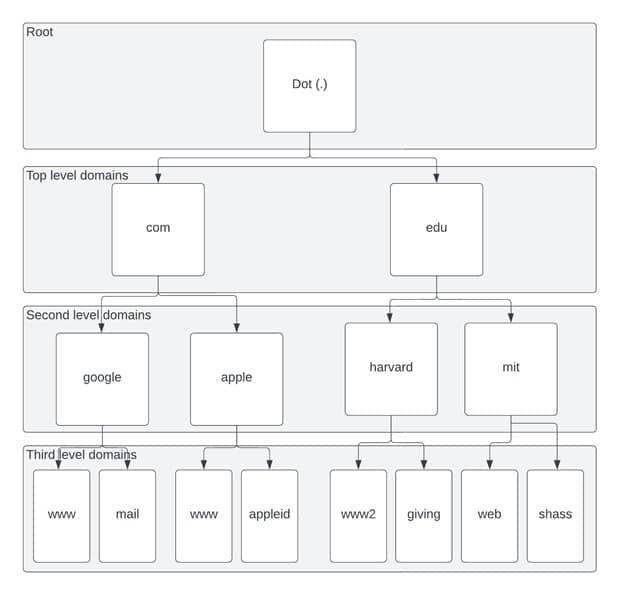
DNS-resolutie is gebaseerd op twee serverrollen. Autoritatieve naamservers bevatten de officiële records voor de domeinen waarvoor ze zijn geconfigureerd. Recursieve resolvers voeren de lookup uit namens een client, waarbij ze indien nodig autoritatieve servers raadplegen en het antwoord cachen. Dit artikel richt zich op aanvallen op recursieve resolvers, omdat een vergiftigde recursieve cache elke client beïnvloedt die deze raadpleegt.
Bij de klassieke aanval misleidt een aanvaller die geen direct zicht heeft op het legitieme DNS-verkeer een DNS-resolver om een query naar een gezaghebbende naamserver te sturen. Vervolgens probeert de aanvaller zo snel mogelijk een vervalst antwoord te injecteren voordat het echte antwoord arriveert. Om geaccepteerd te worden, moet het vervalste antwoord overeenkomen met het bron- en bestemmings-IP-adres van de query, de bron- en bestemmingspoort (historisch vastgesteld op poort 53) en een 16-bits transactie-ID (TxID). Met een vaste poort hoefde een aanvaller alleen de 16-bits TxID te raden, een ruimte die klein genoeg was om met brute force ongeveer 65,536 vervalste antwoorden te kraken. Technieken zoals de verjaardagsaanval konden dit aantal verder verkleinen.
Cachevergiftiging versus DNS-spoofing: beide termen beschrijven hetzelfde onderliggende doel (een resolver of client ertoe brengen een vals DNS-antwoord te accepteren), maar verschillen in reikwijdte. DNS-spoofing is de bredere categorie en omvat elke vervalste DNS-respons, inclusief man-in-the-middle-aanvallen op een lokaal netwerk. DNS-cachevergiftiging verwijst specifiek naar het laten voortbestaan van dat vervalste antwoord in de cache van een resolver, zodat deze steeds weer onjuiste antwoorden aan elke volgende client blijft serveren totdat de cachevermelding verloopt.
Wat is de geschiedenis van DNS-cachevergiftiging? Belangrijke gebeurtenissen en recente incidenten.
DNS-cachevergiftiging is geen op zichzelf staand incident, maar een aloude aanvalstechniek met een geschiedenis van baanbrekende onthullingen en voortdurende toepassing in de praktijk. Drie gebeurtenissen bepalen de tijdlijn ervan.
- 2008, de Kaminsky-kwetsbaarheid (CVE-2008-1447). Beveiligingsonderzoeker Dan Kaminsky ontdekte een kwetsbaarheid in de manier waarop DNS-resolvers omgingen met TxID-randomisatie, waardoor grootschalige cachevergiftiging praktisch uitvoerbaar werd tegen vrijwel elke DNS-implementatie die in gebruik was. De openbaarmaking vond plaats via een gecoördineerde patch-release door meerdere leveranciers, in plaats van een normale waarschuwing van één leverancier. Dit wordt nog steeds beschouwd als een van de eerste grootschalige, gecoördineerde openbaarmakingsacties op het gebied van internetinfrastructuurbeveiliging. Als direct gevolg hiervan werd randomisatie van bronpoorten een bijna universele standaard.
- Oktober 2025, BIND 9 cachevergiftigingslekken (CVE-2025-40778 en CVE-2025-40780). Het Internet Systems Consortium (ISC) onthulde kwetsbaarheden in BIND 9, een van de meest gebruikte DNS-resolverimplementaties, die cachevergiftiging mogelijk maakten via ongevraagde resource records. Kort daarna werd proof-of-concept-code gepubliceerd en beveiligingsonderzoekers schatten dat honderdduizenden internetgerichte BIND-resolvers op het moment van de publicatie kwetsbare versies gebruikten. Dit toont aan dat cachevergiftiging niet alleen een probleem uit 2008 is; implementatiefouten die dit mogelijk maken, duiken nog steeds op in de huidige DNS-software.
- Eind 2025, de DNS-vergiftigingscampagne van Evasive Panda. Onderzoekers van Kaspersky Securelist meldden dat de aan China gelieerde dreigingsgroep Evasive Panda DNS-vergiftiging gebruikte in combinatie met adversary-in-the-middle-technieken om gebruikers om te leiden naar kwaadaardige infrastructuur die de MgBot-backdoor verspreidde. Dit is een gedocumenteerd voorbeeld van cachevergiftiging die operationeel wordt ingezet door een aan een staat gelieerde actor, en niet slechts een theoretische zwakte in een protocol.
- De DNSSEC- en versleutelde transportreactie is nog gaande. DNSSEC (DNS Security Extensions), gestandaardiseerd in IETF RFC 4033 tot en met RFC 4035, ondertekent DNS-records cryptografisch, zodat een validerende resolver een vervalst antwoord kan detecteren in plaats van te vertrouwen op het eerste antwoord dat binnenkomt. DNS over HTTPS (DoH, RFC 8484) en DNS over TLS (DoT, RFC 7858) versleutelen de query zelf, waardoor een ander aanvalsoppervlak wordt afgesloten: onderschepping en manipulatie tijdens het transport. Deze drie verdedigingsmechanismen, randomisatie van de bronpoort, DNSSEC en DoH/DoT, vormen de huidige basis voor best practices, maar geen van deze is op zichzelf voldoende.
Welke technologieën en systemen worden getroffen door DNS-cachevergiftiging?
Elke laag DNS-caching in een moderne resolutieketen is in principe vatbaar voor manipulatie, niet alleen de recursieve resolver die de meeste mensen voor ogen hebben.
- OS-stub-resolvers. Het clientbesturingssysteem beheert zijn eigen DNS-cache en stuurt query's door naar boven in plaats van ze iteratief op te lossen. Een vergiftigde stubcache heeft gevolgen voor één apparaat, maar wordt vaak over het hoofd gezien bij DNS-monitoring binnen een bedrijfsomgeving.
- DNS-forwarders. Forwarders, die vaak ingebouwd zijn in wifi-routers voor thuis en kleine kantoren, onderhouden hun eigen cache en sturen query's door naar een upstream recursieve resolver. Een vervuilde routercache heeft gevolgen voor elk apparaat op dat netwerk.
- Recursieve resolvers, waaronder ISP- en publieke resolvers. Dit is het klassieke doelwit, aangezien een vergiftigde vermelding hier aan elke client wordt aangeboden die deze opvraagt, totdat de TTL van het record verloopt.
- Enterprise DNS-infrastructuur. Interne DNS-servers die worden gebruikt voor het oplossen van problemen binnen bedrijfsnetwerken, VPN-clients en cloudworkloads zijn waardevolle doelwitten, omdat een gemanipuleerd intern record authenticatieverkeer, software-updatecontroles of API-aanroepen kan omleiden.
- Gezaghebbende DNS-software. De BIND 9-zaak in 2025 toonde aan dat kwetsbaarheden in de resolversoftware zelf, en niet alleen zwakke protocollen, cachevergiftiging opnieuw kunnen veroorzaken, zelfs nadat bronpoortrandomisatie en DNSSEC-ondersteuning aanwezig zijn.
Wat zijn de gevolgen van een succesvolle DNS-cachevergiftigingsaanval?
Een succesvolle DNS-cachevergiftigingsaanval geeft de aanvaller controle over waar het internetverkeer van het slachtoffer daadwerkelijk naartoe gaat, zonder dat het slachtoffer iets op zijn of haar eigen apparaat hoeft te veranderen.
- Verkeer omleiding. Gebruikers die een legitieme domeinnaam intypen, worden stilletjes doorgestuurd naar een server die door een aanvaller wordt beheerd.
- Diefstal van inloggegevens. Door verkeer om te leiden naar een overtuigende, op de inlogpagina lijkende pagina, kunnen gebruikersnamen, wachtwoorden en sessietokens worden buitgemaakt.
- De man in het midden positioneren. Een aanvaller die de DNS-resolutie voor een doelwit beheert, kan het verkeer tussen de client en de beoogde bestemming onderscheppen en, in sommige configuraties, wijzigen.
- Verspreiding van malware. Vervalsde gegevens kunnen controles op software-updates of downloadlinks naar de infrastructuur van de aanvaller leiden, zoals gedocumenteerd in de Evasive Panda-campagne.
- Erosie van vertrouwensankers die afhankelijk zijn van DNS. Certificaatdomeinvalidatie, CAA-recordcontroles en e-mailauthenticatie (SPF, DKIM, DMARC) zijn allemaal afhankelijk van betrouwbare DNS-antwoorden. Een vergiftigde resolver die wordt gebruikt tijdens domeincontrolevalidatie kan onder specifieke omstandigheden de integriteit van die validatiestap ondermijnen.
Hoe detecteer je DNS-cachevergiftiging?
Detectie combineert DNS-specifieke monitoring met dezelfde methode voor anomaliedetectie die elders in het netwerk wordt gebruikt.
- Houd de computer in de gaten voor onverwachte TTL- of IP-wijzigingen. Een plotselinge verandering in het opgeloste IP-adres van een bekend domein, of een ongebruikelijk korte TTL op een record dat normaal gesproken zelden verandert, is een veelvoorkomende indicator van een IP-vergiftiging.
- Schakel DNSSEC-validatielogboekregistratie in. Een validerende resolver registreert en verwerpt reacties die de handtekeningvalidatie niet doorstaan, wat een direct signaal is van een poging tot vervalsing.
- Let op een abnormaal hoog queryvolume gericht op één enkele naamserver. Een piek in query's of queryfouten tegen één gezaghebbende server kan erop wijzen dat een aanvaller probeert een resolver te "pinnen" aan één enkele, gemakkelijker te vervalsen naamserver.
- Controleer de resolutieresultaten vanuit meerdere gezichtspunten. Door de resultaten van interne resolvers, publieke resolvers en monitoringdiensten van derden voor hetzelfde domein te vergelijken, kan een lokaal probleem aan het licht komen dat vanuit één enkel perspectief over het hoofd zou worden gezien.
- Houd de softwareversies van de resolver en forwarder bij aan de hand van beveiligingsadviezen. De kwetsbaarheden in BIND 9 uit 2025 waren met name in niet-gepatchte versies te exploiteren. Daarom is het bijhouden van versies aan de hand van adviezen van de leverancier (in het geval van BIND, ISC) tegelijkertijd een detectie- en preventiemaatregel.
Hoe kunt u DNS-cachevergiftiging verhelpen en voorkomen? Een genummerde checklist
Geen enkele maatregel sluit DNS-cachevergiftiging volledig uit. De huidige beste verdedigingsstrategie is een gelaagde aanpak.
- Controleer of de randomisatie van de bronpoort is ingeschakeld. Moderne resolver-software maakt dit standaard mogelijk, maar het is de moeite waard om dit te controleren bij oudere of op maat geconfigureerde DNS-infrastructuren. Dit vergroot de marge voor een aanvaller die buiten het pad om probeert aan te vallen van 16 bits naar ongeveer 32 bits.
- Implementeer DNSSEC op de gezaghebbende zones die u beheert. Door uw eigen domeinen te ondertekenen, kan elke validerende resolver een vervalst antwoord voor uw domein detecteren. Dit beschermt de domeinen van uw organisatie nog voordat alle resolvers op internet een validatie hebben uitgevoerd.
- Schakel DNSSEC-validatie in op de resolvers die u beheert. Alleen ondertekenen is niet voldoende als de DNS-servers die uw organisatie gebruikt, de handtekeningen niet valideren. Beide aspecten van DNSSEC, ondertekenen en valideren, moeten aanwezig zijn.
- Verplaats intern en client-DNS-verkeer naar DoH of DoT. Het versleutelen van het querypad voorkomt dat aanvallers het DNS-verkeer tussen de client en de resolver kunnen lezen of manipuleren.
- Voer volgens een vast schema updates uit voor de DNS-server en -resolver. De cachevergiftigingslekken in BIND 9 uit 2025 herinneren ons er direct aan dat het patchen van resolver-software een manier is om cachevergiftiging tegen te gaan, en niet slechts algemene onderhoudsprocedures.
- Beperk welke naamservers uw domeinen gebruiken en houd ze in de gaten. Minder, goed bewaakte gezaghebbende naamservers verkleinen het aanvalsoppervlak dat een aanvaller buiten het pad kan benutten met technieken om queryfouten te "pinnen".
- Voeg CAA-records toe aan uw DNS-zones. CAA-records (Certification Authority Authorization) beperken welke certificeringsinstanties certificaten voor uw domein mogen uitgeven. Dit vermindert de impact als het DNS-vertrouwen tijdens de certificaatuitgifte tijdelijk wordt ondermijnd.
- DNS-afwijkingen worden continu geregistreerd en er wordt een melding gegenereerd. Voer resolverlogs, DNSSEC-validatiefouten en waarschuwingen voor TTL-/IP-wijzigingen in de monitoring in, zodat een poging tot vergiftiging snel wordt opgespoord in plaats van pas achteraf te worden ontdekt.
Wat is er veranderd in de DNS-beveiliging sinds dit artikel is gepubliceerd? Updatelogboek
Dit artikel werd voor het eerst gepubliceerd in mei 2022 en in augustus 2026 ingrijpend bijgewerkt. Sinds de oorspronkelijke publicatie hebben de volgende ontwikkelingen het DNS-beveiligingslandschap veranderd:
- ISC heeft in oktober 2025 de BIND 9-cachevergiftigingskwetsbaarheden CVE-2025-40778 en CVE-2025-40780 openbaar gemaakt en verholpen. Dit toont aan dat implementatiefouten, en niet alleen zwakke punten op protocolniveau, nog steeds cachevergiftiging mogelijk maken in veelgebruikte resolversoftware.
- Beveiligingsonderzoekers hebben gedocumenteerd hoe de aan China gelieerde groep Evasive Panda operationeel DNS-vergiftiging gebruikte, in combinatie met adversary-in-the-middle-technieken, om de MgBot-achterdeur te verspreiden. Hierdoor veranderde cachevergiftiging van een theoretisch protocolrisico in een actief misbruikte techniek in campagnes die gelieerd zijn aan staten.
- Volgens metingen van APNIC Labs zal de wereldwijde DNSSEC-validatie naar verwachting in 2025 oplopen tot ongeveer 36 procent. Dit is een aanzienlijke vooruitgang ten opzichte van de lage percentages die in het oorspronkelijke artikel werden genoemd, maar de meeste resolvers zijn nog steeds niet in staat om de gegevens die ze cachen cryptografisch te verifiëren.
- DNS over HTTPS en DNS over TLS zijn geëvolueerd van opkomende voorstellen tot gangbare standaarden in de belangrijkste browsers en besturingssystemen. Dit voegt een versleutelde transportlaag toe die in de oorspronkelijke versie van dit artikel uit 2022 niet aan bod kwam.
- De stap van het CA/Browser Forum naar kortere geldigheidsperioden voor TLS-certificaten (een maximum van 200 dagen vanaf maart 2026, oplopend tot 47 dagen in maart 2029) zorgt ervoor dat domeincontroles vaker worden uitgevoerd, waardoor de integriteit van DNS tijdens die controleperiodes meer op het spel staat.
Welke verdediging tegen DNS-cachevergiftiging moet u als eerste inzetten?
Elke verdedigingsstrategie pakt een ander aspect van het probleem aan. Gebruik deze tabel om de inzet te plannen in plaats van elke afzonderlijke regel als voldoende te beschouwen.
| Verdedigingsmechanisme | Waartegen het beschermt | Implementatiecomplexiteit |
|---|---|---|
| Randomisatie van de bronpoort | Off-path TxID-raden (de klassieke Kaminsky-achtige aanval) | Laag, standaardwaarde in moderne resolver-software. |
| DNSSEC (het ondertekenen van uw zones) | Vervalsde antwoorden voor uw eigen domeinen, cryptografisch gevalideerd door resolvers die handtekeningen controleren. | Middelmatig tot hoog, vereist sleutelbeheer en zoneaanduiding. |
| DNSSEC (validatie op uw resolvers) | Het accepteren van vervalste antwoorden voor elk ondertekend domein dat u opvraagt. | Middelzwaar, voornamelijk een wijziging in de resolverconfiguratie. |
| DNS via HTTPS (DoH) | Het afluisteren en manipuleren van de DNS-query zelf tijdens het verkeer. | Gemiddeld, vereist ondersteuning van client en resolver. |
| DNS via TLS (DoT) | Hetzelfde als DoH, versleuteld querytransport. | Gemiddeld, vereist ondersteuning van client en resolver. |
| 0x20-codering | Voegt beperkte extra willekeurigheid toe via hoofdlettergebruik, slechts gedeeltelijke verzachting. | Beperkte, maar inconsistente ondersteuning van gezaghebbende servers. |
| DNS-monitoring en anomaliedetectie | Detecteert pogingen tot vergiftiging en onverwachte wijzigingen in gegevens nadat deze hebben plaatsgevonden. | Middelmatig tot hoog, vereist een infrastructuur voor logboekregistratie en waarschuwingen. |
Beperkingen van de verdediging tegen DNS-cachevergiftiging
Geen enkele maatregel op deze lijst biedt op zichzelf een complete oplossing, en organisaties zouden moeten plannen voor een gelaagde verdediging in plaats van één enkele wondermiddel.
- DNSSEC beschermt alleen domeinen die ondertekend zijn, en alleen wanneer de opvragende resolver daadwerkelijk valideert. Aangezien in 2025 nog steeds maar ongeveer een derde van de resolvers wereldwijd cryptografisch wordt gevalideerd, wordt het grootste deel van het DNS-verkeer wereldwijd niet gecontroleerd.
- DoH en DoT beschermen de query tijdens de overdracht, maar ze authenticeren de inhoud van het antwoord niet zoals DNSSEC dat doet. Een aanvaller die de resolver zelf compromitteert, in plaats van het netwerkpad, wordt niet tegengehouden door encryptie alleen.
- Het randomiseren van de bronpoort verhoogt de kosten van een aanval, maar maakt deze niet onmogelijk. Implementatiefouten in de resolversoftware (zoals bij de BIND 9-kwetsbaarheden uit 2025) kunnen, ongeacht de poortrandomisatie, nieuwe aanvalspaden creëren.
- Client-side stub-resolvers en consumentenrouters vormen vaak de zwakste schakel, omdat inspanningen om de DNS-beveiliging van bedrijven te versterken vaak stoppen bij de recursieve resolver en zich niet uitstrekken tot elke forwarder in het netwerk.
Wat zou Encryption Consulting aanbevelen?
We beschouwen DNS-integriteit als een probleem dat een vertrouwensanker vormt, niet alleen een netwerkprobleem. DNS-antwoorden spelen een directe rol in beslissingen die van belang zijn voor cryptografisch vertrouwen, waaronder domeincontrolevalidatie voor de uitgifte van TLS-certificaten en de handhaving van CAA's. Onze basisaanbeveling voor klanten is om de bovenstaande checklist in de juiste volgorde af te werken: controleer of randomisatie van de bronpoort al is geïmplementeerd (dit is bijna altijd het geval bij de huidige software), geef vervolgens prioriteit aan DNSSEC-ondertekening op extern toegankelijke zones, validatie op interne resolvers en DoH of DoT voor clientverkeer, in die volgorde. Het patchschema voor DNS-serversoftware moet met dezelfde discipline worden bijgehouden als voor elke andere internetgerichte dienst, gezien het feit dat de recente BIND 9-lekken hebben aangetoond dat de resolversoftware zelf nog steeds een kwetsbaar punt voor aanvallen is.
Omdat DNS-resolutie de basis vormt voor de validatie van domeinbeheer, zouden organisaties die hun eigen certificeringsinstantie-infrastructuur beheren of afhankelijk zijn van openbare CA's, DNS-beveiliging moeten beschouwen als onderdeel van hun PKI-vertrouwensketen en niet als een aparte werkstroom. Als uw team onderzoekt hoe DNS-gebaseerde validatie, CAA-handhaving en certificaatuitgifte op elkaar aansluiten, kunnen ons PKI-as-a-Service- team en onze Encryption Advisory-diensten helpen bij het beoordelen waar DNS-integriteitslekken het certificaatvertrouwen in uw omgeving kunnen ondermijnen. Encryption Consulting is ISO/IEC 27001:2022 en SOC 2-gecertificeerd en we raden aan om met een adviseur te overleggen in plaats van dit als een eenmalige configuratiechecklist te beschouwen, aangezien zowel resolversoftware als DNS-dreigingsactiviteit voortdurend veranderen.
Conclusie
DNS-cachevergiftiging is al lang vóór de onthulling van Kaminsky in 2008 een bekende en exploiteerbare zwakte, en het probleem is nog steeds aanwezig. De BIND 9-lekken uit 2025 en de Evasive Panda-campagne tonen aan dat dit een actueel risico is, geen opgelost probleem uit een oud handboek. Randomisatie van de bronpoort is een absolute noodzaak. DNSSEC en versleuteld DNS-transport (DoH/DoT) vormen de beste beveiligingslaag van dit moment, en geen van beide is optioneel als DNS-integriteit van belang is voor de beveiliging van uw organisatie, inclusief de domeinvalidatie waarop uw TLS-certificaten zijn gebaseerd. Bouw de hierboven beschreven gelaagde verdediging op, patch de resolversoftware volgens een vast schema en monitor op afwijkingen die wijzen op een poging tot aanval.
Veelgestelde Vragen / FAQ
Wat is het verschil tussen DNS-cachevergiftiging en DNS-spoofing? DNS-spoofing is de brede categorie van het vervalsen van een DNS-antwoord, inclusief man-in-the-middle-aanvallen op lokale netwerken. DNS-cachevergiftiging is een specifiek type spoofing waarbij het vervalste antwoord wordt opgeslagen in de cache van een resolver, waardoor het elke client die die resolver raadpleegt blijft beïnvloeden totdat het gecachede record verloopt, en niet alleen de client die het doelwit was van de initiële aanval.
Kan DNSSEC alleen DNS-cachevergiftigingsaanvallen stoppen? Nee. DNSSEC beschermt alleen domeinen die ondertekend zijn, en het helpt alleen als de opvragende resolver de handtekeningen ook daadwerkelijk valideert. Aangezien de wereldwijde DNSSEC-validatie in 2025 nog steeds ongeveer een derde van de resolvers dekt, blijven niet-ondertekende domeinen en resolvers die de handtekeningen niet valideren kwetsbaar, ongeacht het bestaan van DNSSEC als standaard.
Hoe weet ik of mijn DNS-resolver is gemanipuleerd? Let op de volgende signalen: een bekend domein dat plotseling naar een onbekend IP-adres verwijst, een ongebruikelijk korte TTL op een record dat normaal gesproken zelden verandert, fouten bij DNSSEC-validatie in de logboeken van de resolver, of meldingen van gebruikers over certificaatwaarschuwingen op websites die normaal gesproken zonder problemen laden. Het controleren van de resolutieresultaten op interne, openbare en externe resolvers is de snelste manier om een lokale manipulatie te bevestigen.
Vervangen DNS over HTTPS (DoH) en DNS over TLS (DoT) DNSSEC? Nee, ze lossen verschillende problemen op. DoH en DoT versleutelen de DNS-query tijdens de overdracht, waardoor afluisteren en manipulatie onderweg wordt voorkomen. DNSSEC ondertekent het DNS-antwoord zelf cryptografisch, waardoor een resolver een vervalst record niet accepteert, zelfs niet als het via een verder beveiligd kanaal binnenkomt. Organisaties hebben beide nodig, niet de een in plaats van de ander.
Hoe vaak moeten we onze DNS-infrastructuur controleren op het risico van cachevergiftiging? Controleer in ieder geval de softwareversies van de DNS-server en -resolver aan de hand van de adviezen van de leverancier telkens wanneer er een beveiligingsupdate wordt uitgebracht, en voer minstens twee keer per jaar of na elke wijziging in de DNS-infrastructuur een volledige configuratiecontrole uit (randomisatie van bronpoorten, DNSSEC-ondertekening en -validatiestatus, CAA-records, ondersteuning voor versleuteld transport).
Referenties
- ISC Knowledge Base, “CVE-2008-1447: DNS Cache Poisoning Issue (de Kaminsky-bug)”: https://kb.isc.org/docs/aa-00924
- ISC Knowledge Base, “CVE-2025-40778: Cachevergiftigingsaanvallen met ongevraagde RR’s”: https://kb.isc.org/docs/cve-2025-40778
- IETF RFC 4033 tot en met RFC 4035, “DNS Security Introduction and Requirements” en gerelateerde DNSSEC-specificaties: https://datatracker.ietf.org/doc/html/rfc4033
- IETF RFC 8484, “DNS-query's via HTTPS (DoH)”: https://datatracker.ietf.org/doc/html/rfc8484
- IETF RFC 7858, “Specificatie voor DNS over Transport Layer Security (TLS)”: https://datatracker.ietf.org/doc/html/rfc7858
- APNIC Labs, “Naar een beste praktijk in de sector voor DNSSEC-automatisering” (DNSSEC-validatiemetingen voor 2025): https://blog.apnic.net/2026/02/25/towards-an-industry-best-practice-for-dnssec-automation/
- Kaspersky Securelist, “Ontwijkende Panda APT vergiftigt DNS-verzoeken om MgBot te verspreiden”: https://securelist.com/evasive-panda-apt/118576/