
- Key Takeaways
- Bevindingen
- Wat was de impact van de inbreuken op de industrieën?
- Wat zijn de kosten bij een datalek?
- Aanvallen op de toeleveringsketen en codeondertekening
- Wat te doen als een ondertekeningssleutel is gecompromitteerd: inperking, intrekking en herstel.
- Checklist voor preventieve maatregelen
- CodeSign Secure
- Andere veiligheidsmaatregelen
- Conclusie
- Veelgestelde Vragen / FAQ
Datalekken zijn beveiligingsincidenten waarbij onbevoegden toegang krijgen tot gevoelige informatie en deze mogelijk stelen of openbaar maken. Het zijn de meest voorkomende en zeer schadelijke cyberincidenten, maar de kosten ervan zijn door diverse factoren moeilijk vast te stellen. Bij deze lekken worden fysiek en elektronisch gevoelige gegevens blootgelegd, waaronder persoonsgegevens , medische dossiers en financiële gegevens.
Een inbreuk op de softwareleveringsketen vindt plaats wanneer een aanvaller een vertrouwd bouw- of ondertekeningsproces compromitteert om kwaadaardige code te verspreiden alsof deze afkomstig is van een legitieme leverancier. De gemiddelde kosten van een datalek wereldwijd bedragen momenteel $4.44 miljoen (IBM, 2025), maar inbreuken op de leveringsketen brengen extra kosten met zich mee: elke downstream-klant die de gemanipuleerde handtekening vertrouwde, loopt ook risico. Codeondertekening voorkomt dit door de bouw- en ondertekeningsketen zelf verifieerbaar te maken, en niet alleen het uiteindelijke bestand.
Kort gezegd: een gecompromitteerde codeondertekeningssleutel stelt een aanvaller in staat malware te verspreiden die elke vertrouwenscontrole doorstaat die een normale update ook zou doorstaan. Het inperken van de malware betekent het intrekken van het certificaat, het opnieuw ondertekenen van schone builds met een nieuwe sleutel en het controleren welke handtekeningen met tijdstempel nog geldig zijn, en niet alleen het dichten van de kwetsbaarheid die de aanvaller toegang gaf.
Key Takeaways
- In het IBM-rapport van 2025 zijn inbreuken op de toeleveringsketen nu de op één na meest voorkomende aanvalsvector (bijna 15% van de inbreuken), waardoor de infrastructuur voor digitale handtekeningen zelf een doelwit is geworden, en niet alleen een verdedigingsmechanisme.
- De impact van een gecompromitteerde ondertekeningssleutel is enorm; het betreft alle documenten die er ooit mee zijn ondertekend, niet alleen de specifieke kwaadaardige versie die een aanvaller introduceert. Daarom zijn intrekking en herondertekening belangrijker dan het verwijderen van de malware zelf.
- Handtekeningen met een tijdstempel blijven geldig na intrekking van het certificaat voor builds die vóór het inbreukproces zijn ondertekend; handtekeningen zonder tijdstempel niet. Daarom heeft het beleid rondom tijdstempels direct invloed op de mate waarin uw ondertekende softwaregeschiedenis betrouwbaar blijft na een incident.
Organisaties die slachtoffer zijn geworden van datalekken, worden geconfronteerd met moeilijkheden en financiële lasten bij pogingen om weer op de been te komen. De schade is naar verluidt onherstelbaar, omdat klanten de diensten niet meer vertrouwen en de werving van nieuwe klanten wordt beperkt.
Bedrijven zijn financieel verantwoordelijk voor veel kosten: omzetverlies door bedrijfsonderbreking, kosten om getroffen klanten te informeren, mogelijke rechtszaken en advocaatkosten, en boetes van toezichthouders. De kosten voor het onderzoeken van het incident namens hen, zoals forensisch onderzoek en herstelmaatregelen, kunnen ook aanzienlijk zijn. Deze factoren maken datalekken tot een groot probleem voor organisaties van elke omvang.
Bevindingen
De recente, spraakmakende cyberaanvallen hebben de uitdagingen benadrukt waar bedrijven voor staan bij het minimaliseren van de financiële en operationele impact van dergelijke incidenten. De kosten van een datalek stijgen elk jaar, omdat hackers nieuwe manieren vinden om aan te vallen, nieuwe kwetsbaarheden ontstaan en nieuwe gevaren aan het licht komen.
- Volgens de Rapport over de kosten van een datalek in 2023 door IBMbedroegen de gemiddelde kosten van een datalek 4.45 miljoen dollar, een stijging van 2.3% ten opzichte van het voorgaande jaar.
- In een enquête uitgevoerd door Forrester over beveiliging en risicomanagementbijna acht op de tien (78 procent) van de respondenten geloofde dat de gevoelige gegevens van hun organisatie in de afgelopen 12 maanden minstens één keer waren geschonden of gecompromitteerd.
- Verder is 48% van Forrester's onderzoek Respondenten hebben te maken gehad met een datalek of ander cyberincident dat meer dan 1 miljoen dollar heeft gekost. Het grootste deel (27%) van deze datalekken kostte tussen de 2 en ongeveer 5 miljoen dollar, terwijl nog eens 3% meer dan 10 miljoen dollar kostte (gebaseerd op een Forrester-onderzoek uit 2023; zie de bijgewerkte IBM-cijfers voor 2025 hieronder).
- Bijgewerkt volgens IBM's 2025 kosten van een datalekrapport (20e jaarlijkse editie, maart 2024-februari 2025): de gemiddelde wereldwijde kosten van een datalek daalden met 9% tot $4.44 miljoen, vergeleken met $4.88 miljoen het jaar ervoor. Dit is de eerste daling in vijf jaar, grotendeels te danken aan snellere detectie en beheersing door middel van AI. De gemiddelde doorlooptijd van een datalek daalde tot 241 dagen, het laagste niveau in negen jaar.
- In het rapport van 2025 waren inbreuken op de toeleveringsketen de op één na meest voorkomende aanvalsvector, met bijna 15% van de datalekken, na gestolen of gecompromitteerde inloggegevens. Dit maakt ze direct relevant voor codeondertekening als preventieve maatregel.
Wat was de impact van de inbreuken op de industrieën?
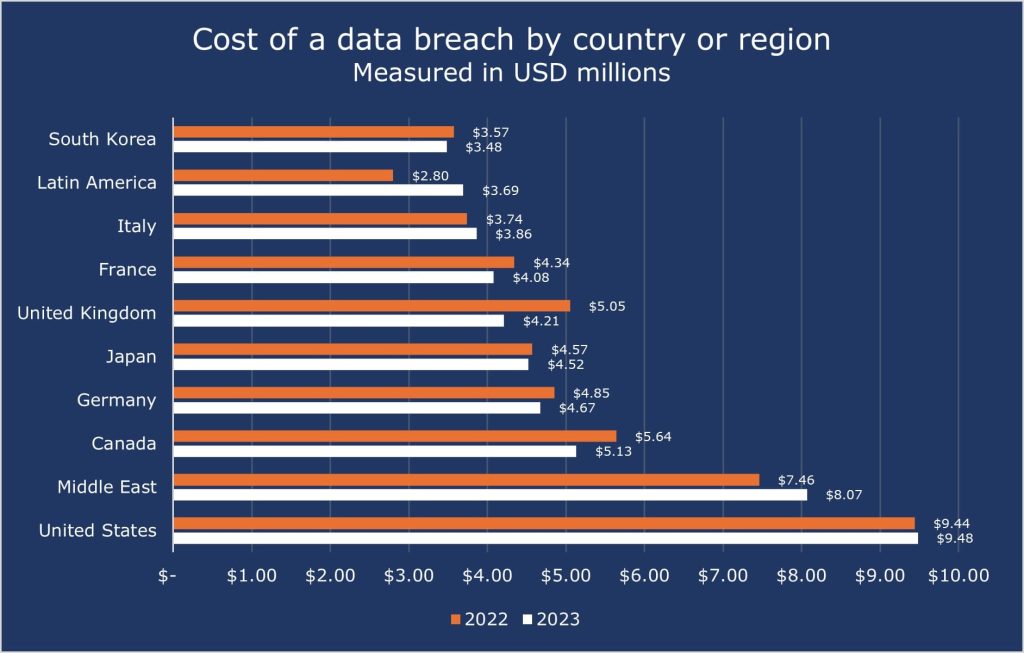
Volgens het IBM-rapport van 2025 hebben de Verenigde Staten al 15 jaar op rij de hoogste kosten voor datalekken ter wereld. In 2025 bereikte het Amerikaanse gemiddelde een recordhoogte van $ 10.22 miljoen, meer dan het dubbele van het wereldwijde gemiddelde, als gevolg van boetes van regelgevende instanties en langere detectietijden. De VS blijven tot de landen met de hoogste kosten ter wereld behoren.
Wat ons opvalt, is het Midden-Oosten. In 2022 bedroegen de kosten voor datalekken gemiddeld 7.46 miljoen, maar in 2023 is dat gestegen tot 8.07 miljoen, een stijging van bijna 8%.
De top 5 landen/regio's met de hoogste kosten voor datalekken waren:
- VS – $9.48 miljoen
- Midden-Oosten – $8.07 miljoen
- Canada – $5.13 miljoen
- Duitsland – $4.67 miljoen
- Japan – $4.52 miljoen
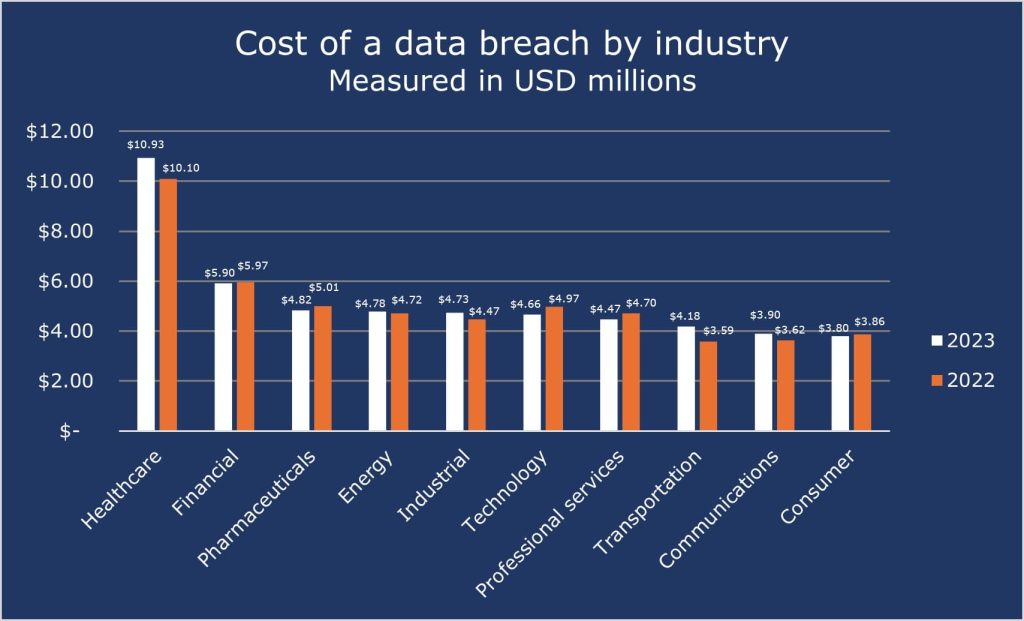
De gezondheidszorg blijft de duurste sector per datalek, met een bedrag van $7.42 miljoen in het rapport van 2025. Dit is het vijftiende jaar op rij dat de sector aan de top staat, hoewel dit aanzienlijk lager is dan de $10.93 miljoen die in het rapport van 2023 werd genoemd, omdat de detectie- en inperkingssnelheid in de hele sector is verbeterd.
- Gezondheidszorg – $10.93 miljoen
- Financiën – $5.9 miljoen
- Farmaceutische producten – $4.82 miljoen
- Energie – $4.78 miljoen
- Industrieel – $4.73 miljoen
De hoge kosten van datalekken in de gezondheidszorgsector kunnen aan verschillende factoren worden toegeschreven.
- Persoonlijke gegevens: De gezondheidszorgsector beschikt over de meest accurate en gedetailleerde informatie over haar klanten en medewerkers, waardoor deze gegevens en de sector een waardevol doelwit vormen. Persoonlijke informatie kan medische gegevens, financiële gegevens en locatiegegevens omvatten, die van groot belang zijn op de zwarte markt.
- Regelgeving en boetes: De gezondheidszorgsector moet zich aan strikte regels en wetten houden, zoals de Zorgverzekeringsportabiliteit en verantwoordingsplicht (HIPAA), met betrekking tot gegevensprivacy en beveiligingHIPAA vereist dat de organisatie elektronische medische gegevens beschermt en beveiligt. Het niet naleven van deze regelgeving leidt tot hoge boetes.
Zorginstellingen moeten daarom gebruikmaken van geüpdatete IT-systemen die minder kwetsbaar zijn voor cyberdiefstal. Ze moeten ook meer middelen besteden aan cyberbeveiliging en medewerkers trainen om snel te reageren op datalekken.
Wat zijn de kosten bij een datalek?
Bovendien kunnen de kosten van een datalek hoger uitvallen dan alleen de kosten voor het herstellen van de verloren gegevens. Zo leggen zowel de AVG (Algemene Verordening Gegevensbescherming) als de CCPA (California Consumer Privacy Act) enorme boetes op aan bedrijven die toestaan dat de gegevens van hun klanten in gevaar komen. Deze boetes zijn aanzienlijk, vooral voor grote bedrijven, en kunnen de totale kosten van het datalek sterk verhogen.
In geval van misbruik van consumentengegevens vereisen de AVG en de CCPA dat bedrijven alle personen wiens gegevens in een bepaalde periode zijn ingezien, hiervan op de hoogte stellen. Een dergelijk proces is behoorlijk kostbaar en omvat de kosten voor advocaten en de totale uitgaven voor het versturen van meldingen aan mogelijk miljoenen klanten. Alle boetes en kosten die gepaard gaan met het voldoen aan de regelgeving verhogen de kosten van datalekken nog verder.
Volgens de studie 'Economic Costs and Impacts of Business Data Breaches' , gepubliceerd in Issues in Information Systems , bestaat de prijs van een datalek uit directe, indirecte en verborgen uitgaven en impactfactoren, die kunnen worden onderverdeeld in kosten voor bedrijven en kosten voor consumenten, zoals:
-
Zakelijke kosten
Deze kosten hebben meestal betrekking op de financiële en operationele aspecten van de organisatie en kunnen worden onderverdeeld in twee categorieën:
-
Directe kosten
Onder deze post vallen kosten zoals kosten voor verkoop- en operationele verstoringen, financiële diefstal, juridische kosten, onderzoekskosten, boetes van toezichthouders, afpersingsgeld, PR-kosten, kosten voor monitoring en kredietherstel, en schikkingen. Bijvoorbeeld : British Airways kreeg in 2020 een boete van £183.39 miljoen (ongeveer USD 232 miljoen) opgelegd door de toezichthouders van de GDPR en CCPA vanwege een datalek.
-
Indirecte kosten
Deze kosten omvatten verminderde productiviteit en rendement, verlies van huidige en potentiële klanten en marktaandeel, vertraagde bedrijfsgroei, systeemuitval, verlies van consumenten en werknemers, en verlies van concurrentievermogen en vertrouwen, verzekeringspremies en reputatie. Voorbeeld : Het datalek bij Experian in 2015 bracht de persoonlijke gegevens van duizenden klanten in gevaar, wat leidde tot een verlies aan vertrouwen en reputatieschade voor het bedrijf.
-
Directe kosten
-
Consumentenkosten
Deze kosten hangen samen met de individuele gebruiker en de marktaspecten van de organisatie, die ook twee categorieën omvatten:
-
Directe kosten
Dit omvat financiële diefstal, juridische kosten, afpersingsbetalingen aan dieven, koersdalingen van aandelen en de extra kosten voor kredietbewaking en -monitoring die door het bedrijf worden bepaald. Bijvoorbeeld : bij het datalek bij Equifax in 2017 werden miljoenen burgerservicenummers openbaar gemaakt, waardoor miljoenen consumenten het risico liepen op financiële verliezen. Consumenten werden door dit datalek ook geconfronteerd met frauduleuze transacties of identiteitsdiefstal.
-
Indirecte kosten
Indirecte kosten voor consumenten omvatten tijdverlies, verlies van krediet, loonverlies, verlies van gemak, prijsstijgingen, werkloosheid en emotioneel leed. Bijvoorbeeld : consumenten moeten mogelijk tijd besteden aan de nasleep van een datalek, zoals het blokkeren van creditcards, het melden van fraude en het betwisten van transacties. In ernstige gevallen kan identiteitsdiefstal leiden tot baanverlies, wat stressvol kan zijn en emotioneel leed kan veroorzaken.
-
Directe kosten
Met zoveel directe en indirecte factoren die bedrijven en consumenten beïnvloeden zodra een datalek plaatsvindt, is het gemakkelijk te begrijpen waarom deze lekken zoveel kosten. Voor veel bedrijven kunnen de kosten van één datalek verwoestend zijn en er zelfs toe leiden dat het bedrijf definitief de deuren moet sluiten.
Aanvallen op de toeleveringsketen en codeondertekening
Aanvallers gebruiken geavanceerde technieken en buiten kwetsbaarheden in toeleveringsketens op ongekende schaal uit. Een aanval op de toeleveringsketen is een type cyberaanval dat zich richt op organisaties door de zwakkere schakels in het netwerk van een bedrijf aan te vallen, bestaande uit alle middelen, activiteiten en technologie die betrokken zijn bij de ontwikkeling en implementatie van een product.
Door de systemen van de leverancier te hacken, kunnen aanvallers schadelijke code in de software injecteren en zo alle klanten infecteren wanneer ze updates of nieuwe software installeren. Dit kan een verwoestende impact hebben, aangezien één gehackte leverancier onbewust talloze organisaties in gevaar kan brengen.
Dit onderstreept de dringende noodzaak om beveiligingsprotocollen in de gehele softwareketen te versterken. Cybercriminelen willen vooral toegang krijgen tot gevoelige en vertrouwelijke informatie die ze kunnen misbruiken om organisaties financieel te manipuleren of om deze informatie te lekken op het dark web.
Aanvallen op de toeleveringsketen zijn een van de belangrijkste aanvalsvectoren geworden. Ze compromitteren de broncode van leveranciers en toeleveranciers, waardoor een groter netwerk van computersystemen wordt gehackt. In het verleden was de belangrijkste toegangspoort het stelen van inloggegevens of softwarelekken, maar de laatste tijd speelt codeondertekening een steeds belangrijkere rol als krachtige methode om dergelijke aanvallen en datalekken te voorkomen.
Codeondertekening is een essentiële beveiligingsmaatregel in de strijd tegen aanvallen op de toeleveringsketen. Het is vergelijkbaar met een digitaal acceptatiestempel. De code ondergaat een cryptografisch ondertekeningsproces met een privésleutel die in het bezit is van een vertrouwde entiteit, zoals de softwareontwikkelaar of een certificeringsinstantie.
Een unieke digitale handtekening is wiskundig gekoppeld aan de code, wat de integriteit van de bron garandeert. Wanneer een systeem een ondertekende code ontvangt, onderzoekt het de handtekening met behulp van de publieke sleutel uit het ondertekeningsproces . Als de handtekening geldig is, vertrouwt het systeem de ondertekende code.
Code Signing voorkomt dat ongeautoriseerde of corrupte code in een systeem wordt uitgevoerd, waardoor het voor aanvallers moeilijk wordt om via een toeleveringsketen toegang te krijgen tot een netwerk. Een geldige handtekening garandeert dat de code afkomstig is van een legitieme bron, waardoor aanvallers geen kwaadaardige code kunnen injecteren die vermomd is als legitieme software-updates of applicaties.
Wijzigingen in de code na het ondertekeningsproces maken de handtekening ongeldig, waardoor het systeem wordt gewaarschuwd voor mogelijke manipulatiepogingen. Dit maakt vroegtijdige detectie van gecompromitteerde code mogelijk voordat deze kan worden uitgevoerd.
Wat te doen als een ondertekeningssleutel is gecompromitteerd: inperking, intrekking en herstel.
Een gecompromitteerde codeondertekeningssleutel is een ander soort incident dan een typisch datalek. De volgende stappen laten zien hoe de reactie in de praktijk moet verlopen.
Indicatoren van een compromis bij de ondertekening
- Ondertekeningsevenementen vanaf een onverwachte locatie, tijdstip of buildserver die niet overeenkomt met de normale releasepatronen.
- Een ongebruikelijk hoog aantal ondertekeningsverzoeken, of verzoeken om bestandstypen te ondertekenen die de pipeline normaal gesproken niet verwerkt.
- Een ondertekend artefact dat niet overeenkomt met de verwachte hash uit het bijbehorende buildrecord.
Het bepalen van de explosieradius
Elk artefact dat ooit met de gecompromitteerde sleutel is ondertekend, is verdacht, niet alleen het specifieke bestand waarvan bekend is dat een aanvaller ermee heeft geknoeid. Daarom is de praktische vraag niet "welk bestand was kwaadaardig", maar "welke artefacten zijn ooit door deze sleutel aangeraakt, en kan elk artefact afzonderlijk worden geverifieerd aan de hand van een betrouwbaar buildrecord?".
Onmiddellijke inperkingsprocedure
- Blokkeer onmiddellijk de mogelijkheid voor de gecompromitteerde sleutel om documenten te ondertekenen, voordat verder onderzoek wordt gedaan, om te voorkomen dat er nieuwe kwaadaardige software wordt geproduceerd.
- Trek het bijbehorende certificaat in via de uitgevende certificeringsinstantie, zodat verdere verificatie van het gecompromitteerde certificaat mislukt.
- Bewaar forensisch bewijsmateriaal: ondertekeningslogboeken, toegangslogboeken van de buildserver en de specifieke betrokken artefacten, voordat de buildomgeving wordt hersteld, aangezien herstel het bewijsmateriaal kan overschrijven dat nodig is om vast te stellen hoe de inbreuk heeft plaatsgevonden.
- Genereer een nieuwe ondertekeningssleutel in een nieuwe HSM-partitie in plaats van de hardware van de gecompromitteerde sleutel opnieuw te gebruiken, aangezien de oorzaak van de inbreuk mogelijk nog niet volledig duidelijk is.
Gevolgen van tijdstempels voor ingetrokken certificaten
Het intrekken van een certificaat maakt niet automatisch elke handtekening die er ooit mee is gezet ongeldig. Een handtekening met een betrouwbaar tijdstempel blijft geldig voor artefacten die vóór de inbreuk zijn ondertekend, omdat het tijdstempel bewijst dat het certificaat op dat specifieke moment geldig was. Artefacten die zonder tijdstempel zijn ondertekend, verliezen hun betrouwbaarheid volledig zodra het certificaat is ingetrokken, omdat er geen manier is om te bewijzen dat ze vóór de inbreuk zijn ondertekend en niet tijdens de inbreuk. Dit is een direct, praktisch argument om elke release van een tijdstempel te voorzien, en geen optionele beveiligingsmaatregel.
Herondertekeningsplan
Zodra een schone buildomgeving is bevestigd, moet elk artefact dat nog actief wordt gedistribueerd, opnieuw worden opgebouwd vanuit een geverifieerde, schone bron en opnieuw worden ondertekend met de nieuwe sleutel. Artefacten die zijn voorzien van een tijdstempel en dateren van vóór de periode waarin de inbreuk plaatsvond, hoeven over het algemeen niet opnieuw te worden ondertekend; alles wat is ondertekend tijdens de periode waarin de inbreuk vermoedelijk plaatsvond, moet als onbetrouwbaar worden beschouwd, ongeacht of het als kwaadaardig is bevestigd. Het bevestigen van een negatief resultaat (deze specifieke build is niet gemanipuleerd) is immers vaak moeilijker dan simpelweg opnieuw ondertekenen vanuit een bekende, betrouwbare bron.
Checklist voor preventieve maatregelen
- Bewaar ondertekeningssleutels in een HSM; zorg ervoor dat ze nooit als exporteerbare bestanden op een buildserver aanwezig zijn.
- Voorzie elke handtekening, zonder uitzondering, van een tijdstempel, zodat intrekking geen terugwerkende kracht heeft op legitieme eerdere publicaties.
- Vereis MFA en op rollen gebaseerde toegangscontrole voor iedereen of alles wat een ondertekeningsbewerking kan activeren.
- Leg elke ondertekeningsgebeurtenis gedetailleerd vast en controleer die logboeken op de hierboven genoemde indicatoren, in plaats van ze pas na een incident te bekijken.
- Zorg voor een gedocumenteerd en getest draaiboek voor het intrekken en opnieuw ondertekenen van licenties vóórdat een incident zich voordoet, en niet terwijl het zich al voordoet.
CodeSign Secure
Gezien de explosief stijgende kosten van datalekken en de constante dreiging van ongeautoriseerde code, hebben organisaties krachtige oplossingen nodig om hun systemen te beschermen. CodeSign Secure van Encryption Consulting LLC biedt een sterke, proactieve verdediging die bedrijven helpt het risico op datalekken te minimaliseren en de financiële lasten te verlagen.
CodeSign Secure biedt een veilige en flexibele oplossing die codeondertekening naadloos integreert in on-premises of cloudomgevingen . Het integreert met diverse HSM's om ervoor te zorgen dat cryptografische sleutels altijd worden opgeslagen in fraudebestendige hardware, wat een extra beschermingslaag biedt tegen sleutelgerelateerde beveiligingsrisico's. CodeSign Secure speelt in op de moderne behoeften van softwareontwikkeling en -distributie door codeondertekening te garanderen voor verschillende besturingssystemen – Windows, Linux en Macintosh.
CodeSign Secure biedt meerlaagse bescherming, inclusief robuuste codescans om kwetsbaarheden te vinden en potentiële malware in de code te identificeren. Enkele functies zijn:
- Multi-factor authenticatie: Het codeondertekeningsproces is alleen toegankelijk voor geautoriseerd personeel en vereist MFA voor een extra beveiligingslaag.
- Rolgebaseerde toegangscontrole (RBAC): Het kan gebruikers registreren via de Corporate Active Directory en maakt gecentraliseerd beheer van inloggegevens en machtigingen mogelijk. Daarnaast biedt het aanpasbare workflows voor gedetailleerde controle over codeondertekeningsprocessen, waardoor ongeautoriseerde toegang wordt voorkomen en beveiligingsinbreuken worden geminimaliseerd.
- Auditing en rapportage: Het platform genereert gedetailleerde rapporten en onderhoudt uitgebreide controleren paden om aan te tonen dat aan het beleid en de regelgeving wordt voldaan.
- Integratie en compatibiliteit: Het platform integreert codeondertekening met populaire ontwikkeltools en -pijplijnen, zoals Azure DevOps, Jenkinsen GitLabwaardoor het proces wordt geautomatiseerd en het risico op handmatige fouten wordt verkleind.
- Reproduceerbare builds: Het CodeSign Secure-platform faciliteert het maken en verifiëren van reproduceerbare builds, waardoor de gedistribueerde software niet kwetsbaar of gecompromitteerd is. Het biedt de gebruiker zekerheid over de integriteit van de broncode en garandeert dat er niet met de software is geknoeid.
Andere veiligheidsmaatregelen
Er zijn verschillende processen en stappen die u kunt nemen om de mogelijke impact van een datalek te beperken, zoals:
-
Ontwikkel en test een incidentresponsplan
- Elke organisatie zou een gedocumenteerd plan moeten hebben voor het reageren op een datalek. Dit plan moet de rollen en verantwoordelijkheden, communicatieprotocollen, procedures voor gegevensherstel en meldingsstrategieën beschrijven.
- IBM Kosten van een Data Inbreuk Rapport 2023 gaf aan dat bedrijven die het responsplan uitvoerden zonder de politie in te schakelen tijdens ransomware-incidenten gemiddeld $ 470,000 verschil hadden in kosten en het aantal getroffen records, inclusief 33 extra dagen in hun levenscyclus van het lek (gemiddeld 277 dagen).
-
Investeer in training in beveiligingsbewustzijn
- Het is belangrijk om werknemers cybersecurity-trainingen aan te bieden. Hierin komen onderwerpen aan bod als het voorkomen van phishing, veilige wachtwoordpraktijken en het herkennen en melden van verdacht gedrag.
- Bedrijven met goede responsteams bespaarden gemiddeld 2 miljoen dollar op de inbreuk, vergeleken met bedrijven zonder responsteams of tests.
-
Denk eens aan een cyberverzekering
- Cyberverzekeringen kunnen financiële hulp bieden na een datalek. Ze dekken de kosten voor juridische kosten, forensisch onderzoek, meldingen en mogelijk ook kredietbewaking voor de getroffen personen.
- Bedrijven moeten een cyberverzekering afsluiten die is afgestemd op de specifieke behoeften en vereisten van de organisatie en die hen helpt te herstellen van een datalek.
Conclusie
Datalekken leggen een enorme financiële last op een bedrijf, doorgaans op een niveau van miljoenen dollars. Naast financiële problemen veroorzaken dergelijke lekken ook reputatieschade, verstoringen van de werkzaamheden en juridische gevolgen. Reguliere cybersecuritymaatregelen zijn onvoldoende om de steeds veranderende technologische mogelijkheden van ransomware- aanvallen het hoofd te bieden. De CodeSign Secure- oplossing van Encryption Consulting biedt volledige bescherming tegen ongeautoriseerde code, die bijdraagt aan meer incidenten van datadiefstal en -misbruik.
CodeSign Secure garandeert veilige codeondertekening en creëert vertrouwen en transparantie binnen de softwaretoeleveringsketen. Dit verkleint de kans op onbewust geïnstalleerde gecompromitteerde code van een ongeautoriseerde bron. Het helpt organisaties de enorme kosten te vermijden die gepaard gaan met verstoringen, reputatieschade en mogelijke rechtszaken die vaak volgen op een groot datalek.
Veelgestelde Vragen / FAQ
Worden alle handtekeningen die met een codeondertekeningscertificaat zijn gezet ongeldig als een dergelijk certificaat wordt ingetrokken?
Nee, niet als de handtekeningen een tijdstempel hadden. Een betrouwbaar tijdstempel bewijst dat het certificaat geldig was op het moment van ondertekening. Handtekeningen met een tijdstempel op documenten die vóór de inbreuk zijn ondertekend, blijven dus geldig na intrekking. Handtekeningen zonder tijdstempel verliezen hun geldigheid volledig zodra het certificaat is ingetrokken.
Wat is de eerste actie die moet worden ondernomen wanneer een compromittering van de ondertekeningssleutel wordt vermoed?
Blokkeer onmiddellijk de mogelijkheid van de sleutel om te ondertekenen, voordat een volledig onderzoek is afgerond. Elke extra handtekening die tijdens het onderzoek wordt gezet, vergroot de impact, omdat elke handtekening er geldig uitziet en afkomstig is van een sleutel die niet langer te vertrouwen is.
- Key Takeaways
- Bevindingen
- Wat was de impact van de inbreuken op de industrieën?
- Wat zijn de kosten bij een datalek?
- Aanvallen op de toeleveringsketen en codeondertekening
- Wat te doen als een ondertekeningssleutel is gecompromitteerd: inperking, intrekking en herstel.
- Checklist voor preventieve maatregelen
- CodeSign Secure
- Andere veiligheidsmaatregelen
- Conclusie
- Veelgestelde Vragen / FAQ

