Kort antwoord: NIST heeft ML-KEM (FIPS 203), ML-DSA (FIPS 204) en SLH-DSA (FIPS 205) op 13 augustus 2024 definitief vastgesteld. Daarmee beschikken organisaties over goedgekeurde, productiegereedde algoritmen ter vervanging van RSA en ECC. Dit is belangrijk omdat een vierde handtekeningalgoritme, FN-DSA (FIPS 206), nog in conceptfase is. Bovendien vereist een presidentieel decreet uit juni 2026 dat Amerikaanse federale instanties de post-quantum sleutelgeneratie vóór 31 december 2030 en digitale handtekeningen vóór 31 december 2031 afronden. Het wordt aanbevolen om nu al een cryptografische inventaris op te bouwen en te beginnen met de migratie naar de definitieve standaarden, in plaats van te wachten op FN-DSA of latere deadlines die de migratie afdwingen.
Key Takeaways
- NIST heeft op 13 augustus 2024 drie post-kwantumstandaarden afgerond: ML-KEM (FIPS 203), ML-DSA (FIPS 204) en SLH-DSA (FIPS 205).
- FN-DSA (FIPS 206, voorheen FALCON) bevindt zich nog in de conceptfase, met een verwachte definitieve publicatie eind 2026 of begin 2027; HQC werd in maart 2025 geselecteerd als reserve KEM.
- Een presidentieel decreet uit juni 2026 stelde bindende federale deadlines vast: post-quantum sleutelgeneratie vóór 31 december 2030 en digitale handtekeningen vóór 31 december 2031 voor waardevolle en impactvolle systemen.
- Een succesvolle migratie begint met een cryptografische inventarisatie (CBOM), gevolgd door het identificeren van verouderde systemen die geen PQC ondersteunen, het prioriteren van kritieke systemen en het testen vóór de implementatie.
- Crypto-flexibiliteit, de mogelijkheid om algoritmes te wisselen zonder ingrijpende aanpassingen, is de belangrijkste eigenschap die de voortdurende PQC-overgangen beheersbaar maakt.
De nieuwe PQC-normen
Het National Institute of Standards and Technology (NIST) heeft op 13 augustus 2024 de eerste drie post-kwantum cryptografische algoritmen afgerond. De drie algoritmen zijn ML-KEM, ML-DSA en SLH-DSA. Eerder stonden deze algoritmen bekend als CRYSTALS-Kyber, CRYSTALS-Dilithium en SPHINCS+. Een vierde handtekeningalgoritme, FN-DSA (voorheen bekend als FALCON), bevindt zich nog in de conceptfase als FIPS 206, met een verwachte definitieve publicatie eind 2026 of begin 2027. NIST selecteerde in maart 2025 ook een vijfde algoritme, HQC, als back-upmechanisme voor sleutelinkapseling naast ML-KEM.
We hebben de laatste tijd veel vragen ontvangen, waaronder: kan een organisatie deze PQC-veilige algoritmen al implementeren ? Zijn dit de definitieve algoritmen? Zijn dit de ultieme cryptografische algoritmen die onze systemen zullen beschermen tegen een kwantumaanval?
De afronding van deze algoritmen betekent dat organisaties nu PQC-veilige algoritmen kunnen implementeren in hun Public Key Infrastructure (PKI). Dit helpt ervoor te zorgen dat systemen die afhankelijk zijn van veilige digitale identiteiten en de uitwisseling van versleutelde gegevens, beschermd zijn tegen aanvallen door kwantumcomputers.
Veel organisaties zijn al begonnen met het ontwikkelen van strategieën en roadmaps voor de migratie naar PQC-algoritmen, en deze releases van PQC-algoritmen vormen effectief een startpunt voor PQC-gereedheid. Maar de waarheid is dat organisaties die nog maar net beginnen na te denken over de migratie naar de nieuwe standaarden, pas laat starten in de race om de infrastructuur te beveiligen die ten grondslag ligt aan hun cryptografische assets.
Laten we het nu nog wat meer hebben over de PQC-algoritmen:
1. ML-KEM: FIPS 203 (Module-Lattice-gebaseerde sleutel-encapsulatiemechanismestandaard)
ML-KEM biedt een sleutelinkapselingsmechanisme voor het delen van symmetrische sleutels voor algemene encryptie. FIPS 203 stelt dat het een gedeelde geheime sleutel (symmetrische sleutel) tot stand brengt tussen twee gebruikers die communiceren via een openbaar netwerk.
Lees voor meer informatie het uitgebreide overzicht van FIPS 203.
2. ML-DSA: FIPS 204 (Module-Lattice-gebaseerde digitale handtekeningstandaard)
ML-DSA wordt gebruikt om digitale handtekeningen te beveiligen. Deze standaard beschrijft specifieke details van de algoritmen die worden gebruikt om digitale handtekeningen te genereren en te verifiëren , en stelt dat "ML-DSA als veilig wordt beschouwd, zelfs tegen tegenstanders die beschikken over een grootschalige kwantumcomputer."
De digitale handtekening en de ondertekende gegevens worden aan de beoogde verificateur verstrekt. De verifiërende entiteit verifieert de handtekening met behulp van de publieke sleutel van de opgegeven ondertekenaar. Vergelijkbare methoden kunnen worden gebruikt om handtekeningen te genereren en te verifiëren voor opgeslagen en verzonden gegevens.
Lees voor meer informatie Understanding FIPS 204.
3. SLH-DSA: FIPS 205 (Stateless Hash-Based Digital Signature Standard)
Een stateless hash-gebaseerd digitaal handtekeningalgoritme dat ook wordt gebruikt voor gegevensauthenticatie en -verificatie, wordt beschreven in FIPS 205.
Lees voor meer informatie de diepgaande analyse van FIPS 205.
| Type | FIPS-naam | Huidige specificatienaam | Naam van de initiële specificatie |
| KE M | FIPS-203 | ML-KEM | KRISTALLEN-Kyber |
| Signature | FIPS-204 | ML-DSA | KRISTALLEN-Dilithium |
| Signature | FIPS-205 | SLH-DSA | Sfincs+ |
| Signature | FIPS-206 (ontwerp) | FN-DSA | FALCON |
Het is tijd om ons voor te bereiden op een wereld na het kwantumtijdperk.
Degenen die nog niet met de voorbereidingen voor PQC-gereedheid zijn begonnen, moeten op de hoogte zijn van de aanbevolen volgende stappen voor PQC-gereedheid.
Strategie voor migratie naar PQC
De migratiestrategie hangt af van vele factoren, zoals compliance-eisen, bedrijfsvereisten, de noodzaak om te voldoen aan de best practices in de branche, en meer. Laten we het echter hebben over de belangrijkste punten die een organisatie helpen bij een succesvolle migratie naar PQC.
- Maak een uitgebreide en voortdurende cryptografische inventarisatie of een cryptografische stuklijst (CBOM) en bepaal de impact van PQC op bestaande geïdentificeerde systemen.
- Onderzoek het applicatie-ecosysteem van de organisatie en identificeer de oudere systemen die geen PQC-algoritmen ondersteunen.
- Vervang of upgrade de geïdentificeerde verouderde systemen die geen PQC-algoritmen ondersteunen.
- Geef prioriteit aan kroonjuwelensystemen en -gegevens voor PQC-migratie.
- Selecteer de juiste PQC-algoritmen voor de behoeften van uw omgeving.
- Richt een labomgeving in om de PQC-algoritmen te testen.
- Implementeren en bewaken
- De beste strategie om deze fasen met minimale problemen en maximale veiligheid te leiden, kan worden bereikt door crypto-agile.
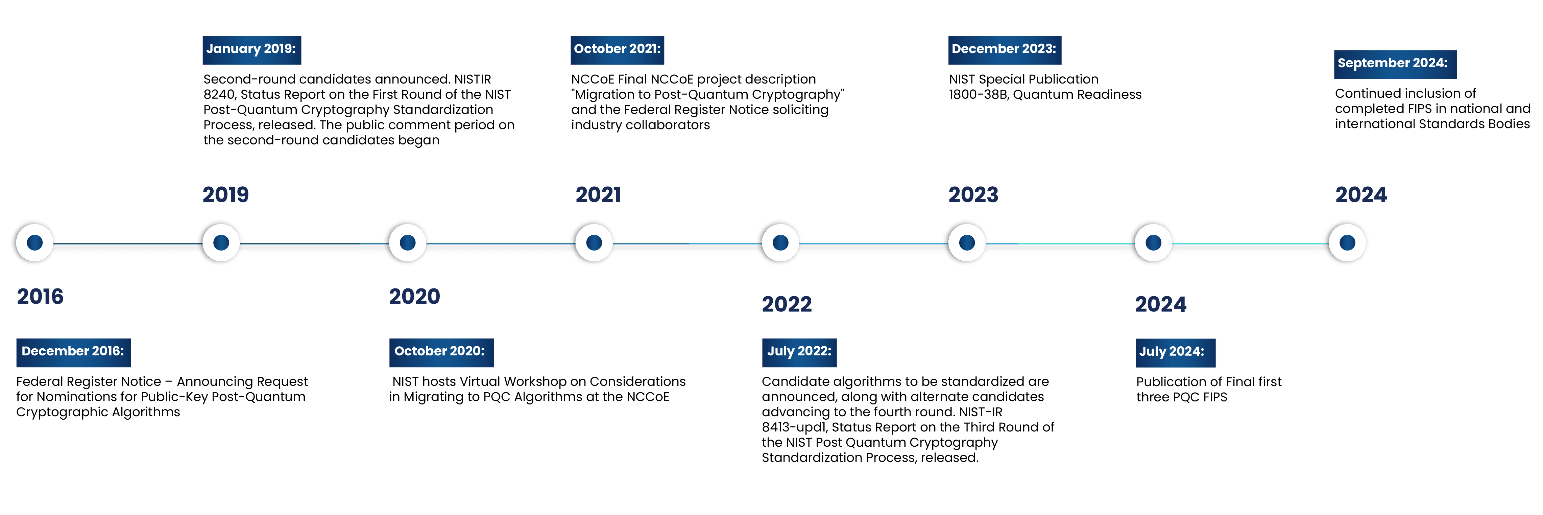
Ken de PQC-tijdlijn tot nu toe.
Hoe kan encryptieconsulting u helpen zich voor te bereiden op een PQC-wereld?
1. Beoordeling van kwantumdreigingen
Onze gedetailleerde Quantum Threat Assessment-service maakt gebruik van geavanceerde cryptografische detectiemethoden om uw cryptografische infrastructuur te analyseren en te beveiligen.
- Evalueer de staat van de cryptografische omgeving zoals die is, identificeer eventuele hiaten in de huidige normen en controles die voor cryptografie gelden (zoals beheer van de levenscyclus van sleutels en encryptie methoden) en voeren een grondige analyse uit van mogelijke bedreigingen voor het cryptografische ecosysteem.
- Wij beoordelen de effectiviteit van bestaande governanceprotocollen en -kaders en doen aanbevelingen voor het optimaliseren van operationele processen met betrekking tot cryptografische praktijken.
- Identificeer en prioriteer de cryptoactiva en -gegevens op basis van hun gevoeligheid en criticaliteit voor de PQC-migratie.
2. Strategie en routekaart voor kwantumgereedheid
- Identificeer PQC-gebruiksscenario's die binnen het netwerk van de organisatie kunnen worden geïmplementeerd om gevoelige informatie te beschermen
- Definieer en een strategie en implementatieplan ontwikkelen voor PQC-proces- en technologische uitdagingen.
3. Bouw crypto-flexibiliteit op
- Wij helpen u bij het bepalen van de cryptografische uitdagingen, inbreuken en bedreigingen voor uw organisatie.
- Wij ondersteunen een naadloze migratie naar nieuwe CA's, certificaten en PQC-algoritmen.
- Wij ondersteunen het automatiseren van certificaten en het beheer van de levenscyclus van sleutels voor een sterkere beveiliging en continue naleving.
4. Verbetering van de naleving
- Zorg voor betere naleving van industrienormen.
- Wij helpen u op de hoogte te blijven van de nieuwe PQC-algoritmen en het gebruik en de inzet ervan voor uw organisatie.
5. Uitdagingen begrijpen en transitieondersteuning bieden
- Helpt bij het erkennen en overwinnen van uitdagingen tijdens de overgang naar post-kwantum cryptografische algoritmen, en zorgt voor een soepele en veilige migratie.
6. Leveranciersevaluatie en POC (Proof of Concept)
- Geef een overzicht van de mogelijkheden van de oplossing en leveranciers-/productkoppeling met betrekking tot de geïdentificeerde use cases.
- Documenteer de test-/evaluatiescenario's.
Conclusie
De post-kwantum cryptografische adviesdiensten van Encryption Consulting LLC helpen klanten de cybersecurity-uitdagingen van kwantumcomputing te overwinnen. We bieden inzichten in mogelijke kwantumrisico's, begeleiden de overgang naar cyberparaatheid in het kwantumtijdperk en sluiten aan bij de richtlijnen voor post-kwantum cryptografie (PQC) van toonaangevende organisaties zoals NIST . We ondersteunen bedrijven bij het evalueren en bijwerken van hun cryptografische infrastructuur, zodat ze klaar zijn voor het kwantumtijdperk door middel van proactieve cryptografische ontdekking en strategische planning.
Veelgestelde Vragen / FAQ
Welke post-kwantumalgoritmen van NIST zijn afgerond en klaar voor implementatie?
ML-KEM (FIPS 203), ML-DSA (FIPS 204) en SLH-DSA (FIPS 205) werden alle drie op 13 augustus 2024 definitief vastgesteld en organisaties kunnen ze vanaf vandaag implementeren. FN-DSA (FIPS 206) bevindt zich nog in de conceptfase en de definitieve publicatie wordt eind 2026 of begin 2027 verwacht.
Hoe werden deze algoritmes genoemd voordat ze definitief werden vastgesteld?
ML-KEM stond bekend als CRYSTALS-Kyber, ML-DSA als CRYSTALS-Dilithium, SLH-DSA als SPHINCS+ en FN-DSA als FALCON.
Wat is HQC, en waarom heeft NIST een vijfde algoritme geselecteerd?
HQC is een op code gebaseerd sleutelinkapselingsmechanisme dat in maart 2025 door NIST is geselecteerd als back-up voor ML-KEM. Het maakt gebruik van een andere wiskundige basis dan het op roosters gebaseerde ML-KEM, wat zorgt voor algoritmische diversiteit voor het geval toekomstige cryptanalyse de op roosters gebaseerde benaderingen verzwakt.
Welke deadline geldt voor Amerikaanse federale instanties voor de migratie van PQC-gegevens?
Een presidentieel decreet uit juni 2026 verplicht federale instanties om waardevolle activa en systemen met grote impact uiterlijk 31 december 2030 over te schakelen naar post-kwantum sleutelgeneratie en uiterlijk 31 december 2031 naar post-kwantum digitale handtekeningen.
Wat is de eerste stap in een PQC-migratiestrategie?
Het opstellen van een uitgebreide, doorlopende cryptografische inventaris, vaak weergegeven als een cryptografische materiaallijst (CBOM), en het in kaart brengen van de impact van PQC op bestaande systemen. Deze inventaris vormt de basis voor het identificeren van verouderde systemen die PQC niet ondersteunen en voor het prioriteren van de systemen die als eerste gemigreerd moeten worden.
Waarom is crypto-flexibiliteit belangrijk bij een PQC-migratie?
Crypto-agility, de mogelijkheid om cryptografische algoritmen te wijzigen zonder ingrijpende systeemwijzigingen, stelt organisaties in staat om de inventarisatie-, test- en implementatiefasen met minimale verstoring te doorlopen en zich opnieuw aan te passen als standaarden of dreigingsanalyses in de toekomst veranderen.