

- Snabbt svar: När behöver CipherTrust Manager extern support?
- 10 skäl att söka support från CipherTrust Manager
- Nyckellivscykel och rotation i CipherTrust Manager
- Åtkomstpolicy och krav på revisionsbevis
- Incidentrespons för CipherTrust Manager-nyckelkompromettering
- Hur krypteringskonsulting kan hjälpa
- Varför välja våra supporttjänster?
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
CipherTrust Manager är en kraftfull plattform för nyckelhantering och policytillämpning, men att hantera den effektivt kräver djupgående expertis, kontinuerligt underhåll och strategisk tillsyn. Utan korrekt stöd riskerar organisationer säkerhetsbrister på grund av felkonfiguration, driftstörningar på grund av oplanerade driftstopp och efterlevnadsbrister på grund av otillräckliga revisionsbevis. Implementeringsgraden för nyckelhantering har ökat kraftigt i takt med att efterlevnadskraven ökar, vilket gör den operativa bördan för plattformar som CipherTrust Manager till en allt vanligare utmaning. Den rekommenderade åtgärden: bedöm vilka av de 10 operativa områdena nedan som representerar den högsta risken för din implementering och anlita specialiserad support för att täcka dessa brister innan de blir incidenter.
Snabbt svar: När behöver CipherTrust Manager extern support?
Externt stöd för CipherTrust Manager har störst värde när: det interna teamet hanterar plattformen som ett sekundärt ansvar vid sidan av annat säkerhetsarbete; distributionen stöter på prestanda-, integrations- eller efterlevnadsproblem som teamet inte kan diagnostisera; det inte finns någon testad procedur för säkerhetskopiering och katastrofåterställning; plattformen inte har uppdaterats med säkerhetsuppdateringar enligt leverantörens releaseschema; eller organisationen utökar distributionen till nya applikationer, molnmiljöer eller regioner. Alla 10 orsaker nedan motsvarar specifika fellägen som extern expertis konsekvent förhindrar. För teknisk vägledning om CipherTrust Manager, se våra inlägg om CipherTrust Manager Clustering Error och Allt du behöver veta om CipherTrust Manager.
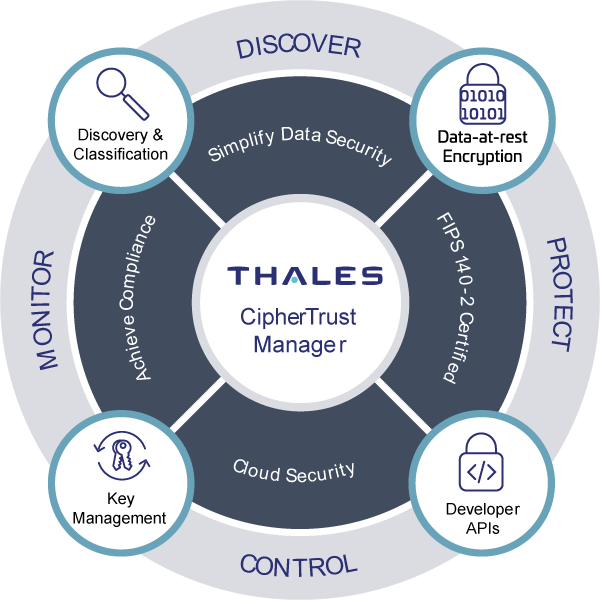
10 skäl att söka support från CipherTrust Manager
1. Komplex installation och konfiguration
Att distribuera CipherTrust Manager kräver exakt konfiguration över flera lager: nätverksinställningar, TLS-certifikat, NTP-synkronisering, initialt SSH-nyckelbyte för fysiska enheter, ABAC-policydesign, HA-klusterkonfiguration och applikationsspecifik integration för varje KMIP-anslutet system. Felaktig installation inom något av dessa områden skapar sårbarheter, integrationsfel eller prestandaproblem som är svåra att diagnostisera i efterhand. En välkonfigurerad distribution säkerställer korrekt och effektiv nyckelhantering från början snarare än att kräva åtgärd av produktionsproblem.
2. Integration med befintliga system
CipherTrust Manager integreras med olika applikationer, molnmiljöer och hårdvarusäkerhetsmoduler (HSM) via PKCS#11-, KMIP-, JCE- och .NET-gränssnitt. Kompatibilitetsproblem vid varje integrationspunkt skapar operativ ineffektivitet och säkerhetsluckor: en applikation som inte integreras korrekt kan falla tillbaka till programvarubaserad nyckellagring utan att teamet inser att hårdvaruskyddslagret har kringgåtts. Korrekt support säkerställer att varje integration konfigureras korrekt och verifieras innan den går i produktion. Implementeringsgraden för nyckelhantering har ökat avsevärt i takt med att fler organisationer inser efterlevnaden och säkerhetsvärdet av centraliserade plattformar.
3. Kontinuerligt underhåll och uppdateringar
Säkerhetsproblem upptäcks i nyckelhanteringsplattformar precis som i all företagsprogramvara. CipherTrust Manager måste uppdateras enligt leverantörens releaseschema för att upprätthålla skyddet mot nya hot. Regelbundna uppdateringar, patchar och prestandaoptimeringar är nödvändiga men kräver planering: varje uppdatering måste testas mot integrationer före produktionsdistribution, och större versionsuppgraderingar kräver migreringsplanering. Dedikerad support säkerställer att systemet alltid är uppdaterat med de senaste säkerhetsförbättringarna utan att introducera störningar.
4. Efterlevnad och regelutmaningar
Ramverk inklusive GDPR , PCI DSS v4.0 , NIS2 och Cyber Resilience Act kräver specifika nyckelhanteringskontroller och revisionsbevis. PCI DSS-krav 3.7 föreskriver delad kunskap, dubbel kontroll, nyckelrotation, krypterad lagring och dokumentation. Att uppfylla dessa krav via CipherTrust Manager kräver expertis inom både plattformskonfiguration och de regulatoriska kraven. Bristande efterlevnad leder till böter, skadat rykte och förlorat kundförtroende. Dedikerad support hjälper till att implementera bästa praxis, förbereda revisionsbevis och upprätthålla efterlevnad i takt med att kraven utvecklas.
5. Katastrofåterställning och affärskontinuitet
Vid en cyberattack eller ett systemfel beror återställandet av åtkomst till krypterad data på tillgängligheten av nyckelhanteringsinfrastrukturen. En väl utarbetad katastrofåterställningsplan för CipherTrust Manager inkluderar kluster med hög tillgänglighet, testade säkerhetskopierings- och återställningsprocedurer, procedurer för redundans och återställning samt regelbundna katastrofåterställningsövningar. Utan testade procedurer kan en organisation under en faktisk incident upptäcka att säkerhetskopian är ogiltig eller att återställningsproceduren inte fungerar som förväntat. Expertsupport utformar, dokumenterar och testar regelbundet katastrofåterställningsplanen innan incidenter kräver det.
6. Proaktiv hotdetektering och riskreducering
Hot som obehörig åtkomst till nyckel, felkonfigurationer av ABAC och säkerhetsfelkonfigurationer kan kompromettera känsliga data utan att utlösa uppenbara varningar. Enligt Global Encryption Trends Report från 2025 av Encryption Consulting var den genomsnittliga kostnaden för ett dataintrång 4.9 miljoner dollar år 2024. Utan aktiv övervakning och riskbedömningar går sårbarheter obemärkta förbi. Proaktiv support ger kontinuerlig övervakning, snabb hotdetektering och omedelbar åtgärd.
7. Prestandaoptimering för miljöer med hög volym
CipherTrust Manager hanterar stora volymer kryptografiska transaktioner. Utan korrekt finjustering kan prestandaflaskhalsar sakta ner krypteringsoperationer och påverka kritiska applikationer. Klusterkonfiguration, resursallokering och integrationsoptimering påverkar alla dataflödet. Expertsupport säkerställer optimal prestanda och skalbarhet allt eftersom miljön växer, vilket förhindrar den prestandaförsämring som ofta uppstår månader efter distribution när transaktionsvolymerna ökar.
8. Interna resursbegränsningar
Att hantera CipherTrust Manager internt kräver dedikerad expertis som de flesta säkerhetsteam inte har som primärt fokus. IT-team som hanterar flera säkerhetsinitiativ samtidigt kämpar med att allokera den tid och uppmärksamhet som en produktionsplattform för nyckelhantering kräver. Extern support ger dedikerad expertis och tillgänglighet utan att organisationen behöver anställa och behålla specialiserad personal. Detta gör det möjligt för interna team att fokusera på strategiska initiativ snarare än operativ nyckelhantering.
9. Expertis inom felsökning och problemlösning
Tekniska problem i CipherTrust Manager kan störa nyckelhanteringsåtgärder, vilket i sin tur påverkar alla applikationer beroende på plattformen för kryptering eller dekryptering. Vanliga problem, inklusive klusterfel (NCERRInternalServerConnectFailed), NTP-synkroniseringsfel, TLS-certifikatutgång och ABAC-policykonflikter, kräver specifik diagnostisk expertis. Utan denna expertis tar lösningen längre tid och ökar driftstopp och säkerhetsrisker. Expertsupport ger snabb diagnos och lösning. Se vår tekniska guide om CipherTrust Manager Clustering Error för ett exempel på den specificitet som krävs för att lösa vanliga distributionsproblem.
10. Skalbarhet för framtida tillväxt
I takt med att organisationer expanderar, ökar även deras krav på nyckelhantering: fler applikationer, fler molnmiljöer, fler efterlevnadsskyldigheter och fler nyckeltyper. Skalning av CipherTrust Manager kräver noggrann planering, inklusive klusterutbyggnad, ny applikationsintegration, utökat ABAC-policyomfång och generering av efterlevnadsbevis för det utökade omfånget. Felaktig skalning skapar säkerhetsluckor som kanske inte är synliga förrän en granskning eller incident avslöjar dem. Supporttjänster utformar skalbara arkitekturer som upprätthåller säkerhet och efterlevnad allt eftersom distributionen växer.
Nyckellivscykel och rotation i CipherTrust Manager
Effektiv drift av CipherTrust Manager kräver mer än initial driftsättning: nyckellivscykeln måste hanteras aktivt under hela plattformens operativa livslängd. Ägarskap för nyckellivscykeln i en CipherTrust Manager-miljö:
- Nyckelförvaltare: godkänner åtkomstbeviljanden, övervakar nyckelanvändning, säkerställer snabb rotation och återkallelse, upprätthåller dokumentation för nyckelceremonier för högkänsliga nycklar.
- Nyckeladministratör: konfigurerar rotationspolicyer och scheman för CipherTrust Manager, hanterar ABAC-policyändringar och granskar granskningsloggar enligt ett definierat schema.
- Applikationsägare: bekräftar att applikationer fortsätter att fungera efter nyckelrotation, rapporterar eventuella nyckelrelaterade applikationsfel till nyckeladministratören.
Rotationsutlösare som kräver omedelbara åtgärder utanför schemalagda kryptoperioder: anställdas avgång eller rollbyte som påverkar nyckelåtkomst; misstänkt eller bekräftad nyckelkompromittering; algoritmföråldring (DSA, RSA-1024 eller annan NIST-föråldrad algoritm som används); systemavveckling; och uppsägning av tredjepartsrelationer. Händelsebaserad rotation måste dokumenteras som en formell procedur, inte en ad hoc-åtgärd, för att uppfylla kraven för efterlevnadsrevision.
Åtkomstpolicy och krav på revisionsbevis
- ABAC-policyutformning: Varje nyckel i CipherTrust Manager bör ha en definierad uppsättning auktoriserade identiteter, tillåtna operationer och tids- eller kontextbegränsningar. Alltför tillåtande policyer (som ger bred nyckelåtkomst till administratörskonton över alla operationer) är ett efterlevnadsresultat som väntar på att identifieras. Principen om minsta behörighet måste implementeras på ABAC-policynivå, inte antas från rolltilldelningar.
- Export av granskningslogg: Konfigurera CipherTrust Manager för att exportera granskningsloggar till en centraliserad SIEM enligt ett definierat schema. Granskningsloggar bör registrera viktiga livscykelhändelser (generering, rotation, utgång, återkallelse, förstörelse), åtkomsthändelser (vilken identitet utförde vilken åtgärd på vilken nyckel) och konfigurationsändringar.
- Bevarande av efterlevnadsbevis: PCI DSS och HIPAA kräver specifika lagringsperioder för granskningsloggar. Konfigurera logglagring för att uppfylla det längsta tillämpliga lagringskravet. Loggar måste kunna exporteras i ett format som granskare kan granska.
Incidentrespons för CipherTrust Manager-nyckelkompromettering
- Omedelbar nyckelåterkallelse: Använd CipherTrust Managers funktion för nyckelavaktivering eller återkallelse för att omedelbart förhindra att den komprometterade nyckeln används för nya åtgärder. Bekräfta att ändringen av nyckelstatusen återspeglas i granskningsloggarna.
- Generering av ersättningsnyckel: generera en ersättningsnyckel med hjälp av CipherTrust Managers arbetsflöde för nyckelskapande med godkänd algoritm och nyckellängd; uppdatera alla applikationer som använder den komprometterade nyckeln för att referera till den nya nyckeln.
- Konsekvensbedömning av tillämpning: identifiera vilka applikationer som använde den komprometterade nyckeln; verifiera att de fungerar korrekt med ersättningsnyckeln; bedöma om någon data som skyddas av den komprometterade nyckeln kräver omkryptering.
- Meddelande till intressenter: meddela säkerhetsledningen, ägare av berörda applikationer och om reglerade data skyddades av den komprometterade nyckeln, potentiellt tillsynsmyndigheter eller berörda individer.
- Granskning efter händelsen: dokumentera hur nyckeln komprometterades (felkonfiguration, insiderhot, externt intrång); uppdatera CipherTrust Manager ABAC-policyer, åtkomstkontroller eller övervakningskonfigurationer för att förhindra upprepning; revidera incidenthanteringsproceduren baserat på lärdomar.
Hur krypteringskonsulting kan hjälpa
Maximera CipherTrust Managers kapacitet med expertsupport. Våra specialister erbjuder hjälp dygnet runt för smidig hantering, daglig drift och snabb problemlösning. Vi erbjuder:
- Installation och konfiguration: exakt CipherTrust Manager-konfiguration anpassad till din organisations specifika säkerhetsarkitektur, efterlevnadskrav och behov av applikationsintegration.
- Löpande underhåll och uppdateringar: hålla ditt system uppdaterat med säkerhetsuppdateringar och optimeringar från leverantörer enligt ett testat uppdateringsschema som inte orsakar störningar.
- Integrationsstöd: säkerställer att CipherTrust Manager fungerar korrekt med alla molnmiljöer, lokala applikationer och HSM-integrationer i din distribution.
- Säkerhetsrevisioner och riskreducering: identifiera konfigurationsluckor, svagheter i ABAC-policyer och bevis på efterlevnad innan revisorer eller angripare gör det.
- Utbildning på begäran: bygga upp intern teamkapacitet för att effektivt använda CipherTrust Manager, vilket minskar beroendet av externt stöd för rutinmässig verksamhet över tid.
Varför välja våra supporttjänster?
- Expertis du kan lita på: Våra specialister har driftsatt och hanterat CipherTrust Manager i komplexa organisationer med flera olika miljöer inom olika branscher.
- Proaktiv övervakning och snabb lösning: Vi identifierar och åtgärdar problem innan de eskalerar till produktionsincidenter snarare än att agera efteråt.
- Tillgänglighet dygnet runt: Säkerhetsfrågor har inte öppettider; vårt supportteam är tillgängligt dygnet runt.
- Efterlevnadsdrivet tillvägagångssätt: Vi implementerar viktiga hanteringskontroller som uppfyller GDPR, PCI DSS, HIPAA och andra tillämpliga ramverk och genererar de revisionsbevis som bedömningarna kräver.
- Flexibla servicemodeller: Löpande support, regelbundna hälsokontroller, engångshjälp med driftsättning eller specifika integrationsåtaganden är alla tillgängliga beroende på dina behov.
Slutsats
CipherTrust Manager är en kritisk komponent i en robust säkerhetsinfrastruktur för organisationer som behöver centraliserad nyckelhantering med bevis på efterlevnad av företagsklass. Att hantera den effektivt kräver specialiserad expertis inom alla 10 operativa områden som beskrivs ovan: initial konfiguration, integration, underhåll, efterlevnad, katastrofåterställning, hotdetektering, prestandaoptimering, resursallokering, felsökning och tillväxtplanering. Samarbete med dedikerade supporttjänster hanterar allt detta systematiskt, vilket gör att interna team kan fokusera på strategiska initiativ snarare än operativa bördor för nyckelhantering. För teknisk vägledning om CipherTrust Manager, se våra relaterade inlägg om CipherTrust Manager Clustering Error och Allt du behöver veta om CipherTrust Manager.
Vanliga frågor om partihandel med mat och dryck
Vad gör CipherTrust Manager svår att hantera utan externt stöd?
Den kombinerar breda funktioner med konfigurationskrav specifika för varje miljö: nätverksinstallation, TLS-certifikat, NTP, SSH-nyckelersättning, ABAC-policydesign, HA-klustring (med DNS Hosts-tabellkrav), HSM PKCS#11-integration, tillämpning av rotationspolicyer, testning av säkerhetskopiering och återställning samt generering av bevis för efterlevnad. Varje område har fellägen som producerar säkerhetsluckor eller driftsfel.
Hur skapar dålig konfiguration säkerhetsrisker?
Alltför tillåtande ABAC-policyer bryter mot minsta möjliga behörighet; felkonfigurerad klustring skapar enskilda felpunkter; felaktiga rotationspolicyer gör att nycklar används bortom kryptoperioden; otillräcklig granskningsloggning misslyckas med efterlevnadsbedömningar; felaktig konfiguration av HSM-integrationen kan leda till att applikationer återgår till programvarunyckellagring utan att teamet inser att hårdvaruskyddslagret har kringgåtts.
Vad bör en nyckelrotationspolicy för CipherTrust Manager innehålla?
Kryptoperioder för varje nyckeltyp; händelsebaserade utlösare (avgång, kompromettering, utfasning, avveckling); konfiguration av automatiserat rotationsarbetsflöde; verifieringsprocedurer för applikationer efter rotation; krav på revisionsbevis; och proceduren för hantering av komprometteringsincidenter för nyckeln, inklusive omedelbar återkallelse, generering av ersättning, konsekvensbedömning och meddelande till intressenter.
Hur hjälper Encryption Consulting till med planering av katastrofåterställning?
EC utformar säkerhetskopieringsprocedurer för nyckelmaterial och konfiguration; testar återställning enligt ett definierat schema; utformar HA-kluster med redundans och återställning; dokumenterar RTO och RPO för nyckelhanteringsåtgärder; och genomför regelbundna DR-övningar för att identifiera luckor före produktionsincidenter. En otestad säkerhetskopiering motsvarar ingen säkerhetskopiering.
Vilka revisionsbevis behöver CipherTrust Manager generera?
Loggar för viktiga händelser i livscykeln (generering, rotation, utgång, återkallelse, förstörelse); loggar för åtkomstkontroll; dokumentation för ABAC-policyer; dokumentation för nyckelceremonier för högkänsliga nycklar; register över säkerhetskopiering och återställningstester; och loggar för konfigurationsändringar. Dessa uppfyller PCI DSS-krav 3.7, HIPAA-säkerhetsreglernas granskningskontroller och ISO 27001:2022-kontroll 8.24.
Hur fungerar det att anlita Encryption Consultings support för CipherTrust Manager?
Börjar med en bedömning av aktuell driftsättning (konfiguration, ABAC-policyer, integrationsstatus, rotationsprocedurer, revisionsloggning, HA-konfiguration). EC tillhandahåller gapanalys med prioriterade rekommendationer. Engagemanget adresserar sedan gapen: åtgärdande, integrationsutökning, omdesign av åtkomstpolicyer, konfiguration av efterlevnadsbevis och kontinuerlig support dygnet runt som omfattar övervakning, patchar och problemlösning.
- Snabbt svar: När behöver CipherTrust Manager extern support?
- 10 skäl att söka support från CipherTrust Manager
- 1. Komplex installation och konfiguration
- 2. Integration med befintliga system
- 3. Kontinuerligt underhåll och uppdateringar
- 4. Efterlevnad och regelutmaningar
- 5. Katastrofåterställning och affärskontinuitet
- 6. Proaktiv hotdetektering och riskreducering
- 7. Prestandaoptimering för miljöer med hög volym
- 8. Interna resursbegränsningar
- 9. Expertis inom felsökning och problemlösning
- 10. Skalbarhet för framtida tillväxt
- Nyckellivscykel och rotation i CipherTrust Manager
- Åtkomstpolicy och krav på revisionsbevis
- Incidentrespons för CipherTrust Manager-nyckelkompromettering
- Hur krypteringskonsulting kan hjälpa
- Varför välja våra supporttjänster?
- Slutsats
- Vanliga frågor om partihandel med mat och dryck

