
- Sammanfattning
- Varför DigiCert är viktigt för företags-PKI
- Integration Höjdpunkter
- Så fungerar CertSecure Manager och DigiCert CA-integrationen
- Funktioner som stöds
- Säkerhet och samtycke
- Ordlista: Viktiga PKI- och certifikatlivscykeltermer
- Praktisk checklista innan du integrerar CertSecure Manager med DigiCert CA
- Vår syn: Var denna integration passar in i en PKI-strategi för företag
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
Den digitala världen rör sig snabbt, och korrekt hantering av digitala certifikat är oförhandlingsbart. Det är avgörande för säkerhet, efterlevnad och oavbruten affärsverksamhet. CertSecure Manager från Encryption Consulting är en modern CLM-lösning (Certificate Lifecycle Management) som automatiserar och förenklar utfärdande, förnyelse, identifiering och styrning av certifikat i hybridmiljöer.
Den här bloggen visar hur CertSecure Manager integreras med DigiCert CA, vilket gör det möjligt för företag att centralisera kontrollen samtidigt som de utnyttjar skalbarheten och tillförlitligheten hos DigiCerts infrastruktur för publika nycklar.
Vad är integrationen mellan CertSecure Manager och DigiCert CA? Den kopplar Encryption Consultings CertSecure Manager, en plattform för hantering av certifikatlivscykeln, direkt till DigiCerts certifikatutfärdare via en säker API-baserad anslutning. Integrationen automatiserar utfärdande, förnyelse och återkallelse av SSL/TLS-certifikat, tillämpar en enhetlig policy över alla slutpunkter och ger företagens PKI-team en enda instrumentpanel för varje DigiCert-utfärdat certifikat.
Sammanfattning
- CertSecure Manager, Encryption Consultings plattform för hantering av certifikatlivscykel (CLM), ansluter till DigiCert CA via en säker API-baserad anslutning.
- Integrationen automatiserar utfärdande, förnyelse och återkallelse av certifikat, och tillämpar en enhetlig utfärdandepolicy över varje slutpunkt.
- Team får en enda instrumentpanel för alla DigiCert-utfärdade certifikat, plus automatiserad distribution och spårning av utgångsdatum.
- Rollbaserad åtkomstkontroll och revisionsloggning gör utfärdande och godkännande spårbart för efterlevnadsrapportering.
- Resultatet är färre manuella certifikatuppgifter, färre avbrott på grund av utgångna certifikat och en starkare PKI-position för företaget.
Varför DigiCert är viktigt för företags-PKI
DigiCert är en ledande global certifikatutfärdare känd för högkvalitativa digitala certifikat , rigorösa valideringsprocesser och pålitlig rotinfrastruktur. Organisationer som redan förlitar sig på DigiCert för offentliga eller interna certifikat kan utöka sina automatiseringsmöjligheter genom att integrera det med CertSecure Manager, utan att behöva lämna den certifikatutfärdare de redan litar på.
Integration Höjdpunkter
Tabellen nedan sammanfattar vad integrationen levererar.
| Capability | Vad den levererar |
|---|---|
| Automatiserad certifikatutfärdande och förnyelse | Utfärdar och förnyar certifikat direkt från DigiCert via säkra kanaler API integrationer, utan manuell CSR-hantering. |
| Genomförande av policy | Tillämpar konsekventa utfärdandepolicyer för varje slutpunkt som begär ett DigiCert-certifikat. |
| Enhetlig synlighet | Centraliserar insyn i alla DigiCert-utfärdade certifikat via CertSecure-hanterare instrumentbräda. |
| Smidig provisionering | Distribuerar och förnyar automatiskt certifikat på slutpunkter och servrar. |
| Rapportering | Producerar certifikatinventering, utgångstrender och efterlevnadsrapporter för interna revisioner och externa myndighetskrav. |
Så fungerar CertSecure Manager och DigiCert CA-integrationen
Integrationen följer fyra steg, från att generera API-autentiseringsuppgifter till att spåra ett certifikat genom hela dess livscykel.
API-autentiseringsuppgifter
Generera en API-nyckel från DigiCert CertCentral-konsolen med de behörigheter som integrationen behöver.
Konfiguration av anslutningsdon i CertSecure Manager
- Öppna CertSecure Manager-gränssnittet och ladda ner installationsprogrammet för DigiCert-anslutningsprogrammet från Verktyg > Anslutningsenheter > Ladda ner.
- När kopplingen är konfigurerad med de nödvändiga uppgifterna, slutför CA integrationen genom att gå till Administration > CA-hantering, klicka på Lägg till CA och ange nödvändig information.
Arbetsflöde för certifikatförfrågningar
- Användare eller system begär certifikat via CertSecure Manager.
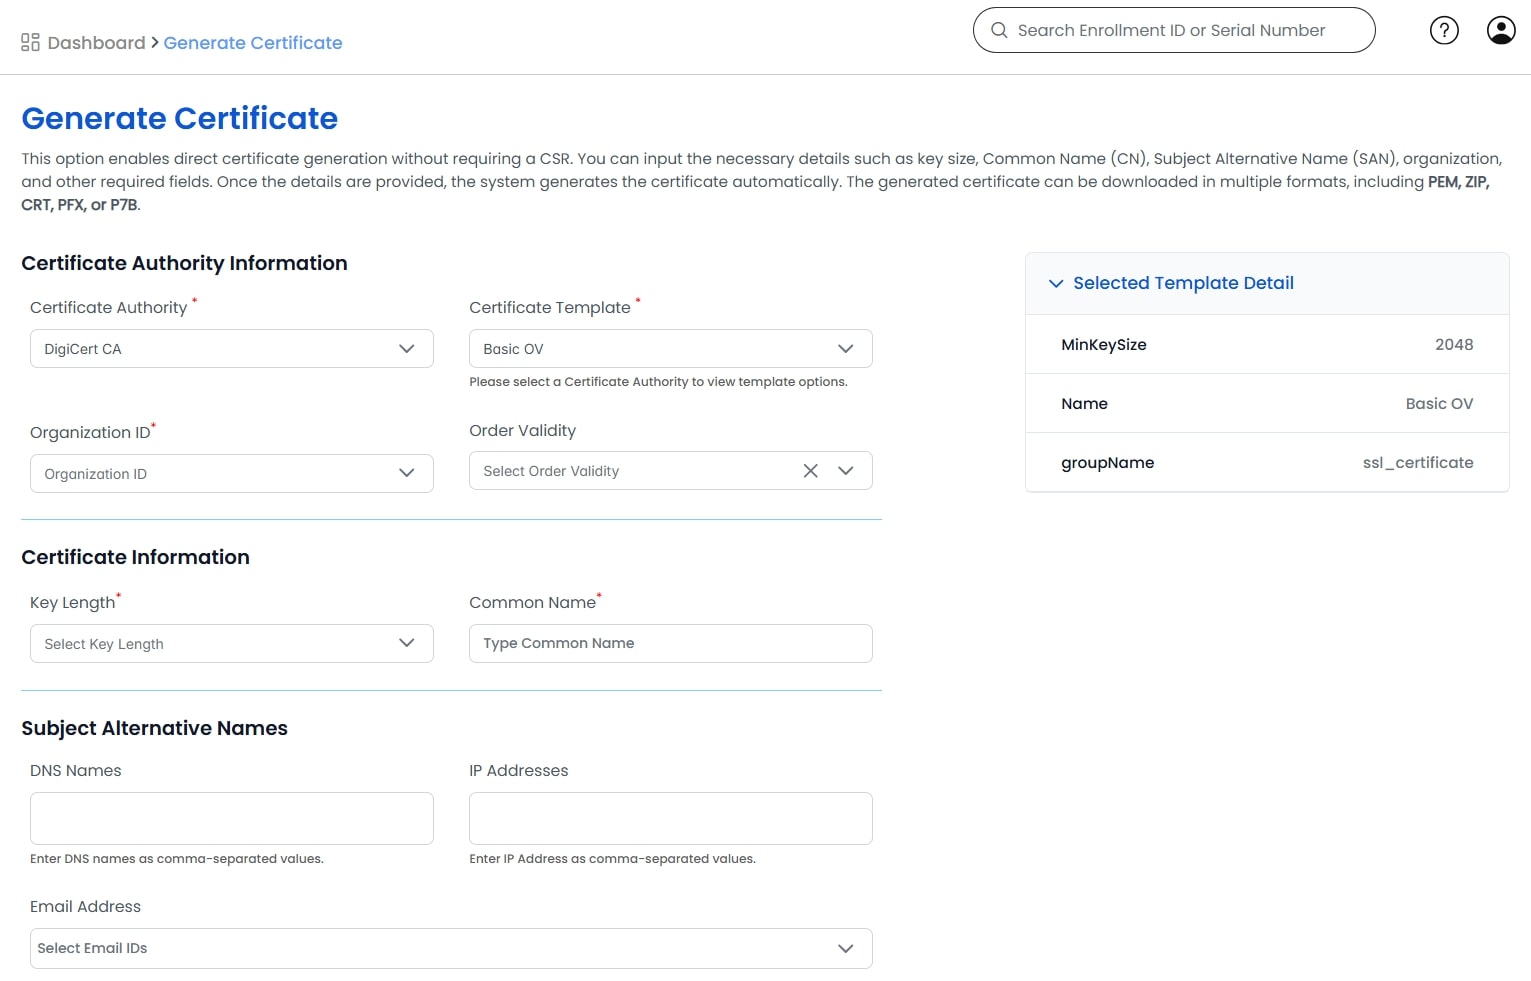
- Begäranden följer organisationens definierade arbetsflöden för godkännande.
- Efter godkännande anropar plattformen DigiCerts API:er för att utfärda certifikatet.
Exempel: ett webbdriftsteam som begär ett jokerteckencertifikat för en ny underdomän skickar in begäran i CertSecure Manager. En säkerhetsgodkännare signerar och DigiCert utfärdar certifikatet automatiskt, utan att någon behöver röra en CSR-fil manuellt.
Certifikatdistribution och spårning
- Certifikat kan distribueras automatiskt till målenheter.
- CertSecure Manager spårar certifikatmetadata, övervakar utgångsdatum och automatiserar förnyelse.
För en detaljerad guide om DigiCert-integration, besök DigiCert Integration Guide . Där hittar du information om förutsättningar, generering av API-nycklar och integration med CertSecure Manager.
Funktioner som stöds
- SSL/TLS-certifikat emission
- Förnyelse och återkallelse av certifikat
- Wildcard- och SAN-certifikat
- Rollbaserad åtkomstkontroll
- Revisionsloggning och rapportering
- ITSM- och CMDB-integration
Säkerhet och samtycke
- CertSecure Manager upprätthåller granskningsloggar och ger fullständig spårbarhet för varje certifikatförfrågan, godkännande och återkallelse.
- Rollbaserade behörigheter säkerställer att endast behöriga användare kan begära, godkänna eller återkalla certifikat.
- Denna spårbarhet stöder interna revisioner och externa efterlevnadskrav, inklusive ramverk som ISO 27001 och SOC 2.
Ordlista: Viktiga PKI- och certifikatlivscykeltermer
En snabbreferens för de termer som används i den här integrationen.
| Termin | Definition |
|---|---|
| PKI (Public Key Infrastructure) | Certifikaten, certifikatutfärdarna och policyerna som utfärdar och hanterar digitala identiteter som används för att kryptera trafik och autentisera system. |
| CA (Certifikatutfärdare) | En enhet, såsom DigiCert, som är betrodd att validera identitet och utfärda digitala certifikat. |
| CLM (Certifikatlivscykelhantering) | Praxis för att hantera ett certifikat från begäran och utfärdande till förnyelse, återkallelse och utgång. |
| API (Application Programming Interface) | Gränssnittet som CertSecure Manager använder för att begära certifikatåtgärder från DigiCert programmatiskt istället för via en manuell konsol. |
| SAN-certifikat | Ett certifikat som säkrar flera domännamn eller underdomäner genom alternativa ämnesnamn på ett enda certifikat. |
| Jokertecken certifikat | Ett certifikat som säkrar en domän och alla dess underdomäner på första nivån, till exempel *.example.com. |
| RBAC (Role-Based Access Control) | En behörighetsmodell som begränsar vem som kan begära, godkänna eller återkalla certifikat baserat på deras tilldelade roll. |
| ITSM (IT-tjänstehantering) | De processer och verktyg, såsom ärendehantering och ändringshantering, som IT-team använder för att driva den dagliga verksamheten. |
| CMDB (Configuration Management Database) | Ett datalager som spårar IT-tillgångar och deras relationer, ofta integrerat med certifikatinventering för insyn på tillgångsnivå. |
| kontakt | Komponenten som länkar CertSecure Manager till en extern CA, till exempel DigiCert, så att förfrågningar och statusuppdateringar skickas automatiskt mellan de två systemen. |
Praktisk checklista innan du integrerar CertSecure Manager med DigiCert CA
- Bekräfta ditt DigiCert CertCentral-konto och generera en API-nyckel med endast de behörigheter som denna integration behöver.
- Bekräfta kraven för CertSecure Manager-anslutningen och ladda ner installationsprogrammet för DigiCert-anslutningen från Verktyg > Anslutningar.
- Definiera godkännandearbetsflöden och namngivna godkännare innan du aktiverar automatiserad utfärdande.
- Mappa RBAC-roller till certifikatbegäran, godkännande och återkallelseåtgärder innan publicering.
- Bekräfta din jokertecken- och SAN-certifikatpolicy så att utfärdandereglerna matchar vad DigiCert tillåter.
- Konfigurera revisionsloggning och bekräfta var efterlevnadsrapporter behöver levereras.
- Testa förnyelseautomation i en mellanlagringsmiljö innan du förlitar dig på den i produktion.
- Dokumentera en återställningssökväg ifall kopplingen eller API-integrationen behöver pausas.
Vår syn: Var denna integration passar in i en PKI-strategi för företag
- Automatisera arbetsflödet, men behåll mänskligt godkännande för allt som är kundvänt eller kräver hög behörighet. Automatisering bör dirigera förfrågningar snabbare, inte ta bort tillsyn.
- Behandla DigiCert API-nyckeln som vilken annan autentiseringsuppgift som helst: lägst behörighet, roteras enligt ett schema och ägs av ett namngivet team.
- Använd den enhetliga instrumentpanelen som din sanningskälla för revisioner, istället för att stämma av separata räkningar från DigiCert och CertSecure Manager.
- Börja med en slutpunktsgrupp eller affärsenhet, validera förnyelse- och rapporteringsbeteendet och expandera sedan istället för att byta ut alla certifikat på dag ett.
Slutsats
Genom att integrera CertSecure Manager med DigiCert CA kombineras en robust PKI- infrastruktur och intelligent certifikatautomation. Denna integration hjälper till att minska manuellt arbete, eliminera avbrott orsakade av utgångna certifikat och stärka efterlevnaden av regler och regler i din organisations digitala tillgångar.
För organisationer som söker skalbar, säker och automatiserad certifikathantering är den här integrationen ett viktigt steg mot en starkare PKI-position för företag.
Vanliga frågor om partihandel med mat och dryck
Vad är den viktigaste slutsatsen från Effektivisering av PKI-verksamhet: Integrering av CertSecure Manager med DigiCert CA?
Den viktigaste slutsatsen är att genom att ansluta CertSecure Manager till DigiCert CA via en säker API-baserad koppling blir utfärdande, förnyelse och återkallelse av certifikat ett automatiserat, policystyrt arbetsflöde istället för en manuell process, ärende för ärende, samtidigt som DigiCert behåller sin roll som certifikatutfärdare.
Varför är detta viktigt för PKI-team på stora företag?
Enterprise PKI-team hanterar vanligtvis certifikat över många slutpunkter, applikationer och affärsenheter. Denna integration är viktig eftersom den ger dessa team en instrumentpanel för varje DigiCert-utfärdat certifikat, en konsekvent utfärdandepolicy och automatisk förnyelse, istället för att spåra utgångsdatum över kalkylblad eller individuella CertCentral-inloggningar.
Vilka risker ökar om detta ämne hanteras manuellt?
Manuell certifikathantering ökar risken för avbrott på grund av utgångna certifikat, inkonsekvent utfärdandepolicy mellan team, ospårade jokertecken- eller SAN-certifikat och luckor i den revisionslogg som behövs för att bevisa vem som begärde, godkände eller återkallade ett certifikat.
Vilka lag borde ta över den här förändringen?
Ägarskapet omfattar vanligtvis PKI- eller säkerhetsteknikteamet som hanterar CertSecure Manager och DigiCert-relationen, IT-driftsteamet som distribuerar certifikat till servrar och slutpunkter, och efterlevnads- eller revisionsfunktionen som förbrukar den rapportering som denna integration producerar.
Hur kopplas detta till hantering av certifikatlivscykeln?
Denna integration är certifikatlivscykelhantering i praktiken: den täcker utfärdande, godkännandearbetsflöden, distribution, spårning av utgångsdatum, förnyelse och återkallelse för varje DigiCert-certifikat på en plattform, istället för att behandla varje steg som en separat manuell uppgift.
Hur bör organisationer mäta framgång?
Framgången kan ses som en mätbar minskning av certifikatrelaterade avbrott, snabbare genomsnittliga utfärdande- och förnyelsetider, kompletta granskningsloggar för varje begäran och godkännande, och fullständig insyn i varje DigiCert-utfärdat certifikat från en enda instrumentpanel istället för spridda register.
Vad bör granskas eller övervakas regelbundet?
Organisationer bör regelbundet granska certifikats utgångsdatum och förnyelsestatus, rollbaserade behörigheter för vem som kan begära, godkänna eller återkalla certifikat, API-nycklars giltighetstid för DigiCert-anslutningen och efterlevnadsrapporter som täcker certifikatinventering och utfärdandehistorik.
Hur påverkar detta ämne moln-, hybrid- eller multi-CA PKI?
I hybrid- och multi-CA-miljöer hanterar team ofta DigiCert tillsammans med andra certifikatutfärdare eller molnbaserade utfärdare. CertSecure Managers anslutningsmodell låter DigiCert förbli en hanterad CA bland flera, så policy, synlighet och rapportering förblir konsekventa även när miljön blir mer hybrid.
Vilka vanliga misstag bör team undvika?
Vanliga misstag inkluderar att generera en DigiCert API-nyckel med bredare behörigheter än vad integrationen behöver, hoppa över ett staging-test av förnyelseautomationen innan lansering, lämna godkännandearbetsflöden odefinierade så att begäranden kringgår granskning och misslyckas med att mappa RBAC-roller innan automatiserad utfärdande aktiveras.
Vad bör uppdateras kvartalsvis?
Team bör uppdatera DigiCert API-nyckelrotationsschemat, granska RBAC-rolltilldelningar när personalen byts ut, validera ägare av godkännandearbetsflöden på nytt och granska certifikatinventeringsrapporten för överblivna, oanvända eller snart utgångna certifikat minst en gång i kvartalet.
- Sammanfattning
- Varför DigiCert är viktigt för företags-PKI
- Integration Höjdpunkter
- Så fungerar CertSecure Manager och DigiCert CA-integrationen
- Funktioner som stöds
- Säkerhet och samtycke
- Ordlista: Viktiga PKI- och certifikatlivscykeltermer
- Praktisk checklista innan du integrerar CertSecure Manager med DigiCert CA
- Vår syn: Var denna integration passar in i en PKI-strategi för företag
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
- Vad är den viktigaste slutsatsen från Effektivisering av PKI-verksamhet: Integrering av CertSecure Manager med DigiCert CA?
- Varför är detta viktigt för PKI-team på stora företag?
- Vilka risker ökar om detta ämne hanteras manuellt?
- Vilka lag borde ta över den här förändringen?
- Hur kopplas detta till hantering av certifikatlivscykeln?
- Hur bör organisationer mäta framgång?
- Vad bör granskas eller övervakas regelbundet?
- Hur påverkar detta ämne moln-, hybrid- eller multi-CA PKI?
- Vilka vanliga misstag bör team undvika?
- Vad bör uppdateras kvartalsvis?

