
- Sammanfattning
- Key Takeaways
- Snabb checklista: Innan du börjar
- Varför manuell certifikatspårning misslyckas i stor skala
- Vad är CertSecure Manager?
- Varför använda ServiceNow? Vi avslöjar betydelsen av integration
- Hur ServiceNow-integrationen löser varje utmaning
- Djupgående arkitektur för integrationen
- Steg för steg: Konfigurera CertSecure Manager och ServiceNow-integrationen
- Före och efter: Jämförelse av operativa arbetsflöden
- Återställningsvägledning och vanliga fel
- Framgångsmått att spåra efter implementering
- Hur detta kopplas till 47-dagars TLS-certifikatberedskap
- Hantera detta i multimoln- eller hybrid-PKI-miljöer
- Ägare och åtgärdsmatris per team
- Vad göra här näst
- Slutsats
Snabbt svar: CertSecure Managers ServiceNow-integration konverterar automatiskt certifikatutgångshändelser till RBAC-dirigerade ServiceNow-incidentärenden 90, 60, 30 och 7 dagar före utgångsdatum, plus vid utgångsdatum, med automatisk reserveskalering, så att certifikatförnyelser spåras, ägs och granskas istället för att förlita sig på att någon upptäcker en e-postavisering.
Ett enda utgånget certifikat kan stänga av en kundorienterad applikation på några sekunder, och de flesta säkerhetsteam får reda på det via en avbrottsavisering, inte via en instrumentpanel. När certifikatvolymerna ökar till tusentals per organisation, slutar kalkylbladsspårning och manuella förnyelsepåminnelser att skalas upp långt innan nästa efterlevnadsgranskning gör det.
CertSecure Managers ServiceNow-integration kopplar händelser i certifikatlivscykeln direkt till ServiceNows incident- och ärendehanteringsarbetsflöden. När ett certifikat närmar sig utgångsdatum, vid 90, 60, 30 eller 7 dagar, eller redan har löpt ut, öppnar integrationen automatiskt en incident, tilldelar den till rätt ägargrupp genom rollbaserad åtkomstkontroll och eskalerar genom en reservkedja om ingen svarar. Resultatet: färre missade förnyelser, en dokumenterad lösningskedja för granskare och inga fler certifikatavbrott som kan spåras tillbaka till "ingen såg e-postmeddelandet".
Den här guiden beskriver varför manuell certifikatspårning misslyckas i stor skala, hur ServiceNow-integrationen är utformad, det stegvisa installationsarbetsflödet, de mätvärden som ska spåras efter utrullningen och hur detta passar in i din bredare 47-dagars TLS-certifikatberedskapsplan.
Hoppa till: Sammanfattning | Viktiga slutsatser | Snabb checklista | Steg-för-steg-installation | Ägar- och åtgärdsmatris | Vanliga frågor
Sammanfattning
Manuell spårning av certifikatutgångar skalas inte upp när ett företags lager når tusentals, och det skalas ännu värre i takt med att CA/Browser Forums schema komprimerar maximal giltighetstid för offentliga TLS-certifikat mot 47-dagars TLS-certifikat senast i mars 2029. CertSecure Managers ServiceNow-integration stänger den klyftan genom att konvertera certifikatlivscykelhändelser till RBAC-dirigerade, ägda ServiceNow-incidentbiljetter med automatisk reserveskalering, så att förnyelser spåras och granskas istället för att vara beroende av att någon ser ett e-postmeddelande. Den här guiden täcker installationsarbetsflödet, arkitekturen bakom det, en ägar- och åtgärdsmatris för PKI-, säkerhets-, plattforms- och efterlevnadsteam, samt de mätvärden som ska spåras när det är live, allt som en del av en bredare strategi för certifikatupptäckt och kryptoagilitet.
Key Takeaways
- CertSecure Managers ServiceNow-integration omvandlar certifikatutgångshändelser till RBAC-dirigerade incidentbiljetter 90, 60, 30 och 7 dagar före utgångsdatum, plus vid utgångsdatumet.
- En inbyggd reservkedja för eskalering omtilldelar olösta ärenden till en namngiven gruppägare, vilket minskar gapet mellan att en avisering skickas och att ett certifikat faktiskt förnyas.
- Enligt DigiCerts Trust Pulse-undersökning från juli 2025 rapporterade 45 % av organisationerna certifikatrelaterade driftstopp under det senaste året, varav 37.5 % var specifikt kopplade till utgångna certifikat.
- PKI-, säkerhets-, plattforms-/ITSM- och compliance-team äger var och en en distinkt del av arbetsflödet, från RBAC-struktur till revisionsbevis.
- I takt med att CA/B-forumets schema komprimerar maximal giltighetstid för TLS-certifikat till 200 dagar år 2026, 100 dagar år 2027 och 47 dagar år 2029, blir ärendebaserad automatisering nödvändig snarare än valfri.
Snabb checklista: Innan du börjar
- CertSecure Manager-instans distribuerad med administratörsåtkomst till anslutningskonfiguration
- ServiceNow-instans med API-åtkomst och ett tjänstkonto med behörigheter för att skapa incidenter
- Definierade RBAC-grupper mappade till certifikatägare (appteam, PKI-team, plattformsteam)
- Överenskomna varningsintervall (vanligtvis 90/60/30/7 dagar före utgången, plus efter utgången)
- En dokumenterad reserv-/eskaleringsägare för olösta ärenden
- Nätverksanslutning mellan CertSecure Manager och ServiceNow-instansen (brandväggsregler, API-slutpunkt tillåten på listan)
Tabell över förutsättningar för åtgärd:
| Förutsättning | Ägare | Åtgärder före integration |
|---|---|---|
| CertSecure Manager har distribuerats och anslutningar har konfigurerats för alla certifikatutfärdare | PKI-teamet | Bekräfta att HA-arkitekturen är aktiv och att certifikatinventeringen är ifylld |
| ServiceNow API-åtkomst | Plattform/ITSM-team | Tillhandahåll ett tjänstkonto och API-autentiseringsuppgifter som är avsedda att skapa incidenter |
| RBAC-gruppmappning | Säkerhets-/PKI-teamet | Mappa certifikatägare till ServiceNow-tilldelningsgrupper |
| Policy för aviseringsintervall | Compliance-teamet | Godkänn och dokumentera schemat för varningar för 90/60/30/7 dagar och efter utgången av utgången. |
| Eskalering/reservägare | PKI-teamledare | Namnge en gruppägare som får olösta ärenden efter reservfönstret |
Varför manuell certifikatspårning misslyckas i stor skala
Spridningen av digitala certifikat inom företag är en direkt följd av hur komplexa moderna IT-miljöer har blivit. Servrar, datorenheter, API:er och användaridentiteter behöver alla certifikat, och antalet som utfärdas i ett typiskt företag uppgår nu till tusentals. Enligt DigiCerts Trust Pulse Survey (2 juli 2025) upplevde 45 % av organisationerna driftstopp på grund av certifikatrelaterade incidenter under det senaste året, och 37.5 % kopplade specifikt avbrott till utgångna certifikat . Det är en av de mest förebyggbara orsakerna till driftstopp inom företags-IT, och det fortsätter att hända eftersom de flesta team fortfarande spårar certifikat på samma sätt som de gjorde för ett decennium sedan.
Som leverantör av lösningar för certifikathantering ser vi tre återkommande felmönster när organisationer försöker hantera detta manuellt.
Utmaning 1: Följa den ständigt växande certifikatportföljen
Digitala certifikat utfärdas nu för allt från utvecklarverktyg till kundvända endpoints, och utfärdandevolymen har överträffat vad ett kalkylblad eller manuellt register tillförlitligt kan spåra. Utöver utfärdandet måste någon fortfarande hålla varje certifikat giltigt och tillförlitligt, i varje CA, varje miljö och varje förnyelsecykel. Om denna komplexitet inte spåras leder det till utgångar och avbrott.
Utmaning 2: Gap i prognostiserandet av certifikatutgången
De flesta certifikathanteringssystem har ingen realtidsbild av vad som snart löper ut. Utan en tydlig, automatiserad indikator på kommande utgångar faller teamen tillbaka på manuell spårning och kalkylblad, vilket introducerar mänskliga fel i exakt den skala där mänskliga fel är minst tolererbara. Avsaknaden av framförhållning, inte avsaknaden av ansträngning, är det som orsakar avbrott.
Utmaning 3: Ineffektivitet i varningssystemet och brist på spårning av problemlivscykeln
Även där det finns utgångsdatumaviseringar är de ofta begränsade till en avisering utan tillhörande ärende, ägare eller livscykelspårning. Ett certifikat löper ut, en avisering utlöses, och sedan finns det ingen mekanism som spårar om någon faktiskt har löst problemet. Värre är att det vanligtvis inte finns någon reservväg när den första svarande inte agerar. Det gapet är precis vad CertSecure Managers ServiceNow-integration byggdes för att täcka.
Vad är CertSecure Manager?
CertSecure Manager är Encryption Consultings plattform för hantering av certifikatlivscykel (CLM), specialbyggd för att lösa kärnutmaningen med att hantera PKI- miljöer i stor skala. Dess arkitektur med hög tillgänglighet (HA) låter anslutningsklienter integrera alla publika och privata certifikatutfärdare i en enda glasruta, så ingen certifikatutfärdare, oavsett om det är i en multimoln-, hybrid- eller offentlig-privat installation, utelämnas från inventeringen.
CertSecure Manager stöder även förnyelseagenter som integreras direkt med servrar som IIS och Tomcat och lastbalanserare som F5, vilket håller certifikat aktiva och förnyas automatiskt innan de löper ut. Dess certifikatidentifieringsfunktion hittar varje certifikat på en webbserver oavsett vilken partition eller sökväg det är installerat i, och organisationer kan integrera sina egna verktyg via ACME- eller REST-API:er för att förenkla certifikatutfärdande för interna applikationer.
Varför använda ServiceNow? Vi avslöjar betydelsen av integration
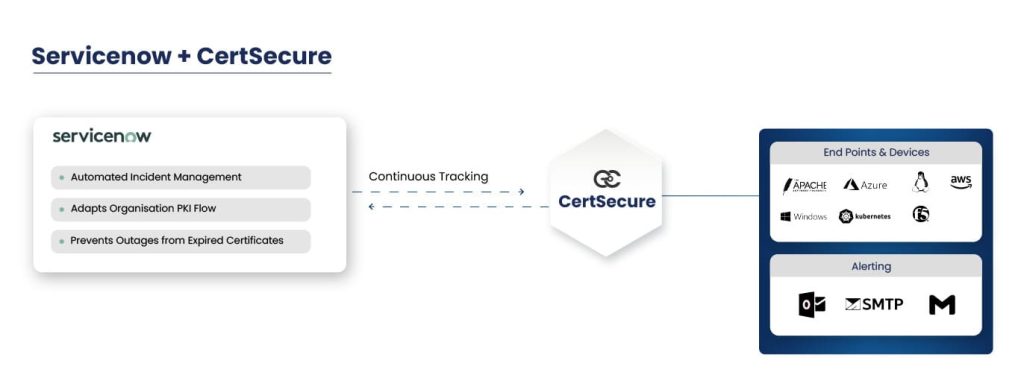
ServiceNow-integrationen hjälper en ansluten organisation att konfigurera sin ServiceNow-instans för att fungera direkt med CertSecure Manager. Den är byggd på rollbaserad åtkomstkontroll (RBAC) så att ansvaret för certifikatadministration mappas exakt till rätt personer. RBAC förenklar rolltilldelning och användargruppering, vilket låter systemet kategorisera användare i lager baserat på behörigheter och åtkomstnivå, vilket håller certifikathanteringen organiserad och granskningsbar.
Integrationen ger fyra konkreta fördelar:
- Automatiserar certifikatspårning med realtidsuppdateringar och minimal manuell intervention
- Genererar automatiska aviseringar och ärenden i god tid (7, 30, 60, 90 dagar) och omedelbart vid utgångsdatum
- Kör en reserveskaleringsalgoritm när lösningen inte tas emot i tid
- Förhindrar mänskliga fel och serviceavbrott kopplade till certifikatets utgångsdatum
ServiceNow löser också det ihållande problemet med att spåra certifikat vid varje given tidpunkt. När ett certifikat löper ut genereras ett ärende som tilldelas relevant grupp, och skickas sedan till utfärdaren för lösning, vilket håller hela arbetsflödet för certifikatförnyelse inom ett enda, granskningsbart system.
Hur ServiceNow-integrationen löser varje utmaning
Spårning av den ständigt växande portföljen
ServiceNow automatiserar och effektiviserar certifikatlivscykeln utöver CertSecure Managers centraliserade certifikatdatabas. Den fungerar som en dynamisk orkestrator som automatiserar rutinuppgifter som att spåra giltighet och driva snabba förnyelser. Den precisionsdrivna automatiseringen minskar manuella ingrepp, vilket direkt minskar risken för övervakning.
Att minska gapet i prognosen för certifikatutgångar
Integrationen minskar förutseendet med automatiserade spårnings-, varnings- och reservmekanismer för varje certifikat. RBAC säkerställer att ansvar och roller tilldelas exakt till rätt grupperade användare, och ServiceNows automatisering skickar varningar till utsedda grupper, och i sin tur utsedda användare, långt innan ett certifikat ska löpa ut.
Åtgärda ineffektivitet vid varningar och spårning av problemlivscykel
ServiceNow förbättrar aviseringar genom att skapa en incident för varje utgångsdatum. Integrationen genererar ärenden automatiskt, i god tid med 7, 30, 60 och 90 dagars intervall, och omedelbart vid utgångsdatum, så varje händelse loggas och spåras. En inbyggd reservalgoritm omtilldelar ärendet om ett svar på lösningen inte tas emot i tid, vilket gör processen tillförlitlig istället för att vara beroende av att en person ser ett e-postmeddelande.
Djupgående arkitektur för integrationen
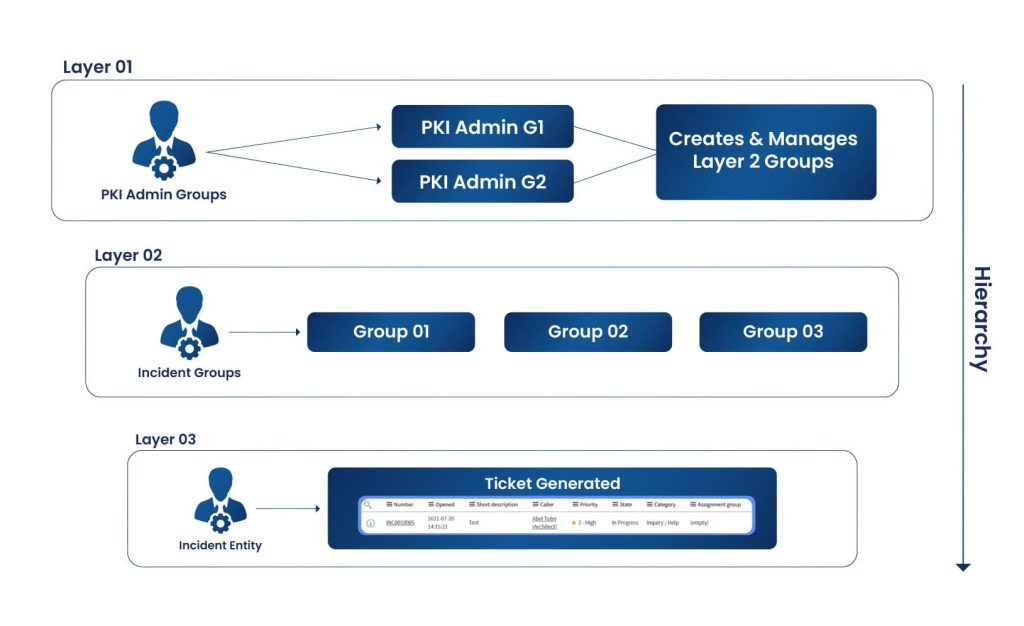
Integrationens arkitektur är organiserad i tre lager: administratörslagret , incidentgruppslagret och incidentärendet . Administratörslagret sitter högst upp och övervakar alla administrativa grupper, och hanterar det andra lagret under det. Åtkomstkontrollen går från bred på administratörslagret till specifik på incidentärendet.
Administratörsnivån hanterar den övergripande gruppadministrationen. Incidentgruppsnivån hanterar gruppspecifik aktivitet, det vill säga de team som faktiskt ansvarar för att lösa certifikatrelaterade incidenter. Incidentbiljettenheten innehåller de exakta detaljerna kopplade till ett givet certifikats utgångsdatum , vilket ger hela processen en strukturerad och organiserad väg till lösning.
Den här strukturen är utformad för att anpassas till arbetsflöden som din organisation troligen redan har. Befintliga administrativa policyer mappas tydligt över lagren, så integrationen förstärker din befintliga process snarare än ersätter den.
Så här fungerar ärendetilldelning för ett utgånget certifikat: när ett ärende genereras tilldelas det den utfärdande gruppen som ansvarar för certifikatet. Den incidentgruppen äger ärendet och förnyelsen. Ärenden genereras i god tid, 7, 30, 60 och 90 dagar före utgångsdatum, och igen omedelbart efter utgångsdatum om det inte åtgärdades i tid.
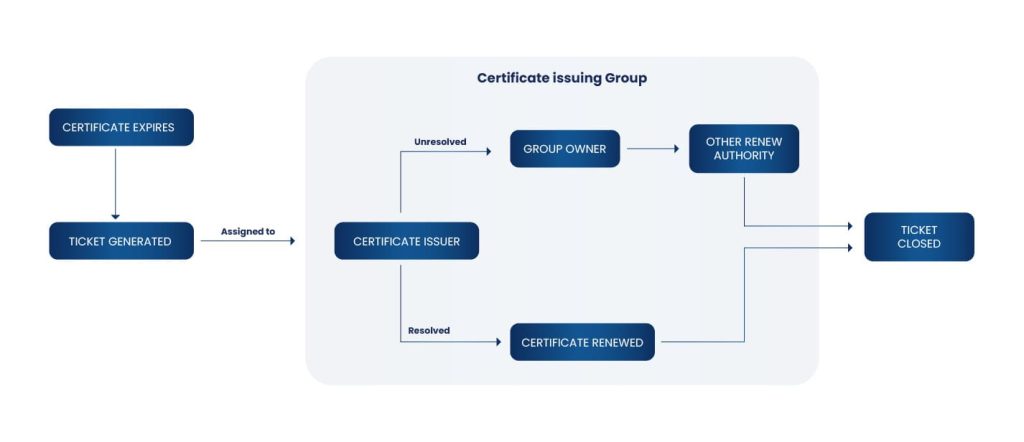
Policyn för ärendets livscykel är enkel: den tilldelas först till certifikatutfärdaren eller den utsedda enheten. När certifikatet har förnyats och problemet är löst stängs ärendet. Om det förblir olöst efter en definierad tidsperiod tilldelas det automatiskt till gruppägaren, som sedan tilldelar det till den som faktiskt kan avsluta det. Det strukturerade och responsiva arbetsflödet är det som förhindrar att certifikatförnyelseincidenter tyst löper ut tillsammans med själva certifikatet.
Steg för steg: Konfigurera CertSecure Manager och ServiceNow-integrationen
Installationen nedan förutsätter att CertSecure Manager redan är distribuerad och att ditt certifikatinventarium är ifyllt. Skärmdumparna som refereras till nedan bör återspegla dina nuvarande CertSecure Manager-administratörskonsol- och ServiceNow-instansversioner vid konfigurationstillfället.
- Tillhandahåll ServiceNow-tjänstkontot: I ServiceNow, skapa en dedikerad integrationsanvändare med API-åtkomst begränsad till att skapa incidenter och läsa/skriva till tilldelningsgrupper. Undvik att återanvända ett personligt administratörskonto; det är detta konto som CertSecure Manager autentiserar som. Skärmdump: Skärmbild för att skapa ServiceNow-användare med rollen "Endast åtkomst till webbtjänst" tilldelad.
- Kartlägg RBAC-grupper: I CertSecure Managers administratörskonsol definierar du administratörslagret och skapar sedan incidentgrupper som speglar din befintliga certifikatägarstruktur (applikationsteam, PKI-team, plattformsteam). Skärmdump: CertSecure Manager RBAC-konfigurationspanel som visar grupphierarki.
- Konfigurera ServiceNow-anslutningen: Ange ServiceNow-instansens URL, autentiseringsuppgifter för servicekontot och måltabellen (vanligtvis incidenttabellen) i CertSecure Managers integrationsinställningar. Skärmdump: Inställningssidan för CertSecure Manager-integrationen med ServiceNow-fält ifyllda.
- Ställ in varningsintervall: Definiera schemat för aviseringar före utgången, vanligtvis 90, 60, 30 och 7 dagar, plus en avisering efter utgången. Varje intervall ska mappas till en ärendeprioritetsnivå i ServiceNow. Skärmdump: konfigurationsskärm för varningsintervall.
- Konfigurera reserv-/eskaleringskedjan: Ange tidsfönstret efter vilket ett olöst ärende omtilldelas till gruppägaren och namnge den ägaren explicit. Skärmdump: eskaleringsregelbyggare som visar omtilldelningsfönstret och målägaren.
- Kör ett testcertifikat genom pipelinen: Använd ett certifikat med ett nära förestående utgångsdatum i en icke-produktionsmiljö för att bekräfta att ett ärende skapas, tilldelas och eskaleras korrekt från början till slut.
- Validera ärendedata mot certifikatposten: Bekräfta att ärendet inkluderar certifikatets CN/SAN, utfärdande CA, utgångsdatum och ägande applikation, så att svarande inte behöver slå upp det separat.
- Gå live och övervaka den första fullständiga varningscykeln: Övervaka den första 90-dagars- och 30-dagarsaviseringsbatchen noggrant för att bekräfta att tilldelningsgrupper och eskaleringstider fungerar som konfigurerade innan du förlitar dig helt på dem.
Exempel på konfigurationsreferens (värdena varierar beroende på ServiceNow-instans):
Integration endpoint: https://<instance>.service-now.com/api/now/table/incident
Auth type: OAuth 2.0 (service account)
Alert intervals (days before expiry): 90, 60, 30, 7
Post-expiry alert: immediate
Fallback escalation window: 48 hours
Escalation target: PKI team lead (group owner)
Före och efter: Jämförelse av operativa arbetsflöden
| Steg | Före integration (manuell) | Efter integration (automatiserad) |
|---|---|---|
| Spårning av utgångsdatum | Påminnelser i kalkylblad eller kalender, kontrolleras regelbundet | Kontinuerlig, automatiserad övervakning i CertSecure Manager |
| Varning | E-posta till en distributionslista, ingen ägargaranti | Ärendet skapades automatiskt och tilldelades rätt ägargrupp via RBAC |
| Upptrappning | Ingen; förlitar sig på att någon lägger märke till e-postmeddelandet | Automatiserad reservtilldelning efter ett definierat fönster |
| Verifieringskedja | Spridda över e-posttrådar och kalkylblad | Livscykelpost för en enskild ärende i ServiceNow |
| Upplösningssynlighet | Okänt tills ett avbrott inträffar | Spåras från skapande till stängning av ärende |
Återställningsvägledning och vanliga fel
Om integrationen behöver rullas tillbaka, inaktivera först ServiceNow-anslutningen i CertSecure Managers integrationsinställningar; detta hindrar nya ärenden från att genereras utan att befintliga tas bort. Behåll RBAC-gruppmappningarna på plats så att återaktivering av integrationen senare inte kräver omkonfigurering av ägarskapet från grunden. Återkalla ServiceNow-tjänstkontots API-token sist, efter att ha bekräftat att inga flygbiljetter är beroende av det för uppdateringar.
Vanliga fel under installationen:
- Ärenden skapade men avtilldelade: betyder vanligtvis att RBAC-gruppmappningen inte slutfördes innan anslutningen aktiverades.
- Inga biljetter genererade alls: Kontrollera att servicekontots API-token inte har löpt ut och att ServiceNow-instansens URL är korrekt.
- Duplicerade biljetter för samma certifikat: vanligtvis orsakad av överlappande regler för varningsintervall; bekräfta att varje intervall mappas till ett distinkt ärendetillstånd.
- Eskalering utlöser aldrig: Bekräfta att både reservfönstret och eskaleringsmålet är inställda; ett saknat mål inaktiverar tyst eskalering i vissa ServiceNow-konfigurationer.
Framgångsmått att spåra efter implementering
Spåra dessa mätvärden under minst ett helt kvartal efter driftsättning för att bekräfta att integrationen ger den avsedda minskningen av manuellt arbete och avbrottsrisk:
- Antal certifikatrelaterade incidentärenden skapade kontra lösta inom SLA
- Procentandel av ärenden som lösts innan eskalerings-/reservfönstret utlöses
- Minskning av manuellt spårade certifikat (kalkylbladsposter utdragna)
- Antal certifikatrelaterade avbrott, kvartal före kvartal, jämfört med baslinjen före integrationen
- Genomsnittlig tid från varning till ärendelösning, per varningsintervall (90/60/30/7 dagar)
Organisationer som kör CertSecure Managers fullständiga automationssvit, inklusive Renewal Agents och ServiceNow-integrationen tillsammans, rapporterar ofta minskade förnyelsetider och en mätbar minskning av manuellt öppnade certifikatärenden inom de två första kvartalen av utrullningen. Om du spårar dina egna siffror, logga dem per kvartal så att du kan visa trenden vid din nästa efterlevnads- eller revisionsgranskning.
Hur detta kopplas till 47-dagars TLS-certifikatberedskap
Argumenten för automatiserad certifikatspårning blir starkare för varje år som CA/Browser Forums schema för giltighetsminskning framskrider. Enligt Sectigos tillkännagivande den 11 april 2025 stegvis sänker den CA/B Forum-godkända omröstningen den maximala giltigheten för offentliga TLS-certifikat från 398 dagar till 200 dagar från och med den 15 mars 2026, till 100 dagar från och med den 15 mars 2027 och till 47 dagar från och med den 15 mars 2029. Varje steg förkortar förnyelsefönstret och multiplicerar hur ofta varje certifikat i ditt inventarium behöver uppmärksammas.
En manuell eller halvautomatiserad spårningsprocess som bara var obekväm vid 398 dagars giltighetstid blir ohållbar vid 47 dagar, när ett medelstort företag skulle kunna förnya certifikat nästan kontinuerligt. ServiceNow-integrationens ärendebaserade livscykelspårning, varningsintervall och reserveskalering är precis det automatiseringslager som 47-dagars certifikatberedskap kräver: det förvandlar "någon borde förnya detta snart" till ett spårat, ägt, granskningsbart ärende varje gång.
Hantera detta i multimoln- eller hybrid-PKI-miljöer
I miljöer med flera moln eller hybrida PKI-miljöer mångfaldigas samma utmaning med certifikatinventering mellan molnleverantörs-CA:er, lokala CA:er och tredjeparts publika CA:er. CertSecure Managers HA-arkitektur är byggd för att integrera alla i ett inventering oavsett var en given CA finns, så ServiceNow-integrationen behöver inte en separat konfiguration per moln eller per CA-typ. Definiera RBAC-grupper efter applikations- eller teamägarskap, inte efter vilken CA som utfärdat certifikatet, så att ett ärende dirigeras till rätt ägare oavsett om certifikatet kom från en intern Microsoft-CA, en publik CA eller en molnbaserad CA.
Team som kör hybridmiljöer bör också koppla denna integration till sin bredare CBOM Secure- identifieringsprocess. En kryptografisk materiallista ger er hela certifikat- och kryptografiska tillgångsinventeringen över moln- och lokala fastigheter; ServiceNow-integrationen omvandlar sedan livscykelhändelserna från den inventeringen till ägda, spårade ärenden. Tillsammans löser de båda delarna av problemet: att veta vad som finns och se till att någon agerar utifrån det innan det löper ut.
Ägare och åtgärdsmatris per team
| Team | Ansvar | Åtgärd efter utrullning |
|---|---|---|
| PKI-teamet | Äger CA-integrationer, RBAC-gruppstruktur och eskaleringspolicy | Granska varningsintervall och reservtidpunkter kvartalsvis |
| Säkerhetsteam | Äger övergripande certifikatriskställning och avbrottsförebyggande åtgärder | Spåra mätvärden för avbrott och incidentlösning mot baslinjen |
| Plattform/ITSM-team | Äger ServiceNow-instansen och API-integrationens hälsa | Övervaka drifttid för anslutningar och rotation av autentiseringsuppgifter för tjänstekonton |
| Compliance-teamet | Äger revisionsbevis för styrning av certifikatlivscykeln | Pull ticket-historik som bevis för DORA, PCI DSS eller internrevisioner |
Vad göra här näst
Om du utvärderar den här integrationen ser den snabbaste vägen framåt ut så här:
- PKI- och säkerhetsteam: Bekräfta att din certifikatinventering är komplett innan du konfigurerar aviseringar; en ofullständig inventering ger falsk tilltro, inte färre avbrott.
- Plattformsteam: etablera ServiceNow-tjänstkontot och bekräfta API-anslutningen i en icke-produktionsmiljö först.
- Compliance-team: definiera vilka larmintervall och eskaleringsregister som måste behållas som revisionsbevis innan driftsättning.
- Alla lag: komma överens om RBAC-gruppstrukturen tillsammans, eftersom felaktigt ägarskap är den vanligaste orsaken till otilldelade ärenden efter utrullning.
Slutsats
Genom att integrera CertSecure Manager med ServiceNow förvandlas certifikatövervakning och -hantering från en reaktiv, manuell process till en strukturerad, granskningsbar process. Den treskiktade arkitekturen, från administrativ kontroll ner till den individuella incidentärendet, håller arbetsflödet i linje med hur din organisation redan tilldelar ägarskap, medan automatiserade aviseringar och reserveskalering täcker de luckor som orsakar certifikatrelaterade avbrott från första början.
I takt med att certifikatens giltighetstid komprimeras under CA/B Forums schema mot 47 dagar, slutar denna typ av automatisering att vara en bra sak att ha och blir det enda realistiska sättet att hålla en växande certifikatportfölj under kontroll. Kombinerat med CBOM Secures upptäckts- och inventeringsmöjligheter och en bredare PQC-beredskapsstrategi ger ServiceNow-integrationen PKI-, säkerhets-, plattforms- och efterlevnadsteam en enda, delad sanningskälla för varje händelse i certifikatets livscykel.
CertSecure Manager har en omfattande uppsättning funktioner för livscykelhantering, identifiering, inventering, utfärdande, distribution, förnyelse, återkallelse och rapportering, med stöd av intelligenta aviseringar, automatisering och automatisk serverdistribution. Utforska PQC Center of Excellence för att se hur certifikatautomatisering passar in i din bredare färdplan för kryptoagilitet .
Vad är den viktigaste slutsatsen av att förbättra hanteringen av digitala certifikat med CertSecures Service Now-integration? CertSecure Managers ServiceNow-integration omvandlar automatiskt certifikatutgångshändelser till ägda, spårade incidentärenden med hjälp av RBAC-baserad tilldelning och reserveskalering, vilket minskar gapet mellan att en varning skickas och att någon faktiskt förnyar certifikatet.
Varför är detta viktigt för hanteringen av företagscertifikats livscykel? Företag hanterar nu tusentals certifikat över flera certifikatutfärdare och molnmiljöer. Utan automatiserad, ärendebaserad spårning missas utgångsdatum tills de orsakar ett avbrott, och det finns ingen revisionslogg som visar vem som var ansvarig eller när problemet löstes.
Vilka team ansvarar för att agera utifrån denna vägledning? PKI-team äger RBAC-strukturen och CA-integrationerna, säkerhetsteam äger mätvärden för avbrottsförebyggande, plattforms-/ITSM-team äger ServiceNow-anslutningen och API-hälsan, och compliance-team använder den resulterande ärendehistoriken som revisionsbevis.
Vilka risker ökar om detta ämne hanteras manuellt? Manuell spårning ökar risken för missade förnyelser, odokumenterade lösningsvägar och avbrott; enligt DigiCerts Trust Pulse-undersökning från juli 2025 rapporterade 45 % av organisationerna certifikatrelaterade driftstopp under det senaste året, varav 37.5 % av denna driftstopp specifikt kopplad till utgångna certifikat.
Hur minskar automatisering risken för certifikatavbrott? Automatisering ersätter manuell kalkylbladsspårning med kontinuerlig övervakning, genererar automatiskt ärenden med definierade intervall (7, 30, 60, 90 dagar och vid utgångsdatum), tilldelar dem till rätt ägare via RBAC och eskalerar automatiskt om ingen svarar i tid.
Vilka mätvärden bör team spåra efter implementeringen? Spåra ärendevolym kontra lösningsgrad för SLA, andel ärenden som lösts innan eskalering utlöses, minskning av manuellt spårade certifikat, antal avbrott kvartal för kvartal och genomsnittlig tid från varning till lösning per varningsintervall.
Hur kopplas detta till 47-dagars TLS-certifikatberedskap? CA/B-forumets godkända schema minskar den maximala giltighetstiden för offentliga TLS-certifikat från 398 dagar till 200 dagar i mars 2026, 100 dagar i mars 2027 och 47 dagar i mars 2029. Ärendebaserad automatisering är det som gör det operativt realistiskt att spåra förnyelser med den frekvensen.
Hur bör detta hanteras i miljöer med flera moln eller hybrida PKI? Definiera RBAC-grupper efter applikations- eller teamägarskap snarare än efter utfärdande CA, eftersom CertSecure Managers HA-arkitektur redan förenar offentliga, privata, molnbaserade och lokala CA:er i ett enda inventarie. Genom att kombinera detta med CBOM Secures identifieringskapacitet utökas samma spårning över hela hybridområdet.
Vilka förkunskaper krävs före implementering? Du behöver en distribuerad CertSecure Manager-instans med ett ifyllt certifikatregister, ett ServiceNow-tjänstkonto med API-åtkomst för incidentskapande, definierade RBAC-grupper mappade till certifikatägare, en överenskommen policy för varningsintervall och en namngiven eskalerings-/reservägare.
Vilka skärmdumpar eller konfigurationsexempel bör inkluderas? Dokumentera skärmen för att skapa ServiceNow-tjänstkontot, konfigurationspanelen för CertSecure Manager RBAC, sidan med integrationsinställningar med ifyllda ServiceNow-fält, konfigurationsskärmen för varningsintervall och eskaleringsregelbyggaren, hämtade från dina nuvarande CertSecure Manager- och ServiceNow-versioner vid installationstillfället.
- Sammanfattning
- Key Takeaways
- Snabb checklista: Innan du börjar
- Varför manuell certifikatspårning misslyckas i stor skala
- Vad är CertSecure Manager?
- Varför använda ServiceNow? Vi avslöjar betydelsen av integration
- Hur ServiceNow-integrationen löser varje utmaning
- Djupgående arkitektur för integrationen
- Steg för steg: Konfigurera CertSecure Manager och ServiceNow-integrationen
- Före och efter: Jämförelse av operativa arbetsflöden
- Återställningsvägledning och vanliga fel
- Framgångsmått att spåra efter implementering
- Hur detta kopplas till 47-dagars TLS-certifikatberedskap
- Hantera detta i multimoln- eller hybrid-PKI-miljöer
- Ägare och åtgärdsmatris per team
- Vad göra här näst
- Slutsats


