
- Snabbt svar: Varför är Enterprise CA-knappen nedtonad?
- Key Takeaways
- Vad är en Enterprise CA och varför kräver den domänintegration?
- Vem borde bry sig om den här frågan
- Åtgärda den gråmarkerade Enterprise CA-knappen: Steg för steg
- Vanliga ADCS-installationsproblem: Tabell för påverkan och åtgärd
- Vad man ska göra efter att Enterprise CA har driftsatts
- Checklista före driftsättning: Konfiguration av företags-CA
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
Om du någonsin har gått igenom installationsguiden för Active Directory Certificate Services (ADCS) och upptäckt att alternativet Enterprise CA är nedtonat, är du inte ensam. Det är ett av de vanligaste PKI-konfigurationsfel som team stöter på, och åtgärden är enkel när du förstår grundorsaken. Det här inlägget förklarar varför det händer, går igenom de exakta åtgärdsstegen och tar upp vad du ska införa för att det inte ska sakta ner din nästa CA-distribution.
Snabbt svar: Varför är Enterprise CA-knappen nedtonad?
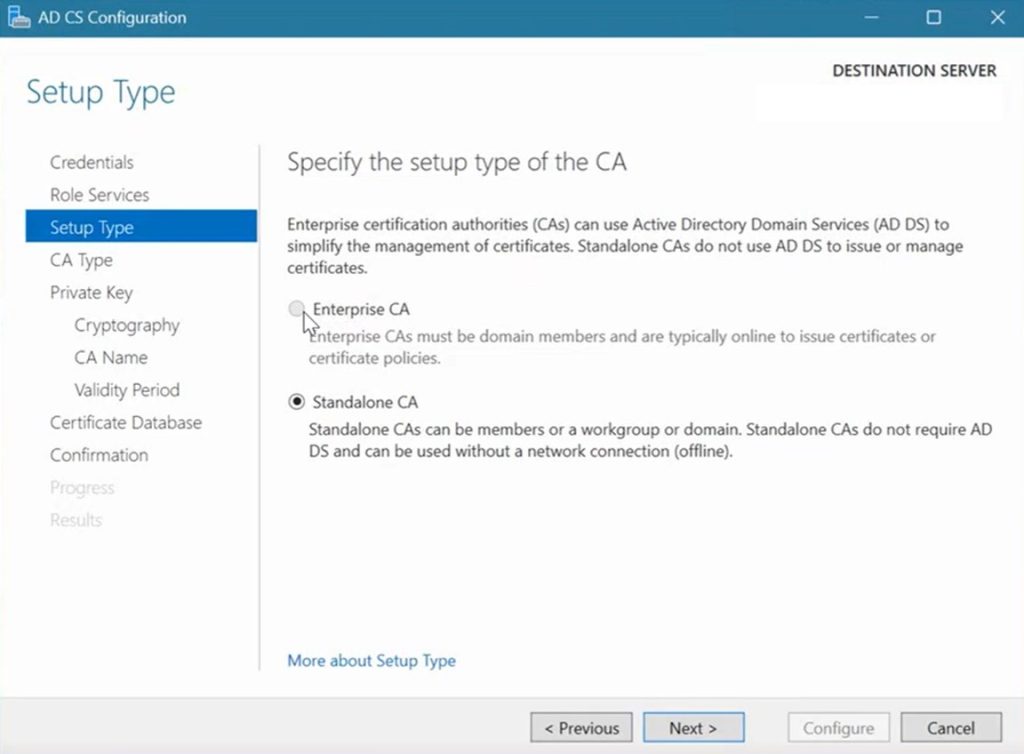
Alternativet Företags-CA i ADCS är nedtonat när kontot som kör installationen inte innehar rollerna Företagsadministratör och Domänadministratör i Active Directory. Företags-CA:er är domänintegrerade av sig själva, så ADCS kräver dessa utökade behörigheter för att registrera CA:n i AD och publicera mallar. Om du anger autentiseringsuppgifter för ett konto med båda rollerna låses alternativet omedelbart upp.
Key Takeaways
- Den nedtonade knappen för Enterprise CA är ett behörighetsproblem, inte ett programvaru- eller licensproblem. Kontot som används under ADCS-installationen måste inneha både rollerna Enterprise Administrator och Domain Administrator i Active Directory.
- Servern som kör ADCS måste vara domänansluten innan installationen påbörjas. En fristående server eller arbetsgruppsserver kan inte vara värd för en företags-CA.
- Den säkraste lösningen är att skapa ett dedikerat distributionskonto, ge det de nödvändiga rollerna, använda det för installation och sedan ta bort de utökade behörigheterna efteråt.
- Enligt DigiCerts Trust Pulse Survey (2 juli 2025) upplevde nästan hälften av alla företag certifikatrelaterade driftstopp under det senaste året. Många av dessa incidenter kan spåras tillbaka till undvikbara konfigurationsfel under den initiala CA-installationen.
- En korrekt distribuerad Enterprise CA är grunden för automatiserad utfärdande, förnyelse och återkallelse av certifikat i stor skala med hjälp av plattformar som CertSecure-hanterare.
Vad är en Enterprise CA och varför kräver den domänintegration?
En Enterprise CA är en certifikatutfärdare som är integrerad med Active Directory. Till skillnad från en fristående CA, som fungerar oberoende, publicerar en Enterprise CA certifikatmallar till AD, registrerar automatiskt domänanslutna datorer och användare och registrerar sig själv i AD-skogen så att alla domänmedlemmar litar på den utan manuell konfiguration.
Eftersom en Enterprise CA skriver direkt till Active Directory under installationen måste kontot som utför installationen ha behörighet att ändra AD-schemat och konfigurationspartitionen. Dessa behörigheter är begränsade till rollen Enterprise Administrator. Utan dem kan ADCS inte slutföra domänintegrationsstegen, så alternativet inaktiveras innan du ens får chansen att prova.
Detta är avsiktligt, inte en bugg. Det förhindrar att ett oprivilegierat konto av misstag eller illvilligt registrerar en obehörig certifikatutfärdare i skogen, vilket skulle äventyra hela PKI-förtroendekedjan. För bakgrundsinformation om hur PKI och certifikatutfärdarhierarkier fungerar , se EC:s utbildningscenter.
Vem borde bry sig om den här frågan
Detta är inte bara ett problem för ingenjören som kör ADCS-guiden. Här är vad varje roll behöver veta:
| Roll | Varför det gäller | Åtgärdsobjekt |
|---|---|---|
| PKI-administratörer | Direkt blockerad av detta fel under CA-distribution | Verifiera kontobehörigheter innan du startar ADCS-guiden; använd ett dedikerat distributionskonto |
| Active Directory / Identitetsteam | Äga gruppmedlemskapen som aktiverar eller blockerar CA-konfiguration | Förhandsgodkännande av medlemskap i företagsadministratör och domänadministratör för distributionskontot; återkalla efter installationen |
| Säkerhetsarkitekter | Ansvarig för att säkerställa att CA-distributionen följer principerna om lägsta behörighet | Definiera en policy för distributionskonton; dokumentera skapande, användning och borttagning av konton i CA-runbooken |
| Plattform-/serverteam | Måste bekräfta att servern är domänansluten innan ADCS-installationen påbörjas | Verifiera domänanslutningsstatus via sysdm.cpl innan du lämnar över till PKI-teamet |
| Compliance-team | Privilegierade konton som skapats för att lösa detta problem utgör en revisionsrisk om de inte tas bort. | Inkludera distributionskontots livscykel i kvartalsvisa granskningar av AD-gruppmedlemskap |
| CISO: er | Förseningar i utfärdandet av certifikatutfärdare leder till luckor i certifikatutfärdandet och potentiella efterlevnadsbrister | Säkerställ att CA-distributionsrunbooks finns och testas; inkludera PKI-konfiguration i ändringshanteringsprocesser |
Åtgärda den gråmarkerade Enterprise CA-knappen: Steg för steg
Grundorsaken är att de autentiseringsuppgifter som angetts till ADCS-konfigurationsguiden inte har tillräckliga Active Directory-behörigheter. Kontot måste ha både rollerna Företagsadministratör och Domänadministratör. Gå igenom stegen nedan i ordning.
Steg 1: Kontrollera att servern är domänansluten
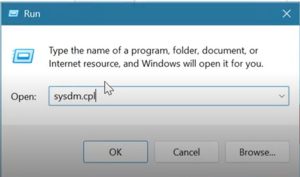
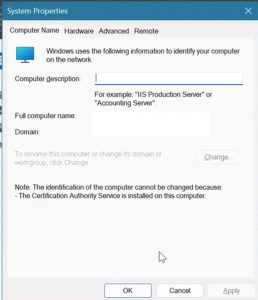
En Enterprise CA kan inte installeras på en server som inte är ansluten till domänen. Öppna dialogrutan Kör (Win+R), skriv sysdm.cploch tryck på Enter. Fönstret Systemegenskaper visar domänen som servern tillhör under fliken Datornamn. Om det visas en arbetsgrupp snarare än ett domännamn, anslut servern till rätt AD-domän innan du fortsätter.
Steg 2: Kontrollera gruppen Enterprise Admins i Active Directory
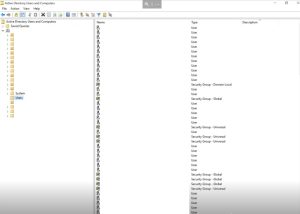
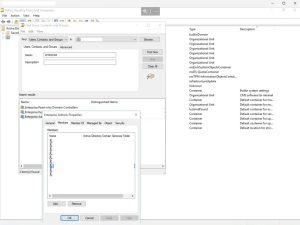
Öppna Active Directory-användare och datorer . Navigera till domänroten, expandera behållaren Användare och leta reda på gruppen Företagsadministratörer . Öppna gruppen och markera fliken Medlemmar. Om kontot du vill använda för ADCS-installation inte finns med i listan har det inte tillräcklig behörighet för att distribuera en företags-CA.
Steg 3: Skapa ett dedikerat distributionskonto
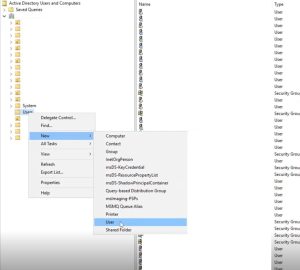
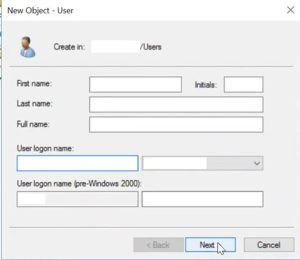
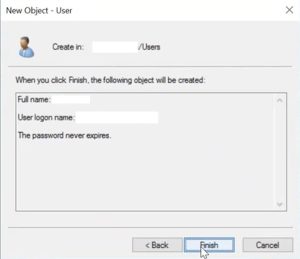
Skapa ett dedikerat konto specifikt för denna CA-distribution i stället för att uppgradera ett personligt eller befintligt produktionskonto. I Active Directory-användare och datorer högerklickar du på behållaren Användare (eller en dedikerad OU för tjänstkonton), väljer Ny > Användare och fyller i användaruppgifterna. Notera användarinloggningsnamnet, eftersom du behöver det i steget med ADCS-autentiseringsuppgifter.
Steg 4: Tilldela roller för företagsadministratör och domänadministratör
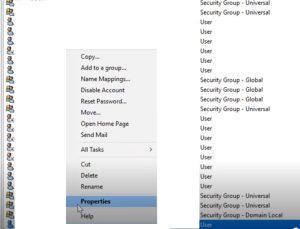
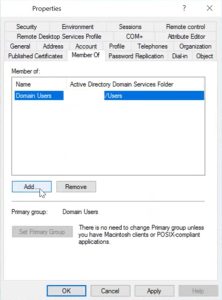
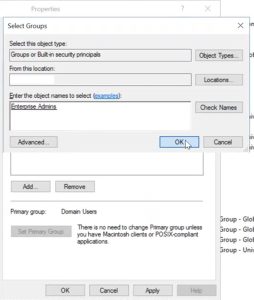
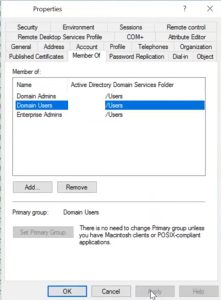
Högerklicka på det nyskapade kontot och välj Egenskaper . Navigera till fliken Medlem i och klicka på Lägg till . I objektväljaren skriver du Domänadministratörer och klickar på Kontrollera namn för att lösa det. Lägg sedan till företagsadministratörer på samma sätt. När båda grupperna visas klickar du på Verkställ för att spara ändringarna.
Steg 5: Ange de nya autentiseringsuppgifterna i ADCS-guiden
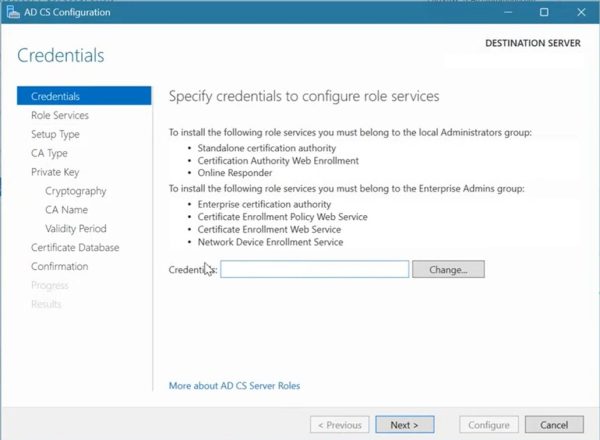
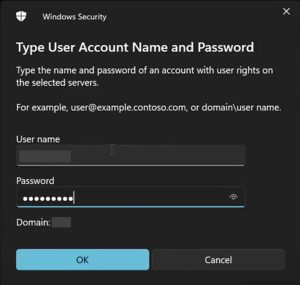
Gå tillbaka till ADCS-konfigurationsguiden i Serverhanteraren. På referenser sida, klicka Ändra för att ersätta det aktuella kontot med det nyligen skapade distributionskontot. Ange användarnamnet (i DOMAIN\username format) och lösenordet du angav och klicka sedan på OK. Guiden kommer att validera inloggningsuppgifterna mot Active Directory.
Steg 6: Bekräfta att alternativet Enterprise CA nu är tillgängligt
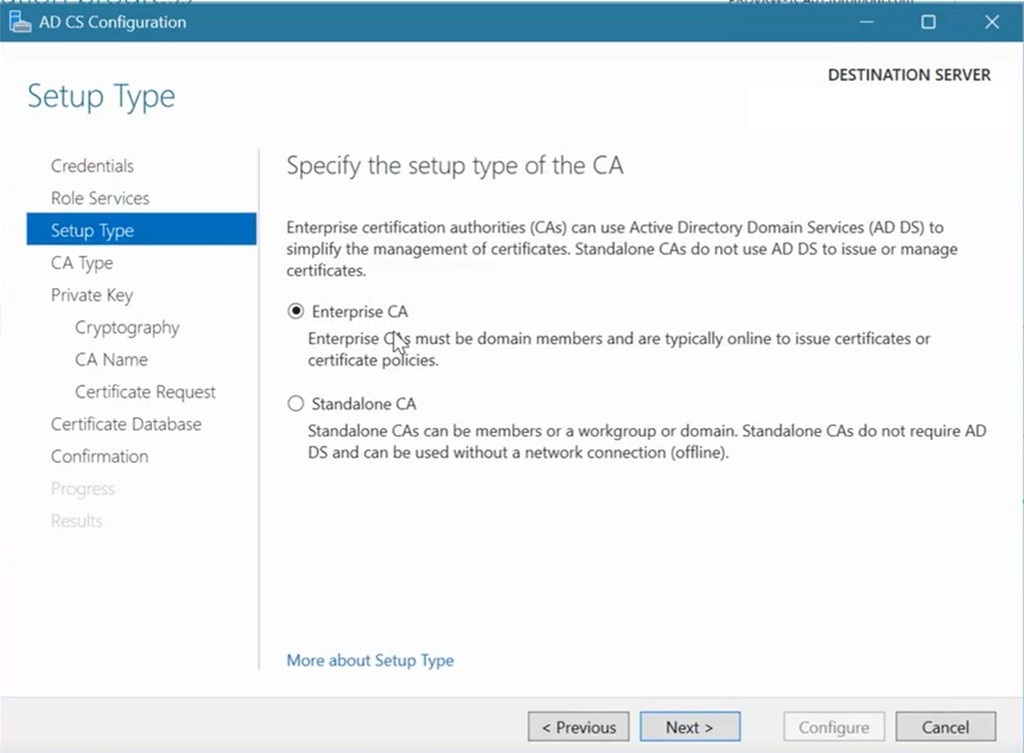
När du har angett korrekta inloggningsuppgifter går du tillbaka till sidan för val av CA-typ. Alternativet Företags-CA bör nu vara valbart. Fortsätt genom installationsguiden för ADCS för att slutföra konfigurationen av din utfärdande CA.
Vanliga ADCS-installationsproblem: Tabell för påverkan och åtgärd
Den nedtonade knappen för Enterprise CA är ett av flera konfigurationsfel som kan blockera eller destabilisera en ADCS-distribution. Använd den här tabellen för att prioritera de vanligaste problemen, förstå deras affärspåverkan och tilldela tydligt ägarskap.
| Utgåva | Business Impact | Rekommenderad åtgärd | Ägare |
|---|---|---|---|
| Knappen Enterprise CA är nedtonad | CA-distribution blockerad; certifikatutfärdande försenat | Skapa ett dedikerat konto med rollerna Företagsadministratör och Domänadministratör; ange det på sidan med ADCS-inloggningsuppgifter | PKI-administratör + AD/identitetsteam |
| Servern är inte domänansluten | Alternativet Enterprise CA är inte tillgängligt; CA kan inte integreras med AD | Anslut servern till rätt AD-domän innan du startar ADCS-installationen | Plattform-/serverteam |
| Upphöjd konto togs inte bort efter konfigurationen | Permanent privilegierat konto skapar granskningsfynd och attackyta | Ta bort medlemskap i Enterprise Admin och Domain Admin från distributionskontot omedelbart efter att CA har driftsatts | AD/Identitetsteam + Efterlevnad |
| CRL-distributionspunkten kan inte nås | Certifikatvalidering misslyckas; tjänster som kontrollerar återkallelse går offline | Publicera CRL till en HTTP-slutpunkt som är tillgänglig för alla förlitande parter; testa innan produktionscertifikat utfärdas | PKI-administratör + nätverksteam |
| Ingen automatisering av certifikatlivscykeln | Certifikat upphör att gälla i tysthet; avbrott påverkar användare och tjänster | Distribuera CertSecure-hanterare för att automatisera upptäckt, förnyelse och återkallelse | PKI-administratör + säkerhetsarkitekt |
| Svag CA-nyckelstorlek eller algoritm | Bristande efterlevnad av NIST-riktlinjer; framtida migreringskostnader ökar | Använd RSA 4096-bitars för rot-CA, minst RSA 3072-bitars för utfärdande CA; planera för PQC-migrering | Säkerhetsarkitekt + PKI-administratör |
Vad man ska göra efter att Enterprise CA har driftsatts
Att åtgärda den gråmarkerade knappen är bara det första steget. En nyligen driftsatt Enterprise CA måste förstärkas, övervakas och integreras med livscykelautomation innan den är redo att stödja produktionsarbetsbelastningar.
Ta bort förhöjda behörigheter omedelbart
Distributionskontot ska endast ha medlemskap i Enterprise Admin och Domain Admin så länge som ADCS-installationen tar. När CA har konfigurerats och utfärdat testcertifikat, ta bort dessa gruppmedlemskap från distributionskontot. Att lämna dem kvar är ett ihållande granskningsfynd och en onödig attackyta. Dokumentera kontonamnet, dess nuvarande (reducerade) behörigheter och var autentiseringsuppgifterna lagras.
Verifiera CRL- och OCSP-publikation
En företagscertifikatutfärdare som inte kan publicera återkallningsinformation är inte produktionsklar. Bekräfta att distributionspunkten för certifikatåterkallningslistan (CRL) är nåbar via HTTP från alla klienter som kommer att förlita sig på certifikat från denna certifikatutfärdare. Om du distribuerar OCSP, kontrollera att svararen returnerar giltiga, signerade svar. Testa återkallningskontroll från en domänansluten arbetsstation innan du utfärdar några produktionscertifikat.
Automatisera hanteringen av certifikatlivscykeln
En manuellt hanterad CA är en belastning i stor skala. CA/Browser Forum godkände Ballot SC-081v3 i april 2025, vilket fastställde ett fasschema som minskar giltighetstiden för offentliga TLS-certifikat till 200 dagar (från och med 15 mars 2026), 100 dagar (från och med 15 mars 2027) och 47 dagar (från och med 15 mars 2029). Även om interna CA-certifikat inte direkt omfattas av CA/B Forums regler gäller samma automatiseringsdisciplin. CertSecure Manager integreras med ADCS för att tillhandahålla automatiserad identifiering, förnyelse och återkallelse över hela certifikatflottan, så inget certifikat löper ut utan förvarning.
Bygg ett kryptografiskt inventarium
När CA utfärdar certifikat är nästa operativa utmaning att veta vad den har utfärdat och var dessa certifikat är distribuerade. CBOM Secure bygger och underhåller en fullständig kryptografisk materiallista över hela miljön, vilket ger PKI-team insyn i att spåra varje utfärdat certifikat, identifiera svaga algoritmer och förbereda för framtida migrering till post-kvantkryptografistandarder. NIST slutförde FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) och FIPS 205 (SLH-DSA) i augusti 2024 som de första post-kvantkryptografistandarderna. Planeringen för den migreringen börjar med att veta vad du för närvarande har.
Checklista före driftsättning: Konfiguration av företags-CA
Gå igenom den här checklistan innan du startar ADCS-konfigurationsguiden för att undvika de vanligaste installationsfelen:
- Servern är domänansluten (verifiera via sysdm.cpl innan du öppnar Serverhanteraren)
- Ett dedikerat distributionskonto har skapats (inte ett personligt konto eller ett produktionskonto för tjänster)
- Distributionskontot är medlem i både företagsadministratörer och domänadministratörer.
- Inloggningsuppgifter för distributionskonton lagras säkert och dokumenteras i CA-runbooken.
- CA-nyckelalgoritm och storlek definieras: RSA 4096-bitars för rot-CA, RSA 3072-bitars minimum för utfärdande CA
- CA-giltighetsperioder är fastställda på lämpligt sätt: Rot-CA 10–20 år, Utfärdande CA 5–10 år
- URL:er för CRL-distributionspunkter definieras och bekräftas vara nåbara via HTTP
- OCSP-respondern är planerad eller driftsatt och testad
- Uppgiften efter installationen är dokumenterad: ta bort företagsadministratör och domänadministratör från distributionskontot
- Plattform för hantering av certifikatlivscykel (CertSecure-hanterare) integrationen är planerad
- Kryptografiskt inventeringsverktyg (CBOM-säkerhet) är inom räckhåll för identifiering efter distribution
- CA-runbook och distributionsregister arkiveras för revisionsändamål
Hur krypteringskonsulting kan hjälpa
På Encryption Consulting arbetar vi med organisationer i varje steg av PKI-distributionen, från arkitekturdesign till implementering, felsökning och löpande hantering. Oavsett om du distribuerar Microsoft ADCS , migrerar till en PKI-as-a-Service- plattform eller bygger en hybrid CA-miljö, hanterar vårt team konfigurationsdetaljerna så att ditt team inte behöver lära sig dem genom trial and error.
Våra PKI-tjänster omfattar design av CA-hierarki, certifikatpolicy och CPS-utveckling, ADCS-distribution och härdning, återkallningsinfrastruktur och integration med plattformar för hantering av certifikatlivscykeln. För organisationer som planerar för post-kvantkryptografi i förväg erbjuder vår PQC Readiness- bedömning och PQC Center of Excellence en strukturerad väg från dagens RSA- och ECC-infrastruktur till NIST-standardiserade algoritmer.
För att diskutera din PKI-installation eller felsöka en befintlig implementering, kontakta [email protected] eller besök vår sida om PKI-tjänster.
Slutsats
En nedtonad Enterprise CA-knapp är ett frustrerande men helt åtgärdbart problem. Orsaken är alltid densamma: otillräckliga Active Directory-behörigheter för kontot som kör ADCS-guiden. Åtgärden är att ange autentiseringsuppgifter för ett konto med rollerna Enterprise Admin och Domain Admin, vilket ADCS kräver för att registrera CA:n i AD-skogen.
Den bredare lärdomen är att PKI-installationsfel nästan alltid är behörighets- eller konfigurationsproblem som uppstår eftersom förutsättningarna inte verifierades innan distributionen påbörjades. En checklista före distribution, ett dedikerat distributionskonto och en dokumenterad runbook eliminerar de flesta av dem. När certifikatutfärdaren är igång, förvandlas en manuellt hanterad certifikatutfärdare till en skalbar, granskningsklar förtroendeinfrastruktur genom att integrera automatisering av certifikatlivscykeln och bygga en kryptografisk inventering.
Vanliga frågor om partihandel med mat och dryck
Vad är den viktigaste slutsatsen från det här inlägget om den nedtonade knappen Enterprise CA?
Alternativet Enterprise CA i ADCS är nedtonat när kontot som kör installationen saknar behörigheterna Enterprise Admin och Domain Admin i Active Directory. Åtgärden är att skapa eller befordra ett användarkonto med båda rollerna och sedan köra ADCS-konfigurationen igen med dessa inloggningsuppgifter. Knappen blir tillgänglig omedelbart när rätt inloggningsuppgifter har angetts.
Varför är detta viktigt för PKI-team på stora företag?
Enterprise PKI-team driftsätter utfärdande certifikatutfärdare enligt ett definierat schema kopplat till affärsprojekt, efterlevnadsrevisioner eller infrastrukturuppdateringar. En nedtonad Enterprise CA-knapp stoppar driftsättningen tills behörighetsproblemet är löst, vilket skapar förseningar som påverkar tidslinjerna för certifikatutfärdande, projektdeadlines och i vissa fall efterlevnadsbrister. Att förstå grundorsaken i förväg förhindrar dessa blockeringar.
Vilka risker ökar om detta problem hanteras utan en dokumenterad process?
Utan en dokumenterad åtgärdsprocess kan team bevilja överdrivna stående behörigheter för att snabbt åtgärda felet, vilket lämnar privilegierade konton aktiva långt efter att certifikatutfärdaren har driftsatts. De kan också felkonfigurera Active Directory-gruppmedlemskap eller lägga till fel användare i företagsadministratörer, vilket skapar granskningsresultat. Enligt DigiCerts Trust Pulse Survey (2 juli 2025) upplevde nästan hälften av företagen certifikatrelaterade driftstopp under det senaste året, ofta hänförda till undvikbara konfigurationsfel.
Vilka lag bör ta ansvar för lösningen på den här frågan?
Lösningen kräver samarbete mellan tre team: PKI- eller säkerhetsteamet (som identifierar felet och äger CA-distributionen), Active Directory- eller identitetsteamet (som beviljar Enterprise Admin- och Domain Admin-medlemskap till distributionskontot) och server- eller plattformsteamet (som bekräftar att servern är domänansluten). CISO:er och compliance-team bör säkerställa att all tillfällig privilegierad åtkomst som beviljats återkallas omedelbart efter distributionen.
Hur kopplas detta till hantering av certifikatlivscykeln?
En nedtonad Enterprise CA-knapp innebär att ingen utfärdande CA kan distribueras, vilket innebär att inga certifikat kan utfärdas till användare, enheter eller tjänster som är beroende av den CA:n. Plattformar för hantering av certifikatlivscykeln, som CertSecure Manager, är beroende av en fungerande CA-hierarki för att automatisera utfärdande, förnyelse och återkallelse. Förseningar i CA-distributionen försenar därför automatiseringslagret som förhindrar avbrott i certifikatutgångsdatumet nedströms.
Hur bör organisationer mäta framgång efter att ha löst detta problem?
Framgångsmått inkluderar: Företags-CA distribuerar och utfärdar certifikat utan fel; behörigheter för distributionskonton återkallade eller begränsade efter installationen; CA-granskningsloggar som bekräftar lyckad första utfärdande; och noll obehöriga ändringar av gruppmedlemskap i Active Directory. På längre sikt, spåra tid till distribution för framtida CA:er med hjälp av den dokumenterade processen och mät om certifikatutfärdandefel återkommer på grund av behörighetsluckor.
Vad bör granskas eller övervakas regelbundet efter att en Enterprise CA har driftsatts?
Kvartalsvis granskning: Active Directory-gruppmedlemskap för företagsadministratörer och domänadministratörer (flagga alla konton som lagts till för CA-distribution men som inte senare togs bort), CA-granskningsloggar för obehörig certifikatutfärdande och status för serverdomänanslutning. Övervaka kontinuerligt: CA-tjänstens hälsa, CRL-publiceringsscheman och eventuella misslyckade registreringsförsök som kan indikera en behörighetsregression.
Hur påverkar det här problemet moln-, hybrid- eller multi-CA PKI-miljöer?
I hybrid-PKI-miljöer där en lokal ADCS-utfärdande certifikatutfärdare arbetar tillsammans med en molnbaserad certifikatutfärdare, till exempel en PKIaaS- plattform, kan ett distributionsfel på ADCS-sidan skapa luckor i certifikattäckningen för arbetsbelastningar som är beroende av den certifikatutfärdaren. Miljöer med flera certifikatutfärdare ökar också risken för att tillfälliga privilegierade konton som skapats för att lösa installationsproblem glöms bort vid flera distributionshändelser.
Vilka vanliga misstag bör team undvika när de åtgärdar den nedtonade Enterprise CA-knappen?
De vanligaste misstagen är: att använda ett personligt eller befintligt produktionskonto med utökade behörigheter istället för att skapa ett dedikerat distributionskonto; att inte ta bort Enterprise Admin-medlemskapet från distributionskontot efter att installationen är klar; att inte verifiera domänanslutningsstatus innan ADCS-guiden startas; och att inte dokumentera kontonamn, gruppmedlemskap och lagringsplats för autentiseringsuppgifter för framtida referens eller granskningar.
Vad bör uppdateras kvartalsvis i en PKI-miljö för att förhindra att problemet återkommer?
Uppdatera kvartalsvis: Granskningar av Active Directory-gruppmedlemskap för företagsadministratörer och domänadministratörer, CA-distributionsrunbooks och dokumenterade procedurer, verifiering av serverdomänanslutning för alla CA-värdar och inventering av privilegierade konton. Granska även om några framtida CA-distributioner är planerade så att distributionskonton och behörigheter kan etableras i förväg snarare än under tidsfristpress, vilket är då konfigurationsgenvägar tenderar att tas.
- Snabbt svar: Varför är Enterprise CA-knappen nedtonad?
- Key Takeaways
- Vad är en Enterprise CA och varför kräver den domänintegration?
- Vem borde bry sig om den här frågan
- Åtgärda den gråmarkerade Enterprise CA-knappen: Steg för steg
- Steg 1: Kontrollera att servern är domänansluten
- Steg 2: Kontrollera gruppen Enterprise Admins i Active Directory
- Steg 3: Skapa ett dedikerat distributionskonto
- Steg 4: Tilldela roller för företagsadministratör och domänadministratör
- Steg 5: Ange de nya autentiseringsuppgifterna i ADCS-guiden
- Steg 6: Bekräfta att alternativet Enterprise CA nu är tillgängligt
- Vanliga ADCS-installationsproblem: Tabell för påverkan och åtgärd
- Vad man ska göra efter att Enterprise CA har driftsatts
- Checklista före driftsättning: Konfiguration av företags-CA
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck


