
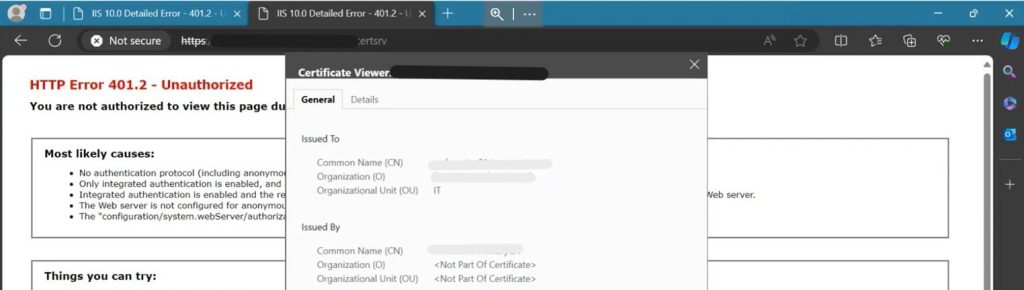
En stor del av att konfigurera din PKI är att säkerställa webbregistrering så att certifikat kan distribueras till användare. Det finns många olika problem som kan uppstå, men ett av de vanligaste är HTTPS-felet 401.2 som du ser nedan. Detta inträffar när du har ställt in ett certifikat för HTTPS -kommunikation, men det inte innehåller de SAN-värden som behövs. Stegen nedan guidar dig genom att åtgärda problemet.
Felhantering
När du har gjort din webbregistrering och navigerar till din ADCS- webbplats kan https-certifikatet visas som otillgängligt eller så visas din webbplats som "Inte säker". Detta kan hända om SAN- attributet inte har lagts till korrekt i din certifikatbegäran.
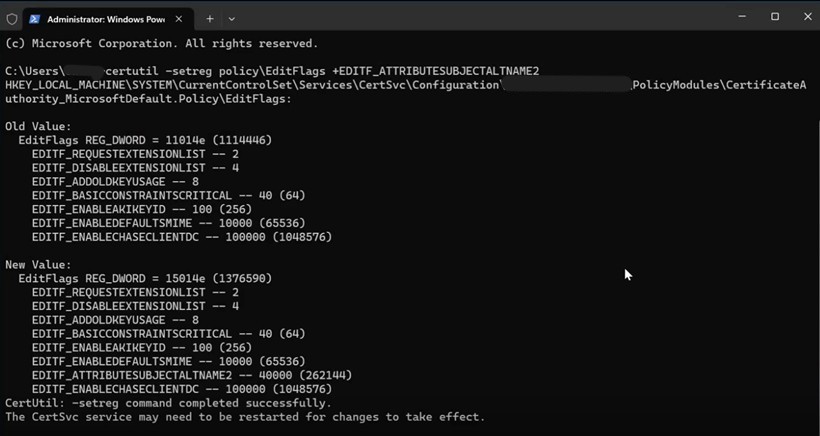
Kör följande kommando för att ställa in rätt flagga och tillåta att SAN-attribut används i ditt webbcertifikat.
certutil -setreg policy\EditFlags +EDITF_ATTRIBUTESUBJECTNAMES2
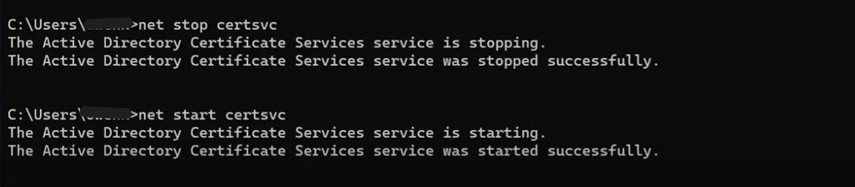
Starta om dina Active Directory-certifikattjänster.
nätstopp certsvc && nätstart svc
När du är klar, gör om utfärdandet av webbcertifikatet och tilldela det till din webbsida igen.
Slutsats
Detta är ett av de vanligaste problemen vi stöter på med webbregistrering med PKI . Det är generellt sett enklare att åtgärda än de flesta, så det är inte särskilt tidskrävande att ta hand om det. På Encryption Consulting arbetar vi med din organisation för att planera, implementera och felsöka alla PKI-inställningar du kan tänkas vilja göra. För att lära dig mer om hur vi kan hjälpa din organisation, vänligen kontakta [email protected] eller www.encryptionconsulting.com.


