
CipherTrust Manager-klusterfel under installation och konfiguration uppstår oftast när enheten inte kan matcha nodvärdnamn eftersom värdnamnen ännu inte finns i enhetens interna DNS-värdtabell. Felkoderna NCERRInternalServerConnectFailed (kod 8) visas både vid initial klusterskapning och tillägg av sekundära noder. Detta skiljer sig från ett externt DNS-problem: även med korrekt konfigurerad extern DNS använder CipherTrust Manager-enheten sin egen interna värdnamnsmatchning för klusteråtgärder. Den rekommenderade åtgärden: lägg till alla klusternodvärdnamn i tabellen Administratörsinställningar > DNS-värdar på varje enhet innan du försöker skapa ett kluster eller lägga till en nod.
Snabbt svar: Hur åtgärdar man klusterfelet i CipherTrust Manager?
Navigera till Administratörsinställningar > DNS-värdar på varje CipherTrust Manager-enhet och lägg till mappningen mellan värdnamn och IP-adress för varje nod i klustret (inklusive enhetens eget värdnamn). Försök sedan att skapa kluster eller lägga till nod igen med hjälp av värdnamn. När klustret har konfigurerats och verifierats kan du ta bort DNS-värdposterna. Den fullständiga steg-för-steg-proceduren finns i avsnittet Lösning nedan. För vägledning om driftsättning av CipherTrust Manager och integration av nyckelhantering, se Översikt över krypteringskonsultation, HSM-tjänster och nyckelhantering.
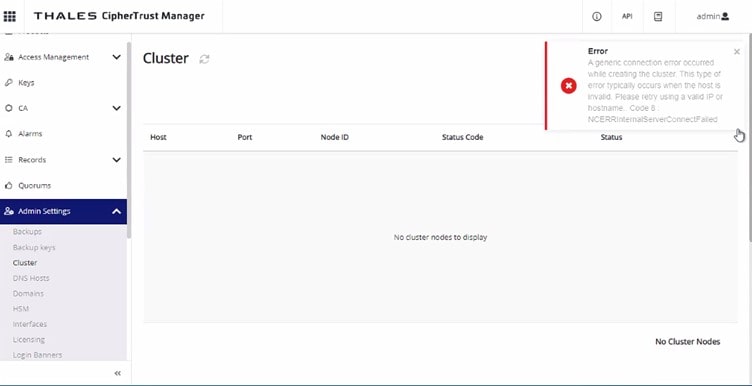
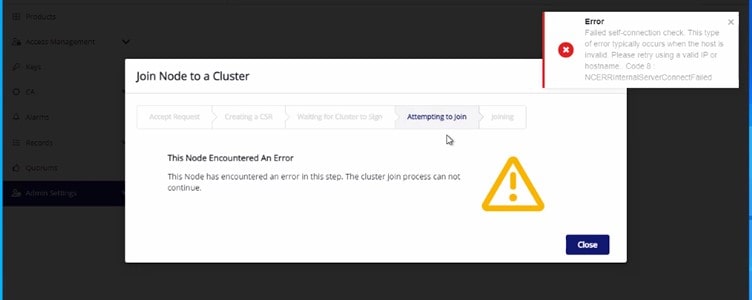
Felmeddelanden
- Ett allmänt anslutningsfel uppstod när klustret skapades. Den här typen av fel uppstår vanligtvis när värden är ogiltig. Försök igen med en giltig IP-adress eller ett giltigt värdnamn. Kod 8: NCERRInternalServerConnectFailed
- Misslyckad självanslutningskontroll. Den här typen av fel uppstår vanligtvis när värden är ogiltig. Försök igen med en giltig IP-adress eller ett giltigt värdnamn. Kod 8: NCERRInternalServerConnectFailed
Beskrivning: Scenariot
Tänk dig en distribution med fyra CipherTrust Manager-noder (cm01.ec.com, cm02.ec.com, cm03.ec.com, cm04.ec.com) som ska läggas till i ett kluster. Standardproceduren är att välja en nod som primär, skapa klustret från den och sedan lägga till alla återstående noder i klustret med antingen värdnamnet eller IP-adressen för varje nod.
Ur ett nätverksperspektiv rekommenderas värdnamn framför IP-adresser för klusterkonfiguration: värdnamn förblir stabila genom IP-ändringar (infrastrukturmigreringar, DHCP-förnyelser) och är enklare att hantera i stor skala. Ovanstående fel uppstår dock när värdnamn används under klusterskapandet, även i miljöer där extern DNS är korrekt konfigurerad.
Grundorsak
CipherTrust Manager-enheten kan inte matcha värdnamnet för noden som refereras till under klusteroperationer. CipherTrust Manager använder sin egen interna nätverksstack för klusterkommunikation och förlitar sig inte enbart på den externa DNS-matchern som är konfigurerad för värdnätverket. Om värdnamnen för klusternoderna inte finns i enhetens lokala DNS-värdstabell (Administratörsinställningar > DNS-värdar) kan enheten inte matcha dem, vilket ger felet NCERRInternalServerConnectFailed oavsett om extern DNS är korrekt konfigurerad.
Detta är en vanlig källa till förvirring: administratörer verifierar att extern DNS fungerar, bekräftar att värdnamnet matchas från en arbetsstation och stöter fortfarande på felet eftersom enhetens interna värdnamnsmatchning inte har konfigurerats.
Lösning: Steg-för-steg-lösning
Det här exemplet använder cm01.ec.com som den primära noden från vilken klustret skapas och cm02.ec.com, cm03.ec.com och cm04.ec.com som sekundära noder som ska läggas till.
-
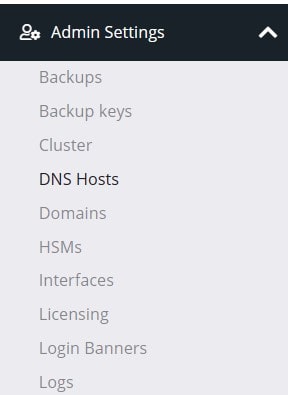
På cm01.ec.com, navigera till Administratörsinställningar > DNS-värdar.
-
Lägg till alla fyra CipherTrust Manager-nodvärdnamn med motsvarande IP-adresser i DNS-värdtabellen på cm01.ec.com. Inkludera cm01.ec.coms eget värdnamn i tabellen.
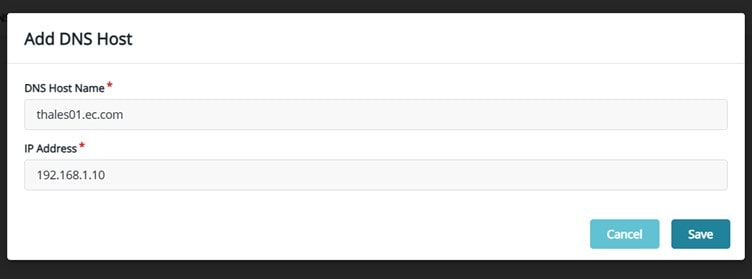
-
Navigera till Clustering på cm01.ec.com och skapa klustret med cm01.ec.coms eget värdnamn som primär nodadress.
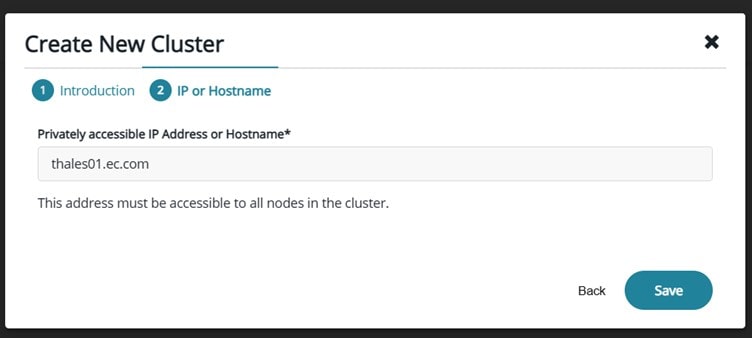
-
Innan du lägger till varje sekundär nod från cm01.ec.com, gå till varje sekundär nod (cm02.ec.com, cm03.ec.com, cm04.ec.com) och lägg till två DNS Hosts-poster till varje: den primära nodens värdnamn (cm01.ec.com) och den sekundära nodens eget värdnamn. Till exempel, på cm02.ec.com, lägg till poster för både cm01.ec.com och cm02.ec.com. Detta säkerställer att båda noderna kan matcha varandras värdnamn för den tvåvägs klusterkommunikation som krävs vid nodtillägg.
-
När alla DNS Hosts-poster är på plats på de primära och sekundära noderna, återgå till cm01.ec.com och lägg till varje sekundär nod med dess värdnamn. Slutför nodtestning för att bekräfta att klustret fungerar.
-
När klustret har skapats, alla noder har lagts till och klusterfunktionen har verifierats, ta bort DNS Hosts-posterna från alla CipherTrust Manager-enheter och bekräfta att klustret fortsätter att fungera korrekt med extern DNS som matchar värdnamnen.
Vägledning för felläge
- Felet kvarstår efter att DNS-värdposter lagts till: Kontrollera att posterna är korrekt sparade och att mappningen mellan värdnamn och IP-adress är korrekt. Ett stavfel i värdnamnet eller IP-adressen ger samma fel som en saknad post. Bekräfta genom att gå tillbaka till Administratörsinställningar > DNS-värdar och granska varje post innan du försöker skapa klustret igen.
- Tillägg av sekundär nod misslyckades men klusterskapandet lyckades: Den sekundära nodens DNS-värdtabell inkluderar inte den primära nodens värdnamn och dess eget värdnamn. Båda måste läggas till den sekundära noden innan den kan läggas till i klustret från den primära.
- Klustret misslyckas efter att DNS-värdposter har tagits bort: Extern DNS tolkar inte värdnamnen korrekt från enhetens nätverksperspektiv. Återställ antingen DNS-värdposterna som en lösning, eller undersök varför den externa DNS-matcharen inte kan nås eller inte returnerar korrekta poster från enhetens nätverksstack.
- Delvis klustertillstånd efter ett misslyckat nodtillägg: Om ett nodtillägg misslyckas halvvägs, försök inte igen utan att först ta bort den ofullständiga nodposten från klusterkonfigurationen. Att lägga till en delvis ansluten nod en andra gång kan göra att klustret hamnar i ett svårare tillstånd att återställa från.
- NCERRInternalServerConnect misslyckades på ett tidigare fungerande kluster: Om det här felet visas i ett kluster som tidigare var i drift, kontrollera om DNS-värdposterna togs bort i förtid (innan extern DNS verifierades), om IP-adresser för några noder ändrades (vilket förstör externa DNS-poster) och om nätverksanslutningen mellan noder fortfarande fungerar på de portar som krävs.
CipherTrust Manager i nyckelhanteringskontexten
CipherTrust Manager är en nyckelhanteringsplattform som centraliserar hanteringen av kryptografiska nycklars livscykel: nyckelgenerering, lagring, distribution, rotation, återkallelse och tillämpning av åtkomstkontrollpolicyer i företagsmiljöer. Kluster av CipherTrust Manager-noder ger hög tillgänglighet för nyckelhanteringsåtgärder: om en nod blir otillgänglig fortsätter andra noder i klustret att hantera nyckelförfrågningar utan avbrott.
För organisationer som använder CipherTrust Manager integreras den med HSM:er för hårdvarubaserad nyckelskydd, med PKI-infrastruktur för certifikatutfärdarens nyckelhantering och med arbetsflöden för företagsnyckelhantering som täcker hela nyckellivscykeln. Ett korrekt konfigurerat kluster är grunden för högtillgängliga och granskningsbara nyckelhanteringsåtgärder. Se vårt inlägg om 10 bästa praxis för företagskrypteringsnyckelhantering för bredare vägledning om nyckelhantering.
Slutsats
Klusterfelet CipherTrust Manager NCERRInternalServerConnectFailed (kod 8) orsakas nästan alltid av saknade värdnamnsposter i enhetens interna DNS Hosts-tabell snarare än ett externt DNS-fel. Lösningen är enkel: lägg till alla nodvärdnamn i DNS Hosts-tabellen på varje enhet som är involverad i klusteroperationen, skapa eller anslut till klustret med hjälp av värdnamn, verifiera klusterfunktionen och rensa sedan upp DNS Hosts-posterna. Att följa rätt ordning för att lägga till noder (att lägga till både den primära och sekundära nodens egna värdnamn till varje sekundär nod innan nodtillägget initieras från den primära) förhindrar de vanligaste felen vid tillägg av sekundära noder. För löpande CipherTrust Manager-konfiguration, HSM-integration och support för nyckelhantering, se Encryption Consultings tjänster.
Vanliga frågor om partihandel med mat och dryck
Vad orsakar klusterfelet CipherTrust Manager NCERRInternalServerConnectFailed?
Enheten kan inte matcha värdnamnet för noden som refereras till under klusterskapandet eller nodtillägget. Även med korrekt konfigurerad extern DNS använder CipherTrust Manager sin egen interna värdnamnsmatchning. Att lägga till nodvärdnamn i Administratörsinställningar > DNS-värdar på varje enhet löser problemet.
Ska jag använda IP-adresser eller värdnamn för CipherTrust Manager-kluster?
Värdnamn rekommenderas: de förblir stabila även efter IP-adressändringar och är enklare att hantera i stor skala. Värdnamn måste dock läggas till i varje enhets DNS-värdstabell före klusteroperationer, eftersom CipherTrust Manager använder sin egen interna upplösning snarare än att enbart förlita sig på extern DNS.
Kan jag ta bort DNS-värdar-posterna efter att klustret har konfigurerats?
Ja. När klustret har skapats, alla noder har lagts till och klusterfunktionen har verifierats kan DNS-värdposter tas bort från varje enhet. Kontrollera att klusteråtgärderna fortsätter korrekt efter borttagningen och bekräfta att extern DNS matchar värdnamnen från enhetens nätverk.
Vilken är rätt ordning för att lägga till noder i ett CipherTrust Manager-kluster?
1. Välj primär nod och lägg till alla nodens värdnamn i dess DNS Hosts-tabell; skapa klustret med hjälp av den primära nodens eget värdnamn. 2. Lägg till den primära nodens värdnamn och den sekundära nodens eget värdnamn i DNS Hosts-tabellen på varje sekundär nod. 3. Lägg till varje sekundär nod efter värdnamn från den primära noden. 4. Verifiera klusterfunktionen och ta sedan bort DNS Hosts-poster från alla enheter.
Vad händer om CipherTrust Manager-klustringen misslyckas halvvägs?
Verifiera DNS Hosts-poster på alla inblandade enheter; kontrollera enhetens loggar för specifika felkoder; bekräfta nätverksanslutningen mellan noder; och om klustret skapades delvis, ta bort ofullständiga nodposter innan du försöker igen. Försök inte lägga till en delvis ansluten nod utan att först ta bort den helt från klusterkonfigurationen.
Varför behöver CipherTrust Manager en egen DNS Hosts-tabell om extern DNS är konfigurerad?
CipherTrust Manager använder sin egen interna nätverksstack för klusterkommunikation, som kanske inte går via samma DNS-resolver som det externa nätverket. Att lägga till värdnamn i DNS-värdtabellen säkerställer att lösningen för klusteroperationer hanteras lokalt, oberoende av extern DNS-tillgänglighet, vilket är särskilt viktigt under den initiala installationen eller i miljöer med begränsat utrymme.

