
- Avmystifiering av ACME
- Utforska ACME-protokollet för certifikathantering
- Konfigurera ACME-klienter
- Hur använder man ACME för att utfärda och återkalla certifikat?
- Lås upp fördelarna och tillämpningarna med ACME-protokollet
- Varför överglänser ACME andra protokoll för certifikatautomatisering?
- Förbättra certifikathanteringen med CertSecure Manager
- Slutsats
I det snabbt föränderliga landskapet för modern affärsverksamhet har automatisering av certifikathantering blivit oumbärlig . Detta gäller särskilt med tanke på den exponentiella tillväxten av maskinidentiteter som krävs för olika applikationer som IoT-enheter, molnsystem, API:er, containrar och applikationer. I den här bloggen kommer vi att utforska den centrala rollen för den automatiserade certifikathanteringsmiljön (ACME).
Avmystifiering av ACME
ACME, eller Automated Certificate Management Environment, är ett kommunikationsprotokoll som är utformat för att automatisera de komplicerade procedurer som ingår i certifikatutfärdande och domänvalidering. Det gör det möjligt för organisationer att enkelt driftsätta en infrastruktur med offentliga nyckelr utan behov av användarinteraktion. ACME, som ursprungligen utformades av Internet Security Research Group (ISRG) för deras Let's Encrypt-tjänst, har genomgått betydande framsteg.
De viktigaste versionerna av ACME och deras respektive milstolpar är följande:
-
ACMEv1 (12 april 2016)
Den första versionen av ACME fokuserade främst på utfärdande av certifikat för en enda domän. Det markerade början på ACMEs resa mot att automatisera certifikathantering.
-
ACMEv2 (13 mars 2018)
ACMEv2 var en avgörande uppdatering som medförde betydande förändringar. Den introducerade stöd för Wildcard SSL/TLS-certifikat och förbättrade användarupplevelsen genom att effektivisera befintliga funktioner. ACMEv2 syftade till att göra certifikatautomation mer mångsidig och användarvänlig.
-
ACME blir RFC 8555 (11 mars 2019)
Denna milstolpe höjde ACMEs status genom att standardisera den som RFC 8555. Den befäste ACMEs position som ett erkänt protokoll för certifikatutfärdande och -hantering på internet.
-
ACMEv1 slutgiltig (juni 2021)
Det officiella tillkännagivandet om att ACMEv1 skulle upphöra att användas markerade att det upphörde, vilket fick användarna att övergå till det mer avancerade ACMEv2-protokollet. Denna förändring säkerställde att ACME förblev i linje med de ständigt föränderliga säkerhetskraven.
Utforska ACME-protokollet för certifikathantering
ACME tjänar främst syftet att erhålla domänvaliderade (DV) certifikat, vilka genomgår minimal verifiering. DV-certifikat validerar endast domänens existens och kräver ingen manuell åtgärd. Även om ACME också kan användas för att anskaffa certifikat av högre värde, såsom organisationsvaliderade (OV) och utökad validering (EV) , kräver dessa scenarier ytterligare supportmekanismer i samband med ACME-agenten.
Kärnmålet med ACME-protokollet kretsar kring att etablera HTTPS- servrar och automatisera betrodda certifikat, vilket eliminerar risken för felbenägna manuella procedurer. För att använda protokollet spelar två viktiga komponenter in:
-
ACME-klienten, som fungerar på alla servrar eller enheter som kräver ett betrott SSL/TLS-certifikat , initierar certifikathanteringsåtgärder som utfärdande och återkallelse.
-
ACME-servern, som finns hos en certifikatutfärdare (CA) som Let's Encrypt, svarar på förfrågningar från auktoriserade klienter.
Obs: Kommunikation mellan klienten och servern sker via JSON-meddelanden över HTTPS.
ACME erbjuder flexibilitet i valet av CA-leverantörer, förutsatt att de stöder protokollet. Medan Let's Encrypt rekommenderar att man använder den användarvänliga certbot-klienten på grund av dess breda kompatibilitet och robusta dokumentation, finns alternativa ACME-klienter som ACMESharp, acme-client, GetSSL och andra tillgängliga på plattformar som GitHub, vilket tillgodoser olika preferenser och krav.
Konfigurera ACME-klienter
Innan du integrerar ACME i din verksamhet måste du välja en ACME-klient, och det finns ett brett utbud av klientimplementeringar tillgängliga som tillgodoser olika programmeringsspråk och miljöer. ACMEs design ger flexibilitet i valet av certifikatutfärdare, förutsatt att de stöder protokollet. Stegen som ingår i att konfigurera en ACME-klient är:
- Klienten ber användaren att ange vilken domän de vill hantera.
- Kunden presenterar ett urval av Certifikatutfärdare (CA) kompatibel med protokollet.
- Efter klientens val upprättar den kommunikation med den valda CA:n och skapar ett auktoriseringsnyckelpar.
- CA utfärdar utmaningar som involverar DNS eller HTTPS för att verifiera klientens kontroll över sin/sina domän(er).
- CA:n tillhandahåller ett nonce-nummer, ett slumpmässigt genererat nummer, som agenten signerar med sin privata nyckel för att bekräfta sitt ägande av nyckelparet.
Hur använder man ACME för att utfärda och återkalla certifikat?
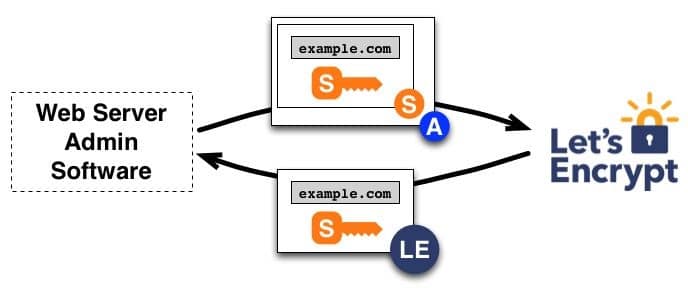
För utfärdande eller förnyelse genererar en webbserver utrustad med ACME-agenten en certifikatsigneringsbegäran (CSR), som sedan vidarebefordras till CA för bearbetning.
Följande är stegen för att utfärda ett certifikat:
- Agenten skickar en certifikatsigneringsbegäran (CSR) till CA:n och begär utfärdande av ett certifikat för den auktoriserade domänen, med angivande av en tilldelad offentlig nyckel.
- CSR:n signeras säkert med motsvarande privata nyckel och den auktoriserade nyckel som är associerad med domänen.
- När CA mottagit begäran verifierar den båda signaturerna. Om alla kontroller godkänns utfärdar CA ett certifikat för den auktoriserade domänen med hjälp av den publika nyckeln som anges i CSR:n och skickar det omedelbart tillbaka till agenten.
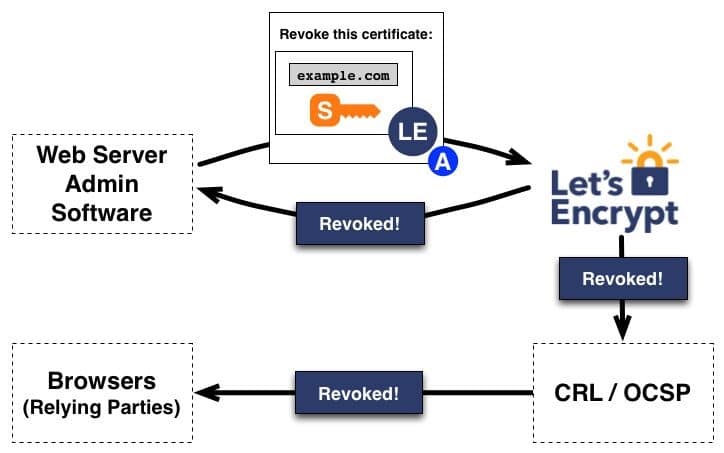
Nedan följer stegen som ingår i återkallelseprocessen för certifikat :
Agenten initierar certifikatåterkallningsprocessen genom att använda det auktoriserade nyckelparet som är associerat med domänen för att skapa en återkallningsbegäran.- Denna återkallningsbegäran signeras med nyckelparet för att tillhandahålla nödvändig autentisering.
- CA tar emot återkallningsbegäran och fortsätter med en grundlig validering för att bekräfta sin auktorisering.
- När CA bekräftar auktoriseringen och validerar återkallningsbegäran vidtar den åtgärder för att förhindra godkännandet av det återkallade certifikatet.
- För att uppnå detta sprider CA återkallelsesinformationen via allmänt erkända återkallelseskanaler, såsom Certifikatåterkallningslistor (CRL:er) eller Online Certificate Status Protocol (OCSP).
Lås upp fördelarna och tillämpningarna med ACME-protokollet
Visionen för ACME-initiativet, som förespråkas av ISRG, kretsar kring att uppnå en 100 % HTTPS-baserad webb, och betonar krypteringens avgörande betydelse. ACME åstadkommer detta genom att automatisera certifikatanskaffning och -hantering, förenkla HTTPS-distribution och förbättra PKIX-baserad autentisering för ett spektrum av TLS-baserade protokoll.
ACME erbjuder en rad fördelar:
- Det är kostnadsfritt, vilket gör det möjligt för alla med ett domännamn att få ett pålitligt certifikat utan ekonomiska begränsningar.
- Det automatiserar hela certifikatets livscykel, från utfärdande och förnyelse till återkallelse.
- Det främjar implementering av bästa praxis för TLS-säkerhet för CA:er och webbplatsoperatörer.
- Den fungerar som en öppen standard och främjar ett brett införande.
- Det representerar en samarbetssträvan som överskrider inflytandet från en enskild organisation
Även om debatter kan uppstå om säkerheten för gratis certifikat som erhålls via ACME, är giltigheten och säkerheten för certifikat i praktiken beroende av tekniska kriterier snarare än deras kostnad.
Varför överglänser ACME andra protokoll för certifikatautomatisering?
ACME utmärker sig bland protokoll för certifikatautomation tack vare sin status som öppen standard, robusta felhanteringsfunktioner, efterlevnad av bästa praxis inom branschen för TLS- och PKI-hantering, ihållande stöd från en dedikerad community, flexibilitet i hantering av säkerhetskopierade certifikatutfärdare och kostnadseffektivitet. Till skillnad från alternativa protokoll erbjuder ACME en omfattande, säker och samarbetsinriktad metod, vilket gör den till det föredragna valet för företag.
Förbättra certifikathanteringen med CertSecure Manager
CertSecure Manager är en banbrytande lösning som förenklar certifikathantering med en centraliserad plattform. Den automatiserar hela certifikatlivscykeln, från utfärdande till förnyelse och återkallelse, vilket minskar risken för fel och säkerhetsbrister. CertSecure Manager tillämpar konsekventa säkerhetspolicyer, erbjuder realtidsövervakning och varningar och integreras sömlöst med befintlig infrastruktur. Denna automatisering förbättrar säkerheten och skalbarheten för organisationer av alla storlekar i dagens digitala landskap.
Slutsats
Sammanfattningsvis står ACME som en revolutionerande kraft inom PKI och digital säkerhet. Detta protokoll automatiserar och förenklar certifikathantering, vilket gör det till ett viktigt verktyg för moderna företag som navigerar i komplexiteten kring digital säkerhet och kryptering.
Att anamma ACME är inte bara ett steg mot en säkrare onlinemiljö utan ett stort steg mot en säkrare, effektivare och mer kostnadseffektiv metod för certifikathantering.
- Avmystifiering av ACME
- Utforska ACME-protokollet för certifikathantering
- Konfigurera ACME-klienter
- Hur använder man ACME för att utfärda och återkalla certifikat?
- Lås upp fördelarna och tillämpningarna med ACME-protokollet
- Varför överglänser ACME andra protokoll för certifikatautomatisering?
- Förbättra certifikathanteringen med CertSecure Manager
- Slutsats

