
- Key Takeaways
- Varför SSL-certifikat upphör att gälla
- Vad händer när ett SSL-certifikat löper ut
- Hur man förnyar sitt SSL-certifikat
- Hur man spårar certifikats utgångsdatum
- Hur kontrollerar man om ett SSL-certifikat är giltigt?
- Varför går ett SSL-certifikat ut?
- Vad händer när ett SSL-certifikat går ut?
- Hur förnyar man sitt SSL-certifikat?
- Hur håller du koll på ditt SSL-certifikats utgångsdatum?
- Hur kan krypteringskonsulting hjälpa till?
- Vanliga frågor om partihandel med mat och dryck
- Automatisera certifikatförnyelser innan de löper ut
Att förnya ett utgånget SSL-certifikat innebär att generera en ny certifikatsigneringsbegäran, slutföra domänvalideringen igen och installera det nyligen utfärdade certifikatet i stället för det utgångna.
För att förnya ett utgånget SSL-certifikat, generera en ny CSR från din server eller CA-portal, välj en certifikattyp, slutför domänkontrollvalidering via e-post, HTTP eller DNS och ladda sedan ner och installera det återutfärdade certifikatet. Ett utgånget certifikat måste behandlas som en fullständig återutgivning, inte en enkel förlängning, eftersom CA verifierar domänkontrollen på nytt varje gång.
Key Takeaways
- Ett utgånget certifikat bryter kryptering och ömsesidig autentisering omedelbart. Webbläsare blockerar eller varnar för anslutningen i det ögonblick certifikatet upphör att gälla; det finns ingen respitperiod.
- Förnyelse är en återutgivning, inte en förlängning. CA validerar domänkontrollen på nytt varje gång, så processen är densamma oavsett om det gamla certifikatet har löpt ut eller fortfarande är giltigt.
- Validering av domänkontroll har tre metoder. E-post, uppladdning av HTTP-filer och validering av DNS-poster bekräftar alla domänägande; e-post är snabbast för de flesta förnyelser.
- Kortare giltighetstider innebär tätare förnyelser. I takt med att certifikaten närmar sig en maximal giltighetstid på 47 dagar enligt CA/Browser Forum Ballot SC-081v3, övergår förnyelsen från att vara en årlig uppgift till en nästan konstant sådan.
- Att spåra utgångsdatum förhindrar problemet helt. Genom att kontrollera hänglåsikonen eller ett kontos "nästa förfallodatum" upptäcks ett annalkande utgångsdatum innan det blir ett avbrott.
Varför SSL-certifikat upphör att gälla
Certifikat löper ut enligt ett fast schema så att krypteringsnycklar och valideringskontroller förblir aktuella snarare än att åldras på obestämd tid.
En kortare livslängd för certifikat begränsar hur länge en komprometterad nyckel förblir användbar, eftersom förnyelse genererar ett nytt nyckelpar. Det tvingar också fram regelbunden omverifiering av både domänen och den krypteringsstandard som används. Certifikatens livslängd har stadigt förkortats: 5-åriga certifikat var en gång vanliga, nuvarande gräns för offentligt betrodda certifikat är 398 dagar, och CA/Browser Forum Ballot SC-081v3 flyttar den gränsen till 200 dagar i mars 2026, 100 dagar i mars 2027 och 47 dagar i mars 2029.
Vad händer när ett SSL-certifikat löper ut
Ett utgånget certifikat bryter omedelbart den krypterade anslutningen och förtroendesignalen som en webbläsare förlitar sig på.
Besökare ser en webbläsarvarning, vanligtvis ett utropstecken eller ett trasigt hänglås med ett meddelande om att anslutningen inte är privat. Både webbplatsen och dess besökare exponeras under detta fönster, eftersom ett utgånget certifikat inte längre garanterar den identitet eller kryptering som en webbläsare förväntar sig.
Hur man förnyar sitt SSL-certifikat
Förnyelsen sker i fyra steg oavsett vilken CA eller webbhotellleverantör som utfärdade det ursprungliga certifikatet.
- Generera en ny kundtjänstansökan. Skapa en ny certifikatsigneringsbegäran från din webbhotell eller server, vilket validerar serverns identitet för det förnyade certifikatet.
- Välj rätt certifikattyp. Bekräfta om Domänvaliderad, Organisationsvaliderad eller Utökad validering fortfarande uppfyller din webbplats behov innan du skickar in igen.
- Fullständig domänkontrollvalidering (DCV). Validera ägarskap via e-post, en HTTP-filuppladdning eller en DNS-post, beroende på vad din certifikatutfärdare stöder och ditt arbetsflöde tillåter.
- Installera det nya certifikatet. Ladda ner det återutfärdade certifikatet från CA och installera det på din server, och ersätt det utgångna helt.
Hur man spårar certifikats utgångsdatum
Två enkla kontroller fångar ett annalkande utgångsdatum innan det blir ett avbrott.
- Kontrollera direkt från webbläsaren. Klicka på hänglåset bredvid URL:en, öppna certifikatinformationen och kontrollera giltighetsdatumen under fliken Allmänt.
- Kontrollera förfallodatumet för ditt CA-konto. De flesta CA-portaler visar ett "nästa förfallodatum" för varje certifikat som är kopplat till det kontot.
- Använd en plattform för certifikathantering. En centraliserad instrumentpanel spårar utgångsdatumet för varje certifikat som en organisation kör, vilket manuella webbläsarkontroller inte kan göra i stor skala.
Hur kontrollerar man om ett SSL-certifikat är giltigt?
Ett SSL-certifikats giltighetstid är vanligtvis mellan ett och tre år. Certifikatets giltighetstid beror helt på kriterier som företagets policy och kostnadsöverväganden.
Det finns flera verktyg tillgängliga för att kontrollera SSL-certifikatets giltighet; i den här artikeln ska vi se hur du kan kontrollera certifikatets giltighet själv.
-
Alternativ 1: Den här processen är tidskrävande
Kör > certlm.msc > öppna Certifikat Lokal dator
Gå igenom listan över certifikat som anges i butiken för att se till att endast de legitima är installerade. -
Alternativ 2: Ladda ner Windows sysinternals-verktyget
Använd Windows Sysinternals-verktyget som heter sigcheck > Ladda ner
När det är nedladdat och installerat > kör kommandot sigcheck-tv
Sigcheck laddar ner listan över betrodda Microsoft-rotcertifikat och tillhandahåller endast utdata för giltiga certifikat.
Varför går ett SSL-certifikat ut?
Det har pågått en lång debatt och diskussion kring frågan: Varför går SSL-certifikat ut?
Det finns olika svar på detta, men det viktigaste och mest förväntade svaret är "Säkerhet". Ett certifikat med kortare livslängd hjälper till att minska risken för att nycklar komprometteras, eftersom nya nycklar genereras varje gång du förnyar certifikatet. Det säkerställer också att alla certifikat använder de senaste säkerhetsstandarderna.
Vissa certifikat gäller i ett eller två år, medan andra har utgångsdatum så låga som 90 dagar. För många kan dessa utgångsdatum vara besvärliga. Det finns dock två anledningar till varför certifikat med begränsad längd är nödvändiga:
- Att förnya ditt certifikat validerar din webbplats identitet.
- Det säkerställer att krypteringen du använder är uppdaterad, vilket håller användarnas data säkra under överföring.
Google har länge hävdat att standarden för SSL-certifikats utgångsdatum bör vara så kort som ett år . Vid ett tillfälle var det vanligt att SSL-certifikat varade i upp till fem år. Det var ett bekvämt tillvägagångssätt, men inte optimalt ur säkerhetssynpunkt.
Vad händer när ett SSL-certifikat går ut?
Nu när du vet varför SSL-certifikat går ut bör du också förstå vad som händer när SSL-certifikatet går ut. När du använder ett utgånget SSL-certifikat riskerar du din kryptering och ömsesidiga autentisering. Både användarna och webbplatsen blir sårbara; det är lätt för hackare att missbruka din webbplats.
Om en användare till exempel besöker din webbplats med ett utgånget SSL-certifikat visas en varningsskylt. Vanligtvis finns det ett utropstecken eller en låslogotyp i Google Chrome med meddelandet "din anslutning är inte privat".
Hur förnyar man sitt SSL-certifikat?
Processen för att förnya ett SSL-certifikat beror på vilket webbhotell eller certifikatutfärdare (CA) du använder. Den stora bilden är dock densamma: du genererar en certifikatsigneringsförfrågan (CSR) , aktiverar certifikatet och installerar det. Låt oss prata om varje steg nedan:
-
Steg 1: Generera en ny CSR (certifikatsigneringsbegäran)
Detta är det första steget för att förnya ett certifikat. Generera en CSR från ditt webbhotell, vilket validerar serverns identitet. Om du använder cPanel kan du gå till fliken Säkerhet och leta efter alternativet SSL/TLS > gå till Certifikatsigneringsbegäran (CSR) > generera en ny CSR; nedan följer de detaljerade stegen:
- Logga in på din cPanel-administratör.
- Från cPanel-startsidan, gå till avsnittet Säkerhet och klicka sedan på SSL/TLS
Under Certifikatsigneringsförfrågningar (CSR) klickar du på Generera, visa eller ta bort SSL-certifikatsigneringsförfrågningar. - Fyll i fälten i avsnittet Generera en ny certifikatsigneringsbegäran (CSR).
- Klicka på knappen Generera längst ner i formuläret.
På den nya sidan visas din CSR i avsnittet Begäran om kodad certifikatsignering. - Du måste göra en kopia av CSR:n för att begära ett SSL-certifikat.
-
Steg 2: Välj rätt SSL-certifikat för din webbplats
I det här steget väljer du ett certifikat som du anser vara lämpligt för din webbplats. Som vi vet har olika certifikat olika valideringsnivåer.
-
Steg 3: Validera ditt SSL-certifikat
I det här steget måste du bekräfta ägarrättigheterna för din domän. Det finns tre metoder för domänkontrollvalidering (DCV).
-
E-postvalidering
Med den här metoden förnyar du ditt SSL-certifikat med hjälp av en e-postadress som är kopplad till domänen i fråga.
-
HTTP-validering
Denna valideringsprocess innebär att man laddar upp en fil till den server där man vill installera certifikatet.
-
DNS-validering
Med hjälp av CNAME-poster kan du validera ditt SSL-certifikat.
Det enklaste tillvägagångssättet är e-postvalidering. Du kopplar din e-postadress till din domän och anger samma e-postadress i fältet för godkännande av e-postadress för att slutföra DCV:n. När detta är klart får du ett valideringsmejl inom några minuter.
-
-
Steg 4: Installera ditt nya SSL-certifikat
För det här steget kan du använda din installationsguide eller kontakta webbhotellsleverantören för support. Nedan följer dock ett exempel på hur man installerar ett SSL-certifikat:
- Starta cPanel-administratören.
- I avsnittet Säkerhet klickar du på SSL/TLS.
- Under Certifikat (CRT) klickar du på Generera, visa, ladda upp eller ta bort SSL-certifikat.
- Använd avsnittet Ladda upp certifikat för att ladda upp det primära certifikatet (.crt-fil med slumpmässigt namn) från din lokala dator och klicka på Ladda upp certifikat.
- På den nya sidan klickar du på Gå tillbaka.
- Scrolla ner till botten av sidan SSL-certifikat och klicka på Återgå till SSL-hanteraren.
- Under Installera och hantera SSL för din webbplats (HTTPS) klickar du på Hantera SSL-webbplatser.
- Scrolla ner till Installera en SSL-webbplats och klicka på Bläddra bland certifikat.
- Välj det certifikat du vill aktivera och klicka på Använd certifikat. Detta fyller i fälten för certifikatet automatiskt.
- Scrolla ner till botten av sidan och klicka på Installera certifikat.
- I popup-fönstret "Installationen har lyckats" klickar du på OK.
För att lära dig mer om SSL/TLS-certifikat, kolla in:
- https://www.encryptionconsulting.com/education-center/ssl-tls-certificates/#validity-check
- https://www.encryptionconsulting.com/why-to-fix-expired-ssl-certificates/
Hur håller du koll på ditt SSL-certifikats utgångsdatum?
Du vill alltid undvika en morgon när du vaknar och ser SSL-säkerhetsvarningen på din webbplats.
- Det snabbaste sättet att kontrollera ditt SSL-certifikat är direkt från din webbläsare genom att följa stegen nedan:
Gå till din webbläsare > Klicka på hänglåset bredvid URL:en > Gå till Certifikat > Klicka på fliken Allmänt > kontrollera certifikatets giltighetstid eller utgångsdatum.
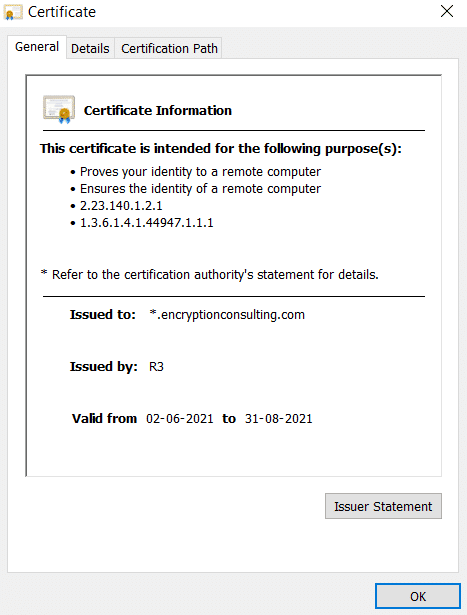
- Ett annat sätt att spåra SSL-certifikatets utgångsdatum är att logga in på ditt SSL-konto och kontrollera "nästa förfallodatum."
Hur kan krypteringskonsulting hjälpa till?
CertSecure Manage automatiserar hela förnyelsecykeln, genererar en ny CSR, slutför domänvalidering och installerar det återutfärdade certifikatet innan utgångsdatumet någonsin blir synligt för användarna. Aviseringar utlöses långt före förnyelsefönstret, anpassade till certifikatets faktiska giltighetsperiod snarare än en generisk tröskel. Stöds av ISO/IEC 27001:2022 och SOC 2-certifierade metoder.
Vanliga frågor om partihandel med mat och dryck
Kan jag bara förlänga ett utgånget SSL-certifikat istället för att förnya det?
Nej. Det finns ingen förlängningsmekanism för SSL/TLS-certifikat. Förnyelse innebär alltid att CA:n omvaliderar domänkontrollen och utfärdar ett nytt certifikat, oavsett om det gamla gick ut igår eller för ett år sedan.
Hur lång tid tar det att förnya ett SSL-certifikat?
Förnyelse av domänvaliderad validering kan slutföras på några minuter när domänkontrollen har verifierats. Förnyelser av organisationsvalidering och utökad validering tar längre tid eftersom certifikatutfärdaren verifierar affärsdokumentationen på nytt, vilket kan ta flera dagar.
Vad händer med besökare medan mitt certifikat har gått ut?
Webbläsare blockerar eller varnar för anslutningen, och visar ofta ett meddelande om att anslutningen inte är privat. Besökare som fortsätter efter varningen skyddas inte av kryptering eller identitetsverifiering för den sessionen.
Hur skiljer sig de tre domänvalideringsmetoderna åt?
E-postvalidering skickar en bekräftelse till en adress som är kopplad till domänen och är den snabbaste metoden. HTTP-validering kräver att en specifik fil laddas upp till servern. DNS-validering använder en CNAME- eller TXT-post. Alla tre bekräftar samma sak: att den som begär det kontrollerar domänen.
Kommer certifikaten att behöva förnyas oftare framöver?
Ja. CA/Browser Forum Ballot SC-081v3 minskar certifikatets maximala giltighetstid till 200 dagar senast i mars 2026, 100 dagar senast i mars 2027 och 47 dagar senast i mars 2029. Manuell förnyelse som är hanterbar en gång om året blir opraktisk vid den tiden, vilket är anledningen till att automatiserad förnyelse i allt högre grad är standard.
Automatisera certifikatförnyelser innan de löper ut
Automatisera certifikatlivscykler med CertSecure Manager så att förnyelse sker före utgångsdatum, inte efter ett avbrott.
- Key Takeaways
- Varför SSL-certifikat upphör att gälla
- Vad händer när ett SSL-certifikat löper ut
- Hur man förnyar sitt SSL-certifikat
- Hur man spårar certifikats utgångsdatum
- Hur kontrollerar man om ett SSL-certifikat är giltigt?
- Varför går ett SSL-certifikat ut?
- Vad händer när ett SSL-certifikat går ut?
- Hur förnyar man sitt SSL-certifikat?
- Hur håller du koll på ditt SSL-certifikats utgångsdatum?
- Hur kan krypteringskonsulting hjälpa till?
- Vanliga frågor om partihandel med mat och dryck
- Automatisera certifikatförnyelser innan de löper ut