
- Key Takeaways
- TLS och SSL: Vad är skillnaden?
- Vad TLS faktiskt erbjuder
- Hur TLS-handskakningen fungerar
- TLS-certifikat och certifikatutfärdaren
- Varför TLS är nödvändigt
- TLS och postkvantövergången
- Hur krypteringskonsulting hjälper
- Vanliga frågor om partihandel med mat och dryck
- Ligg steget före kortare certifikat och Post-Quantum TLS
TLS (Transport Layer Security) är ett kryptografiskt protokoll som krypterar data som skickas över ett nätverk, så att information som utbyts mellan en klient och en server förblir privat och oförändrad. SSL (Secure Sockets Layer) är dess föregångare. TLS är det som sätter 'S' i HTTPS.
TLS (Transport Layer Security) är protokollet som säkrar data som överförs över internet. Det krypterar anslutningen mellan en klient, till exempel en webbläsare, och en server, så att ingen däremellan kan läsa eller manipulera informationen. Det autentiserar också servern med ett digitalt certifikat . SSL är den äldre, numera föråldrade föregångaren, även om termen fortfarande används löst. TLS är det som gör HTTPS säkert.
Key Takeaways
- TLS (Transport Layer Security) krypterar data under överföring och autentiserar servern, vilket håller information som utbyts mellan en klient och server privat och manipulationssäker.
- SSL (Secure Sockets Layer) är den föråldrade föregångaren till TLS. De två kallas ofta tillsammans för 'SSL/TLS', och certifikat kallas fortfarande ofta för 'SSL-certifikat', men moderna system använder TLS.
- Den nuvarande versionen är TLS 1.3 (2018), vilken är snabbare och säkrare än tidigare versioner. TLS 1.0 och 1.1 är föråldrade och bör inaktiveras.
- En TLS-session börjar med en handskakning som autentiserar servern via dess certifikat och upprättar en delad sessionsnyckel. Modern TLS använder kortlivat Diffie-Hellman-nyckelutbyte för framåtriktad sekretess.
- Livslängden för offentligt betrodda TLS-certifikat krymper: den maximala giltighetstiden sjunker till 200 dagar år 2026, 100 dagar år 2027 och 47 dagar år 2029, vilket gör certifikatautomatisering avgörande.
TLS och SSL: Vad är skillnaden?
SSL (Secure Sockets Layer) var det ursprungliga protokollet för kryptering av webbtrafik, utvecklat av Netscape på 1990-talet. Det fanns i versioner upp till SSL 3.0, som visade sig ha allvarliga säkerhetsbrister. När SSL omarbetades döptes nästa version om: istället för SSL 4.0 blev det TLS 1.0. TLS är därför den direkta efterföljaren till SSL, och varje version av SSL är nu föråldrad och anses vara osäkra.
I vardagligt språkbruk säger folk fortfarande "SSL" när de menar TLS, och digitala certifikat kallas allmänt för "SSL-certifikat" trots att de används för TLS. Den korrekta termen för protokollet som används idag är TLS. Versionerna spelar roll: TLS 1.2 (2008) används fortfarande flitigt, och TLS 1.3 (2018) är den nuvarande, säkraste versionen, efter att ha tagit bort föråldrade algoritmer och effektiviserat handskakningen. TLS 1.0 och 1.1 avskalades formellt 2021 och bör inaktiveras.
Vad TLS faktiskt erbjuder
En TLS-anslutning ger tre säkerhetsgarantier samtidigt:
- kryptering: Datan som utväxlas krypteras så att den som avlyssnar trafiken bara ser chiffertext.
- Authentication: Servern bevisar sin identitet med ett digitalt certifikat utfärdat av en betrodd certifikatmyndighet, så att klienten vet att den pratar med den riktiga webbplatsen och inte en bedragare.
- Integritet: Varje meddelande har en kryptografisk kontroll så att eventuell manipulering under överföringen upptäcks.
När du ser HTTPS och ett hänglås i webbläsarens adressfält skyddar TLS anslutningen. Utöver webbsurfning säkrar TLS även e-post, meddelanden, röst- och videosamtal, API:er och otaliga andra tjänster som behöver privat, autentiserad kommunikation.
Hur TLS-handskakningen fungerar
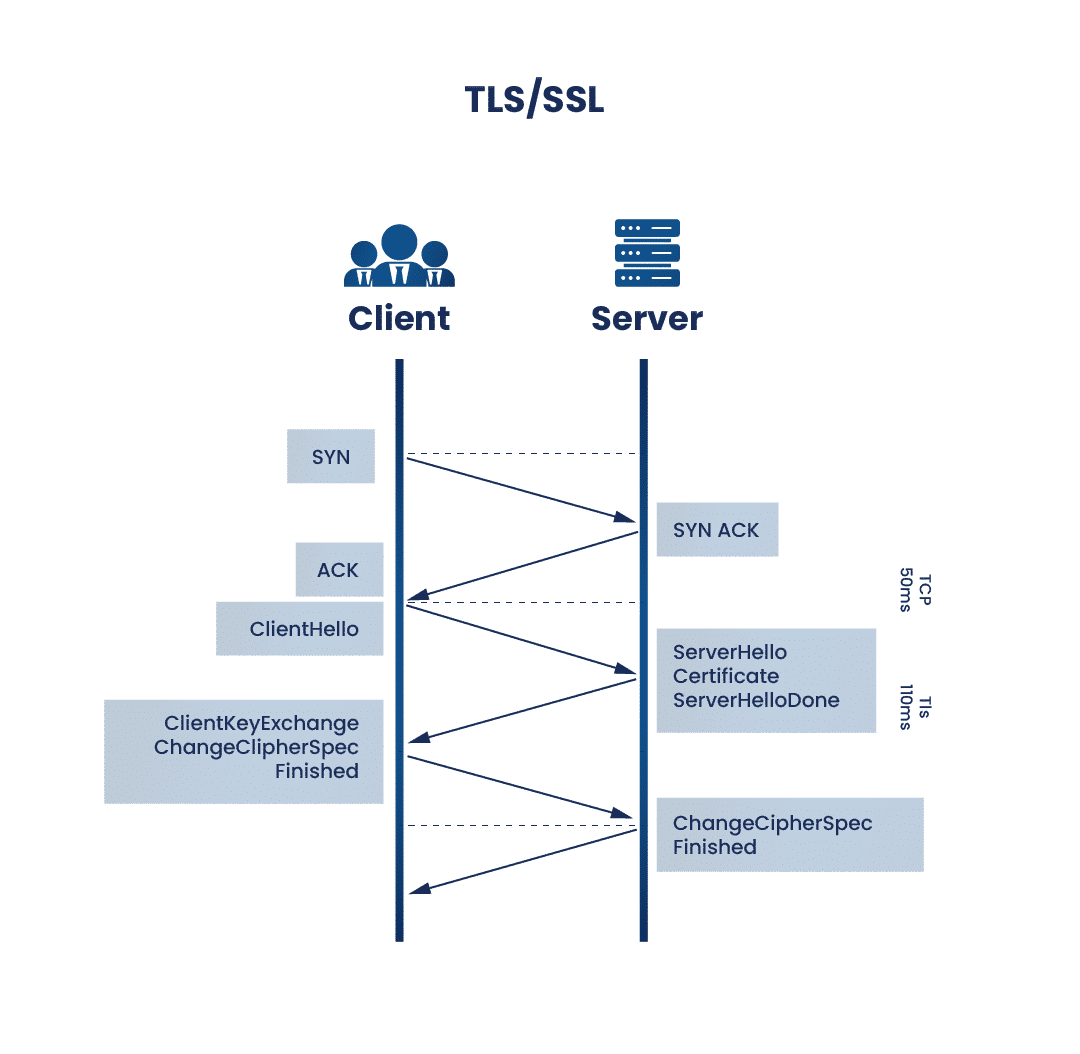
Varje TLS-anslutning börjar med en handskakning: en kort förhandling där klienten och servern kommer överens om hur sessionen ska säkras och en delad nyckel upprättas. Modern TLS fungerar ungefär så här, med en webbläsare som ansluter till en webbplats som exempel.
- Kund hej: Klienten kontaktar servern och skickar TLS-versionerna och chiffer-sviter den stöder, tillsammans med lite slumpmässig data.
- Serverhälsning och certifikat: Servern väljer en ömsesidigt stödd TLS-version och krypteringssvit och skickar sitt digitala certifikat, som innehåller dess publika nyckel och är signerat av en betrodd certifikatutfärdare.
- Certifikatverifiering: Klienten verifierar certifikatet mot sin lista över betrodda certifikatutfärdare, vilket bekräftar serverns identitet och att certifikatet är giltigt och inte har löpt ut eller återkallats.
- Nyckelutbyte: Klienten och servern använder kortlivat Diffie-Hellman-nyckelutbyte för att oberoende av varandra härleda samma delade hemlighet utan att någonsin överföra den. Detta ger framåtriktad sekretess, vilket innebär att även om serverns privata nyckel senare komprometteras kan tidigare sessioner inte dekrypteras.
- Session etablerad: Båda sidor härleder en symmetrisk sessionsnyckel från den delade hemligheten och växlar till snabb symmetrisk kryptering (som AES) för resten av sessionen. Sessionsnyckeln kasseras när anslutningen stängs.
Detta är samma hybridmönster som används på andra ställen inom kryptografi: asymmetriska tekniker autentiserar servern och etablerar nyckeln, sedan skyddar snabb symmetrisk kryptering huvuddelen av informationen. TLS 1.3 effektiviserade denna handskakning så att den slutförs på en enda tur och retur, vilket gör anslutningar snabbare och säkrare. (Äldre versioner av TLS stödde RSA-nyckeltransport, där klienten krypterade en hemlighet med serverns publika nyckel; TLS 1.3 tog bort detta till förmån för Diffie-Hellman för framåtriktad sekretess.)
TLS-certifikat och certifikatutfärdaren
TLS-autentisering är beroende av digitala certifikat utfärdade av en certifikatutfärdare (CA), en betrodd tredje part som verifierar att en organisation kontrollerar en domän innan ett certifikat utfärdas för den. Certifikatet binder serverns identitet till sin offentliga nyckel, och webbläsare litar på det eftersom de litar på den certifikatutfärdare som signerade det. Denna förtroendekedja är en del av infrastrukturen för offentliga nyckelr ( PKI ). När ett certifikat går ut eller är felkonfigurerat visar webbläsare en säkerhetsvarning och kan blockera åtkomst helt, vilket är anledningen till att certifikathantering är viktig operativt, inte bara kryptografiskt.
Certifikatens livslängd krymper snabbt
I april 2025 godkände CA/Browser Forum en gradvis minskning av den maximala giltigheten för offentligt betrodda TLS-certifikat, från dagens 398 dagar ner till 47 dagar. Tidsplanen:
– Från och med 15 mars 2026: maximalt 200 dagar
– Från och med 15 mars 2027: maximalt 100 dagar
– Från och med 15 mars 2029: maximalt 47 dagar
Detta gäller offentligt betrodda certifikat, inte interna PKI. Målet är att begränsa skadorna från komprometterade nycklar och att driva branschen mot automatisering och krypto-agilityEfter 47 dagar blir manuell certifikatförnyelse opraktisk, så automatiserad hantering av certifikatlivscykeln blir snabbt allt viktigare.
Varför TLS är nödvändigt
Utan TLS färdas data över nätverket i klartext, där alla som befinner sig mellan klienten och servern kan läsa eller ändra den. Ett inloggningsformulär som skickas via en okrypterad anslutning exponerar användarens inloggningsuppgifter för alla tjuvlyssnare längs vägen. TLS stänger den exponeringen genom att kryptera kanalen från ände till ände, så att endast de avsedda parterna kan läsa informationen.
Idag är TLS i praktiken obligatoriskt. Stora webbläsare markerar vanliga HTTP-webbplatser som "Inte säkra" och vägrar i allt högre grad att ladda dem, sökmotorer föredrar HTTPS, och praktiskt taget alla onlinetjänster, från banktjänster till e-post till API :er, är beroende av TLS. Det har gått från att vara bästa praxis till ett grundläggande krav på att vara på internet överhuvudtaget.
TLS och postkvantövergången
TLS förlitar sig på asymmetrisk kryptografi för sitt nyckelutbyte, och det är precis vad en framtida kvantdator skulle kunna knäcka med Shors algoritm. Eftersom krypterad trafik som fångas upp idag skulle kunna dekrypteras senare (en skörda-nu-dekryptera-senare- attack), anammar TLS-ekosystemet redan post-kvantnyckelutbyte.
Stora webbläsare och servrar stöder nu hybridnyckelutbyte som kombinerar en klassisk algoritm med post-quantum ML-KEM (FIPS 203), vilket skyddar sessioner utan att man behöver vänta på en fullständig migrering. Den symmetriska krypteringen som skyddar sessionsdata, såsom AES-256, förblir säker. Kortare certifikatlivslängder är delvis avsedda att göra den slutliga algoritmövergången smidigare.
Hur krypteringskonsulting hjälper
TLS är bara så tillförlitligt som certifikaten och kryptografin bakom det, och med krympande certifikatlivslängder och ankomst till post-kvantumalgoritmer blir det svårare att hantera detta manuellt. Encryption Consultings krypteringsrådgivningstjänster hjälper organisationer att utvärdera sin TLS- och certifikatstatus, tillämpa starka protokollversioner och krypteringssviter, planera för övergången till kortare certifikatlivslängder och automatiserad hantering av certifikatlivscykler , och förbereda sin kryptering för övergången efter kvantum, allt i linje med NIST och branschriktlinjer. Stöds av ISO/IEC 27001:2022 och SOC 2-certifierade metoder.
Vanliga frågor om partihandel med mat och dryck
Vad är TLS/SSL, enkelt uttryckt?
TLS (Transport Layer Security) är ett protokoll som krypterar information som skickas mellan din enhet och en webbplats eller tjänst, så att ingen däremellan kan läsa eller ändra den. SSL (Secure Sockets Layer) är dess äldre föregångare, numera föråldrad, även om folk fortfarande säger "SSL" av gammal vana. TLS är det som gör en webbplats anslutning säker, vilket visas med HTTPS och hänglåset i din webbläsare. Det skyddar inloggningar, betalningar, e-postmeddelanden med mera.
Vad är skillnaden mellan TLS och SSL?
SSL är det ursprungliga protokollet för kryptering av webbtrafik, och TLS är dess efterföljare. När SSL 3.0 omarbetades döptes nästa version om till TLS 1.0 istället för SSL 4.0. Alla SSL-versioner är nu föråldrade och osäkra, medan TLS används aktivt, med TLS 1.3 som den nuvarande versionen. Termerna används ofta omväxlande, och certifikat kallas fortfarande för "SSL-certifikat", men protokollet som används idag är TLS.
Vilken är den senaste versionen av TLS?
Den senaste versionen är TLS 1.3, publicerad 2018. Den är snabbare och säkrare än tidigare versioner: den tog bort föråldrade och svaga kryptografiska alternativ och effektiviserade handskakningen så att en säker anslutning kan upprättas på en enda tur och retur. TLS 1.2, från 2008, används fortfarande flitigt och anses säker när den är korrekt konfigurerad. TLS 1.0 och 1.1 föråldrades 2021 och bör inaktiveras.
Hur fungerar TLS-handskakningen?
TLS-handskakningen är en kort förhandling i början av en anslutning. Klienten skickar sina stödda TLS-versioner och krypteringssviter. Servern svarar med sitt val och sitt digitala certifikat. Klienten verifierar certifikatet mot betrodda certifikatutfärdare för att bekräfta serverns identitet. De två använder sedan Diffie-Hellman-nyckelutbyte för att härleda en delad hemlighet utan att överföra den, och växlar till snabb symmetrisk kryptering för sessionen.
Varför förkortas livslängden för TLS-certifikat till 47 dagar?
I april 2025 godkände CA/Browser Forum en gradvis minskning av den maximala giltigheten för offentligt betrodda TLS-certifikat, till 47 dagar i mars 2029, med mellanliggande gränser på 200 dagar år 2026 och 100 dagar år 2027. Målet är att begränsa hur länge ett komprometterat eller föråldrat certifikat förblir giltigt, och att driva branschen mot automatisering och kryptoagilitet. Det gör automatiserad hantering av certifikatlivscykeln avgörande, eftersom manuell förnyelse är opraktisk med den frekvensen.
Är TLS säkert mot kvantdatorer?
Den symmetriska krypteringen som TLS använder för att skydda sessionsdata, såsom AES-256, anses kvantsäker. Det asymmetriska nyckelutbytet som upprättar en TLS-session är dock beroende av algoritmer som en kvantdator kan förstöra. För att åtgärda detta har stora webbläsare och servrar börjat distribuera hybrid post-kvantnyckelutbyte, som kombinerar en klassisk algoritm med post-kvantstandarden ML-KEM (FIPS 203), som skyddar mot skörd-nu-dekryptera-senare-attacker där infångad trafik dekrypteras i framtiden.
Ligg steget före kortare certifikat och Post-Quantum TLS
Mellan 47-dagars certifikat och övergången efter kvantumsgränserna blir TLS-hantering ett rörligt mål. Utforska Encryption Consultings krypteringsrådgivningstjänster för att bedöma din TLS- och certifikatstatus och förbereda dig för vad som komma skall.
- Key Takeaways
- TLS och SSL: Vad är skillnaden?
- Vad TLS faktiskt erbjuder
- Hur TLS-handskakningen fungerar
- TLS-certifikat och certifikatutfärdaren
- Varför TLS är nödvändigt
- TLS och postkvantövergången
- Hur krypteringskonsulting hjälper
- Vanliga frågor om partihandel med mat och dryck
- Ligg steget före kortare certifikat och Post-Quantum TLS