
- Snabbt svar: Vad är Certutil och Certreq dolda switchar?
- Key Takeaways
- Vem borde bry sig om Certutil och Certreq dolda switchar
- Förutsättningar, kommandon, valideringskontroller och återställning per switchkategori
- Certutil.exe
- Certreq.exe
- -ImportPFX i Certreq jämfört med -importPFX i Certutil
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
Under de senaste 20 åren har certutil.exe och certreq.exe varit två av de mest pålitliga Windows-verktygen. Dessa verktyg har visat sig vara viktiga för att hantera kryptografiska nycklar och certifikat , särskilt i serversammanhang där säkerhet är avgörande. Det är ingen hemlighet att den grundläggande användningen av dessa verktyg ger en mängd kraftfulla funktioner.
Utöver deras vanliga funktioner finns det dock en djupare uppsättning avancerade funktioner och mindre kända switchar utformade för administratörer som behöver finjusterad kontroll över certifikatförfrågningar och utfärdande. I den här guiden går vi igenom dessa ofta förbisedda funktioner och avslöjar de dolda switcharna som frigör verktygens fulla potential.
Snabbt svar: Vad är Certutil och Certreq dolda switchar?
Dolda switchar för Certutil och Certreq är avancerade kommandoradsparametrar i certutil.exe och certreq.exe som inte visas i standardhjälpen. De visas genom att köra den skiftlägeskänsliga metoden. -uSAGE flagga. Certutil exponerar 24 ytterligare switchar för Active Directory PKI-hantering, HSM-diagnostik och CNG-konfiguration. Certreq exponerar 5 ytterligare switchar inklusive direkt import från hårdvaruleverantörer via -ImportPFX.
Key Takeaways
- Ocuco-landskapet
-uSAGEflagga (skiftlägeskänslig) är nyckeln till att avslöja dolda brytare i både certutil och certreq. Kombinerat med-vför certutil (certutil -v -uSAGE), producerar den den mest kompletta hjälputdatan med fullständig syntax. Utan den förblir 24 certutil-switchar och 5 certreq-switchar helt osynliga. - Dolda switchar är odokumenterade av design och kan bete sig olika mellan Windows Server-versioner. De faller utanför standard Microsoft-support. Testa dem alltid i en icke-produktionsmiljö innan du distribuerar dem mot en aktiv eller kritisk CA. Switchar som
-dsDel,-delkeyoch-SetCATemplatesär oåterkalleliga och kan permanent ta bort Active Directory PKI-objekt eller begränsa utfärdandet av CA-mallar. - Ocuco-landskapet
-csplistoch-csptestpar är det snabbaste sättet att diagnostisera problem med HSM och smartkortsleverantörer: om leverantören inte visas i-csplist, föraren är inte registrerad; om det visas men-csptestmisslyckas, är problemet behörigheter, PIN-kod eller bibliotekssökväg. Detta arbetsflöde ersätter timmar av felsökning via leverantörssamtal med en strukturerad tvåstegsdiagnos. - Ocuco-landskapet
-v -dstemplatekombinationen är rätt kommando för säkerhetsgranskning av certifikatmallar. Utan-v, får du mallnamn. Med den får du hela expansionen inklusive registreringsflaggor, privata nyckelflaggor, utgivningspolicyer och EKU OID:er, vilket är vad som behövs för att identifiera felkonfigurationer från ESC1 till ESC16 i AD CS-miljöer. - certutil
-importPFXoch certreq-ImportPFXtjäna olika syften. Använd certutil för import av standard Windows-certifikatarkiv med modifierarkontroll. Använd certreq när du importerar direkt till en namngiven hårdvaruleverantör, HSM KSP eller specifik smartkortsläsare, eftersom certreq riktar in sig på leverantören efter namn snarare än efter Windows-arkiv.
Vem borde bry sig om Certutil och Certreq dolda switchar
Dessa dolda switchar är främst ett PKI-administratörsverktyg, men de operativa och säkerhetsmässiga konsekvenserna berör flera team. Varje roll nedan har en anledning att förstå vad dessa switchar kan göra och var deras skyddsräcken behöver placeras.
| Roll | Varför det gäller | Åtgärdsobjekt |
|---|---|---|
| PKI-administratörer | Egen daglig verksamhet i Certutil och Certreq: CA-hälsokontroller, mallgranskningar via -v -dstemplate, CRL- och AIA-validering via -URL, databasrensning och HSM-diagnostik via -csplist och -csptestDe dolda växlarna är de primära verktygen för avancerad AD CS-felsökning | Lär dig och testa alla 24 dolda Certutil-switchar och 5 dolda Certreq-switchar i en laboratoriemiljö; bygg en diagnostisk runbook som mappar vanliga AD CS-felscenarier till rätt dolda switch; bekräfta att CertSecure-hanterare CLM-inventeringen är aktuell så mall- och registreringsdata från -dstemplate revisioner kan korsrefereras |
| Säkerhetsarkitekter | Äga policyn som styr vilka dolda switchar som är godkända för produktionsanvändning utan ändringskontroll; -dsDel, -delkeyoch -SetCATemplates är oåterkalleliga och kräver formellt godkännande; -v -dstemplate är diagnostikverktyget för granskning av felkonfiguration av certifikatmallar från ESC1 till ESC16 | Definiera och dokumentera vilka dolda brytare som kräver godkännande av ändringskontroll före produktionsanvändning; inkludera certutil -v -dstemplate utdata i kvartalsvisa säkerhetsrevisioner för certifikatmallar tillsammans med Locksmith och PSPKIAudit; granskning CBOM-säkerhet kryptografiskt inventarium tillsammans med mallgranskningsresultat |
| Active Directory-team | Egen PKI-containerobjekthantering i Active Directory; -ds, -dsDel, -dsCert, -dsCRLoch -dsTemplate switchar fungerar direkt på AD PKI-objekt och kräver AD-administratörssamordning; oavsiktlig radering via -dsDel tar bort objekt permanent utan MMC-bekräftelsemeddelanden | Kräv att AD-teamet godkänner det innan något -dsDel, -dsAddTemplate, eller -SetCATemplates operationer i produktion; bekräfta att säkerhetskopior av AD PKI-containrar är tillgängliga innan någon dold switch-operation som ändrar AD-objekt |
| Compliance-team | Måste visa att CA-konfigurationsändringar utfördes via auktoriserade switchar med dokumenterat före/efter-tillstånd; CA-revisionsloggposter för malländringar (händelse-ID 4899/4900) och borttagning av nycklar måste behållas som revisionsbevis. | Omfatta certutil -v -dstemplate baslinjeutdata i kvartalsvisa efterlevnadsbevis; bekräfta att CA-revisionsloggning är aktiverad (certutil -setreg ca\auditfilter 127); dokumentera den godkända växelpolicyn som en PKI-operativ kontroll |
| CISO: er | De dolda switcharna inkluderar funktioner som permanent kan ändra CA-förtroendekonfigurationen; utan en definierad policy för vilka switchar som kräver ändringskontroll, en enda felkonfigurerad -SetCATemplates or -dsDel kan störa certifikatutfärdandet i hela företaget | Kräv en formell auktoriseringspolicy för certutil/certreq-switchar som en del av PKI-styrningsdokumentationen; finansiera PKI-administratörsutbildning om dolda switchfunktioner och skyddsräcken; inkludera konfigurationsändringshändelser för AD CS i SIEM-övervakning |
Förutsättningar, kommandon, valideringskontroller och återställning per switchkategori
Använd den här tabellen innan du kör dolda switchar i en produktionsmiljö. Varje rad mappar en switchkategori till dess förutsättning, det exakta kommandot, valideringskontrollen som bekräftar korrekt funktion, det vanliga felet att hålla utkik efter, återställningsåtgärden och den ansvariga ägaren.
| Växla kategori | Förutsättning | Kommando | Valideringskontroll | Vanligt fel | rollback | Ägare |
|---|---|---|---|---|---|---|
| Visa dolda brytare | certutil.exe tillgänglig (ingår i Windows som standard); administratörsprompt | certutil -v -uSAGE (mest komplett) eller certutil -uSAGE (endast namn) | Utgången är betydligt längre än certutil -?ytterligare brytare visas som saknas i standardhjälpen | Flagga skriven med gemener (-usage) returnerar standardhjälp; måste vara -uSAGE (skiftlägeskänsligt) | N/A — skrivskyddad åtgärd | PKI-administratör |
| Mallgranskning (-dstemplate) | AD CS installerat; domänansluten maskin; användaren har läsåtkomst till AD PKI-behållare | certutil -v -dstemplate (alla mallar) eller certutil -v -dstemplate WebServer (enskild mall) | Utdata inkluderar värdena msPKI-Certificate-Name-Flag, msPKI-Private-Key-Flag, pKIExtendedKeyUsage och msPKI-Enrollment-Flag för varje mall. | Åtkomst nekad: användaren saknar läsrättigheter till CN=Certifikatmallar i AD; kräver domänanvändare med minst PKI-läsåtkomst | N/A — skrivskyddad åtgärd | PKI-administratör / Säkerhetsarkitekt |
| HSM/CSP-diagnostik (-csplist, -csptest) | HSM- eller smartkortsleverantörsdrivrutin registrerad som en CSP eller KSP på maskinen; administratörsprompt | certutil -csplist sedan certutil -csptest "ProviderName" | Målleverantören visas i -csplist produktion; -csptest returnerar lyckat resultat utan felmeddelanden om nekad åtkomst eller att leverantören inte hittades | Leverantör frånvarande -csplistDrivrutinen är inte registrerad, installera om leverantörens drivrutin; -csptest misslyckas: PIN- eller behörighetsproblem, kontrollera HSM-autentiseringskonfigurationen | N/A — skrivskyddad diagnostik; om ominstallation av drivrutin orsakar problem, återställ från systemögonblicksbild | PKI-administratör |
| CRL/AIA URL-validering (-URL) | Nätverksåtkomst till CRL- och AIA-slutpunkter från CA-servern; dold Certutil-switch tillgänglig | certutil -URL <CertificateFile> or certutil -URL <CRLFile> | Alla CDP- och AIA-URL:er returnerar statusen nåbar; CRL-nedladdningen lyckas och signaturen validerar; OCSP-respondern returnerar ett giltigt svar | URL:en kan inte nås: brandväggsregel blockerar CRL- eller AIA-porten; CRL-signatur ogiltig: mellanliggande CA-nyckelmatchning missmatchning; OCSP-timeout: svararen är nere eller felkonfigurerad | N/A — skrivskyddad; lös brandväggs- eller publiceringsproblem separat | PKI-administratör |
| Borttagning av AD PKI-objekt (-dsDel) | Domänadministratörs- eller företagsadministratörsrättigheter; säkerhetskopiering av AD PKI-container slutförd; godkännande av ändringskontroll erhållet; icke-produktionstest slutfört | certutil -dsDel <ObjectDN> | Objektet visas inte längre i certutil -ds utdata; inga oväntade registreringsfel rapporterades i CA-händelseloggen efter borttagning | Felaktigt DN angivet: tar bort fel AD PKI-objekt permanent utan återställning från certutil; ingen bekräftelsefråga visas före borttagning | Återställ borttagna AD-objekt från AD-papperskorgen om aktiverat; eller återställ från AD-säkerhetskopia; ingen certutil-återställning finns | PKI-administratör + AD-team (gemensam auktorisering) |
| Begränsning för CA-mall (-SetCATemplates) | CA-administratörsrättigheter; aktuell malllista dokumenterad via certutil -catemplatesgodkännande av ändringskontroll | certutil -SetCATemplates +TemplateName (lägg till) eller certutil -SetCATemplates -TemplateName (ta bort) | certutil -catemplates återspeglar den avsedda malllistan; testregistrering från en klientdator bekräftar att de förväntade mallarna är tillgängliga och att inga oavsiktliga mallar är blockerade | Fel mallnamn: avsedd mall har tagits bort, vilket orsakar registreringsfel för beroende system; verifiera mallnamnen exakt innan körning | Lägg till borttagna mallar igen via certutil -SetCATemplates +TemplateNameåterställ en fullständig malllista från baslinjen före ändringen | PKI-administratör |
| certreq -ImportPFX (HSM-import) | HSM KSP registrerad och bekräftad via certutil -csplist; PFX-fil tillgänglig; administratörsprompt; icke-produktionstest slutfört | certreq -ImportPFX PFXFile "ProviderName" | Certifikatet visas i mål-HSM-nyckelbehållaren; nyckelåtgärder (signering, kryptering) lyckas med den importerade nyckeln via den namngivna leverantören. | Leverantör hittades inte: HSM-drivrutinen är inte registrerad; PIN-fel: autentisering till HSM misslyckades; använd certutil -csplist för att bekräfta leverantörens namns stavning och tillgänglighet innan körning | Ta bort den importerade nyckelbehållaren från HSM med hjälp av leverantörshanteringsverktyget; använd inte certutil -delkey på HSM-containrar utan leverantörsvägledning | PKI-administratör |
Certutil.exe
Certutil.exe är ett kraftfullt kommandoradsverktyg inbyggt i Windows som används för att hantera, felsöka och validera PKI-komponenter (Public Key Infrastructure). Det används flitigt av PKI-administratörer, säkerhetsingenjörer och systemadministratörer och stöder ett brett spektrum av certifikatrelaterade åtgärder, inklusive hantering och inspektion av certifikatarkiv, verifiering av certifikatkedjor och nyckelpar, kontroll av återkallningsstatus via CRL (Certificate Revocation List) och OCSP (Online Certificate Status Protocol) , kodning och avkodning av filer, hashning av filer, konfiguration av registerinställningar för certifikatutfärdare (CA), interaktion med Active Directory PKI-behållare, konvertering av certifikat mellan olika format och felsökning av certifikatregistrering eller förtroendeproblem. På grund av dess omfattande funktionalitet och flexibilitet har certutil.exe blivit ett av de viktigaste verktygen för att arbeta med Microsoft PKI-miljöer.
För att besöka den officiella dokumentationen, följ länken: certutil-dokumentation
Utforskar Certutil
Utöver certifikatåtgärder kan certutil.exe användas för att säkerhetskopiera och återställa CA-komponenter, visa konfigurationsinformation för CA:er och konfigurera certifikattjänster.
Ett beteende som är värt att förstå är att när certutil körs utan några parametrar på en certifieringsutfärdarserver (CA) , visar den information om den lokala CA-konfigurationen. På en maskin som inte är en CA-server används standardinställningen motsvarigheten till certutil -dump. Det är viktigt att förstå denna skillnad när man analyserar certutils utdata under felsökning eller logggranskning.
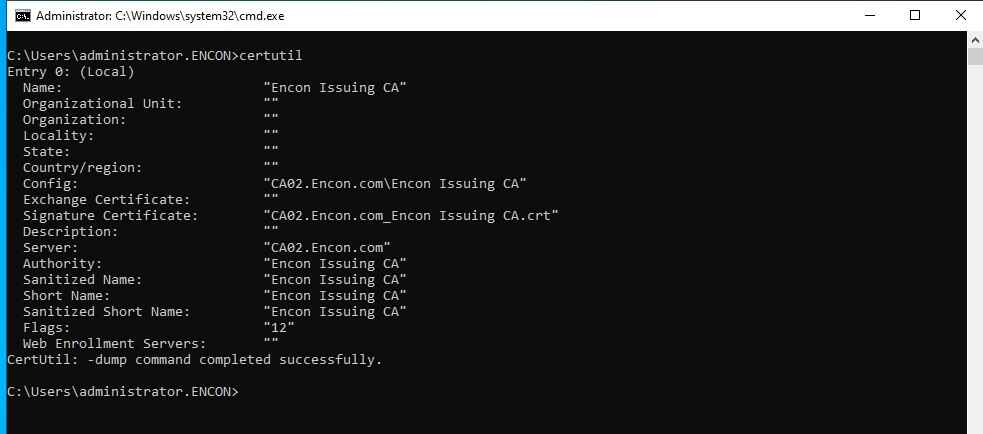
Certutil erbjuder ett brett utbud av switchar, som kan utforskas med hjälp av certutil -? eller certutil
Du kanske funderar på vilken större skillnad "-v"-omkopplaren kan göra, så här är utdata från en sträng jämfört mellan certutil -? och certutil -v -?
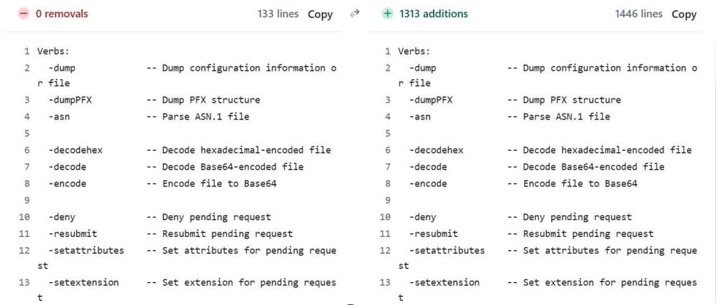
Vänster sida visar utdata från kommandot " certutil -? ", medan höger sida visar utdata från kommandot " certutil -v -? ". Skillnaden är omedelbart märkbar. Den utförliga utdata är betydligt längre och sträcker sig långt utöver den koncisa lista som returneras av certutil -?. Medan standardhjälpen fokuserar på vanligt förekommande kommandon med korta beskrivningar, utökas utdata avsevärt genom att lägga till växeln -v till att inkludera ytterligare kommandon och mer detaljerad information. Detta illustrerar tydligt hur mycket funktionalitet i certutil.exe förblir dold om inte utförlig hjälp uttryckligen begärs.
Utforska dolda brytare i Certutil
Det mest kompletta sättet att utforska allt som certutil erbjuder är med följande flaggkombination:
certutil -v -användning
Detta kombinerar utförlig utdata (-v) med den utökade användningsvyn (-uSAGE), vilket ger den mest detaljerade hjälpen med fullständig syntax och ytterligare kommandon som inte visas i standardhjälpen.
Om du bara behöver listan över dolda switchnamn utan fullständig syntaxdetalj, ger följande kommando en snabbare delmängd:
certutil-användning
Det är värt att notera att båda flaggorna är skiftlägeskänsliga och måste skrivas exakt som visas. Dessutom är de dolda växlarna i både certutil och certreq odokumenterade av en anledning, eftersom de kan bete sig olika mellan Windows-versioner och falla utanför ramen för standardsupport från Microsoft. Av denna anledning är det alltid lämpligt att testa dem i en icke-produktionsmiljö innan de distribueras i ett aktivt eller kritiskt system.
Låt oss analysera skillnaden mellan de två i detalj. Till vänster har vi standardutdata för certutil -?, medan vi till höger har utdata för certutil -uSAGE . Jämförelsen belyser tydligt ytterligare dolda växlar, som inte syns i standardhjälpen. Dessa extra alternativ är markerade med grönt i -uSAGE-vyn för bättre identifiering.
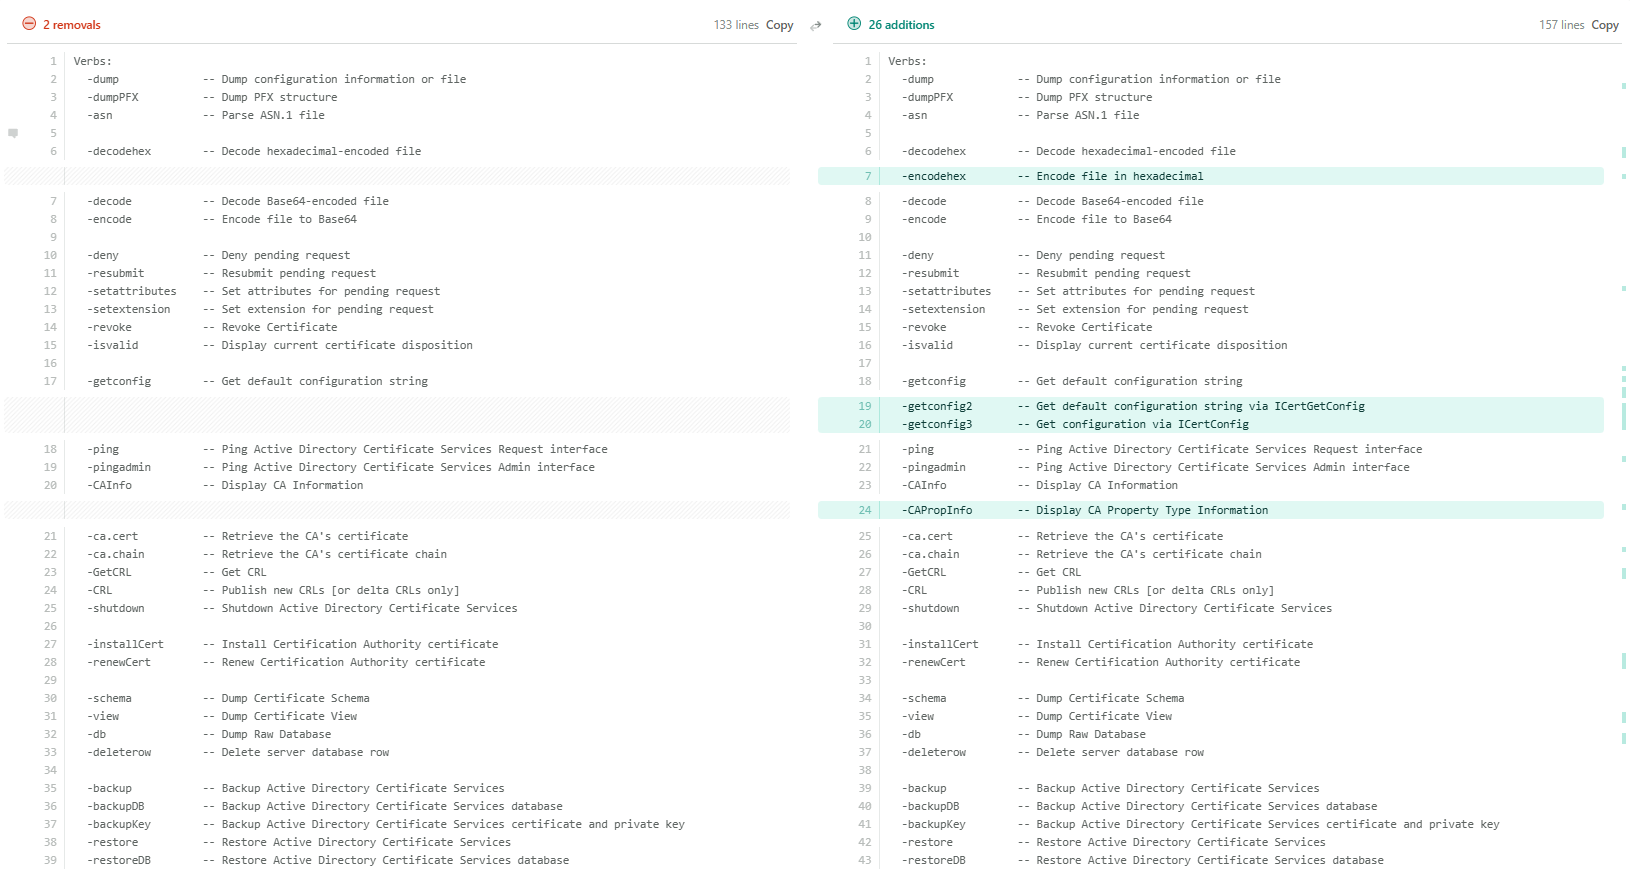
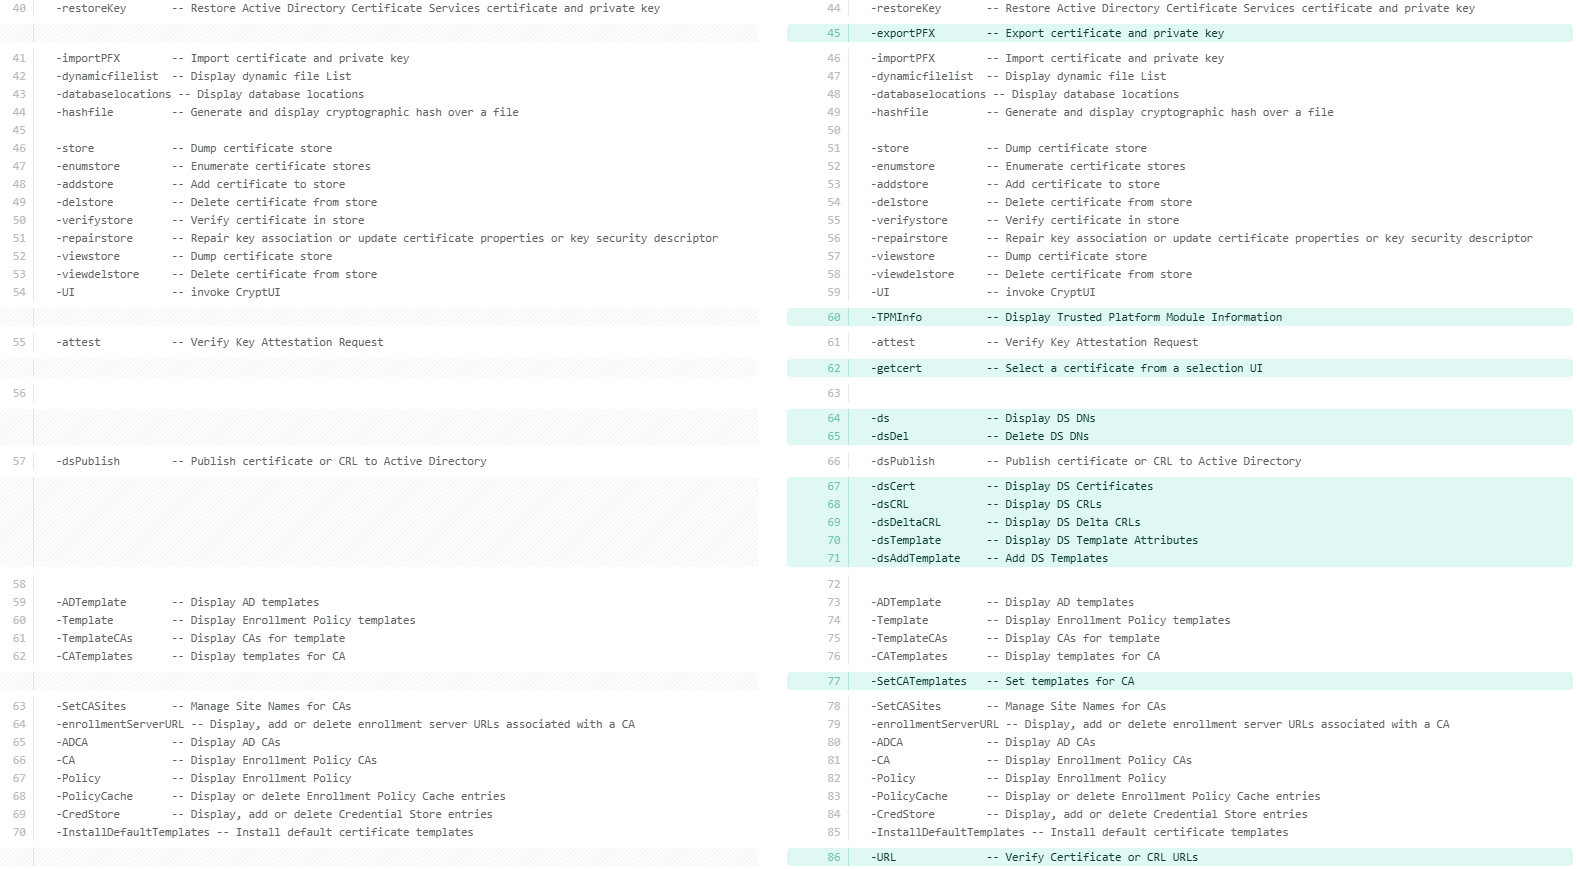
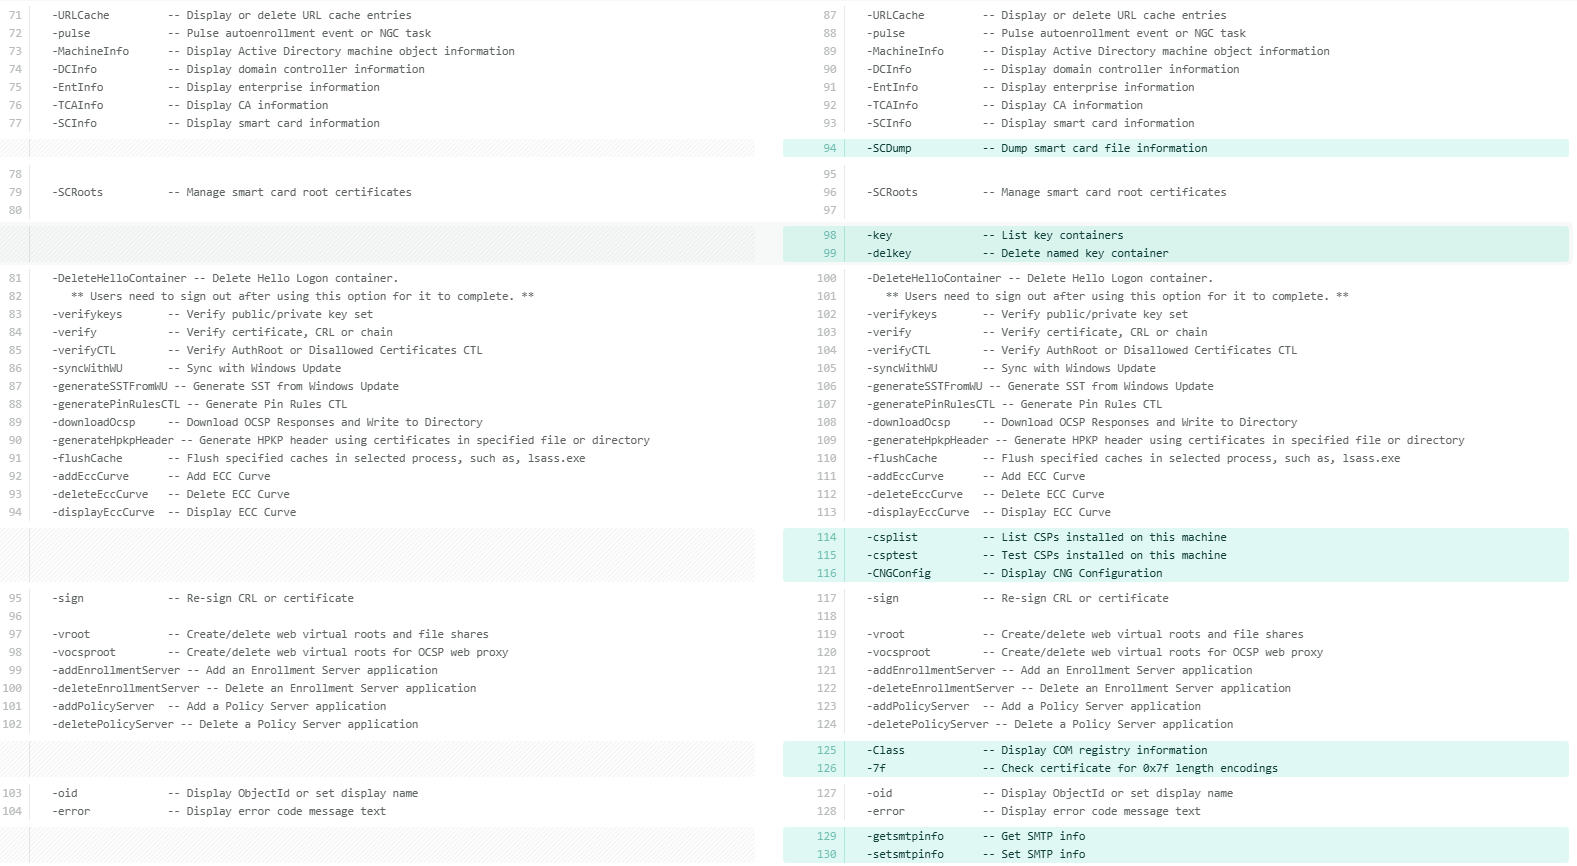
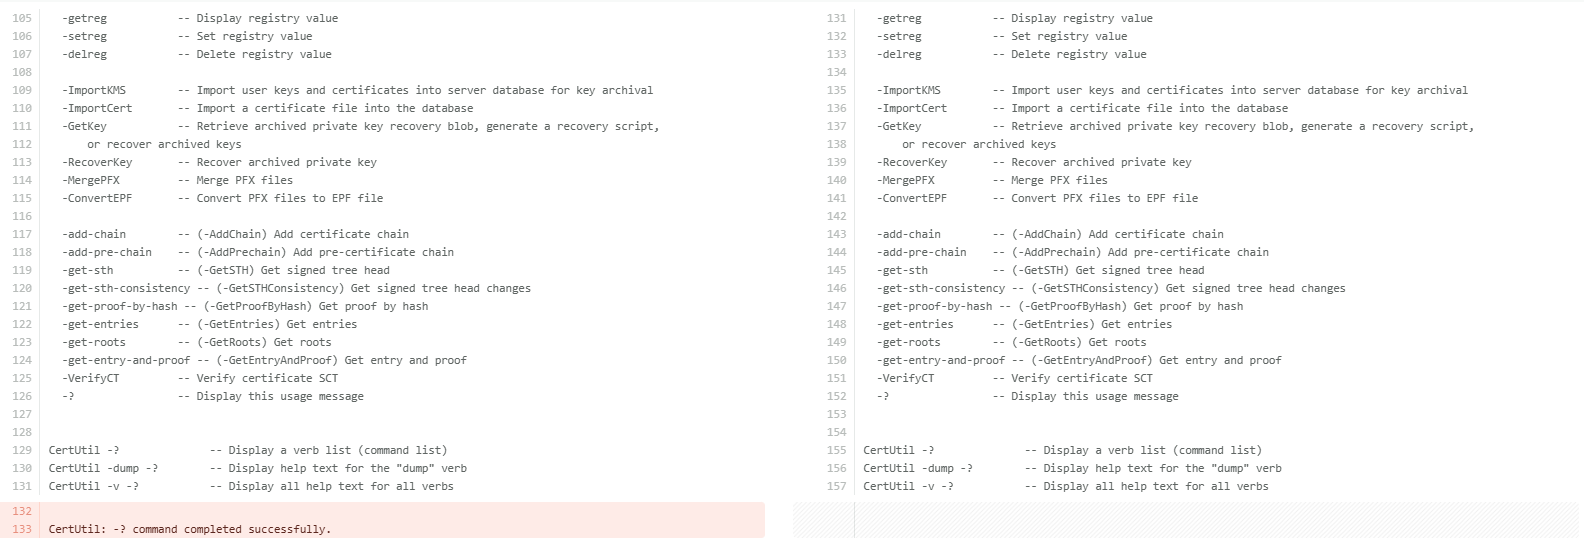
Nu när skillnaderna är tydligt synliga, låt oss förstå varje ytterligare kommando som är tillgängligt under certutil -uSAGE i detalj. Följande tabell bryter ner varje dold brytare och dess syfte för bättre tydlighet.
| Parameter | BESKRIVNING |
|---|---|
| -kodhex | Kodar en fil i hexadecimalt format. |
| -getconfig2 | Hämtar standardkonfigurationssträngen för CA via ICertGetConfig-gränssnittet. |
| -getconfig3 | Hämtar CA-konfiguration via ICertConfig-gränssnittet. |
| -CAPropInfo | Visar information om CA-egenskapstyp, såsom datatyper och flaggor för varje egenskap som CA exponerar. Används för avancerad CA-skriptning. |
| -exportPFX | Exporterar ett certifikat och dess privata nyckel till en PFX-fil. |
| -TPMInfo | Visar information om Trusted Platform Module (TPM). Visar TPM-version, tillverkare och funktioner, användbart vid distribution av TPM-baserade nycklar. Används för validering av TPM-baserade nycklar och virtuella smartkort (VSC). |
| -getcert | Öppnar ett användargränssnitt för certifikatval för att välja ett certifikat interaktivt. Den fullständiga syntaxen är certUtil [Alternativ] -getcert [ObjectId | ERA | KRA [CommonName]]. |
| -ds | Visar Active Directory Distinguished Names (DN) för PKI-behållare (AIA, CDP, etc.). Hjälper till att förstå var PKI-objekt lagras i AD. |
| -dsDel | Tar bort en specifik post från en Active Directory PKI-behållare. Använd med extrem försiktighet eftersom det tar bort AD-objekt permanent. |
| -dsCert | Visar certifikat som lagras i Active Directory PKI-behållare. |
| -dsCRL | Visar CRL:er (Certificate Revocation Lists) som lagrats i Active Directory. |
| -dsDeltaCRL | Visar Delta-CRL:er som lagras i Active Directory. Används när en certifikatutfärdare publicerar stegvisa återkallningslistor. |
| -dsMall | Visar certifikatmallattribut från Active Directory. Lägg till -v före det för att helt expandera registreringsflaggor, privata nyckelflaggor, utgivningspolicyer och EKU OID:er. Används för mallgranskning och säkerhetsgranskning. |
| -dsAddTemplate | Lägger till certifikatmallar i Active Directory. Används under CA-installation eller vid publicering av nya mallar. |
| -SetCATemplates | Ställer in eller begränsar listan över mallar som en CA får utfärda. |
| -URL | Verifierar certifikat- och CRL-adresser (Certificate Revocation List) för att säkerställa att de är nåbara och returnerar giltiga data. Hjälper till att felsöka problem med tillgänglighet för kedjan, CRL:erna och OCSP:erna. |
| -SCDump | Dumpar information om smartkortsfiler. Används vid problem med inloggning och provisionering av smartkort. |
| -nyckel | Listar alla kryptografiska nyckelbehållare på maskinen. Visar både CryptoAPI (äldre) och CNG-nyckelbehållare. |
| -delkey | Tar bort en specifik kryptografisk nyckelbehållare från maskinen (permanent). |
| -csplist | Listar alla kryptografiska tjänsteleverantörer (CSP:er) och nyckellagringsleverantörer (KSP:er) som är installerade på maskinen. Användbart för att verifiera tillgängligheten för HSM-/smartkortleverantörer. |
| -csptest | Testar en CSP/KSP genom att ladda den och kontrollera kryptografiska operationer. Används ofta för felsökning av HSM och smartkort. |
| -CNGConfig | Visar CNG-konfiguration (Cryptography Next Generation), såsom registrerade algoritmer, leverantörer och CNG-inställningar. |
| -Klass | Visar COM-registerinformation för certifikatrelaterade COM-klasser. |
| -7f | Kontrollerar ett certifikat för kodningar med längden 0x7f. |
| -getsmtpinfo | Visar SMTP-meddelandeinställningar (e-post) som konfigurerats på CA:n. |
| -setsmtpinfo | Konfigurerar SMTP-aviseringsinställningar på CA, till exempel att ställa in e-postaviseringar för CA-händelser som certifikatutfärdande, utgångsdatum eller fel. |
Obs! Dessa kommandon fungerar på en känslig administrativ nivå. Felaktig användning av växlar som -dsDel, -delkey eller -SetCATemplates kan påverka certifikattjänster, bryta förtroendekedjor eller ta bort kritiska PKI-objekt från Active Directory. Verifiera alltid målet och förstå effekten innan du kör dem i en produktionsmiljö.
Med det sagt, låt oss titta närmare på några av de vanligaste dolda switcharna, de som PKI-administratörer kommer att tycka är mest användbara i den dagliga driften och felsökningen.
- -csplist och -csptest: Dessa två fungerar bäst tillsammans. Kör -csplist först för att se alla CSP och KSP som är registrerade på maskinen, använd sedan -csptest för att ladda och verifiera en specifik leverantör. Detta är det snabbaste sättet att diagnostisera problem med HSM eller smartkort: om leverantören inte visas i -csplist är drivrutinen inte registrerad; om den visas men -csptest misslyckas är problemet behörigheter, PIN-kod eller bibliotekssökväg. Varje switch kan också expanderas individuellt för mer information:
certutil -v -csplist -? certutil -v -csptest -?
- -dtemplate med -v: Att lägga till -v före -dstemplate gör en betydande skillnad. Utan det får du mallnamn. Med det får du hela expansionen, inklusive registreringsflaggor, privata nyckelflaggor, utgivningspolicyer och EKU OID:er. Detta är kommandot som ska köras när du granskar mallar för säkerhetsfelkonfigurationer:
certutil -v -dstemplate certutil -v -dstemplate Webbserver
En annan sak som är värd att veta är att varje dold switch, precis som publika, kan expanderas individuellt. Detta fungerar för alla switchar i -uSAGE-listan:
certutil -URL -? certutil -v -SCDump -?
Sammantaget ger dessa switchar PKI-administratörer en nivå av insyn och kontroll som helt enkelt inte är tillgänglig via MMC-konsolen eller standardhjälpen för Certutil. Ju mer bekant du är med dem, desto snabbare kommer du att kunna diagnostisera och lösa problem i din PKI-miljö.
Certreq.exe
Certreq.exe är ett kraftfullt kommandoradsverktyg inbyggt i Windows för att hantera hela certifikatregistreringslivscykeln. Medan certutil.exe hanterar certifikatinspektion och administration av certifikatutfärdare, fokuserar certreq.exe på förfrågningssidan: generering, inskick, hämtning och installation av certifikat från en certifikatutfärdare.
För att besöka den officiella dokumentationen, följ länken: certreq-dokumentation
Utforskar Certreq
I grund och botten är certreq.exe bryggan mellan en certifikatbegärare och en certifikatutfärdare. Den hanterar varje steg i registreringsarbetsflödet från ett enda kommandoradsgränssnitt, vilket gör den särskilt värdefull i servermiljöer där GUI-baserad registrering inte är tillgänglig eller opraktisk.
Här är vad certreq kan göra och hur varje funktion passar in i verkliga PKI-operationer:
- Begär ett certifikat från en CA: Med hjälp av en INF-policyfil genererar certreq en certifikatsigneringsförfrågan (CSR) och ett privat nyckelpar. INF-filen definierar ämne, nyckelalgoritm, nyckelstorlek, avsedd användning och eventuella begärda tillägg, vilket ger administratörer exakt kontroll över vad som begärs.
certreq -new request.inf request.csr
- Skicka en begäran till en CA: När en CSR är klar skickar certreq den direkt till en företags-CA via RPC/DCOM eller till en extern CA via en fil. Flaggan -config anger vilken CA som ska riktas in när flera CA:er finns i miljön.
certreq -submit -config "Servernamn\CA-namn" request.csr issued.cer
- Hämta ett väntande certifikat: När en certifikatutfärdare kräver godkännande från en chef utfärdas inte certifikatet omedelbart. certreq kan avfråga certifikatutfärdaren och hämta det utfärdade certifikatet när det har godkänts, med hjälp av det begärande-ID som returnerades vid inlämningstillfället.
certreq -retrieve -config "Servernamn\CA-namn"
utfärdad.cer - Acceptera och installera det utfärdade certifikatet: Efter hämtningen installerar certreq certifikatet i lämplig Windows-certifikatarkiv och länkar det till dess privata nyckel, vilket slutför registreringsprocessen.
certreq -acceptera utfärdat.cer
- Skapa en begäran om korscertifiering eller kvalificerad underordning: För organisationer som bygger PKI-hierarkier kan certreq konstruera korscertifieringsförfrågningar från ett befintligt CA-certifikat. Detta används när man etablerar förtroende mellan två oberoende PKI-hierarkier eller när man skapar en kvalificerad underordnad CA med begränsade namnutrymmen och policybegränsningar.
- Skriv under en begäran om korscertifiering eller kvalificerad underordning: certreq kan också signera en väntande korscertifieringsbegäran med ett befintligt CA-certifikat, vilket slutför förtroendeupprättandet mellan PKI-hierarkier utan att behöva MMC CA-konsolen.
Certreq-kommandoparametrar
| Parameter | BESKRIVNING |
|---|---|
| -överlämna | Skickar en begäran till en certifikatutfärdare |
| -hämta | Hämtar ett svar på en tidigare begäran från en certifikatutfärdare |
| -ny | Skapar en ny begäran från en .inf-fil |
| -acceptera | Accepterar och installerar ett svar på en certifikatförfrågan |
| -politik | Anger policyn för en begäran |
| -tecken | Undertecknar en begäran om korscertifiering eller kvalificerad underordning |
| -skriva in | Registrerar sig för eller förnyar ett certifikat |
| -? | Visar en lista med certreq-syntax, alternativ och beskrivningar |
| Visar hjälp för den angivna parametern | |
| -v-? | Visar en utförlig lista över certreq-syntaxen, alternativen och beskrivningarna |
Bland dessa är -submit och -retrieve de vanligaste växlarna för att skicka en certifikatbegäran och hämta de utfärdade certifikaten från certifikatutfärdaren via kommandoraden.
Utforska dolda brytare i Certreq
Precis som certutil har certreq sin egen uppsättning dolda brytare, som visas med samma skiftlägeskänsliga parameter -uSAGE:
certreq.exe -användning
Skärmbilderna nedan jämför certreq -?-utdata till vänster med standardutdata certreq -uSAGE till höger. De ytterligare dolda brytarna syns endast till höger.
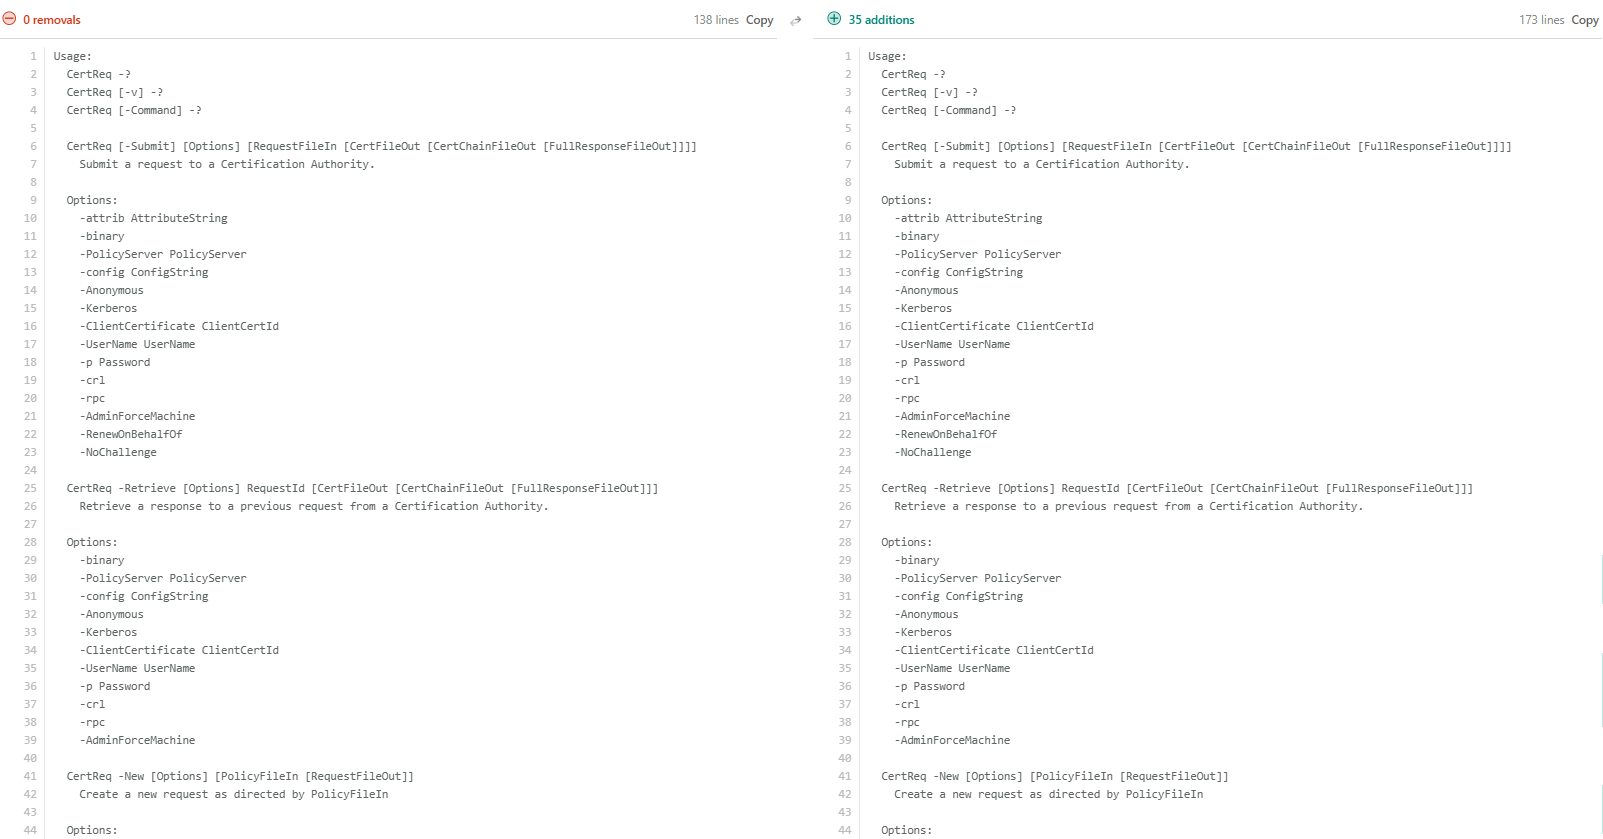
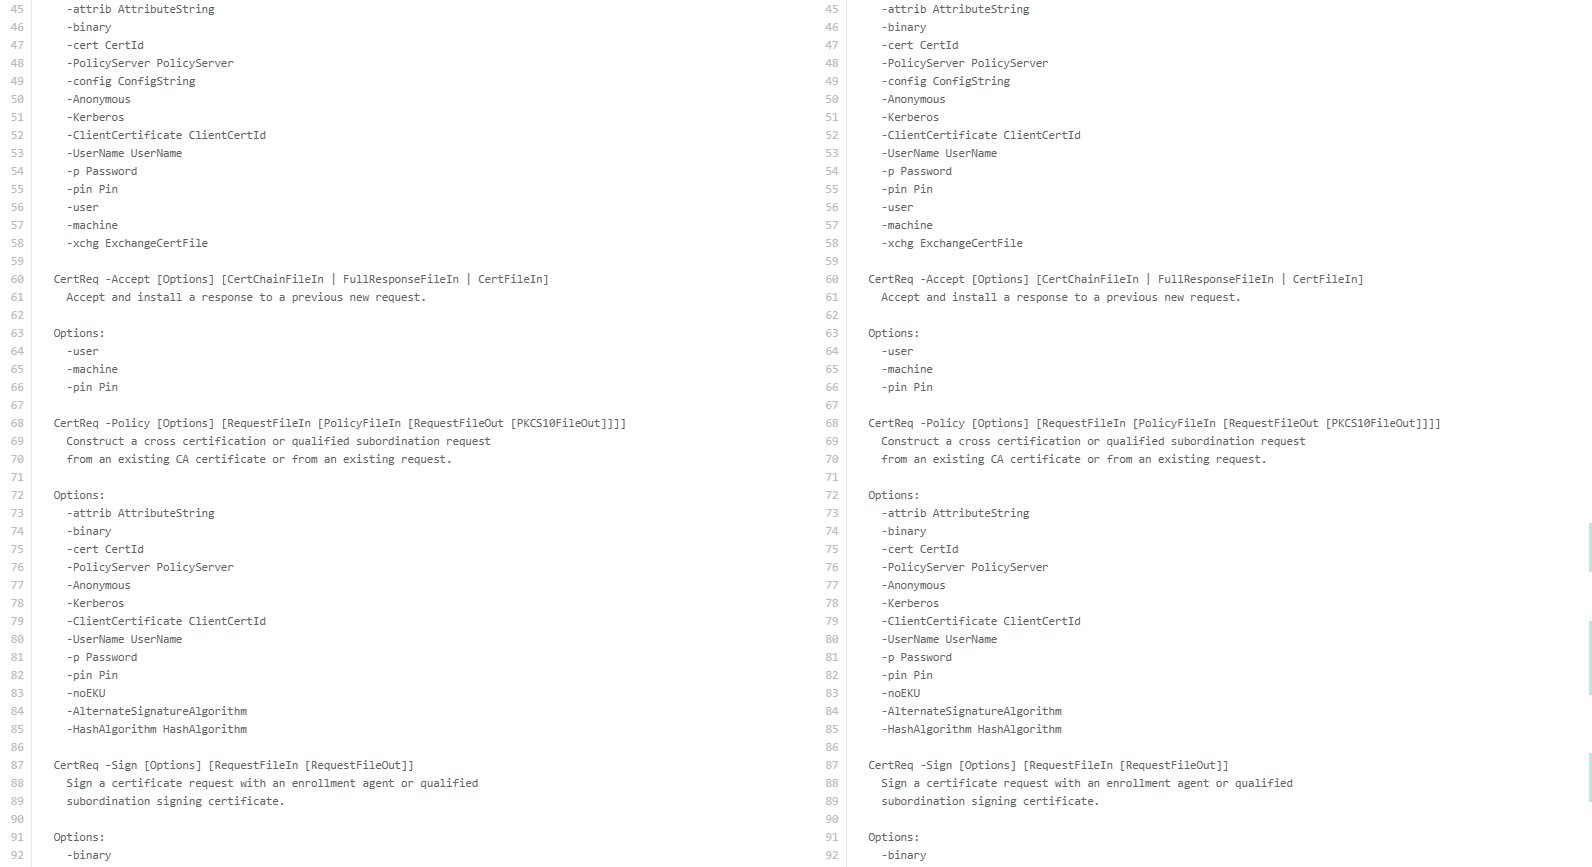
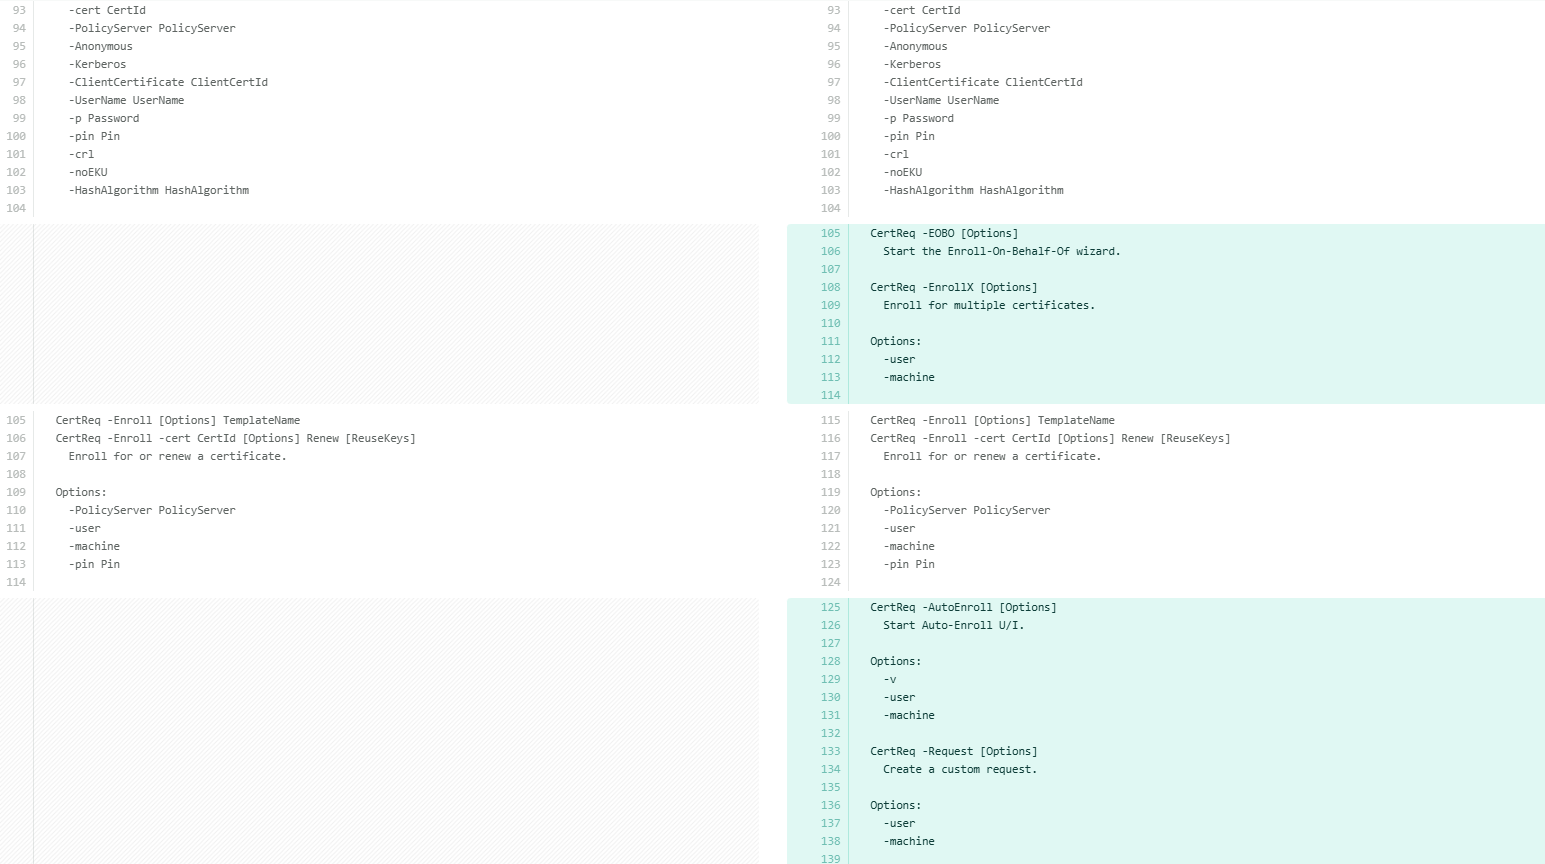
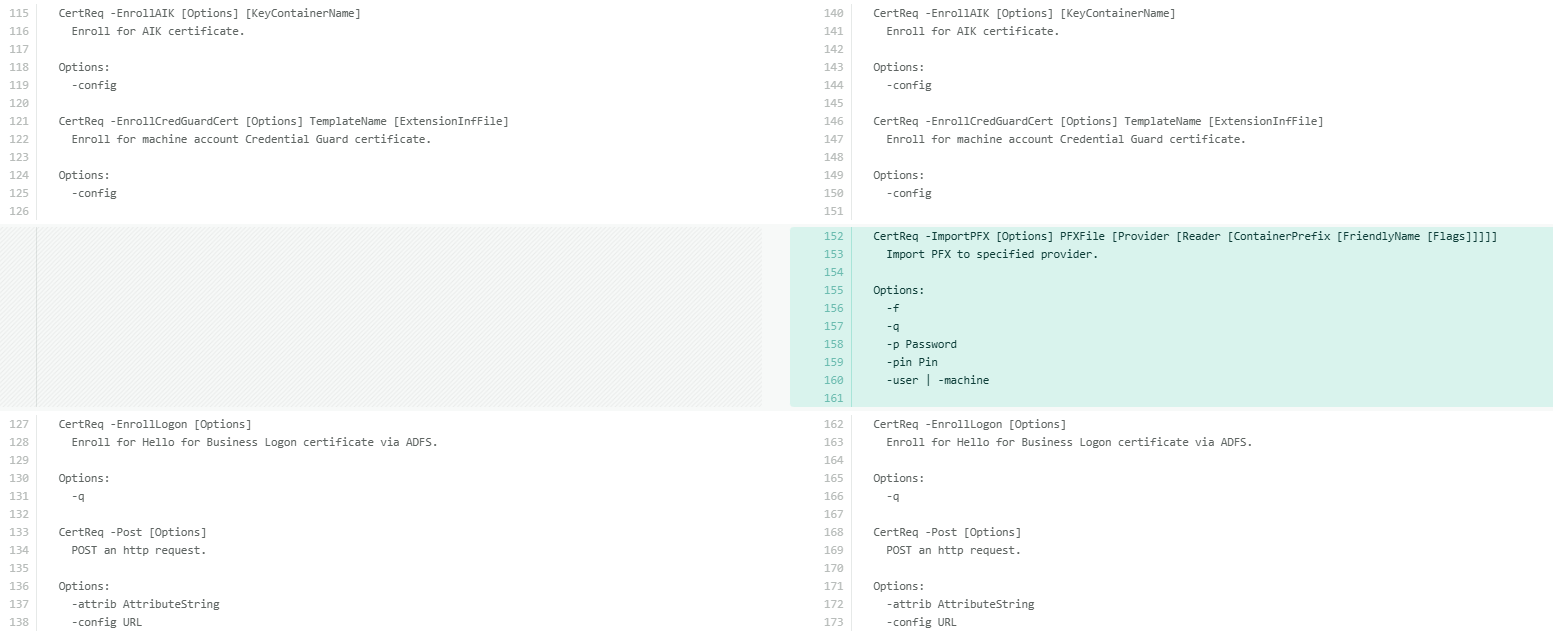
Med de skillnader som fastställts, låt oss undersöka varje ytterligare kommando som är tillgängligt under certreq -uSAGE i detalj. Följande tabell bryter ner varje dold brytare och dess syfte för bättre tydlighet.
| Dold brytare | Vad den gör |
|---|---|
| -EOBO | Startar guiden Registrera-på-uppdrag-av. Tillåter en registreringsagent att begära certifikat för en annan användares räkning. Kräver att ett certifikat för en registreringsagent konfigureras. |
| -RegistreraX | Registrerar för flera certifikat i en enda operation. Accepterar -Accept user- och -machine-flaggor för att styra målcertifikatarkivet. |
| -Autoregistrering | Startar användargränssnittet för automatisk registrering. Stöder flaggorna -v, -user och -machine. |
| -Begäran | Skapar en anpassad certifikatförfrågan med utökad kontroll över begäraninnehåll. Stöder kontextflaggor för -user och -machine. |
| -ImportPFX | Importerar en PFX-fil direkt till en specificerad kryptografisk leverantör, inklusive hårdvaruleverantörer som HSM:er och smartkort. |
Var och en av dessa kan utökas individuellt för fullständig syntax:
certreq -ImportPFX -? certreq -AutoEnroll -? certreq -EOBO -?
Av dessa förtjänar -ImportPFX en närmare titt, särskilt på grund av hur den skiljer sig från sina motsvarigheter i certutil.
-ImportPFX i Certreq jämfört med -importPFX i Certutil
Av alla dolda switchar är certreq -importPFX och certutil -importPFX särskilt intressanta att undersöka. Även om båda fungerar med PFX-filer, tjänar de olika syften och beter sig helt olika i praktiken.
Den viktigaste skillnaden ligger i hur de riktar sig mot destinationen. certutil -importPFX fungerar mot namngivna Windows-certifikatarkiv och erbjuder en omfattande modifieringslista, inklusive AT_SIGNATURE, AT_KEYEXCHANGE, NoExport, NoChain, NoRoot, Protect, ProtectHigh, Pkcs8, VSM och fler, vilket ger finjusterad kontroll över exakt hur certifikatet och nyckeln importeras.
certutil [alternativ] -importPFX [Certifikatarkivnamn] PFXFile [Modifierare]
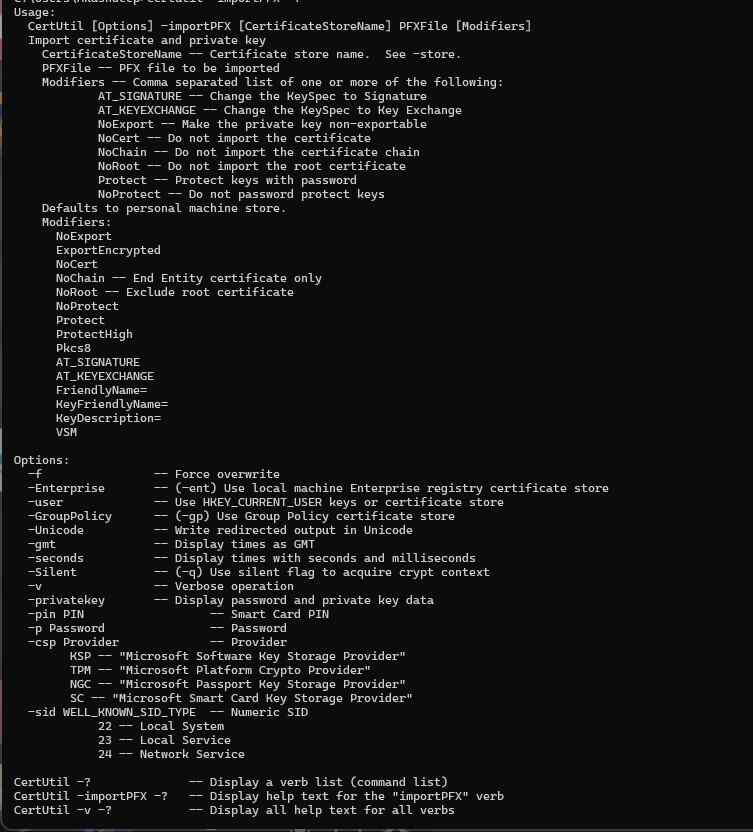
certreq -ImportPFX, å andra sidan, riktar sig direkt mot en specifik kryptografisk leverantör, inklusive hårdvaruleverantörer som HSM:er och smartkortläsare. Dess syntax är positionsbaserad snarare än modifieringsbaserad:
certreq -ImportPFX PFXFile [Leverantör [Läsare [ContainerPrefix [Vänligt namn [Flaggor]]]]]
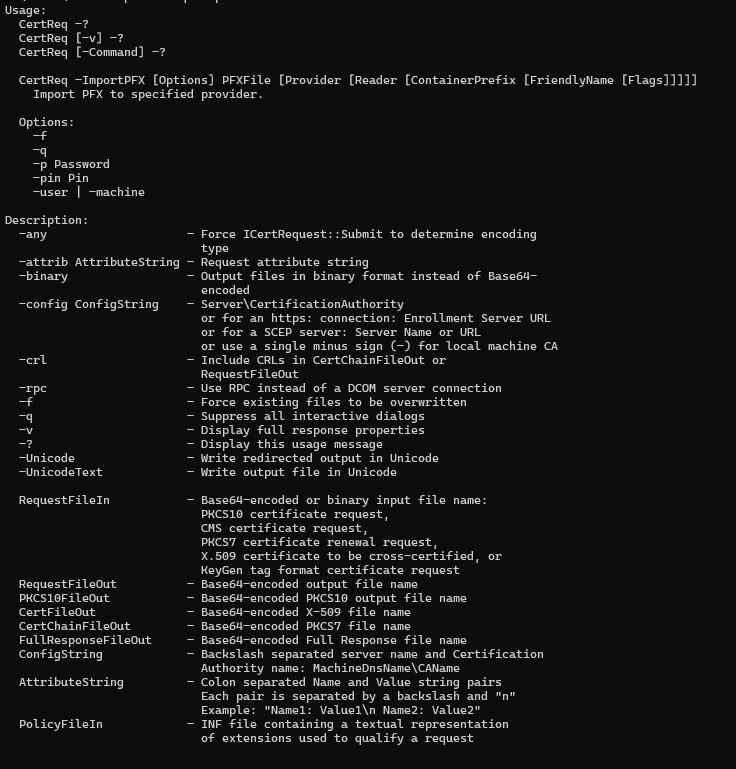
Obs: Alternativet -importPFX i certutil är en fullständigt dokumenterad och stödd växel. Däremot listas inte -ImportPFX i certreq i standardhjälpen och anses vara en odokumenterad eller mindre känd funktion. Använd den senare med försiktighet och validera alltid beteendet i icke-produktionsmiljöer.
I praktiken används certutil -importPFX för import av standardcertifikat från Windows där modifieringskontroll är viktig. Använd certreq -ImportPFX när du importerar direkt till en namngiven hårdvaruleverantör, en HSM KSP eller en specifik smartkortläsare.
Hur krypteringskonsulting kan hjälpa
Encryption Consulting erbjuder specialiserade tjänster skräddarsydda för att identifiera sårbarheter och minska risker genom PKI-tjänster . Vår strategiska vägledning anpassar PKI-lösningar till organisationens mål, vilket ökar effektiviteten och minimerar kostnaderna. Genom att samarbeta med Encryption Consulting kan organisationer frigöra den fulla potentialen hos PKI-lösningar, realisera konkreta ekonomiska fördelar samtidigt som de upprätthåller starka säkerhetsåtgärder.
Encryption Consultings PKIaaS erbjuder en flexibel och säker PKI-lösning skräddarsydd för dina specifika behov, med fördelar som anpassningsbara alternativ, höga säkerhetsstandarder och en lågriskhanteringsmetod. PKIaaS automatiserar nyckel- och certifikathantering, vilket minskar driftskostnader och minimerar risken för mänskliga fel. Dessutom förbättrar det nätverkssynligheten genom att kräva certifikat för åtkomst. Det tar hand om att bygga PKI-infrastrukturen för att leda och hantera PKI-miljön (moln, hybrid eller lokal) i din organisation.
CertSecure Manager har en omfattande uppsättning funktioner för livscykelhantering. CertSecure erbjuder en heltäckande lösning, från identifiering och inventering till utfärdande, driftsättning, förnyelse, återkallelse och rapportering. Intelligent rapportgenerering, aviseringar, automatisering, automatisk driftsättning på servrar och certifikatregistrering ger ytterligare sofistikering, vilket gör den till en mångsidig och intelligent tillgång. För fullständig kryptografisk insyn i alla PKI-miljöer, inklusive molnbaserade och hybrida CA-källor, bygger CBOM Secure den kryptografiska materiallistan som kompletterar certutil- och certreq-kommandoradsdiagnostik med ett kontinuerligt, automatiserat inventeringslager.
Slutsats
Certutil och certreq är kraftfulla verktyg för att hantera certifikat i Windows-miljöer. Även om deras grundläggande funktioner är allmänt erkända, avslöjar en fördjupning i deras sofistikerade funktioner och dolda switchar en mängd avancerade funktioner.
Dessa verktyg erbjuder en nivå av insyn och kontroll över certifikathantering som går långt utöver vad MMC-konsolen tillhandahåller. Serveradministratörer som investerar tid i att förstå certutil och certreqs fulla funktioner, särskilt de dolda switcharna som exponeras genom -uSAGE, kommer att upptäcka att de diagnostiserar och löser PKI-problem betydligt snabbare. Om hantering och säkerhet av din certifikatinfrastruktur kräver djupare expertis finns Encryption Consultings PKI-team här för att hjälpa till.
Vanliga frågor om partihandel med mat och dryck
Vad är den viktigaste lärdomen från att utforska de dolda brytarna i Certutil och Certreq?
Både certutil.exe och certreq.exe exponerar en betydligt djupare uppsättning funktioner genom den skiftlägeskänsliga flaggan -uSAGE som är helt osynlig i standardhjälpen. Certutil avslöjar 24 ytterligare dolda switchar som täcker Active Directory PKI-containerhantering, HSM- och smartkortsdiagnostik, CNG-konfiguration och CA-meddelandeinställningar. Certreq avslöjar 5 ytterligare switchar inklusive -ImportPFX för direkt import från hårdvaruleverantörer. Dessa switchar ger PKI-administratörer en nivå av synlighet och kontroll som inte är tillgänglig via MMC-konsolen eller standardhjälpen.
Varför är Certutil och Certreqs dolda switchar viktiga för PKI-team på stora företag?
Företags-PKI-team som hanterar Microsoft AD CS-miljöer stöter regelbundet på felsökningsscenarier som standardhjälpen för certutil och certreq inte åtgärdar: fel med registrering av HSM-leverantörer, säkerhetsgranskning av certifikatmallar, inspektion av Active Directory PKI-containrar och granskning av CNG-konfiguration. De dolda switcharna som dokumenteras i den här guiden ger exakt de diagnostiska och administrativa funktioner som behövs för dessa scenarier. I takt med att certifikatgiltigheten krymper till 47 dagar i mars 2029 enligt CA/Browser Forum Ballot SC-081v3, behöver PKI-team snabbare och mer exakta verktyg för att diagnostisera och lösa registrerings- och CA-hälsoproblem med en högre förnyelsetakt.
Vilka risker ökar om certutil och certreq används utan att man förstår dolda switchar?
Utan kunskap om de dolda switcharna ställs PKI-administratörer inför: långsammare incidentlösning eftersom diagnostiska switchar som -csplist, -csptest, -URL och -dstemplate är okända; felsökning av HSM och smartkort som utförs genom trial and error; säkerhetsrevisioner av certifikatmallar som missar den utförliga flaggexpansion som behövs för att visa registreringsflaggor och EKU OID:er; och användning av certutil -importPFX för import från hårdvaruleverantörer när certreq -ImportPFX är rätt verktyg för att rikta in sig på en namngiven HSM KSP eller smartkortsläsare. Farliga switchar som -dsDel, -delkey och -SetCATemplates kan också köras utan att förstå deras permanenta och oåterkalleliga inverkan på Active Directory PKI-objekt.
Vilka team bör ha kommandoradskompetens för certutil och certreq?
PKI-administratörer äger de dagliga kommandoradsåtgärderna för certutil och certreq: CA-hälsokontroller, mallgranskningar via -v -dstemplate, CRL- och AIA-validering via -URL, databasrensning och HSM-diagnostik via -csplist och -csptest. Säkerhetsarkitekter äger policyn som styr vilka dolda switchar som är godkända för produktionsanvändning och vilka som kräver ändringskontroll (särskilt -dsDel, -delkey och -SetCATemplates). Active Directory-team äger hanteringen av PKI-containerobjekt och bör vara involverade när -ds, -dsDel, -dsCert, -dsCRL eller -dsTemplate används. Compliance-team äger revisionsbevis för att CA-konfigurationsändringar utfördes via auktoriserade switchar med dokumenterat före/efter-tillstånd.
Hur ansluter certutil- och certreq-dolda switchar till hantering av certifikatlivscykel?
Certutil- och certreq-dolda switchar är det diagnostiska och administrativa lagret som stöder hantering av certifikatlivscykeln i Microsoft AD CS-miljöer. Switchen -dstemplate visar mallkonfigurationen som styr vilka certifikat CLM-plattformar som CertSecure Manager kan registrera sig för och förnya. Switchen -URL validerar CRL- och AIA-nåbarheten som CLM-hälsoövervakning är beroende av. Switcharna -csplist och -csptest verifierar HSM-providerns tillgänglighet som CLM-integrerat hårdvarunyckelskydd kräver.
Hur bör organisationer mäta framgång i kommandoradshanteringen för certutil och certreq?
Viktiga mätvärden: genomsnittlig tid för att diagnostisera och lösa AD CS-registreringsfel (mål: under 30 minuter för PKI-administratörer som är bekanta med -csplist, -csptest, -URL och -dstemplate); andel säkerhetsrevisioner av certifikatmallar som inkluderar utförlig expansion av -v -dstemplate (mål: 100 %); och andel HSM-relaterade registreringsfel som diagnostiserats med -csplist och -csptest innan de eskaleras till leverantörssupport (mål: 100 %). Organisationer bör också spåra om -dsDel, -delkey och -SetCATemplates har formella definierade krav på ändringskontroll.
Vad bör granskas eller övervakas regelbundet för certutil- och certreq-verksamheter?
Övervaka kontinuerligt: CA-granskningsloggar för användning av administrativa switchar som modifierar CA-konfigurationen (-setreg, -SetCATemplates, -dsDel, -delkey); och ändringar av certifikatmallar via händelse-ID 4899/4900 i CA-granskningsloggen. Granska kvartalsvis: kör certutil -v -dstemplate mot alla publicerade mallar och jämför mot den godkända baslinjen; kör certutil -csplist för att bekräfta att HSM- och smartkortsleverantörer är registrerade; och kör certutil -URL mot alla AIA- och CDP-URL:er för att bekräfta CRL- och OCSP-nåbarhet.
Hur påverkar certutil- och certreq-dolda switchar moln-, hybrid- eller multi-CA PKI-miljöer?
I hybridmiljöer fungerar certutil och certreq endast mot det lokala AD CS-lagret och gäller inte för molnbaserade CA-API:er. För kryptografisk inventering över alla CA-källor i hybridmiljöer tillhandahåller CBOM Secure den synlighet över flera miljöer som certutil ensamt inte kan leverera. I miljöer med flera CA-enheter och flera utfärdande CA:er måste växlarna -dstemplate och -SetCATemplates köras mot varje CA individuellt, eftersom mallpublicering är CA-specifik. Organisationer som utvärderar ett hanterat CA-lager kan använda PKI as a Service tillsammans med lokala AD CS för hybridtäckning.
Vilka förkunskaper krävs innan man använder certutil- och certreq-dolda switchar?
Förutsättningar: administratörsbehörighet på mål-Windows Server; för CA-relaterade switchar måste Active Directory Certificate Services vara installerade och användaren måste ha CA-administratörsrättigheter; för HSM-relaterade switchar (-csplist, -csptest, certreq -ImportPFX) måste HSM- eller smartkortsleverantörsdrivrutinen vara registrerad som en CSP eller KSP; både -uSAGE- och -v-flaggorna är skiftlägeskänsliga och måste skrivas exakt som visas; och alla dolda switchar bör testas i en icke-produktionsmiljö innan de används i en aktiv CA, eftersom de är odokumenterade och kan bete sig olika mellan Windows Server-versioner.
Vilka vanliga fel bör administratörer vara uppmärksamma på när de använder dolda switchar i certutil och certreq?
Vanliga fel: -uSAGE returnerar standardhjälputdata eftersom flaggan skrevs med gemener (-usage istället för -uSAGE); certutil -csptest misslyckas med åtkomst nekad eller providern hittades inte eftersom HSM-drivrutinen inte är registrerad som en KSP (verifiera först med -csplist); certutil -dsDel tar permanent bort ett AD PKI-objekt utan en återställningssökväg eftersom ingen säkerhetskopia gjordes före åtgärden (kör alltid certutil -backupDB och exportera relevanta AD PKI-objekt innan du använder -dsDel, -delkey eller -SetCATemplates); och certutil -importPFX används när certreq -ImportPFX krävdes eftersom destinationen är en namngiven HSM KSP snarare än ett Windows-certifikatarkiv.
- Snabbt svar: Vad är Certutil och Certreq dolda switchar?
- Key Takeaways
- Vem borde bry sig om Certutil och Certreq dolda switchar
- Förutsättningar, kommandon, valideringskontroller och återställning per switchkategori
- Certutil.exe
- Certreq.exe
- -ImportPFX i Certreq jämfört med -importPFX i Certutil
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck

