
- Key Takeaways
- Förutsättningar innan du automatiserar förnyelse av F5-certifikat
- Så här automatiserar du F5-certifikathantering med CertSecure Manager
- Före och efter: Vad som ändras när du automatiserar förnyelse av F5-certifikat
- Vanliga fel och vägledning för återställning
- Framgångsmått att spåra efter implementering
- Vem äger vad: Åtgärdsmatris för PKI-, säkerhets-, plattforms- och efterlevnadsteam
- Vad göra här näst
- Att tänka på vid multimoln och hybrid-PKI
- Hur kan krypteringskonsultation hjälpa till?
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
Snabbt svar: CertSecure Manager automatiserar förnyelse av F5 BIG-IP-certifikat genom en lättviktig förnyelseagent som begär, förnyar och skickar nya certifikat till F5-partitioner utan manuell åtgärd. Detta eliminerar det manuella återutgivningsarbetet bakom de flesta certifikatrelaterade avbrott och håller förnyelsecyklerna i linje med CA/B Forums etappvisa övergång till kortare TLS-certifikatgiltighetstid.
Oavsett om du driver en webbplats för ett litet företag, en komplex företagsapplikation eller en molnbaserad tjänst, förväntar dina användare sig sömlös och oavbruten åtkomst. Det är här lastbalanserare kommer in i bilden, och bland de mest betrodda namnen inom detta område är F5 Networks.
Manuell certifikathantering på en F5-enhet blir svårare för varje år i takt med att livslängden på SSL/TLS-certifikat krymper. CA/B Forums omröstning, som godkändes av Sectigo och antogs den 11 april 2025, har redan minskat den maximala giltighetstiden för offentliga TLS-certifikat till 200 dagar från och med den 15 mars 2026, med ytterligare minskningar till 100 dagar senast i mars 2027 och 47-dagars TLS-certifikat senast i mars 2029. Varje steg komprimerar förnyelsefönstret som ett IT-team har att arbeta med, och missade förnyelser medför samma risk oavsett hur lång giltighetsperioden är: oplanerat utgångsdatum och driftstopp.
Hoppa till: Viktiga slutsatser | Förutsättningar | Steg för steg | Ägar-/åtgärdsmatris | Framgångsmått | Vad man ska göra härnäst | Vanliga frågor
Key Takeaways
- Manuell förnyelse av F5-certifikat kan inte hålla jämna steg med CA/B-forumets krympande giltighetstid: 200 dagar från mars 2026, 100 dagar från mars 2027 och 47 dagar från mars 2029.
- CertSecure Managers F5 Renewal Agent automatiserar certifikatutfärdande, förnyelse och BIG-IP-distribution från början till slut, vilket eliminerar de manuella steg som oftast orsakar missade förnyelser.
- DigiCerts Trust Pulse-undersökning från juli 2025 visade att 45 % av företagen upplevde certifikatrelaterade driftstopp under det senaste året, och 37.5 % spårade avbrotten specifikt till utgångna certifikat.
- Utrullningen omfattar fem förutsättningskontroller, ett stegvis förnyelsearbetsflöde i CertSecure Manager och ett verifieringssteg mot BIG-IP-gränssnittet och agentens loggfil.
- Efter att den har lanserats, spåra andelen framgångsrika förnyelser, genomsnittlig tid för förnyelse och manuell ärendevolym för att bekräfta att automatiseringen faktiskt täcker F5-området.
Förutsättningar innan du automatiserar förnyelse av F5-certifikat
Bekräfta följande innan du installerar F5 Renewal Agent, så att utrullningen inte stannar halvvägs genom en förnyelsecykel.
- Ett CertSecure Manager-konto med åtkomst till verktyg och agenter.
- En dedikerad Windows Server 2019-, Windows Server 2022- eller Windows 11-värd för att köra förnyelseagenten.
- Inkommande port 22 är öppen mellan agentvärden och F5 BIG-IP-hanteringsgränssnittet.
- F5 BIG-IP-administratörsuppgifter med behörighet att importera certifikat och binda SSL-profiler.
- Certifikatutfärdaren och certifikatmallen är redan konfigurerade i CertSecure Manager.
- Godkännande av ändringshantering loggas innan certifikat som är bundna till virtuella produktionsservrar förnyas.
Förutsättning för åtgärdstabellen
| Förutsättning | Ägare | Handling | Varför det gäller |
|---|---|---|---|
| Windows-värd för förnyelseagenten | Plattformsteam | Provisionera en härdad virtuell dator med Windows Server 2019 eller senare med port 22 öppen till F5 | Agenten kan inte installera eller nå BIG-IP utan den |
| CertSecure Manager-åtkomst | PKI-teamet | Ge behörighet till verktyg och ombud till den tekniker som kör utrullningen | Krävs för att konfigurera och utlösa förnyelser |
| F5 BIG-IP administratörsuppgifter | Säkerhetsteam | Utfärda BIG-IP-autentiseringsuppgifter med begränsad omfattning för certifikatimport och SSL-profilbindning | Undviker att använda delade eller överprivilegierade konton |
| CA- och certifikatmall | PKI-teamet | Bekräfta att rätt CA och mall är mappade i CertSecure Manager | En mall som inte matchar orsakar förnyelsefel |
| Ändringsgodkännande | Compliance-teamet | Logga ändringsbegäran innan produktionscertifikat förnyas | Håller utrullningen granskningsbar enligt DORA och PCI DSS |
Så här automatiserar du F5-certifikathantering med CertSecure Manager
Att automatisera F5-certifikathantering innebär att installera F5 Renewal Agent från CertSecure Manager på en Windows-värd och sedan använda CertSecure Manager-konsolen för att begära, förnya och skicka certifikat till BIG-IP utan att behöva använda F5-kommandoraden. Arbetsflödet nedan omfattar agentinstallation, själva förnyelsestegen och hur man verifierar att en förnyelse har mottagits korrekt.
Steg 1: Distribuera och konfigurera F5-förnyelseagenten
Ladda ner F5 Renewal Agent från CertSecure Manager-gränssnittet och installera den på en Windows-dator som kör Windows Server 2019, Windows Server 2022 eller Windows 11, med port 22 öppen för mål-BIG-IP-enheten. Följ installationsstegen i readme-filen som medföljer den nedladdningsbara zip-filen. När agenten är installerad körs den som en Windows-tjänst och kan startas, stoppas eller startas om från Windows Services-konsolen.
För att bekräfta att tjänsten körs innan du går vidare till nästa steg, öppna en förhöjd PowerShell-prompt på agentvärden och kontrollera listan över Windows-tjänster för förnyelseagenten:
Get-Service | Where-Object { $_.DisplayName -like "*Renewal Agent*" }Statusen Körs bekräftar att agenten är aktiv. Om tjänsten har stoppats, starta den från tjänstkonsolen innan du fortsätter, och kontrollera port 22-anslutningen till BIG-IP-hanteringsgränssnittet igen om den inte startar.
Steg 2: Förnya och distribuera certifikatet från CertSecure Manager
När förnyelseagenten är konfigurerad och körs, följ dessa steg i CertSecure Manager-gränssnittet för att förnya ett certifikat:
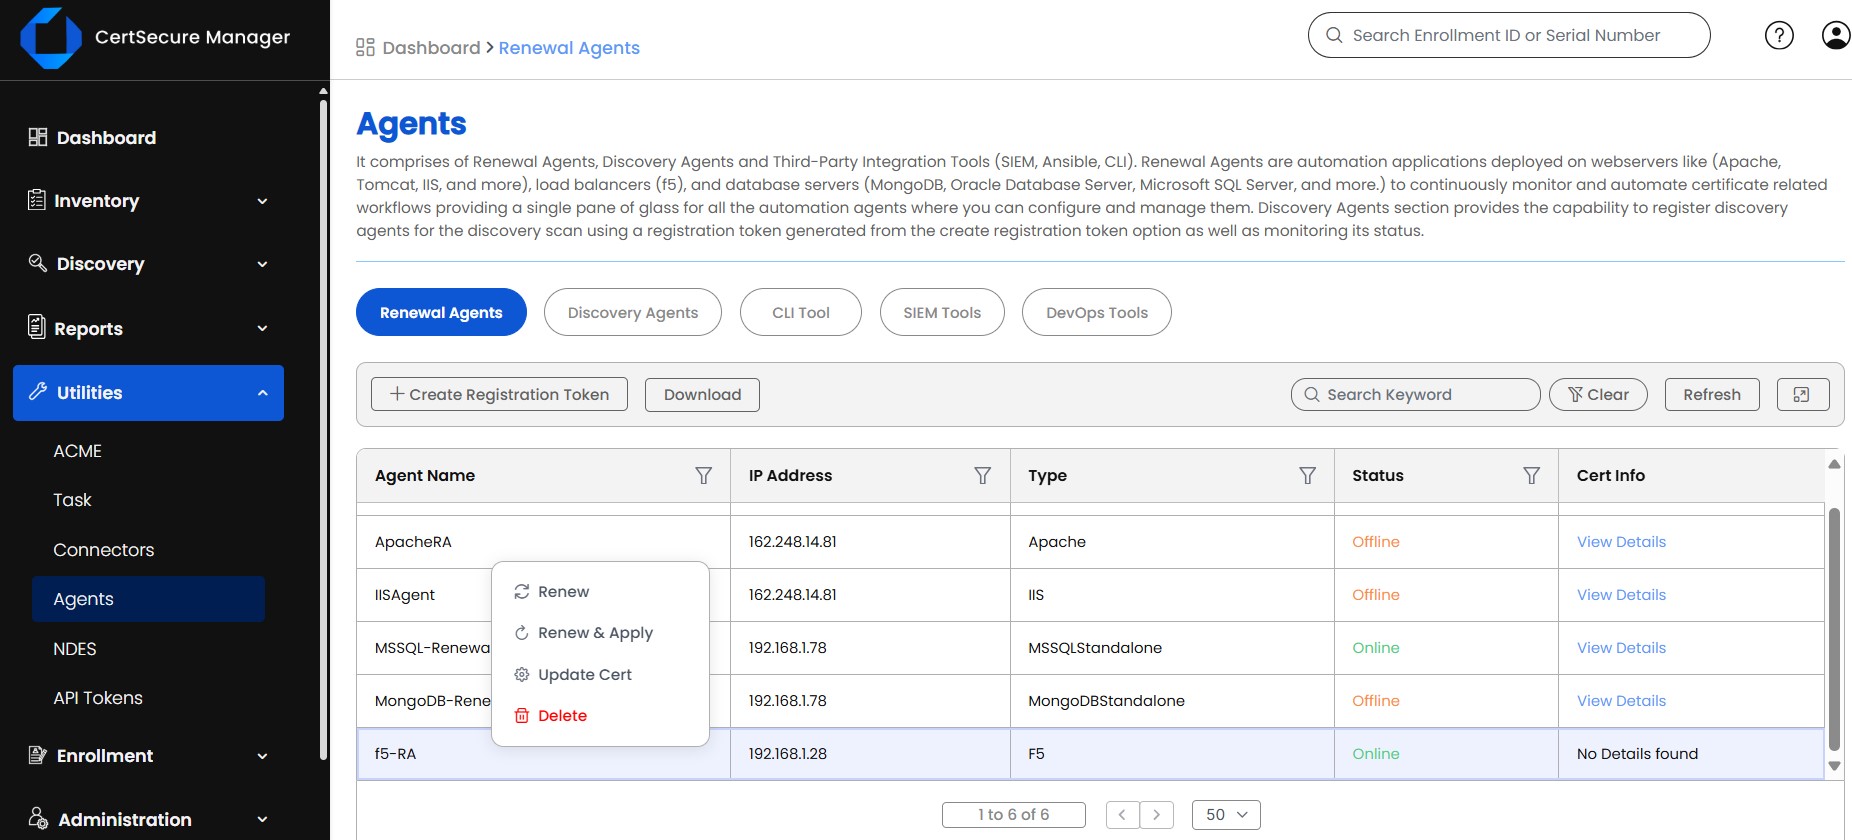
- Logga in på CertSecure Manager, gå till ”Verktygsprogram” och sedan ”Agenter”. Bekräfta statusen för F5 Renewal Agent, högerklicka sedan på den och välj ”Uppdatera certifikat”.
-
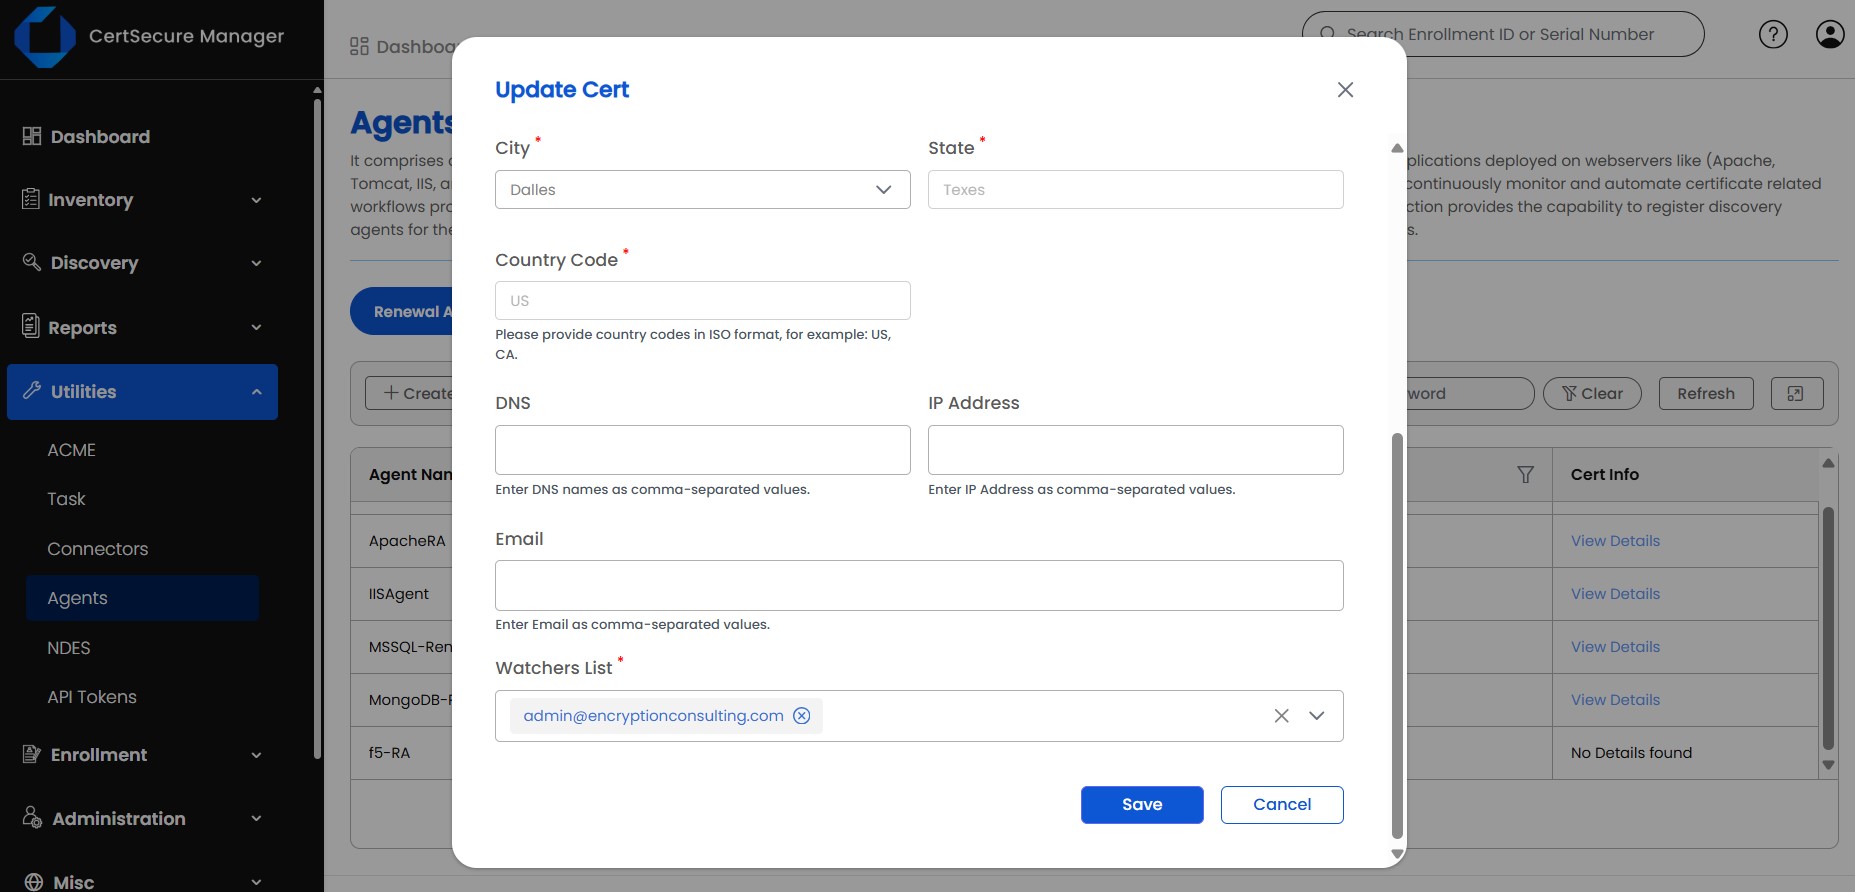
Välj certifikatutfärdare, certifikatmallen och ange återstående obligatorisk information. Klicka på "Spara" för att spara konfigurationen.
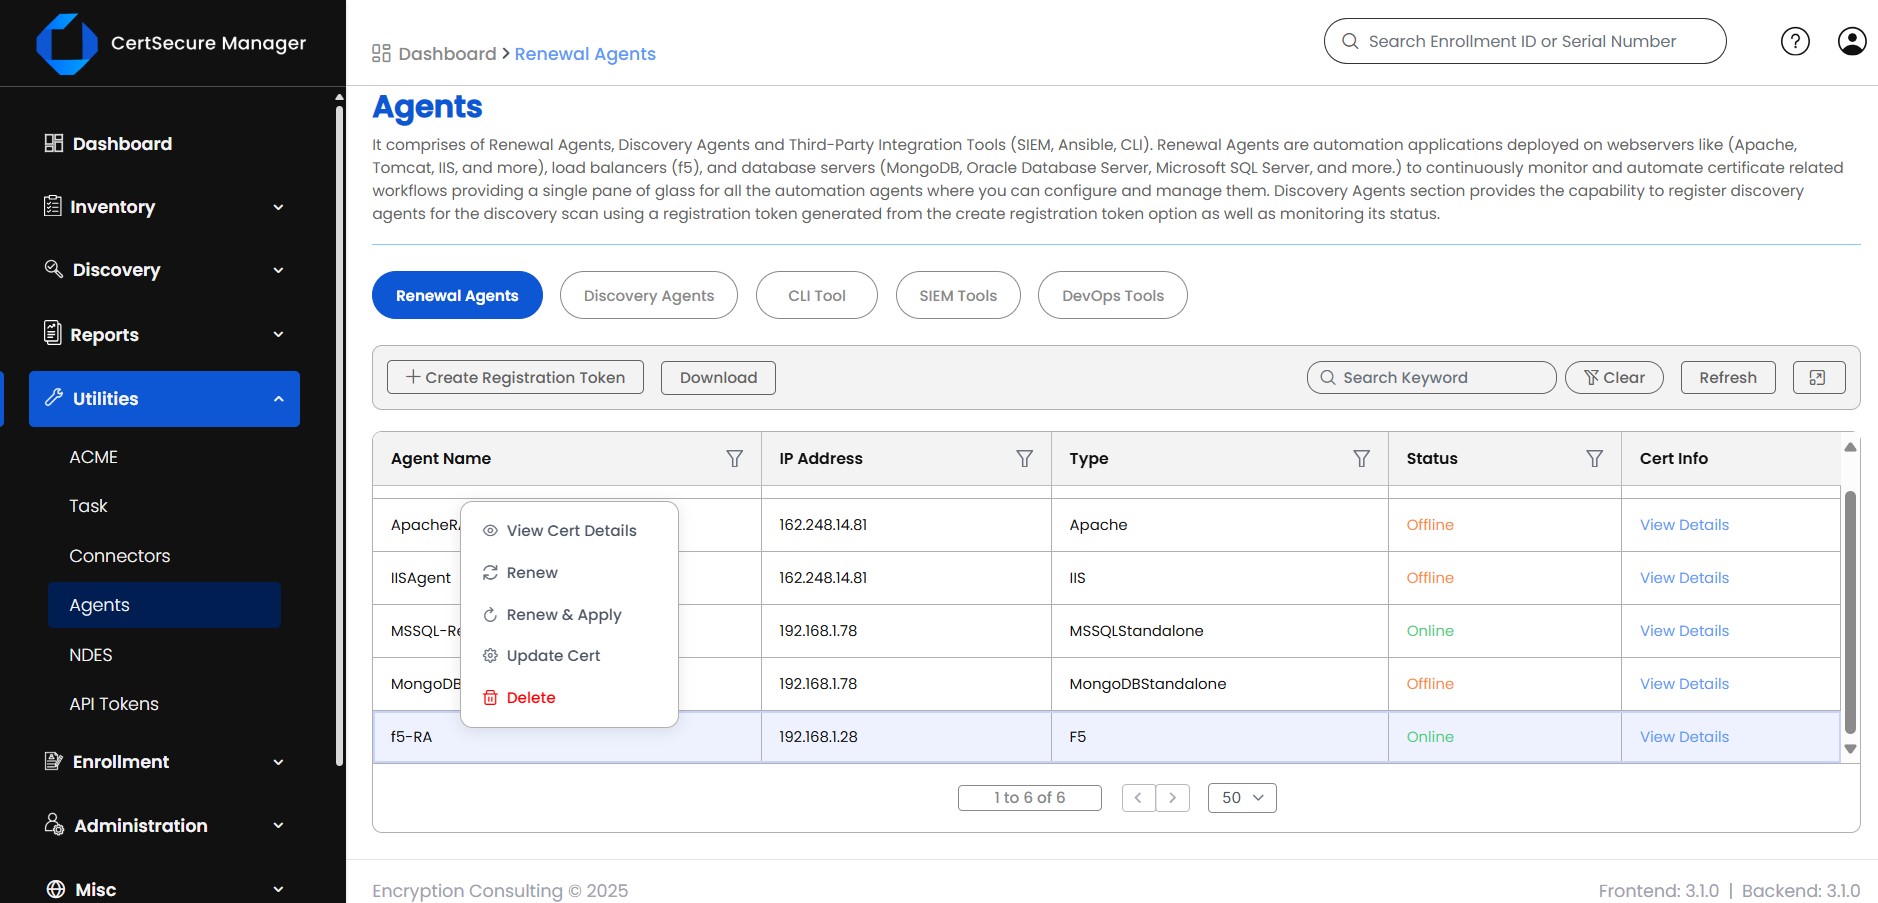
- Högerklicka på agenten igen och välj "Förnya och tillämpa" och bekräfta sedan åtgärden för att utlösa förnyelsen. Välj "Förnya" istället om du bara vill skicka certifikatet till den gemensamma partitionen utan att binda det till en SSL-profil ännu.
-
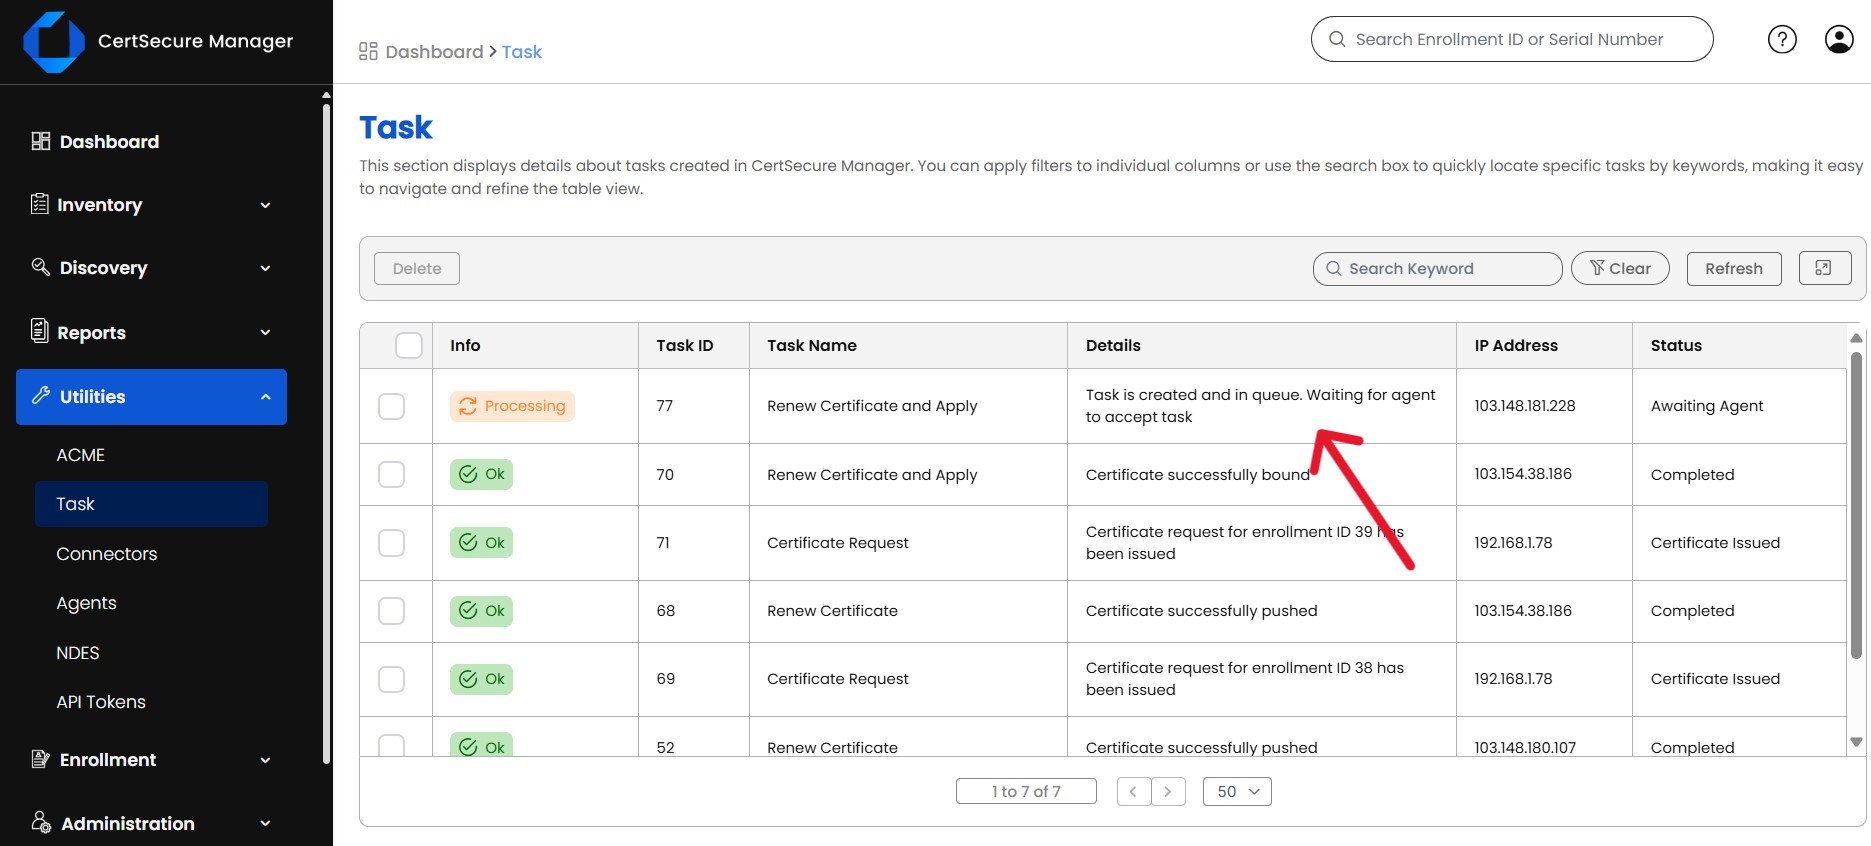
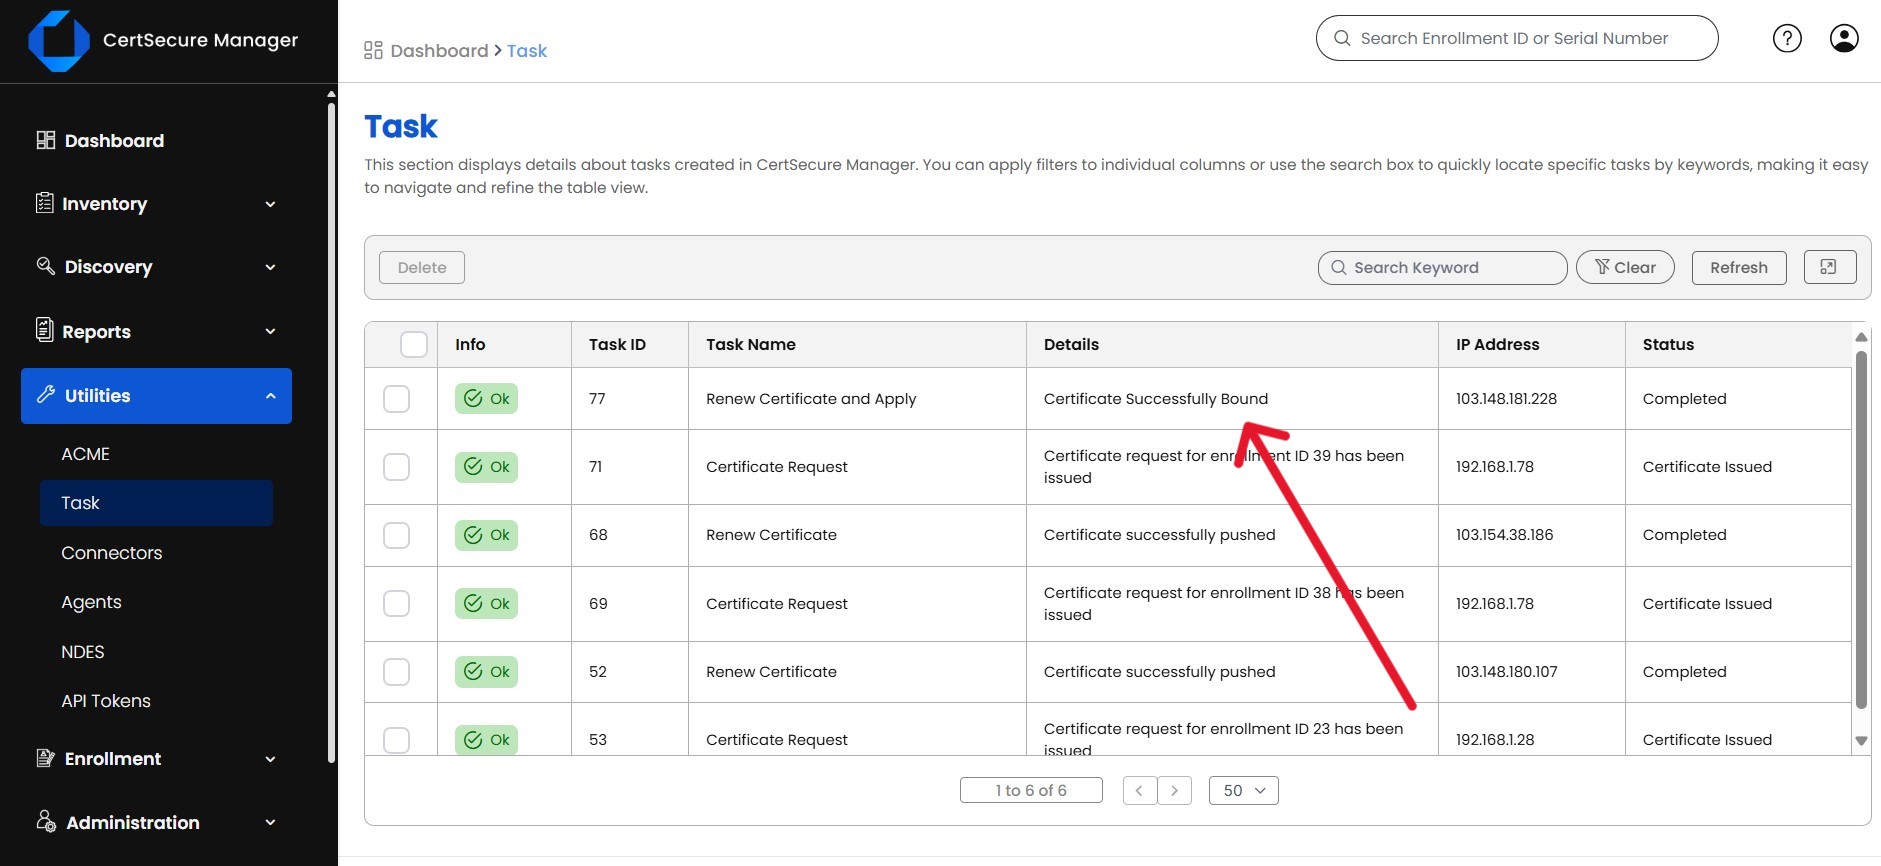
Gå till "Verktyg" och sedan "Uppgifter" för att övervaka förnyelsen medan den körs.
-
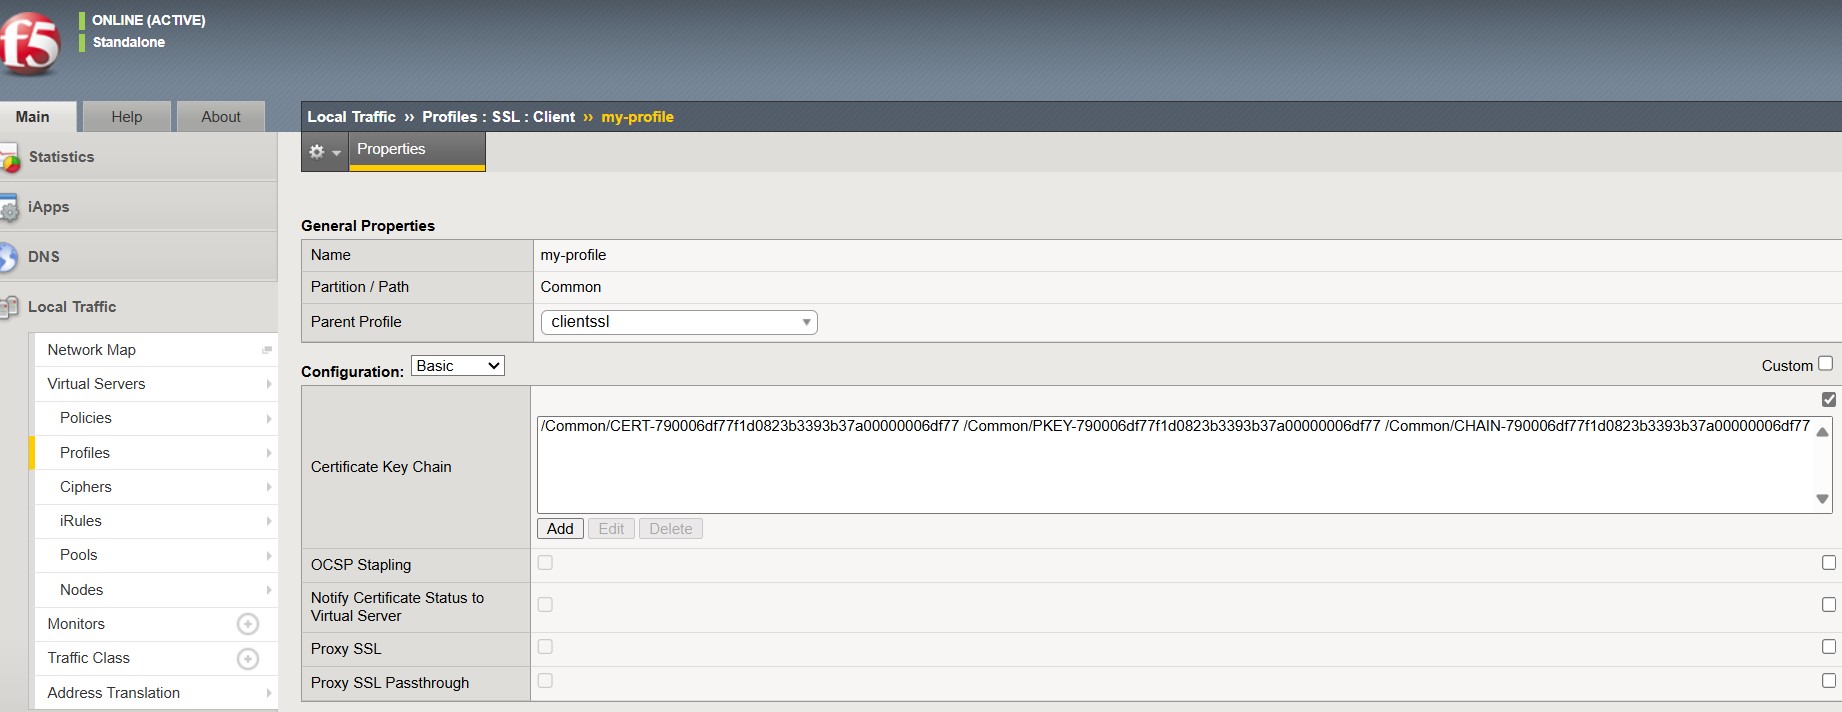
När förnyelsen har lyckats öppnar du BIG-IP-webbgränssnittet för att bekräfta att certifikatet är korrekt bundet. Om det misslyckas kontrollerar du loggfilen för förnyelseagenten, som som standard finns på C:\CertSecure\logs\EC_F5_RenewalAgent.log.
Steg 3: Verifiera förnyelsen och felsök fel
Verifieringen har två delar: att bekräfta att certifikatet är aktivt på den virtuella BIG-IP-servern och att agenten har loggat en ren slutförande. Kontrollera SSL-profilen på den berörda virtuella servern i BIG-IP-gränssnittet för att bekräfta att den refererar till det nya certifikatobjektet. Om en uppgift i Verktyg och Uppgifter visar ett fel, titta i loggfilen från agentvärden för att se det specifika felet:
Get-Content "C:\CertSecure\logs\EC_F5_RenewalAgent.log" -Tail 50 -WaitDe flesta fel i det här skedet kan spåras tillbaka till en felaktig certifikatmall, utgångna BIG-IP-autentiseringsuppgifter eller en nätverkssökväg som blockerar agenten från att nå hanteringsgränssnittet. Avsnittet om vanliga fel och återställning nedan behandlar de vanligaste fallen mer i detalj.
Före och efter: Vad som ändras när du automatiserar förnyelse av F5-certifikat
| uppgift | Manuell process | Automatiserad med CertSecure Manager |
|---|---|---|
| Certifikatbegäran | Ingenjören genererar manuellt en CSR och skickar den till CA:n | CertSecure Manager begär automatiskt från den förkonfigurerade CA:n och mallen |
| Förnyelsespårning | Spåras i kalkylblad eller kalenderpåminnelser | Kontinuerligt övervakat med inbyggda utgångsdatumvarningar |
| BIG-IP-distribution | Certifikat importerat manuellt och bundet till SSL-profiler via F5-gränssnittet eller CLI | Förnyelseagenten skickar och binder certifikatet via Förnya och Använd |
| Verifieringskedja | Sammanställs manuellt före varje granskning | Loggas automatiskt i Verktyg, Uppgifter och agentloggfilen |
| Förnyelsefrekvens vid 47 dagars giltighetstid | Inte hållbar i stor skala senast i mars 2029 | Byggd för högfrekventa, obevakade förnyelsecykler |
Encryption Consultings egen ROI-modellering för CertSecure Manager uppskattar ungefär 25 % mindre manuell ansträngning på certifikatlivscykelarbete, vilket motsvarar uppskattningsvis 887 080 USD i årliga besparingar för organisationer vid typiska företagscertifikatvolymer. Beräkna siffrorna för din egen miljö med CertSecure Managers ROI-kalkylator.
Vanliga fel och vägledning för återställning
Vanliga fel
- Agenten visas offline i Verktyg och Agenter: vanligtvis orsakas av en blockerad port 22 eller en stoppad Windows-tjänst på agentvärden.
- Förnyelsen misslyckas i CA-steget: Den valda certifikatmallen matchar inte det som är konfigurerat i certifikatutfärdaren, eller så väntar ett godkännandearbetsflöde.
- Certifikatet förnyas men är inte bindande: Ingen SSL-profil valdes innan du klickade på Förnya och Använd, så certifikatet finns istället i den gemensamma partitionen.
- Uppgift fastnat i Verktyg och Uppgifter: BIG-IP-administratörsuppgifterna har upphört att gälla eller roterats efter att agenten konfigurerades.
Återställningssteg
- Om ett förnyat certifikat orsakar problem på en virtuell server, tilldela SSL-profilen tillbaka till det tidigare certifikatobjektet i BIG-IP; F5 håller det tidigare certifikatet tillgängligt tills det uttryckligen tas bort.
- Bekräfta återställningen i BIG-IP-gränssnittet och kontrollera om beroende virtuella servrar har TLS-handskakningsfel.
- Öppna ett ärende med hänvisning till CertSecure Manager-aktivitets-ID:t så att förnyelsen kan försökas igen när den underliggande orsaken, oavsett om det är mall, autentiseringsuppgifter eller anslutning, har åtgärdats.
- Ta inte bort den misslyckade förnyelseuppgiften förrän återställningen har bekräftats vara stabil, eftersom det bevarar loggspåret som behövs för granskningsposten.
Framgångsmått att spåra efter implementering
- Framgångsgrad för förnyelse: Andel schemalagda förnyelser som slutförts utan manuella åtgärder, med målet nära 100 %.
- Genomsnittlig tid för förnyelse: förfluten tid från förnyelseutlösare till bekräftad BIG-IP-bindning.
- Certifikatrelaterade incidenter: Avbrotts- eller utgångsrelaterade ärenden per kvartal, spårade före och efter automatisering.
- Manuell ärendevolym: certifikatrelaterade helpdesk-ärenden, vilket bör minska i takt med att agenttäckningen utökas.
- Tid för förberedelse av revision: timmar som ägnats åt att sammanställa certifikatbevis för efterlevnadsgranskningar.
Vem äger vad: Åtgärdsmatris för PKI-, säkerhets-, plattforms- och efterlevnadsteam
| Team | Primärt ansvar | Nyckelåtgärd |
|---|---|---|
| PKI-teamet | Äger certifikatutfärdare, mallar och certifikatlivscykelpolicy | Konfigurera CA och certifikatmallen i CertSecure Manager före utrullning |
| Säkerhetsteam | Äger behörighetens omfattning och riskacceptans | Utfärda BIG-IP-uppgifter med lägst behörighet och granska åtkomst till förnyelseagenten |
| Plattforms- och DevOps-teamet | Äger Windows-värden och F5-infrastrukturen | Provisionera agentvärden, öppna port 22 och övervaka BIG-IP efter förnyelse |
| Compliance-teamet | Äger revisionsbevis och ändringsregister | Logga ändringsgodkännanden och pull-förnyelsehistorik för DORA- och PCI DSS-granskningar |
Vad göra här näst
PKI-teamet
- Mappa alla F5-bundna certifikats CA och mallar i CertSecure Manager.
- Ställ in interna förnyelseutlösare långt inom den nuvarande giltighetsgränsen på 200 dagar, inför sänkningen till 100 dagar i mars 2027.
Säkerhetsteam
- Granska vilka konton som innehåller de BIG-IP-administratörsuppgifter som används av förnyelseagenten och rotera dem enligt ett definierat schema.
- Behandla agentvärden som en autentiserad automatiseringsslutpunkt och inkludera den i befintlig säkerhetsövervakning.
Plattforms- och DevOps-teamet
- Lägg till värden för förnyelseagenten och dess Windows-tjänst i infrastrukturövervakningen, så att en offlineagent utlöser en avisering istället för en missad förnyelse.
- Utöka samma automatiseringsmönster till NGINX-, Apache- och IIS-värdar som redan stöds av CertSecure Managers förnyelseagenter.
Efterlevnadsteam
- Hämta historiken för verktyg och uppgifter varje kvartal som bevis för granskningar av certifikatstyrning.
- Följ upp framstegen mot giltighetsfristen på 100 dagar i mars 2027 som en stående punkt på agendan snarare än ett engångsprojekt.
Att tänka på vid multimoln och hybrid-PKI
I hybrid- eller multimolnmiljöer ligger F5 BIG-IP-instanser ofta framför arbetsbelastningar som spänner över lokala datacenter, molnbelastningsutjämnare och containerplattformar. En punktlösning som bara automatiserar förnyelse för en miljö återskapar samma manuella lucka som F5 Renewal Agent är avsedd att täcka. CertSecure Manager kör förnyelseagenter för F5, NGINX, Apache och IIS från samma konsol, så en hybridmiljö förnyas och granskas från ett enda system istället för flera frånkopplade verktyg.
Certifikatautomation är bara så komplett som inventariet bakom det. En F5-instans som CertSecure Manager ännu inte känner till kan inte automatiseras, vilket är anledningen till att organisationer som kör PKI över flera moln bör para ihop förnyelseautomation med kontinuerlig certifikatidentifiering snarare än att behandla identifiering som ett engångsprojekt. Encryption Consulting täcker denna parning mer ingående i vår guide om hur en CBOM omvandlar inventering till information, och organisationer som är längre fram i planeringen för kortare giltighetsfönster kan börja med vår 47-dagars vägledning för TLS-certifikatberedskap .
Hur kan krypteringskonsultation hjälpa till?
Encryption Consulting utökar samma F5-förnyelseagentmetod till NGINX-, Apache- och IIS-miljöer genom CertSecure Manager , så certifikatautomation är inte begränsad till en enda plattform. Detta spelar ännu större roll för varje steg ner i CA/B Forums giltighetsschema: automatisering slutar vara en bekvämlighet vid 200 dagar och blir nödvändig när certifikat förnyas var 47:e dag år 2029. CertSecure Managers förnyelseagenter håller organisationer kompatibla och fria från den driftstopp som uppstår på grund av utgångna certifikat genom varje steg av det skiftet.
Utöver certifikatautomation erbjuder Encryption Consulting PKI-as-a-Service (PKIaaS) och expertkonsulttjänster inom PKI för att bygga, hantera och optimera säkra, skalbara PKI-miljöer för lokala, hybrid- eller molndistributioner. För team som också planerar en post-quantum-migrering vid sidan av sitt certifikatlivscykelarbete, hjälper vårt PQC Center of Excellence och PQC- beredskapstjänster till att sekvensera båda övergångarna tillsammans istället för att duplicera arbete över två separata program, vilket bygger samma kryptoflexibilitet som certifikatautomation redan är beroende av.
Slutsats
Certifikatens livslängd kommer bara att fortsätta krympa, och manuell hantering av F5-certifikat var redan ansträngd innan CA/B Forums schema sänkte den maximala giltigheten till 200 dagar. Genom att driftsätta F5 Renewal Agent via CertSecure Manager blir utfärdande, förnyelse och driftsättning ett repeterbart arbetsflöde istället för en återkommande brandövning, vilket minskar risken för mänskliga fel och missade deadlines som ligger bakom de flesta certifikatrelaterade avbrott. Organisationer som automatiserar nu, även om det fortfarande finns en buffert innan 100-dagars- och 47-dagarsreduktionerna landar, kommer att nå 2029 med en process som redan fungerar snarare än en som byggts under deadlinepress.
Vanliga frågor om partihandel med mat och dryck
Vad är den viktigaste slutsatsen från "Hur man automatiserar F5-certifikathantering med CertSecure Manager"?
Den viktigaste slutsatsen är att förnyelse av F5 BIG-IP-certifikat kan köras utan manuell åtgärd när CertSecure Manager F5 Renewal Agent har installerats och konfigurerats. Agenten begär, förnyar och distribuerar certifikat direkt till BIG-IP-partitioner, vilket eliminerar de manuella återutgivningsstegen som orsakar missade förnyelser och oplanerade avbrott eftersom certifikatens livslängd fortsätter att krympa under CA/B-forumets schema.
Varför är detta viktigt för hanteringen av företagscertifikats livscykel?
Det är viktigt eftersom CA/B Forums etappvisa schema redan har minskat den maximala giltighetstiden för TLS-certifikat till 200 dagar, med ytterligare minskningar till 100 dagar i mars 2027 och 47 dagar i mars 2029. Företag som kör dussintals eller hundratals F5-värdbaserade certifikat kan inte upprätthålla den förnyelsefrekvensen manuellt, så automatisering blir ett krav för kontinuerlig, kompatibel certifikatlivscykelhantering snarare än en valfri effektivitetsvinst.
Vilka team ansvarar för att agera utifrån denna vägledning?
PKI-team äger konfigurationen av certifikatutfärdare, mallar och livscykelpolicyer. Säkerhetsteam hanterar de BIG-IP-autentiseringsuppgifter som förnyelseagenten använder. Plattforms- och DevOps-team etablerar och övervakar Windows-värden som kör agenten tillsammans med själva F5-infrastrukturen. Compliance-team använder förnyelsehistoriken som revisionsbevis för ramverk som DORA och PCI DSS. Alla fyra behöver vanligtvis samordna sig före utrullning.
Vilka risker ökar om detta ämne hanteras manuellt?
Manuell hantering av F5-certifikat ökar risken för missade förnyelser, avbrott i tjänsten och inkonsekventa revisionsloggar. DigiCerts Trust Pulse-undersökning från juli 2025 visade att 45 % av företagen upplevde certifikatrelaterade driftstopp under det senaste året, och 37.5 % spårade denna driftstopp specifikt till utgångna certifikat, en av de mest förebyggbara orsakerna till avbrott i företagsmiljöer.
Hur minskar automatisering risken för certifikatavbrott?
Automatisering minskar risken för avbrott genom att ta bort de mänskliga steg där förnyelser oftast missas: spårning av utgångsdatum, generering av CSR:er och manuell koppling av certifikat till SSL-profiler. F5 Renewal Agent övervakar certifikat kontinuerligt och skickar förnyade certifikat till BIG-IP genom ett definierat arbetsflöde, så att ett certifikat som närmar sig sin giltighetsgräns utlöser en automatisk förnyelse istället för att vara beroende av att någon kommer ihåg en deadline.
Vilka mätvärden bör teamen följa efter implementeringen?
Spåra lyckad förnyelsefrekvens, genomsnittlig tid för förnyelse från utlösande effekt till bekräftad BIG-IP-bindning, antalet certifikatrelaterade incidenter per kvartal och volymen manuella ärenden kopplade till certifikatarbete. En minskning av manuella ärenden och incidenter tillsammans med en lyckad förnyelsefrekvens nära 100 % indikerar att automatiseringen täcker F5-området som avsett snarare än att köras tillsammans med ohanterade manuella processer.
Hur kopplas detta till 47-dagars TLS-certifikatberedskap?
CA/B-forumets omröstning, som godkändes av Sectigo och antogs den 11 april 2025, fasar ner maximal giltighetstid för TLS-certifikat till 200 dagar från och med mars 2026, 100 dagar i mars 2027 och 47 dagar i mars 2029. Automatisering av F5-certifikat är en direkt förutsättning för 47-dagars beredskap, eftersom manuella förnyelsecykler som var hanterbara vid 200 eller 100 dagar blir operativt omöjliga vid en 47-dagars kadens.
Hur ska detta hanteras i multimoln- eller hybrid-PKI-miljöer?
I hybrid- eller multimolnmiljöer placeras F5-instanser ofta bredvid NGINX-, Apache- och IIS-arbetsbelastningar i både lokala och molnbaserade infrastrukturer. CertSecure Manager kör förnyelseagenter för alla dessa från en konsol, så certifikatautomation är inte isolerad per plattform. Att koppla ihop den automatiseringen med en aktuell kryptografisk inventering säkerställer att varje F5-instans i hybridmiljön faktiskt är känd och täckt.
Vilka förutsättningar behövs innan implementering?
Innan implementeringen, bekräfta att en Windows Server 2019-, Windows Server 2022- eller Windows 11-värd är tillgänglig för att köra förnyelseagenten med port 22 öppen till F5 BIG-IP-hanteringsgränssnittet, att CertSecure Manager redan har rätt CA och certifikatmall konfigurerad, och att BIG-IP-administratörsuppgifter och ändringsgodkännande finns på plats för virtuella produktionsservrar.
Vilka skärmdumpar eller konfigurationsexempel bör inkluderas?
Användbara skärmdumpar täcker vyn Verktyg och agenter för att bekräfta agentstatus, skärmen för val av certifikat och mall, bekräftelsesteget Förnya och tillämpa och vyn Verktyg och uppgifter för att övervaka förloppet. Ett konfigurationsexempel som är värt att inkludera är loggsökvägen för förnyelseagenten, C:\CertSecure\logs\EC_F5_RenewalAgent.log, vilket är det första stället att kontrollera när en förnyelseuppgift misslyckas.
- Key Takeaways
- Förutsättningar innan du automatiserar förnyelse av F5-certifikat
- Så här automatiserar du F5-certifikathantering med CertSecure Manager
- Före och efter: Vad som ändras när du automatiserar förnyelse av F5-certifikat
- Vanliga fel och vägledning för återställning
- Framgångsmått att spåra efter implementering
- Vem äger vad: Åtgärdsmatris för PKI-, säkerhets-, plattforms- och efterlevnadsteam
- Vad göra här näst
- Att tänka på vid multimoln och hybrid-PKI
- Hur kan krypteringskonsultation hjälpa till?
- Slutsats
- Vanliga frågor om partihandel med mat och dryck


