
Utgåva
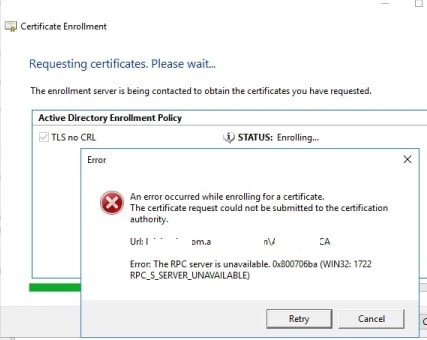
Varje gång användaren försöker registrera ett certifikat visas ett felmeddelande om att RPC-servern inte är tillgänglig. I det här fallet försummar domänkontrollanten eller en annan klient att registrera sig för certifikat från certifikatutfärdaren.
Felkod
0x800706ba (WIN32: 1722 RPC_S_SERVER_UNAVAILABLE)
BESKRIVNING
När en användare begär ett certifikat från ADCS-certifieringsutfärdaren stöds inte det begärda certifikatet av denna certifikatutfärdare, eller så kan begäran inte skickas till certifieringsutfärdaren på grund av ett RPC-fel:
Win32-fel 1722: "RPC-servern är inte tillgänglig"
Vad betyder felet "RPC-servern är inte tillgänglig"? Det indikerar vanligtvis ett kommunikationsavbrott mellan två enheter eller system. Detta fel uppstår när en Windows-enhet har problem med att kommunicera med en annan fjärrenhet.
Orsak
Detta fel på grund av att RPC-servern inte är tillgänglig uppstår endast av två anledningar:
- Det är inte möjligt att ansluta till CA:s RPC-gränssnitt.
- Även om det är möjligt att ansluta till CA:s RPC-gränssnitt kunde fjärrdatorn inte autentiseras på grund av problem med dess säkerhetscertifikat eller brandväggsbegränsningar.
Steg utförda
- Kontrollerade från nätverksspårningen för att upptäcka att åtkomst nekas (status: nca_s_fault_access_denied)
- Kontrollerade GP-resultat för att se vilka GPO som fylls i.
Lösning
Denna lösning har delats in i fem delar som täcker detaljerna kring vad vi behöver göra:
-
Kontrollerar nätverksanslutning
Klienten och CA:n måste kunna kommunicera via nätverket.
- Kontrollera om värdnamnet för CA-servern är korrekt eller inte.
- Om värdnamnet är korrekt, kontrollera om namnmatchningen fungerar som den ska och om servernamnet löser serverns namn (dvs. DNS-posten som är registrerad på det gamla datorobjektet).
- Kontrollera om rätt portar är öppna på alla brandväggar (om några) för att verifiera att ingen RPC-anslutning misslyckades.
- Grundläggande, men det bör också säkerställas att CA-servern och tjänsten är tillgängliga och körs korrekt.
-
Åtgärda RPC-gränssnittet
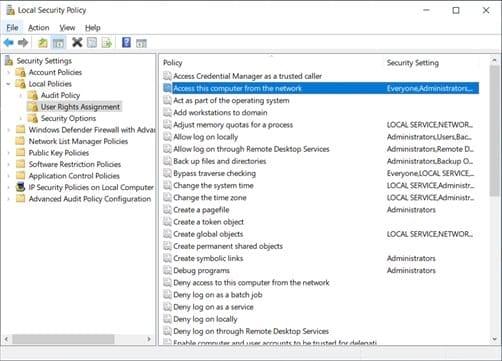
När det gäller CA är det första hindret att RPC-gränssnittet måste rensas och anslutningen måste upprättas. För att göra detta måste kontot ha behörigheten "Åtkomst till den här datorn från nätverket" beviljad.
Att göra detta
-
Öppna Lokal säkerhetspolicy -> Expandera Lokala policyer -> Dubbelklicka på Tilldelning av användarrättigheter.
-
Som standard bör följande konton vara registrerade här. Alla, Administratörer, Säkerhetskopieringsoperatörer, Användare
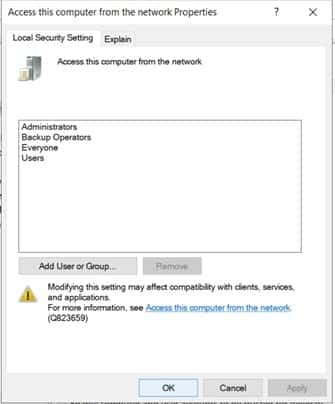
Obs: Det finns också ett alternativ att "Neka åtkomst till den här datorn från nätverket", vilket absolut bör undvikas.
-
-
DCOM-behörigheter
När RPC är korrekt konfigurerad kommer DCOM att hantera autentiseringen. För att öppna den här konfigurationen,
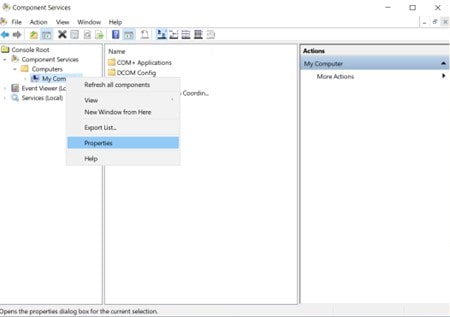
- Öppna Komponenttjänster; för att göra det, skriv dccomcnfg.
-
Bläddra till Mina datorer och högerklicka. Ange egenskaper.
-
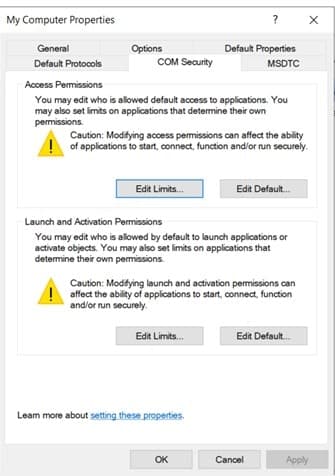
Bläddra till COM-säkerhet under "REDIGERA GRÄNSER".
-
Kontrollera om dessa behörigheter finns i säkerhetsgruppen:
- Åtkomstbehörigheter: Lokal åtkomst och "Fjärråtkomst"
-
Start- och aktiveringsbehörigheter: ”Lokal start” och ”Fjärrstart”.
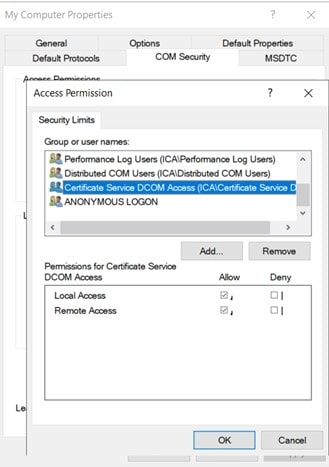
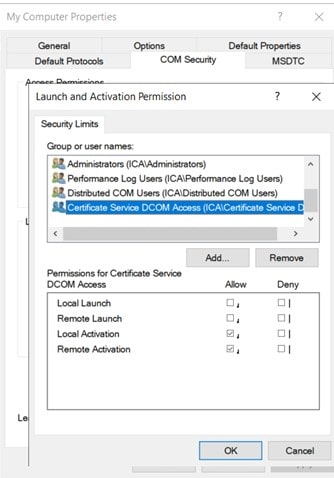
- Som standard finns "Autentiserade användare" i den lokala säkerhetsgruppen "Certificate Service DCOM Access".
Obs: Var medveten om att dessa inställningar kan styras via gruppolicy.
-
DCOM-konfigurationsgränssnitt (CertSrv)
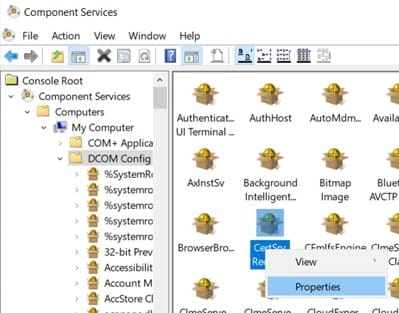
- Gå till "Komponenttjänster" -> "Datorer" -> "Mina datorer" -> "DCOM-konfiguration"
-
Öppna DCOM-konfigurationen och välj CertSrv-begäran. Högerklicka och öppna egenskaper.
-
Gå till fliken Säkerhet och klicka på Redigera.
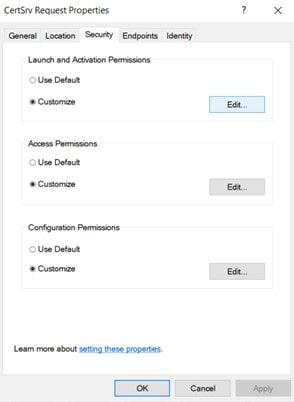
- För start- och aktiveringsbehörigheter: Markera "Lokal aktivering" och "Fjärraktivering" för alla
-
För åtkomstbehörigheter: Markera "Lokal åtkomst" och "Fjärråtkomst" för alla
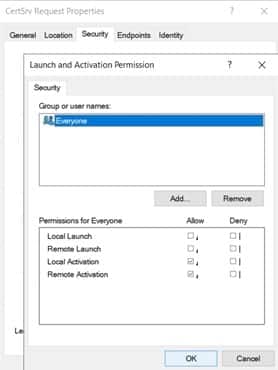
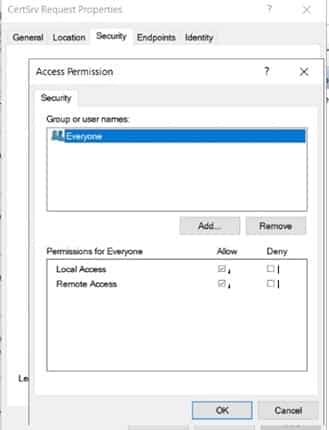
Ställ in följande behörigheter:
-
CA-behörigheter
Det är alltid en checklista för att se till att rätt behörigheter för CA ges. Annars skulle det returnera CERTSRV_E_ENROLL_DENIED- felet.

