
- Snabbt svar: Vad är IP-förfalskning och hur skyddar man sig mot det?
- Vad är förfalskning?
- Vad är IP-förfalskning?
- Hur fungerar IP-förfalskning?
- Typer av IP-förfalskningsattacker
- Hur man skyddar sig mot IP-förfalskning
- Protokoll- och algoritmval för försvar mot IP-förfalskning
- Implementeringsexempel: Försvar mot IP-förfalskning på företag
- Begränsningar av IP-förfalskningsskydd
- Hur krypteringskonsulting kan hjälpa
- Legitima användningsområden för IP-förfalskning
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
IP-förfalskning är tekniken att förfalska käll-IP-adressen i nätverkspaket för att utge sig för att vara en betrodd värd, dölja en angripares identitet eller förstärka DDoS-trafik genom att dirigera serversvar till en offeradress. Det möjliggör Man-in-the-Middle-attacker, förvirring av botnätstrafik och förstärkning av reflektion av DDoS. Rekommenderad åtgärd: implementera BCP 38 ingångs- och utgående filtrering på alla nätverksgränser, tillämpa TLS för all känslig kommunikation så att förfalskad trafik inte kan exponera klartextdata, distribuera DNSSEC och DNS-över-HTTPS för att förhindra DNS-förfalskning som en kompletterande attack och övervaka nätverkstrafik för avvikande källadressmönster.
Snabbt svar: Vad är IP-förfalskning och hur skyddar man sig mot det?
IP-förfalskning är skapandet av IP-paket med en förfalskad källadress. Eftersom IP-paket bearbetas på nätverkslagret innan säkerheten på applikationslagret kan inspektera dem, kan förfalskade paket kringgå brandväggar som filtrerar baserat på källadress, imiterar betrodda system och dirigerar svarstrafik till ett offers adress i DDoS-reflektionsattacker. Skyddet fungerar på två lager: kontroller på nätverkslagret (ingångsfiltrering enligt RFC 2827 BCP 38, paketfiltrering på routerns ACL:er och utgående filtrering för att förhindra att ditt eget nätverk hämtar förfalskad trafik) och kontroller på applikationslagret (TLS för alla känsliga sessioner så att avlyssnad trafik förblir oläslig, DNSSEC för att förhindra DNS-förfalskning som en föregångare till IP-förfalskning och flerfaktorsautentisering så att förfalskade IP-adresser inte kan ersätta identitetsverifiering).
Vad är förfalskning?
Förfalskning är att utge sig för att vara en legitim användare, enhet eller nätverksenhet genom att förfalska identifierande information. Inom cybersäkerhet riktar sig förfalskningsattacker mot olika lager av nätverksstacken och använder olika förfalskningsmetoder:
- DNS-serverförfalskning (DNS-cacheförgiftning): korrumperar en DNS-resolvers cache med bedrägliga poster och omdirigerar användare till angriparkontrollerade servrar när de söker efter legitima domännamn. Används för att omdirigera webbtrafik, fånga upp inloggningsuppgifter och distribuera skadlig kod.
- ARP-förfalskning (ARP-förgiftning): skickar förfalskade ARP-meddelanden (Address Resolution Protocol) på ett lokalt nätverk och associerar angriparens MAC-adress med en legitim IP-adress, till exempel standardgatewayen. Används för att omdirigera lokal nätverkstrafik genom angriparen som en föregångare till Man-i-mitten-attacker och nekad tjänst.
- IP-adressförfalskning: förfalskar käll-IP-adressen i paketrubriker för att dölja angriparens ursprung, utge sig för att vara ett betrott system eller dirigera svarstrafik till ett offer (används i DDoS-reflektions-/amplifieringsattacker).
Vad är IP-förfalskning?
IP-förfalskning är skapandet av IP-paket (Internet Protocol) där käll-IP-adressen i paketrubriken har förfalskats för att visa en annan adress än den faktiska sändande enheten. IP-paket innehåller en rubrik som föregår paketets innehåll och innehåller routinginformation inklusive käll- och destinations-IP-adresser. I ett normalt paket är källadressen den verkliga adressen för den sändande enheten. I ett förfalskat paket är källadressen fabricerad av angriparen.
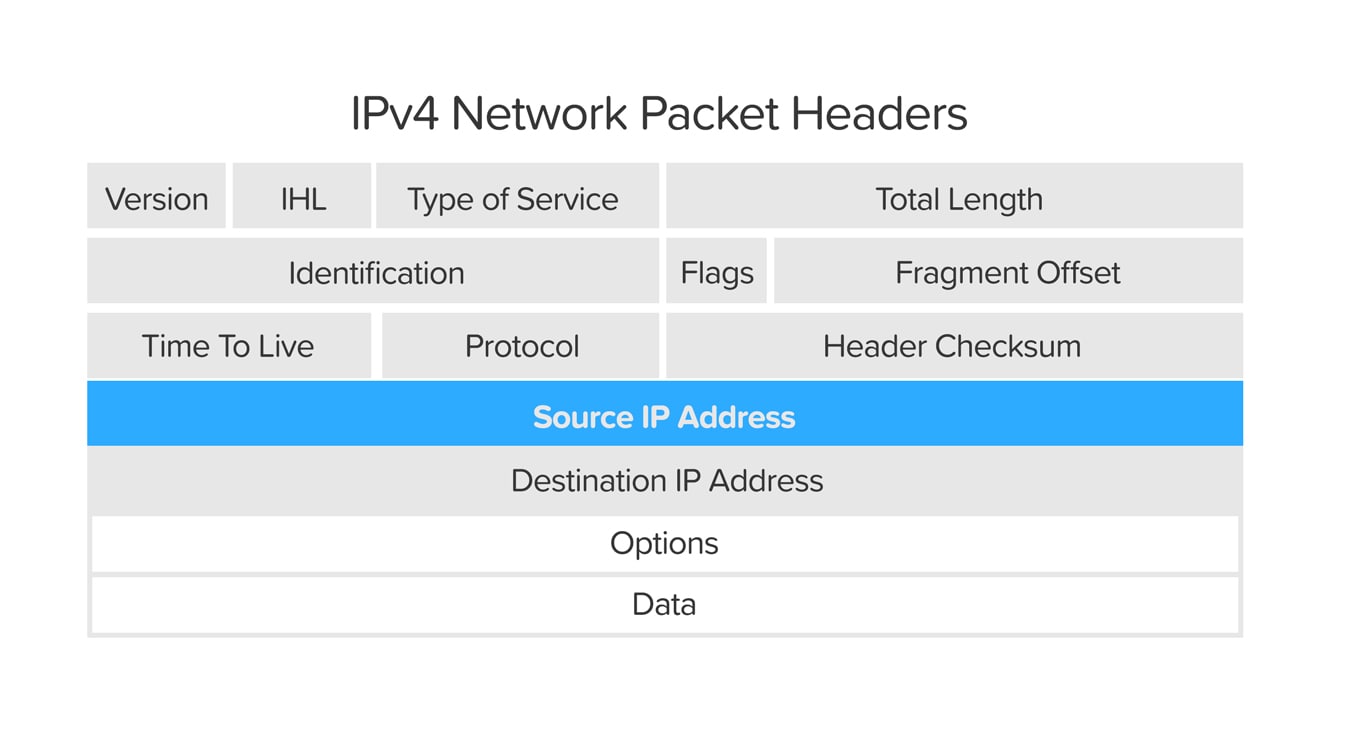
IP-förfalskning är analogt med att en angripare skickar ett paket med en falsk returadress. Mottagaren kan inte fastställa det verkliga ursprunget från etiketten, och alla svar som skickas till returadressen går någon annanstans än den faktiska avsändaren. I nätverkstermer innebär detta att system som blockerar trafik baserat på käll-IP-adress inte kan blockera den verkliga angriparen om källadressen är förfalskad, och trafik som är avsedd som ett svar till angriparen går till en oskyldig tredje part, vilket är mekanismen bakom DDoS-reflektionsattacker.
Hur fungerar IP-förfalskning?
Data som överförs via internet delas upp i paket, vart och ett med en IP-rubrik som innehåller käll- och destinationsadress. Vid IP-förfalskning använder angriparen programvara för att ställa in käll-IP-adressfältet i paketrubriken till ett annat värde än enhetens faktiska adress innan paketet skickas.
Eftersom denna manipulation sker på nätverkslagret (lager 3 i OSI-modellen) finns det inga externa tecken på manipulering synliga för det mottagande systemet. Paketet anländer och bearbetas baserat på den förfalskade adressen. IP-förfalskning möjliggör tre viktiga fördelar för angripare:
- Identitetsdöljning: Förfalskade källadresser förhindrar att målsystemet och säkerhetsövervakningsverktygen fastställer angriparens verkliga IP-adress, vilket skyddar angriparen från tillskrivning och blockering.
- Undandragande av upptäckt: Eftersom det komprometterade systemet bearbetar paket baserat på den förfalskade källadressen (som kan komma från ett betrott intervall) genererar det inte varningar som skulle utlösas för trafik från en okänd eller svartlistad källa.
- Brandväggsomgång: Nätverkskontroller som tillåter trafik baserad på betrodda käll-IP-adresser (IP-tillåtelselistor) kan kringgås om angriparen kan förfalska en betrodd källadress. Det är därför enbart en IP-adress inte är en tillräcklig autentiseringsmekanism.
Typer av IP-förfalskningsattacker
| Attack typ | Hur IP-förfalskning möjliggör det | Primärt mål | Viktigt försvar |
|---|---|---|---|
| DDoS-reflektion/förstärkning | Angriparen skickar förfrågningar till servrar (DNS, NTP, MEMCACHED) med offrets IP-adress som förfalskad källa; servrarna skickar stora svar till offret | Alla internetanslutna system; särskilt offentligt riktad webbinfrastruktur | BCP 38 ingångsfiltrering vid internetleverantörers och företagsgränser; hastighetsbegränsning; svarsstorlekstak på reflekterbara protokoll |
| Botnättrafikförvirring | Botnätmedlemmar skickar attacktrafik med förfalskade källadresser för att dölja botnätets verkliga medlemskap och förhindra IP-baserad blockering. | Inriktade på webbplatser och infrastruktur; onlinetjänster | Beteendedetektering; trafikanalys som inte är beroende av källadress; ingångsfiltrering |
| Man-in-the-Middle (MITM) via ARP-förfalskning | ARP-förfalskning på det lokala nätverkslagret använder IP-förfalskning för att omdirigera trafik genom angriparen; angriparen avlyssnar och modifierar kommunikationen. | Lokala nätverksvärdar; företags-LAN-segment | Dynamisk ARP-inspektion (DAI); TLS med certifikatvalidering så att avlyssnad trafik inte kan läsas eller imiteras |
| Förtroendebaserad åtkomstutnyttjande | Angripare förfalskar käll-IP för att matcha en betrodd värd och får åtkomst till system som beviljar behörigheter baserat på käll-IP-adress | Äldre system som använder IP-baserad autentisering; nätverkstjänster utan ömsesidig autentisering | Ersätt IP-baserad förtroende med kryptografisk autentisering (ömsesidig TLS, SSH med nyckelbaserad autentisering); använd aldrig enbart käll-IP som åtkomstkontrollmekanism |
| Session kapning | Angripare förfalskar IP-paket för att injicera data i en befintlig TCP-session, vilket stör eller tar över sessionen. | Okrypterade TCP-sessioner; äldre protokollimplementeringar | TLS (tillhandahåller sessionsintegritet genom MAC-autentisering); modern TCP-sekvensnummerrandomisering |
Hur man skyddar sig mot IP-förfalskning
- Implementera ingångs- och utgångsfiltrering (BCP 38): Konfigurera routrar och brandväggar att släppa inkommande paket vars källadress inte legitimt kunde komma från den riktning paketet anlände (ingångsfiltrering enligt RFC 2827) och utgående paket vars källadress inte tillhör ditt eget nätverk (utgående filtrering). Detta förhindrar att ditt nätverk blir en källa till förfalskad trafik och begränsar förfalskad trafik som når dina system utifrån. BCP 38 (RFC 2827) och BCP 84 (RFC 3704) definierar dessa metoder.
- Använd säkra krypteringsprotokoll: förstärka TLS 1.3 för all känslig kommunikation till och från dina servrar. TLS erbjuder två skydd mot förfalskningsbaserade attacker: serverautentisering (säkerställer att servern är den den utger sig för att vara, förhindrar identitetsstöld även om trafik omdirigeras) och kryptering (säkerställer att avlyssnad trafik inte kan läsas). Utan TLS resulterar en lyckad IP-förfalsknings- eller ARP-förfalskningsattack i fullständig exponering av överförd data.
- Distribuera DNSSEC och krypterad DNS: Implementera DNSSEC på auktoritativa DNS-zoner för att verifiera kryptografisk integritet av DNS-svar. Använd DNS-över-HTTPS (DoH) eller DNS-över-TLS (DoT) för resolverfrågor för att förhindra DNS-förfalskning som en föregångare till IP-förfalskning och MITM-attacker. Se vår blogg om DNS-förgiftning och hierarkiattacker för en fullständig genomgång av DNS-attackvektorer.
- Konfigurera brandväggar för att blockera förfalskade adressintervall: Inkommande paket med källadresser från privata IP-intervall (RFC 1918: 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16), loopback-adresser (127.0.0.0/8) eller andra reserverade intervall bör tas bort vid perimetern, eftersom legitim internettrafik inte kan komma från dessa adresser.
- Ersätt IP-baserat förtroende med kryptografisk autentisering: Alla system som beviljar åtkomst baserat på käll-IP-adress är sårbara för IP-förfalskning. Ersätt IP-tillåtelselistor med ömsesidig TLS (mTLS) eller SSH med nyckelbaserad autentisering för server-till-server-kommunikation, och med MFA för användarvänliga system. IP-adress är inte en identitet; det är en routingetikett som kan förfalskas.
- Övervaka nätverkstrafik för avvikelser: distribuera system för detektering av nätverksintrång (IDS) som är konfigurerade att varna för mönster som överensstämmer med IP-förfalskning: paket med källadresser som inte överensstämmer med det förväntade trafikmönstret för det gränssnittet, ARP-tabellavvikelser och ovanliga trafikvolymer som kan indikera att en reflektionsattack utförs via ditt nätverk.
- Undvik osäkra offentliga Wi-Fi-nätverk för känslig kommunikation: På offentliga nätverk där ARP-förfalskning är enkel att utföra, använd ett VPN som krypterar all nätverkstrafik innan den kan avlyssnas. Även med ett VPN ger TLS ett extra krypteringslager för känslig applikationstrafik.
- Säkra Wi-Fi-nätverk för hem och företag: Använd starka, unika lösenord för åtkomst till Wi-Fi-nätverk. För företagsmiljöer, implementera 802.1X-autentisering så att endast autentiserade enheter kan ansluta till nätverket, vilket eliminerar angripares möjlighet att ansluta till nätverket och utföra ARP-förfalskningsattacker.
Protokoll- och algoritmval för försvar mot IP-förfalskning
| kontroll | Rekommenderad konfiguration | Vad som ska undvikas | Varför det spelar roll |
|---|---|---|---|
| Filtrering av nätverkslager | BCP 38 ingångsfiltrering + BCP 84 multi-homing-filtrering vid alla nätverksgränser | Att enbart förlita sig på tillåtelselistor baserade på käll-IP som en mekanism för åtkomstkontroll | Ingressfiltrering tar bort paket med förfalskade källadresser innan de når målsystemen |
| Transportlagers säkerhet | TLS 1.3 med ECDHE-nyckelutbyte och validering av servercertifikat för alla känsliga sessioner | Okrypterade TCP/UDP-sessioner för känsliga data; TLS 1.0 eller 1.1 | TLS autentiserar servern och krypterar sessionen, vilket begränsar skadorna från lyckad IP-omdirigering. |
| DNS-säkerhet | DNSSEC för auktoritativa zoner; DoH eller DoT för resolverfrågor | Ogiltig DNS endast över UDP/53 | DNS-förfalskning är en vanlig föregångare till IP-förfalskningsattacker som omdirigerar webbtrafik |
| ARP-skydd för lokalt nätverk | Dynamisk ARP-inspektion (DAI) på hanterade switchar; 802.1X för nätverksåtkomstkontroll | Platta nätverkssegment utan ARP-validering på hanterade switchar | ARP-förfalskning på LAN-lagret möjliggör MITM-attacker som kringgår IP-lagrets kontroller |
| Server-till-server-autentisering | Ömsesidig TLS (mTLS) eller SSH med nyckelbaserad autentisering | IP-adress som enda autentiseringsuppgifter för serveråtkomst | Kryptografisk autentisering kan inte förfalskas genom att förfalska en IP-adress |
Implementeringsexempel: Försvar mot IP-förfalskning på företag
En finansiell tjänsteorganisation med publika webbapplikationer och interna tjänst-till-tjänst-API:er implementerar följande försvarslager mot IP-förfalskning:
- Ingressfiltrering på ISP-nivå och perimeternivå: Organisationen samordnar med sin internetleverantör för att säkerställa att BCP 38-filtrering är på plats uppströms. Vid sin egen perimeterbrandvägg släpps inkommande paket med källadresser från privata RFC 1918-intervall, loopback-intervall och organisationens egna IP-intervall (som inte legitimt kan komma utifrån).
- Utgående filtrering för att förhindra att det blir en källa till förfalskning: Utgående paket med källadresser som inte tillhör organisationens egna tilldelade IP-intervall blockeras vid utgående brandvägg, vilket säkerställer att organisationens infrastruktur inte kan användas för att generera förfalskad trafik som skulle bidra till reflekterande DDoS-attacker mot andra.
- TLS 1.3 för all offentlig och intern kommunikation: Alla publika webbapplikationer tillämpar TLS 1.3. Interna tjänst-till-tjänst-API:er använder ömsesidig TLS så att både klienten och servern autentiserar sig med certifikat, vilket eliminerar möjligheten för en angripare som har förfalskat en intern IP-adress att utge sig för att vara en auktoriserad tjänst.
- Dynamisk ARP-inspektion på hanterade switchar: DAI är aktiverat på alla hanterade switchar i det interna nätverket, vilket förhindrar ARP-förfalskning inom LAN-segmenten där servrar och arbetsstationer kommunicerar. DAI validerar ARP-paket mot en betrodd DHCP-bindningstabell och tar bort ARP-svar som inte matchar förväntade parningar.
- DNSSEC på auktoritativa zoner och DoH för resolvers: Organisationens publika DNS-zoner är signerade med DNSSEC. Interna resolvers använder DoH för att förhindra DNS-svarsförgiftning som kan omdirigera intern tjänstidentifiering till angriparkontrollerade adresser.
- Nätverks-IDS-aviseringar för förfalskningsmönster: IDS är konfigurerat för att varna för ARP-tabellavvikelser, inkommande paket med källadresser som inte överensstämmer med förväntade rutter och trafikmönster som överensstämmer med sourcing av reflektionsattacker.
Begränsningar av IP-förfalskningsskydd
- Ingressfiltrering kräver bred implementering för att vara fullt effektiv: BCP 38-ingångsfiltrering är mest effektiv när den distribueras av internetleverantörer och nätverk globalt. En förfalskningsattack som utförs från ett nätverk som inte implementerar BCP 38-filtrering kan fortfarande nå mål vars uppströms internetleverantörer inte har implementerat det. I skrivande stund är ingångsfiltrering inte universellt distribuerat över internet.
- IP-förfalskning kringgår inte TLS direkt: En angripare som har förfalskat en IP-adress och omdirigerat trafik till sig själv kan fortfarande inte läsa TLS-krypterade sessioner utan serverns privata nyckel. Men om serverns privata nyckel är komprometterad ger TLS inget skydd oavsett IP-förfalskningsförsvar. HSM-baserad privat nyckellagring minskar denna risk.
- ARP-spoofing är en lokal nätverksattack: Dynamisk ARP-inspektion skyddar mot ARP-förfalskning på hanterade switchsegment, men kräver hanterade switchar och korrekt DHCP-snoopingkonfiguration. Ohanterad nätverksutrustning kan inte tillämpa DAI.
- IP-baserad autentisering kan inte göras säker: Ingen teknisk kontroll säkrar helt ett system som förlitar sig på käll-IP-adress som enda autentiseringsmekanism. IP-förfalskning, NAT-miljöer och delad utgående infrastruktur undergräver alla IP-baserat förtroende. Det korrekta försvaret är att eliminera IP-baserad autentisering till förmån för kryptografisk autentisering.
Hur krypteringskonsulting kan hjälpa
- Krypteringsrådgivningstjänster: vår Krypteringsrådgivningstjänster utvärdera din TLS-konfiguration för offentliga och interna tjänster, identifiera system som förlitar sig på IP-baserat förtroende istället för kryptografisk autentisering och rekommendera åtgärdsplaner inklusive mTLS-distribution för kommunikation mellan tjänster.
- PKI som en tjänst: vår PKI som en tjänst tillhandahåller den certifikatinfrastruktur som behövs för att distribuera ömsesidig TLS för interna API:er och tjänst-till-tjänst-kommunikation, vilket möjliggör kryptografisk autentisering som inte kan kringgås av IP-förfalskning.
- CertSecure-chef: CertSecure-hanterare hanterar livscykeln för TLS-certifikat som används i din miljö, vilket säkerställer att certifikat förnyas innan de löper ut och att certifikatinfrastrukturen som stöder dina förfalskningsförsvar förblir i drift.
- HSM som en tjänst: HSM som en tjänst skyddar de privata nycklarna bakom dina TLS-certifikat i FIPS 140-3-validerad hårdvara, vilket säkerställer att även om en angripare får åtkomst till din servermiljö kan de inte extrahera de privata nycklar som behövs för att dekryptera TLS-sessioner eller imitera dina tjänster.
Legitima användningsområden för IP-förfalskning
IP-förfalskning används i auktoriserade sammanhang för prestanda- och säkerhetstester. Organisationer kan använda IP-adressförfalskning för att simulera tusentals virtuella användare under belastningstester av webbapplikationer, för att testa om ingressfiltrering korrekt utesluter förfalskad trafik, eller i auktoriserade penetrationstester för att verifiera att brandväggsregler och IDS-varningar beter sig som förväntat när förfalskad trafik tas emot. Dessa användningar kräver uttryckligt tillstånd och utförs i kontrollerade miljöer för att förhindra oavsiktlig påverkan på produktionssystem eller andra nätverk.
Slutsats
IP-förfalskning utnyttjar en grundläggande egenskap hos IP-protokollet: källadressfältet i en paketrubrik kan ställas in på vilket värde som helst som den sändande enheten väljer. Detta gör det möjligt för angripare att dölja sin identitet, kringgå IP-baserade åtkomstkontroller och rikta förstärkt DDoS-trafik mot offer. Försvaret är väletablerat och kompletterar varandra: ingångs- och utgående filtrering vid nätverksgränser eliminerar det mesta av förfalskad trafik innan den når mål; TLS med certifikatvalidering säkerställer att även framgångsrikt omdirigerad trafik inte kan läsas eller imiteras; och att ersätta IP-baserat förtroende med kryptografisk autentisering tar bort den sårbarhet som IP-förfalskning utnyttjar mest direkt. För relaterade ämnen, se vår guide om Man-in-the-Middle-attacker och DNS-förgiftning.
Vanliga frågor om partihandel med mat och dryck
Vad är IP-spoofing?
IP-förfalskning är skapandet av IP-paket med en förfalskad källadress för att dölja angriparens identitet, utge sig för att vara en betrodd värd eller dirigera svarstrafik till ett offer (för DDoS-reflektion). Det sker på nätverkslagret innan applikationssäkerheten kan upptäcka det, och det finns inga externa tecken på manipulering synliga för det mottagande systemet.
Vad är skillnaden mellan IP-spoofing, ARP-spoofing och DNS-spoofing?
IP-förfalskning förfalskar källadresser i pakethuvuden på nätverkslagret. ARP-förfalskning förgiftar lokala nätverks-ARP-tabeller för att omdirigera LAN-trafik genom angriparen. DNS-förfalskning korrumperar resolver-cacher för att omdirigera domännamnssökningar till angriparkontrollerade servrar. Alla tre kan vara komponenter i större MITM- eller DDoS-attacker.
Hur stoppar ingressfiltrering IP-förfalskning?
Ingressfiltrering (BCP 38, RFC 2827) ignorerar inkommande paket vars källadress inte legitimt kunde komma från det gränssnitt de anländer till. Ett paket som anländer utanför ditt nätverk med en källadress från ditt eget IP-intervall, ett privat intervall eller ett reserverat intervall ignoreras eftersom ingen legitim extern avsändare kan ha dessa adresser. Det används i stor utsträckning hos internetleverantörer och företag och gör IP-förfalskning betydligt svårare.
Skyddar TLS mot IP-förfalskning?
TLS förhindrar inte IP-förfalskning på nätverkslagret, men det begränsar dess inverkan: även om en angripare omdirigerar trafik till sig själv kan de inte dekryptera TLS-sessioner utan serverns privata nyckel och kan inte utge sig för att vara en server utan ett giltigt TLS-certifikat för rätt domän. TLS är en kompletterande kontroll, inte en ersättning för filtrering på nätverkslagret.
Hur är DDoS-attacker kopplade till IP-förfalskning?
I DDoS-reflektions-/amplifieringsattacker skickar angriparen förfrågningar till tredjepartsservrar med offrets IP-adress som förfalskad källa. Servrarna skickar stora mängder svar till offret och översvämmar dem med trafik som de aldrig begärt. IP-förfalskning möjliggör detta genom att få förfrågningarna att se ut som att de kommer från offret. BCP 38-ingångsfiltrering förhindrar angripare från att hämta sådan trafik från nätverk där den är distribuerad.
Vilka organisatoriska kontroller skyddar mot IP-förfalskning?
Viktiga kontroller inkluderar BCP 38/84 ingångs- och utgångsfiltrering; TLS för all känslig kommunikation; DNSSEC och DoH/DoT för DNS-integritet; dynamisk ARP-inspektion på hanterade switchar; 802.1X-autentisering för nätverksåtkomst; ersättning av IP-baserat förtroende med mTLS- eller SSH-nyckelautentisering; och övervakning av nätverks-IDS för avvikande källadressmönster.
- Snabbt svar: Vad är IP-förfalskning och hur skyddar man sig mot det?
- Vad är förfalskning?
- Vad är IP-förfalskning?
- Hur fungerar IP-förfalskning?
- Typer av IP-förfalskningsattacker
- Hur man skyddar sig mot IP-förfalskning
- Protokoll- och algoritmval för försvar mot IP-förfalskning
- Implementeringsexempel: Försvar mot IP-förfalskning på företag
- Begränsningar av IP-förfalskningsskydd
- Hur krypteringskonsulting kan hjälpa
- Legitima användningsområden för IP-förfalskning
- Slutsats
- Vanliga frågor om partihandel med mat och dryck

