
- Sammanfattning
- TL; DR
- Vad är en lösning för hantering av certifikatlivscykel (CLM)?
- Vanliga utmaningar för organisationer utan CLM
- Policyhantering vid utfärdande och återkallelse av certifikat
- Förutsättningar och implementeringsarbetsflöde
- CertSecure Manager: Lösning för hantering av certifikatlivscykeln
- Vem äger detta: Påverkan och åtgärder per team
- Vanliga fel och vägledning för återställning
- Framgångsstatistik
- Vad göra här näst
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck
Snabbt svar: CertSecure Manager är Encryption Consultings plattform för certifikatlivscykelhantering (CLM). Den automatiserar identifiering, utfärdande, förnyelse och återkallelse av certifikat i alla offentliga och privata certifikatutfärdare, och ersätter den manuella, kalkylbladsbaserade spårningen som gör att de flesta företag exponeras för certifikatrelaterade avbrott.
Ett enda utgånget certifikat kan utan förvarning stänga av ett VPN, en kundportal eller en byggnads badgeläsare, och det händer oftare än de flesta säkerhetsteam vill erkänna. 72 % av organisationerna upplevde minst ett certifikatrelaterat avbrott under det senaste året , varav 45 % rapporterade veckovisa avbrott, enligt CyberArks rapport om maskinidentitetssäkerhet från 2025. Samtidigt är antalet maskinidentiteter som kräver certifikat nu 109:1 , enligt Palo Alto Networks rapport om identitetssäkerhetslandskap från 2026, en ökning från 82:1 bara ett år tidigare. Manuell, kalkylbladsdriven certifikatspårning kan helt enkelt inte hålla jämna steg med den tillväxten, vilket är precis det gap som en CLM-lösning (Certificate Lifecycle Management) är byggd för att täcka.
Sammanfattning
CertSecure Manager är Encryption Consultings plattform för certifikatlivscykelhantering (CLM): den automatiserar upptäckt, utfärdande, förnyelse och återkallelse av certifikat för varje offentlig och privat CA i en miljö, och ersätter den kalkylbladsspårning som gör att 72 % av organisationerna utsätts för minst ett certifikatrelaterat avbrott per år. Brådskan ökar. DigiCerts Trust Pulse-undersökning från juli 2025 visade att 45 % av organisationerna hade certifikatrelaterad driftstopp under det senaste året, varav 37.5 % kunde spåras till ett utgånget certifikat (Källa: DigiCert Trust Pulse Survey, juli 2025), och CA/Browser Forum har redan godkänt schemat som fasar ner maximal giltighetstid för offentliga TLS-certifikat till 200 dagar i mars 2026, 100 dagar i mars 2027 och 47 dagars TLS-certifikat senast i mars 2029 (Källa: CA/Browser Forum-omröstning, via Sectigo). Manuell förnyelse kan inte överleva den takten. CertSecure Manager minskar gapet med automatiserad certifikatidentifiering och certifikatautomatisering i både Microsoft AD CS och publika certifikatutfärdare, och samma inventering som driver hanteringen av certifikatlivscykeln ligger också till grund för kryptoagilitet och PQC-beredskap : en live CBOM ger säkerhets- och efterlevnadsteam den insyn på algoritmnivå som båda disciplinerna är beroende av.
Hoppa till: Förutsättningar och implementeringsarbetsflöde | Påverkan per team | Vanliga fel och återställning | Framgångsstatistik | Vad du ska göra härnäst | Hur krypteringskonsulting kan hjälpa till | Vanliga frågor
TL; DR
- Manuell certifikathantering håller på att brytas ner: 72 % av organisationerna hade ett certifikatavbrott under det senaste året, och maskinidentiteter överstiger nu människor med 109:1.
- En CLM-lösning automatiserar identifiering, utfärdande, förnyelse och återkallelse för varje CA i din miljö, både offentlig och privat.
- CertSecure Manager lägger till automatiserad livscykelhantering, centraliserad insyn, policytillämpning, åtkomst med lägsta behörighet och schemalagd rapportering utöver Microsoft AD CS och alla publika CA:er.
- Med publika certifikats livslängd som krymper till 47 dagar enligt CA/Browser Forum Ballot SC-081v3, och post-kvantummigrering på gång, blir CLM ett grundläggande krav snarare än något som är bra att ha.
Certifikat har blivit en nyckelkomponent i dagens cyberrymd, där varje komponent kräver ett certifikat för att bekräfta sin identitet. Från användare till servrar till applikationer kräver varje del av organisationen ett certifikat för att fungera som avsett. Även om detta förbättrar organisationens övergripande säkerhet, blir det svårt att hantera sådana certifikat allt eftersom organisationen växer, vilket inkluderar att förnya dem, återkalla dem och ibland utfärda certifikat i stor skala.
Medan MDM-lösningar som Intune kan göra det enklare att utfärda nödvändiga certifikat till maskiner och tekniker som automatisk registrering kan tillhandahålla certifikat till användare och maskiner, uppstår problemet när vi behöver utfärda dessa certifikat till servrar och applikationer.
PKI fungerar som ryggraden i dessa certifikat. Medan vissa certifikat utfärdas av offentliga CA:er , utfärdas majoriteten av certifikaten av privata CA:er, och hanteringen av sådana privata CA:er blir SOC-teamets (eller annat säkerhetsteams) ansvar, vilket ökar den operativa komplexiteten i den övergripande processen.
I den här bloggen ska vi dyka djupare in i certifikathanteringens värld, titta på några av de bästa metoderna, några vanliga utmaningar och slutligen hur Encryption Consulting kan hjälpa till med sin expertis, såväl som med vår egen CertSecure Manager-lösning.
Vad är en lösning för hantering av certifikatlivscykel (CLM)?
Som vi redan har fastställt ovan behöver varje organisation ett korrekt, giltigt certifikat för att fungera, vilket är betrott av hela organisationen. Dessa certifikat skulle utfärdas till slutenheter som användare, datorer, nätverksutrustning, servrar, applikationer och så vidare. Om den underliggande PKI: n , som ger förtroende och synlighet för dessa certifikat, drabbas av ett avbrott, kommer ingen av organisationens komponenter att fungera. Anställda kan inte komma in i byggnader utan korrekta smartkort, personer kan inte använda VPN:er, maskiner, servrar och applikationer kommer att sluta fungera, och det kommer att bli fullständigt kaos.
Att hantera dessa certifikat och deras underliggande infrastruktur är avgörande för att organisationen ska fungera normalt. Dessa certifikat går igenom faser från utfärdande till återkallelse, där varje fas i livscykeln är avgörande för att organisationen ska kunna underhålla dem korrekt. Och om ett certifikat som håller på att löpa ut inte övervakas eller förnyas i tid kan det orsaka oförutsedda avbrott i servern/applikationen som använder certifikatet. Därför blir korrekt övervakning, ägande och förnyelse av certifikat viktigt.
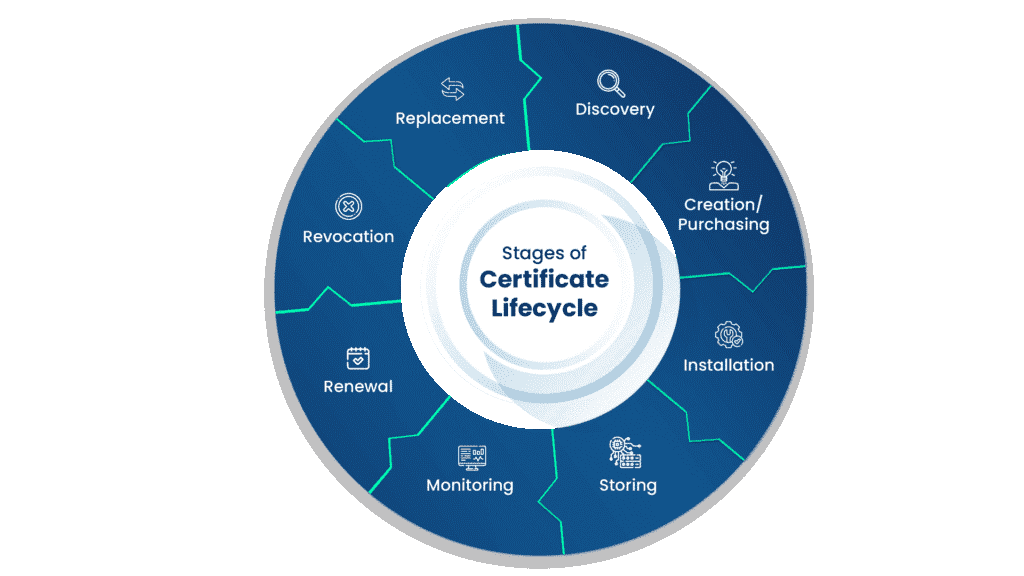
Stegen i certifikatets livscykel är följande:
-
Discovery
Identifieringsfasen i certifikatlivscykeln innebär att söka i nätverket efter saknade, utgångna, komprometterade eller oanvända certifikat som måste återkallas, förnyas eller ersättas. Detta är en viktig del av processen, eftersom den hittar luckor i certifikatens säkerhet och vidarebefordrar dessa luckor till övervakningsfasen, vilket möjliggör försegling av dessa intrång. Normalt sett handlar denna fas också om inventering av certifikat för att underlätta framtida identifieringsfaser, tillsammans med eventuella certifikatrevisioner som kan inträffa.
-
Skapande/Inköp
Det här är fasen där certifikatet skapas. En onlineanvändare, organisation eller enhet begär ett certifikat från en certifikatutfärdare, vilket innehåller den offentliga nyckeln och annan registreringsinformation som behövs för att registrera användaren. Certifikatutfärdaren som används för att skapa certifikatet kan ägas av den organisation som önskar certifikatet eller av en tredje part. Om certifikatet erhålls från en tredje part måste det köpas från dem.
-
Installation
Installationen av certifikatet är enkel, men lika viktig. Certifikatet måste installeras på en säker, men lättåtkomlig, plats, eftersom användare som försöker verifiera certifikatets äkthet måste ha tillgång till det. När certifikatet är installerat inför CA policyer för att säkerställa säkerheten och korrekt hantering av certifikatet.
-
lagring
Som tidigare nämnts måste certifikatet installeras på en säker plats för att förhindra att det komprometteras. Det bör dock inte vara så säkert att de användare som behöver läsa certifikatet inte kan nå det. De korrekta policyerna och reglerna som ska implementeras för lagring av certifikat kommer att diskuteras senare i detta dokument.
-
Övervakning
Övervakning är ett av de viktigaste stegen i certifikatlivscykeln. Detta är en nästan konstant fas där certifikathanteringssystemen, oavsett om de är automatiska eller manuella, letar efter intrång, utgångsdatum eller komprometteringar av digitala certifikat. Övervakningsfasen använder den inventering som skapats i identifieringsfasen för att hålla reda på när certifikat ska återkallas, förnyas eller ersättas. Certifikathanteringssystemet flyttar sedan dessa certifikat till nästa fas, som kan vara förnyelse, återkallelse eller ersättning.
-
Förnyelse
Förnyelse av ett certifikat sker när certifikatets utgångsdatum har uppnåtts. Detta sker naturligt med certifikat, eftersom bästa praxis är att inte använda ett certifikat i mer än högst 5 år. Certifikat kan ställas in så att de förnyas automatiskt, eller så kan en lista föras över certifikatens utgångsdatum, och administratören för certifikaten kan förnya dem vid rätt tidpunkt.
-
Återkallande
Om ett certifikat upptäcks vara komprometterat, stulet eller på annat sätt påverkat negativt, kommer certifikatet att återkallas. När ett certifikat återkallas placeras det på en lista över återkallade certifikat (CRL) . Denna lista säkerställer att andra certifikatutfärdare vet att detta inte längre är ett giltigt certifikat.
-
Byte
Certifikatet ersätts när användare byter från att betala för certifikat till att skapa sina egna Public Key Infrastructures (PKI) och CA:er. Detta görs sällan, eftersom det är mycket enklare att förnya ett certifikat från den ursprungliga leverantören än att ersätta det.
Vanliga utmaningar för organisationer utan CLM
Eftersom Microsoft AD CS används flitigt i branschen utan någon ordentlig CLM-lösning inbyggd, möter många organisationer ofta vissa utmaningar när de använder sina privata såväl som sina publika PKI, såsom Digicert. Dessa utmaningar intensifieras bara: enligt CA/Browser Forum Ballot SC-081v3 , som godkändes i april 2025, minskas giltighetstiden för publika TLS-certifikat i etapper till endast 47 dagar i mars 2029, vilket gör manuell, kalkylbladsbaserad spårning i praktiken ogenomförbar i stor skala:
-
Manuell CLM
Utan en lämplig CLM-lösning är team ofta ansvariga för att utfärda, förnya och återkalla certifikat manuellt, spåra deras ägare och förnya dem i tid innan de löper ut. Denna typ av process är benägen för mänskliga fel, vilket kan leda till avbrott och driftsineffektivitet.
-
Brist på central insyn/inköp
Organisationer tenderar att ha flera certifikatutfärdare, inklusive minst en Microsoft-certifikatutfärdare som fungerar som en privat certifikatutfärdare och en publik certifikatutfärdare, till exempel Digicert. Att hantera certifikat från olika certifikatutfärdare kan ofta vara utmanande, eftersom det innebär att spåra utgångna certifikat, förnya certifikaten separat med en egen definierad process och spåra ägarskapet för certifikaten.
-
Begränsad rapportering och insikter
ADCS ensamt kanske inte ger den detaljerade rapportering och de insikter som behövs för proaktiv certifikathantering. En CLM-lösning förbättrar insynen i certifikatanvändning och -hälsa.
-
Felaktig policyhantering
Med flera certifikatutfärdare som används för att hantera och utfärda certifikat kan implementeringen av organisationens policyer och säkerställandet av att de följs verka utmanande, eftersom varje certifikatutfärdare fungerar olika och det ibland inte finns några mekanismer för att tillämpa sådana policyer, vilket gör procedurerna benägna att orsaka mänskliga fel.
| Capability | Utan CLM (Manuell / Endast AD CS) | Med CertSecure Manager |
|---|---|---|
| Certifikatupptäckt | Manuella kalkylblad eller skript; blinda fläckar mellan certifikatutfärdare | Automatiserad identifiering och inventering över alla anslutna CA:er |
| Förnyelse och utfärdande | Manuell spårning av utgångsdatum; hög risk för missade förnyelser | Automatiserade förnyelseagenter för servrar, lastbalanserare och applikationer |
| Synlighet över alla CA:er | Silo-vyer per CA utan en enda glasruta | Centraliserad instrumentpanel över offentliga och privata CA:er |
| Genomförande av policy | Inkonsekvent, beroende på enskilda administratörer | Global och avdelningsbaserad policytillämpning tillämpas automatiskt |
| Godkännande arbetsflöde | Ad hoc, odokumenterade godkännanden | Konfigurerbara arbetsflöden för flera godkännare |
| Beredskap för 47-dagarscertifikat | Inte hållbar i stor skala | Byggd för högfrekvent automatiserad förnyelse |
Policyhantering vid utfärdande och återkallelse av certifikat
Varje organisation har sina interna policyer som den måste följa. Dessa policyer innehåller ofta begränsningar såsom:
- Vilken bör vara den minsta nyckelstorleken för certifikatet?
- Vilken information bör finnas i certifikatet, såsom organisation, organisationsenhet etc., och bör ett e-postadress-ID finnas i själva certifikatet för att spåra dess ägare?
- Godkännandeprocessen för vissa typer av certifikat är avgörande. Vem som ska godkänna typen av certifikat före utfärdande anges ofta i själva policyerna, inklusive hur många godkännanden som behövs för vissa typer av certifikat.
- If jokertecken får utfärdas.
- If CSR kan återanvändas för att utfärda certifikat igen
- Vilka domäner bör tillåtas som SAN-attribut i certifikatet?
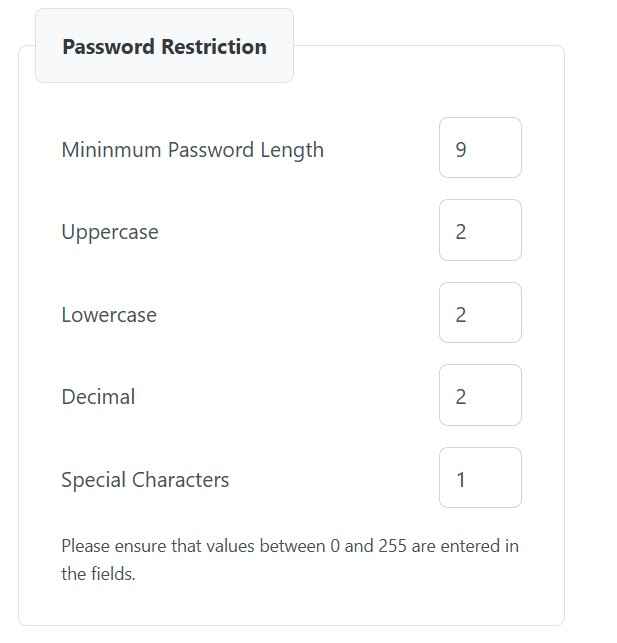
- Lösenordspolicyer för PFX-certifikat
Styrning enligt dessa policyer kan ofta vara utmanande för team som inte använder någon CLM-lösning. Vi har tidigare stött på kunder som inte kontrollerar någon av dessa detaljer eller spårar korrekt äganderätt till certifikatet. Det skulle avsevärt öka riskerna och potentiella insiderattacker inom organisationen.
CertSecure Manager inkluderar även procedurer för förnyelse och återkallelse med ett enda klick, där berörda ägare och administratörer kan förnya eller återkalla ett certifikat med ett enda klick. När de nödvändiga behörighetscertifikaten har förnyats/återkallats från certifikatutfärdaren skickas ett bekräftelsemeddelande till ägarna via e-post och Teams.
Förutsättningar och implementeringsarbetsflöde
Innan du ansluter en CA eller driftsätter en förnyelseagent, bekräfta att grunderna nedan är på plats. Att hoppa över den är den vanligaste orsaken till att en CLM-utrullning stannar eller orsakar en oväntad störning.
Checklista för förkunskapskrav
- Administrativ eller API-åtkomst till alla CA:er som omfattas, inklusive Microsoft AD CS och alla publika CA:er som DigiCert.
- En fungerande inventering av servrar, lastbalanserare och applikationer som för närvarande innehar certifikat utfärdade utanför ett centralt system.
- Nätverksanslutning från CertSecure Manager till varje CA-slutpunkt, oavsett om det är i molnet eller lokalt.
- Definierade certifikatpolicyer: minsta nyckelstorlek, obligatoriska ämnesfält, regler för återanvändning av jokertecken och CSR, SAN-vitlistning och PFX-lösenordspolicy.
- En Active Directory- eller Azure AD-gruppstruktur för att mappa onboarding och åtkomst till avdelningsmallar.
- En namngiven ägare eller ett namngivet team som ska godkänna policy- och godkännandeflöden innan publicering.
Implementeringsarbetsflöde i korthet
- Upptäck och anslut dina certifikatutfärdare. Länka alla Microsoft AD CS-instanser och offentliga certifikatutfärdare till en enda instrumentpanel innan du ändrar någon förnyelseprocess. Se Centraliserad synlighet och kontroll.
- Distribuera automatiserade förnyelseagenter. Installera agenter på servrar, lastbalanserare och applikationer så att certifikat roteras utan manuella förfrågningar. Se Automatiserad livscykelhantering.
- Definiera och tillämpa policy. Ställ in regler för nyckelstorlek, SAN, jokertecken, återanvändning av CSR och PFX-lösenord globalt och per avdelning. Se Genomförande av policy.
- Tilldela roller med lägst behörighet. Mappa godkännande och åtkomsträttigheter till namngivna roller istället för delade administratörsuppgifter. Se. Principen om minst privilegium.
- Konfigurera övervakning och aviseringar. Skicka utgångs- och driftstoppsaviseringar till Teams, e-post eller ServiceNow med eskaleringsvägar. Se Omfattande övervakning och varningar.
- Schemalägg återkommande rapporter. Aktivera veckovis eller månadsvis rapportering för revisions- och efterlevnadsbevis. Se Schemalagda rapporter.
- Registrera användare via AD-grupper. Använd Active Directory- eller Azure AD-grupper så att ägarskapet överförs automatiskt när personalen byter roll. Se Enkel Onboarding.
- Utöka inventeringen till PQC-beredskap. Använd samma certifikat och algoritminventering för att planera en post-kvantummigrering. Se Post-kvantum och kryptografisk posturberedskap.
CertSecure Manager: Lösning för hantering av certifikatlivscykeln
Under vår interaktion med våra kunder lärde vi oss om många av deras problem. Även om det finns många CLM-lösningar där ute, fokuserar ingen primärt på Microsoft AD CS, som fortfarande manuellt underhåller de operativa och övervakande delarna av PKI. Detta motiverade oss att skapa vår egen lösning, som skulle hjälpa våra kunder med de problem de har stött på med sina egna CLM-lösningar.
När vi utformade vår lösning fokuserade vi först på att lösa de viktigaste utmaningarna.
1. Automatiserad livscykelhantering
Med CertSecure Manager kan klienter integrera förnyelseagenter med sina servrar, såsom Tomcat , Apache, ISS, lastbalanserare som F5 , såväl som sina egna interna applikationer. Detta hjälper servrarna och applikationerna att rotera certifikat automatiskt utan mänsklig inblandning, vilket minimerar avbrott och säkerställer att korrekta certifikat skickas till servern varje gång i tid.
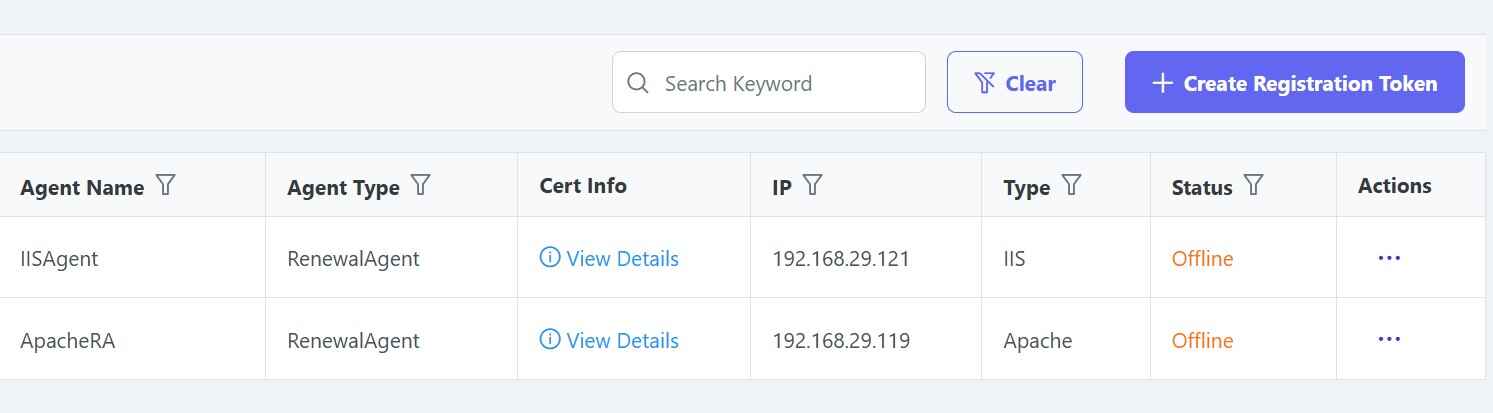
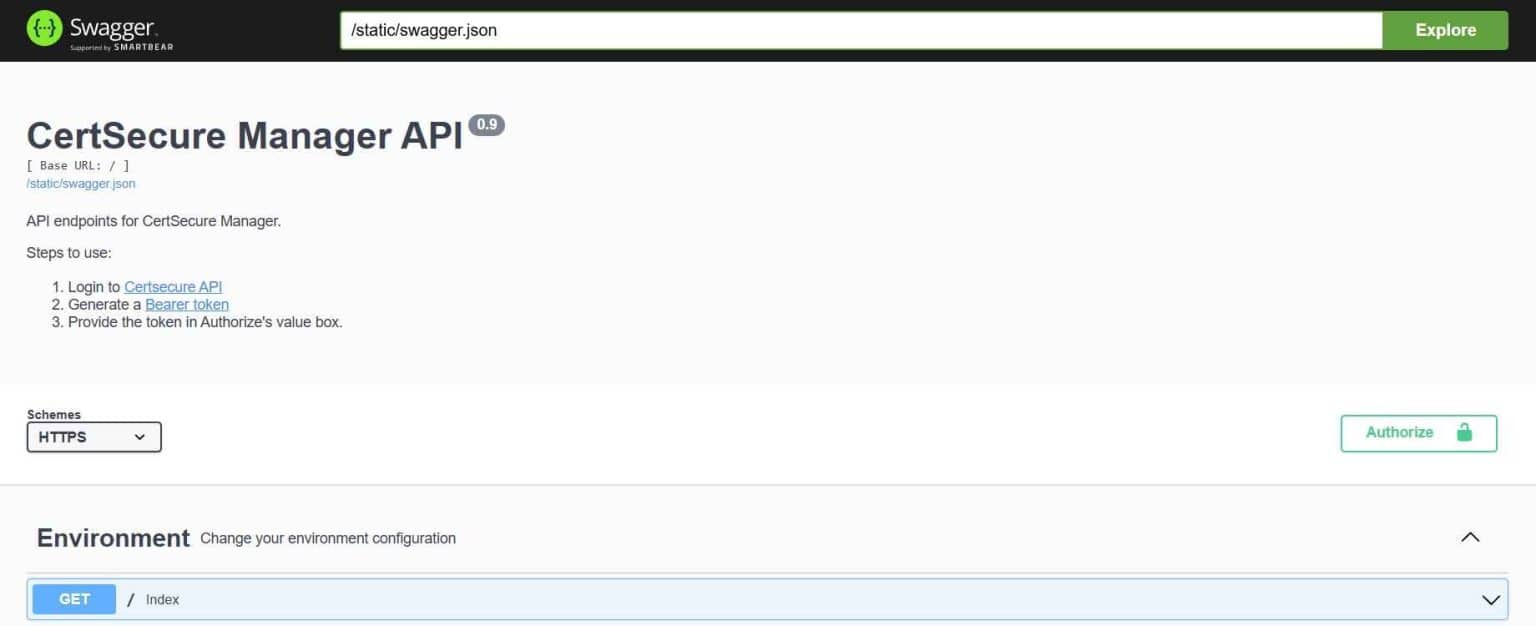
Klienter kan också integrera sina egna lösningar med ACME- eller Rest-API:er, vilket gör det enklare att enkelt få certifikat för sina applikationer.
2. Centraliserad synlighet och kontroll
Med CertSecures HA-arkitektur och kontakter kan klienter integrera alla sina certifikatutfärdare med CertSecure utan att någon större nätverkskonfiguration behövs. Detta säkerställer att alla certifikatutfärdare, oavsett om de finns i molnet eller lokalt, kan integreras med CertSecure. Detta ger en enda överblick för att hantera och utfärda certifikat över flera privata och offentliga certifikatutfärdare.
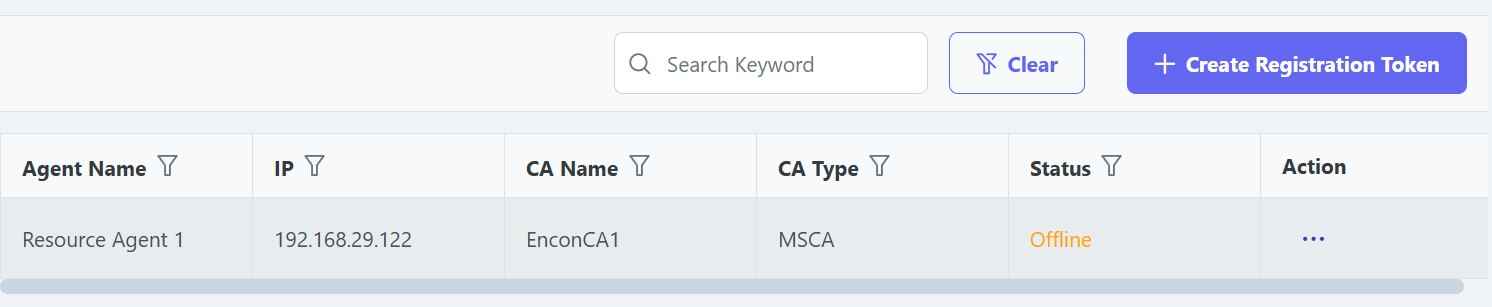
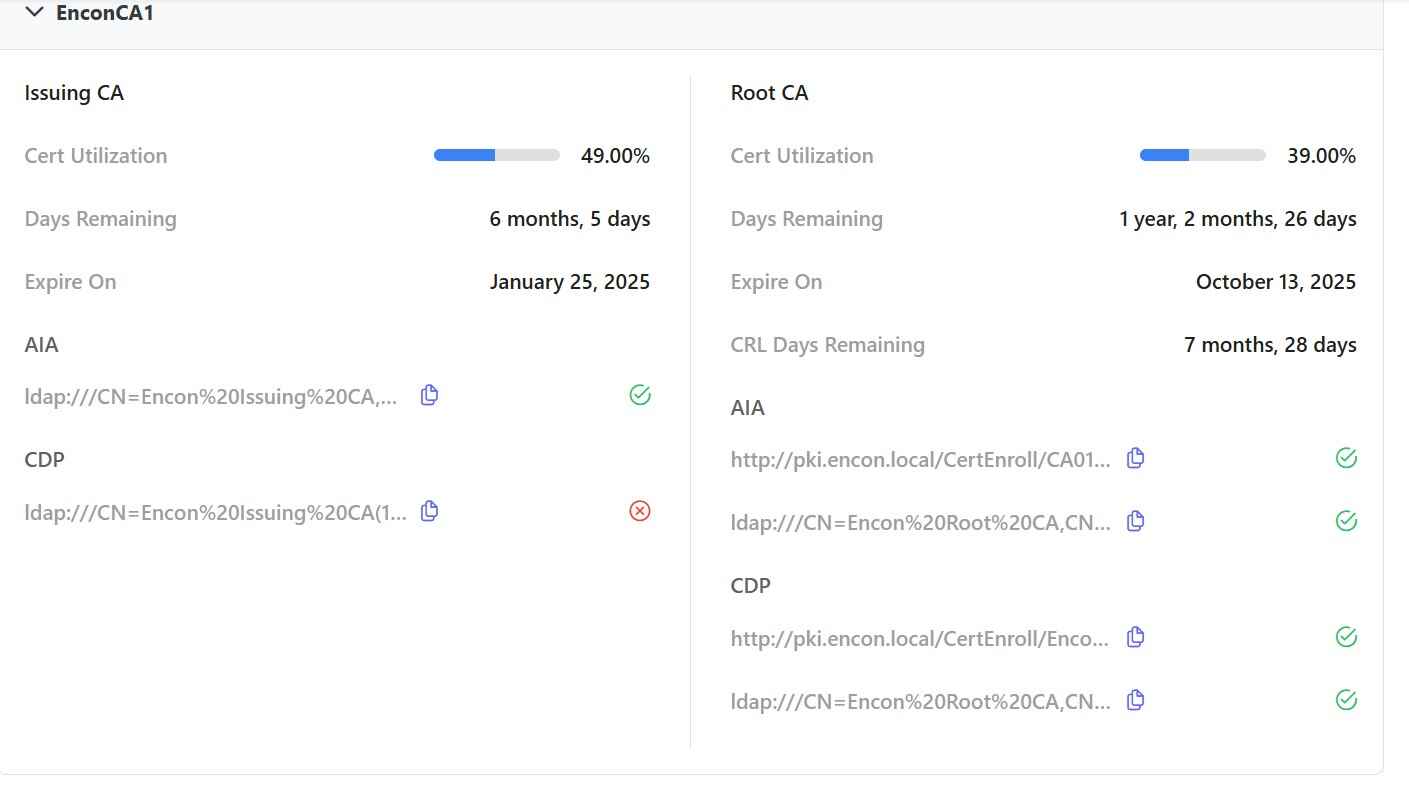
Detta kan också hjälpa driftteamet att övervaka sin PKI direkt från instrumentpanelen. Detta kommer att bidra till att säkerställa att alla CDP/AIA- punkter relaterade till CA:n alltid är aktiva samtidigt som det ger viktiga uppdateringar om CRL och förnyelse av CA-certifikat.
3. Genomförande av policy
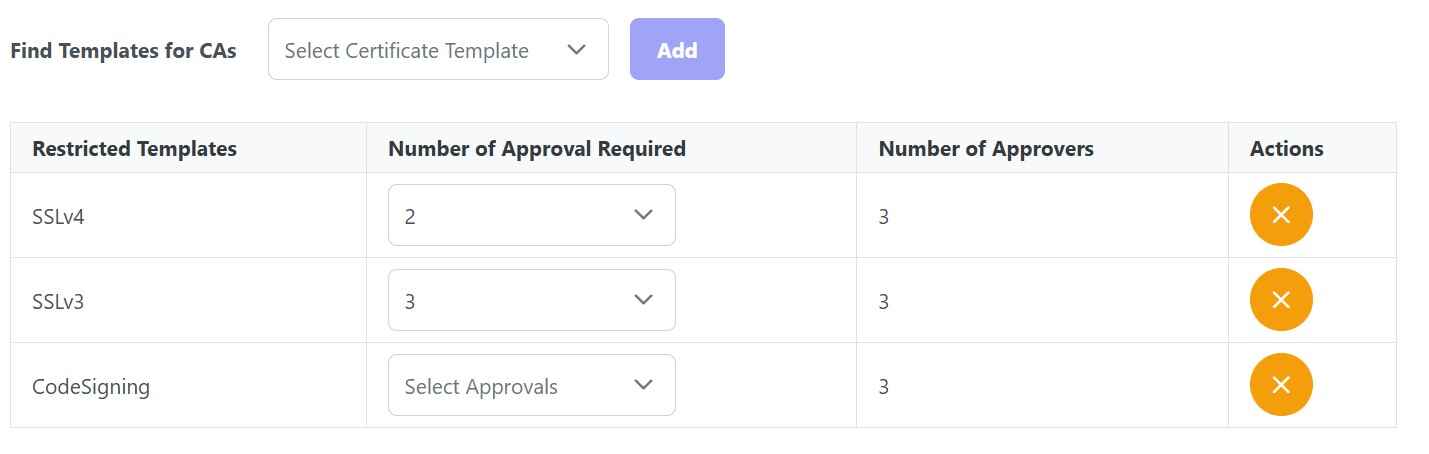
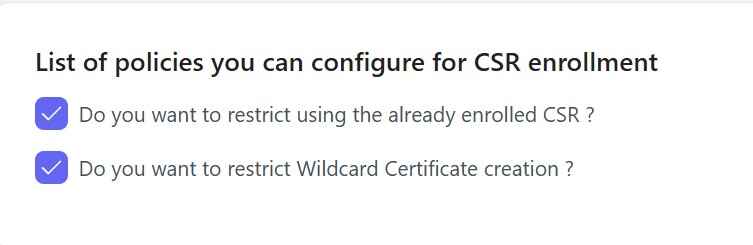
CertSecure kan hjälpa kunder att skapa en policy på både global och avdelningsnivå. Detta säkerställer att alla användare följer de definierade policyerna. Dessa policyer hjälper till att diktera information som:
a. Hur många godkännanden behövs för att utfärda ett certifikat
b. Om CSR kan återanvändas och om användare kan begära jokerteckencertifikat
c. Vilka DNS-namn är vitlistade, vilka kan läggas till i certifikaten
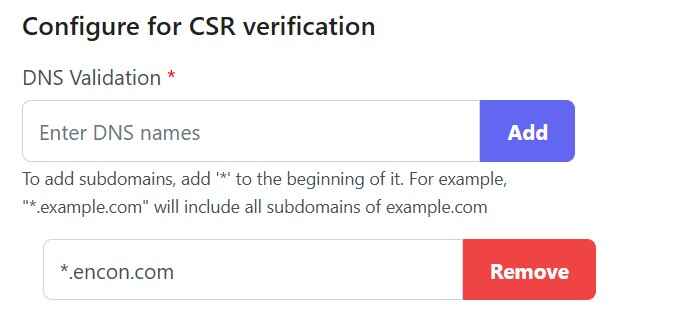
d. Och slutligen, lösenordspolicyer för PFX-filerna
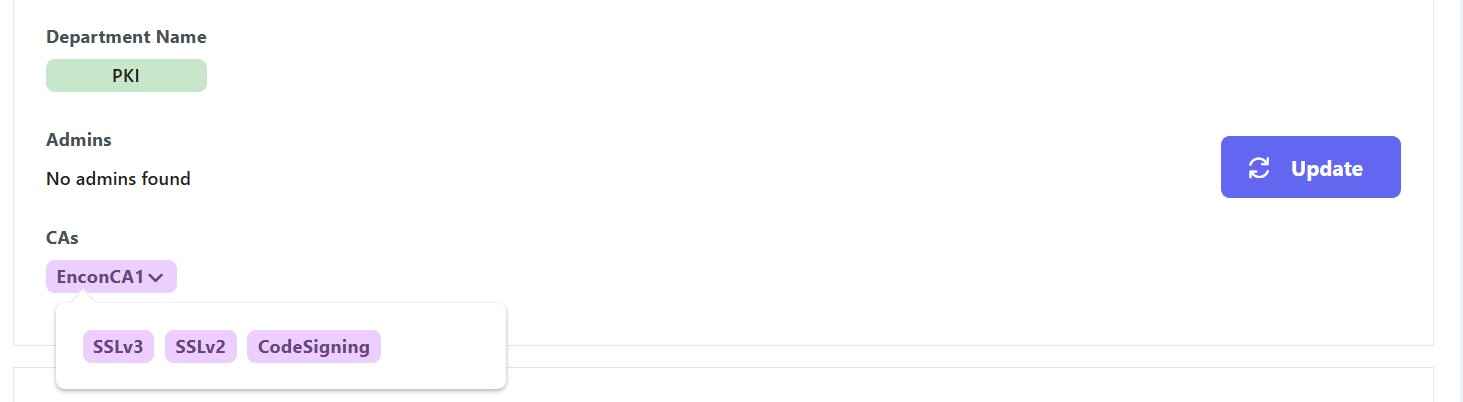
Dessutom kan vi definiera vilken avdelning som får tillgång till vilka mallar, vilket skapar ytterligare begränsningar för vilka mallar en användare kan komma åt. Till exempel behöver produktionsteamet tillgång till DigiCert, vilket utvecklingsteamet inte har. På samma sätt kan IT-teamet behöva tillgång till webbservermallar, medan de inte skulle behöva samdesigna certifikat.
4. Principen om minsta förmånsrätt
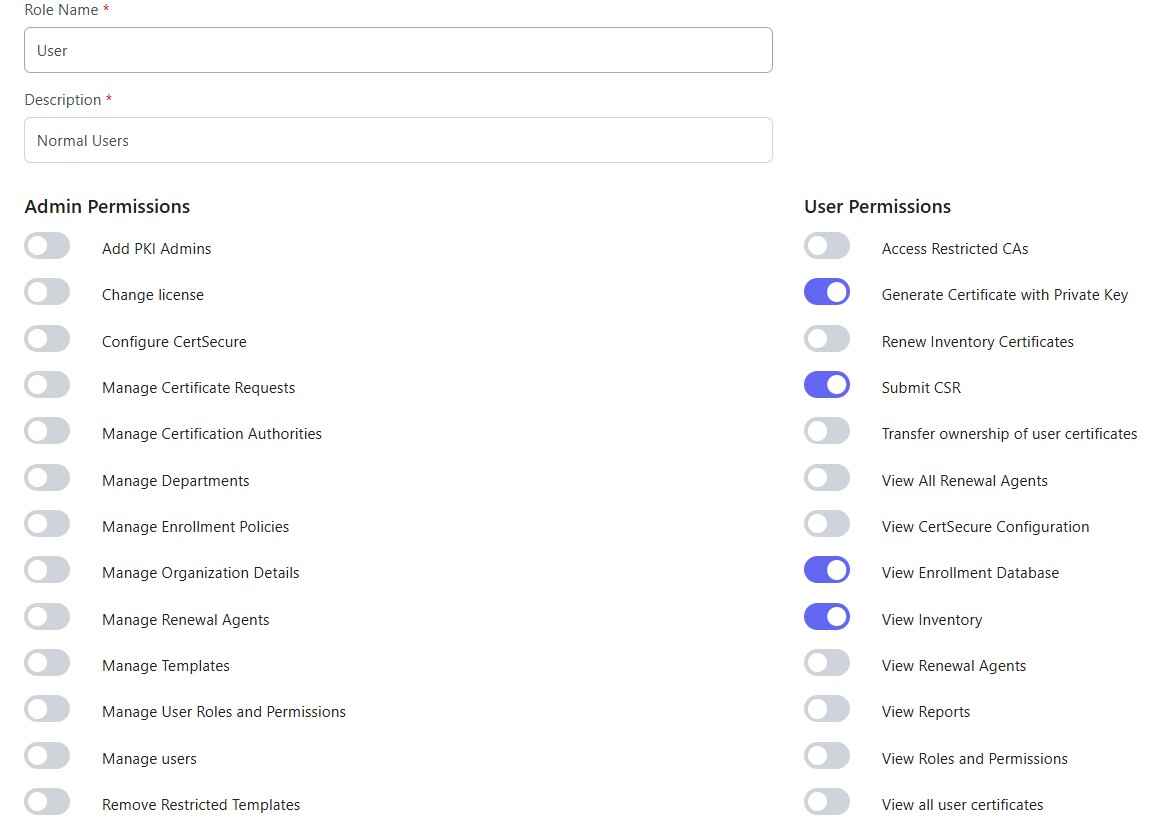
Med definierade policyer kan klienter även definiera roller som kan tilldelas användarna. Användare kan sedan utföra funktioner som endast definieras av de behörigheter som administratören har angett.
5. Omfattande övervakning och varningar
Med CertSecure kan klienter integrera aviseringar med Teams, Email och Service Now, med korrekt eskaleringsprotokoll för att säkerställa att utgångna certifikat eller PKI-avbrott uppmärksammas så snart som möjligt. Detta hjälper organisationer att minimera avbrott samtidigt som de känner sig trygga med att upprätthålla säkerheten och funktionaliteten hos den underliggande infrastrukturen, såväl som hos de certifikat som utfärdas.
6. Schemalagda rapporter
Med CertSecure kan användare schemalägga rapporter som levereras direkt till deras e-postmeddelanden varje vecka eller månad. Detta underlättar den operativa sidan av processen samt ger insyn och en förteckning över de operationer som utförs av PKI.
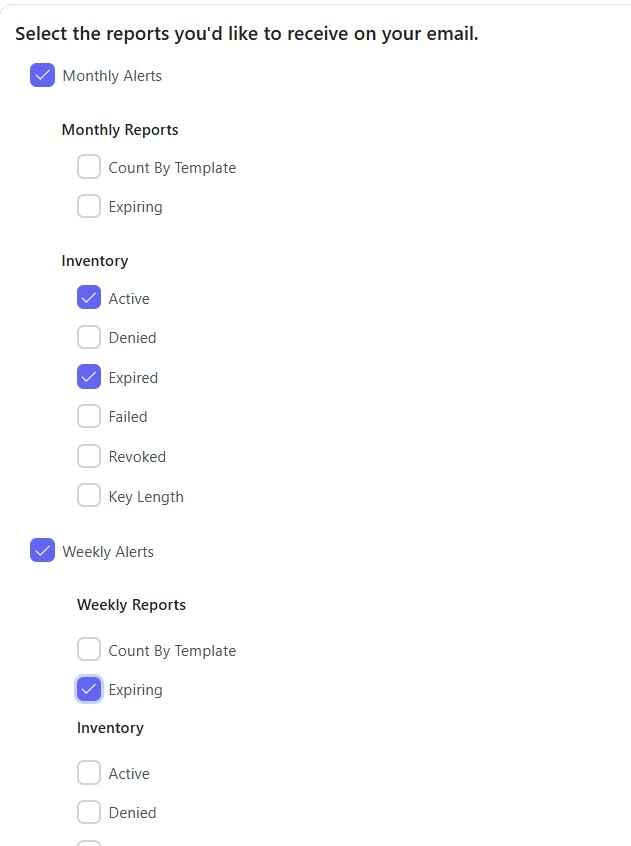
7. Enkel onboarding
Användare kan enkelt registreras i CertSecure med hjälp av AD-grupper (inklusive Azure AD-grupper), vilket hjälper CertSecure att övervaka och lägga till/ta bort användare allt eftersom de läggs till eller tas bort från gruppen. Avregistrering av användaren resulterar i överföring av äganderätten till certifikat till avdelningsadministratörer, vilket gör det enklare att hantera och hålla äganderätten till certifikat, såväl som definierade aviseringar, lättare att bearbeta.
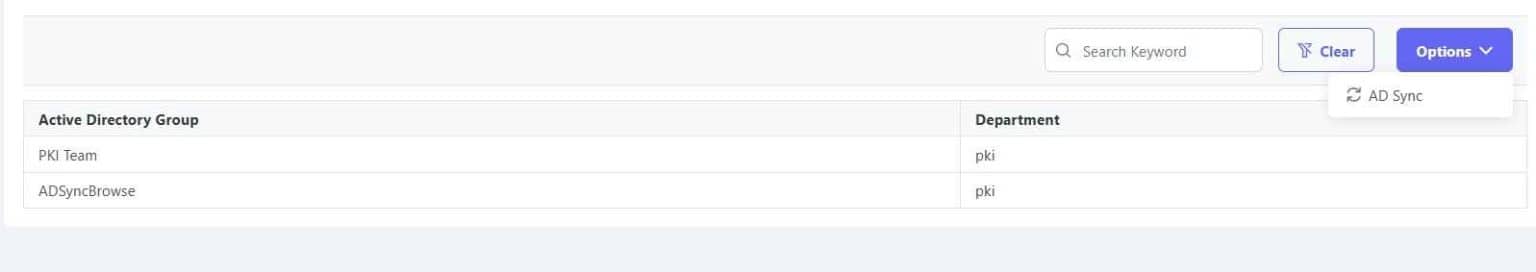
8. Postkvant- och kryptografisk posturberedskap
Certifikatlivscykelhantering existerar inte isolerat från resten av er kryptografiska tillgång. När organisationer börjar migrera till postkvantkryptografi blir centraliserad insyn i varje certifikat, dess algoritm och dess utfärdande certifikatutfärdare grunden för en framgångsrik övergång. CertSecure Managers inventerings- och rapporteringsfunktioner gör det enklare att identifiera vilka certifikat som fortfarande är beroende av klassiska algoritmer och vilka som har gått över till ML-DSA och andra NIST-standardiserade PQC-algoritmer på Microsoft PKI.
Samma insyn bidrar också direkt till bredare insatser för hantering av kryptografisk postur och stöder uppbyggnaden av en korrekt kryptografisk materiallista (CBOM) , ett allt vanligare krav för reglerade organisationer som behöver visa exakt vilka kryptografiska algoritmer och nyckelstorlekar som används, var och hur länge. Att behandla CLM som det operativa lagret under din CBOM- och PQC-migreringsstrategi innebär färre överraskningar när det är dags att byta algoritmer eller rotera nycklar i stor skala.
Vem äger detta: Påverkan och åtgärder per team
En CLM-utrullning berör PKI-, säkerhets-, plattforms- och efterlevnadsfunktioner på olika sätt, och var och en kräver en distinkt åtgärd snarare än ett gemensamt PM.
| Team | Vad som förändras för dem | Omedelbar åtgärd |
|---|---|---|
| PKI-teamet | Äger CA-anslutningar, certifikatmallar och policykonfiguration i CertSecure Manager | Inventera varje CA- och certifikatmall innan du ansluter dem till plattformen |
| Säkerhetsteam | Beror på noggrann identifiering och övervakning för att fånga upp utgångna eller skuggcertifikat | Bekräfta att varningsrutt och eskaleringsvägar är aktiva innan du avaktiverar manuella spårningsark |
| Plattforms- och infrastrukturteamet | Kör servrar, lastbalanserare och applikationer där förnyelseagenter installeras | Prioritera agentdistribution på de mest trafikerade och affärskritiska systemen först |
| Efterlevnadsteam | Använder schemalagda rapporter och certifikatinventeringen som revisionsbevis | Bekräfta att rapporteringskadens och CBOM-utdata uppfyller de ramverk som din organisation granskas mot |
Vanliga fel och vägledning för återställning
De flesta utrullningsproblem beror på att förutsättningarna inte uppfylls, snarare än på en brist i själva plattformen. Var uppmärksam på följande:
- Att ansluta en certifikatutfärdare innan dess certifikatmallar och policyer är definierade, vilket leder till inkonsekventa certifikat som måste utfärdas på nytt.
- Distribuera förnyelseagenter till produktionssystem innan de testas i en mellanlagringsmiljö, vilket kan avbryta en livetjänst om en agent felkonfigurerar en certifikatbindning.
- Hoppa över mappningssteget för AD- eller Azure AD-grupp, vilket lämnar certifikatägarskap otilldelat när personal byter roller.
- Aktivera automatisk återkallelse utan ett godkännandesteg för tillverkarkontroll, vilket riskerar en oavsiktlig massåterkallelse.
Återställningsriktlinjer: Om en automatisk förnyelse eller policyändring orsakar ett oväntat problem kan CertSecure Managers agenter pausas per server eller applikation utan att påverka resten av miljön, och det tidigare certifikatet förblir giltigt fram till dess ursprungliga utgångsdatum om det inte uttryckligen återkallades. Håll det tidigare manuella spårningskalkylbladet eller exporten aktiv parallellt i minst en fullständig förnyelsecykel efter att det har lanserats, och ta bort det först när den automatiserade instrumentpanelen har bekräftat en komplett, aktuell inventering.
Framgångsstatistik
Beredskap är inte en engångsstatus för utrullning. Spåra dessa mätvärden kontinuerligt efter implementeringen. Som kontext skulle en organisation som spårar 5 000 certifikat manuellt idag möta ungefär 39 000 förnyelseåtgärder per år när 47-dagars giltighetstid är fullt ut i kraft, vilket är den skala som automatiserad förnyelse finns för att absorbera.
- Andel certifikat som förnyas automatiskt kontra manuellt.
- Antal certifikat under aktiv identifiering och inventering, och hur detta antal förändras från kvartal till kvartal.
- Medeltid för att distribuera en förnyelseagent till en nyligen onboardad server eller applikation.
- Antal certifikatrelaterade avbrott eller nära-missar per kvartal, jämfört med baslinjen före implementeringen.
- Tid som krävs för att producera en komplett, revisionsklar certifikatinventering på begäran.
Vad göra här näst
- PKI-team: Kör ett identifieringspass över varje certifikatutfärdare innan du gör några policyändringar och bekräfta ägarskap för mallen.
- Säkerhetsteam: Validera varningsrutt och eskaleringsvägar, och avsluta sedan formellt manuell kalkylbladsspårning när instrumentpanelen är klar.
- Plattforms- och infrastrukturteam: Testa förnyelseagenter på ett litet, icke-kritiskt system innan de lanseras i produktion.
- Compliance-team: Bekräfta att schemalagda rapporteringsresultat matchar de bevis som dina revisorer kräver, inklusive synlighet av algoritmer på CBOM-nivå.
Hur krypteringskonsulting kan hjälpa
Encryption Consultings PKI-rådgivningsteam hjälper organisationer att planera och genomföra en CertSecure Manager-utrullning från början till slut: granskning av befintliga CA:er och certifikatinventarier, definition av policy före driftsättning och sekvensering av agentdistributioner för att undvika störningar i produktionssystem. Där certifikatberedskap överlappar post-kvantumplanering använder vårt PQC Center of Excellence samma certifikat- och algoritminventarie för att hjälpa till att sekvensera en strukturerad PQC-migrering istället för att börja från början, och vår vägledning om att omvandla en CBOM till en operativ funktion håller inventariet aktuellt långt efter den initiala utrullningen.
Slutsats
CertSecure Manager utmärker sig som en heltäckande lösning utformad för att hantera de komplexa utmaningarna med CLM. Genom att sömlöst integrera med både privata och offentliga certifikatutfärdare erbjuder CertSecure Manager oöverträffad centraliserad insyn och kontroll, vilket ger organisationer möjlighet att hantera sina certifikat med större effektivitet och säkerhet.
Genom funktioner som automatiserad livscykelhantering, policytillämpning, omfattande övervakning och schemalagd rapportering säkerställer CertSecure Manager att din certifikatinfrastruktur inte bara är robust utan också motståndskraftig mot potentiella störningar. Dess fokus på principen om lägsta behörighet förbättrar säkerheten ytterligare och säkerställer att användare endast har tillgång till de resurser de behöver, vilket minimerar risken för insiderhot.
Den enkla onboardingen, i kombination med integrationer med Microsoft AD och Azure AD, förenklar användarhanteringen och effektiviserar certifikatlivscykelprocesserna. Med aviseringar och eskaleringsprotokoll ger CertSecure Manager sinnesro och säkerställer att kritiska problem åtgärdas snabbt, minimerar driftstopp och upprätthåller integriteten hos din PKI-infrastruktur.
Encryption Consultings engagemang för kontinuerlig förbättring och kundcentrerade lösningar är tydligt i utvecklingen av CertSecure Manager. Vi är fortsatt engagerade i att hjälpa organisationer att uppnå högre standarder för säkerhet, efterlevnad och operativ effektivitet. Låt CertSecure Manager vara din betrodda partner för att navigera komplexiteten i certifikathantering och säkerställa att dina digitala tillgångar förblir säkra, kompatibla och fullt operativa.
Vanliga frågor om partihandel med mat och dryck
Vad är den viktigaste slutsatsen från introduktionen till CertSecure Manager: Encryption Consultings flaggskeppslösning för certifikathantering?
CertSecure Manager ersätter manuell, kalkylbladsdriven certifikatspårning med automatiserad identifiering, utfärdande, förnyelse och återkallelse för varje certifikatutfärdare, både offentlig och privat, i en miljö. Den viktigaste slutsatsen är att manuell spårning inte kan hålla jämna steg med att 72 % av organisationerna redan upplever certifikatrelaterade avbrott och att antalet maskinidentiteter är 109 till 1, så automatiserad livscykelhantering är nu ett grundläggande krav snarare än en valfri uppgradering.
Varför är detta viktigt för hanteringen av företagscertifikats livscykel?
Certifikatlivscykelhantering avgör om ett utgånget eller felkonfigurerat certifikat orsakar en rutinmässig automatisk förnyelse eller ett oplanerat avbrott. I takt med att CA/Browser Forum fasar ner maximal giltighetstid för offentliga TLS-certifikat till 47 dagar fram till 2029, fortsätter den operativa marginalen för manuella processer att krympa, vilket gör automatiserad CLM till ett grundläggande krav för alla organisationer som kör produktions-PKI.
Vilka team ansvarar för att agera utifrån denna vägledning?
PKI-team äger CA-anslutningar, certifikatmallar och policykonfiguration. Säkerhetsteam äger varningsrouting, eskalering och skuggcertifikatdetektering. Plattforms- och infrastrukturteam driver servrar, lastbalanserare och applikationer där förnyelseagenter distribueras. Compliance-team förlitar sig på schemalagd rapportering och certifikatinventeringen som revisionsbevis.
Vilka risker ökar om detta ämne hanteras manuellt?
Manuell certifikathantering ökar risken för missade förnyelser, inkonsekvent policytillämpning mellan certifikatutfärdare, otilldelat certifikatägande när personal byter roll och avbrott som bara uppstår när en tjänst redan slutar fungera. DigiCerts Trust Pulse-undersökning från juli 2025 fann att 45 % av organisationerna hade certifikatrelaterade driftstopp under det senaste året, varav 37.5 % kunde spåras till ett utgånget certifikat.
Hur minskar automatisering risken för certifikatavbrott?
Automatiserad identifiering hittar alla certifikat över anslutna certifikatutfärdare utan att någon behöver komma ihåg att de existerar, medan förnyelseagenter och ACME- eller REST API-integrationer utfärdar certifikat på nytt innan de löper ut utan en manuell begäran. Den kombinationen eliminerar den mänskliga fördröjningen bakom de flesta certifikatrelaterade avbrott.
Vilka mätvärden bör teamen följa efter implementeringen?
Spåra andelen certifikat som förnyas automatiskt kontra manuellt, antalet certifikat under aktiv identifiering och hur antalet förändras från kvartal till kvartal, genomsnittlig tid för att driftsätta en förnyelseagent till ett nyligen installerat system, antalet certifikatrelaterade avbrott eller tillbud per kvartal och den tid som krävs för att producera en komplett, granskningsklar inventering på begäran.
Hur kopplas detta till 47-dagars TLS-certifikatberedskap?
CertSecure Managers automatiserade förnyelseagenter och API-integrationer är byggda för högfrekvent förnyelse, vilket är precis vad CA/Browser Forums övergång till 47-dagars TLS-certifikat i mars 2029 kräver. Organisationer som redan automatiserar certifikatupptäckt och förnyelse idag kommer inte att behöva bygga om sin process när de kortare giltighetsperioderna träder i kraft.
Hur ska detta hanteras i multimoln- eller hybrid-PKI-miljöer?
Multimoln- och hybrid-PKI-miljöer bör koppla samman varje CA, oavsett om det är Microsoft AD CS lokalt eller en publik CA i molnet, till en enda centraliserad instrumentpanel istället för att hantera var och en separat. CertSecure Managers kopplingar är utformade för att integreras med CA:er oavsett om de körs i molnet eller lokal infrastruktur, utan större nätverksomkonfiguration.
Vilka förutsättningar behövs innan implementering?
Innan implementeringen, bekräfta administrativ eller API-åtkomst till varje certifikatutfärdare inom omfattningen, inventera de servrar och applikationer som för närvarande innehar certifikat utanför ett centralt system, verifiera nätverksanslutningen från CertSecure Manager till varje certifikatutfärdarslutpunkt, definiera certifikatpolicyer i förväg och mappa AD- eller Azure AD-grupper för onboarding.
Vilka skärmdumpar eller konfigurationsexempel bör inkluderas?
Konfigurationsexempel bör visa CertSecure Manager-agentfönstret, API-integrationsvyn, instrumentpanelen för CA och CRL, arbetsflöden för godkännande och policy, valideringsregler för DNS och CSR, inställningar för PFX-lösenordspolicyer, åtkomstkontroller för avdelningar, roll- och behörighetstilldelning, konfiguration av schemalagd rapportering och onboarding av Active Directory-grupper, var och en med beskrivande alt-text som identifierar den specifika skärmen som visas.
- Sammanfattning
- TL; DR
- Vad är en lösning för hantering av certifikatlivscykel (CLM)?
- Vanliga utmaningar för organisationer utan CLM
- Policyhantering vid utfärdande och återkallelse av certifikat
- Förutsättningar och implementeringsarbetsflöde
- CertSecure Manager: Lösning för hantering av certifikatlivscykeln
- Vem äger detta: Påverkan och åtgärder per team
- Vanliga fel och vägledning för återställning
- Framgångsstatistik
- Vad göra här näst
- Hur krypteringskonsulting kan hjälpa
- Slutsats
- Vanliga frågor om partihandel med mat och dryck


